






Oldingi kontentimizda muhokama qilganimizdek software supply chain security, biz ta'minot zanjiri hujumlari konsepsiyasini va ularning tashkilotlarga potentsial ta'sirini o'rganib chiqdik. Ushbu hujumlar ko'pincha dasturiy ta'minotni ishlab chiqish hayot aylanishi davomida zaifliklardan foydalanadi (SDLC), har bir bosqichda jiddiy xavf tug'diradi. Bugun biz eng keng tarqalganini ko'rib chiqamiz software supply chain security manba bosqichida yuzaga keladigan tahdidlar.
Avvalo, ta'minot zanjiri hujumini va uning aniqligini aniqlash juda muhimdir Software Supply Chain Security Manba bosqichida yuzaga keladigan tahdidlar.
Dasturiy ta'minot zanjiri hujumining ta'rifi
AQSh Milliy Instituti Standardva Texnologiya (NIST) Dasturiy ta'minot zanjiri hujumini belgilaydi “kiber-tahdidchi dasturiy ta'minot sotuvchisining tarmog'iga kirib, sotuvchi uni mijozlariga yuborishdan oldin dasturiy ta'minotni buzish uchun zararli koddan foydalanganda hujum sodir bo'lganda. Keyin buzilgan dasturiy ta'minot mijozning ma'lumotlari yoki tizimini buzadi. Yangi sotib olingan dasturiy ta'minot boshidanoq buzilgan bo'lishi mumkin yoki buzilish yamoq yoki tuzatish kabi boshqa vositalar orqali sodir bo'lishi mumkin. Bunday hollarda, buzilish hali ham yamoq yoki tuzatish mijozning tarmog'iga kirishidan oldin sodir bo'ladi. Ushbu turdagi hujumlar buzilgan dasturiy ta'minotning barcha foydalanuvchilariga ta'sir qiladi va hukumat, muhim infratuzilma va xususiy sektor dasturiy ta'minot mijozlari uchun keng tarqalgan oqibatlarga olib kelishi mumkin.”"
Manba bosqichi Software Supply Chain Security Tahdidlar
Dasturiy ta'minot ta'minoti zanjiri hayot aylanishining manba bosqichi dasturiy ta'minotni ishlab chiqishning dastlabki bosqichlarini, g'oyani shakllantirishdan tortib, manba kodini yaratishgacha bo'lgan bosqichlarni o'z ichiga oladi. Bu bosqich vositalar, kutubxonalar va komponentlarni tanlashni, shuningdek, dasturiy ta'minotning asosiy funksiyalarini ishlab chiqish va amalga oshirishni o'z ichiga oladi.
Software supply chain security Manba bosqichidagi tahdidlar manba kodiga ruxsatsiz yoki zararli o'zgartirishlar kiritish uchun ishlatilishi mumkin bo'lgan xavfsizlik zaifliklarini anglatadi. Bunga ruxsatsiz shaxslar va vakolatli shaxslarning ruxsatsiz o'zgartirishlar kiritish tahdidi kiradi.
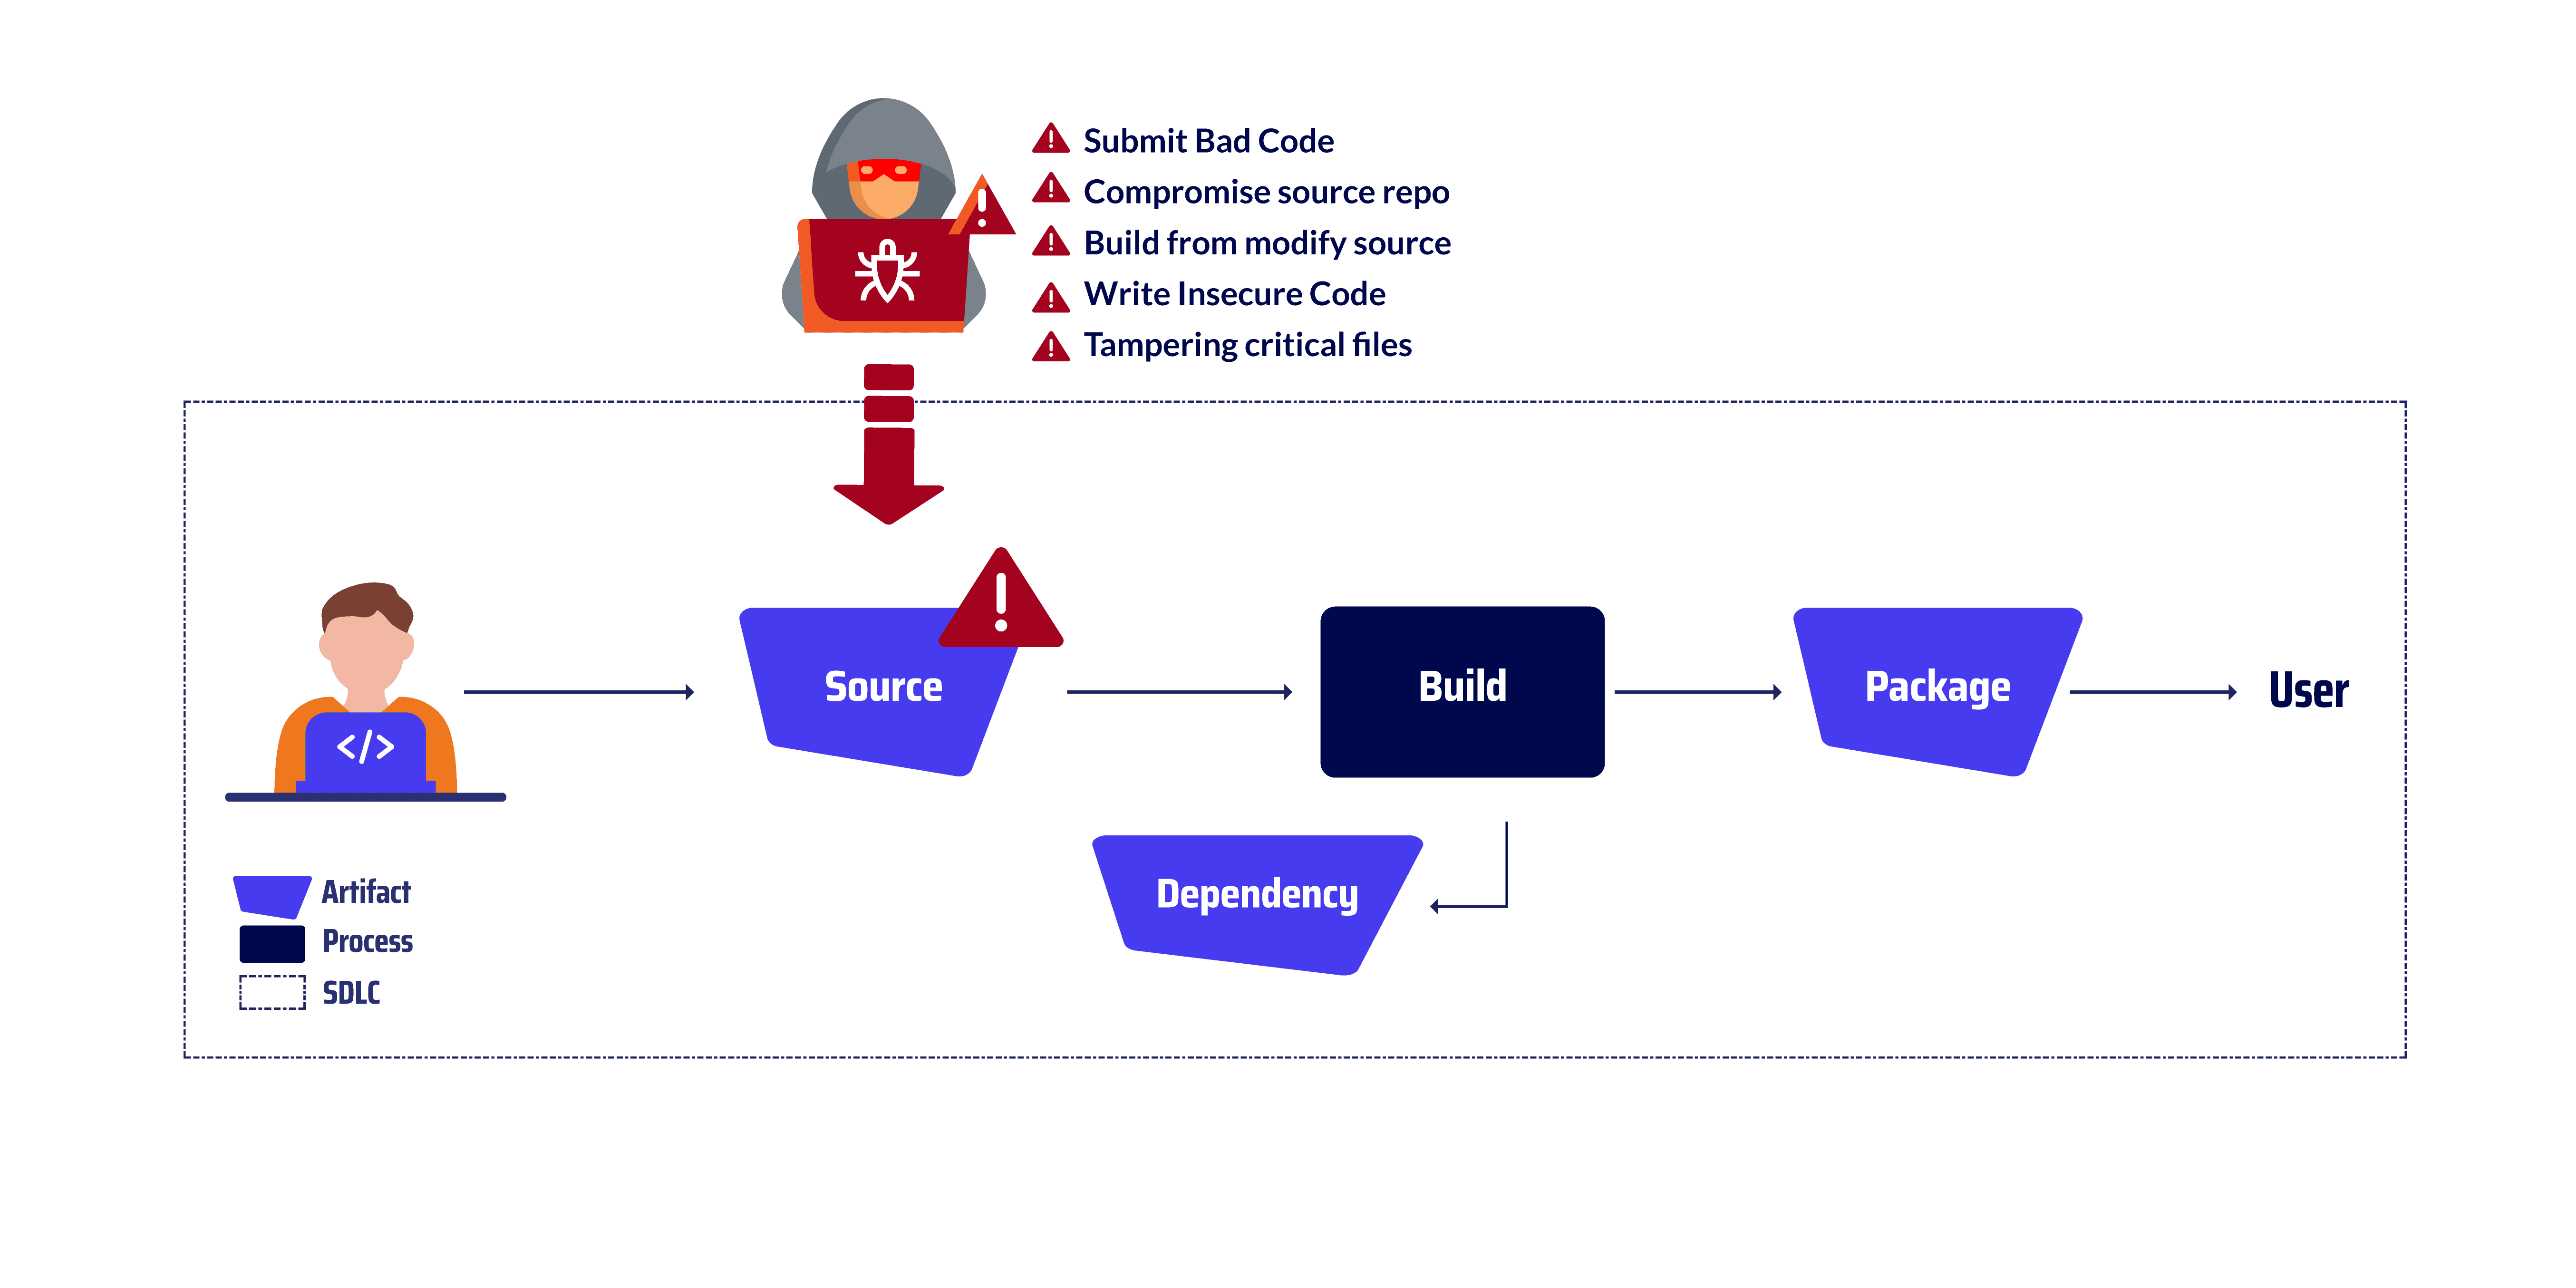
Manba tahdidlariga misollar
Noto'g'ri kodni yuboring
Yomon kodni yuborish amaliyotni anglatadi commitkodni nuqsonlar, xatolar yoki zaifliklarni o'z ichiga olgan manba omboriga yuborish. Bu dasturiy ta'minotning yaxlitligi yoki xavfsizligini buzish uchun ataylab kiritilgan zararli koddan tortib, yomon kodlash amaliyoti yoki sinovdan o'tkazilmaganligi sababli xatolar yoki zaifliklarni keltirib chiqaradigan bexosdan kodgacha bo'lishi mumkin. Ushbu vektor hujumiga misol sifatida ... keltirildi. NPM hujumi. 2022-yilda xaker npm deb nomlangan mashhur ochiq kodli dasturiy ta'minot kutubxonasining manba kodlari omboriga kirib ketdi. Xaker kutubxona kodiga zararli kodni kiritdi, bu ularga kutubxonani o'rnatgan tashkilotlarning tizimlariga ruxsatsiz kirish imkonini berdi. Zararli kod xakerga ta'sirlangan tizimlardan ma'lumotlarni o'g'irlash, zararli dasturlarni o'rnatish va operatsiyalarni buzish imkonini berdi. Hujum davlat idoralari, biznes va jismoniy shaxslar kabi ko'plab tashkilotlarga ta'sir ko'rsatdi.
Kompromis manba ombori
Dushman manba kod omboriga ruxsatsiz kirish huquqini qo'lga kiritadi (SCM) va zararli o'zgarishlarni kiritadi yoki qonuniy kodni olib tashlaydi. Bunga turli usullar, masalan, zaifliklardan foydalanish orqali erishish mumkin SCM, omborga kirish huquqiga ega bo'lgan ishlab chiquvchining ma'lumotlarini buzish yoki uni joylashtirgan asosiy infratuzilmaga kirish huquqini olish SCMUshbu vektor hujumiga misol sifatida quyidagilar keltirilgan edi PHP hujumi. Hujumchi PHP dasturlash tilining manba kodini saqlash va boshqarish uchun xavfsiz ombor bo'lgan PHP ning o'z-o'zini joylashtirgan Git serverini buzib kirdi. Hujumchi ikkita zararli dasturni kiritishga muvaffaq bo'ldi. commits PHP ning asosiy kod bazasiga kiritiladi. Bular commits tajovuzkorga PHP oʻrnatmalariga ruxsatsiz kirish imkonini beruvchi orqa eshiklarni qoʻshdi. Orqa eshiklar tajovuzkorga har qanday PHP oʻrnatmasida oʻzboshimchalik bilan kodni bajarishga imkon berdi, bu esa maʼlumotlarni oʻgʻirlash, zararli dasturlarni oʻrnatish yoki operatsiyalarni buzish uchun ishlatilishi mumkin edi. Hujum shuningdek, PHP obroʻsiga katta zarar yetkazdi, chunki u dasturlash tilining xavfsizligi haqida xavotirlarni kuchaytirdi.
O'zgartirilgan manbadan yarating
Dushman manba kodining nusxasini rasmiy manba kod omboridan boshqa manbadan oladi va undan dasturiy ta'minotni yaratish va joylashtirish uchun foydalanadi. Ushbu o'zgartirilgan manba kodida zararli kod, orqa eshiklar yoki dasturiy ta'minotning yaxlitligi, funksionalligi yoki xavfsizligiga putur etkazishi mumkin bo'lgan boshqa zararli o'zgartirishlar bo'lishi mumkin. Ushbu vektor hujumiga misol sifatida ... keltirilgan. Vebmin hujum. Hujumchi Webmin dasturini kompilyatsiya qilish va qadoqlash uchun mas'ul bo'lgan Webminning qurilish infratuzilmasiga ruxsatsiz kirish huquqini qo'lga kiritdi. Hujumchi rasmiy Webmin manba omborida mavjud bo'lmagan manba fayllaridan foydalanish uchun qurilish infratuzilmasini o'zgartirdi.
Xavfsiz kod yozing
Xavfsiz kodlash amaliyotlari, qasddan yoki bexosdan bo'lishidan qat'i nazar, dasturiy ta'minotga zaifliklarni kiritishi mumkin. Ushbu zaifliklardan tajovuzkorlar ruxsatsiz kirish, ma'lumotlarni o'zgartirish yoki o'g'irlash yoki operatsiyalarni buzish uchun foydalanishlari mumkin. Ushbu vektor hujumiga misol sifatida ... keltirilgan. Apache Struts hujumi2003-yilda xaker Apache Struts deb nomlangan ochiq kodli dasturiy ta'minot kutubxonasining manba kodlari omboriga kirib ketdi. Xaker kutubxonaga zaiflik kiritdi, bu ularga kutubxonani o'rnatgan tashkilotlarning tizimlariga ruxsatsiz kirish imkonini berdi. Ushbu zaiflik xakerga ta'sirlangan tizimlarda o'zboshimchalik bilan kodni ishga tushirishga imkon berdi, bu esa ma'lumotlarni o'g'irlash, zararli dasturlarni o'rnatish va operatsiyalarni buzish uchun ishlatilishi mumkin edi. Hujum davlat idoralari, biznes va jismoniy shaxslar kabi ko'plab tashkilotlarga ta'sir ko'rsatdi.
Muhim fayllarni buzish
Dasturiy ta'minotni ishlab chiqish hayot aylanishidagi muhim fayllarni o'zgartirish yoki o'zgartirish jiddiy oqibatlarga olib kelishi mumkin, jumladan, zararli kodning kiritilishi, maxfiy ma'lumotlarning buzilishi va dasturiy ta'minot operatsiyalarining buzilishi. Ushbu buzg'unchi vektor hujumiga misol sifatida quyidagilar keltirilgan: Maven hujumi. 2020-yilda xakerlar Maven deb nomlangan mashhur ochiq kodli dasturiy ta'minot kutubxonasining manba kodlari omboriga kirib ketishdi. Xakerlar kutubxonaning pom.xml fayliga zararli kodni kiritishdi, bu fayl yaratish jarayonini sozlash uchun ishlatiladi. Zararli kod xakerlarga o'zlarining bog'liqliklarini yaratish jarayoniga kiritishga imkon berdi, keyin ular kompilyatsiya qilingan dasturiy ta'minotga kiritildi. Ushbu bog'liqliklar xakerlarga dasturiy ta'minotni o'rnatgan tashkilotlarning tizimlariga ruxsatsiz kirish imkonini beruvchi orqa eshiklarni o'z ichiga oldi.
Yo'lni tozalash: Aniq ko'rinish bilan operatsiyalarni soddalashtirish
Xavfsizlik doirasidan tashqariga chiqing, shunda ta'minot zanjiringizni tasavvur qilish nafaqat himoya qilishdan ko'proq narsani anglatishini ko'rasiz - bu qorong'u xonada chiroqni yoqish, operatsiyalaringizning eng tezkor va eng samarali yo'llarini ochib berishga o'xshaydi. Bu jamoalarga rivojlanish ekotizimini qush ko'zi bilan ko'rish imkonini beradi, bu ularga ortiqcha aktivlar va parvarish qilinmagan elementlarni aniqlash imkonini beradi. Bu aniqlik, ayniqsa, bir nechta birliklar va komponentlar bir-biri bilan chambarchas bog'liq bo'lgan yirik loyihalarda foydalidir.
Yakuniy mulohazalar
Turli xil manba bosqichlarini tushunish orqali software supply chain security tahdidlar va tegishli xavfsizlik choralarini qo'llash orqali tashkilotlar o'zlarini ushbu halokatli hujumlardan himoya qilishga yordam berishlari mumkin.
- Dasturiy ta'minot ta'minoti zanjiri hujumlari zararli kodni ishlab chiqish hayot aylanishining istalgan bosqichida, shu jumladan manba bosqichida dasturiy ta'minotga kiritishi mumkin.
- Manba bosqichidagi tahdidlarga yomon kodni yuborish, manba omborlarini buzish, o'zgartirilgan manbalardan ma'lumotlarni yaratish, xavfli kod yozish va muhim fayllarni buzish kiradi.
- Tashkilotlar ta'minot zanjiri hujumlari xavfini kamaytirish uchun dasturiy ta'minotni ishlab chiqish hayot aylanishi davomida keng qamrovli xavfsizlik choralarini amalga oshirishlari kerak.
Janglarda oldinda bo'lishni xohlaysizmi software supply chain security?
Bizni kuzatib boring yaqinlashib kelayotgan blog seriyasi, bu yerda biz dasturiy ta'minotni ishlab chiqish hayot aylanishi davomida sodir bo'ladigan eng keng tarqalgan hujumlarni ko'rib chiqamiz. qurilish bosqichi joylashtirish va undan keyingi bosqichlarda biz sizni tashkilotingizni ushbu xavfli tahdidlardan himoya qilish uchun bilim va strategiyalar bilan ta'minlaymiz.
Yo'qotmang! Bugun bizning blogimizga obuna bo'ling va bizning so'nggi ma'lumotlarimiz haqida birinchi bo'lib xabardor bo'ling software supply chain security.
Birgalikda biz barcha uchun yanada bardoshli va xavfsiz dasturiy ta'minot ekotizimini yaratishimiz mumkin.
Video demosini tomosha qiling
