





Ochiq kodli dasturiy ta'minot (OSS) zamonaviy raqamli ekotizimlarning asosiga aylandi, innovatsiyalar, iqtisodiy samaradorlik va tezkor rivojlanishni ta'minladi. Biroq, bu ochiqlik tashkilotlar o'z ilovalarini himoya qilish va xavfsiz ishlab chiqish muhitini saqlab qolish uchun hal qilishlari kerak bo'lgan turli xil xavfsizlik muammolarini keltirib chiqaradi.
Ochiq kodli dasturiy ta'minot xavfsizligi nima?
Ochiq kodli dasturiy ta'minot xavfsizligi - bu OSS komponentining xavfsizligini ta'minlash amaliyoti va vositasidir; bu amaliyot xavfsizlikni boshqarish, litsenziyaga muvofiqlik va kod sifatini o'z ichiga olishi mumkin.
Ochiq kodli dasturiy ta'minot xavfsizligining ahamiyati
Ochiq kodli dasturiy ta'minotdagi xavfsizlik OSS komponentlarini himoya qiluvchi amaliyotlar va vositalarni anglatadi. Bu amaliyotlar ko'pincha zaifliklarni boshqarish, litsenziyaga muvofiqlik va kodning umumiy sifatini ta'minlashni o'z ichiga oladi. Xygeni'ning ochiq kodli dasturiy ta'minot xavfsizligi kabi avtomatlashtirilgan vositalardan foydalanish orqali tashkilotlar zaifliklarni skanerlashni soddalashtirishi, muvofiqlikni kuzatishi va yangilanishlarni boshqarishi mumkin. Bu ishlab chiquvchilarga loyihalari xavfsiz ekanligini bilib turib, yuqori sifatli dasturiy ta'minotni yetkazib berishga e'tibor qaratish imkonini beradi.
Biroq, OSSni belgilaydigan ochiqlik xavfsizlik bilan bog'liq muammolarni keltirib chiqaradi. Hamkorlik innovatsiyalarni rag'batlantiradi, ammo u dasturiy ta'minotni tahdidlarga moyil qilishi mumkin. Apache Software Foundation xavfsizlik hisoboti 2023-yilda bir yil ichida 660 ta yangi zaiflik qayd etildi, bu OSS xavfsizligi doimiy kurash ekanligini yana bir bor tasdiqlaydi.
Innovatsiya va xavfsizlikni muvozanatlash
Ochiq kodli dasturiy ta'minot texnologiya kelajagini shakllantirishda davom etar ekan, innovatsiya va xavfsizlik o'rtasidagi muvozanat juda muhimdir. Bu muvozanat doimiy hushyorlik va ilg'or xavfsizlik yechimlarini talab qiladi. Ochiq kodli strategiyangizda innovatsiya va xavfsizlikni muvozanatlashtiryapsizmi? OSS xavfsizligi shunchaki texnik vazifa emas - bu doimiy jarayon. commitbiznesingizni va raqamli umumiy maydonlarni himoya qilish uchun.
Biznesga ta'siri: Domino effekti
OSS komponentlaridagi ushbu zaifliklar biznesga halokatli ta'sir ko'rsatishi mumkin:
- Ma'lumot buzilishi: foydalaniladigan zaifliklar tajovuzkorlarga maxfiy ma'lumotlarni o'g'irlash yo'lini ochish uchun osongina foydalanishi mumkin, bu esa ularga moliyaviy yo'qotishlar va obro'siga katta zarar yetkazishi mumkin.
- Operatsion uzilishlarTashkilot foydalanadigan muhim tizimlar va ilovalarning fosh bo'lishiga olib keladi, chunki ular uzilishlarga moyil bo'lgan OSS komponentlariga tayanadi.
- Obro'ga zarar etkazishOSS zaifligi tufayli xavfsizlik buzilishi haqidagi yangiliklar kompaniyaning obro'siga putur yetkazishi, mijozlarining ishonchini jiddiy ravishda pasaytirishi va hatto sud jarayonlariga olib kelishi mumkin.
Ochiq kodli dasturiy ta'minotdagi asosiy xavflar va zaifliklar
Ochiq kodli dasturiy ta'minot (OSS) innovatsiyalarni rag'batlantirish, xarajatlarni kamaytirish va ishlab chiqishni tezlashtirish kabi katta afzalliklarni taqdim etsa-da, bu afzalliklar jiddiy xavfsizlik xavflari bilan birga keladi. Tizimlaringizni potentsial tahdidlardan himoya qilish uchun ochiq kodli dasturiy ta'minot xavfsizligini tushunish juda muhimdir.
Eskirgan komponentlar
OSS bilan bog'liq eng katta xavflardan biri eskirgan yoki ta'mirlanmagan komponentlardan foydalanishdir. Ko'pincha, loyihalar endi yangilanishlarni olmaydigan eski versiyalarga tayanadi, bu esa ma'lum zaifliklarni ochiq qoldiradi. 2020-yilgi ma'lumotlarga ko'ra Open Source Security va Xavf tahlili (OSSRA) hisoboti, Ko'rib chiqilgan kod bazalarining 70% da to'rt yildan ortiq vaqt oldin yaratilgan komponentlar mavjud edi. Bu sizning dasturiy ta'minotingizni ushbu yamalmagan zaifliklardan foydalanadigan hujumlarga ochiq qoldiradi.
Litsenziyalash bilan bog'liq muammolar
OSS bilan bog'liq yana bir qiyinchilik litsenziyalarni boshqarishdir. OSS loyihalari turli xil litsenziyalar bilan birga keladi, ularning har biri o'ziga xos qoidalar va majburiyatlarga ega. Agar tashkilotlar ehtiyot bo'lmasa, ular tasodifan ushbu shartlarni buzishlari mumkin, bu esa huquqiy nizolarga yoki hatto mulkiy kodning majburiy oshkor qilinishiga olib kelishi mumkin. Synopsys Black Duck so'rovi shuni ko'rsatdiki, kod bazalarining 68 foizida litsenziyalar nizolari mavjud, bu esa bu muammo qanchalik keng tarqalganligini ko'rsatadi.
Zararli kodni kiritish
OSSning ochiq tabiati hamkorlik uchun juda yaxshi, ammo yomon niyatli shaxslarga zararli kodni kiritish imkoniyatini ham ochishi mumkin. Batafsil ko'rib chiqish jarayoni mavjud bo'lmasa, zararli kod, ayniqsa, qattiq xavfsizlik tekshiruvlari bo'lmagan loyihalarda, o'tib ketishi mumkin. Orqa eshiklar va boshqa zararli funksiyalar e'tiborga olinmagan holatlar mavjud bo'lib, bu kodni hushyorlik bilan ko'rib chiqish va hissalarni tekshirish zarurligini ta'kidlaydi.
Bunga yorqin misol 2018-yilda sodir bo'lgan, o'shanda yovuz niyatli shaxslar ommaboplikka orqa eshik qo'shgan edilar tadbir oqimi kutubxona, minglab loyihalarga ta'sir ko'rsatdi. Ushbu buzg'unchilik bir necha oy davomida sezilmadi, bu esa OSS xavfsizligi uchun kodni hushyorlik bilan ko'rib chiqish va hissa qo'shishni tekshirish qanchalik muhimligini ko'rsatdi.
Ushbu xavflarni bartaraf etish
Tashkilotingiz ushbu xavflarni boshqarishga tayyormi? Proaktiv bo'lish juda muhim. Komponentlarni muntazam ravishda texnik xizmat ko'rsatish, hissalarni sinchkovlik bilan tekshirish va litsenziyalash talablariga rioya qilish kerak. standard amaliyotlar OSSdan foyda ko'radigan tashkilotlar to'g'ri vositalar va infratuzilmaga sarmoya kiritishlari kerak. Ushbu vositalar versiyalarni kuzatishga, ma'lum zaifliklarni aniqlashga va litsenziyalash shartlariga rioya qilinishini ta'minlashga yordam beradi. Ushbu amaliyotlar mavjud bo'lganda, OSS xavfsizlik yoki qonuniy muvofiqlikni qurbon qilmasdan innovatsiyalarni rivojlantirishda davom etishi mumkin.
Ochiq kodli dasturiy ta'minot xavfsizligi uchun samarali strategiyalar
Keling, ochiq kodli dasturiy ta'minotni (OSS) himoya qilishning ba'zi samarali strategiyalarini tahlil qilaylik va Xygeni'ning ochiq kodli dasturiy ta'minot xavfsizligi vositalari sizning xavfsizlik holatingizni qanday mustahkamlashi mumkinligini ko'rib chiqaylik.
Siyosatni ishlab chiqish
Har qanday kuchli ochiq kodli dasturiy ta'minot xavfsizligi strategiyasining asosi aniq siyosatdan boshlanadi. Ushbu siyosat qaysi komponentlardan foydalanish xavfsiz ekanligini aniq belgilashi va hissa qo'shish, litsenziyaga muvofiqlik va zaifliklarni boshqarish qoidalarini bayon qilishi kerak. Shuningdek, u loyihada ishtirok etayotgan har bir kishi dasturiy ta'minot xavfsizligini ta'minlashdagi o'z roli va majburiyatlarini tushunishini ta'minlaydi.
Har doim monitoring
Xavfsizlik bir martalik vazifa emas; u doimiy monitoringni talab qiladi. Tashkilotlar o'zlarining kod bazalarini ma'lum zaifliklar uchun muntazam ravishda skanerlashlari, OSS komponentlarining yangilanganligiga ishonch hosil qilishlari va yangi xavfsizlik bo'yicha maslahatlardan xabardor bo'lib turishlari kerak. Ushbu proaktiv yondashuv jamoalarga tahdidlarni erta aniqlash va ularga qarshi kurashish, xavfsizlik muammolarining kuchayishining oldini olish imkonini beradi.
Xavfsizlik vositalarini integratsiyalash
Xavfsizlik jarayonlarini avtomatlashtirish dasturiy ta'minotni ishlab chiqish doirasida pipeline juda muhim. Xygeni kabi ochiq kodli dasturiy ta'minot xavfsizlik vositalaridan foydalanib, siz zaifliklarni skanerlash, qaramlikni kuzatish va litsenziyaga muvofiqlikni tekshirishni to'g'ridan-to'g'ri o'zingizning tizimingizga joylashtirishingiz mumkin. CI/CD pipelineUshbu vositalar nafaqat qo'lda bajariladigan ishlarni kamaytiradi, balki jamoalarga xavfsizlikni rivojlanish va innovatsiyalarning tez sur'ati bilan muvozanatlashda ham yordam beradi.
Xygeni'ning keng qamrovli ochiq kodli dasturiy ta'minot xavfsizligi vositasi
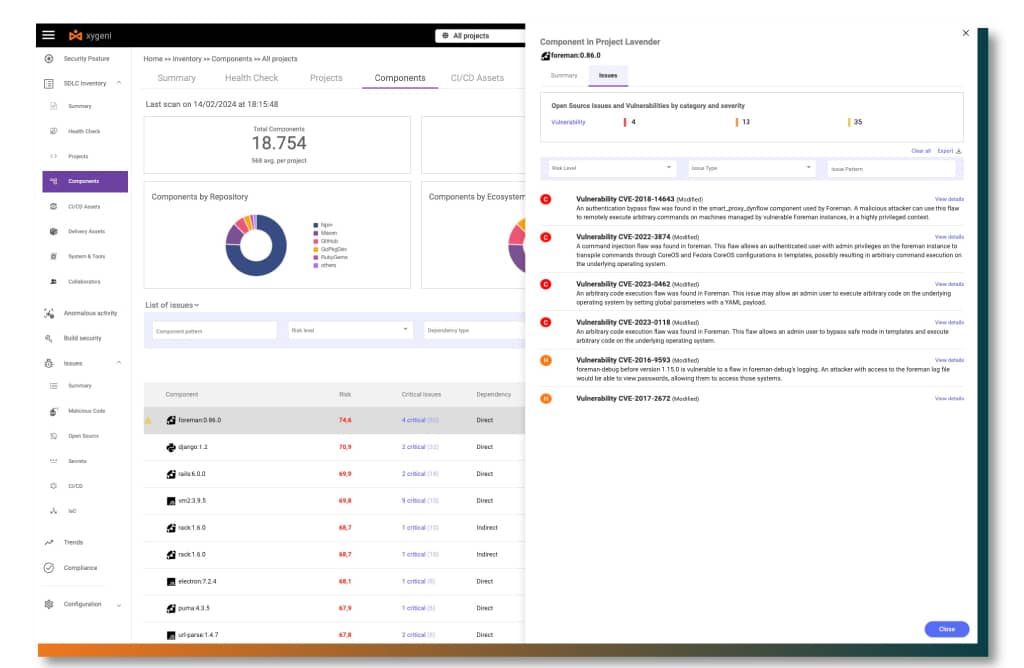
Xygeni OSS xavfsizlik muammolarini boshqarish uchun keng qamrovli va avtomatlashtirilgan yondashuvni taklif etadi:
- Avtomatlashtirilgan zaifliklarni skanerlashMilliy zaifliklar ma'lumotlar bazasi (NVD) bilan integratsiyalashgan holda, Xygeni real vaqt rejimida zaifliklarni skanerlashni amalga oshiradi. Uning avtomatlashtirilgan xavfsizlik holatini boshqarish (ASPM) tizim zaifliklarni ularning xavfiga qarab baholaydi, bu esa tashkilotlarga tuzatishlarga samaraliroq ustuvorlik berishga yordam beradi.
- Eskirgan komponentlarni monitoring qilishXygeni komponent versiyalarini doimiy ravishda kuzatib boradi va eskirgan elementlar loyihalarining xavfsizligi va funksionalligiga tahdid solishi mumkin bo'lgan hollarda jamoalarni ogohlantiradi, o'z vaqtida yangilanishlar yoki almashtirishlarni talab qiladi.
- Litsenziyaga muvofiqlikOchiq kodli litsenziyalashda navigatsiya murakkab bo'lishi mumkin, ammo Xygeni jarayonni soddalashtiradi. U har bir komponentning litsenziyalarini skanerlaydi va aniqlaydi, bu sizning jamoangizga tashkilot siyosatiga muvofiqligini ta'minlash bilan birga huquqiy muammolardan qochishga yordam beradi.
- SBOM GeneratsiyaXygeni batafsil dasturiy ta'minot materiallari ro'yxatini yaratadi (SBOM) shaffoflikni oshirish, tartibga solish talablariga javob berish va loyihangizda ishlatiladigan barcha ochiq kodli dasturiy ta'minotning to'liq inventarizatsiyasini yuritish uchun.
- Erta ogohlantirish xizmatiXygeni'ning Erta Ogohlantirish Xizmati sizning xavfsizlik yondashuvingizni reaktivdan proaktivga o'tkazadi. U yangi ochiq kodli paketlar nashr etilishi bilanoq tahlil qiladi va zaifliklar yoki zararli dasturlar tizimingizga kirishidan oldin ularni aniqlaydi.
Xygeni’ning ochiq kodli dasturiy ta’minot xavfsizligi vositalariga investitsiya kiritish orqali tashkilotlar o‘z dasturiy ta’minotlarini samarali himoya qilishlari, raqamli aktivlarni xavfsiz saqlash bilan birga innovatsiyalarni amalga oshirishlari mumkin.
Ochiq kodli dasturiy ta'minot xavfsizligining kelajagi
Kelajakka nazar tashlasak, ochiq kodli dasturiy ta'minot texnologik rivojlanishning asosiy poydevori bo'lib qolaveradi. Ammo ASF Xavfsizlik Hisoboti 2023 OSS keng tarqalgan sari zaifliklar faqat ortadi. Innovatsiya va xavfsizlik o'rtasida to'g'ri muvozanatni saqlash juda muhimdir. Xygeni kabi yechimlar ushbu murakkab landshaftda harakatlanishda muhim ahamiyatga ega bo'ladi, bu esa tashkilotlarning kuchli xavfsizlik choralarini saqlab qolish bilan birga OSS kuchidan foydalanishini ta'minlaydi.
Zaifliklarni boshqarishni avtomatlashtirish, litsenziya talablariga rioya qilishni ta'minlash va tahdidlarni erta aniqlashni ta'minlash orqali Xygeni ochiq kodli dasturiy ta'minotning kelajagini ta'minlashda yetakchilik qilmoqda.
O'zingizni nazorat qilingpen-Source dasturiy ta'minot xavfsizligi bugun
Xygeni loyihalaringizni qanday himoya qilishga yordam berishi mumkinligini ko'rishga tayyormisiz? Bizning video demosini tomosha qiling or Xygeni-ni bepul sinab ko'ring!