






TL; DR
Mật mã hậu lượng tử (PQC) đề cập đến các thuật toán mật mã được thiết kế để chống lại sự tấn công của máy tính lượng tử quy mô lớn trong tương lai. Việc chuyển đổi sang công nghệ này hiện là một nghĩa vụ bắt buộc ở châu Âu, châu Mỹ và khu vực châu Á - Thái Bình Dương. Không còn là chủ đề nghiên cứu nữa..
Sản phẩm đầu tiên được bàn giao ở mọi nơi là bản kiểm kê, chứ không phải là thay đổi mã. Mỗi chế độ, chẳng hạn như NIST IR 8547, Chuyển đổi sang mật mã hậu lượng tử Standards, Các Lộ trình của EU, Tây Ban Nha CCN-TEC 009 và những khuyến nghị tương tự cho các khu vực khác, cùng với các khuyến nghị theo từng lĩnh vực như sau: PCI DSS 12.3.3Nó bắt đầu bằng việc yêu cầu bạn liệt kê các thuật toán mã hóa mà bạn sử dụng.
Một hình thức được đề xuất cho loại danh mục tài sản mật mã này là: CBOM (Bảng kê vật liệu mật mã), là một danh sách có thể đọc được bằng máy tính về các thuật toán, khóa, chứng chỉ và giao thức mà một hệ thống sử dụng. Nó là một phần mở rộng của bảng kê vật liệu mật mã nổi tiếng. SBOM và được khuyến nghị standardđịnh dạng được chuẩn hóa cho kho hàng đó.
Hãy kiểm tra ngày bắt đầu hiệu lực sớm nhất của hợp đồng; có thể đó không phải là năm 2035. Hầu hết các khu vực pháp lý đều thống nhất về việc phát hiện ra bằng chứng vào năm 2026–2028, rủi ro cao vào năm 2030–2031 và hoàn tất vào năm 2035. Các mục tiêu đã được biết, nhưng chúng không phải là một chất thay thế duy nhất. ML-KEM thay thế việc trao đổi khóa, ML-DSA thay thế các chữ ký đa năng, trong khi các lược đồ dựa trên hàm băm (SLH-DSA, XMSS/LMS(Bao gồm cả phần mềm nhúng và chứng chỉ gốc có thời gian tồn tại lâu dài). Việc thiết lập khóa đã được triển khai trên quy mô internet; chứng chỉ và chữ ký thì vẫn còn chậm trễ nhiều năm — vì vậy, thứ tự ưu tiên và thứ tự thời gian giao hàng là khác nhau, và kế hoạch của bạn cần cả hai.)
Quá trình chuyển đổi này là một thập kỷ cùng tồn tại, chứ không phải là một sự chuyển đổi đột ngột. Cho đến giữa những năm 2030, hầu hết các tổ chức sẽ sử dụng mật mã cổ điển và mật mã hậu lượng tử song song, và thường kết hợp chúng lại với nhau: một cấu trúc lai. Sự nhanh nhẹn của tiền điện tử Đó chính là điều giúp vượt qua giai đoạn khó khăn đó. Điều này có nghĩa là bạn có thể thay đổi thuật toán, tham số, hoặc thậm chí là việc sử dụng mô hình lai thông qua cấu hình và chính sách, thay vì phải viết lại và triển khai lại mã.
Có hai "đồng hồ" đang tích tắc, chứ không phải một: đồng hồ điều tiết ở trên, và "Thu hoạch ngay, giải mã sau" (HNDLĐiều này liên quan đến việc các đối thủ ghi lại lưu lượng truy cập được mã hóa hiện nay để giải mã khi máy tính lượng tử xuất hiện. Điều này có nghĩa là dữ liệu có thời gian bảo mật dài đã bị lộ.
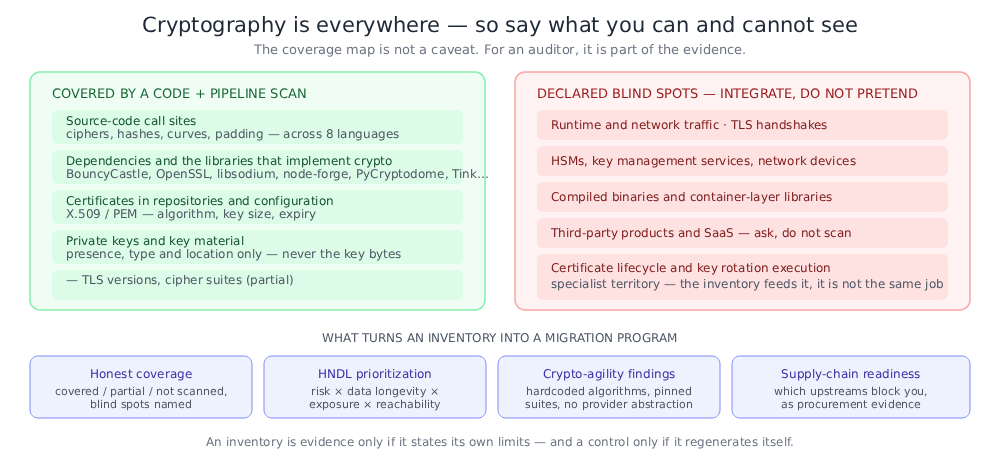
Phần khó không nằm ở thuật toán, mà là ở quá trình khám phá. Mật mã học ẩn giấu trong mã nguồn, các thư viện phụ thuộc, chứng chỉ, tệp khóa, cơ sở hạ tầng dưới dạng mã, ảnh container, cấu hình giao thức và các sản phẩm của bên thứ ba. Một bản kiểm kê đáng tin cậy phải nói trung thực những gì nó không thể nhìn thấy.
Xygeni có thể giúp bạn chuẩn bị cho PQC bằng cách tạo ra CBOM, phân loại mọi tài sản tiền điện tử theo rủi ro lượng tử, xếp hạng danh sách công việc chuyển đổi theo mức độ tiếp xúc với HNDL, đối chiếu kết quả với sáu chế độ quản lý và báo cáo về mức độ sẵn sàng sau lượng tử của các thành phần phụ thuộc của bạn. Chi tiết đầy đủ: Tuân thủ an toàn lượng tử.
Máy tính lượng tử phá vỡ những gì — và không phá vỡ những gì
Sự phân biệt này là yếu tố kỹ thuật quan trọng nhất đối với người đọc GRC, bởi vì nó quyết định liệu một phát hiện có phải là... dự án thay thế hoặc một thay đổi cấu hìnhViệc mắc sai lầm sẽ dẫn đến những lời khuyên khắc phục không chỉ vô dụng mà còn gây hại.
thuật toán Shor của — một thuật toán lượng tử có khả năng phân tích thừa số các số nguyên lớn và tính toán logarit rời rạc một cách hiệu quả — đã phá vỡ cấu trúc của mật mã khóa công khai hiện nay: RSA, ECDSA, EdDSA, Diffie-Hellman và ECDH, hay DSA. không sửa lỗi kích thước khóaKhóa RSA 4096 bit không an toàn hơn đáng kể so với khóa 2048 bit khi đối đầu với kẻ thù lượng tử. Các thuật toán này phải... thay thếĐiều tương tự cũng áp dụng cho các biến thể quốc gia được xây dựng trên cùng một nền tảng toán học — ví dụ, SM2 của Trung Quốc dựa trên đường cong elip và do đó cũng dễ bị ảnh hưởng như nhau.
Thuật toán Grover — một thuật toán tìm kiếm lượng tử — làm suy yếu các thuật toán mã hóa đối xứng và hàm băm, nhưng chỉ bằng cách giảm khoảng một nửa sức mạnh hiệu quả của chúng. Đây là những thuật toán đó. có thể đông cứng tại chỗ: chuyển từ AES-128 sang AES-256, từ SHA-256 sang SHA-384 hoặc SHA-512. Tài liệu NIST IR 8547 nêu rõ điểm này: thuật toán đối xứng của NIST standard“Ít dễ bị tổn thương hơn đáng kể trước các cuộc tấn công lượng tử đã biết so với mật mã khóa công khai.” standard"s", và bất kỳ thuật toán đối xứng cơ bản nào được chấp thuận cung cấp ít nhất 128 bit bảo mật cổ điển vẫn đáp ứng hạng mục bảo mật hậu lượng tử thấp nhất của NIST.
Cỗ máy thực hiện việc này được gọi là... CRQC - một máy tính lượng tử có liên quan đến mật mãChính sách công rất thận trọng về vị thế của nó; bản ghi nhớ thực thi của Hoa Kỳ nêu rõ: “Hiện chưa có bằng chứng nào cho thấy CRQC (Central Quantum Computing) tồn tại, nhưng những tiến bộ ổn định trong lĩnh vực điện toán lượng tử có thể tạo ra một CRQC trong thập kỷ tới.”
Điều đã thay đổi không phải là cỗ máy đã xuất hiện — mà là ước tính về những gì cần thiết để chế tạo nó ngày càng thu hẹp lại. Vào tháng 5 năm 2025, Craig Gidney của Google Quantum AI đã công bố một ước tính về nguồn lực cho thấy rằng RSA-2048 có thể được tính toán trong vòng chưa đầy một tuần bởi một máy tính lượng tử với ít hơn một triệu qubit nhiễu. — giảm khoảng 20 lần so với ước tính của chính ông vào năm 2019 là khoảng 20 triệu. Đó là một ước tính kỹ thuật, nhưng một ước tính giảm 20 lần trong sáu năm chính xác là loại xu hướng mà một chuyên gia quản lý rủi ro được trả tiền để xem xét nghiêm túc.
Đồng hồ đã bắt đầu đếm ngược: thu hoạch ngay, giải mã sau.
Thu hoạch ngay, giải mã sau (HNDL) CRQC (Critical Code Qualified Code) là phương pháp thu thập lưu lượng truy cập hoặc dữ liệu được mã hóa hiện nay và lưu trữ chúng cho đến khi CRQC có thể giải mã. Điều này biến khả năng của tương lai thành rủi ro hiện tại đối với bất cứ thứ gì cần được giữ bí mật trong nhiều năm: hồ sơ sức khỏe, hồ sơ pháp lý, tài sản trí tuệ, bí mật nhà nước, giấy tờ tùy thân có thời hạn dài, bằng chứng có chữ ký.
Các cơ quan quản lý đã ngừng lưỡng lự về vấn đề này. Đề xuất sửa đổi NIS2 của Ủy ban châu Âu vào tháng 1 năm 2026 nêu rõ trong phần mở đầu số 8 rằng “khả năng xảy ra các cuộc tấn công 'thu thập dữ liệu ngay - giải mã sau', có thể đã xảy ra ngay bây giờ, và các rủi ro trong tương lai do các cuộc tấn công lượng tử nhằm làm giả chữ ký” là lý do chính đáng cho sự chuyển đổi này.
Hệ quả của việc lập kế hoạch chỉ đơn giản là phép tính số học, một lập luận mà Michele Mosca đã đưa ra từ lâu. 2015Hãy cộng số năm dữ liệu của bạn cần được bảo mật với số năm quá trình chuyển đổi dự kiến. Nếu tổng số năm đó vượt quá mức mà CRQC (Construction Quality Control - Kiểm soát rủi ro và quy trình) có thể tồn tại, thì bạn đã chậm trễ. Đối với hầu hết các tổ chức được quản lý chặt chẽ, quá trình chuyển đổi kéo dài nhiều năm cộng thêm một thập kỷ lưu trữ dữ liệu chắc chắn vượt quá mọi ước tính đáng tin cậy.
NIST đưa ra kết luận về mặt vận hành trong IR 8547: họ “dự kiến sẽ ưu tiên việc chuyển đổi sang các lược đồ thiết lập khóa chống lượng tử… để bảo vệ chống lại các cuộc tấn công 'thu thập trước, giải mã sau', đặc biệt là trong các giao thức tương tác như TLS và IKE”. Thiết lập khóa trước, chữ ký sau — một thứ tự mà chính phủ liên bang Hoa Kỳ tuân theo theo đúng nghĩa đen, với việc thiết lập khóa hậu lượng tử phải hoàn thành trước chữ ký một năm. (IKE là giao thức đàm phán khóa đằng sau các mạng VPN IPsec.)
Tại sao đây lại được xem là vấn đề về GRC trước khi nó được xem là vấn đề về mật mã?
Có ba lý do khiến thứ này xuất hiện trên bàn làm việc của CISThay vì giữ lại các kỹ sư mật mã, họ sẽ tập trung vào các chuyên viên vận hành và tuân thủ quy định.
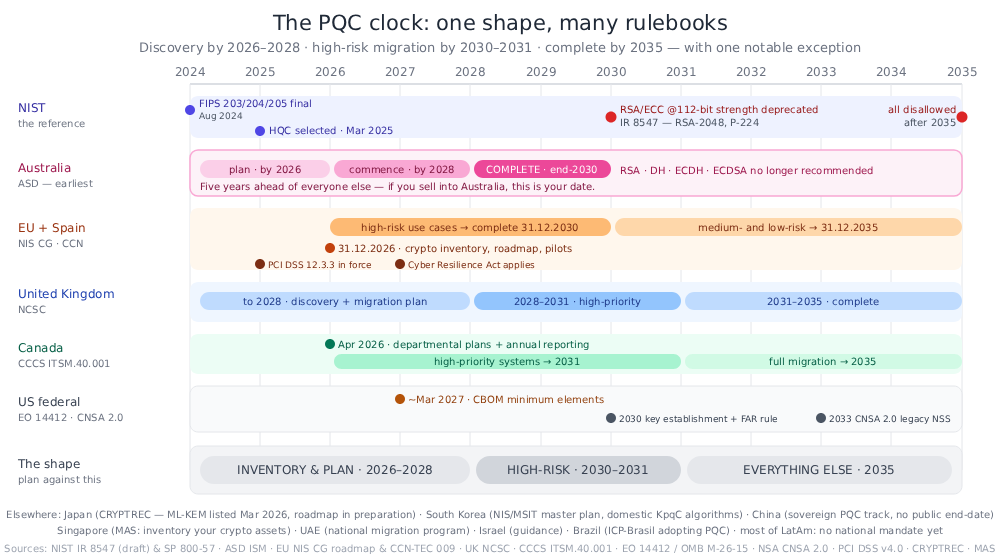
Các hạn chót này xuất phát từ luật pháp và quy định, chứ không phải từ vật lý. Không ai biết khi nào CRQC sẽ ra đời. Mọi người đều có thể tìm hiểu rằng EU kỳ vọng các trường hợp sử dụng rủi ro cao sẽ được chuyển đổi vào cuối năm 2030, và ASD của Úc kỳ vọng toàn bộ quá trình chuyển đổi sẽ diễn ra. đã kết thúc Đến cuối năm 2030, NIST sẽ loại bỏ RSA và mật mã đường cong elip ở mức độ bảo mật 112 bit sau năm 2030 và cấm tất cả các loại mật mã khóa công khai dễ bị tấn công lượng tử sau năm 2035. Những mốc thời gian đó có thể kiểm chứng được; còn mốc thời gian về lượng tử thì không.
Sản phẩm đầu tiên cần bàn giao là một tài liệu kiểm toán. Trước khi bất kỳ thuật toán nào được thay đổi, mọi chế độ đều đặt ra cùng một câu hỏi: Bạn có hệ thống mã hóa nào và ở đâu? Đó là một nghĩa vụ kiểm kê — một sản phẩm quản trị cần phải hoàn thành với người chịu trách nhiệm, chu kỳ xem xét và các yêu cầu về bằng chứng. PCI DSS đã yêu cầu chính xác điều này kể từ tháng 3 năm 2025, bất kể số lượng cụ thể hay không.
Đây là vấn đề về khâu mua sắm. Phần lớn mã hóa trong hệ thống của bạn không thuộc sở hữu của bạn. Chúng nằm trong các thư viện, nền tảng, thiết bị, nhà cung cấp SaaS và thiết bị đầu cuối thanh toán. Lộ trình của EU yêu cầu các tổ chức “tạo bản đồ phụ thuộc… xem xét cả các phụ thuộc nội bộ và phụ thuộc bên thứ ba”; ASD công bố một danh sách các câu hỏi hậu lượng tử cần đặt ra cho nhà cung cấp của bạn. Cả hai đều là hoạt động quản lý nhà cung cấp, và cả hai đều cần bằng chứng mà bạn có thể trình bày trước kiểm toán viên.
Quy tắcebook: điều gì thực sự áp dụng cho bạn
Các thuật toán đã được thiết lập.
NIST đã hoàn thiện lõi hậu lượng tử. standardvào tháng 8 năm 2024 — ML-KEM cho cơ sở chính (Trin 203), Và ML-DSA (Trin 204) Và SLH-DSA (Trin 205) để lấy chữ ký — vì vậy không còn phải “chờ đợi” nữa. standardphòng thủ của s”. A KEMCơ chế mã hóa khóa, hay còn gọi là cơ chế đóng gói khóa, là sự thay thế hậu lượng tử cho việc trao đổi khóa: nó thiết lập một bí mật chung giữa hai bên, và là yếu tố ngăn chặn HNDL.
Hai chiếc nữa đang trên đường bay: FN-DSA (FIPS 206, dựa trên Falcon) vẫn chưa được công bố ngay cả dưới dạng bản dự thảo, và HQC đã được chọn vào tháng 3 năm 2025 như một cơ chế đóng gói khóa sao lưu dựa trên mã, được ghi lại trong tài liệu. Tiêu chuẩn NIST IR8545Cả hai đều không nên cản trở kế hoạch hiện tại, nhưng cả hai đều là lý do để xây dựng trong tương lai. sự nhanh nhẹn của tiền điện tử — khả năng thay đổi thuật toán bằng cách cấu hình thay vì viết lại mã. Thuật toán nào của bạn sẽ trở thành thuật toán nào được quy định trong bản đồ thay thế xuống sâu hơn nữa.
Dòng thời gian tham chiếu: NIST IR 8547
NIST IR 8547, Chuyển đổi sang mật mã hậu lượng tử StandardsĐây là tài liệu mà hầu hết các lộ trình khác đều dựa vào để đánh giá, bởi vì nó đưa ra mốc thời gian cho việc loại bỏ mật mã khóa công khai truyền thống:
| Họ thuật toán | Thông số Kỹ thuật | Quá trình chuyển đổi |
|---|---|---|
| ECDSA, RSA (chữ ký) | Độ mạnh bảo mật 112 bit | Không còn được hỗ trợ sau năm 2030, và bị cấm sử dụng sau năm 2035. |
| ECDSA, EdDSA, RSA (chữ ký) | Độ mạnh bảo mật ≥ 128 bit | Không được phép sau năm 2035 |
| Thiết lập khóa DH và MQV trường hữu hạn, ECDH, RSA | Độ mạnh bảo mật 112 bit | Không còn được hỗ trợ sau năm 2030, và bị cấm sử dụng sau năm 2035. |
Lưu ý về đơn vị: NIST nêu rõ sức mạnh an ninhKhông phải độ dài khóa. Mỗi SP 800-57 Phần 1 Sửa đổi 5, Bảng 2, mức độ mạnh 112 bit là RSA-2048 và các đường cong elip với bậc 224–255 bit (P-224); mức 128 bit là RSA-3072 và các đường cong 256–383 bit (P-256). Vì vậy, “RSA 112 bit” không phải là khóa 112 bit — mà là RSA-2048 vẫn đang được sử dụng rộng rãi trong các giao thức TLS thực tế. Và sự kết hợp phổ biến P-256 / RSA-3072 là không Nó nằm trong nhóm bị loại bỏ năm 2030; nó cũng nằm trong nhóm bị cấm năm 2035. Cả hai nhóm đều kết thúc ở cùng một điểm: sau năm 2035, không có thuật toán khóa công khai nào dễ bị tấn công lượng tử được chấp thuận ở bất kỳ kích thước tham số nào.
Một lưu ý quan trọng cần biết trước khi bạn trích dẫn nó trong hướng dẫn. commitphát bóng: IR 8547 vẫn đang trong giai đoạn dự thảo công khai ban đầu. — được xuất bản tháng 11 năm 2024, thời gian nhận ý kiến đóng góp kết thúc tháng 1 năm 2025, chưa có phiên bản cuối cùng tại thời điểm viết bài này. Điều đó không ngăn cản nó trở thành tài liệu tham khảo; các lộ trình quốc gia và sản phẩm của nhà cung cấp, Xygeni Bao gồm cả việc hiệu chỉnh dựa trên đó. Cũng lưu ý những gì nó... không phải làNó không đề cập gì đến hàng tồn kho, việc phát hiện hay khả năng thích ứng với mật mã. Những nghĩa vụ đó đến từ nơi khác.
Bản đồ toàn cầu: ai nói gì và đến khi nào
Bảng này tóm tắt khung pháp lý theo từng khu vực:
| Cơ quan/tổ chức có thẩm quyền | Điều gì đã được thiết lập | Ngày trọng đại |
|---|---|---|
| Úc — ASD | Lộ trình chính xác nhất từ trước đến nay. ISM khuyến nghị ngừng sử dụng RSA, DH, ECDH và ECDSA. | Kế hoạch năm 2026 · Bắt đầu năm 2028 · Hoàn thành năm 2030 |
| Lộ trình NIS CG của EU; COM(2026) 13 đề xuất đưa PQC vào NIS2 | Lộ trình quốc gia, danh mục mật mã, bản đồ phụ thuộc; CBOM được đề xuất theo tên. | Những bước đầu tiên năm 2026 · Hoàn thành ở mức rủi ro cao năm 2030 · Mức rủi ro trung bình/thấp năm 2035 |
| Tây Ban Nha — CCN-TEC 009 / BP-37 (Tháng 7 năm 2026) | Các cột mốc quan trọng của EU được hiện thực hóa, với một sản phẩm cụ thể là danh mục mật mã. | 31.12.2026 chiến lược, quản trị, kho tiền điện tử, dự án thí điểm · 31.12.2030 rủi ro cao · 31.12.2035 mức trung bình |
| Vương quốc Anh — NCSC | Khám phá trước, sau đó ưu tiên di chuyển. | Khám phá + kế hoạch năm 2028 · Ưu tiên cao năm 2031 · Hoàn thành năm 2035 |
| Canada — CCCS ITSM.40.001 | Kế hoạch của phòng ban cộng với báo cáo tiến độ hàng năm. | Kế hoạch tháng 4 năm 2026 · Ưu tiên cao năm 2031 · Toàn bộ kế hoạch năm 2035 |
| Chính phủ liên bang Hoa Kỳ — Sắc lệnh hành pháp 14412 / OMB M-26-15 | Di chuyển cơ quan, phân bổ nhà thầu và các yếu tố tối thiểu của CBOM | ~Các yếu tố CBOM tháng 3 năm 2027 · Thành lập chính năm 2030 + Quy tắc FAR · Chữ ký năm 2031 · Toàn bộ năm 2035 |
| Hệ thống an ninh quốc gia Hoa Kỳ — NSA CNSA 2.0 | Kiểm định chất lượng thuần túy (PQC), không pha trộn; ML-KEM-1024, ML-DSA-87, AES-256, SHA-384/512 | Hầu hết các hạng mục năm 2030–2031 · phần còn lại năm 2033 |
| Nhật Bản — CRYPTREC; Chiến lược An ninh mạng năm 2025 | ML-KEM được thêm vào Danh sách các thuật toán mã hóa được khuyến nghị (tháng 3 năm 2026); PQC được nâng lên mức ưu tiên chính sách ngay lập tức. | lộ trình di cư đang được chuẩn bị |
| Hàn Quốc — Cơ quan Tình báo Quốc gia / MSIT, KpqC | Kế hoạch tổng thể quốc gia cộng với bộ thuật toán trong nước (HAETAE, AIMer, SMAUG-T, NTRU+) được lựa chọn vào năm 2024–25, hoạt động song song với NIST. | Các dự án thí điểm trong lĩnh vực đang được tiến hành. |
| Trung Quốc — ICCS / Cục Quản lý Mật mã Nhà nước | Phương án chủ quyền: sử dụng cuộc thi PQC riêng (hạn nộp bài kết thúc vào tháng 6 năm 2026) thay vì áp dụng thuật toán của NIST. | Không có ngày kết thúc công khai |
| Singapore — Tư vấn MAS (Tháng 2 năm 2024) | Do ngành dẫn đầu: các tổ chức tài chính được yêu cầu lập danh mục tài sản mã hóa và xác định các tài sản ưu tiên để chuyển đổi. | không có ngày cố định |
| New Zealand — Chủ nghĩa NZ | Phần chuẩn bị PQC đã tồn tại; chưa có thuật toán PQC nào được phê duyệt và chưa có thời hạn chuyển đổi nào được thiết lập. | chưa được thiết lập |
| Các Tiểu vương quốc Ả Rập | Chính sách mã hóa quốc gia và chương trình chuyển đổi hậu lượng tử quốc gia, cùng với nỗ lực thúc đẩy khám phá mật mã được nhà nước hỗ trợ. | chương trình đang được tiến hành |
| Israel — INCD / Ngân hàng Israel | Các cơ quan chính phủ được yêu cầu lập bản đồ cơ sở hạ tầng và xác định dữ liệu bị lộ; hướng dẫn ngành về kiểm kê và lộ trình — đây chỉ là hướng dẫn, chưa phải là mệnh lệnh bắt buộc. | hướng dẫn |
| Brazil — ITI | Các thuật toán hậu lượng tử đang được tích hợp vào ICP-Brasil, cơ sở hạ tầng khóa công khai quốc gia, thông qua một chỉ thị quy phạm (tháng 1 năm 2026). | được đưa vào cấp chứng chỉ theo từng giai đoạn |
| Các nước còn lại của khu vực Mỹ Latinh (Mexico, Colombia, Peru, Chile…) | Tại thời điểm viết bài này, chưa có chỉ thị quốc gia cụ thể nào dành riêng cho PQC được ban hành. | Các nghĩa vụ phát sinh thông qua các cơ quan quản lý ngành, tiêu chuẩn PCI DSS và hợp đồng khách hàng. |
Ba điểm khác biệt còn đáng giá hơn một hàng trong bảng.
- Úc đi trước các nước khác năm năm. Hướng dẫn của ASD không phải là “loại bỏ các tham số yếu vào năm 2030” mà là “hoàn thành quá trình chuyển đổi vào cuối năm 2030”, và ISM khuyến nghị ngừng sử dụng mật mã bất đối xứng truyền thống, “bao gồm các thuật toán mật mã như Rivest-Shamir-Adleman (RSA), Diffie-Hellman (DH), Elliptic Curve Diffie-Hellman (ECDH) và Elliptic Curve Digital Signature Algorithm (ECDSA)”, trước thời hạn đó. Nếu bạn hoạt động tại Úc hoặc bán hàng vào chuỗi cung ứng của chính phủ Úc, đó là thời hạn ràng buộc, chứ không phải năm 2035.
- Trung Quốc đang theo đuổi con đường chủ quyền. Viện này chưa áp dụng ML-KEM và ML-DSA; viện thuộc Cục Quản lý Mật mã Nhà nước đã tự mình kêu gọi đề xuất các thuật toán thương mại thế hệ tiếp theo, với thời hạn nộp bài kết thúc vào tháng 6 năm 2026. standardNhững điều sau đây sẽ được đề cập tiếp theo. Đối với một tập đoàn đa quốc gia, điều này có nghĩa là phải lập kế hoạch cho... hai Các họ thuật toán hậu lượng tử nằm trong cùng một hệ thống, với SM2 — dựa trên đường cong elip, do đó cũng bị phá vỡ tương tự — là hệ thống đương nhiệm cần được chuyển đổi. Tính linh hoạt trong mã hóa không còn là một khái niệm trừu tượng ở đây.
- Hầu hết các quốc gia trên thế giới không có quy định bắt buộc về kiểm soát chất lượng sản phẩm (PQC) cấp quốc gia nào cả — và điều đó cũng chẳng thay đổi được mấy. Trên hầu hết khu vực Mỹ Latinh, và phần lớn khu vực Trung Đông và châu Á - Thái Bình Dương, chưa có thời hạn nào được công bố cho việc tuân thủ PQC. Các nghĩa vụ vẫn được thực hiện thông qua ba kênh không biên giới: cơ quan quản lý ngành (tư vấn kiểu Singapore cho các tổ chức tài chính; kỳ vọng của ngân hàng trung ương), và các kênh khác. standardNhững bên đã yêu cầu kiểm kê mật mã (PCI DSS, bộ kiểm soát ISO/IEC 27001) và khách hàng. Nhà cung cấp cho người mua liên bang EU, Úc hoặc Mỹ sẽ kế thừa thời hạn của họ thông qua hợp đồng.
Vậy điều gì ràng buộc một tổ chức tư nhân lại với nhau?
Hãy tạm gác các lộ trình quốc gia sang một bên. Đối với hầu hết các tổ chức tư nhân, các nghĩa vụ bắt buộc phải thực thi xuất phát từ bốn nguồn, không nguồn nào được viết ra cho lĩnh vực định lượng:
- NIS2 (Chỉ thị (EU) 2022/2555) yêu cầu, tại Điều 21(2)(h), “các chính sách và thủ tục liên quan đến việc sử dụng mật mã và, nếu thích hợp, mã hóa” như một biện pháp quản lý rủi ro cơ bản. COM(2026) 13 sẽ làm rõ chiều lượng tử bằng cách thêm chuyển đổi PQC vào Điều 7(2).
- DORA - Các Đạo luật về khả năng phục hồi hoạt động kỹ thuật số và kỹ thuật của nó standards, Quy chế được ủy quyền của Ủy ban (EU) 2024/1774Điều 6 yêu cầu các tổ chức tài chính phải đưa vào chính sách mã hóa của mình “các điều khoản cập nhật hoặc thay đổi, nếu cần thiết, công nghệ mã hóa dựa trên những phát triển trong phân tích mật mã”, và trong trường hợp không thể cập nhật, phải “áp dụng các biện pháp giảm thiểu và giám sát nhằm đảm bảo khả năng chống lại các mối đe dọa trên mạng”. Đó là một nghĩa vụ về tính linh hoạt trong mã hóa kèm theo sự giám sát, và phần mở đầu của nó nêu rõ những tiến bộ về lượng tử.
- Yêu cầu 12.3.3 của PCI DSS v4.0 — một trong những điều mà hầu hết các tổ chức đã thất bại mà không nhận ra đó là một yêu cầu PQC được ngụy trang. PCI SSC mô tả nó là “một yêu cầu mới về việc lập tài liệu và xem xét các bộ mã hóa và giao thức mật mã đang được sử dụng ít nhất 12 tháng một lần”, và nó đã không còn là một thực tiễn tốt nhất nữa. 31 Tháng ba, 2025Không có hạn chót cho PQC, không có danh sách thuật toán lượng tử — nhưng bản kiểm kê mật mã hàng năm và kế hoạch được ghi chép lại để ứng phó với những thay đổi về mật mã đã được chuẩn bị trước.cisCác biện pháp kiểm soát mà một chương trình PQC cần phải có, đã được thực thi và đã được kiểm toán.
- Chuỗi quy trình mua sắm. Hai điều khoản này sẽ có phạm vi ảnh hưởng rộng hơn bất kỳ lộ trình quốc gia nào. Đạo luật phục hồi mạng (Quy định (EU) 2024/2847) có hiệu lực từ Ngày 11 tháng 2027 năm và đã tạo ra một SBOM Một nghĩa vụ của nhà sản xuất đối với các sản phẩm có yếu tố kỹ thuật số — nó không bắt buộc phải có CBOM (Computer-Based Materials), nhưng nó thiết lập các bảng kê vật liệu có thể đọc được bằng máy tính như là bằng chứng tuân thủ sản phẩm. Và ở Mỹ, EO 14412 Chỉ thị Hội đồng Quy định Mua sắm Liên bang (FAR) đề xuất một quy tắc yêu cầu các nhà thầu được bảo hiểm Tuân thủ tiêu chuẩn NIST FIPS bằng cách tích hợp các thuật toán PQC. trước ngày 31 tháng 12 năm 2030và — điều khoản có phạm vi áp dụng rộng nhất — ra lệnh CISA và NIST sẽ công bố trong vòng 270 ngày (khoảng 19 Tháng ba, 2027), “hướng dẫn công khai mô tả quan điểm đã được cân nhắc kỹ lưỡng của các cơ quan về các yếu tố tối thiểu cho một bảng kê vật tư mật mã. Các yếu tố này phải cho phép đánh giá tự động các tài sản mật mã được sử dụng bởi một thành phần phần cứng hoặc phần mềm.”
Điều cuối cùng đó có tầm quan trọng vượt xa Washington. “Các yếu tố tối thiểu cho một SBOM“là tiền thân”cisVí dụ điển hình cho thấy cách mà bảng kê vật liệu phần mềm (CBOM) từ một ý tưởng hay đã trở thành một điều khoản hợp đồng trên toàn thế giới. CBOM hiện cũng đang đi theo con đường tương tự, với đánh giá tự động Điều này đã được ghi rõ trong yêu cầu — việc sử dụng bảng tính thủ công sẽ không đáp ứng được.
Định dạng: CycloneDX CBOM
Lốc xoáyDX là standard Điều đó mang lại cho CBOM một hình dạng cụ thể. Phiên bản 1.7Được phát hành vào ngày 21 tháng 10 năm 2025 và được phê chuẩn là ECMA-424 Phiên bản thứ 2, đây là bản sửa đổi hiện tại tập trung vào tiền điện tử: nó bổ sung thêm một standarddanh sách được mã hóa của mật mã họ thuật toán và một danh sách đầy đủ các đường cong elipCụ thể là để hỗ trợ “các cuộc kiểm toán, đánh giá tuân thủ và đánh giá mức độ sẵn sàng PQC”. Một CBOM của CycloneDX mô tả bốn loại tài sản tiền điện tử — thuật toán, giao thức, chứng chỉ và các tài liệu liên quan như khóa, IV và salt — cùng với các thành phần phần mềm thực thi chúng.
Điểm này tuy nhỏ nhưng hữu ích: khi các yếu tố tối thiểu của CBOM được công bố, CycloneDX sẽ là định dạng mà thị trường sử dụng.
Dòng thời gian tổng hợp
Hoa văn này có hình dạng gần như giống nhau ở mọi nơi: Khám phá vào năm 2026–2028, di cư rủi ro cao vào năm 2030–2031, mọi thứ khác vào năm 2035. Hãy lập kế hoạch dựa trên hình dạng đó và bạn sẽ dễ dàng phù hợp với tất cả các yếu tố. Sau đó, tìm ra một ngày duy nhất có thể ràng buộc tất cả. bạn Thứ nhất, năm 2035 hiếm khi là thời điểm thích hợp, và đối với bất kỳ ai thuộc phạm vi PCI DSS, nghĩa vụ kiểm kê đã bắt đầu từ năm 2025.
Quá trình chuyển đổi: cái gì thay thế cái gì?
Hạn chót chỉ là một nửa của bản tóm tắt. Nửa còn lại là những gì bạn thực sự đang di chuyển. đến — và câu trả lời không phải là một sự thay thế duy nhất mà là nhiều sự thay thế khác nhau, với độ chín muồi khác nhau, quy mô khác nhau và thời gian thực hiện rất khác nhau.
Bản đồ thay thế
| Những gì bạn có hôm nay | Nó trở thành gì | Standard | Những gì để xem |
|---|---|---|---|
| Truyền tải khóa RSA, trao đổi khóa DH/ECDH — TLS, VPN/IPsec, SSH, nhắn tin | ML-KEM, trên thực tế được sử dụng như một giải pháp lai ghép với X25519 hiện nay. | Trin 203 | Vấn đề cấp bách: đây là điều đang cản trở HNDL. Đã được triển khai ở quy mô internet. |
| Chữ ký đa năng RSA / ECDSA / EdDSA — chứng chỉ, mã thông báo, tài liệu | ML-DSA | Trin 204 | Kích thước. ML-DSA-44 làm tăng thêm khoảng 15 kB cho mỗi kết nối TLS so với chuỗi trung bình hiện nay là 3.2 kB. |
| Chữ ký cần một phương pháp tính toán khác, hoặc cần có nguồn gốc tin cậy lâu dài. | SLH-DSA | Trin 205 | Phương pháp dựa trên hàm băm và thận trọng, nhưng yêu cầu chữ ký lớn và tốc độ ký chậm. |
| Ký firmware, phần mềm và khởi động an toàn | XMSS hoặc LMS (dựa trên hàm băm có trạng thái), hoặc SLH-DSA | SP 800-208 | Quản lý trạng thái là một yêu cầu vận hành bắt buộc — việc tái sử dụng khóa dùng một lần sẽ phá hủy tính bảo mật của hệ thống. |
| Chữ ký bị giới hạn kích thước | FN-DSA | FIPS 206 — chưa được công bố | Đừng đưa nó vào kế hoạch năm 2026–2027. |
| Một biện pháp phòng ngừa sự đứt gãy của giàn lưới | HQC | Được chọn vào tháng 3 năm 2025, standard cấp phát chính | Đây là KEM dự phòng, không phải là kế hoạch. |
| AES-128, SHA-256, 3DES, MD5, SHA-1 | AES-256, SHA-384/512 hoặc SHA-3; loại bỏ 3DES, MD5, SHA-1. | FIPS hiện hành | Vùng Grover: thay đổi tham số, không phải thay thế. |
Hỗn hợp — Việc kết hợp thuật toán hậu lượng tử với thuật toán cổ điển sao cho kẻ tấn công phải phá vỡ cả hai — là tư thế mặc định trong quá trình chuyển đổi, và RFC 9794 (Tháng 6 năm 2025) cuối cùng standardđã chuẩn hóa thuật ngữ cho nó ("lai PQ/T"). Chính sách ở đây có sự khác biệt, vì vậy đây là vấn đề về thẩm quyền, không phải là sở thích kỹ thuật: CCN của Tây Ban Nha khuyến nghị kết hợp các chữ ký dựa trên mạng lưới (ML-DSA, FN-DSA) trong khi tuyên bố rằng các lược đồ dựa trên hàm băm (XMSS, SLH-DSA) không cần điều đó, và lập trường của EU nhìn chung thân thiện với các phương pháp lai; ngược lại, CNSA 2.0 muốn sử dụng PQC thuần túy cho các hệ thống an ninh quốc gia. Một tập đoàn đa quốc gia sẽ cần cả hai cấu hình, đó là lý do để lựa chọn thuật toán dựa trên cấu hình chứ không phải dựa trên mã.
Những thứ không có sản phẩm thay thế tương thích
NIST có standardCông nghệ hiện đại chỉ tập trung vào hai yếu tố: mã hóa khóa và chữ ký số. Điều đó là đủ cho hầu hết các hệ thống, nhưng không đủ cho phần còn lại. Nếu hệ thống của bạn dựa trên các cấu trúc dựa trên ghép cặp, mã hóa dựa trên danh tính hoặc thuộc tính, ngưỡng, chữ ký mù hoặc nhóm, hoặc các thuật toán mật mã cấp giao thức tiên tiến khác, thì hiện nay chưa có giải pháp tương đương hậu lượng tử nào được chấp thuận để chuyển đổi — câu trả lời thẳng thắn là hãy xác định những trường hợp sử dụng đó ngay bây giờ, đánh dấu chúng là chưa được giải quyết và thiết kế một giải pháp thay thế thay vì chờ đợi. standardĐiều tương tự cũng áp dụng cho các gốc tin cậy phần cứng: HSM (mô-đun bảo mật phần cứng), TPM và thẻ thông minh được nâng cấp theo chu kỳ silicon dài hơn khung thời gian quy định.
Không phải một cuộc di cư duy nhất, mà là nhiều cuộc di cư với thời gian thực hiện khác nhau.
Đây là điểm mà bản đồ thay thế làm thay đổi tiến độ chuẩn bị. Thứ tự ưu tiên và thứ tự thời gian hoàn thành không giống nhau.Và một kế hoạch chỉ dựa trên một trong số đó sẽ không thể hoàn thành đúng hạn.
- Dữ liệu đang được truyền tải — yếu tố then chốt. Mức độ khẩn cấp cao nhất (đó là bề mặt HNDL) và ngắn nhất Thời gian thực hiện: đối với hầu hết các nền tảng, đó là việc nâng cấp thư viện và thay đổi cấu hình. Điều này cũng có thể kiểm soát được một cách rõ ràng — Cloudflare đã báo cáo vào năm... 2025 Tháng Mười Hơn một nửa lưu lượng truy cập do con người khởi tạo vào mạng lưới của họ đã sử dụng thỏa thuận khóa hậu lượng tử. Khoảng cách nằm ở phía kết nối của bạn: chỉ khoảng 39% trong số 100,000 máy chủ web công cộng hàng đầu hỗ trợ nó, và 3.7% máy chủ gốc phía sau Cloudflare. Số liệu hiện tại như sau: Radar đám mây. Bắt đầu từ đây, kết thúc sớm.
- Ký mã nguồn, phần mềm nhúng và khởi động an toàn. Mức độ khẩn cấp của HNDL thấp — không ai thu thập chữ ký — nhưng thời gian chuẩn bị dài và thời hạn sớm, bởi vì một thiết bị được xuất xưởng vào năm 2027 vẫn phải xác minh chữ ký vào năm 2040, và các chứng chỉ gốc ký có tuổi thọ hơn một thập kỷ. standardCác chứng chỉ đã sẵn sàng (SP 800-208, SLH-DSA); cả CNSA 2.0 và CCN của Tây Ban Nha đều ưu tiên việc ký firmware vì lý do này. Hãy bắt đầu ngay bây giờ, bất kể mức độ khẩn cấp không cao.
- PKI và chứng chỉ. Bạn không kiểm soát được lịch trình này. Chứng chỉ hậu lượng tử dự kiến sẽ không được sử dụng rộng rãi và tin cậy trên các trình duyệt trước năm 2027, định dạng chứng chỉ lai vẫn chưa được thống nhất tại IETF vào cuối năm 2025, và kích thước chuỗi tăng lên gấp nhiều lần. Phi công và ngân sách; đừng hứa hẹn một ngày mà bạn không chắc chắn.
- Dữ liệu lưu trữ và kho lưu trữ dài hạn. Mã hóa dữ liệu hàng loạt thì ổn — AES-256 chỉ là thay đổi tham số. Vấn đề nằm ở hệ thống phân cấp khóa phía trên: mã hóa khóa và truyền tải khóa sử dụng RSA hoặc ECDH. Các chiến dịch mã hóa lại diễn ra chậm và ảnh hưởng đến các bản sao lưu, kho lưu trữ và tài khoản ký quỹ.
- Hệ thống nhúng, hệ thống OT (công nghệ vận hành - hệ thống công nghiệp và điều khiển) và hệ thống của bên thứ ba. Chu kỳ làm mới dài hơn khoảng thời gian quy định, và một số tài sản đơn giản là không thể di chuyển được. Đối với những trường hợp đó, giải pháp là thay thế, áp dụng các biện pháp kiểm soát bù trừ, hoặc chấp nhận rủi ro đã được ghi nhận – và bạn càng xác định được chúng sớm thì mỗi lựa chọn càng rẻ hơn.
Hai hệ quả thực tiễn đối với kế hoạch GRC. Thứ nhất, Lập kế hoạch ngược từ ngày ràng buộc sớm nhất của bạn dựa trên thời gian thực hiện, chứ không chỉ dựa trên điểm rủi ro.Danh sách công việc cần sửa chữa được xếp hạng sẽ cho bạn biết nên ưu tiên sửa chữa việc nào trước trong số các công việc bạn đang cần. có thể Khắc phục nhanh chóng; danh sách thời gian hoàn thành sẽ cho bạn biết những việc cần làm. Bắt đầu Thứ nhất, bất kể điều gì xảy ra. Thứ hai, Việc kiểm kê phải ghi lại trường hợp sử dụng, chứ không chỉ là thuật toán.“RSA-2048 trong kho lưu trữ này” không thể thực hiện được; “RSA-2048 được sử dụng để truyền tải khóa trong một dịch vụ hướng ra công chúng” và “RSA-2048 được sử dụng để ký phần mềm nhúng” là hai dự án khác nhau với hai mục tiêu khác nhau, hai thời hạn khác nhau và hai chủ sở hữu khác nhau. Đó là lý do tại sao một danh mục phải ghi lại lớp cơ bản và bề mặt mà thuật toán mã hóa được tìm thấy, chứ không chỉ là tên thuật toán — và tại sao việc xây dựng một danh mục như vậy lại khó hơn tưởng tượng.
Vì sao việc chuẩn bị cho PQC lại khó khăn: mật mã học thực sự hiện diện ở khắp mọi nơi.
Mọi chế độ đều yêu cầu kiểm kê trước tiên vì kiểm kê là phần khó nhất. Các tổ chức nhận ra điều này ngay khi họ bắt đầu thực hiện.
Mật mã học thực sự ẩn giấu ở đâu?
- Hãy gọi điện đến các trang web trong nguồn của riêng bạn. — một thuật toán mã hóa được xây dựng trong một dịch vụ, một hàm băm được chọn trong một lớp tiện ích, một đường cong được đặt tên trong một quy trình ký. Tám ngôn ngữ trong một monorepo có nghĩa là tám bộ thành ngữ.
- Sự phụ thuộc — Phần lớn mã hóa trong hầu hết các ứng dụng được thực thi bởi các thư viện mà nhóm phát triển không hề lựa chọn một cách có chủ đích: BouncyCastle, OpenSSL, libsodium, node-forge, PyCryptodome, Tink. Thuật toán nào thực sự được chạy là thuộc tính của thư viện, chứ không phải của mã nguồn của bạn.
- Chứng chỉ và tài liệu quan trọng — Chứng chỉ X.509 được kiểm tra vào kho lưu trữ, tệp khóa PEM trong thư mục cấu hình, kho khóa được tích hợp sẵn vào ảnh hệ thống.
- Cấu hình cơ sở hạ tầng dưới dạng mã và giao thức — phiên bản TLS tối thiểu trong một mô-đun Terraform, danh sách bộ mã hóa trong bộ điều khiển ingress, cấu hình SSH trong ảnh nền.
- Ảnh container và các tệp nhị phân đã biên dịch — Các thư viện mật mã được liên kết thành nhiều lớp mà không có công cụ quét mã nguồn nào đọc được.
- Sản phẩm của bên thứ ba và SaaS — loại tiền điện tử mà bạn không thể nhìn thấy hay thay đổi, chỉ có thể hỏi về nó.
- HSM, dịch vụ quản lý khóa và thiết bị mạng — loại tiền điện tử tồn tại hoàn toàn bên ngoài phần mềm.
Bốn điều khiến đây là một chương trình, chứ không phải là một bản quét.
Đưa tin trung thực. Bản kiểm kê chỉ có giá trị chứng cứ nếu nó nêu rõ giới hạn của chính nó. “Chúng tôi đã quét mã nguồn, các phần phụ thuộc, chứng chỉ, các tập tin khóa và IaC "Cấu hình; chúng tôi không quét lưu lượng truy cập thời gian chạy, quá trình bắt tay TLS, nội dung HSM, các tệp nhị phân đã biên dịch hoặc các lớp container" là một lập trường có thể bảo vệ được. Một con số không có mẫu số thì không.
Ưu tiên hóa, không phải liệt kê. Một kho dữ liệu lớn tạo ra hàng ngàn phát hiện về mật mã. Một danh sách đơn giản là không thể sử dụng được. Thứ hạng quan trọng kết hợp bốn yếu tố: thuật toán có bị phá vỡ bởi lỗ hổng Short hay chỉ bị suy yếu bởi lỗ hổng Grover; dữ liệu mà nó bảo vệ cần được giữ bí mật trong bao lâu (yếu tố HNDL); nó có bị lộ ra mạng hay không; và liệu nó có thực sự có thể truy cập được trong mã đang chạy chứ không phải chỉ nằm trong một thiết bị kiểm thử hoặc một mẫu do nhà cung cấp cung cấp. Mỗi lộ trình nào nói rằng "ưu tiên các trường hợp sử dụng rủi ro cao" đều đưa ra một chỉ thị ưu tiên, và bạn không thể trả lời nó từ một danh sách theo thứ tự bảng chữ cái.
Sự linh hoạt, chứ không chỉ là thay thế. Như bản đồ thay thế đã chỉ ra, tập hợp mục tiêu vẫn đang thay đổi và các quy tắc lai ghép khác nhau tùy theo khu vực — việc hoán đổi bạn thực hiện vào năm 2027 sẽ không phải là lần cuối cùng. Tên thuật toán được mã hóa cứng, bộ mã hóa cố định, không có sự trừu tượng hóa của nhà cung cấp và các phiên bản giao thức không thể thương lượng là những yếu tố khiến... tiếp theo Chuyển sang một dự án nhiều năm khác. Đây là những phát hiện riêng biệt, dễ khắc phục ngay bây giờ nhưng sẽ tốn kém nếu khắc phục sau này.
Chuỗi cung ứng. Bạn không thể di chuyển nhanh hơn tốc độ chậm nhất của nguồn cung cấp phía thượng nguồn. Việc các thành phần phụ thuộc nào của bạn hỗ trợ PQC, thành phần nào cung cấp chế độ lai, thành phần nào đã công bố lộ trình, thành phần nào công bố CBOM – điều đó quyết định đường dẫn quan trọng của bạn, và đó cũng là bằng chứng mà nhóm mua sắm cần theo nghĩa vụ quản lý rủi ro nhà cung cấp của NIS2 và DORA.
Một cạm bẫy nữa: kiểm kê là một công cụ kiểm soát, không phải là một dự án.
Theo bản năng, người ta thường tiến hành một bài tập khám phá.cisVí dụ, tạo một bảng tính và lưu trữ nó. Tiêu chuẩn PCI DSS đã loại trừ điều đó với chu kỳ xem xét mười hai tháng; tiêu chuẩn CCN của Tây Ban Nha kết thúc danh sách kiểm tra chuyển đổi của mình với "cập nhật danh mục tài sản mã hóa và các phụ thuộc của chúng"; và bản ghi nhớ thực thi của Hoa Kỳ thậm chí còn thẳng thắn hơn:
Với quy mô và độ phức tạp của môi trường CNTT liên bang, các phương pháp thủ công để phát hiện và quản lý mật mã thường không đủ. Các cơ quan nên sử dụng tự động hóa khi khả thi và phù hợp để đạt được sự hiểu biết toàn diện và được cập nhật liên tục về tình trạng mật mã của mình. Tự động hóa rất quan trọng đối với quản lý kho, thực thi chính sách và báo cáo tuân thủ.
Mật mã học luôn thay đổi: một nhà phát triển thêm thư viện, một ảnh hệ thống cơ bản thay đổi, một dịch vụ mới được phát hành với bộ mã hóa mặc định. Một kho lưu trữ được tạo lại mỗi khi xây dựng bản dựng mới là một công cụ kiểm soát; còn một kho lưu trữ được tạo lại thủ công hàng năm lại là một dự án khảo cổ mà bạn sẽ phải lặp đi lặp lại mãi mãi.
“Sự sẵn sàng PQC” có nghĩa là gì trong thực tế?
Loại bỏ ngôn ngữ của nhà cung cấp, và khả năng đáp ứng yêu cầu kiểm soát chất lượng sản phẩm (PQC) chính là khả năng sản xuất sáu thứ theo yêu cầu:
- Danh mục mật mã trong một standard Định dạng có thể đọc được bằng máy, bao phủ các bề mặt bạn có thể nhìn thấy, được tái tạo tự động.
- Phân loại rủi ro Mỗi tài sản trong đó: cần phải được thay thế (Shor-bị hỏng), có thể được gia cố tại chỗ (Grover-bị suy yếu), hoặc đã an toàn về mặt lượng tử.
- Xếp hạng tồn đọng di chuyển Điều đó phản ánh tính lâu dài, mức độ tiếp xúc và khả năng truy cập của dữ liệu — vì vậy, nguyên tắc “ưu tiên các trường hợp sử dụng rủi ro cao” là hoàn toàn có thể giải đáp được.
- Bản tuyên bố về phạm vi bảo hiểm Điều đó giúp bạn chỉ rõ những điểm mù của mình.
- Bằng chứng tuân thủ được ánh xạ tới các chế độ thực sự ràng buộc bạn, kèm theo ngày tháng cụ thể.
- Góc nhìn về sự sẵn sàng của chuỗi cung ứng Cho bạn biết những nguồn dữ liệu nào đang cản trở quá trình di chuyển của bạn.
Mọi thứ khác — xoay vòng khóa, vòng đời chứng chỉ, điều phối HSM, phát hiện mạng — đều quan trọng, nhưng chúng nằm ở phía sau sáu yếu tố này. Bạn không thể xoay vòng những thứ bạn chưa tìm thấy.
Xygeni giúp như thế nào?
Xygeni's Tuân thủ an toàn lượng tử Khả năng này tạo ra cả sáu kết quả từ quá trình quét đã chạy sẵn trong hệ thống của bạn. pipelineKhông cần sản phẩm bất động sản tiền điện tử riêng biệt, không cần môi giới, không cần thay đổi cách bạn xây dựng — việc khám phá tiền điện tử diễn ra song song với... SCA (phân tích thành phần phần mềm — quét phụ thuộc), SAST (kiểm thử bảo mật ứng dụng tĩnh — quét mã nguồn) và IaC Phân tích mà bạn đã có sẵn.
1 · CBOM. Xygeni phát hành một CycloneDX CBOM bao gồm bốn loại tài sản tiền điện tử — thuật toán, giao thức, chứng chỉ và các tài liệu liên quan như khóa và muối — trên các ngôn ngữ Java, Kotlin, JavaScript/TypeScript, Python, Go, C#, PHP và Swift, và liên kết mỗi thuật toán với thư viện triển khai nó. Tài sản tiền điện tử là các đối tượng kiểm kê hạng nhất trên nền tảng, cùng với các thành phần, lỗ hổng, bí mật và... IaC Các phát hiện đều có cùng nguồn gốc và lịch sử. Vật liệu quan trọng không bao giờ được đưa vào danh mục — chỉ có sự hiện diện, loại và vị trí của nó được ghi nhận.
2. Phân loại rủi ro lượng tử. Mọi tài sản đều được dán nhãn. ngắn gọn (khóa công khai, cần được thay thế), Grover suy yếu (đối xứng hoặc băm, có thể được củng cố tại chỗ) hoặc pqc-safevà được gắn cờ vì có nguy cơ phơi nhiễm HNDL. Sự phân biệt tương tự cũng thúc đẩy SAST Lời khuyên khắc phục sự cố, được phân nhánh theo lớp cơ bản: RSA và ECC được khuyến nghị "chuyển sang ML-KEM hoặc ML-DSA, với cấu trúc lai trong quá trình chuyển đổi", trong khi AES-128 và SHA-256 được khuyến nghị "tăng kích thước khóa hoặc bản tóm tắt". Điều này là có chủ ý — việc khuyên dùng khóa RSA lớn hơn để chống lại kẻ thù lượng tử còn tệ hơn là không nói gì, và bất kỳ công cụ nào gộp chung hai trường hợp này đều sẽ làm chính xác điều đó.
3. Danh sách các dự án di chuyển cần xử lý theo thứ hạng. Thay vì một danh sách đơn thuần, Xygeni chấm điểm từng tài sản dễ bị tổn thương bởi tấn công lượng tử từ 0 đến 100 dựa trên các tiêu chí như độ dễ bị tổn thương lượng tử, tuổi thọ và độ nhạy cảm của dữ liệu, khả năng tiếp cận mạng, khả năng truy cập và giá trị kinh doanh, và đưa ra một danh sách công việc cần xử lý được xếp hạng. Đây chính là điều biến cụm từ “các trường hợp sử dụng rủi ro cao vào năm 2030” từ một khẩu hiệu thành một danh sách công việc cần thực hiện.
4. Bản đồ vùng phủ sóng. Xygeni báo cáo những gì nó đã xem xét và những gì nó không xem xét: mã nguồn, chứng chỉ, thông tin về các phụ thuộc, tệp khóa riêng tư và... IaC Các cấu hình được liệt kê là đã được quét, quét một phần hoặc chưa được quét, với thời gian chạy và lưu lượng mạng, quá trình bắt tay TLS, nội dung HSM và KMS, các tệp nhị phân đã biên dịch và thư viện lớp container được nêu rõ là các điểm mù. Các kiểm toán viên đánh giá cao một công cụ nêu rõ giới hạn của chính nó; vì vậy, theo kinh nghiệm của chúng tôi, cũng vậy. CISỒ.
5. Bằng chứng tuân thủ. Hệ thống kiểm tra tuân thủ sẽ đánh giá kho tiền điện tử dựa trên sáu quy định và đưa ra kết quả đạt, đạt một phần hoặc không đạt so với thời hạn thực tế: Tiêu chuẩn NIST IR8547, NSA CNSA 2.0, Các Lộ trình PQC của EUvà các tập con hậu lượng tử của PCI DSS 4.0, DORA và NIS2. Phần này nằm trong cùng một trình quét tuân thủ với phần kia. CIS Tiêu chuẩn đánh giá chuỗi cung ứng phần mềm, OWASP SCVS và OpenSSF standardVì vậy, các báo cáo về tình trạng PQC được gửi qua cùng một kênh với phần còn lại của chuỗi cung ứng phần mềm tuân thủ quy định. Các tổ chức có thời hạn ràng buộc đến từ các nguồn khác — ASD, CCCS, CCN — có thể sử dụng cùng một bằng chứng, vì các lộ trình đó đều dựa trên cùng một khung thời gian năm 2030/2035; chỉ có ngày hoàn thành cuối năm 2030 của Úc cần được theo dõi riêng.
6. Sự sẵn sàng của chuỗi cung ứng. Mỗi thành phần phụ thuộc đều mang một thuộc tính về mức độ sẵn sàng sau kỷ nguyên lượng tử — liệu nó có hỗ trợ PQC, có cung cấp các chế độ lai, có lộ trình phát triển đã công bố hay không — để bạn có thể thấy những thành phần thượng nguồn nào nằm trên lộ trình quan trọng của mình và tạo ra cái nhìn tổng quan về mức độ sẵn sàng của nhà cung cấp cho quá trình mua sắm.
Ngoài sáu yếu tố trên: những phát hiện về khả năng thích ứng với mã hóa. Xygeni cũng đánh dấu các mẫu tạo nên tiếp theo Quá trình chuyển đổi là một sự viết lại — các lựa chọn thuật toán và đường cong được mã hóa cứng, thiếu sự trừu tượng hóa của nhà cung cấp, các bộ mã hóa cũ được cố định, các phiên bản giao thức không thể thương lượng. Mã hóa yếu và dễ bị tấn công lượng tử có thể được thực thi thông qua cùng một lớp chính sách như các phát hiện khác của bạn, vì vậy một thuật toán Shor-broken hoàn toàn mới có thể bị phát hiện. pull request thay vì trong cuộc kiểm toán năm sau.
Những điểm chính
- Hãy xác định ngày bắt đầu sớm nhất trước khi lên kế hoạch cho bất cứ điều gì. Hầu hết các lộ trình đều thống nhất năm 2030 cho các khu vực rủi ro cao và năm 2035 cho các khu vực còn lại — nhưng Úc kỳ vọng... toàn bộ Quá trình chuyển đổi dự kiến hoàn tất vào cuối năm 2030, và PCI DSS bắt đầu yêu cầu cung cấp thông tin kiểm kê vào năm 2025.
- Hãy lập kế hoạch dựa trên hình dạng địa hình, chứ không phải dựa trên phạm vi quyền hạn. Khám phá vào năm 2026–2028, di chuyển rủi ro cao vào năm 2030–2031, hoàn tất vào năm 2035. Chỉ cần đồng bộ một lần là đáp ứng được hầu hết các yêu cầu; theo dõi các trường hợp ngoại lệ riêng biệt.
- Hãy bắt đầu với việc kiểm kê hàng tồn kho, vì ai cũng hỏi về nó trước tiên. — EU, Tây Ban Nha, Canada, Úc, MAS của Singapore và PCI DSS đều bắt đầu với cùng một kết quả đầu ra.
- Hãy sử dụng định dạng CBOM. Lộ trình của EU khuyến nghị điều này một cách cụ thể; hướng dẫn của Mỹ về các yếu tố tối thiểu của CBOM dự kiến sẽ được ban hành vào khoảng tháng 3 năm 2027 và yêu cầu rõ ràng điều này. tự động thẩm định, lượng định, đánh giá.
- Đừng bao giờ nhầm lẫn Shor và Grover. Cần phải thay thế khóa công khai; có thể tăng cường bảo mật cho thuật toán đối xứng và hàm băm tại chỗ. Lời khuyên khắc phục sự cố mà lẫn lộn hai khái niệm này còn tệ hơn là không đưa ra lời khuyên nào.
- HNDL sẽ đặt ra thời hạn thực sự cho bạn. Dữ liệu cần được bảo mật sau năm 2035 đang bị lộ ngày nay. Hãy ưu tiên thiết lập khóa chính — TLS, IKE, bất cứ thứ gì bảo vệ dữ liệu trong quá trình truyền tải — hơn là chữ ký điện tử.
- Lập kế hoạch dựa trên thời gian hoàn thành, không chỉ dựa trên rủi ro. Việc thiết lập khóa mã nguồn rất khẩn cấp nhưng cần nhanh chóng; việc ký firmware và PKI thì không khẩn cấp nhưng cần thời gian, và những việc cần thời gian phải được ưu tiên trước. Bất cứ thứ gì bạn không thể di chuyển – phần cứng cũ, sản phẩm của bên thứ ba bị đóng băng – nên được xác định trong năm nay, vì thay thế là lựa chọn duy nhất còn lại và cần một chu kỳ ngân sách.
- Hãy ghi lại trường hợp sử dụng, chứ không chỉ thuật toán. Việc bảo vệ quá trình bắt tay TLS bằng RSA và việc ký firmware bằng RSA là hai dự án khác nhau, với các mục tiêu, thời hạn và chủ sở hữu khác nhau. Một danh sách chỉ liệt kê tên thuật toán không thể thúc đẩy quá trình chuyển đổi.
- Hãy yêu cầu một bản đồ vùng phủ sóng trung thực. Bất kỳ công cụ nào tuyên bố có khả năng hiển thị mã hóa hoàn toàn từ quá trình quét nguồn đều là phóng đại. Những gì nó không thể thấy cũng quan trọng đối với người kiểm toán như những gì nó có thể thấy.
- Chuẩn bị cho đợt di chuyển thứ hai. FIPS 206 chưa phải là phiên bản cuối cùng, HQC cũng vậy. standardđược quốc tế hóa, và Trung Quốc và Hàn Quốc là standardHọ đang tự xây dựng gia đình riêng của mình. Một tập đoàn đa quốc gia sẽ nắm giữ nhiều hơn một bộ thuật toán hậu lượng tử; những phát hiện về khả năng thích ứng với mật mã hiện nay còn rẻ nhưng sẽ rất đắt đỏ vào năm 2031.
- Tự động hóa hoặc lặp lại quy trình. Việc tạo lại danh mục mật mã trên mỗi bản dựng là một biện pháp kiểm soát. Bảng tính là một ảnh chụp nhanh bắt đầu thay đổi kể từ ngày được ký.
Để đọc thêm
Toàn bộ chi tiết kỹ thuật — những gì được phát hiện, cách thức phân loại rủi ro lượng tử và chấm điểm ưu tiên hoạt động, tiêu chí đánh giá từng chế độ tuân thủ và cách lấy báo cáo — đều có trong tài liệu của Xygeni:
- Xygeni: “Tuân thủ an toàn lượng tử“. Tài liệu Xygeni.
- Xygeni: “Tạo CBOM bằng Xygeni CLI“. Tài liệu Xygeni.
- Xygeni: “Hỗ trợ tuân thủ standards“. Tài liệu Xygeni.
Standardvà thuật toán:
- NIST: “IR 8547 (Bản dự thảo công khai ban đầu): Chuyển đổi sang mật mã hậu lượng tử StandardsTháng 11 năm 2024.
- NIST: “FIPS 203 (ML-KEM)","FIPS 204 (ML-DSA)","FIPS 205 (SLH-DSA)Tháng 8 năm 2024.
- NIST: “IR 8545: Báo cáo tình trạng vòng thứ tư của chương trình NIST PQC Standardquá trình hóaTháng 3 năm 2025.
- NIST: “SP 800-57 Phần 1 Sửa đổi 5: Khuyến nghị về quản lý chủ chốt”— Bảng 2, so sánh độ mạnh an ninh.
- NIST: “SP 800-208: Khuyến nghị về các lược đồ chữ ký dựa trên hàm băm có trạng thái”(LMS, HSS, XMSS, XMSS^MT). Tháng 10 năm 2020.
- IETF: “RFC 9794: Thuật ngữ cho các lược đồ lai truyền thống hậu lượng tửTháng 6 năm 2025.
- Cloudflare: “Tình trạng của Internet hậu lượng tử vào năm 2025và dữ liệu về việc áp dụng trực tiếp trên “Radar đám mây".
- CycloneDX: “Danh mục linh kiện mật mã (CBOM)"Và"Bản phát hành CycloneDX v1.7Tháng 10 năm 2025.
Lộ trình quốc gia và khu vực:
- ASD (Úc): “Lập kế hoạch cho mật mã hậu lượng tửTháng 9 năm 2025.
- Nhóm hợp tác NIS: “Lộ trình triển khai phối hợp cho quá trình chuyển đổi sang mật mã hậu lượng tửTháng 6 năm 2025.
- CCN (Tây Ban Nha): “CCN-TEC 009 / BP-37 — Khuyến nghị cho quá trình chuyển đổi sau giai đoạn tiếp theoTháng 7 năm 2026.
- Ủy ban châu Âu: “Khuyến nghị của Ủy ban (EU) 2024/1101”(11 tháng 4 năm 2024) và “COM(2026) 13 — Đề xuất sửa đổi Chỉ thị (EU) 2022/2555 (NIS2)”(20 tháng 1 năm 2026).
- NCSC (Vương quốc Anh): “Lộ trình chuyển đổi sang mật mã hậu lượng tửTháng 3 năm 2025.
- Trung tâm An ninh mạng Canada: “Lộ trình chuyển đổi sang mật mã hậu lượng tử cho Chính phủ Canada (ITSM.40.001)Tháng 6 năm 2025.
- Nhà Trắng: “Sắc lệnh hành pháp 14412 — Bảo vệ quốc gia trước các cuộc tấn công mã hóa tiên tiến”(22 tháng 6 năm 2026) và OMB “M-26-15”(24 tháng 6 năm 2026).
- NSA: “Tài nguyên An ninh mạng Hậu lượng tử (CNSA 2.0)".
- CRYPTREC (Nhật Bản): “CRYPTREC— ML-KEM được thêm vào Danh sách các thuật toán mã hóa được đề xuất, tháng 3 năm 2026.
- MAS (Singapore): “Tư vấn về việc giải quyết các rủi ro an ninh mạng liên quan đến lượng tửTháng 2 năm 2024.
- NZISM (New Zealand): “Chuẩn bị cho Mật mã học Hậu lượng tử".
- ICCS (Trung Quốc): “Viện Mật mã Thương mại Standards"— chương trình thuật toán mã hóa thương mại thế hệ tiếp theo."
- ITI (Brazil): “ITI công bố Hướng dẫn chuẩn mực về việc kết hợp các thuật toán vào số lượng của ICP-BrasilTháng 1 năm 2026.
Các nghĩa vụ theo ngành và theo chiều ngang:
- EU: “Chỉ thị (EU) 2022/2555 (NIS2)“; "Quy định (EU) 2022/2554 (DORA)“; "Quy định được ủy quyền của Ủy ban (EU) 2024/1774 (Quy trình kỹ thuật quản lý rủi ro CNTT DORA)“; "Quy định (EU) 2024/2847 (Đạo luật về khả năng phục hồi mạng)".
- Bảo mật PCI StandardHội đồng: “Tóm tắt các thay đổi từ PCI DSS phiên bản 3.2.1 lên phiên bản 4.0”(yêu cầu 12.3.3).
Bối cảnh:
- Craig Gidney: “Cách phân tích thừa số nguyên RSA 2048 bit với ít hơn một triệu qubit nhiễu“Google Quantum AI, tháng 5 năm 2025.”
- Michele Mosca: “An ninh mạng trong kỷ nguyên máy tính lượng tử: Liệu chúng ta đã sẵn sàng?". IACTái bản điện tử 2015/1075.
