

Không có gì bị xâm phạm. Tác nhân đã hoàn thành nhiệm vụ của mình, can thiệp vào một thành phần phụ thuộc, một cấu hình, hoặc một dịch vụ mà không ai yêu cầu nó can thiệp, và luôn nằm trong phạm vi quyền hạn của mình. Trong phiên này, bạn sẽ thấy tại sao trường hợp đó khó giải quyết hơn bất kỳ cuộc tấn công nào: làm thế nào một ranh giới được vạch ra trước lại trở nên rộng hơn nhiệm vụ được yêu cầu, tại sao việc phê duyệt lại là một...cisIon được tạo ra một lần trong khi quá trình thực thi vẫn tiếp diễn, quyền truy cập thường trực đã biến chiếc máy tính xách tay của nhà phát triển thành báu vật như thế nào, và quá trình phục hồi sẽ ra sao khi tác nhân không thể giải thích lý do của chính mình. Đăng ký ngay để xem thời điểm thực thi cuối cùng nằm ở đâu và phạm vi ảnh hưởng của vụ nổ là gì.

Từ thời điểm tác nhân AI cài đặt một thư viện phụ thuộc hoặc sửa đổi Dockerfile, hệ thống của bạn sẽ... SBOM và các giả định về nguồn gốc đã được kiểm chứng, và hầu hết các nhóm không có cách nào để xác minh điều gì thực sự đã xảy ra. Trong phiên này, bạn sẽ thấy sự thay đổi thực sự diễn ra trực tiếp: quá trình cài đặt thay đổi như thế nào khi không có nhà phát triển nào nhìn vào tên gói trước tiên, cho dù SBOMNguồn gốc và tính xác thực vẫn được giữ nguyên khi người đại diện thực hiện việc xác minh.cision, và những gì còn lại của việc xem xét mã và phương pháp "shift-left" khi các tác nhân commitvà đôi khi tự hợp nhất. Đăng ký ngay để xem một tác nhân thực sự an toàn là như thế nào. pipeline Điều này đòi hỏi cả trong thực tế, chứ không chỉ trên lý thuyết.

Hãy xem hội thảo trực tuyến sắp tới của chúng tôi! Các trợ lý lập trình AI đang tạo ra những tên gói ảo, và tin tặc đã đăng ký những tên giả đó với phần mềm độc hại. Trong phiên này, bạn sẽ thấy cách lập bản đồ toàn bộ hệ sinh thái AI của mình theo thời gian thực, với AI Inventory và AI BOM hiển thị mọi mô hình, tác nhân và phụ thuộc do AI đưa vào phần mềm của bạn. Khám phá cách Xygeni Shield Chặn các gói phần mềm độc hại trước cả khi chữ ký tồn tại, lấp đầy lỗ hổng mà các trình quét dựa trên chữ ký thường bỏ sót. Xem ngay để biết cách bảo mật phần mềm của bạn trước khi việc sao chép cẩu thả biến đề xuất AI tiếp theo thành điểm xâm nhập.

Hãy xem ngay buổi nói chuyện SafeDev của chúng tôi: Mã nguồn mở, Trí tuệ nhân tạo và Bề mặt tấn công mới: Mã độc hại, Hệ thống phòng thủ thông minh hơn. Khi trí tuệ nhân tạo và mã nguồn mở định hình lại phần mềm hiện đại, bề mặt tấn công đang mở rộng nhanh hơn bao giờ hết. Từ rủi ro phụ thuộc và xâm nhập chuỗi cung ứng đến việc tạo ra các lỗ hổng bảo mật do trí tuệ nhân tạo điều khiển, những kẻ tấn công đang phát triển, và những người bảo vệ cũng phải vậy. Hãy cùng các chuyên gia từ Red Hat, TikTok và Xygeni khám phá cách trí tuệ nhân tạo và tự động hóa đang chuyển đổi bảo mật mã nguồn mở. Xem ngay để tìm hiểu cách xây dựng khả năng phục hồi, tính minh bạch và sự tin tưởng trong toàn bộ chuỗi cung ứng phần mềm hiện đại!

Hãy tham gia buổi SafeDev Talk tiếp theo của chúng tôi: Trí tuệ nhân tạo đã hiện diện bên trong bạn! SDLCVậy tiếp theo là gì? Trí tuệ nhân tạo (AI) không chỉ gõ cửa chuỗi cung ứng phần mềm của bạn; nó đã ở bên trong rồi. Các trợ lý ảo, tác nhân, máy chủ MCP và các phụ thuộc do AI tạo ra đang định hình lại cách mã được xây dựng, xem xét và triển khai. Trong buổi SafeDev Talk này, các nhà lãnh đạo OWASP và các chuyên gia bảo mật ứng dụng sẽ phân tích điều đó thực sự có ý nghĩa gì đối với tư thế bảo mật của bạn, các mô hình quản trị đang gặp trục trặc ở đâu và các biện pháp kiểm soát thực tế nào thực sự hiệu quả mà không làm chậm tiến độ của các nhóm kỹ thuật. Hãy mong đợi những bài học cụ thể, có thể áp dụng ngay (không chỉ lý thuyết) về cách triển khai các biện pháp kiểm soát thực tế để bảo vệ quá trình phát triển có sự hỗ trợ của AI mà không trở thành nút thắt cổ chai đối với các kỹ sư của bạn. Đăng ký ngay!

Trí tuệ nhân tạo (AI) hiện là lớp thực thi cốt lõi trong quá trình phân phối phần mềm hiện đại, định hình lại cách thiết kế và mở rộng quy mô các cuộc tấn công bảo mật ứng dụng và chuỗi cung ứng phần mềm. Khi các tổ chức chuẩn bị cho năm 2026, việc hiểu cách kẻ tấn công khai thác tự động hóa, lòng tin và quy trình làm việc dựa trên AI là vô cùng quan trọng. Báo cáo này cung cấp phân tích dựa trên bằng chứng về mô hình đe dọa bảo mật ứng dụng, giúp các nhóm bảo mật và DevSecOps hiểu được các rủi ro mới nổi và những thay đổi phòng thủ cần thiết để luôn đi trước đón đầu. Hãy xem ngay!

Hãy xem ngay buổi SafeDev Talk của chúng tôi về chủ đề "Chuỗi cung ứng phần mềm chịu áp lực: Năm 2025 đã dạy chúng ta điều gì về phần mềm độc hại và trí tuệ nhân tạo, và điều gì sẽ xảy ra tiếp theo". Năm 2025 đã thay đổi mọi thứ. software supply chain securityCác cơ chế tấn công mới (phần mềm độc hại hỗ trợ bởi AI, tự lan truyền và lạm dụng lòng tin trên quy mô lớn) đã phơi bày những hạn chế của các biện pháp phòng thủ hiện có. Hãy tham gia phiên thảo luận do chuyên gia dẫn dắt này để hiểu điều gì thực sự đã thay đổi trong năm 2025 và những gì các nhóm phát triển và bảo mật cần thích ứng cho năm 2026. Xem ngay tập này!

Từ ngày 11 tháng 9 năm 2026, CRA cho bạn 24 giờ để báo cáo lỗ hổng đang bị khai thác tích cực cho ENISA, ngay cả đối với các sản phẩm đã có trên thị trường, và hầu hết các nhóm vẫn chưa có quy trình làm việc cho việc này. Trong phiên này, bạn sẽ được chứng kiến quy trình thực tế trực tiếp: tạo ra một báo cáo. SBOM Để biết phiên bản sản phẩm nào bị ảnh hưởng, phân loại các phát hiện bằng phân tích khả năng tiếp cận và khả năng khai thác để phân biệt rủi ro thực sự với nhiễu, và thiết lập thông báo để người phù hợp được cảnh báo ngay khi phát hiện chuyển thành sự cố cần báo cáo. Đăng ký ngay để xem cách biến thời hạn thông báo của CRA từ hạn chót pháp lý thành quy trình làm việc mà nhóm của bạn thực sự có thể vận hành dưới áp lực.
Vibe Coding đang đẩy nhanh quá trình phân phối phần mềm, nhưng cũng làm tăng nguy cơ. Khi mã do AI tạo ra và các tác nhân tự động định hình lại quá trình phát triển, các biện pháp kiểm soát bảo mật ứng dụng truyền thống không còn đủ để phát hiện sự thao túng nhanh chóng, mã ảo và lỗ hổng trong chuỗi cung ứng tự động. Nếu không có quản trị phù hợp, các mô hình không an toàn có thể lan truyền đến môi trường sản xuất với tốc độ máy móc. Hãy tìm hiểu cách bảo mật Vibe Coding trước khi nó trở thành rủi ro AI lớn nhất đối với tổ chức của bạn.

Hãy xem ngay hội thảo trực tuyến của chúng tôi: Lập trình Vibe không hối tiếc. Trí tuệ nhân tạo (AI) đang thay đổi cách xây dựng phần mềm, với các trợ lý lập trình và tác nhân AI tạo ra ngày càng nhiều mã nguồn sản xuất. Trong phiên này, bạn sẽ thấy cách bảo mật mã do AI tạo ra trực tiếp trong IDE, với khả năng phát hiện lỗ hổng theo thời gian thực. guardrails Dành cho Copilot và ưu tiên dựa trên khả năng tiếp cận. Khám phá cách khắc phục sự cố được hỗ trợ bởi AI giúp các nhà phát triển giải quyết vấn đề hiệu quả và xây dựng phần mềm an toàn, được điều khiển bởi AI mà không mất kiểm soát. Xem ngay để tìm hiểu cách xây dựng phần mềm an toàn, được điều khiển bởi AI ngay từ đầu.

Hãy đón xem tập SafeDev Talk sắp tới của chúng tôi: Vô vàn lỗ hổng bảo mật. Hệ thống phòng thủ thông minh hơn! Quản lý lỗ hổng bảo mật đang phát triển, và các công cụ truyền thống không còn đủ nữa. Hãy cùng chúng tôi khám phá cách các mối đe dọa hiện đại đòi hỏi các mô hình rủi ro thông minh hơn, ưu tiên theo thời gian thực và một cách tiếp cận mới để bảo vệ chuỗi cung ứng phần mềm. Đừng bỏ lỡ phiên này với nhiều kiến thức chuyên sâu để củng cố chiến lược bảo mật ứng dụng của bạn và luôn đi trước bối cảnh rủi ro năng động hiện nay!

Hãy xem ngay bài thuyết trình SafeDev Talk của chúng tôi: Từ Mã Nguồn đến Thời Gian Chạy. Nhiều nhóm đầu tư mạnh vào phân tích tĩnh, nhưng các lỗ hổng vẫn lọt vào môi trường sản xuất. Thách thức không phải là thiếu công cụ; mà là thiếu bối cảnh để hiểu rủi ro thực sự. Trong phiên thảo luận do chuyên gia dẫn dắt này, chúng ta sẽ khám phá lý do tại sao bảo mật ứng dụng hiện đại không thể chỉ dựa vào một góc nhìn duy nhất và cách kết hợp thông tin chi tiết ở cấp độ mã nguồn và thời gian chạy giúp các nhóm phát hiện, ưu tiên và khắc phục các lỗ hổng hiệu quả hơn trong suốt vòng đời của ứng dụng. Hãy xem ngay để hiểu những thiếu sót của các phương pháp hiện tại và cách xây dựng một chiến lược bảo mật hoàn chỉnh hơn, có nhận thức về bối cảnh.

Hãy xem ngay buổi SafeDev Talk cuối cùng trong năm của chúng tôi và nâng cao kỹ năng của bạn! Software Supply Chain SecurityHãy cùng tham gia với các chuyên gia hàng đầu trong ngành để cùng nhìn lại những bài học quan trọng của năm 2024, khám phá những xu hướng mới nhất và chia sẻ những hiểu biết thiết thực để chuẩn bị cho những thách thức của năm 2025. Hội thảo trực tuyến này được thiết kế dành cho các chuyên gia bảo mật và các nhóm phát triển mong muốn đổi mới và luôn dẫn đầu trong môi trường năng động. software supply chain security Thế giới. Xem ngay!
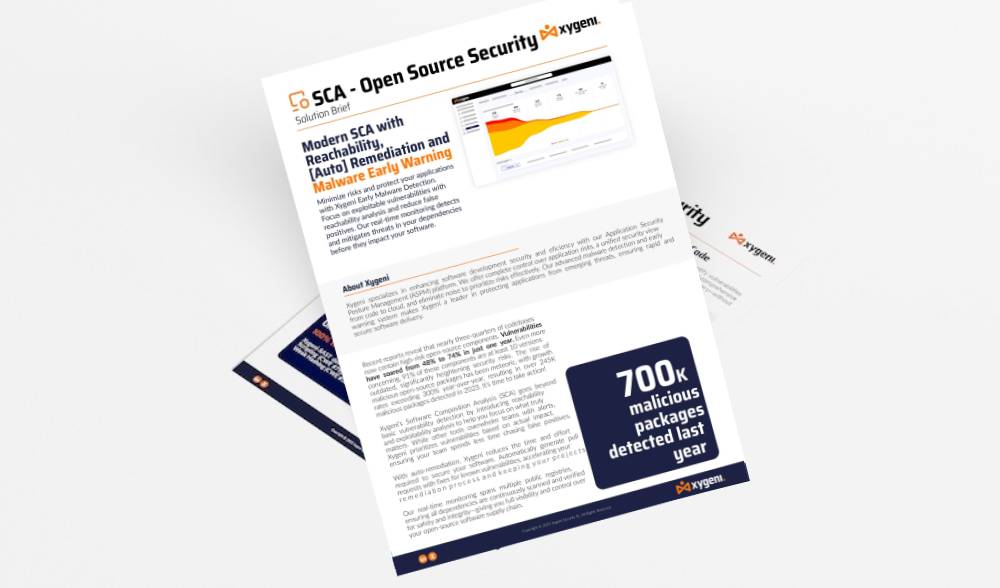
Xygeni's SCA Open Source Security Giải pháp này rất cần thiết. Nó quét và chặn các gói phần mềm độc hại ngay khi được phát hành, giảm đáng kể nguy cơ phần mềm độc hại và các lỗ hổng bảo mật xâm nhập vào hệ thống của bạn. Hệ thống giám sát toàn diện của chúng tôi bao gồm nhiều kho lưu trữ công khai, đảm bảo tất cả các thành phần phụ thuộc đều được kiểm tra kỹ lưỡng về độ an toàn và tính toàn vẹn. Xygeni cũng tăng cường khả năng của nhóm bạn...

Hãy xem ngay buổi SafeDev Talk của chúng tôi: DevSecOps được hỗ trợ bởi AI – Điều phối bảo mật ở quy mô đám mây. Bảo mật không thể là vấn đề thứ yếu trong quá trình phát triển hiện đại, và AI đang định hình lại cách chúng ta xây dựng, bảo mật và mở rộng quy mô phần mềm. Trong tập này, các chuyên gia sẽ khám phá cách vượt ra ngoài việc vá lỗi và quét để đạt được sự điều phối thông minh thực sự trên toàn bộ hệ thống. SDLCTừ quản lý lỗ hổng bảo mật dựa trên trí tuệ nhân tạo đến các tính năng tích hợp sẵn. guardrails in CI/CD và trong quá trình thực thi, bài thuyết trình này sẽ đi sâu vào việc bảo mật ứng dụng (AppSec) có khả năng mở rộng và dựa trên nền tảng đám mây thực sự trông như thế nào. Xem ngay!

Hãy cùng xem và tìm hiểu sâu về: nhu cầu cấp thiết đối với các ứng dụng bảo mật trong bối cảnh số vụ vi phạm dữ liệu và lỗ hổng bảo mật ngày càng gia tăng; những thách thức hiện tại trong việc xây dựng phần mềm an toàn, có khả năng mở rộng, bao gồm các luồng công việc riêng lẻ, khoảng cách giao tiếp giữa các nhóm làm việc từ xa và rủi ro liên quan đến việc tích hợp phần mềm mã nguồn mở (OSS); và nhiều hơn nữa. Tìm hiểu cách loại bỏ những thông tin nhiễu và tập trung vào các mối đe dọa nghiêm trọng nhất. Đừng bỏ lỡ!
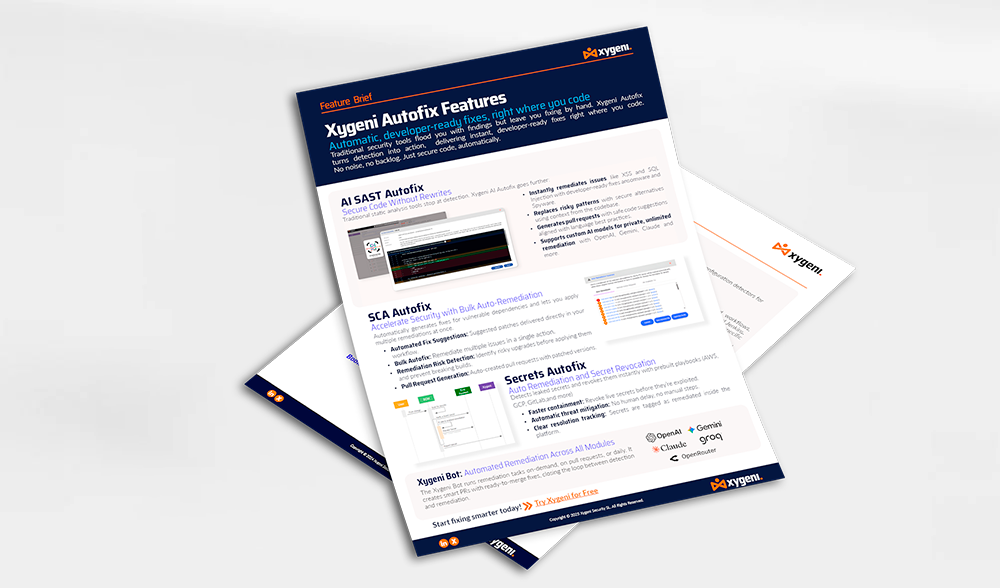
Sửa lỗi tự động, sẵn sàng cho nhà phát triển, ngay tại nơi bạn viết mã. Các công cụ bảo mật truyền thống thường làm bạn choáng ngợp với hàng loạt phát hiện nhưng lại bắt bạn phải tự sửa lỗi. Xygeni Autofix biến việc phát hiện thành hành động, cung cấp các bản sửa lỗi tức thì, sẵn sàng cho nhà phát triển ngay tại nơi bạn viết mã. Không gây nhiễu, không tồn đọng. Chỉ có mã an toàn, tự động.

Hãy xem ngay buổi nói chuyện SafeDev của chúng tôi: Làm thế nào để vượt qua cuộc kiểm toán? Xây dựng bảo mật ứng dụng thực sự phù hợp với ISO, NIST & CRA. Ngày nay, mã nguồn an toàn thôi là chưa đủ; bạn cần phải chứng minh điều đó. Với các khung tiêu chuẩn như ISO 27001, NIST CSF, CRA, DORA và NIS-2 đang chiếm vị trí trung tâm, các tổ chức phải xây dựng các chương trình bảo mật ứng dụng sẵn sàng cho kiểm toán và thực sự đáp ứng được sự xem xét kỹ lưỡng. Trong tập này, các chuyên gia sẽ khám phá cách chuyển từ chính sách sang thực tiễn, tích hợp việc tuân thủ vào thực tiễn. CI/CDvà thống nhất các nhóm kỹ thuật, bảo mật và GRC về những gì thực sự được phê duyệt. Hãy xem ngay!

Hãy đón xem buổi SafeDev Talk tiếp theo của chúng tôi và cách mạng hóa chiến lược DevSecOps của bạn! Khám phá cách quản lý rủi ro chủ động có thể chuyển đổi chiến lược DevSecOps và củng cố chuỗi cung ứng phần mềm của bạn trước các mối đe dọa mới nổi. Buổi hội thảo này được thiết kế dành riêng cho các nhà lãnh đạo an ninh mạng và các nhóm phát triển luôn nỗ lực đi trước đón đầu trong bối cảnh lỗ hổng bảo mật ngày càng phức tạp. Hãy xem ngay tập này!

Hãy xem buổi thuyết trình SafeDev Talk của chúng tôi: Trí tuệ nhân tạo được giải phóng: Điều hướng các mối đe dọa và biện pháp phòng thủ mới nổi trong bảo mật ứng dụng. Khi trí tuệ nhân tạo chuyển đổi an ninh mạng, tác động của nó đến bảo mật ứng dụng vừa mạnh mẽ vừa phức tạp. Từ phần mềm độc hại đa hình đến giả mạo mô hình và chèn lệnh, kẻ tấn công đang sử dụng AI để tạo ra các cuộc tấn công thông minh hơn, và người phòng thủ đang sử dụng AI để phát hiện và giảm thiểu chúng nhanh hơn. Hãy xem video để hiểu cả hai khía cạnh của vấn đề và tìm hiểu cách làm cho chương trình bảo mật ứng dụng của bạn sẵn sàng với AI.
Hãy xem buổi SafeDev Talk đầu tiên của năm 2025 và nâng cao kiến thức của bạn! Open Source Security Các chiến lược! Hãy lắng nghe những chuyên gia hàng đầu chia sẻ về những bài học quan trọng từ năm 2024, các cơ chế phòng thủ tiên tiến và tương lai của bảo mật phần mềm mã nguồn mở. Đây là cơ hội để bạn luôn đi trước bối cảnh mối đe dọa đang thay đổi và học hỏi các chiến lược chủ động để bảo vệ chuỗi cung ứng phần mềm của mình!

Báo cáo này nhấn mạnh việc các chuỗi cung ứng phần mềm ngày càng trở thành mục tiêu của các cuộc tấn công mạng, khai thác các lỗ hổng trong các thư viện mã nguồn mở và CI/CD pipelineVới các quy định như DORA và NIS2 ngày càng thắt chặt các yêu cầu tuân thủ, việc áp dụng các biện pháp bảo mật mạnh mẽ trở nên cần thiết. Hãy tăng cường khả năng bảo mật cho tổ chức của bạn. software supply chain securityĐảm bảo khả năng chống chịu trước các mối đe dọa mạng ngày càng tinh vi trong năm 2025 với hướng dẫn toàn diện của chúng tôi!

Các nhóm bảo mật thường dựa vào SCA và SAST Việc tách biệt chúng có thể dẫn đến tình trạng mệt mỏi vì cảnh báo quá nhiều, thông tin rời rạc và bỏ sót rủi ro. Thay vì phải lựa chọn giữa chúng, thách thức thực sự là làm thế nào để chúng hoạt động cùng nhau nhằm tạo ra một tư thế bảo mật mạnh mẽ hơn. Hãy xem bài thuyết trình SafeDev Talk của chúng tôi và tìm hiểu lý do tại sao. SCA Chỉ riêng điều đó thôi là chưa đủ, phân tích khả năng tiếp cận giúp giảm thiểu kết quả dương tính giả như thế nào, và tại sao? SAST Lấp đầy những khoảng trống quan trọng trong phạm vi bảo mật ứng dụng, và còn nhiều hơn thế nữa. Xem ngay!
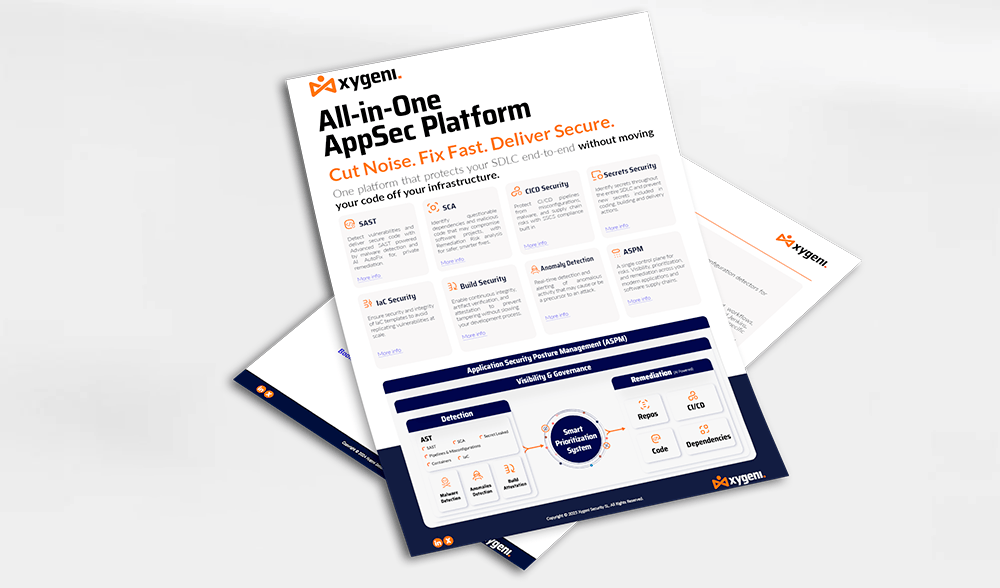
Các khả năng độc đáo của Xygeni cung cấp khả năng hiển thị toàn diện trong chuỗi cung ứng phần mềm, cho phép thực hiện quy trình có hệ thống để đánh giá rủi ro liên quan đến chuỗi cung ứng phần mềm, xác định và ưu tiên các thành phần quan trọng nhất, đồng thời đánh giá và cải thiện tình trạng bảo mật tổng thể và chi tiết một cách hiệu quả và tiết kiệm chi phí...

Application Security Posture Management (ASPM(Ứng dụng này đang ngày càng được ưa chuộng. Tuy nhiên, các chức năng cụ thể của nó có thể chưa hoàn toàn rõ ràng đối với tất cả mọi người. Hãy đăng ký ngay! Tham gia buổi nói chuyện SafeDev Talk của chúng tôi “Bạn có cần...) ASPM trong cuộc sống của bạn?” với các chuyên gia an ninh mạng James Berthoty, William Palm và Luis Garcia để khám phá tiềm năng của ASPM Là một giải pháp bảo mật ứng dụng toàn diện và giúp tổ chức của bạn phát triển mạnh mẽ hơn!
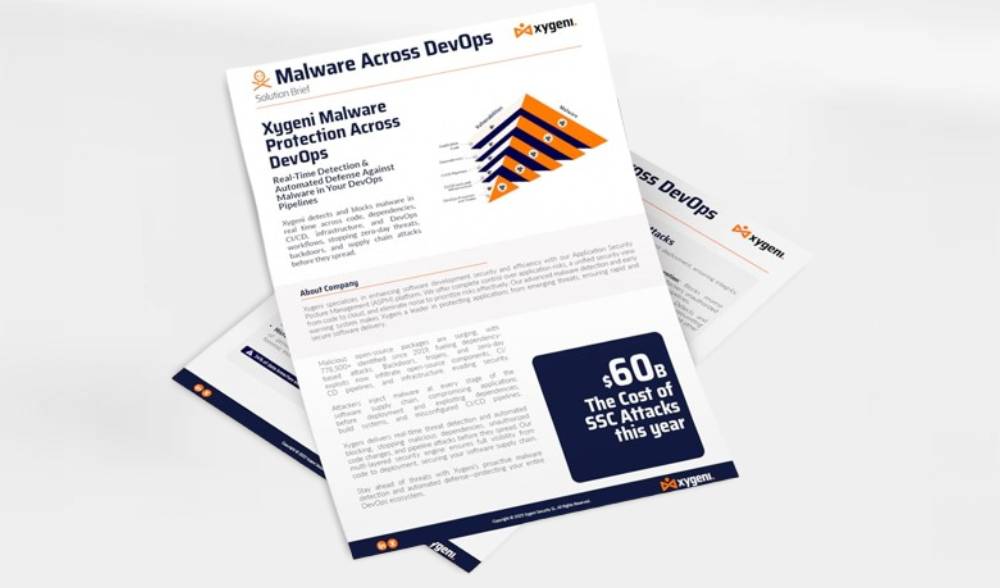
Giải pháp Phát hiện Phần mềm độc hại dành cho DevOps của Xygeni cung cấp khả năng bảo vệ theo thời gian thực chống lại mã độc được tiêm vào toàn bộ chuỗi cung ứng phần mềm của bạn. Nó liên tục quét hệ thống của bạn. SCM và CI/CD Xygeni cung cấp môi trường để phát hiện phần mềm độc hại, cửa hậu và các thành phần đáng ngờ trước khi chúng được đưa vào sản xuất. Bằng cách tích hợp sớm vào quy trình phát triển, Xygeni giúp các nhóm ngăn chặn các mối đe dọa ngay từ nguồn gốc. Giải pháp này hỗ trợ triển khai nhanh chóng...

Hãy xem buổi nói chuyện SafeDev của chúng tôi và thay đổi chiến lược bảo mật ứng dụng của bạn! Khám phá lý do tại sao! ASPM (Application Security Posture Management(Đây là chìa khóa để khắc phục tình trạng mệt mỏi do cảnh báo quá nhiều, thống nhất thông tin chi tiết về bảo mật và ưu tiên các rủi ro thực sự.) Các chuyên gia an ninh mạng hàng đầu sẽ đi sâu vào tương lai của AppSec và DevSecOps, chia sẻ các chiến lược thiết thực để giúp bạn luôn dẫn đầu. Đừng bỏ lỡ cơ hội này để tìm hiểu cách tối ưu hóa quy trình làm việc bảo mật và xây dựng chiến lược DevSecOps liền mạch. Xem ngay!

Hãy xem ngay bài thuyết trình SafeDev Talk của chúng tôi: Bảo mật mặc định: Tự động khắc phục sự cố đang định hình lại bảo mật ứng dụng như thế nào? “Bảo mật mặc định” không còn là tùy chọn nữa; đó là tiêu chuẩn cơ bản mới. Với mã được tạo bởi AI, các thành phần AI được nhúng và chu kỳ phát triển cực nhanh, các cổng bảo mật truyền thống đang trở nên không đủ. Giải pháp là gì? Các biện pháp phòng thủ chủ động và tự động khắc phục sự cố thực tế hoạt động ngay tại nơi các nhà phát triển làm việc. Hãy xem ngay và tiến thêm một bước nữa trong bảo mật ứng dụng hiện đại!

Hãy xem chương trình SafeDevTalk tháng 10 của chúng tôi để khám phá cách chuyển đổi Phân tích Thành phần Phần mềm (Software Composition Analysis)SCAvà bảo vệ chuỗi cung ứng phần mềm của bạn trước các mối đe dọa mới nổi.
Phiên này được thiết kế dành cho các nhà lãnh đạo an ninh mạng và các nhóm phát triển muốn luôn đi đầu trong bối cảnh phức tạp hiện nay của các lỗ hổng bảo mật nguồn mở.

Khám phá các chiến lược để bảo vệ bạn. CI/CD pipelinenhằm chống lại các mối đe dọa mới nổi như PPE trực tiếp và gián tiếp, tiêm mã độc và làm nhiễm độc các hiện vật, cùng nhiều mối đe dọa khác.
T eBookCuốn sách này, được viết bởi Luis Garcia, Trưởng bộ phận Tiền bán hàng của Xygeni, sẽ giúp bạn luôn đi trước các kẻ tấn công với hướng dẫn chuyên gia của chúng tôi về việc xác định, ngăn chặn và ứng phó với các rủi ro bảo mật. CI/CD pipelines!

Hãy xem hội thảo trực tuyến "Phát hiện phần mềm độc hại theo thời gian thực trong phần mềm mã nguồn mở" của chúng tôi để khám phá các mối đe dọa phần mềm độc hại mới nhất ảnh hưởng đến phần mềm mã nguồn mở (OSS). Khi việc sử dụng OSS ngày càng tăng, số lượng và độ phức tạp của các mối đe dọa cũng tăng theo, tạo ra những thách thức mới cho cả nhà phát triển và các tổ chức. Buổi hội thảo bổ ích này sẽ tiết lộ các xu hướng mới nhất, các mối đe dọa mới nổi và các chiến lược nâng cao để bảo vệ các phần mềm OSS mà bạn phụ thuộc khỏi các cuộc tấn công độc hại. Xem ngay!

Bạn không thể tham dự Hội nghị RSA 2024 tại San Francisco.cisBạn đang tìm kiếm thông tin về an ninh mạng? Không vấn đề gì! Hãy xem hội thảo trực tuyến độc quyền của chúng tôi và nắm bắt những xu hướng quan trọng nhất trong lĩnh vực an ninh mạng, từ những thay đổi trong... CISTừ các vai trò quan trọng đến những phát triển tiên tiến nhất trong lĩnh vực phòng thủ mạng—tất cả đều nằm ngay tại bàn làm việc của bạn. Trong hội thảo trực tuyến này, bạn sẽ được tìm hiểu sâu về những kiến thức và chiến lược cập nhật nhất mà thế giới an ninh mạng mang lại!

Các cuộc tấn công vào chuỗi cung ứng phần mềm đang ngày càng phổ biến và gây thiệt hại nghiêm trọng, với dự báo của Gartner rằng 45% doanh nghiệp sẽ bị tấn công vào năm 2025. Cybersecurity Ventures còn nhấn mạnh mức độ nghiêm trọng của mối đe dọa này, dự báo thiệt hại hàng năm do các cuộc tấn công vào chuỗi cung ứng phần mềm sẽ lên tới 138 tỷ đô la vào năm 2031. Những dự báo đáng báo động này cho thấy nhu cầu cấp thiết đối với các tổ chức trong việc ưu tiên bảo mật chuỗi cung ứng phần mềm của họ. SSCSHãy cùng tìm hiểu!
Trong thế giới phát triển phần mềm đang thay đổi nhanh chóng, việc đảm bảo an ninh chuỗi cung ứng phần mềm đã trở thành mối quan tâm sống còn. Điều này eBook Cung cấp hướng dẫn toàn diện để hiểu và giảm thiểu các mối đe dọa đối với chuỗi cung ứng phần mềm, đặc biệt tập trung vào Tích hợp liên tục/Triển khai liên tục (Continuous Integration/Continuous Deployment).CI/CD) hệ thống...
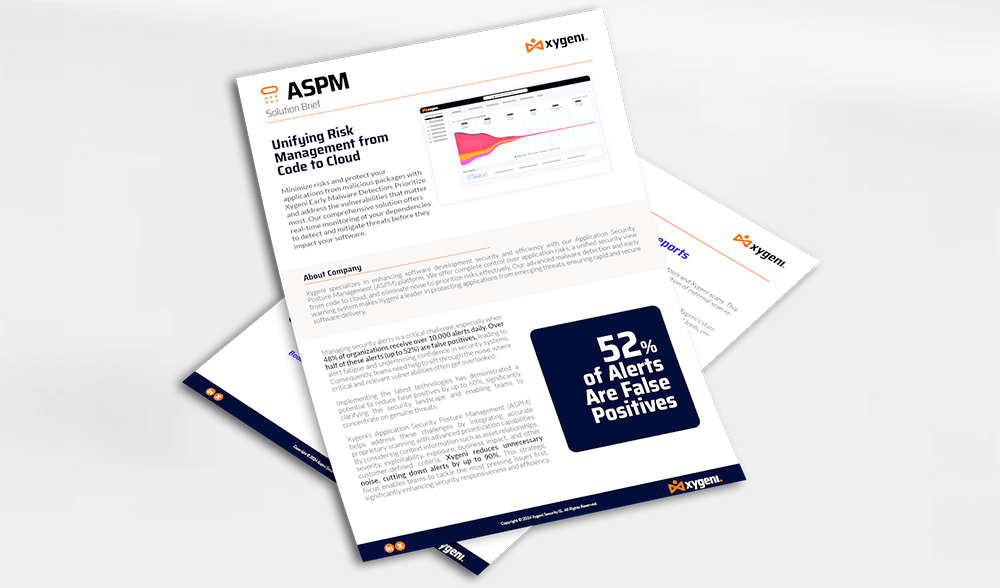
Xygeni's Application Security Posture Management (ASPMXygeni giúp giải quyết những thách thức này bằng cách tích hợp khả năng quét độc quyền chính xác với các khả năng ưu tiên nâng cao. Bằng cách xem xét thông tin ngữ cảnh như mối quan hệ giữa các tài sản, mức độ nghiêm trọng, khả năng khai thác, mức độ phơi nhiễm, tác động đến kinh doanh và các tiêu chí khác do khách hàng định nghĩa, Xygeni giảm thiểu nhiễu không cần thiết...
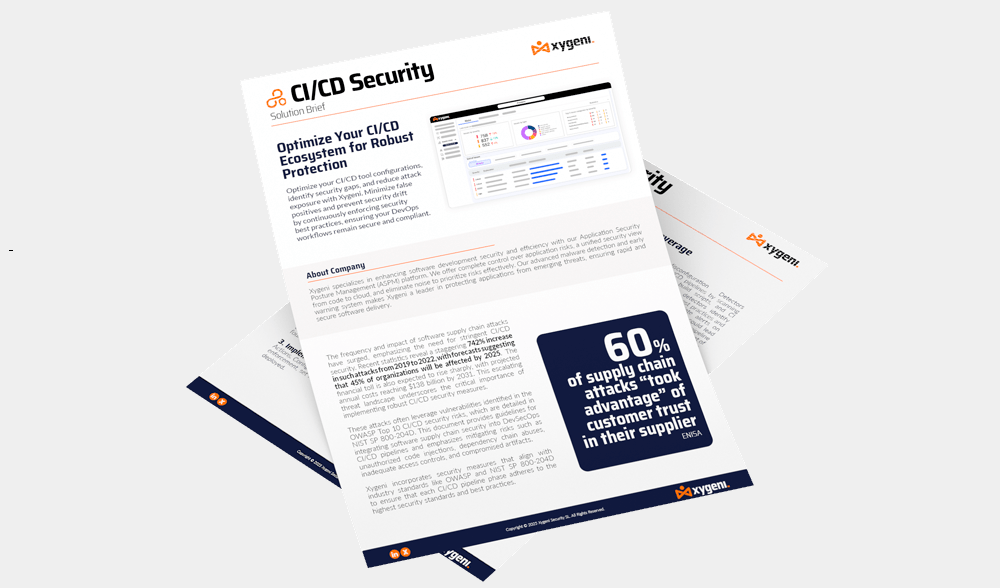
Tối ưu hóa của bạn CI/CD Với Xygeni, bạn có thể cấu hình công cụ, xác định các lỗ hổng bảo mật và giảm thiểu nguy cơ bị tấn công. Giảm thiểu các cảnh báo sai và ngăn chặn sự lỏng lẻo về bảo mật bằng cách liên tục thực thi các biện pháp bảo mật tốt nhất, đảm bảo quy trình làm việc DevOps của bạn luôn an toàn và tuân thủ các quy định.

Hãy xem ngay tập đầu tiên của chương trình SafeDev Talk về DORA để nắm vững luật này và luôn dẫn đầu trong bối cảnh quy định tài chính không ngừng thay đổi. Hội thảo trực tuyến này được thiết kế dành riêng cho các tổ chức tài chính và sẽ giúp bạn hiểu rõ tác động của DORA đối với an ninh vận hành và tuân thủ quy định. Bạn sẽ thu được các chiến lược thiết thực và những hiểu biết chuyên sâu từ các chuyên gia, giúp bạn chuẩn bị tốt hơn cho tương lai!
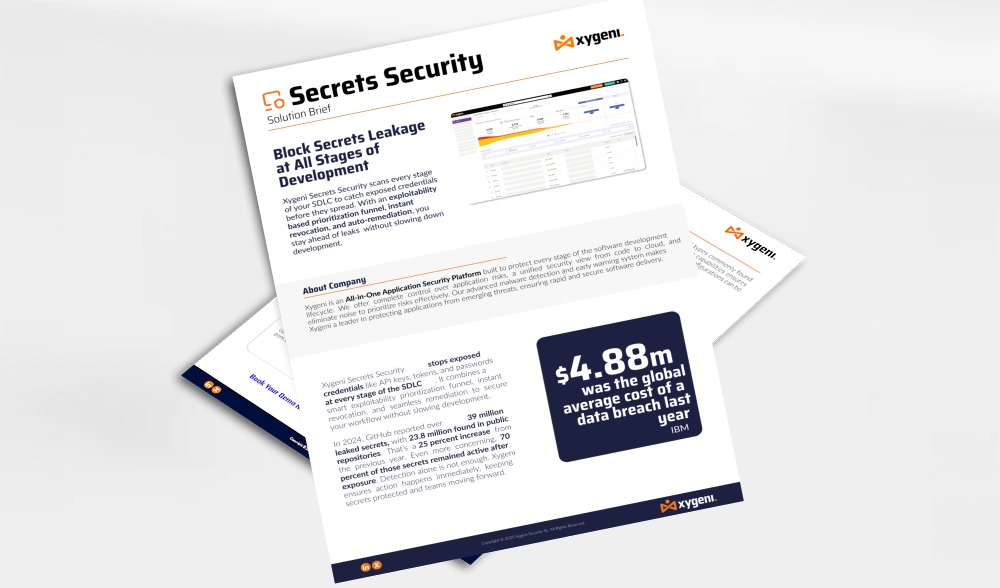
Xygeni Secrets Security Xygeni đóng vai trò là người bảo vệ đáng tin cậy của bạn, được thiết kế để ngăn chặn rò rỉ các thông tin bí mật quan trọng như mật khẩu, khóa API và mã thông báo. Vì các mối đe dọa mạng liên tục phát triển, điều quan trọng là phải có một giải pháp không chỉ phát hiện mà còn chủ động ngăn chặn rò rỉ trước khi chúng dẫn đến vi phạm an ninh. Xygeni cho phép các nhóm của bạn làm việc một cách tự tin, đảm bảo rằng các bí mật phát triển của bạn được bảo mật…

Hãy xem ngay tập SafeDev Talk của chúng tôi về Bảo mật không phân mảnh và tìm hiểu về giá trị thực sự của việc sử dụng Nền tảng Bảo mật Ứng dụng Tất cả trong một. Sự phân mảnh vẫn là trở ngại lớn đối với việc quản lý rủi ro hiệu quả. Phiên này sẽ khám phá cách áp dụng một nền tảng tất cả trong một có thể giúp đơn giản hóa chiến lược bảo mật ứng dụng của bạn, tăng cường sự hợp tác giữa các nhóm bảo mật và phát triển, giúp bạn luôn đi trước các mối đe dọa mới nổi và nhiều hơn nữa! Hãy xem ngay và nhận được các chiến lược để bảo mật ứng dụng và chuỗi cung ứng phần mềm của bạn!
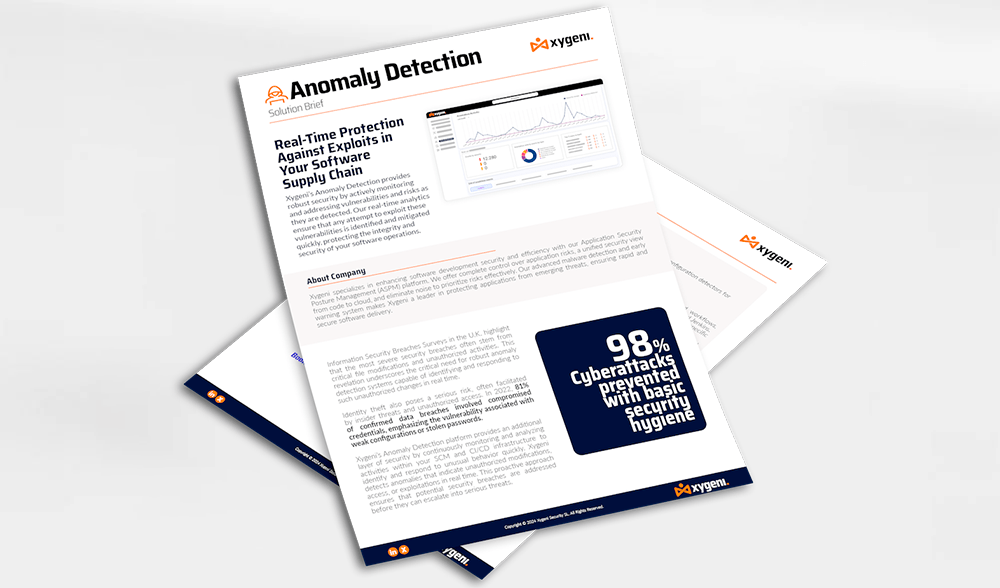
Nền tảng Phát hiện Bất thường của Xygeni cung cấp thêm một lớp bảo mật bằng cách liên tục giám sát và phân tích các hoạt động bên trong hệ thống của bạn. SCM và CI/CD Cơ sở hạ tầng giúp xác định và phản hồi nhanh chóng các hành vi bất thường. Xygeni phát hiện các bất thường cho thấy sự sửa đổi, truy cập hoặc khai thác trái phép trong thời gian thực. Cách tiếp cận chủ động này đảm bảo...
Mặc dù phần mềm mã nguồn mở (OSS) đóng vai trò quan trọng, việc tích hợp nó lại gặp phải nhiều thách thức về bảo mật. Các báo cáo gần đây nhấn mạnh sự gia tăng các cuộc tấn công phần mềm độc hại nhắm vào OSS, với số vụ việc tăng 633% trong năm 2022 và tiếp tục tăng 245% trong năm 2023. Các biện pháp bảo mật truyền thống, chủ yếu dựa vào việc xác định các lỗ hổng đã biết thông qua Common Vulnerabilities and Exposures (CVE), đang tỏ ra không đủ hiệu quả. Những biện pháp này thường gây ra sự chậm trễ trong việc báo cáo lỗ hổng, phạm vi bao phủ hạn chế và không có khả năng phát hiện các mối đe dọa tinh vi và mối đe dọa zero-day…
Bản báo cáo chuyên sâu của chúng tôi đi sâu vào những chi tiết phức tạp của tiêu chuẩn NIST SP 800-204D dành cho việc đánh giá toàn diện. SSCS Các phương pháp thực hành và tầm quan trọng của chúng trong môi trường phát triển phần mềm hiện nay. Thông qua hướng dẫn đầy bổ ích này, bạn sẽ có được kiến thức giá trị về cách tận dụng các hướng dẫn của NIST để: Tăng cường Software Supply Chain Security, ...

Phiên bản thứ tư của SafeDevTalks có sự góp mặt của các chuyên gia hàng đầu về an ninh mạng Derek Fisher, Abhilasha Sinha và Luis Rodriguez. Tập này sẽ đi sâu vào chủ đề quan trọng về sự phụ thuộc vào các thành phần của bên thứ ba và mã nguồn mở trong phát triển phần mềm, hé lộ những lỗ hổng tiềm ẩn và các mối đe dọa mới nổi. Hãy cùng tham gia để tìm hiểu thêm về các lỗ hổng tiềm ẩn, các mối đe dọa đang gia tăng, các vụ vi phạm an ninh mạng thực tế và nhiều hơn nữa!

Hãy cùng tham gia hội thảo trực tuyến về Bảo mật với Luis Rodríguez, Giám đốc Công nghệ của Xygeni, và Luis Manuel García, Giám đốc Hỗ trợ Bán hàng. CI/CDHãy học hỏi từ các chuyên gia của chúng tôi cách áp dụng các biện pháp tốt nhất của OWASP để tăng cường bảo mật cho hệ thống của bạn. CI/CD và bảo vệ chuỗi cung ứng phần mềm của bạn. Bảo vệ bạn CI/CD và chuỗi cung ứng phần mềm với OWASP. Họ sẽ thảo luận về Quản lý tồn kho và Phân tích. CI/CD Rủi ro, phát hiện và phòng ngừa, cùng nhiều vấn đề khác nữa!
Hãy cùng nghe tập podcast Secure Cyber Connect với sự góp mặt của CTO Luis Rodriguez. Với hơn 15 năm kinh nghiệm, Luis chia sẻ những hiểu biết chuyên sâu về phát hiện mã độc hại, bảo mật các thành phần của bên thứ ba và xây dựng chiến lược bảo mật ứng dụng (AppSec) bền vững trong tương lai. Từ hậu quả của sự cố SolarWinds đến sự cố cửa hậu SSH mới nhất, tập này đề cập đến các mối đe dọa thực tế và các chiến thuật phòng thủ hiệu quả. Hãy tìm hiểu cách tăng cường khả năng bảo mật của bạn. SDLCGiảm thiểu rủi ro chuỗi cung ứng và luôn đi trước các mối đe dọa mạng đang phát triển.

Hãy cùng tham gia tập thứ hai của chương trình này! CI/CD Buổi hội thảo trực tuyến có sự tham gia của Luis Rodríguez, Giám đốc Công nghệ kiêm đồng sáng lập của Xygeni, và Luis Manuel García, Giám đốc Hỗ trợ Bán hàng. Trong phiên này, chúng ta sẽ cùng khám phá góc nhìn của "đội xanh" (blue team) về... CI/CD Bài viết này sẽ đi sâu vào các bước cụ thể mà các tổ chức có thể thực hiện để tăng cường khả năng bảo mật của mình...
Xygeni's Build Security nền tảng củng cố bạn CI/CD pipeline Bằng cách xác minh tính toàn vẹn của thành phần thông qua các chứng thực tự động, chữ ký mật mã và theo dõi nguồn gốc, hệ thống đảm bảo mọi bản dựng đều xác thực, chống giả mạo và có thể truy xuất nguồn gốc. Cách tiếp cận chủ động này ngăn chặn mã chưa được xác minh hoặc mã độc hại xâm nhập vào môi trường sản xuất...

Hãy cùng tham gia chương trình "Giải mã bí ẩn" với chúng tôi. SBOM Trong chương trình "An ninh mạng", các chuyên gia an ninh mạng Jennifer Cox, Santosh Kamane và Jesus Cuadrado sẽ tiết lộ tầm quan trọng của... SBOM Nhằm nâng cao chất lượng phần mềm, bảo mật và đảm bảo tuân thủ các quy định. Hội thảo trực tuyến này rất cần thiết để bạn có được kiến thức về cách bảo mật chuỗi cung ứng phần mềm của mình một cách hiệu quả. Hãy tìm hiểu xem bạn có thể dễ dàng tăng cường tư thế bảo mật phần mềm của mình như thế nào!
Khám phá lý do Xygeni vượt trội hơn các đối thủ cạnh tranh với giải pháp toàn diện. SDLC khả năng hiển thị, nâng cao CI/CD bảo vệ và tự động hóa dựa trên trí tuệ nhân tạo. Hướng dẫn này trình bày chi tiết các yếu tố khác biệt chính giúp Xygeni trở thành nền tảng bảo mật ứng dụng (AppSec) tất cả trong một hàng đầu, cung cấp phạm vi bảo vệ sâu hơn, độ chính xác cao hơn và khả năng bảo mật mạnh mẽ hơn. software supply chain security hơn các công cụ truyền thống.

Hãy lắng nghe tập podcast The Cyber Security Matters của Neuco về chủ đề "Thách thức mới trong bảo mật phần mềm: làm thế nào để duy trì hoạt động DevOps mà không bị tấn công chuỗi cung ứng" với sự tham gia của Luis Rodriguez, CTO tại Xygeni, và cùng khám phá những thách thức đang thay đổi trong việc bảo mật chuỗi cung ứng phần mềm.
Hãy cùng James Berthoty khám phá sâu hơn về giải pháp Quản lý Bảo vệ Phần mềm Nâng cao tiên phong của Xygeni. Trong video mới nhất, James chuyển từ việc tìm hiểu về phát hiện phần mềm độc hại ở khâu đầu nguồn sang tiết lộ các chiến lược tiên tiến của chúng tôi. Với kinh nghiệm dày dặn trong lĩnh vực kiểm thử xâm nhập, ông mang đến một góc nhìn độc đáo về việc duy trì sức khỏe kho lưu trữ và đối phó với các mối đe dọa trong chuỗi cung ứng thực tế. Đừng bỏ lỡ những hiểu biết chuyên sâu của ông – cẩm nang giúp bạn hiểu được sự phức tạp của... ASPM hơn bao giờ hết.
Khám phá cách đơn giản hóa bảo mật ứng dụng (AppSec) và loại bỏ tình trạng quá tải cảnh báo với các nền tảng thống nhất. Các nhóm phát triển hiện đại đang bị choáng ngợp bởi các công cụ bảo mật rời rạc, các cảnh báo ồn ào và hoạt động biệt lập. dashboardNS. Cái này ebook Bài viết này tiết lộ lý do tại sao các tổ chức hàng đầu đang chuyển từ việc sử dụng nhiều công cụ riêng lẻ sang các nền tảng bảo mật ứng dụng thống nhất—và sự chuyển đổi này đang làm thay đổi kết quả bảo mật, trải nghiệm của nhà phát triển và sự linh hoạt trong kinh doanh như thế nào.

Bạn đã bỏ lỡ chúng tôi tại Black Hat? Hãy xem lại bản ghi độc quyền phiên thảo luận dài 20 phút của chúng tôi về an ninh mạng AI, tự động hóa bảo mật ứng dụng và AutoFix. Tìm hiểu cách giảm thiểu cảnh báo nhiễu, tự động khắc phục lỗ hổng bằng các yêu cầu kéo an toàn và tích hợp tự động hóa bảo mật ứng dụng trực tiếp vào hệ thống của bạn. pipeline (trong số nhiều điều thú vị khác). Xem lại buổi thuyết trình theo yêu cầu!
Khám phá cách bảo vệ chuỗi cung ứng phần mềm của bạn bằng các chiến lược tiên tiến để phát hiện, quản lý và giảm thiểu rủi ro trong các thành phần mã nguồn mở. Điều này eBook Cung cấp hướng dẫn chuyên môn về việc triển khai Phân tích Thành phần Phần mềm hiệu quả (SCA) để giải quyết các lỗ hổng, đảm bảo tuân thủ và bảo vệ chống lại các mối đe dọa mới nổi trong các thư viện mã nguồn mở của bạn!

Đạo luật DORA (Digital Operational Resilience Act) về khả năng phục hồi hoạt động kỹ thuật số đặt ra các quy định nghiêm ngặt. standardnhằm nâng cao khả năng phục hồi hoạt động của ngành tài chính trên toàn Liên minh Châu Âu. Khi tổ chức của bạn chuẩn bị tuân thủ DORA trước tháng 1 năm 2025, việc hiểu rõ các yêu cầu và triển khai các giải pháp phù hợp là rất quan trọng và Xygeni có thể giúp bạn. Xygeni cung cấp một bộ giải pháp tiên tiến được thiết kế riêng để đảm bảo tuân thủ toàn diện khuôn khổ DORA. Nền tảng của chúng tôi sẽ nâng cao khả năng quản lý rủi ro của tổ chức bạn...
Hãy xem chương này của series "The Elephant in AopSec" để tìm hiểu thêm về... Software Supply Chain Security và các phương pháp tốt nhất để quản lý rủi ro trong phát triển sản phẩm. Bạn sẽ tìm thấy những bài học từ sự cố CrowdStrike gần đây về thử nghiệm, quản lý cập nhật và các phụ thuộc của bên thứ ba, cũng như cách Xygeni triển khai phát hiện phần mềm độc hại sớm, phân phối theo từng giai đoạn và các kế hoạch phục hồi mạnh mẽ để ngăn chặn sự cố trước khi chúng xảy ra, và nhiều hơn nữa!
Bảo mật cơ sở hạ tầng của bạn dưới dạng mã (IaC(Kiểm tra cấu hình) là điều thiết yếu trong phát triển phần mềm vì các cấu hình sai và lỗ hổng bảo mật có thể gây hại nghiêm trọng cho hệ thống của bạn và tạo cơ hội cho tin tặc tấn công. Xygeni's IaC security Các công cụ này giúp ngăn ngừa những vấn đề đó trước khi chúng trở thành sự cố, giảm nguy cơ rò rỉ dữ liệu và cắt giảm chi phí khắc phục tốn kém...

Hãy xem ngay hội thảo trực tuyến tiếp theo của chúng tôi: Tự động hóa bảo mật ứng dụng bằng AI! Các nhóm bảo mật ứng dụng đang bị quá tải với các cảnh báo; đã đến lúc tự động hóa. Trong phiên thực hành này, bạn sẽ khám phá cách loại bỏ việc phân loại thủ công và chuyển từ cảnh báo sang khắc phục sự cố chỉ trong vài giây bằng cách sử dụng tính năng tự động khắc phục thân thiện với nhà phát triển. Tìm hiểu cách giảm thiểu cảnh báo sai, ưu tiên các rủi ro thực sự và thực thi các chính sách bảo mật, đồng thời xem cách tích hợp tính năng tự động khắc phục vào hệ thống. CI/CD pipelinevới trí thông minh guardrails (trong số nhiều thứ khác). Hãy xem ngay hôm nay!

Hội thảo trực tuyến này sẽ khám phá cách các chuỗi cung ứng phần mềm hiện đại ngày càng trở thành mục tiêu tấn công thông qua các vụ rò rỉ bí mật, các gói hàng bị nhiễm độc và các hành vi độc hại khác. pull requestsĐiều này giải thích tại sao các phương pháp bảo mật ứng dụng truyền thống thường không đáp ứng được nhu cầu ngày càng tăng nhanh. CI/CD các mối đe dọa. Các đường dẫn tấn công thực tế được phân tích cùng với các biện pháp phòng thủ khả thi, bao gồm phát hiện bí mật, xác thực PR và kiểm tra OSS. Phiên này nhấn mạnh tự động hóa và các thực tiễn bảo mật mặc định để tăng cường bảo mật cho hệ thống của bạn. pipeline Ở quy mô lớn. Xây dựng chuỗi cung ứng kiên cường, nhận thức được các mối đe dọa. Xem ngay!

Các chuyên gia từ Thoughtworks, Codurance và Xygeni sẽ chia sẻ những hiểu biết của họ về... Software Supply Chain SecurityNâng cao khả năng bảo mật và bảo vệ danh tiếng cũng như sự liên tục hoạt động của doanh nghiệp bạn. Bạn đã sẵn sàng tìm hiểu về sự phát triển của... Software Supply Chain Security?

Hãy xem buổi thuyết trình của chúng tôi tại Black Hat Europe: Thực tế An ninh Ứng dụng Mới: Phát triển dựa trên AI, Phần mềm độc hại và Rủi ro Phần mềm Hiện đại. Khi AI đẩy nhanh quá trình phân phối phần mềm, nó cũng định hình lại bề mặt tấn công. Từ phần mềm độc hại mã nguồn mở và sự xâm phạm chuỗi cung ứng đến các lỗ hổng mã do AI tạo ra, bài thuyết trình này khám phá cách các rủi ro an ninh ứng dụng hiện đại xuất hiện và những gì các nhóm bảo mật phải làm để luôn đi trước trong thế giới do AI điều khiển.

Khám phá những hiểu biết quan trọng về bối cảnh đang thay đổi của... Software Supply Chain SecurityKhám phá những thách thức, mối đe dọa và xu hướng dự kiến của năm 2024 – cẩm nang giúp bạn điều hướng mạng lưới an ninh mạng phức tạp. Những con số ấn tượng: Khám phá bức tranh số liệu về... software supply chain security – Những sự thật minh họa cho mức độ nghiêm trọng của tình hình. Sự tiến hóa của những kẻ xấu...

Trong bối cảnh kỹ thuật số phát triển nhanh chóng này, bảo mật chuỗi cung ứng phần mềm của bạn trở nên quan trọng hơn bao giờ hết. Khi các chiến thuật tấn công mới xuất hiện, điều cần thiết là phải luôn đi trước đón đầu và trang bị cho mình những chiến lược bảo vệ mới nhất. Trong hội thảo trực tuyến này, Luis Rodriguez sẽ hướng dẫn bạn...

Hãy cùng tham gia buổi thảo luận với người dẫn chương trình Robert Blumen và Luis Rodríguez, Giám đốc công nghệ của Xygeni.io, về nỗ lực tấn công bất thành gần đây nhằm chèn cửa hậu vào trình nền SSH (Secure Shell). OpenSSH là một triển khai phổ biến của giao thức được sử dụng trong các bản phân phối Linux chính để xác thực qua mạng. Cuộc trò chuyện sẽ khám phá cơ chế của cuộc tấn công thông qua việc sửa đổi bảng hàm trong thời gian chạy; cách thức cuộc tấn công được chèn vào trong quá trình xây dựng và nhiều hơn nữa!
Đạo luật về khả năng phục hồi mạng của EU (CRA) đang chuyển từ quy định sang thực tiễn, và nhiều nhóm vẫn chưa biết cách chuyển đổi các yêu cầu của CRA thành các thực tiễn bảo mật thực tế. Trong phiên này, chúng ta sẽ phân tích chi tiết những gì CRA thực sự yêu cầu, những sản phẩm và tổ chức nào bị ảnh hưởng, và làm thế nào OWASP SAMM có thể đóng vai trò là một khuôn khổ thực tiễn để xây dựng một hệ thống sẵn sàng cho kiểm toán.SDLCTừ thời hạn và hình phạt đến tác động của mã nguồn mở và các bước triển khai, bạn sẽ nhận được một lộ trình cụ thể để sẵn sàng đáp ứng các quy định của CRA. Xem ngay để hiểu cách biến các nghĩa vụ của CRA thành một chiến lược bảo mật ứng dụng khả thi.
Các cuộc tấn công hiện đại không còn bắt đầu từ ứng dụng của bạn nữa; chúng bắt đầu từ... pipelineCác mối quan hệ phụ thuộc và quy trình làm việc dựa trên AI. Nếu bảo mật ứng dụng (AppSec) của bạn vẫn chỉ tập trung vào quét mã, bạn đang bỏ lỡ những nơi mà các cuộc tấn công chuỗi cung ứng hiện nay thực sự xảy ra. Hãy xem phiên này để hiểu cách AI đang định hình lại rủi ro chuỗi cung ứng phần mềm, lý do tại sao các biện pháp kiểm soát truyền thống thất bại và DevSecOps thực tế trông như thế nào. Xem ngay!
Khám phá hướng dẫn thiết yếu để lựa chọn công cụ bảo mật mã nguồn mở phù hợp cho tổ chức của bạn. Hướng dẫn toàn diện của chúng tôi đề cập đến các xu hướng mới nhất, các phương pháp hay nhất và những yếu tố quan trọng cần xem xét để giúp bạn đưa ra quyết định sáng suốt.cisCác ion. Trang bị cho nhóm của bạn kiến thức để quản lý và giảm thiểu rủi ro liên quan đến các thành phần mã nguồn mở một cách hiệu quả. Đừng bỏ lỡ nguồn tài nguyên quý giá này và nâng cao chiến lược bảo mật phần mềm của bạn!

Hãy cùng SoftwarePlaza tham gia cuộc trò chuyện với Luis Rodriguez, Đồng sáng lập kiêm Giám đốc Nghiên cứu An ninh tại Xygeni, khi ông khám phá cách các tác nhân AI đang chuyển đổi việc khắc phục lỗ hổng và bảo mật ứng dụng hiện đại. Cuộc thảo luận sẽ đề cập đến các cuộc tấn công chuỗi cung ứng dựa trên AI, tình trạng quá tải cảnh báo, những thách thức trong việc tự động khắc phục và lý do tại sao các phương pháp bảo mật ứng dụng truyền thống không còn theo kịp bối cảnh mối đe dọa hiện nay. Khám phá cách Xygeni kết hợp các công cụ xác định với tự động hóa dựa trên AI để khắc phục các lỗ hổng trước khi chúng trở thành các vụ xâm phạm.
Xygeni's Code Security Nền tảng này bảo vệ ứng dụng của bạn ngay từ dòng mã đầu tiên bằng cách phát hiện các lỗ hổng và các mẫu độc hại thông qua phân tích tĩnh nâng cao. Được tích hợp liền mạch vào hệ thống. CI/CD pipelines, Xygeni-SAST Phương pháp này giúp xác định các mối đe dọa như lỗi tấn công chèn mã, cửa hậu và cấu hình sai ngay từ giai đoạn đầu phát triển. Cách tiếp cận này đảm bảo các lỗ hổng được khắc phục...

Hãy cùng tham gia chương trình SECURE | CYBER CONNECT với người dẫn chương trình Jay và Warren trong cuộc trò chuyện cùng Dolores Ruzafa, Cố vấn An ninh Quốc tế tại Xygeni, được ghi hình trực tiếp trong Triển lãm An ninh mạng Quốc gia 2026 tại Birmingham. Cuộc thảo luận sẽ khám phá khía cạnh con người trong an ninh mạng, từ văn hóa an ninh và tình trạng kiệt sức đến hòa nhập kỹ thuật số, khả năng phục hồi và lý do tại sao kết nối con người vẫn rất quan trọng trong phòng thủ mạng hiện đại. Cùng lắng nghe!

Các nhóm bảo mật ứng dụng (AppSec) đang chịu áp lực rất lớn. Số lượng cảnh báo tăng vọt, tốc độ phát triển ngày càng nhanh, và việc phân loại thủ công không còn theo kịp. Các phương pháp bảo mật truyền thống đang bộc lộ những hạn chế của chúng. Trong phiên thực hành do chuyên gia hướng dẫn này, bạn sẽ thấy cách tự động hóa AppSec dựa trên AI giúp các nhóm vượt qua tình trạng mệt mỏi vì cảnh báo và biến các phát hiện bảo mật thành các bản vá lỗi tự động, đáng tin cậy. Tìm hiểu những gì cần thay đổi trong AppSec hiện đại và cách các nhóm phát triển và bảo mật có thể bảo vệ mọi ứng dụng. commit và pull request mà không làm chậm quá trình phân phối. Xem lại hội thảo trực tuyến theo yêu cầu và tìm hiểu cách tự động hóa dựa trên AI đang định hình lại bảo mật ứng dụng trong thực tế.