Động cơ độc quyền, nền tảng hoàn chỉnh on-premise và khả năng phát hiện phần mềm độc hại bắt đầu trước khi có chữ ký.
Hãy xem Xygeni so sánh với Aikido như thế nào trên kho lưu trữ của riêng bạn.

Năm điểm khác biệt quan trọng
Nền tảng đầy đủ on-premise (Dành cho một người dùng duy nhất). DAST hoạt động bên trong cơ sở hạ tầng của bạn mà không có kết nối internet.
Phần mềm độc hại dựa trên hành vi khi được công bố trên registry, lan rộng khắp... pipelines, container, mã nguồn commits.
Thu thập kết quả từ Snyk, Veracode, Checkmarx. Áp dụng AI Triage, Explanation, Fix cho tất cả các kết quả đó.
Các công cụ quét độc quyền (không phải hệ thống điều phối mã nguồn mở). Một SLA, một lộ trình, cộng với SLSA + in-toto + CBOM.
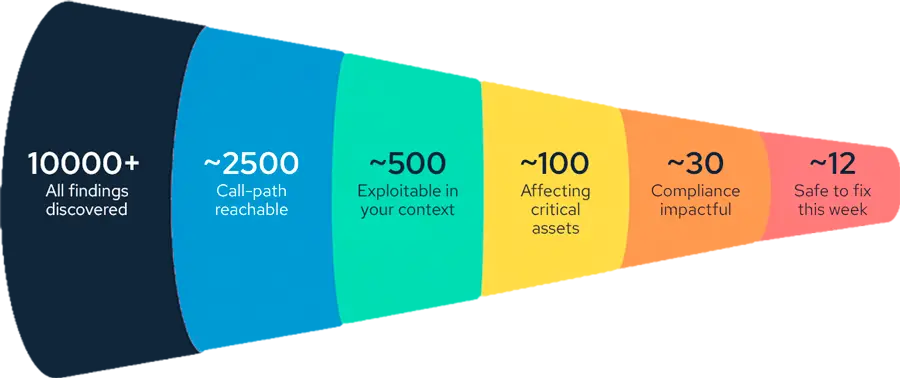
Một công cụ sàng lọc thông minh, am hiểu kinh doanh, giúp thu hẹp hàng ngàn kết quả tìm kiếm xuống còn một số ít kết quả có thể tiếp cận và khai thác được.

Điều gì làm thay đổi quy trình làm việc của bạn nhiều nhất?
Xygeni sẽ quyết định vấn đề nào cần khắc phục trước và giảm thiểu nhiễu.
Sau phễu Phương pháp đánh giá rủi ro khắc phục Phương pháp này được áp dụng: Xygeni phân tích biểu đồ cuộc gọi và cho bạn biết những bản vá nào sẽ gây lỗi cho những người gọi nào — trước khi bạn áp dụng chúng.
Cạnh nhau
| Khả Năng | | aikido |
|---|---|---|
| Động cơ quét | ✅ Các công cụ gốc độc quyền | ⚠️ Dựa trên phần mềm mã nguồn mở (Opengrep, Trivy, ZAP) |
| Tính năng phát hiện phần mềm độc hại trước khi ký kết được tích hợp trong gói miễn phí. | ✅ MEW được bao gồm trong gói Nhà phát triển miễn phí. | ❌ Gói miễn phí dựa trên các chữ ký đã biết. |
| Bảo vệ điểm cuối dành cho nhà phát triển | ✅ Các gói phần mềm, tiện ích mở rộng IDE và plugin, cùng với lưu lượng mạng, đều nằm dưới một chính sách chung của tổ chức. | ⚠️ Chỉ cài đặt gói |
| Nền tảng đầy đủ on-premise / người thuê đơn lẻ | ✅ Nền tảng đầy đủ tại chỗ | ⚠️ Máy quét cục bộ + đám mây dashboard |
| Mô hình thực thi DAST | ✅ Có khả năng triển khai tại chỗ, song song không giới hạn | ⚠️ Chỉ sử dụng trên nền tảng đám mây (danh sách IP được cho phép + truy cập internet) |
| Hãy mang theo mô hình AI của riêng bạn | ✅ Bất kỳ chương trình LLM nào, bao gồm cả các chương trình tự tổ chức. | ⚠️ Chỉ dành cho người học LLM của Aikido. |
| Phát hiện gói phần mềm độc hại trước khi ký tên (MEW) | ✅ Hành vi tại thời điểm công bố đăng ký | ⚠️ Aikido Intel (kiểu bản tin) |
| Phát hiện phần mềm độc hại trên toàn hệ thống. SDLC | ✅ Pipelines + thùng chứa + commits | ⚠️ Tập trung vào các gói sản phẩm |
| CI/CD pipeline security (Tính toàn vẹn + Nguồn gốc) | ✅ Pipeline tính toàn vẹn, sự bất thường, SLSA + in-toto | ⚠️ Quét trong pipeline, không đảm bảo an toàn |
| Sàng lọc bằng AI + ưu tiên rủi ro | ✅ Sàng lọc dựa trên kết quả tự đánh giá + kết quả từ bên thứ ba + phễu lọc + cấp độ phương pháp | ⚠️ Chỉ sử dụng máy quét của riêng mình, không chấp nhận kết quả từ bên thứ ba. |
| Tự động thu hồi bí mật + khối hợp nhất | ✅ Tự động thu hồi + khối hợp nhất | ⚠️ Chỉ phát hiện và xác thực |
| CBOM — Danh mục vật tư mật mã | ✅ Được tạo ra cho mỗi bản phát hành | ❌ Không có |
Thông tin về đối thủ cạnh tranh dựa trên các tài liệu công khai, được xem xét vào tháng 9 năm 2026. Phát hiện thông tin nào đã lỗi thời? Hãy cho chúng tôi biết.
Khác biệt
| Thành phần | | aikido |
|---|---|---|
| Dashboard / Máy chủ | ✅ Môi trường khách hàng* | ⚠️ Mây Aikido |
| Lưu trữ kết quả | ✅ Môi trường khách hàng | ⚠️ Mây Aikido |
| Thực thi DAST | ✅ Cơ sở hạ tầng của khách hàng (không kết nối internet) | ⚠️ Aikido Cloud (Danh sách trắng IP + xác minh tên miền) |
| Suy luận AI / LLM | ✅ Sự lựa chọn của khách hàng, bao gồm cả việc tự lưu trữ. | ⚠️ Cơ sở hạ tầng Aikido |
| AutoFix có sẵn ngoại tuyến | ✅ Có | ❌ Không (Tài khoản Trình quét cục bộ sẽ mất giao diện AutoFix) |
Khác biệt
Phân tích AI hai lớp tại thời điểm công bố gói phần mềm trên registry. Phát hiện hành vi độc hại trước khi có chữ ký xác thực — lỗi chính tả, che giấu tên miền, các kiểu đánh cắp dữ liệu, nhầm lẫn phụ thuộc.
Việc phát hiện mở rộng đến pipelines, hình ảnh container và mã nguồn commits. Bắt vỏ sò ngược trong pipelineCác lệnh độc hại trong tập lệnh xây dựng và các thành phần bị giả mạo, chứ không chỉ là các gói phần mềm lỗi.
Chứng thực SLSA gốc và chứng thực toàn bộ cho mỗi bản dựng, cộng với Danh sách các thành phần mật mã (CBOM) cho mỗi bản phát hành, để bạn biết mình cần chuyển đổi sang loại mật mã nào.
Các gói phần mềm, tiện ích mở rộng IDE và plugin sẽ vẫn bị chặn cho đến khi chúng đạt đến độ tuổi tối thiểu mà chính sách của bạn quy định.
Lưu lượng truy cập đến các địa chỉ IP và tên miền độc hại bị chặn tại điểm cuối và máy tính bị xâm nhập sẽ được cách ly.
Nhóm bảo mật thiết lập các thành phần được phép và bị từ chối cũng như các registry được ủy quyền.
DecisIons sử dụng thông tin tình báo về phần mềm độc hại được nhận diện trước của Xygeni, chứ không chỉ dựa vào các nguồn cấp dữ liệu độc hại đã biết.
Đúng vậy, đặc biệt nếu bạn cần toàn bộ nền tảng. on-premiseXygeni sử dụng các công cụ quét độc quyền và chạy trên nhiều hệ thống khác nhau, bao gồm cả LLM hoặc phần mềm độc hại. dashboardCác phát hiện, DAST và suy luận AI trong môi trường của riêng bạn.
Vâng. Vào Enterprise kế hoạch, toàn bộ nền tảng hoạt động on-premise, dạng không kết nối mạng hoặc dạng lai, bao gồm cả khả năng DAST và AI với mô hình tự lưu trữ.
Bất kỳ mô hình LLM nào: nhà cung cấp thương mại, mô hình tự lưu trữ hoặc mô hình của chính Xygeni. Dữ liệu vẫn nằm trong môi trường của bạn và việc sử dụng vẫn được tính theo hợp đồng của bạn.
MEW phân tích hành vi của mọi gói phần mềm mới tại thời điểm công bố trên registry, trước khi chữ ký được tạo. Quá trình phát hiện cũng bao gồm... pipelines, hình ảnh container và mã nguồn commits.
Đúng vậy. Gói Developer miễn phí bao gồm tính năng phát hiện phần mềm độc hại dựa trên chữ ký trước của MEW.
Hãy mang theo những câu hỏi mà bài kiểm tra Aikido của bạn còn bỏ ngỏ. Chúng ta sẽ cùng nhau xem xét từng câu hỏi đó.