






פארוואס סייבערסעקיוריטי איז א הויפט טייל פון ווייכווארג אנטוויקלונג (נישט אן נאכגעטראכט)
צי איר בויט אינערלעכע מכשירים אדער SaaS פּלאַטפאָרמעס, סייבערזיכערהייט פֿאַר ווייכווארג אַפּליקאַציעמוז זיין איינגעבויט פון ערשטן commit. דעוועלאָפּערס קענען זיך שוין נישט ערלויבן עס צו באַהאַנדלען ווי עמעצנס פֿאַראַנטוואָרטלעכקייט. אין פאַקט, פֿאַרשטיין די גרענעצן פֿון סייבערזיכערהייט קעגן ווייכווארג אינזשעניריע העלפט טימז צושטעלן קאָד וואָס איז נישט נאָר פאַנגקשאַנאַל נאָר אויך ווידערשטאַנדספעיִק. דאָרט איז וווּ מאָדערן סייבערסעקוריטי ווייכווארג און אַפּפּסעק פּראַקטיקעס שיין. די מכשירים צושטעלן דעוועלאָפּערס מיט רעאַל-צייט סאַקאָנע דעטעקציע, דורכפירן זיכער קאָדירונג standardס, און פאַרוואַלטן ריזיקע איבער דער גאַנצער ווייכווארג צושטעל קייט. אלס רעזולטאַט, שטעלט די דאָזיקע פֿאַרשייבונג באַקאַנט ווי "שיפט לינקס" זיכערהייט וואו עס איז וויכטיקסט: אינעווייניק פון אייער קאָדבאַזע.
אין דעם פּאָסט וועלן מיר דערקלערן וואָס סיבערסעקוריטי טאַקע מיינט פֿאַר אַנטוויקלונג טימז און פארוואס יעדער DevOps אינזשעניר זאָל עס עמבעד פרי.
וואָס איז סייבערזיכערהייט פֿאַר ווייכווארג אַפּלאַקיישאַנז?
סייבערזיכערהייט פֿאַר ווייכווארג אַפּליקאַציעס נעמט אַרײַן אַלע פּראַקטיקעס און מכשירים וואָס אַנטוויקלונג טימז נוצן צו באַשיצן זייער קאָד פֿון דאַטן בריטשיז, אַנאָטערייזד אַקסעס און בייזע טעטיקייט, אָנהייבנדיק פֿון די ערשטע סטאַגעס פֿון דער SDLC.
אנשטאט זיך צו קאנצענטרירן נאר אויף דער ראנטיים סביבה, שטעלט דער צוגאנג פריאריטעט פארן זיכערן די פאקטישע ווייכווארג רעסורסן ווי צום ביישפיל קוואל טעקעס, דריט-פּאַרטיי ביבליאָטעקן, קאָנפיגוראַציעס, און CI/CD וואָרקפלאָוז. דערביי נוצן טימז סייבער-זיכערהייט ווייכווארג צו שנעל דעטעקטירן שוואַכקייטן, פאַרוואַלטן סענסיטיווע סודות, צולייגן זיכערהייט פּאָליטיק, און באַשיצן ביידע אָפֿן-מקור און מנהג-געמאַכטע קאָמפּאָנענטן.
נו, ווי אזוי ארבעט דאס אין דער רעאלער וועלט? pipelineדאָ איז וואָס DevSecOps טימז טיפּיש אַדאַפּטירן:
- סטאַטישע אַפּליקאַציע זיכערהייט טעסטינג (SAST) מכשירים צו מאַרקירן באַגז און חסרונות גלייך אין די IDE אָדער בעת קאָד באריכטן
- נאַטור מאָניטאָרינג אין בויען סיסטעמען ווי גיטהוב אַקציעס אדער דזשענקינס צו כאַפּן ומגעוויינטלעכע טעטיקייט
- ווייכווארג קאמפאזיציע אנאליז (SCA) צו ידענטיפיצירן ריזיקאַלישע דעפּענדענסיעס און אַלטמאָדישע פּאַקאַדזשאַז
- CI/CD ינאַגריישאַן צו אויטאמאטיזירן אלעס פון די אויבנדערמאנטע, אזוי אז יעדער commit לויפט דורך אַ זיכערהייט לינז אָן צו לייגן צו רייַבונג
שיפט לינקס: איינפירן סייבער-זיכערהייט פרי אין אנטוויקלונגס-ארבעטספלוסן
קלאר, דער באַגריף פון "יבעררוק לינקס" מיינט איינפירן זיכערהייט פריער אין דעם אנטוויקלונג לעבנסציקל. אבער, ווען טימז אימפלעמענטירן עס טאקע, טוישן זיי פונדאמענטאל ווי אזוי זיי גייען צו צו ווייכווארג אנטוויקלונג.
אנשטאט דריקן קאוד און ווארטן אויף א שפעט-פאזע זיכערהייט סקען, דעווסעקאָפּס טימז פּראָאַקטיוולי סקענען יעדן pull request, בויען אַרטיפאַקט, און קאָנפיגוראַציע טעקע איידער דער קאָד אפילו גייט צו פּראָדוקציע. מיט אַנדערע ווערטער, זיי באַקן זיכערהייט גלייך אין זייערע וואָרקפלאָוז.
אלס סייבערזיכערהייט פירער קעלי שאָרטרידזש דערקלערט, "זיכערהייט מוז זיך אריבעררוקן פון זיין א טויער-היטער צו ווערן אן ערמעגליכער טייל פון דעם זעלבן pipeline, נישט קיין שטער דערפֿאַר." די פילאָסאָפֿיע איז דער אונטערשטער טייל פֿון דער "שיפֿט לינקס" באַוועגונג.
ספּעציפֿיש, מאָדערנע מאַנשאַפֿטן נעמען אָן די דאָזיקע פּראַקטיקעס:
- זיכערהייט-ווי-קאד: טימז דעפינירן, ווערסיען און אויטאמאטיזירן פאליסיס כדי דורכפירונג זאל פאסירן אן קיין פארשפעטיגונגען
- אינליין סקענירן: פּלאַטפאָרמעס ווי Xygeni סקענען יעדן commit צו דעטעקטירן סודות, מאַלוואַרע און ריזיקאַלישע ביבליאָטעקן גלייך
- ריזיקע פריאָריטיזאַציע: אנשטאט זיך צו פארלאזן נאר אויף CVSS, שטעלן טימז פריאריטעט אויף שוואכקייטן ניצנדיג EPSS, אויסניצלעכקייט, און דערגרייכלעכקייט
- דעוועלאָפּער-ערשטע באַמערקונגען: זיכערהייט וואָרענונגען דערשייַנען גלייך אין דעוועלאָפּער מכשירים מיט אַקשאַנאַבאַל, אויטאָמאַטיש פאַרריכטן פֿאָרשלאָגן
דערפֿאַר פֿאַרלירן דעוועלאָפּערס נישט קיין צײַט אויף איבעראַרבעטן אָדער שפּעט-פאַזע פּראָבלעמען. אַנשטאָט, קאָנצענטרירן זיי זיך אויף וואָס איז וויכטיקסט, שנעלער שיקן זיכערן, פֿאַרלעסלעכן קאָד.
סייבערזיכערהייט קעגן ווייכווארג אינזשעניריע: פארוואס דעוועלאָפּערס דאַרפֿן ביידע
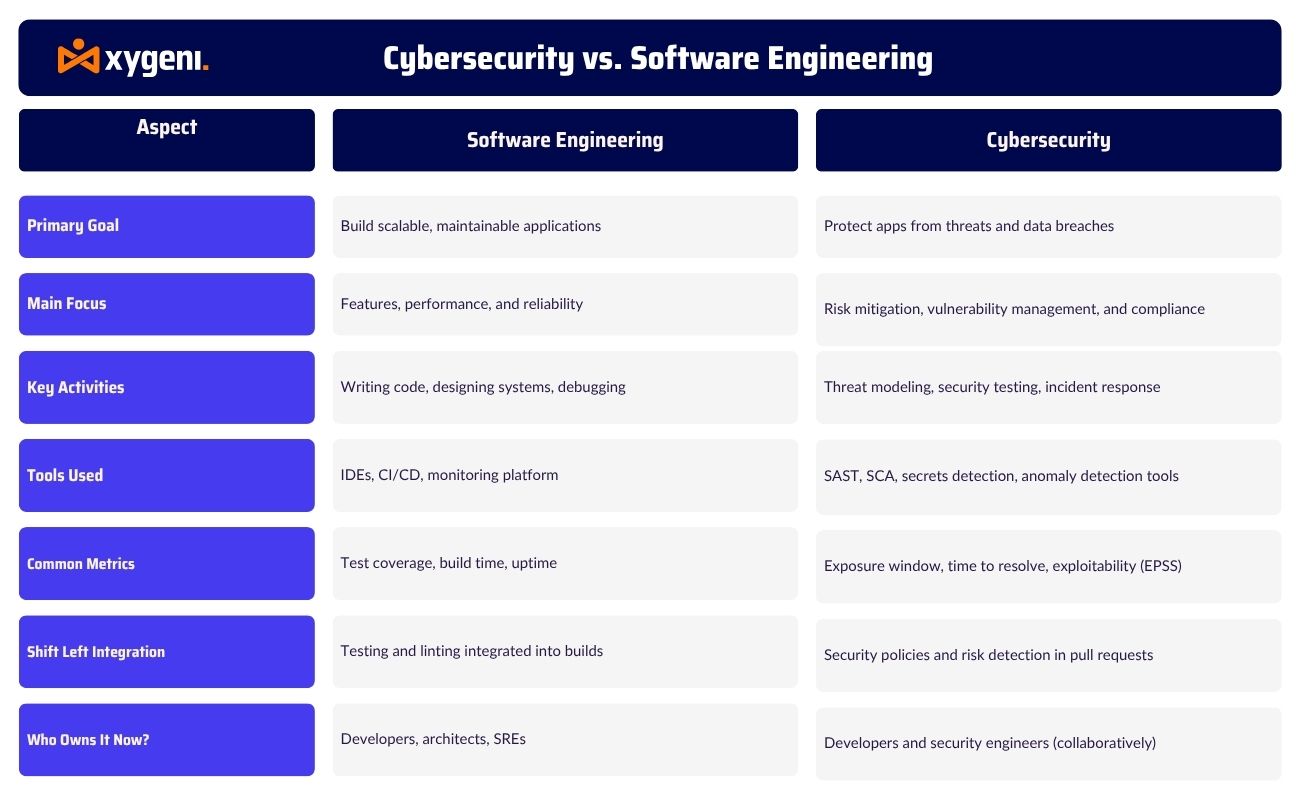
אויפן ערשטן בליק, קענען סייבער-זיכערהייט און ווייכווארג אינזשעניריע אויסזען ווי באזונדערע דיסציפלינעס. אבער זיי קומען זיך אלץ מער צוזאמען אין טעגליכער אנטוויקלונגס-ארבעט.
ווייכווארג אינזשעניריע פאָקוסירט אויף בויען פאַרלעסלעכע, סקאַלירבארע סיסטעמען וואָס פונקציאָנירן ווי געריכט. פאַרקערט, סייבערזיכערהייט באַשיצט די סיסטעמען פון באַוואוסטזיניקע סכנות ווי דאַטן בריטשיז, מאַלוואַרע און סאַפּליי טשיין אנפאלן.
טראדיציאנעל, האבן דעוועלאָפּערס געשריבן קאָד, און זיכערהייט טימז האבן עס שפּעטער אָדיטירט. היינט, אַרבעט יענע מאָדעל שוין נישט. ווייל DevSecOps שיקט איצט זיכערהייט לינקס, מוזן דעוועלאָפּערס שרייבן זיכער קאָד, האַנדלען מיט סודות ריכטיק, און וואַלידירן דיפּענדאַנסיז אין פאַקטישער צייט.
מיט אנדערע ווערטער, מאָדערנע דעוועלאָפּערס בויען נישט נאָר פֿעיִטשערז, זיי באַשיצן זיי אַקטיוו. זיי נוצן סייבערזיכערהייט ווייכווארג צו סקענען pull requests, מאָניטאָרירן ריזיקאַלישע נאַטורן, און דורכפירן פּאָליטיק-ווי-קאָד כּללים אָן צו פאַרלאָזן זייערע IDEs.
לעסאָף, פֿאַרשטיין די וואָג צווישן סייבער-זיכערהייט קעגן ווייכווארג אינזשעניריע גיט טימז די מעגלעכקייט צו קאָלאַבאָרירן מער עפֿעקטיוו. ווען יעדער איינער פֿון באַקענד אינזשענירן ביז SREs טיילט פֿאַראַנטוואָרטלעכקייט פֿאַר זיכערהייט, ווערן אַפּליקאַציעס מער ווידערשטאַנדספֿעיִק דורך דיזיין.
פֿאַרשטיין דעם חילוק: סייבערזיכערהייט קעגן ווייכווארג אינזשעניריע אין דעוועלאָפּער וואָרקפלאָוז
אויסקלויבן די ריכטיגע סייבערזיכערהייט ווייכווארג פאר אייער סטאק
די בעסטע סייבער-זיכערהייט ווייכווארג זיצט נישט אינדרויסן פון אייער pipeline עס לויפט מיט אים. דעריבער זאָל אייער סטאַק פילן ווי אַ נאַטירלעכער טייל פון אייער וואָרקפלאָו, נישט אַ באַזונדער געצייַג וואָס דעוועלאָפּערס פּרובירן צו ויסמיידן.
מיט קסיגעני'ס אַלץ-אין-איין אַפּפּסעק פּלאַטפאָרמע, איר באַקומט אַלץ וואָס איז נויטיק צו זיכערן ווייכווארג אַפּליקאַציעס אין איין אָרט. אַנשטאָט צו זשאַנגלירן מיט אפגעזונדערטע מכשירים, פאַראייניקט Xygeni זיכערהייט איבער די SDLC פון דיין ערשטער commit צו אייער לעצטער דיפּלוימאַנט.
דאָ איז וואָס טימז געווינען מיט Xygeni:
- SAST + SCA צו כאַפּן קאָד חסרונות און אָפֿן-מקור ריזיקעס אין פאַקטישער צייט
- גיט, גיטהאב, און גיטלאב אינטעגראציע פֿאַר אייגענע זיכערהייט קאָנטראָלן בעת איבערבליקן און צונויפגיסונגען
- סודות אויפדעקונג און IaC scanning צו פאַרמייַדן מיסקאָנפֿיגוראַציעס און אַקסאַדענטאַל עקספּאָוזשערז
- גאַווערנאַנס און קאָנפאָרמאַנס ריפּאָרטינג אין איינקלאַנג מיט DORA, NIST, און ISO פריימווערקס
- אויטאָמאַטישע רעמעדיאַציע פֿונקציע וואָס געבן דעוועלאָפּערס די מעגלעכקייט צו פאַרריכטן פּראָבלעמען גלייך פֿון זייער IDE אָדער CI/CD מכשירים
דערצו, Xygeni דעטעקטירט נישט נאר ריזיקעס, עס גיט זיי פריאריטעטן ניצנדיק עקספּלויטאַביליטי מעטריקס ווי אי.פּי.עס.עס. און ריטשאַביליטידאָס העלפֿט אײַער מאַנשאַפֿט האַנדלען אויף וואָס איז וויכטיקסט, בשעת זיי בלייבן קאָמפּליאַנט און אין קאָנטראָל.
ווען זיכערהייט מכשירים אינטעגרירן דאָס ענג, רירן זיך דעוועלאָפּערס שנעלער און זיכערער אָן די רייַבונג.
לעצטע געדאנקען: פארוואס סייבערסעקיוריטי מוז אָנהייבן מיט דעוועלאָפּערס
סייבער-זיכערהייט פאר ווייכווארג אפליקאציעס איז נישט נאר אן צוגאב, עס איז א אנטוויקלונגס-עסענציעלע זאך. ווי די דעליווערי ציקלען פארשנעלערן זיך, דער איינציגער וועג צו האלטן מיט איז דורך איינפירן זיכערהייט פון אנפאנג.
דעריבער איז עס וויכטיג צו פֿאַרשטיין דעם חילוק צווישן סייבער-זיכערהייט און ווייכווארג אינזשעניריע. דעוועלאָפּערס בויען נישט נאָר סיסטעמען מער, זיי באַשיצן זיי אַקטיוו. צי איר פירט דריט-פּאַרטיי ביבליאָטעקן אָדער שרייבט אינפֿראַסטרוקטור-אַלס-קאָד, זיכערהייט מוז בלייבן נאָענט צום קאָד-באַזע.
מאָדערנע סייבער-זיכערהייט ווייכווארג ווי Xygeni'ס אלעס-אין-איין AppSec פּלאַטפאָרמע העלפֿט צו פֿאַרשיבן זיכערהייט לינקס, און דערמעגלעכט דעוועלאָפּערס צו כאַפּן וואַלנעראַביליטיז פֿרי, אָטאַמייטן פֿיקסעס, און בלייבן אין אָרדענונג מיט פריימווערקס ווי... דאָראַ און ניסט.
דורך אננעמען סייבער-זיכערהייט פאר ווייכווארג אפליקאציעס פרי אין די SDLC, טימז רעדוצירן איבערארבעט, מינימיזירן ריזיקע, און האלטן קאמפלייענס אן קיין מי. ווען זיכערהייט ווערט א נאטירלעכער טייל פון אייער ארבעטס-פלוס, ווערט די ליפערונג שנעלער נישט שטייטער.
נייגעריג ווי Xygeni קען אייך העלפן איינפירן זיכערהייט איבער אייער pipeline? הייבט זיך אן היינט און שיקן מיט בטחון.

