






הקדמה: פארוואס אַפּליקאַציע זיכערהייט טעסטינג איז וויכטיק
אויב איר בויט ווייכווארג, זיכערהייט פֿאַר ווייכווארג אַנטוויקלונג איז נישט נאָר אַן צוגאב—עס איז אַ מוז. ווי סייבער טרעץ אַנטוויקלען זיך טעגלעך, שפּילט אַפּליקאַציע זיכערהייט טעסטינג אַ קריטישע ראָלע אין כאַפּן וואַלנעראַביליטיז פרי, מאַכנדיג זיכערער ווייכווארג אַנטוויקלונג. אָבער, דעטעקטירן פראבלעמען איז נאר האלב די קאמף. מער ימפּאָרטאַנטלי, ווי אזוי פארריכט מען זיי? צו ענטפֿערן דעם, וועלן מיר אויספֿאָרשן פֿאַרשידענע טייפּס פון אַפּלאַקיישאַן זיכערהייט טעסטינג, בעסטע פּראַקטיקעס אין זיכערהייט טעסטינג אין ווייכווארג אנטוויקלונג, און רעמעדיאַטיאָן סטראַטעגיעס וואָס וועט אײַך העלפֿן שיקן זיכערן קאָד עפֿעקטיוו.
טייפּס פון אַפּפּליקאַטיאָן זיכערהייט טעסטינג
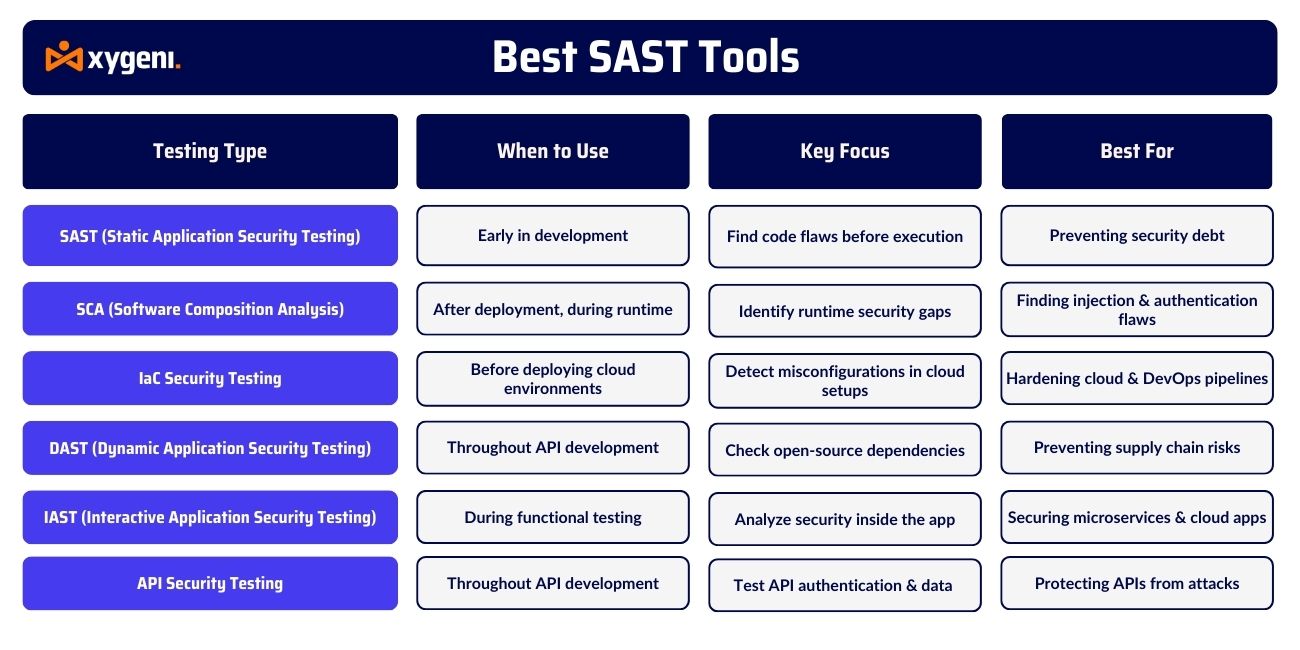
זיכערהייט פֿאַר ווייכווארג אַנטוויקלונג ריקווייערז מער ווי נאָר אַן איינציקער טעסט צוגאַנג. זיכערן אַפּלאַקיישאַנז איז נישט אַ איין-גרייס-פּאַסט-אַלעמען פּראָצעס. אַנשטאָט, פֿאַרשידענע אַפּלאַקיישאַן זיכערהייט טעסט מעטהאָדס העלפֿן אַנטדעקן וואַלנעראַביליטיז אין פאַרשידענע סטאַגעס פון די ווייכווארג אַנטוויקלונג לעבן ציקל (SDLC).
דורך לייגן די זיכערהייט צוגאנגען צוזאמען, קענען טימז פארשטארקן אפליקאציעס, רעדוצירן זיכערהייט ריזיקעס, און פארמיידן שוואכקייטן איידער אנפאלער נוצן זיי אויס. יעדע מעטאד שפילט א באזונדערע ראלע אין זיכערן ווייכווארג, און זיכער מאכן שוץ פון קאוד אנטוויקלונג ביז דיפלוימענט.
לאָמיר נעמען אַ נענטערן קוק אויף די מערסט עפעקטיווע טייפּס פון אַפּלאַקיישאַן זיכערהייט טעסטינג און ווי זיי העלפֿן טימז בויען זיכערער ווייכווארג.
1. ווייכווארג קאמפאזיציע אנאליז (SCA)
אין צוגאב צו אנאליזירן פראפּריעטאַרי קאָד, פארלאזן זיך מאָדערנע אַפּליקאַציעס שטאַרק אויף אָפֿן-קוואַל ביבליאָטעקן. כאָטש די קאָמפּאָנענטן קענען זיין נוצלעך, קענען זיי ברענגען זיכערהייט ריזיקעס. דאָס איז וואו ווייכווארג זאַץ אַנאַליסיס קומט אריין—עס העלפט טימז קעסיידער מאָניטאָרירן דריט-פּאַרטיי דיפּענדאַנסיז פֿאַר וואַלנעראַביליטיז און לייסענסינג פּראָבלעמען.
ווען צו נוצן: שטענדיק, איבער די SDLC.
ווי עס וואָרקס: סקענט אָפֿן-קוואַל אָפּהענגיקייטן פֿאַר באַקאַנטע שוואַכקייטן און אַלטמאָדישע קאָמפּאָנענטן.
בעסטער פֿאַר: פאַרהיטן צושטעל קייט אנפאלן און ענשורינג העסקעם מיט זיכערהייט standards.
2. סטאַטישע אַפּליקאַציע זיכערהייט טעסטינג (SAST)
ערשטנס און וויכטיגסטנס, איז קריטיש צו כאפן זיכערהייט חסרונות פרי אין דער אנטוויקלונג. SAST ערלויבט דעוועלאָפּערס צו ידענטיפיצירן שוואַכקייטן איידער דער קאָד ווערט אפילו עקסעקוטירט, און מאַכן זיכער אַז פּראָבלעמען ווערן געלעזט איידער זיי ווערן טייַערע פּראָבלעמען.
ווען צו נוצן: פרי אין אַנטוויקלונג (שיפט-לינקס זיכערהייט).
ווי עס וואָרקס: סקענט קאָד איידער אויספירונג, דעטעקטירנדיק שוואַכקייטן אין קוואַל, בייטקאָד, אָדער ביינעריז.
בעסטער פֿאַר: אידענטיפיצירן קאָד-לעוועל חסרונות איידער דיפּלוימאַנט.
3. אינפראַסטרוקטור ווי קאָד (IaCזיכערהייט טעסטינג
מיט דער שנעלער אדאפטאציע פון וואָלקן סביבות, איז זיכערן אינפראַסטרוקטור קאָנפיגוראַציעס פּונקט אַזוי וויכטיק ווי זיכערן אַפּליקאַציע קאָד. IaC security טעסטינג זיכערט אז מיסקאָנפֿיגוראַציעס ווערן דעטעקטירט און קאָריגירט איידער דיפּלוימאַנט.
ווען צו נוצן: איידער דיפּלויינג וואָלקן סביבות.
ווי עס וואָרקס: סקענט טעראַפאָרם, CloudFormation, Kubernetes, און דאָקקער טעקעס פֿאַר זיכערהייט ריסקס.
בעסטער פֿאַר: זיכער מאַכן זיכערע וואָלקן-געבוירענע אַפּליקאַציעס און דעוואָפּס pipelines.
4. דינאמישע אַפּליקאַציע זיכערהייט טעסטינג (DAST)
ניט ענלעך SAST, וואָס אַנאַליזירט סטאַטישן קאָד, DAST נעמט אן אנדערן צוגאנג דורך טעסטן אַפּליקאַציעס בשעת זיי לויפן. דורך סימולירן פאַקטישע אַטאַקעס, DAST אידענטיפיצירט זיכערהייט גאַפּס וואָס דערשייַנען בלויז בעשאַס דורכפירונג.
ווען צו נוצן: נאך דיפּלוימאַנט, בעת ראַנטיים.
ווי עס וואָרקס: אַטאַקירט די אַפּ ווי אַ העקער וואָלט, דעטעקטירנדיק זיכערהייט שוואַכקייטן אין אַ לעבעדיקער סביבה.
בעסטער פֿאַר: געפינען אינדזשעקשאַן אטאקעס, אויטענטיפיקאציע חסרונות, און מיסקאנפיגוראציעס.
5. אינטעראַקטיוו אַפּליקאַציע זיכערהייט טעסטינג (IAST)
עטלעכע שוואַכקייטן קענען דורכגיין ביידע סטאַטישע און דינאַמישע טעסטינג. צו בריקן דעם ריס, יאַסט גיט זיכערהייט אנאליז אין רעאל-צייט בעת אפליקאציע אויספירונג, וואס ערלויבט טימז צו דעטעקטירן שוואכקייטן דינאמיש בשעת'ן אויפהיטן קאוד קאנטעקסט.
ווען צו נוצן: בעת פונקציאָנעלע טעסטינג.
ווי עס וואָרקס: ניצט רעאַל-צייט אַנאַליז אינעווייניק פון דער אַפּליקאַציע צו ידענטיפיצירן זיכערהייט ריסקס.
בעסטער פֿאַר: מיקראָסערוויסעס, קאַנטיינערייזד אַפּפּס, און וואָלקן-געבוירענע אַפּליקאַציעס.
6. API זיכערהייט טעסטינג
ווי APIs ווערן די רוקן-ביין פון מאָדערנע אַפּליקאַציעס, ווערן זיי מער און מער געצילט דורך סייבער-אַטאַקעס. API זיכערהייט טעסטינג גאַראַנטירט אַז ענדפּונקטן בלייבן פּראָטעקטעד פון מיסקאָנפיגוראַציעס און קיין בארעכטיגטן אַקסעס.
ווען צו נוצן: איבער API אנטוויקלונג.
ווי עס וואָרקס: סקענט פֿאַר שוואַכע אויטענטיפיקאַציע, נישט ריכטיקע קאָנפיגוראַציעס, און דאַטן עקספּאָוזשער.
בעסטער פֿאַר: פאַרהיטן API-פֿאַרבונדענע זיכערהייט טרעץ און דאַטן ליקס.
בעסטע פּראַקטיקעס אין זיכערהייט טעסטינג פֿאַר ווייכווארג אַנטוויקלונג
זיכער מאַכן אַפּליקאַציעס איז נישט נאָר וועגן דורכפירן טעסטן—עס איז וועגן מאַכן זיכערהייט אַ נאַטירלעכן טייל פון דעם אַנטוויקלונג פּראָצעס. דורך נאָכפאָלגן די בעסטע פּראַקטיקעס, קענען טימז כאַפּן וואַלנעראַביליטיז פרי, אָטאַמייט זיכערהייט טשעקס, און פאָקוסירן אויף פאַרריכטן פאַקטישע סכנות אָן פאַרלאַנגזאַמען אַנטוויקלונג.
1. שיפט זיכערהייט לינקס
זיכערהייט זאָל אָנהייבן פרי אין דעם אַנטוויקלונג לעבן-ציקל, נישט נאך דיפּלוימאַנט.
- לויפן SAST און SCA סקאַנז אזוי שנעל ווי קאוד ווערט געשריבן צו פארמיידן זיכערהייט פראבלעמען פון דערגרייכן פראדוקציע.
- געבן דעוועלאָפּערס אַקטיאָנאַבלע באַמערקונגען כדי זיי זאלן קענען פאררעכטן שוואכקייטן איידער זיי ווערן גרויסע ריזיקעס.
2. אויטאמאטיזירן זיכערהייט אין CI/CD Pipelines
זיכערהייט זאָל אַרבעטן ביי דעוואָפּס גיכקייט, נישט פארהאלטן עס.
- Integrate SAST, דאַסט, און SCA אין דיין CI/CD pipelines צו סקענען יעדן קאָד commit אויטאָמאַטיש.
- נוצן פּאָליטיק-באַזירטע קאָנטראָלן צו אפשטעלן נישט-זיכערן קאוד פון ווערן דיפלויעד.
3. זיכערן אייערע דעפּענדענסיעס
מאָדערן אַפּלאַקיישאַנז זיך פֿאַרלאָזן אויף אָפֿן-קוואַל ווייכווארג, וואָס קען אַרײַנפֿירן פֿאַרבאָרגענע זיכערהייט ריזיקעס.
- אַוטאָמאַטע SCA scanning צו דעטעקטירן שוואַכע דריט-פּאַרטיי ביבליאָטעקן איידער זיי ווערן אַ פּראָבלעם.
- אַראָפּנעמען אַלטמאָדישע דעפּענדאַנסיז און צולייגן פּאַטשאַז אַזוי שנעל ווי זיי ווערן בנימצא.
4. פּריאָריטיזירן וואַלנעראַביליטיז לויט ריזיקע
נישט אַלע שוואַכקייטן זענען גלייך - פאָקוס אויף פאַרריכטן וואָס טאַקע וויכטיק.
- נוצן EPSS סקאָרינג און דערגרייכבאַרקייט אַנאַליז צו פּרייאָראַטייז אויסניצבאַרע ריזיקעס איבער קליינע פראבלעמען.
- רעדוצירן פלינק מידקייַט דורך ארויספילטערירן נידעריק-אימפּאַקט זיכערהייט וואָרענונגען.
5. מאָניטאָרירן פֿאַר אַנאָמאַליעס אין פאַקטישער צייט
זיכערהייט סכנות הערן נישט אויף ווען קאוד ווערט דיפלויעד—קעסיידערדיק מאָניטאָרינג איז שליסל.
- נוצן רעאַל-צייט אַנאָמאַליע דעטעקציע צו שפּורן נישט-אויטאָריזירטע ענדערונגען אין CI/CD pipelineס און וואָלקן קאָנפיגוראַציעס.
- כאַפּן און פאַרריכטן זיכערהייט דריפֿטן איידער זיי פירן צו א בריטש.
וואָס איז EPSS און פארוואס עס איז וויכטיק
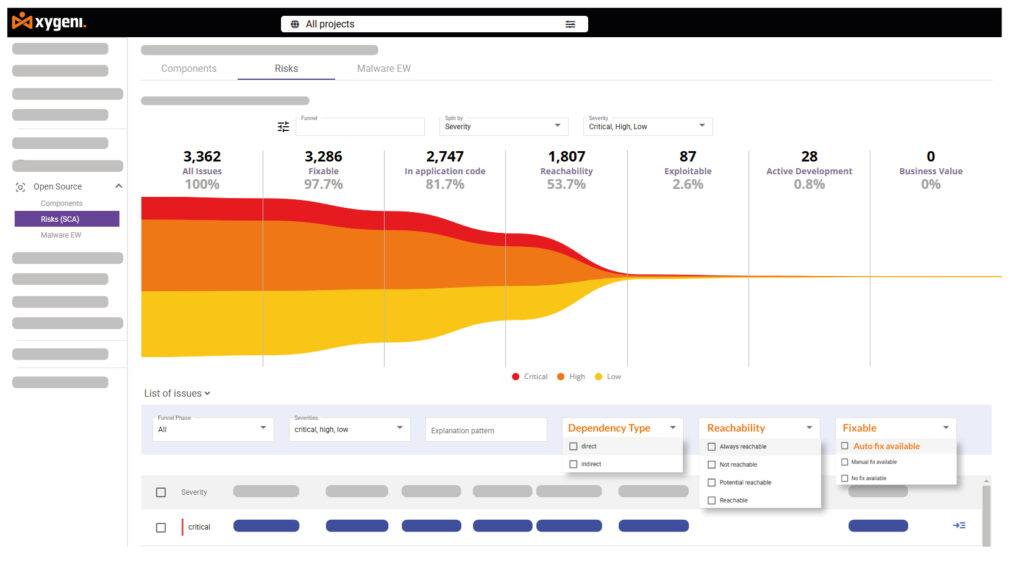
נישט יעדע שוואַכקייט איז אַן עכטע סכּנה, און זיכערהייט טימז קענען נישט פאַרריכטן אַלץ אויף איין מאָל. די עקספּלויט פּרעדיקשאַן סקאָרינג סיסטעם (EPSS) העלפט פּריאָריטיזירן שוואַכקייטן באַזירט אויף פאַקטיש-וועלט עקספּלויטאַביליטי, מאַכן זיכער אַז טימז פאָקוס אויף די מערסט מסתּמא אנפאלן.
- ווי עס וואָרקס: אנשטאט צו באהאנדלען אלע שוואכקייטן די זעלבע, באשטימט EPSS א ריזיקירן כעזשבן באַזירט אויף פאַקטישע עקספּלויט טרענדס. אַלס רעזולטאַט, קענען טימז פאַרריכטן קריטישע פּראָבלעמען ערשט איידער די אטאקערס נוצן זיי אויס.
- פארוואס עס איז נוצלעך: מיט טויזנטער נייע וואַלנעראַביליטיז וואָס דערשייַנען טעגלעך, EPSS פילטערט ארויס נישט-נייטיקע וואָרענונגען אַזוי קענען מאַנשאַפֿטן פאָקוס אויף הויך-ריזיקירטע פּראָבלעמען אנשטאט צו פארברענגען צייט אויף קליינע סכנות.
- ווי Xygeni ניצט עס: צו פֿאַרבעסערן EPSS, Xygeni מאַכט זיכער אַז דערגרייכבאַרקייט אַנאַליז איז אַרייַנגערעכנט, צושטעלן מאַנשאַפֿטן צו פאַרריכטן נאָר עקספּלויטאַבל וואַלנעראַביליטיז ווייַלע אויסמיידן נידעריק-אימפּאַקט וואָרענונגען.
דורך ניצן EPSS, העלפט Xygeni זיכערהייט און DevOps טימז פאַרריכטן די ריכטיקע פּראָבלעמען - שנעלער און קלוגער.
Xygeni אַפּליקאַציע זיכערהייט טעסטינג מכשירים
ביי Xygeni, גלויבן מיר אז זיכערהייט זאָל ימפּאַוער אַנטוויקלונג, נישט עס פאַרהאַלטן. אונדזער אַפּליקאַציע זיכערהייט טעסטינג לייזונגען זענען געבויט פֿאַר שנעלקייט, גענויקייט, און נאָטלאָזע DevOps אינטעגראַציעדאָ איז וואָס מאַכט Xygeni אַרויסשטיין:
- בעסטער-אין-קלאַס SAST – דעטעקטירן וואַלנעראַביליטיז איידער קאָד לויפט און פאררעכטן זיכערהייט פראבלעמען פרי צו רעדוצירן טעכנישע חובות.
- ינטעליגענט SCA – מאָניטאָרירן אָפֿן-מקור דיפּענדאַנסיז אין פאַקטיש-צייַט, פאַרהיטן צושטעל קייט אנפאלן.
- אָן מי דעוואָפּס אינטעגראַציע - אַרבעט מיט דזשענקינס, גיטהאב אקציעס, גיטלאב CI/CD, ביטבוקעט Pipelineס, און אַזשור דעוואָפּס פֿאַר אויטאָמאַטישע זיכערהייט סקאַנז.
- קלוגע פּריאָריטיזאַציע, נישט ראַש – EPSS סקאָרינג און דערגרייכבאַרקייט אַנאַליז ענשור טימז פאררעכטן וואָס איז וויכטיק, נישט פאַלשע וואָרענונגען.
- שנעלערע לייזונגען מיט אויטאמאציע – רעמעדיאַציע גיידאַנס באַשנעלערט די לייזונג, האַלטן דעוועלאָפּערס פּראָדוקטיוו.
מיט קסיגעני, טימז בויען זיכערע ווייכווארג אָן קאָמפּלעקסיטעט—כדי זיי זאָלן קענען שיקן שנעלער, מיט בטחון.
מסקנא: קלוגערע זיכערהייט פֿאַר אַפּליקאַציע זיכערהייט טעסטינג
זיכערהייט פאר ווייכווארג אנטוויקלונג איז נישט נאר וועגן געפינען שוואכקייטן—עס איז וועגן זיי צו פאררעכטן עפעקטיוו אן פארלאנגזאמען די אויסגאבעס. ניצנדיג די ריכטיגע טיפן פון אפליקאציע זיכערהייט טעסטן און בעסטע פראקטיקעס אין זיכערהייט טעסטן פאר ווייכווארג אנטוויקלונג, קענען טימס מאכן זיכערהייט אן אומבאשרייבלעכן טייל פון זייער ארבעטס-פלוס.
צו פֿאַרפּשוטער זיכערהייט אָן קאָמפּראָמיס, מאַנשאַפֿטן זאָלן:
- אינטעגרירן זיכערהייט פרי צו פאַרהיטן שוואַכקייטן איידער זיי ווערן טייַער.
- אויטאמאטיזירן זיכערהייט אין CI/CD pipelines צו כאַפּן פּראָבלעמען פארן אויסשטעלן.
- מאָניטאָרירן דיפּענדאַנסיז מיט SCA צו ויסמיידן צושטעלן קייט ריסקס.
- פאָקוס אויף פאַקטישע סכנות ניצן EPSS און דערגרייכבאַרקייט אַנאַליז.
- טעסט APIs און אינפראַסטרוקטור קעסיידער צו פאַרמייַדן זיכערהייט גאַפּס.
At Xygeni, זיכערהייט האלט מיט מיט DevOps— שנעל, עפעקטיוו, און געבויט פֿאַר מאָדערנע אַנטוויקלונג טימז.
ווילט איר זיכערן אייער ווייכווארג אָן שטערונגען? קאָנטאַקטירט Xygeni היינט און פֿאַרבעסערט אייער זיכערהייט סטראַטעגיע.

