
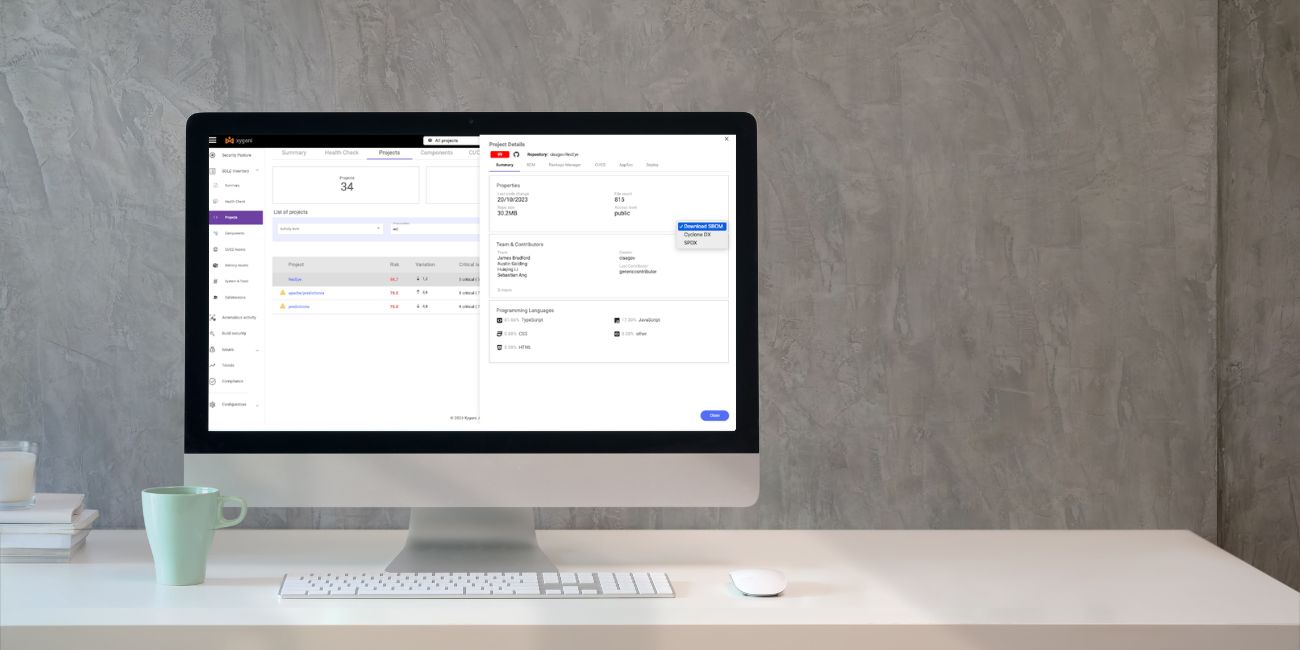






Necə yaradılacağını anlamaq SBOMs proqram təminatının hazırlanması və təhlükəsizliyi sahəsində çalışan hər kəs üçün çox vacibdir. SBOM Proqram təminatınızdakı hər bir komponentin, o cümlədən versiyaların, asılılıqların və yamaların aydın siyahısını təqdim edir. Bu məlumatla siz təkmilləşdirə bilərsiniz SBOM zəiflikləri erkən müəyyən etməklə, proqram təminatı təchizat zəncirinizdəki riskləri idarə etməklə və qaydalara uyğun olaraq təhlükəsizlik. Doğrudan istifadə SBOM generasiya alətləri bu prosesi daha sürətli və asanlaşdırır, proqram təminatınızı təhlükəsiz və istənilən çətinliyə hazır saxlayır.
Qabdan çıxarılması SBOM: Yaradın SBOM Effektiv şəkildə
Nüvəsində, bir SBOM proqram təminatı ekosisteminin tam görünüşünü təqdim edir. Hər bir komponentin versiyasını, yamaq statusunu və asılılıqlarını aşkar edir. Bu şəffaflıq təhlükəsizlik üçün açardır. Məsələn, köhnəlmiş və ya həssas bir komponenti aşkar etmək SBOM yeniləmələr və ya dəyişdirmələr barədə tez bir zamanda qərar verməyinizə kömək edir. Bu, proqram təminatınızın təhlükəsizlik vəziyyətini gücləndirir.
Əhəmiyyəti SBOMRisk, Təchizat Zənciri və Uyğunluq üçün s
Riskin Qiymətləndirilməsi və İdarə Edilməsi: SBOMHər bir proqram komponentini təsvir edir. Yaratmaq üçün SBOM maraqlı tərəflərə riskləri müəyyən etməyə və onları azaltmaq üçün effektiv strategiyalar yaratmağa kömək edir.
Supply Chain Management: SBOMproqram təminatı təchizatı zəncirinin monitorinqi üçün vacibdir. Onlar həmçinin daxili komandalar və xarici satıcılar arasında əməkdaşlığı yaxşılaşdırır.
Tənzimləyici uyğunluqQaydalar sərtləşdikcə, SBOMproqram təminatınızın sənaye ilə uyğun olduğundan əmin olun standardvə qanuni tələblər.
Naviqasiya SBOM Problemlər: StandardAvtomatlaşdırma və İnformasiyalaşdırma Məsələləri
Faydalarına baxmayaraq, SBOMçətinliklərlə üzləşir. Bunun olmaması standardsənayedə uyğunlaşma böyük bir maneədir. Bu, müqayisə etməyi və şərh etməyi çətinləşdirir SBOM ardıcıl olaraq məlumatlar. Üçüncü tərəf təchizatçılarından dəqiq məlumatların toplanması da çətin ola bilər. Avtomatlaşdırma və qarşılıqlı fəaliyyətlə bağlı problemlər inteqrasiyanı daha da çətinləşdirir. SBOMcari iş axınlarına daxil edin.
Bununla belə, gələcəyi SBOMümidverici görünür. Texnoloji irəliləyişlər bu çətinliklərin həllinə kömək edir. Həm sənaye, həm də hökumət daha çox maraq göstərir SBOMs. Proqram təminatı təhlükəsizliyi və uyğunluq sahəsində onların əhəmiyyəti artdıqca, bu kimi məsələlərin həlli yolları standarduyğunlaşma və qarşılıqlı fəaliyyət prioritetə çevrilir. SBOMrəqəmsal təhlükəsizlik strategiyalarının təməl daşı olmağa hazırdırlar.
Proqram Təminatının Təhlükəsizliyini Yüksəltməklə SBOMZərurət
Bugünkü proqram təminatı inkişaf dünyasında, Proqram təminatı materialları qanun layihəsi (SBOM) təhlükəsizlik, şəffaflıq və uyğunluq üçün vacibdir. Proqram təminatı hazırda vacib infrastruktur və biznes əməliyyatlarını idarə edir. Nəticədə, SBOMproqram təminatlarının təhlükəsizliyinin və bütövlüyünün təmin edilməsində mühüm rol oynayır. Bu yazı mahiyyətini araşdırır SBOMs və onların proqram təminatının inkişaf həyat dövründəki həyati rolu. Biz həmçinin onların əsas üstünlüklərini də əhatə edirik.
Proqram Təminatı Materialları Qanununun Açılması (SBOM)
An SBOM sadəcə bir siyahıdan daha çox şeydir. Bu, açıq mənbəli kitabxanalar, xüsusi kod və kommersiya proqram təminatı da daxil olmaqla, hər bir proqram sistemi komponentinin tam qeydidir. SBOM proqram təminatının anatomiyası haqqında aydın bir fikir verir. Hər bir komponentin versiyasını, asılılıqlarını və təhlükəsizlik uyğunluğunu aşkar edir. Sadə inventar siyahılarından fərqli olaraq, SBOMproqram təminatı təchizatı zəncirinə ətraflı baxış təklif edir. Onlar maraqlı tərəflərə asılılıqları və onların əvvəlcədən əlaqələrini izləməyə imkan verir.cision.
İmperativ Ehtiyac SBOM Təhlükəsizlik sahəsində
Rəqəmsal ekosistem böyüdükcə proqram təminatındakı zəifliklər də artır. Təhlükəsizlik pozuntuları daha çox yayılıb və kiberhücumlar proqram təminatındakı zəif nöqtələri hədəf alır. Log4j zəifliyi kimi hadisələr gözardı edilmə risklərini vurğulayır. software supply chain securityBunu qəbul edən tənzimləyici orqanlar və sənaye liderləri geniş yayılmağa çağırırlar. SBOM övladlığa götürmə. ABŞ agentlikləri kimi CISA və NTIA məcburi tələb irəli sürürlər SBOM proqram təminatının təhlükəsizliyini artırmaq üçün yaradılması və idarə edilməsi.
Çoxşaxəli Faydaları SBOM təhlükəsizlik
Proqram təminatınızı bir ilə təchiz etmək SBOM sanki bir bina üçün bir plana sahib olmaq kimidir. Bu, proqram təminatınızın strukturunu və bütövlüyünü anlamağa imkan verir. Tətbiq etməyin əsas üstünlükləri bunlardır SBOMs:
1. Təkmilləşdirilmiş Təchizat Zəncirinin Təhlükəsizliyi
An SBOM proqram təminatı təchizatı zəncirinin tam mənzərəsini təqdim edir. Bu, təşkilatlara üçüncü tərəf komponentlərindəki zəiflikləri müəyyən etməyə və rəqəmsal ekosistemlərini potensial təhdidlərə qarşı gücləndirməyə imkan verir.
2. Sadələşdirilmiş Zəiflik İdarəetməsi
SBOMs zəifliklərin idarə edilməsi üçün vacibdir. Onlar məlum zəifliklər də daxil olmaqla, komponentlərə xas detalları təqdim edir. Bu, təşkilatlara təhlükəsizlik problemlərini tez bir zamanda müəyyən etməyə və həll etməyə kömək edir və istismar riskini azaldır.
3. Səmərəli Proqram Təminatı Aktivlərinin İdarə Edilməsi
Təhlükəsizlikdən başqa, SBOMproqram təminatı aktivlərinin idarə edilməsini təkmilləşdirirlər. Onlar lisenziyaları, proqram təminatının istifadəsini və müqavilələrə uyğunluğu izləməyə kömək edir. Bu, daha yaxşı tədarük təminatına gətirib çıxarırcisionlar və xərclərin idarə edilməsi.
4. Təkmilləşdirilmiş insident reaksiyası
Təhlükəsizlik hadisəsindən sonra yaradın SBOMs təsirlənmiş komponentlər haqqında dəyərli məlumatlar təqdim edir. Bu, təşkilatlara təsiri qiymətləndirməyə, həssas sistemləri müəyyən etməyə və bərpa işlərini sürətləndirməyə imkan verir.
5. Etibar və Rəqabət Üstünlüyünün Artırılması SBOM təhlükəsizlik
Şəffaflıq tərəfindən təklif olunur SBOMs müştərilər, tərəfdaşlar və tənzimləyicilərlə etimad qurur. Bu, təşkilatın committəhlükəsizliyə təsir göstərir və onu rəqabətli bazarda fərqləndirməyə kömək edir.
Qucaqlamaq SBOM Təhlükəsizlik: Təhlükəsiz Proqram Təminatının İnkişafına Gedən Yol
Proqram təminatı sənayesi inkişaf etdikcə, inteqrasiya möhkəm təhlükəsizlik tədbirləri vacibdir. SBOMs bu səydə əsas vasitədir. Onlar təchizat zəncirinin təhlükəsizliyini artırır, zəifliklərin idarə edilməsini sadələşdirir və tənzimləyici uyğunluğu təmin edir. Qəbul SBOM generasiya alətləri siqnalları a committəhlükəsizlik, şəffaflıq və dayanıqlığa yönəlmişdir. Yüksək dərəcədə qarşılıqlı əlaqəli rəqəmsal ekosistemdə, SBOMproqram təminatının təhlükəsizliyini təmin etməyə və gələcək üçün daha güclü bir təməl qurmağa kömək edir.
Anlaşma SBOM Formatlar
SBOM generasiya vasitələri tətbiq təhlükəsizliyini və tənzimləyici uyğunluğu artırmaq üçün əvəzolunmaz vasitələrə çevrilir. Proqram təminatını təşkil edən çoxsaylı komponentlər barədə aydınlıq gətirərək, SBOMşirkətlərin proqram təminatı şəffaflığına yanaşmasında inqilab yaratdılar. Ən əsası, onlar standardsənədləşmə prosesini xüsusi formatlar vasitəsilə təkmilləşdirdi və bununla da əl ilə qeydlərin aparılmasındakı uyğunsuzluqları əhəmiyyətli dərəcədə azaldıb. SPDX və CycloneDX mövcud formatlar arasında fərqlənir, hər biri fərqli təşkilati ehtiyaclara uyğunlaşdırılmış unikal güclü tərəflərə malikdir.
SPDX: Böyüklər üçün Hərtərəfli Seçim Enterprises
Proqram Paketi Məlumat Mübadiləsi (SPDX) güclü bir açıqdır standard Linux Fondunun rəhbərliyi altında hazırlanmışdır. Kataloqda üstündürloging lisenziya uyğunluğunu artırmaq üçün proqram təminatı komponentləri, lisenziyalar, təhlükəsizlik arayışları və digər vacib metaməlumatlar. Bununla belə, onun faydalılığı proqram təminatı təchizat zənciri boyunca daha çox şəffaflıq və təhlükəsizliyə kömək etməklə daha da genişlənir.
SPDX-in maşınla oxunan formatı, məlumatların yenidən formatlanmasına ehtiyacı aradan qaldıraraq paylaşımı sadələşdirərək, sənaye sahələrində ardıcıllığa malikdir. Bu xüsusiyyət, uyğunluq və təhlükəsizlik səmərəliliyi üçün xüsusilə faydalıdır. ISO akkreditasiyası ilə SPDX, bu sahədə böyük bir nüfuza malikdir. SBOM Intel və Microsoft kimi böyük korporasiyalar tərəfindən bəyənilən formatlar. Linux, açıq mənbəli layihələr və kommersiya proqram təminatı inkişafı ilə dərin inteqrasiya olunmuş müəssisələrə uyğundur.
- GüclüSPDX-in ətraflı yanaşması, paketdən fayl səviyyəli məlumatlara qədər proqram təminatı təchizatı zəncirinin hərtərəfli görünüşünü təqdim edir. Geniş qeydlər imkanı, sənədləşdirmə prosesini hərtərəfli şəkildə təmin edir və bu da onu hərtərəfli seçimə çevirir.
- ZəifliklərFormatın ətraflı və geniş təbiəti, sadəlik və çevikliyə üstünlük verilən kiçik təşkilatlar və ya layihələr üçün çətin ola bilər.
CycloneDX: Çevik Komandalar üçün Yüngül Alternativ
Açıq Dünya Tətbiq Təhlükəsizliyi Layihəsi (OWASP) tərəfindən yaradılan CycloneDX, SPDX-ə daha yüngül alternativ təqdim edir. Oxşarlıqlarına baxmayaraq, CycloneDX, bütün yığın boyunca kiber riskləri azaltmaqla və müxtəlif BOM növlərini dəstəkləməklə fərqlənir. SBOM, SaaSBOM, HBOM, OBOM, VDR və VEX. Təklif edir standards, CycloneDX Əsas İşçi Qrupunun rəhbərliyi altında yaradılma və qarşılıqlı fəaliyyət üçün bir çox vasitə ilə dəstəklənən XML, JSON və protokol buferlərində.
- GüclüÇevikliyi və sadələşdirilmiş detal səviyyəsi CycloneDX-i istifadəçi dostu və yüksək dərəcədə uyğunlaşa bilən, sürətli mühitlər üçün ideal hala gətirir.
- ZəifliklərDaha yüngül çəkisinin üstünlüyü, bəzi təşkilatlar üçün vacib ola biləcək detalların buraxılması ilə daha az inklüzivlikdir.
Doğru seçim SBOM Təşkilatınız üçün Format
SPDX və CycloneDX arasında qərar vermək təşkilatınızın ölçüsünü, mürəkkəbliyini və spesifik ehtiyaclarını qiymətləndirməkdən asılıdır. Böyüklər üçün enterpriseHərtərəfli sənədləşmə prosesi axtaran SPDX, misilsiz bir detal dərinliyi təklif edir. Əksinə, CycloneDX, sürət və sadəliyə dəyər verən təşkilatlar üçün səmərəli və çevik bir həll təqdim edir.
Proqram Təminatı Təhlükəsizliyində Zəiflik Açıqlama Hesabatları (VDR)
Həyata keçirir Zəiflik Açıqlama Hesabatları (VDR) proqram təminatı şəffaflığının artırılması və proqram təminatı inkişafı və kibertəhlükəsizlik sahəsində potensial təhdidlərdən qorunmanın təməl daşıdır. Proqram təminatı təchizat zəncirlərinin artan mürəkkəbliyi və kibertəhdidlərin artan mürəkkəbliyi ilə VDR-lər proqram məhsulları daxilindəki zəifliklərin müəyyən edilməsi, sənədləşdirilməsi və aradan qaldırılması üçün sistemli bir yanaşma təklif edir.
Zəiflik Açıqlama Hesabatlarını (VDR) Anlamaq
Zəiflik Açıqlama Hesabatı (VDR), məhsula və ya onun asılılıqlarına təsir edən bütün məlum zəifliklərə dair hərtərəfli bir baxış təqdim edən ətraflı sənəddir. Bu sənəd, sadəcə siyahıdan kənara çıxaraq, bu zəifliklərin məhsula təsirinin təhlilini və müəyyən edilmiş zəifliklərin aradan qaldırılması üçün planları əhatə edir. VDR-in mahiyyəti, aydın və konkret bir təklif etmək qabiliyyətindən ibarətdir.cise, və proqram təminatındakı zəifliklərin proaktiv şəkildə idarə olunmasına kömək edən əməli hesabat.
Proqram Təhlükəsizliyində VDR-in Əhəmiyyəti
- İnkişaf etmiş şəffaflıqVDR-lər proqram təminatı təchizatçısının vəsiyyəti kimi xidmət edir commitşəffaflığa yönəlmiş, son istifadəçilərə və maraqlı tərəflərə proqram məhsullarının təhlükəsizlik vəziyyətini aydın şəkildə başa düşməyə imkan verən.
- Proaktiv Zəiflik İdarəetməsiZəiflikləri və onların potensial təsirlərini ətraflı şəkildə göstərməklə, VDR-lər təşkilatlara zərərli şəxslərin riskləri istismar etməzdən əvvəl onları azaltmaq üçün qabaqlayıcı tədbirlər görməyə imkan verir.
- Uyğunluq və GüvənVDR-lər, sərt kibertəhlükəsizliklə tənzimlənən sənaye sahələrində zəiflikləri və aradan qaldırma addımlarını sistematik şəkildə sənədləşdirməklə uyğunluq səylərinə töhfə verir. standards. Bu da öz növbəsində müştərilər və tərəfdaşlar arasında etimadı artırır.
- Sadələşdirilmiş Bərpa ProsesiVDR-lərlə proqram təminatı təchizatçıları planlaşdırılmış və ya tamamlanmış bərpa işləri barədə məlumat verə, zəifliklərin idarə olunması prosesini asanlaşdıra və potensial təhdidlərə vaxtında cavab verməyi təmin edə bilərlər.
VDR-in işləkləşdirilməsi: Ən yaxşı təcrübələr
Zəiflik Açıqlama Hesabatlarının effektivliyini maksimum dərəcədə artırmaq üçün proqram təminatı təchizatçıları və təşkilatları aşağıdakı ən yaxşı təcrübələri nəzərə almalıdırlar:
- Vaxtında və Mütəmadi YeniləmələrVDR-lər proqram məhsulunun mövcud təhlükəsizlik mənzərəsini dəqiq şəkildə əks etdirmələrini təmin etmək üçün müntəzəm olaraq və yeni zəifliklərin aşkarlanmasına cavab olaraq yenilənməlidir.
- Hərtərəfli Əhatə dairəsiVDR, mənbəyindən, daxili tapıntılarından, üçüncü tərəf açıqlamalarından və ya ictimai zəiflik verilənlər bazalarından asılı olmayaraq bütün məlum zəiflikləri əhatə etməlidir.
- Ünsiyyəti təmizləyinVDR-dəki məlumatlar qeyri-texniki auditoriyalar da daxil olmaqla, bütün müvafiq maraqlı tərəflər üçün əlçatan olması üçün aydın və başa düşülən şəkildə təqdim edilməlidir.
- Təhlükəsiz və Əlçatan DağıtımƏlçatanlığı qoruyarkən VDR-lərin maraqlı tərəflərə təhlükəsiz şəkildə paylanmasını təmin edin. Bu hesabatları nəzərdə tutulan auditoriya ilə paylaşmaq üçün təhlükəsiz portallardan və ya şifrələnmiş rabitə vasitələrindən istifadə edin.
Proqram Təminatı Təhlükəsizliyində VDR-in Gələcəyi
Proqram təminatı ekosistemləri inkişaf etməyə davam etdikcə, Zəiflik Açıqlama Hesabatlarının rolu, şübhəsiz ki, artacaq. VDR-lərin proqram təminatının hazırlanması və kibertəhlükəsizlik təcrübələrinə inteqrasiyası sadəcə bir trend deyil, həm də artan rəqəmsal təhdidlər qarşısında bir zərurətdir. VDR-ləri qəbul etməklə təşkilatlar riskləri azalda və möhkəm bir nəticə göstərə bilərlər. commitproqram təminatının təhlükəsizliyinə nəzarət, istifadəçilər və maraqlı tərəflər arasında etimad yaratmaq.
Yaratmaq SBOMXygeni WebUI ilə Təhlükəsiz
Xygenie proqram təminatının hazırlanması və kibertəhlükəsizlik sahəsində möhkəmliyi ilə seçilir SBOM generasiya vasitələri, təklif SBOM inteqrasiya olunmuş Zəiflik Açıqlama Hesabatları (VDR) ilə yanaşı, CycloneDX və SPDX formatlarında təhlükəsizlik.
Xygeni, yaratmaq üçün istifadəçi dostu Veb İstifadəçi İnterfeysi (WebUI) təqdim edir SBOMasanlıqla, əmr sətri alətləri əvəzinə qrafik interfeysə üstünlük verən istifadəçilərə xidmət göstərir. Bu fəsil sizə bir interfeys yaratmaqda kömək edəcək SBOM Xygeni-nin WebUI-dən istifadə edərək, login download.
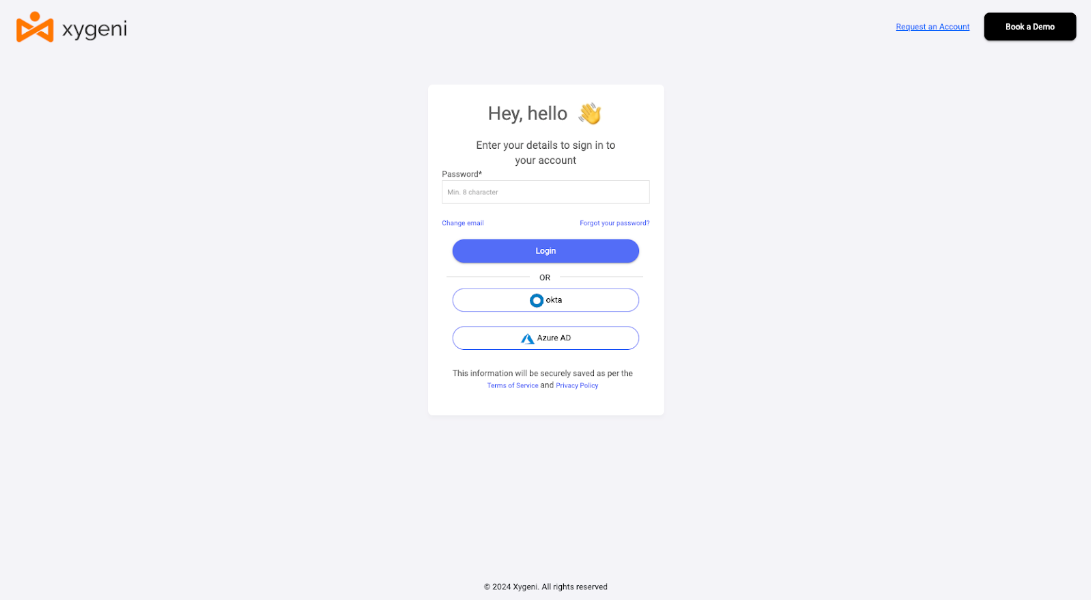
Addım 1. Xygeni WebUI-yə daxil olun:
Xygeni-nin WebUI-sinə brauzeriniz vasitəsilə daxil olun. Daxil olmağınız üçün aşağıdakılardan istifadə edə bilərsiniz standard istifadəçi etimadnaməsini (istifadəçi adı və parol) və ya əlavə rahatlıq üçün 3-cü tərəf validatorunu seçin. Hesabınız üçün iki faktorlu identifikasiya (2FA) konfiqurasiya edilmişsə, həmçinin identifikasiya etməlisiniz. Bu ilkin addım girişinizin təhlükəsiz və konkret layihələrinizə və seçimlərinizə uyğunlaşdırıldığını təmin edir.
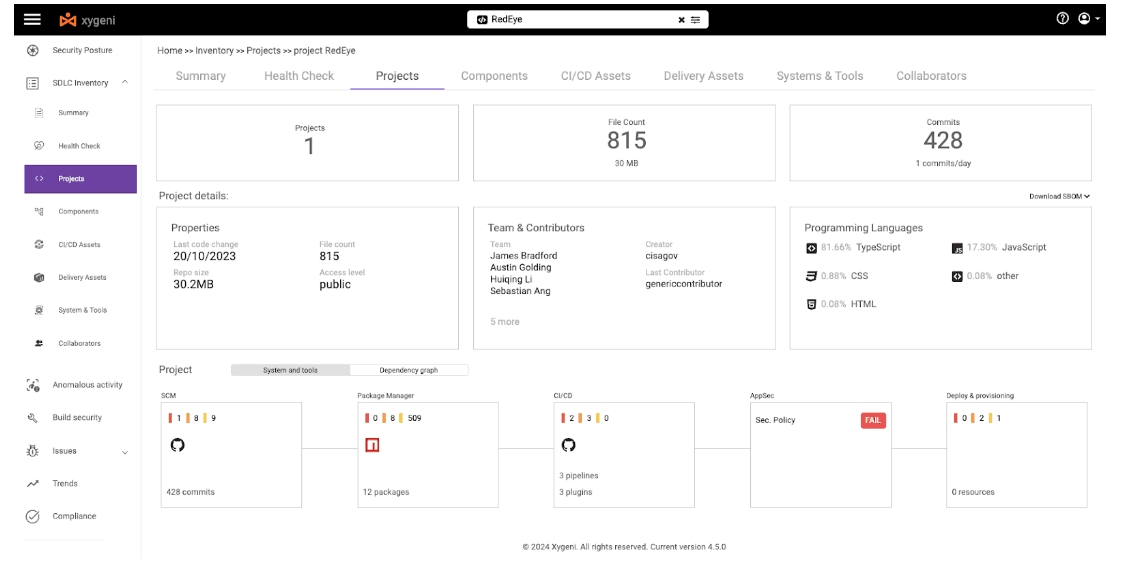
Addım 2. Layihənizin Seçimi
Daxil olduqdan sonra sizə aşağıdakılar təqdim olunacaq dashboard layihə seçicisi və ya layihələrinizin siyahısı ilə. Bu siyahıda gəzin və yaratmaq istədiyiniz layihənin adını vurun SBOMBu əməliyyat sizə layihənin ətraflı görünüşünü verəcək və proqram təminatınızın komponentlərinin və asılılıqlarının müxtəlif aspektlərini idarə edə və yoxlaya bilərsiniz.
Addım 3. Yükləmə SBOM
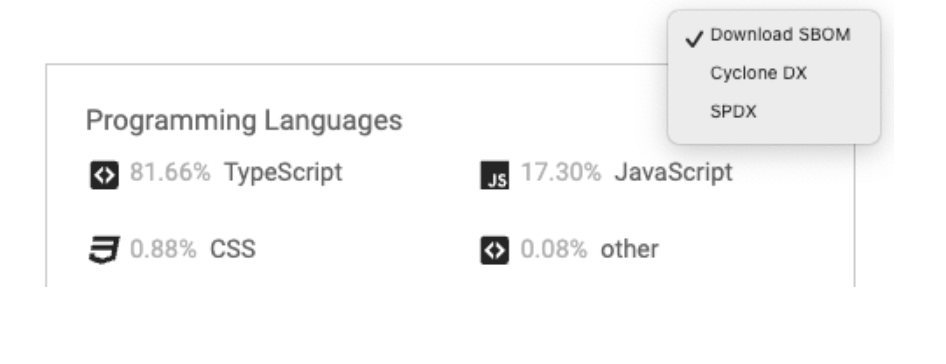
Layihə təfərrüatları səhifəsində "Yüklə" etiketli bir seçim axtarın SBOM"bu, birinin generasiyasını və yüklənməsini göstərir SBOMTapdıqdan sonra, istədiyiniz formatı seçmək üçün klikləyin. SBOMXygeni birdən çox formatı dəstəkləyir SBOMgeniş şəkildə tanınan da daxil olmaqla standardCycloneDX və SPDX kimi formatlar. Formatı seçdikdən sonra platforma onu yaradacaq SBOM fayl. Yaratma prosesi başa çatdıqdan sonra, faylı yerli sisteminizə yükləməyiniz istənəcək. Bu fayl, uyğunluq, təhlükəsizlik və ya audit ehtiyacları üçün hazır olan proqram təminatınızın komponentləri haqqında bütün zəruri məlumatları seçilmiş formatda özündə cəmləşdirir.
Addım 4. Giriş SBOM İnventarlaşdırma Bölməsindən
Alternativ olaraq, daxil ola bilərsiniz SBOM layihənizin inventar bölməsindən birbaşa generasiya funksiyası. Bu bölmə layihənizlə əlaqəli bütün proqram komponentlərinin hərtərəfli görünüşünü təmin edir. Əlavə əməliyyatlar təklif edən inventar siyahısında hər bir layihə ilə əlaqəli slayd-out axtarın. Yarada və yükləyə bilərsiniz SBOM bu seçimlər arasında müvafiq layihə üçün. Bu metod birbaşa naviqasiya üçün sürətli və səmərəli bir yol təqdim edir SBOM layihə təfərrüatları səhifəsinə keçmədən generasiya xüsusiyyəti.
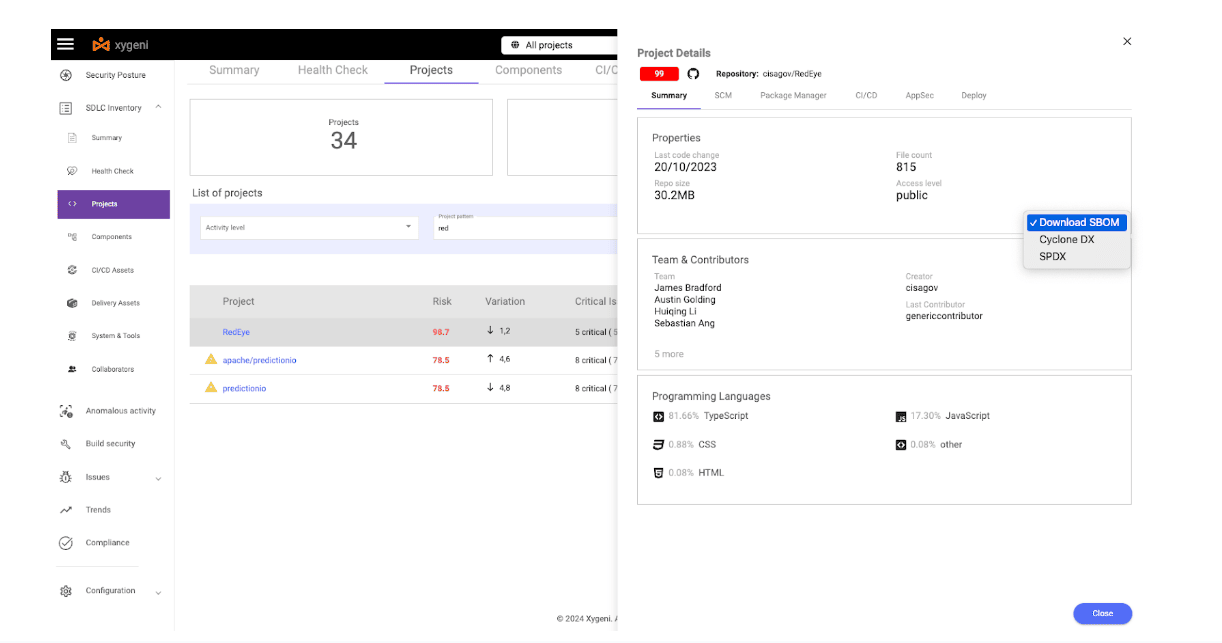
Bu sadə addımları izləyərək, uyğunluq və təhlükəsizlik tələblərinizə cavab verən ətraflı materiallar siyahısını tez bir zamanda hazırlaya bilərsiniz. İstər tək bir layihəni idarə etmək, istərsə də birdən çox proqram təminatına nəzarət etmək olsun, Xygeni-nin WebUI interfeysi sizin üçün rahat və intuitiv interfeys təmin edir. SBOM nəsil ehtiyacları.
Yaratmaq SBOM Xygeni ilə
Bu fəsil sizi quraşdırma prosesi ilə tanış edəcək Xygen skaneri, onu qurmaq və sizin üçün istifadə etmək SBOM generasiya vasitələriNecə edəcəyinizi öyrənəcəksiniz yaratmaq SBOMs və yaratmaq SBOM təhlükəsizlik və VDR hesabatları, layihələrinizin təhlükəsiz, uyğun və şəffaf olmasını təmin etmək.
Xygeni Skanerinin Quraşdırılması
Dalmadan əvvəl SBOM generasiya zamanı Xygeni skaneri üçün bütün ilkin şərtləri yerinə yetirdiyinizdən əmin olun. Quraşdırma prosesi üçün XYGENI_TOKEN mühit dəyişkənində saxlanılmalı olan bir API tokeninə ehtiyacınız olacaq.
Addım 1. Quraşdırma skriptini yükləyin və təsdiqləyin
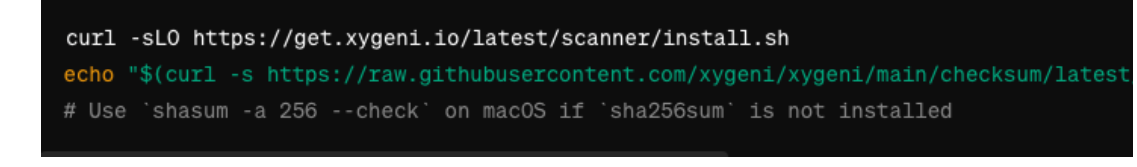
Addım 2. Quraşdırma Skriptini işə salın
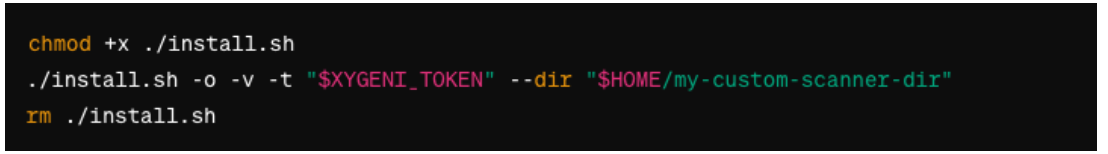
Xygeni Skanerinə Sürətli Girişin Qurulması
Xygeni skanerinə asanlıqla daxil olmaq üçün onu PATH-a əlavə etməyi və ya ləqəb təyin etməyi düşünün. Bu, skaneri sadəcə olaraq işlətməyə imkan verir oksigen komanda.
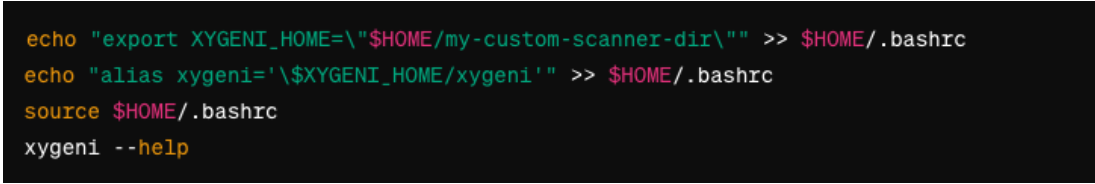
Yaratmaq SBOMVDR Hesabatları ilə s
Xygeni CLI quraşdırılmış və əlçatan olmaqla, artıq yarada bilərsiniz SBOMVDR hesabatlarını əhatə edən s. Xygeni generasiyanı dəstəkləyir SBOMCycloneDX və SPDX formatlarında s faylları, layihənizin ehtiyaclarına və uyğunluq tələblərinə ən uyğun formatı seçə biləcəyinizi təmin edir.
Addım 3. Layihə Kataloqunuza keçin:
Proqram komponentlərinizin təyin olunduğu layihənizin kök qovluğunda olduğunuzdan əmin olun.
Addım 4. Yarat SBOM:
Yaratmaq üçün SBOMistifadə edin oksigen əmrindən sonra parametrləri göstərmək üçün seçimlər gəlir SBOM format və çıxış faylı. Xygeni avtomatik olaraq VDR hesabatlarını yaradılan fayla inteqrasiya edir SBOM.

Dəyişdirmək siklondx donor yumurtaları, spdx Əgər SPDX formatına üstünlük verirsinizsə.
Yaradan bir SBOM İnteqrasiya olunmuş VDR hesabatları ilə Xygeni CLI istifadə proqram təminat layihələrinizin təhlükəsizliyini və şəffaflığını əhəmiyyətli dərəcədə artıran sadə bir prosesdir. Bu addımları izləmək layihənizin ən yaxşısına uyğun olmasını təmin edir. software supply chain security təcrübələr, komponentlər və onların zəiflikləri haqqında ətraflı məlumat verir.

İnteqrasiya SBOM Nəsil CI/CD PipelineXygeni istifadə edərək
Proqram təminatı materialları sənədlərini avtomatik olaraq yaratmaq imkanı (SBOMs) ərzində CI/CD proses proqram təminatının şəffaflığını və təhlükəsizliyini artırmaq üçün çox vacibdir. Xygeni, hərtərəfli bir SBOM generasiya aləti, sorunsuz şəkildə inteqrasiya olunur CI/CD pipelines, hər bir quruluşda proqram komponentləri haqqında ətraflı məlumat verir. Bu təlimat avtomatlaşdırma prosesini təsvir edir SBOM daxilində Xygeni ilə nəsil CI/CD pipelines, proqram təminatınızın səmərəli və təhlükəsiz olmasını təmin etmək.
Yaratmaq SBOM Avtomatik
Avtomatlaşdırma SBOM generasiya əməliyyat üçün vacibdir SBOMsənin içində CI/CD pipeline, hər bir proqram təminatının avtomatik olaraq yaradılmasını təmin etmək SBOMXygeni bu funksiyanı dəstəkləyir və daxil etməyə imkan verir. SBOM daxilində generasiya vəzifələri CI/CD proses. Bu, proqram təminatındakı hər hansı bir dəyişikliyin təhlil edilməsini və təhlükəsizlik problemlərinin mümkün olan ən erkən mərhələdə müəyyən edilib həll edilməsini təmin edir.
Xygeni yaratmaq üçün harada işlətmək olar SBOM:
- CI/CD PipelinesTəhlükəsizlik testi addımlarının bir hissəsi olaraq Xygeni skanlarının əlavə edildiyi ən çox yayılmış inteqrasiya nöqtəsi.
- Avtomatlaşdırma Vasitələrini YaradınQuraşdırma avtomatlaşdırma vasitələri tərəfindən icra edilən qurma fayllarında əmr sətri interfeysi vasitəsilə Xygeni skanlarını işə salın.
Hansı PipelineMonitor üçün:
Çıxış tam skanlar inventar və uyğunluq yoxlamaları da daxil olmaqla, gecə və ya həftəlik planlaşdırılan qurğular zamanı.
- Tez-tez işə salınması üçün pipelines, məsələn, push və ya merge sorğu hadisələrindəkilər, a işlədir skanların alt dəsti layihənin ekosistemindən asılı olaraq sirlərə, kod dəyişdirilməsinə və ya açıq mənbəli komponentlərə diqqət yetirmək.
- CD-də pipelines və ya hər hansı pipeline, o cümlədən resurs təminatı və ya IaC şablonları işə salın IaC tara Dockerfile-larda, Kubernetes manifestlərində, Helm diaqramlarında və oxşar konfiqurasiyalarda təhlükəsizliyi təmin etmək üçün.
Skanların Konfiqurasiyası
Hərtərəfli üçün SBOM, skan əmri tövsiyə olunur və müəyyən skanları istisna etmək imkanı ilə –keçmək seçim. Məsələn, istifadə edin –-keçmək iac layihənizdə yoxdursa IaC şablonları.

SBOM Nəsil: Yaratmaq üçün SBOM sonrakı proqram təminatı üçün, daxildir SBOM- əlaqəli seçimlər kimi -sbom və -sbom-format skan əmrinizdə. Bu SBOM daha sonra lazım olduqda üçüncü tərəflərə paylana bilər.
Xygeni-ni Target-ə quraşdırmaq Pipelines
Xygeni-ni özünüzə inteqrasiya etmək üçün CI/CD pipelines
- Daxilinizdəki müvafiq məqamları müəyyən edin CI/CD üçün sistem SBOM nəsil.
- Düzenleyin pipeline/workflow faylları istənilən mərhələlərdə Xygeni skan əmrlərini daxil etmək üçün.
- Dəyişiklikləri təmin edin pipeline Konfiqurasiyalar, təşkilatınızın vacib faylları dəyişdirmək üçün etdiyi prosesi izləyir.
Xygeni-ni inteqrasiya etməklə CI/CD pipelines, təşkilatlar nəsil avtomatlaşdıra bilərlər SBOMs, hər bir quruluşa müşayiət olunan komponentlərinin ətraflı inventarının təmin edilməsi. Bu, yalnız uyğunluq tələblərinə cavab verməyə kömək etmir, həm də proqram məhsullarının təhlükəsizlik vəziyyətini əhəmiyyətli dərəcədə yaxşılaşdırır.
Əsas Nəticələr: Mastering SBOM Xygeni ilə Təhlükəsizlik və Nəsil
Səyahət SBOM təhlükəsizlik və SBOM Xygeni ilə nəsil, proqram təminatı təhlükəsizliyinin, şəffaflığın və uyğunluğun artırılmasına doğru bir yol açır. Əhəmiyyətini anlamaqdan SBOMavtomatlaşdırılmış tətbiq etmək üçün SBOM generasiya vasitələri CI/CD pipelines, bu proses proqram təminatının inkişaf edən mənzərəsini əks etdirir. Budur bəzi əsas nəticələr:
Yaratmağın Həyati Rolu SBOMs
- Kompleks inventar: SBOMs sadə siyahılardan daha çox şeydir. Onlar açıq mənbəli kitabxanalar, mülkiyyət kodu və kommersiya proqram təminatı da daxil olmaqla, hər bir proqram komponentinin ətraflı inventarını təqdim edir. Bu detal risk qiymətləndirməsi, təchizat zəncirinin idarə edilməsi və tənzimləyici uyğunluq üçün çox vacibdir.
- Təkmilləşdirilmiş Təhlükəsizlik Duruşu: SBOMs proqram təminatı ekosisteminin aydın görünüşünü təqdim edir və maraqlı tərəflərə köhnəlmiş və ya həssas komponentləri tez bir zamanda müəyyən etməyə imkan verir. Bu, proqram təminatınızın təhlükəsizlik vəziyyətini əhəmiyyətli dərəcədə gücləndirir.
Problemlər və Həll Yolları
- StandardizasiyaBir çətinlik onun olmamasıdır standarddaxil olmaq SBOM formatlar və məlumatlar müqayisə etməyi və şərh etməyi çətinləşdirir SBOMs. SBOM Xygeni kimi generasiya alətləri, CycloneDX və SPDX kimi geniş qəbul edilmiş formatları dəstəkləyir və rahatlıq və qarşılıqlı fəaliyyət təmin edir.
- Əməliyyatlaşdırma SBOMsXygeni avtomatlaşdırmaya kömək edir SBOM nəsil daxilində CI/CD pipelines, avtomatlaşdırma və qarşılıqlı fəaliyyət problemlərini həll edir. Bu, təmin edir ki, SBOMs hər bir proqram təminatı ilə avtomatik olaraq yaradılır və bu da sizin təhlükəsizlik və şəffaflığı artırır CI/CD təcrübələri.
Xygeni: Bir SSC Həlli və SBOM Generasiya Aləti
- İstifadə rahatlığıİstər CLI, istərsə də WebUI vasitəsilə, Xygeni yaratmaq üçün istifadəçi dostu platforma təklif edir SBOMs. Bu, onu həm inkişaf etdiricilər, həm də təhlükəsizlik mütəxəssisləri üçün əlçatan edir.
- inteqrasiya CI/CD PipelinesXygeni rahatlıqla inteqrasiya olunur CI/CD pipelines, avtomatlaşdırma SBOM real vaxt rejimində risk qiymətləndirməsi və həssaslığın idarə edilməsini yaratmaq və imkan yaratmaq.
Strateji Tətbiq
- Düzgün İnteqrasiya Nöqtələrinin SeçilməsiXygeni skanlarının harada işlədiləcəyini müəyyən etmək CI/CD pipelines çox vacibdir. Git-də olsun hooks, CI/CD pipelines birbaşa və ya faylları yaratmaq üçün Xygeni layihənizin ehtiyaclarına uyğunlaşır.
- Kompleks SkanlarXygeni, təhlükəsizlik qapısı skanları da daxil olmaqla, tam və ya qismən skanlamalar aparmaq üçün rahatlıq təklif edir. Bu, planlaşdırılmış qurğular və hadisə ilə tetiklenen proqram komponentlərinizin hərtərəfli təhlilini təmin edir. pipelines.
Rəqəmsal ekosistem inkişaf etdikcə, rolu SBOMproqram təminatının hazırlanmasında daha da vacib hala gəlir. SBOM Xygeni kimi generasiya alətləri artan tələbləri ödəyən həllər təqdim etməklə bu təkamülə rəhbərlik edir SBOM təhlükəsizlik və uyğunluq. Əgər yaratsanız SBOM Xygeni ilə nəsil əks etdirir commitrəqəmsal dövrdə etibar qazanmaq üçün təməl daşı olan təhlükəsiz, şəffaf və uyğun proqram təminatı məhsullarının qurulmasına töhfə vermək.

