






Təhlükəsizlik rəhbərindən hazırda şirkət məlumatlarına neçə süni intellekt alətinin toxunduğunu soruşun və əmin bir rəqəm alacaqsınız. Bu, səhv olacaq və heç kimin bir şeyi gizlətdiyinə görə deyil. Əksər kölgə süni intellektləri heç nəyi tapmır: quraşdırma, lisenziya, sətir elementi yoxdur. Brauzer nişanı və şəxsi məlumat login kifayətdir. Siyasətinizin əhatə etdiyi süni intellektlə təşkilatınızın faktiki olaraq idarə etdiyi süni intellekt arasındakı bu boşluq kölgə süni intellekt riskini yaradır və o, İT qeydindən AppSec-də ən sürətlə inkişaf edən kateqoriyalardan birinə çevrilib. Bu təlimat, audit bitdikdən sonra qüvvədə olan aşkarlama siqnalları və idarəetmə addımları ilə kölgə süni intellektinin praktikada necə aşkar ediləcəyini və aradan qaldırılacağını əhatə edir.
Bir abzasda kölgə süni intellekt riski
Kölgə süni intellekt, təhlükəsizlik və ya İT yoxlaması olmadan təşkilatınız daxilində fəaliyyət göstərən istənilən süni intellekt aləti, model, agent və ya API çağırışıdır. Bu, kölgə İT-nin birbaşa varisidir, lakin onu tutmaq daha çətindir: kölgə İT adətən CASB-nin uyğunlaşdıra biləcəyi bir satınalma qeydi və ya şəbəkə imzası qoyur. Kölgə İNTİ çox vaxt heç birini qoyur. İşçi müqaviləni şəxsi hesabla daxil olan çatbota yapışdırır və ya bir geliştirici bir API açarını model təminatçısından birbaşa skriptə ötürür və bunların heç biri satıcı inventarına toxunmur. Müstəqil olaraq bildirilən iki rəqəm kölgə İNTİ riskinin artıq nə qədər toplandığını göstərir: Unseen Security-in 2026-cı il Kölgə İNTİ-nin Vəziyyəti hesabatına görə, işçilərin 80%-i təşkilatlarının təsdiq etmədiyi İNTİ vasitələrindən istifadə edir və təşkilatların 86%-i artıq istifadədə olan İNTİ vasitələrindən məlumatların necə axdığına dair heç bir məlumatın olmadığını deyir.
Kölgə süni intellekt riski niyə kölgə İT-ni üstələyib
Kölgə İT riskinin kölgə İT-ni tutmaq üçün qurulmuş idarəetmədən daha sürətli hərəkət etməsinin səbəbini üç dəyişiklik izah edir və bunların heç biri geri dönməzdir.
- Süni intellekt quraşdırmaya ehtiyac duymağı dayandırdı. Kölgə İT-ni təyin edən alətlər (sanksiyalaşdırılmamış SaaS, saxta brauzer genişləndirmələri) aktiv inventarında dəlillər buraxdı. Brauzer sekmesinde açılan süni intellekt köməkçisi və ya şəxsi kartla çağırılan model API, son nöqtə monitorinqi və ya satınalmanın qeyd edilməsi üçün heç nə qoymur.
- Süni intellekt artıq təsdiqlədiyiniz alətlərin içinə keçdi. Artıq icazə siyahısında olan platformalarda kopilot tipli xüsusiyyətlər mövcuddur. Platforma nəzərdən keçirildi. Süni intellekt qabiliyyəti onun daxilində səssizcə aktivləşdirilirdi, amma adətən belə olmurdu.
- Həcm insan tərəfindən tetiklenen miqyasdan maşın miqyasına keçdi. Zscaler-in ThreatLabz komandası 536.5 milyard süni intellekt və maşın öyrənmə əməliyyatını təhlil edib bulud platforması vasitəsilə illik müqayisədə 3,464.6% artım qeydə alınıb enterprise Süni intellekt/ML trafiki. Bu dəyişiklik miqyası, bir il əvvəl aparılan kölgə süni intellekt risk qiymətləndirməsinin artıq köhnəlməsinin və vaxtında aparılan yoxlamaların aylıq olaraq artan problemə görə uduzmasının səbəbidir.
Kölgə süni intellektinin əslində harada gizləndiyi
Kölgə İT alətləri ilə kölgə süni intellekt riskini axtaran təhlükəsizlik qrupları adətən natamam siyahı ilə geri qayıdırlar, çünki gizlənən yerlər fərqlidir:
- Son nöqtə izi olmayan brauzer əsaslı alətlər. Süni intellekt tamamilə tabda işləyir. Aşkarlamaq üçün heç bir agent yoxdur, quraşdırmaq üçün heç nə yoxdur.
- Sanksiyalı platformalara yerləşdirilmiş süni intellekt xüsusiyyətləri. Platforma nəzərdən keçirildi. Sonradan onun içərisində təqdim edilən süni intellekt xüsusiyyəti adətən yox idi.
- Şəxsən xərclənmiş API istifadəsi. Bir geliştirici şəxsi karta model API yerləşdirir və onu birbaşa koddan çağırır. Bu API heç vaxt tədarükə çatmır, ona görə də heç vaxt inventara çatmır.
- Baxılmamış agent təlimatları və bacarıq sənədləri. Agent kodlaşdırma alətləri getdikcə birbaşa depoya yazılmış təlimatları (bacarıq faylları, agent qaydaları) izləyir və bu fayllar agenti heç kimin imzalamadığı bir modelə, məlumat dəstinə və ya MCP serverinə yönləndirə bilər.
Kölgə süni intellektini necə aşkar etmək və aradan qaldırmaq olar
Kölgə süni intellektini necə aşkar edəcəyinizi və aradan qaldıracağınızı bilmək, onu birlikdə işləməli olan iki ayrı problem kimi qəbul etmək deməkdir: artıq mövcud olanı tapmaq və idarə olunmadan geri qayıtmadığından əmin olmaq.
Onu aşkarlayın: birlikdə işləyən üç siqnal
Heç bir skanlama bütün kölgə süni intellekt riskini aşkar etmir, çünki yuxarıdakı hər bir gizlənən nöqtə fərqli bir iz buraxır.
- Şəbəkə və proksi qeydləri. Alətin təsdiqlənib-təsdiqlənməməsindən asılı olmayaraq, firewall, proxy və DNS qeydləriniz artıq süni intellekt provayderinin son nöqtələrinə edilən çıxış zənglərini qeyd edir. Tək bir hostdan yüksək tezlikli API zəngləri, böyük çıxış yükləri və ya model son nöqtəsinə saatdan kənar avtomatlaşdırılmış trafik nümunələri diqqət yetirməyə dəyər.
- Şəxsiyyət və giriş siqnalları. Şəbəkə qeydləri sizə bir alətin istifadədə olduğunu bildirir; şəxsiyyət təminatçınız bunun arxasında kimin dayandığını və nə qədər giriş verdiyini bildirir. Baxılmamış süni intellekt tətbiqlərinə OAuth qrantlarına, korporativ hesablar əvəzinə şəxsi hesablarla süni intellekt alətlərinə daxil olmağa və heç kimin izah edə bilmədiyi xidmət hesabı API fəaliyyətinə diqqət yetirin.
- Aktiv və kod səviyyəsində kəşf. Bu təbəqədir standard kölgə-İT alətləri çatışmır və bu, süni intellektin proqram təminatında necə göründüyünə xasdır: modellər, məlumat dəstləri, nəticə çıxarma son nöqtələri, agentlər, MCP serverləri və depolarda birbaşa istinad edilən süni intellekt kodlaşdırma vasitələri, pipelines və bacarıq faylları, yalnız brauzer trafikində deyil. Bu təbəqə olmadan, görə bilərsiniz O model API çağırıldı; görə bilməzsiniz hansı agent bunu adlandırdı, haradan hansı pipelinevə ya nə ilə əlaqəlidir, tam olaraq haradadır Kölgə süni intellekt riski təchizat zənciri hadisəsinə çevrilir siyasət pozuntusu deyil.
Onu aradan qaldırın: yapışmasını təmin edən dörd addım
Aşkarlama sizə artıq nəyin işlədiyini bildirir. Bunu davamlı bir şeyə çevirmək üçün dörd addım tələb olunur və birdəfəlik yoxlama əvəzinə, dövrə şəklində icra olunur, çünki kölgə süni intellekt riski istənilən illik yoxlamanın izləyə biləcəyindən daha sürətli dəyişir.
- Üç deyil, bir inventar yaradın. Ənənəvi aktivlər (repozitorlar, pipelines, konteynerlər) və süni intellekt aktivləri (modellər, məlumat dəstləri, agentlər, MCP serverləri, kodlaşdırma alətləri) eyni mənzərədə yaşamalı və aralarındakı əlaqələr xəritələşdirilməlidir. Özü də zərərsiz görünən süni intellekt aləti, hansı məlumat dəstini qidalandırdığını və hansı son nöqtə ilə əlaqə qurduğunu gördükdən sonra real bir ifşa ola bilər.
- Siyasət yazmazdan əvvəl təsnif edin. Əgər heç kim hansı məlumatların vacib olduğunu deyə bilmirsə, "Süni intellekt alətlərində həssas məlumatlar"ı qadağan edən qayda heç nə ifadə etmir. Tənzimlənən və məxfi məlumatların harada yaşadığını bilin və hansı Sİ istifadə hallarının uyğun, hansılarının isə heç vaxt binadan çıxmadığına bu təsnifat qərar versin.
- Komandalara daha uzun qadağan siyahısı deyil, daha sürətli təsdiqlənmiş bir yol verin. İnsanlar kölgə süni intellektinə müraciət edirlər, çünki təsdiqlənmiş seçim qarşısındakı açıq sekmədən daha yavaşdır. Təsdiqlənmiş modellərin və agentlərin idarə olunan kataloqu, etimadnamələri tərtibatçılardan gizlədilmiş şəkildə, siyasətdən yayınmaq üçün səbəbi aradan qaldırır.
- Riskin əslində təsir etdiyi yerləri tətbiq edin: quraşdırma və zəng. Sənəddə modeli bloklamaq agentin onu quraşdırmasına mane olmur. Tətbiq paketin quraşdırıldığı və ya API çağırıldığı nöqtədə olmalıdır, beləliklə, bloklanmış əməliyyat kiminsə qaydanı yadda saxlamasından asılı olaraq avtomatik olaraq uğursuz olur.
Kölgə süni intellekt riski yalnız İT üçün deyil, AppSec üçün nə deməkdir
Kölgə süni intellektinin əksər rəhbərliyi buna sırf məlumat itkisinin qarşısının alınması problemi kimi yanaşır və DLP bunun qanuni bir hissəsidir. Lakin kölgə süni intellekt riskinin artan payı brauzerdə ümumiyyətlə görünmür: o, agentin quraşdırmağa çalışdığı halüsinasiyalı paket, heç kimin yoxlamadığı MCP serveri və ya toxunmaq üçün heç vaxt məhdudlaşdırılmamış depoya daimi girişi olan kodlaşdırma köməkçisi kimi görünür. Bu, üzərində süni intellekt etiketi olan kölgə İT deyil. Bu, proqram təminatı təchizatı zənciri riskinin yeni bir kateqoriyasıdır və AppSec-in artıq hər hansı digər asılılığa tətbiq etdiyi eyni intizamı tələb edir: nəyin olduğunu bilin, onu yoxlayın və hər bir geliştiricinin yoxlamağı xatırlayacağına ümid etmək əvəzinə, yoxlamanı avtomatlaşdırın.
Cədvəldən süni intellekt idarə etməyi dayandırın
Boşluq səy deyil; görünürlükdür: əksər komandalar süni intellekt aktivlərinin, kodunun və pipelinebirlikdə görünür, bu da "kölgə süni intellekt siyasətimiz var" və "onu həqiqətən tətbiq edə bilərik" arasındakı məsafədir.
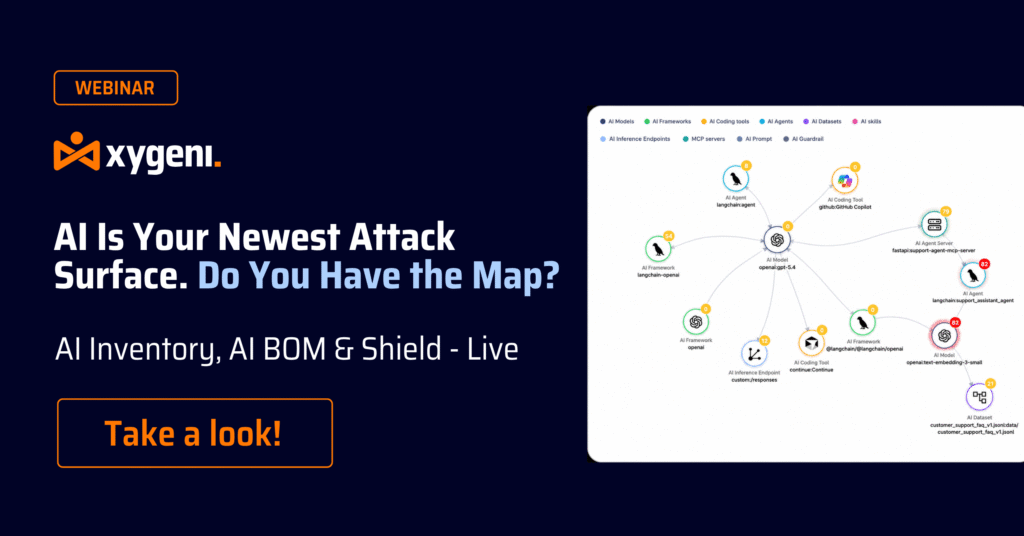
Problem budur Xygenie Süni intellekt təhlükəsizliyi ətrafında qurulub. Süni intellekt inventarı depolarınızdakı hər bir süni intellekt aktivini davamlı və avtomatik olaraq aşkar edir, pipelinevə geliştirici mühitləri: modellər, çərçivələr, məlumat dəstləri, nəticə çıxarma son nöqtələri, agentlər, MCP serverləri və hər skanlamada yaradılan AI-BOM ilə əlaqə qrafiki kimi xəritələşdirilmiş Copilot, Cursor və ya Claude Code kimi AI kodlaşdırma alətləri. DevAI eyni mühitlərdə aktiv bir maneə kimi işləyir, bacarıq fayllarını və agent təlimatlarını təsdiqləyir və agent hərəkət etməzdən əvvəl zərərli quraşdırmaları bloklayır, heç bir sorğu tələb olunmur. Və çünki CoreAI Xygeni-nin özünə tətbiq etdiyi kimi, mövcud skanerlərinizdən əldə edilən tapıntılara da eyni süni intellektlə idarə olunan korrelyasiyanı və idarəetməni tətbiq edir, kölgə süni intellekt riski başqa bir əlaqəsiz alətə çevrilmir: o, sizinlə eyni risk görünüşünə düşür. SDLC.
Pulsuz başlayın. Sign up with GitHub, GitLab və ya Google kimi platformalardan istifadə edərək ayda 25-ə qədər depo və 50 süni intellekt skanına heç bir ödəniş etmədən, kredit kartı tələb olunmadan baxa bilərsiniz.

FAQ
Sadə dillə desək, kölgə süni intellekt riski nədir?
Kölgə süni intellekt riski, təhlükəsizlik yoxlaması olmadan bir təşkilat daxilində işləyən süni intellekt alətləri, modelləri, agentləri və ya API çağırışları tərəfindən yaradılan riskdir. Əksər hallarda heç bir quraşdırma və satınalma qeydi qalmadığı üçün risk kimsə qəsdən onu axtarmağa başlayana qədər sakitcə artır.
Kölgə süni intellektini praktikada necə aşkar edir və aradan qaldırırsınız?
Aşkarlama birlikdə işləyən üç siqnal üzərində işləyir (şəbəkə və proksi qeydləri, şəxsiyyət və giriş siqnalları və kod/pipeline(-səviyyəli aktivlərin aşkarlanması) və aradan qaldırılması dörd addımlı bir dövrədir: vahid inventar yaratmaq, siyasət yazmadan əvvəl məlumatları təsnif etmək, komandalara daha sürətli təsdiqlənmiş bir yol vermək və sənəddə deyil, quraşdırma və ya API çağırışı nöqtəsində tətbiq etmək.
Kölgə süni intellekt kölgə İT ilə eynidirmi?
Əlaqəli, eyni deyil. Shadow IT adətən bir iz buraxır (quraşdırma, lisenziya, şəbəkə imzası). Shadow AI çox vaxt bunların heç birini buraxmır: brauzer nişanı və şəxsi login kifayətdir və süni intellekt xüsusiyyətləri artıq təsdiqlənmiş platformaların içərisində yerləşdirilir.
CASB və ya DLP aləti kölgə süni intellekt riskini təkbaşına müəyyən edə bilərmi?
Yalnız qismən. Bu alətlər icazəsiz proqram təminatını izi olan şəkildə tutmaq üçün yaradılmışdır. Koddan birbaşa çağırılan model və ya təsdiq edilmiş platformanın içərisində aktivləşdirilmiş süni intellekt funksiyası, CASB-nin işarələdiyi siqnalların heç birini yaratmır. Kölgə süni intellekt riskini idarə etmək üçün şəxsiyyət, şəbəkə və kod/pipeline- birlikdə görünürlük səviyyəsi.
Kölgə süni intellekt, xüsusən də proqram təminatının hazırlanmasında ən çox harada özünü göstərir?
Brauzer əsaslı çatbotlardan başqa, bu, mənbə koduna sabit kodlanmış API açarları, təhlükəsizlik skan etmədən layihəyə daxil edilmiş açıq mənbəli modellər və baxış olmadan depoya əlavə edilmiş agent bacarıq faylları və ya MCP server əlaqələri kimi görünür, tam olaraq ümumi kölgə-İT alətlərinin yoxlamadığı təbəqə.
