






Proqram təminatı təchizatı zəncirinə hücumlar görünməmiş sürətlə artır. Təhlükəsizlik həftəsi, bu hücumlar artmışdır 742% son üç ildə ənənəvi təhlükəsizlik tədbirlərinin artıq kifayət etmədiyini aydın şəkildə göstərdi. Buna cavab olaraq, Proqram təminatı artefaktları üçün təchizat zənciri səviyyələri (SLSA) Çərçivə, təşkilatlara proqram təminatının hazırlanması proseslərini başdan sona qədər gücləndirməyə kömək etmək üçün hazırlanmışdır.
SLSA Çərçivəsi nədir?
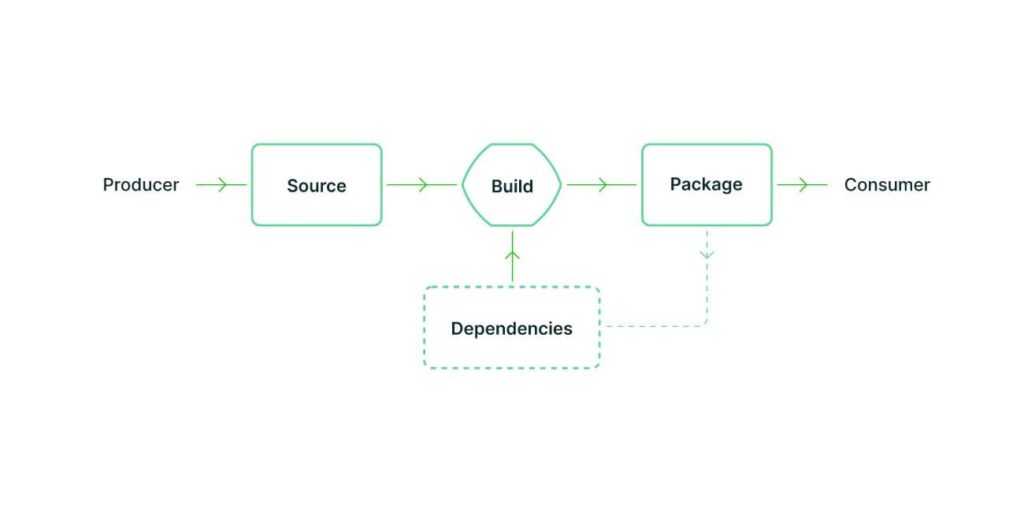
Mənbə: SLSA
SLSA Çərçivə (Proqram təminatı artefaktları üçün təchizat zənciri səviyyələri), tələffüz olunur “salsa" proqram təminatının hazırlanmasından yerləşdirilməsinə qədər qoruyan hərtərəfli təhlükəsizlik çərçivəsidir. Proqram təminatının təhlükəsizliyini və həyat dövrü ərzində şəffaflığı artırmaq üçün hər biri əvvəlki səviyyənin üzərində qurularaq, dörd təhlükəsizlik səviyyəsini müəyyən edir.
Dörd səviyyəyə qısa bir baxış:
- Səviyyə 1: Əsas Dürüstlük – Avtomatlaşdırılmış qurğuları və idarə olunan mühitləri təmin edir, izlənilə bilənliyin təməlini qoyur.
- Səviyyə 2: Mənşəyi – Proqram təminatı artefaktlarının mənşəyini izləyir və onların mənbəyinə qədər izlənilə biləcəyini təmin edir.
- Səviyyə 3: Təhlükəsizlik – Müdaxiləni aşkar etmək üçün giriş nəzarəti və təkrarlana bilən quruluşlar tətbiq edir.
- Səviyyə 4: Maksimum Təhlükəsizlik – Müdaxiləyə davamlı, hermetik quruluşlar və ciddi mənşə nəzarəti ilə ən yüksək səviyyədə qorunma təmin edir.
Xygeni Təhlükəsizlik Lüğəti
Proqram təminatı üçün təchizat zənciri səviyyələri çərçivəsi (SLSA) proqram təminatı təchizat zəncirlərini təhlükəsizlik risklərindən qorumağa kömək edir. Bu çərçivə, şirkətləri əsas avtomatlaşdırmadan tam izlənilə bilən və müdaxiləyə davamlı proseslərə istiqamətləndirən mütərəqqi səviyyələrdən istifadə edərək proqram təminatının təhlükəsiz şəkildə qurulmasını və paylanmasını təmin edir.
Niyə SLSA vacibdir CI/CD Pipelines
DevOps təcrübələri və CI/CD pipelineproqram təminatının inkişafını sürətləndirməklə yanaşı, zəiflikləri də üzə çıxarır. Hücumçular bu boşluqlardan istifadə edərək zərərli kod daxil edə və ya asılılıqları poza bilərlər. Proqram təminatı artefaktları üçün təchizat zənciri səviyyələri inkişaf prosesinin hər bir addımının təhlükəsiz, şəffaf və yoxlanıla bilən olmasını təmin etməklə bu çətinlikləri həll edir.
- Görünürlük və İzləniləbilirlik: SLSA sisteminizdəki hər bir dəyişikliyi və komponenti izləyir pipeline, zəiflikləri erkən aşkarlamağı asanlaşdırır.
- Proaktiv MüdafiəRiskləri istismar edilməzdən əvvəl müəyyən edir və azaldır.
- StandardizasiyaSLSA tanınmış bir xidmət təqdim edir standard proqram təminatı artefaktlarının təhlükəsizliyini təmin etmək, inkişaf proseslərində ardıcıllığı təmin etmək üçün.
Xygeni SLSA Uyğunluğunu Necə Dəstəkləyir
SLSA uyğunluğuna nail olmaq yalnız təhlükəsizlik qutularını yoxlamaqla məhdudlaşmır, həm də inkişafı sürətli və səmərəli saxlayarkən proqram təminatı təchizat zəncirinizi qorumaqla bağlıdır. DevOps komandaları üçün təhlükəsizlik və sürət balansını təmin etmək, xüsusən də sürətli inkişaf edən sahələrdə çətin ola bilər. CI/CD pipelines. Xygeni, proqram təminatı təchizat zəncirinizin SLSA çərçivəsinə cavab verməsini və onu aşmasını təmin etmək üçün vacib təhlükəsizlik tapşırıqlarını avtomatlaşdıraraq işə başlayır. standardiş axınınızı yavaşlatmadan.
1. Quruluş Dürüstlüyünün Avtomatlaşdırılması – SLSA Səviyyə 1
Proqram təminatını təmin etmək üçün ilk addım ardıcıllıqdır. Xygeni inteqrasiya olunur CI/CD pipelines, quruluş monitorinqini avtomatlaşdırır və hər quruluşun təkrarlana bilən, yoxlanıla bilən bir prosesə uyğun olmasını təmin edir. Əl ilə edilən səhvləri aradan qaldırmaqla və təhlükəsizlik risklərini azaltmaqla, Xygeni komandalara SLSA çərçivəsinin 1-ci səviyyə uyğunluğuna asanlıqla cavab verməyə kömək edir. Bu o deməkdir ki, quruluşlarınız əvvəldən qorunur və uyğunlaşdırılır. ən yaxşı təcrübələr.
2. Mənşə və İzlənilə Bilmənin Təmin Edilməsi – SLSA Səviyyə 2
Proqram təminatınızın komponentlərinin haradan gəldiyini bilmək təhlükəsizlik üçün vacibdir. SLSA çərçivə səviyyəsi 2-də Xygeni avtomatik olaraq hər bir artefaktın mənşəyini izləyir və dəyişdirilə bilməyən dəyişməz qeydlər yaradır. Proqram təminatınıza tam görünürlük təmin edir. pipeline, komandalar hər bir komponenti mənbəyinə qədər izləyə bilər və bu da icazəsiz dəyişiklikləri aşkar etməyi və təchizat zəncirindəki hücumların qarşısını almağı asanlaşdırır.
3. Təhlükəsizlik Nəzarətinin Gücləndirilməsi, SLSA Səviyyə 3
Təhlükəsizlik təhdidləri artdıqca daha güclü qorunma zəruri hala gəlir. SLSA çərçivə səviyyəsi 3-də Xygeni real vaxt rejimində asılılıq izləmə və əlçatanlıq təhlili kimi qabaqcıl təhlükəsizlik nəzarətlərini təqdim edir. Komandaları xəbərdarlıqlarla həddindən artıq yükləmək əvəzinə, Xygeni istismar edilə bilməyən zəiflikləri süzgəcdən keçirir və bu da tərtibatçıların real risklərə diqqət yetirməsinə imkan verir. Daxili asılılıq yoxlamaları ilə üçüncü tərəf komponentləri istifadə edilməzdən əvvəl ciddi təhlükəsizlik yoxlamasından keçir.
4. Hermetik Quruluşlarla Maksimum Təhlükəsizliyə Nail Olmaq, SLSA Səviyyə 4
SLSA çərçivəsinin 4-cü səviyyəsində proqram təminatı təhlükəsizliyi ən yüksək səviyyəyə çatır standardXarici, təsdiqlənməmiş asılılıqlara güvənməyin qarşısını alan hermetik qurğular, hər bir qurğunun təhlükəsiz və müdaxiləyə davamlı olmasını təmin etmək üçün əsasdır. Xygeni bu prosesi avtomatlaşdırır və hər bir artefaktin nəzarətli, təcrid olunmuş bir mühitdə yaradıldığından əmin olur. Quruluşun hər addımını yoxlamaqla, dəyişiklikləri qeyd etməklə və icazəsiz dəyişikliklərin qarşısını almaqla Xygeni, inkişafı ləngitmədən proqram təminatının bütövlüyünə tam inam təmin edir.
Xygeni ilə SLSA uyğunluğuna nail olmaq sadə, avtomatlaşdırılmış və tam inteqrasiya olunmuş şəkildə həyata keçirilir CI/CD pipelines.
Necə Xygeni Build Security SLSA Sertifikatlarını Gücləndirir
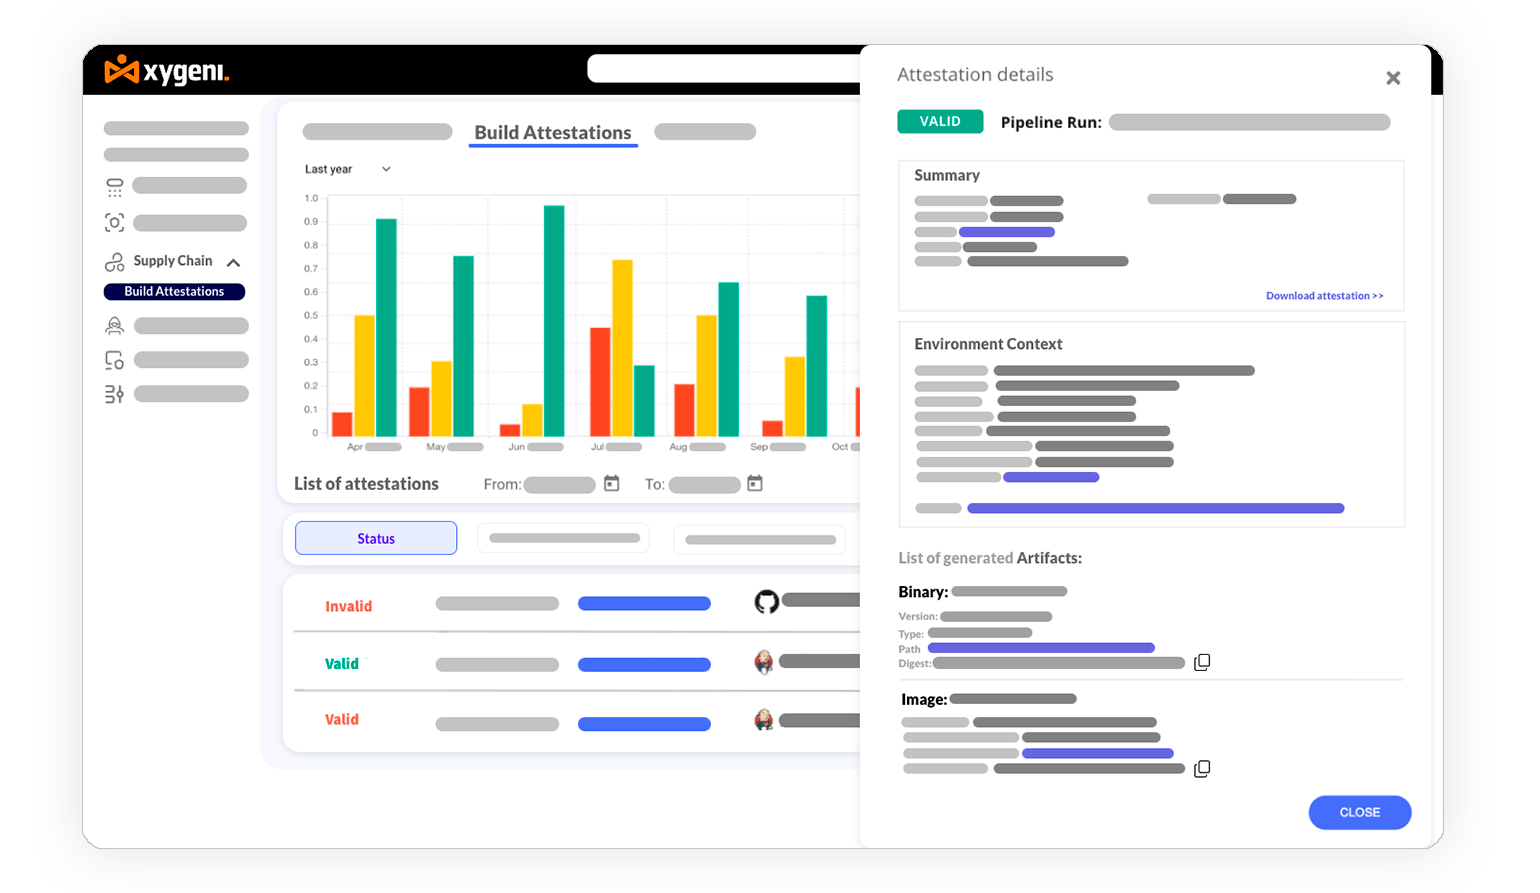
Proqram təminatı artefaktlarına uyğunluq üçün təchizat zənciri səviyyələrinə nail olmaq yalnız quruluşları izləməklə məhdudlaşmır, həm də mənşə, yoxlama və davamlı təhlükəsizlik tədbirləri tələb edir. Xygeni Build Security bu prosesi asanlaşdırır sertifikatlaşdırmanın yaradılmasının avtomatlaşdırılması, validasiya və idarəetmə, proqram təminatınızın bütövlüyünü təmin etməyi asanlaşdırır və tərtibatçılar üçün əlavə iş yaratmır.
Avtomatik olaraq Sertifikatlar Yaradılır
Proqram təminatına etibar güclü, yoxlanıla bilən təsdiqlərlə başlayır. Xygeni-nin SALT (Etibar üçün Proqram Təsdiqləmələri Layeri) hər bir quruluş üçün avtomatik olaraq SLSA-ya uyğun təsdiqlər yaradır, onun bütövlüyünü təsdiqləyir və mənşəyini izləyir. Bu, quruluş prosesindəki hər bir addımın sənədləşdirilməsini, dəyişdirilməməsini və təhlükəsizliyini təmin edir.
Asan Doğrulama və Mərkəzləşdirilmiş İdarəetmə
Çoxsaylı sertifikatların idarə edilməsi pipelines çox təsirli ola bilər. İlə Xygenie, komandalar sertifikatları asanlıqla yoxlaya və hər bir proqram komponentinin təhlükəsizlik siyasətlərinə uyğun olduğundan əmin ola bilərlər. Xygeni platforması sertifikatlaşdırma idarəetməsini mərkəzləşdirir, proqram təminatı artefaktları və təchizat zənciri səviyyələrinə uyğunluğu izləmək, audit etmək və təmin etmək üçün vahid bir yer təmin edir. NIST SP 800-204D standards.
Sorunsuz CI/CD Sürətli Uyğunlaşma üçün İnteqrasiya
Təhlükəsizlik, inkişaf etdiricilərə qarşı deyil, onlarla işləməlidir. Xygeni SALT mövcud sistemlərə rahat şəkildə inteqrasiya olunur CI/CD pipelines, əmr sətri girişi (CLI) və avtomatlaşdırılmış təhlükəsizlik tətbiqi təklif edir. Komandanızın GitHub, GitLab, Jenkins və ya Azure DevOps istifadə etməsindən asılı olmayaraq, Xygeni, quruluşların hər mühitdə təhlükəsiz və tam yoxlanıla biləcəyini təmin edərək real vaxt rejimində attestasiya doğrulamasını təmin edir.
Fasilələrsiz Başdan-ayağa Uyğunluq
Xygeni, hər bir proqram təminatı artefaktının kriptoqrafik olaraq təsdiqlənə bilən sertifikatlarla dəstəkləndiyini təmin etməklə SLSA uyğunluğunu asanlaşdırır. Avtomatlaşdırılmış yoxlama, tam mənşə izlənməsi və dərinliyi ilə CI/CD inteqrasiya, komandalar ən yüksək təhlükəsizliyə cavab verə bilər standardinkişafı yavaşlatmadan.
ilə Xygeni Build Security, SLSA sertifikatlaşdırma uyğunluğuna nail olmaq sadə, avtomatlaşdırılmış və DevSecOps iş axınlarınıza tam şəkildə inteqrasiya olunmuşdur.
SLSA Çərçivəsinin Tətbiqi üçün Ən Yaxşı Təcrübələr
Proqram təminatı artefaktları üçün təchizat zənciri səviyyələri çərçivəsini iş axınlarınıza inteqrasiya etmək təhlükəsizliyi səmərəliliklə balanslaşdırmağı tələb edir. Kiçik, maraqlı tərəfləri cəlb etməklə, avtomatlaşdırmadan istifadə etməklə və rəylərə əsaslanaraq təkrarlamaqla siz... proqram təminatı təchizat zəncirinizi təhlükəsizləşdirin çevikliyi qoruyarkən. Xygeni hər addımı necə dəstəkləyir.
1. İlkin Qiymətləndirmə aparın
Mövcud proqram təminatının hazırlanması proseslərinizi qiymətləndirin və SLSA çərçivə tələblərinə nisbətən boşluqları müəyyən edin. Xygeni, vacib aktivləri və asılılıqları xəritələşdirməyə kömək edir. O, zəiflikləri müəyyən edir və SLSA-ya uyğunlaşmaq üçün təkmilləşdirilməli sahələri vurğulayır. standards.
2. Maraqlı tərəfləri erkən cəlb edin
Təchizat zənciri risklərinin azaldılması kimi SLSA inteqrasiyasının üstünlüklərini göstərməklə inkişaf, təhlükəsizlik və əməliyyat qruplarından dəstək alın. Xygeni aydın hesabatlar təqdim edir və bu da maraqlı tərəflərin irəliləyişi izləməsini və SLSA-nın dəyərini başa düşməsini asanlaşdırır.
3. Kiçik başlayın və Tədricən Ölçəyin
SLSA təcrübələrini kiçik miqyasda sınaqdan keçirmək üçün bir layihə pilot edin. Komandanız daha rahatlaşdıqca daha böyük layihələrə keçin. Xygeni alətləri, avtomatlaşdırılmış quraşdırmalardan başlayaraq və proqram təminatınızın mənşəyini izləməklə SLSA təcrübələrinə başlamağı və tədricən tətbiq etməyi asanlaşdırır.
4. SLSA təcrübələrini mövcud iş axınlarına inteqrasiya edin
SLSA təcrübələrini tətbiq etmək üçün avtomatlaşdırmadan istifadə edin CI/CD pipelines, əl səyini minimuma endirir və ardıcıllığı təmin edir. Xygeni dərindən inteqrasiya olunur CI/CD pipelines, quruluş monitorinqi, asılılıq təhlili və mənşəyinin yaradılması kimi təhlükəsizlik tapşırıqlarını avtomatlaşdırır.
5. Təlim və Resurslar Təmin Edin
Komandaların təlim proqramları və aydın sənədlər vasitəsilə SLSA tələblərini tam başa düşməsini təmin edin. Xygeni istifadəçi dostu interfeyslər və asan uyğunlaşma üçün ətraflı hesabatlar təqdim edərək təlim və işə qəbulda dəstək təklif edir.
6. Mütəmadi olaraq nəzərdən keçirin və təkrarlayın
SLSA təcrübələrinin effektivliyini müntəzəm olaraq nəzərdən keçirin və rəylərə əsasən düzəliş edin. Xygeni-nin ətraflı hesabatları və analitikası sizə imkan verir müntəzəm təhlükəsizlik strategiyalarınızı izləyin və tənzimləyin.
7. SLSA İcma Resurslarından İstifadə Edin
Ən yaxşı təcrübələr üçün SLSA icması ilə əlaqə saxlayın və təcrübələrinizi bölüşmək üçün töhfə verin. Xygeni uyğunluğu dəstəkləyir və təşkilatınızın daha geniş təhlükəsizlik səyləri ilə əlaqədə qalmasına kömək edir.
8. Uyğunluğun Monitorinqi və Təmin Edilməsi
SLSA-ya davamlı uyğunluğu təmin etmək üçün real vaxt rejimində monitorinq və avtomatlaşdırılmış icra mexanizmlərini tətbiq edin. Xygeni uyğunluğu davamlı olaraq izləyir və xüsusən də üçüncü tərəf komponentlərindəki hər hansı bir zəiflik üçün avtomatlaşdırılmış xəbərdarlıqlar göndərir. Təhlükəsizlik tədbirləri birbaşa sizin sisteminizə inteqrasiya olunur CI/CD pipeline.
Xygeni və SLSA ilə gələcəyinizi təmin edin
Proqram təminatı təchizat zəncirinizin təhlükəsizliyini təmin etmək artıq bir seçim deyil, mütləqdir. SLSA çərçivəsi proqram təminatınızı qorumaq üçün əsas təhlükəsizlikdən tutmuş qabaqcıl müdaxiləyə qarşı metodlara qədər aydın bir plan təqdim edir. Xygenie, uyğunluğu sadələşdirə və təhlükəsizlik tədbirlərinizi asanlıqla artıra, proqram təminatınızı təhlükəsiz, güclü və gələcəyə hazır saxlaya bilərsiniz.
Proqram təminatı təchizat zəncirinizi qorumaq istəyirsiniz? Xygeni-nin Proqram təminatı artefaktları üçün təchizat zənciri səviyyələrinə necə çatmağınıza kömək edə biləcəyinə baxın standardvə rəqəmsal sistemlərinizi bu gün qoruyun.

Tez-tez verilən suallar: SLSA Çərçivəsini Anlamaq CI/CD Pipelines
SLSA ən yaxşısıdırmı? Standard üçün CI/CD Pipelines?
SLSA (Proqram Təchizatı Artifaktları üçün Təchizat Zənciri Səviyyələri) ən əhatəli və geniş tətbiq olunan təhlükəsizlik çərçivələrindən biridir. CI/CD pipelines. Bu, proqram təminatının hazırlanmasını təmin etmək üçün strukturlaşdırılmış, çoxpilləli bir yanaşma təqdim edir və quruluşun bütövlüyünə, mənşəyinə və müdaxiləyə qarşı müqavimətə diqqət yetirir.
SLSA yeganə deyil standard, bu, aşağıdakı səbəbdən fərqlənir:
- Mənbə kodunun bütövlüyündən tutmuş yerləşdirilməsinə qədər bütün proqram təminatı həyat dövrünü əhatə edir.
- Aydın təhlükəsizlik səviyyələrini (1-4) müəyyən edir və onu müxtəlif təhlükəsizlik ehtiyacları üçün uyğunlaşdıra bilir.
- NIST SP 800-204D və OWASP kimi digər təhlükəsizlik çərçivələri ilə birlikdə işləyir CI/CD Təhlükəsizlik Riskləri.
Gücləndirmək istəyən təşkilatlar üçün CI/CD təhlükəsizlik, SLSA əla seçimdir. Lakin, müəyyən uyğunluq ehtiyaclarından asılı olaraq, bəzi komandalar NIST-i də izləyə bilər, CISvə ya SLSA ilə yanaşı, sənayeyə xas təhlükəsizlik çərçivələri.
SLSA Çərçivəsini Kim İdarə Edir CI/CD Pipelines?
SLSA tərəfindən idarə olunur OpenSSF (Open Source Security Foundation), Linux Fondunun təkmilləşdirilməsinə həsr olunmuş layihəsidir software supply chain security. OpenSSF SLSA çərçivəsini inkişaf etdirmək və təkmilləşdirmək üçün Google, GitHub, Microsoft və digər sənaye liderləri ilə sıx əməkdaşlıq edir.
SLSA işçi qrupu, ortaya çıxan təhdidləri aradan qaldırmaq, ən yaxşı təcrübələrə uyğunlaşdırmaq və təhlükəsizlik tətbiqini təkmilləşdirmək üçün çərçivəni davamlı olaraq yeniləyir. CI/CD pipelines. SLSA inkişaflarına töhfə vermək və ya onlardan xəbərdar olmaq istəyən hər kəs bizimlə əlaqə saxlaya bilər OpenSSF's icması və işçi qrupları.
