

কোনো কিছুই লঙ্ঘিত হয়নি। এজেন্টটি তার কাজ করেছে, এমন একটি ডিপেন্ডেন্সি, কনফিগ বা সার্ভিস স্পর্শ করেছে যা স্পর্শ করতে তাকে কেউ বলেনি, এবং পুরো সময়টা তার অনুমতির সীমার মধ্যেই ছিল। এই সেশনে, আপনি দেখতে পাবেন কেন এই ঘটনাটি যেকোনো আক্রমণের চেয়ে কঠিন: কীভাবে আগে থেকে আঁকা একটি সীমানা প্রয়োজনীয় কাজের চেয়েও প্রশস্ত হয়ে যায়, কেন একটি অনুমোদন একটি ডিcisএকবার তৈরি হওয়া অ্যাকশন যখন এক্সিকিউশন চলতে থাকে, কীভাবে স্ট্যান্ডিং অ্যাক্সেস ডেভেলপারের ল্যাপটপকে অমূল্য সম্পদে পরিণত করেছে, এবং যখন অ্যাক্টর তার নিজের যুক্তির ব্যাখ্যা দিতে পারে না তখন রিকভারি কেমন হয়। শেষ প্রয়োগযোগ্য মুহূর্তটি কোথায় অবস্থিত এবং এর বিস্ফোরণ ব্যাসার্ধ কীসে সীমাবদ্ধ, তা দেখতে এখনই রেজিস্টার করুন।

যে মুহূর্ত থেকে একটি এআই এজেন্ট কোনো ডিপেন্ডেন্সি ইনস্টল করে বা ডকারফাইল পরিবর্তন করে, আপনার SBOM এবং উৎস সম্পর্কিত অনুমানগুলো ইতিমধ্যেই পরীক্ষা করা হচ্ছে, এবং আসলে কী ঘটেছে তা যাচাই করার কোনো উপায় বেশিরভাগ দলের কাছে নেই। এই সেশনে, আপনি সরাসরি আসল পরিবর্তনটি দেখতে পাবেন: যখন কোনো ডেভেলপার প্রথমে প্যাকেজের নামের দিকে চোখও রাখে না, তখন ইনস্টলের মুহূর্তটি কীভাবে বদলে যায়, তা সে যাই হোক না কেন। SBOMযখন একজন এজেন্ট ডিইজিটি তৈরি করে, তখনও এস এবং উৎসের সত্যতা টিকে থাকে।cisআয়ন, এবং এজেন্টদের ক্ষেত্রে কোড রিভিউ ও শিফট-লেফটের যা অবশিষ্ট থাকে commitএবং কখনও কখনও, আপনাআপনি মিশে যায়। একটি সত্যিকারের সুরক্ষিত এজেন্টিক ব্যবস্থা কেমন হয় তা দেখতে এখনই নিবন্ধন করুন। pipeline শুধু তত্ত্বে নয়, বাস্তবেও এর প্রয়োজন।

আমাদের আসন্ন ওয়েবিনারটি দেখুন! এআই কোডিং অ্যাসিস্ট্যান্টগুলো মনগড়া প্যাকেজ নেম তৈরি করছে, এবং আক্রমণকারীরা ইতিমধ্যেই সেই নকল নামগুলো ম্যালওয়্যারের সাথে রেজিস্টার করে ফেলছে। এই সেশনে, আপনি দেখতে পাবেন কীভাবে এআই ইনভেন্টরি এবং এআই বিওএম ব্যবহার করে আপনার সম্পূর্ণ এআই ইকোসিস্টেমকে লাইভ ম্যাপ করা যায়, যা আপনার সফটওয়্যারের প্রতিটি মডেল, এজেন্ট এবং এআই-এর মাধ্যমে তৈরি হওয়া ডিপেন্ডেন্সিগুলোকে খুঁজে বের করবে। জানুন কীভাবে জাইজেনি (Xygeni) Shield সিগনেচার তৈরি হওয়ার আগেই ক্ষতিকর প্যাকেজ ব্লক করে, যা সিগনেচার-ভিত্তিক স্ক্যানারগুলোর রেখে যাওয়া ফাঁকটি পূরণ করে। স্লপস্কোয়াটিং পরবর্তী এআই সাজেশনকে একটি প্রবেশপথে পরিণত করার আগেই কীভাবে আপনার সফটওয়্যার সুরক্ষিত করবেন, তা দেখতে এখনই দেখুন।

এখনই দেখুন আমাদের সেফডেভ টক: ওপেন সোর্স, এআই এবং নতুন অ্যাটাক সারফেস: অস্ত্রায়িত কোড, স্মার্টার ডিফেন্স। যেহেতু এআই এবং ওপেন সোর্স আধুনিক সফটওয়্যারকে নতুনভাবে সংজ্ঞায়িত করছে, অ্যাটাক সারফেস আগের চেয়ে দ্রুতগতিতে প্রসারিত হচ্ছে। ডিপেন্ডেন্সি ঝুঁকি এবং সাপ্লাই চেইন অনুপ্রবেশ থেকে শুরু করে এআই-চালিত এক্সপ্লয়েট তৈরি পর্যন্ত, আক্রমণকারীরা বিকশিত হচ্ছে, এবং সেই সাথে রক্ষাকারীদেরও বিকশিত হতে হবে। এআই এবং অটোমেশন কীভাবে ওপেন-সোর্স নিরাপত্তাকে রূপান্তরিত করছে তা জানতে রেড হ্যাট, টিকটক এবং জাইজেনির বিশেষজ্ঞদের সাথে যোগ দিন। আধুনিক সফটওয়্যার সাপ্লাই চেইন জুড়ে কীভাবে স্থিতিস্থাপকতা, স্বচ্ছতা এবং বিশ্বাস তৈরি করা যায় তা জানতে এখনই দেখুন!

আমাদের পরবর্তী সেফডেভ টক-এ যোগ দিন: এআই ইতোমধ্যেই আপনার ভিতরে রয়েছে SDLCএখন কী? এআই আপনার সফটওয়্যার সাপ্লাই চেইনের দরজায় কড়া নাড়ছে না; এটি ইতিমধ্যেই ভেতরে ঢুকে গেছে। কো-পাইলট, এজেন্ট, এমসিপি সার্ভার এবং এআই-জেনারেটেড ডিপেন্ডেন্সিগুলো কোড তৈরি, পর্যালোচনা এবং শিপিংয়ের পদ্ধতিকে নতুন রূপ দিচ্ছে। এই সেফডেভ টক-এ, OWASP লিডার এবং অ্যাপসেক বিশেষজ্ঞরা বিশদভাবে আলোচনা করবেন যে আপনার নিরাপত্তা ব্যবস্থার জন্য এর প্রকৃত অর্থ কী, কোথায় গভর্নেন্স মডেলগুলো ভেঙে পড়ছে এবং ইঞ্জিনিয়ারিং টিমের গতি না কমিয়ে কোন বাস্তবসম্মত নিয়ন্ত্রণগুলো আসলেই কাজ করে। আপনার ইঞ্জিনিয়ারদের জন্য বাধা না হয়ে এআই-সহায়তায় ডেভেলপমেন্টকে সুরক্ষিত রাখতে পারে এমন বাস্তবসম্মত নিয়ন্ত্রণগুলো কীভাবে প্রয়োগ করা যায়, সে বিষয়ে সুনির্দিষ্ট ও কার্যকরী শিক্ষা (শুধু তত্ত্ব নয়) আশা করতে পারেন। এখনই নিবন্ধন করুন!

আধুনিক সফটওয়্যার ডেলিভারিতে এআই এখন একটি মূল কার্যনির্বাহী স্তর, যা অ্যাপ্লিকেশন নিরাপত্তা এবং সফটওয়্যার সাপ্লাই চেইন আক্রমণের নকশা ও বিস্তারের পদ্ধতিকে নতুন রূপ দিচ্ছে। প্রতিষ্ঠানগুলো যখন ২০২৬ সালের জন্য প্রস্তুতি নিচ্ছে, তখন আক্রমণকারীরা কীভাবে অটোমেশন, বিশ্বাস এবং এআই-চালিত ওয়ার্কফ্লোকে কাজে লাগায়, তা বোঝা অত্যন্ত গুরুত্বপূর্ণ। এই প্রতিবেদনটি অ্যাপসেক (AppSec) থ্রেট মডেলের একটি প্রমাণ-ভিত্তিক বিশ্লেষণ প্রদান করে, যা নিরাপত্তা এবং ডেভসেকওপিএস (DevSecOps) টিমগুলোকে উদীয়মান ঝুঁকি এবং এগিয়ে থাকার জন্য প্রয়োজনীয় প্রতিরক্ষামূলক পরিবর্তনগুলো বুঝতে সাহায্য করে। এখনই দেখে নিন!

চাপের মুখে সফটওয়্যার সাপ্লাই চেইন: ম্যালওয়্যার ও এআই সম্পর্কে ২০২৫ আমাদের কী শিখিয়েছে এবং এরপর কী আসবে—এই বিষয়ে আমাদের সেফডেভ টকটি এখনই দেখুন। ২০২৫ বদলে দিয়েছে। software supply chain securityনতুন আক্রমণ কৌশল (এআই-সহায়তাযুক্ত ম্যালওয়্যার, স্ব-প্রসারণ এবং ব্যাপক আকারে বিশ্বাসের অপব্যবহার) বিদ্যমান প্রতিরক্ষা ব্যবস্থার সীমাবদ্ধতাগুলো প্রকাশ করে দিয়েছে। ২০২৫ সালে আসলেই কী পরিবর্তন এসেছে এবং ২০২৬ সালের জন্য ডেভেলপমেন্ট ও সিকিউরিটি টিমগুলোকে কী গ্রহণ করতে হবে, তা বুঝতে এই বিশেষজ্ঞ-পরিচালিত সেশনে যোগ দিন। এখনই এপিসোডটি দেখুন!

২০২৬ সালের ১১ই সেপ্টেম্বর থেকে, CRA আপনাকে ENISA-কে সক্রিয়ভাবে ব্যবহৃত কোনো দুর্বলতা সম্পর্কে রিপোর্ট করার জন্য ২৪ ঘন্টা সময় দেবে, এমনকি বাজারে ইতিমধ্যে থাকা পণ্যগুলির ক্ষেত্রেও, এবং বেশিরভাগ দলের কাছে এখনও এর জন্য কোনো কর্মপ্রক্রিয়া নেই। এই সেশনে, আপনি আসল প্রক্রিয়াটি সরাসরি দেখতে পাবেন: একটি তৈরি করা SBOM কোন প্রোডাক্ট ভার্সনগুলো প্রভাবিত হয়েছে তা জানা, রিচেবিলিটি এবং এক্সপ্লয়টেবিলিটি বিশ্লেষণের মাধ্যমে প্রাপ্ত তথ্যগুলোকে অগ্রাধিকার দিয়ে অপ্রয়োজনীয় তথ্য থেকে আসল ঝুঁকিকে আলাদা করা, এবং নোটিফিকেশন সেট আপ করা যাতে কোনো তথ্য রিপোর্টযোগ্য ঘটনায় পরিণত হওয়ার সাথে সাথেই সঠিক ব্যক্তিকে সতর্ক করা যায়। এখনই রেজিস্টার করুন এবং দেখুন কীভাবে CRA-এর নোটিফিকেশন ক্লককে একটি আইনি সময়সীমা থেকে এমন একটি ওয়ার্কফ্লোতে পরিণত করা যায় যা আপনার টিম চাপের মধ্যেও কার্যকরভাবে চালাতে পারে।
ভাইব কোডিং সফটওয়্যার ডেলিভারির গতি বাড়াচ্ছে, কিন্তু এর সাথে ঝুঁকিও বাড়াচ্ছে। যেহেতু এআই-নির্মিত কোড এবং স্বয়ংক্রিয় এজেন্টরা ডেভেলপমেন্টের রূপ বদলে দিচ্ছে, তাই তাৎক্ষণিক কারসাজি, অলীক কোড এবং স্বয়ংক্রিয় সাপ্লাই চেইন এক্সপোজার শনাক্ত করার জন্য প্রচলিত অ্যাপসেক কন্ট্রোল আর যথেষ্ট নয়। যথাযথ গভর্নেন্স ছাড়া, অসুরক্ষিত প্যাটার্নগুলো মেশিনের গতিতে প্রোডাকশনে ছড়িয়ে পড়তে পারে। ভাইব কোডিং আপনার প্রতিষ্ঠানের সবচেয়ে বড় এআই ঝুঁকিতে পরিণত হওয়ার আগেই জেনে নিন কীভাবে এটিকে সুরক্ষিত করবেন।

এখনই দেখুন আমাদের ওয়েবিনার 'ভাইব কোডিং উইদাউট রিগ্রেট'। এআই (AI) সফটওয়্যার তৈরির পদ্ধতিকে বদলে দিচ্ছে, যেখানে কোপাইলট এবং এআই এজেন্টরা প্রোডাকশন কোডের ক্রমবর্ধমান একটি অংশ তৈরি করছে। এই সেশনে, আপনি দেখতে পাবেন কীভাবে রিয়েল-টাইম ভালনারেবিলিটি ডিটেকশনের মাধ্যমে সরাসরি IDE-তে এআই-জেনারেটেড কোড সুরক্ষিত করা যায়। guardrails কোপাইলট এবং রিচেবিলিটি-ভিত্তিক অগ্রাধিকার নির্ধারণের জন্য। জানুন কীভাবে এআই-সহায়তায় প্রতিকার ডেভেলপারদের দক্ষতার সাথে সমস্যা সমাধান করতে এবং নিয়ন্ত্রণ না হারিয়ে নিরাপদ, এআই-চালিত সফটওয়্যার তৈরি করতে সাহায্য করে। শুরু থেকেই কীভাবে নিরাপদ, এআই-চালিত সফটওয়্যার তৈরি করতে হয় তা শিখতে এখনই দেখুন।

আমাদের আসন্ন সেফডেভ টক এপিসোডটি এখনই দেখুন: অফুরন্ত দুর্বলতা। আরও বুদ্ধিদীপ্ত প্রতিরক্ষা! দুর্বলতা ব্যবস্থাপনা ক্রমাগত বিকশিত হচ্ছে, এবং প্রচলিত টুলগুলো আর যথেষ্ট নয়। আমাদের সাথে যোগ দিন এবং জানুন কীভাবে আধুনিক হুমকিগুলো আরও বুদ্ধিদীপ্ত ঝুঁকি মডেল, রিয়েল-টাইম অগ্রাধিকার নির্ধারণ এবং সফটওয়্যার সাপ্লাই চেইন সুরক্ষিত করার জন্য একটি নতুন পদ্ধতির দাবি করে। আপনার অ্যাপসেক কৌশলকে শক্তিশালী করতে এবং আজকের পরিবর্তনশীল ঝুঁকির প্রেক্ষাপটে এগিয়ে থাকতে বিশেষজ্ঞদের মূল্যবান মতামতে ভরপুর এই সেশনটি মিস করবেন না!

এখনই দেখুন আমাদের সেফডেভ টক 'ফ্রম কোড টু রানটাইম'। অনেক টিম স্ট্যাটিক অ্যানালাইসিসে প্রচুর বিনিয়োগ করে, তবুও দুর্বলতাগুলো প্রোডাকশনে চলে আসে। সমস্যাটি টুলের অভাব নয়; বরং আসল ঝুঁকি বোঝার জন্য প্রয়োজনীয় প্রেক্ষাপটের অভাব। এই বিশেষজ্ঞ-পরিচালিত সেশনে আমরা আলোচনা করব কেন আধুনিক অ্যাপসেক (AppSec) একটিমাত্র দৃষ্টিভঙ্গির উপর নির্ভর করতে পারে না এবং কীভাবে কোড-লেভেল ও রানটাইম ইনসাইট একত্রিত করলে টিমগুলো লাইফসাইকেল জুড়ে আরও কার্যকরভাবে দুর্বলতা শনাক্ত, অগ্রাধিকার নির্ধারণ এবং প্রতিকার করতে পারে। বর্তমান পদ্ধতিগুলো কোথায় ব্যর্থ হচ্ছে এবং কীভাবে একটি আরও সম্পূর্ণ ও প্রেক্ষাপট-সচেতন নিরাপত্তা কৌশল তৈরি করা যায়, তা বুঝতে এখনই দেখুন।

এখনই দেখুন বছরের আমাদের শেষ SafeDev Talk এবং আপনার দক্ষতা আরও বাড়িয়ে তুলুন। Software Supply Chain Security২০২৪ সালের গুরুত্বপূর্ণ শিক্ষাগুলো পর্যালোচনা করতে, সর্বশেষ প্রবণতাগুলো উন্মোচন করতে এবং ২০২৫ সালের চ্যালেঞ্জগুলোর জন্য প্রস্তুত হতে কার্যকরী অন্তর্দৃষ্টি শেয়ার করতে শীর্ষ শিল্প বিশেষজ্ঞদের সাথে যোগ দিন। এই ওয়েবিনারটি নিরাপত্তা পেশাদার এবং উন্নয়ন দলগুলোর জন্য ডিজাইন করা হয়েছে, যারা এই পরিবর্তনশীল বিশ্বে উদ্ভাবন করতে এবং এগিয়ে থাকতে আগ্রহী। software supply chain security বিশ্ব। এখনই দেখুন!
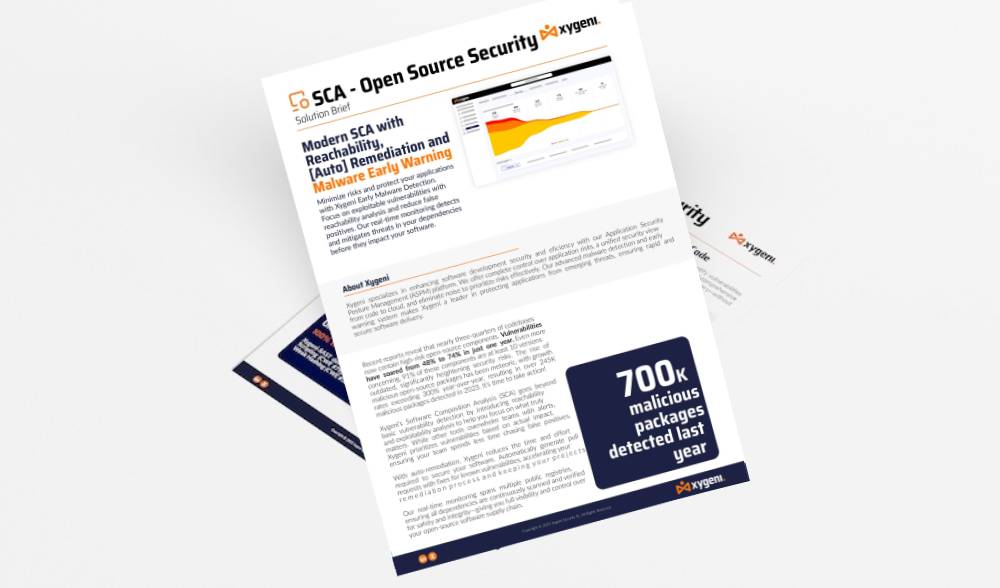
জাইজেনির SCA Open Source Security এই সমাধানটি অপরিহার্য। এটি প্রকাশিত হওয়ার সাথে সাথেই ক্ষতিকারক প্যাকেজ স্ক্যান করে এবং ব্লক করে, যার ফলে আপনার সিস্টেমে ম্যালওয়্যার এবং দুর্বলতা অনুপ্রবেশের ঝুঁকি ব্যাপকভাবে হ্রাস পায়। আমাদের ব্যাপক পর্যবেক্ষণ একাধিক পাবলিক রেজিস্ট্রি জুড়ে বিস্তৃত, যা নিরাপত্তা এবং অখণ্ডতার জন্য সমস্ত নির্ভরতা পুঙ্খানুপুঙ্খভাবে যাচাই করা নিশ্চিত করে। Xygeni আপনার দলের সক্ষমতাও বৃদ্ধি করে...

এখনই দেখুন আমাদের সেফডেভ টক: এআই-চালিত ডেভসেকওপিএস – ক্লাউড স্কেলে নিরাপত্তার অর্কেস্ট্রেশন। আধুনিক ডেভেলপমেন্টে নিরাপত্তাকে কোনোভাবেই গৌণ বিষয় হিসেবে দেখা যায় না, এবং এআই সফটওয়্যার তৈরি, সুরক্ষিতকরণ ও স্কেল করার পদ্ধতিকে নতুন রূপ দিচ্ছে। এই পর্বে, বিশেষজ্ঞরা আলোচনা করবেন কীভাবে প্যাচিং এবং স্ক্যানিংয়ের বাইরে গিয়ে ক্লাউড জুড়ে সত্যিকারের ইন্টেলিজেন্ট অর্কেস্ট্রেশন অর্জন করা যায়। SDLCএআই-চালিত দুর্বলতা ব্যবস্থাপনা থেকে শুরু করে অন্তর্নির্মিত guardrails in CI/CD এবং রানটাইম, এই আলোচনাটি তুলে ধরেছে যে স্কেলেবল, ক্লাউড-নেটিভ অ্যাপসেক আসলে কেমন হয়। এখনই দেখুন!

দেখুন এবং গভীরভাবে জানুন: ক্রমবর্ধমান ডেটা লঙ্ঘন এবং দুর্বলতার পরিপ্রেক্ষিতে সুরক্ষিত অ্যাপ্লিকেশনের জরুরি প্রয়োজনীয়তা; সুরক্ষিত ও সম্প্রসারণযোগ্য সফটওয়্যার তৈরির বর্তমান চ্যালেঞ্জগুলো, যার মধ্যে রয়েছে বিচ্ছিন্ন কর্মপ্রবাহ, দূরবর্তী দলগুলোর মধ্যে যোগাযোগের ঘাটতি এবং ওপেন-সোর্স সফটওয়্যার (OSS) একীভূত করার সাথে সম্পর্কিত ঝুঁকি; এবং আরও অনেক কিছু। শিখুন কীভাবে অপ্রয়োজনীয় তথ্য বাদ দিয়ে সবচেয়ে গুরুতর হুমকিগুলোর উপর মনোযোগ কেন্দ্রীভূত করা যায়। এই সুযোগ হাতছাড়া করবেন না!
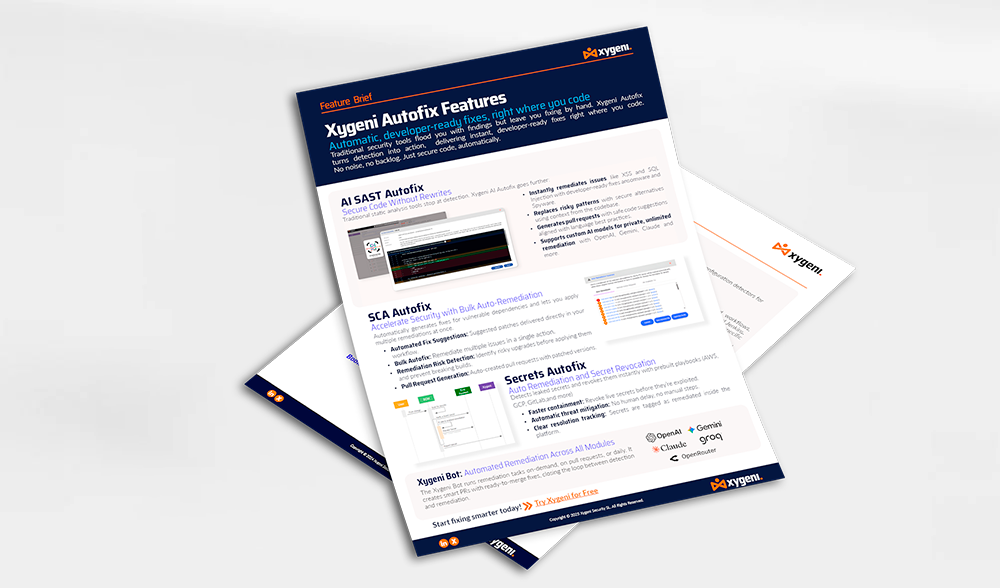
স্বয়ংক্রিয়, ডেভেলপার-উপযোগী সমাধান, ঠিক যেখানে আপনি কোড করেন। প্রচলিত নিরাপত্তা টুলগুলো আপনাকে অসংখ্য ত্রুটি খুঁজে পায়, কিন্তু সেগুলো আপনাকে হাতে-কলমে ঠিক করতে হয়। Xygeni Autofix শনাক্তকরণকে কাজে পরিণত করে, এবং ঠিক যেখানে আপনি কোড করেন, সেখানেই তাৎক্ষণিক ও ডেভেলপার-উপযোগী সমাধান পৌঁছে দেয়। কোনো অপ্রয়োজনীয় তথ্য নেই, কোনো জমে থাকা কাজ নেই। শুধু সুরক্ষিত কোড, স্বয়ংক্রিয়ভাবে।

এখনই দেখুন আমাদের সেফডেভ টক: কীভাবে অডিট পাস করবেন? ISO, NIST এবং CRA-এর সাথে সামঞ্জস্যপূর্ণ বাস্তব অ্যাপসেক তৈরি করা। আজকাল, নিরাপদ কোড থাকাই যথেষ্ট নয়; আপনাকে তা প্রমাণ করতে হবে। ISO 27001, NIST CSF, CRA, DORA, এবং NIS-2-এর মতো ফ্রেমওয়ার্কগুলো যখন প্রধান হয়ে উঠছে, তখন সংস্থাগুলোকে অবশ্যই অডিট-প্রস্তুত অ্যাপসেক প্রোগ্রাম তৈরি করতে হবে যা প্রকৃতপক্ষে পুঙ্খানুপুঙ্খ যাচাই-বাছাইয়ের মুখে টিকে থাকতে পারে। এই পর্বে, বিশেষজ্ঞরা আলোচনা করবেন কীভাবে নীতি থেকে অনুশীলনে যাওয়া যায় এবং কমপ্লায়েন্সকে অন্তর্ভুক্ত করা যায়। CI/CDএবং প্রকৃতপক্ষে কী অনুমোদিত হবে, সে বিষয়ে ইঞ্জিনিয়ারিং, নিরাপত্তা ও জিআরসি টিমগুলোকে একত্রিত করুন। এখনই এটি দেখে নিন!

আমাদের পরবর্তী সেফডেভ টক দেখতে এখনই দেখুন এবং আপনার ডেভসেকওপিএস কৌশলে বৈপ্লবিক পরিবর্তন আনুন! জানুন কীভাবে সক্রিয় ঝুঁকি ব্যবস্থাপনা আপনার ডেভসেকওপিএস কৌশলকে রূপান্তরিত করতে পারে এবং উদীয়মান হুমকির বিরুদ্ধে আপনার সফটওয়্যার সাপ্লাই চেইনকে শক্তিশালী করতে পারে। এই সেশনটি বিশেষভাবে সেইসব সাইবারসিকিউরিটি লিডার এবং ডেভেলপমেন্ট টিমের জন্য তৈরি করা হয়েছে, যারা দুর্বলতার ক্রমবর্ধমান জটিল জগতে এগিয়ে থাকতে প্রতিশ্রুতিবদ্ধ। এখনই এপিসোডটি দেখুন!

আমাদের সেফডেভ টকটি দেখুন: এআই আনলিশড: অ্যাপ্লিকেশন সিকিউরিটিতে উদীয়মান হুমকি এবং প্রতিরক্ষা ব্যবস্থা। এআই সাইবারসিকিউরিটিকে রূপান্তরিত করার সাথে সাথে, অ্যাপ্লিকেশন সিকিউরিটির উপর এর প্রভাব শক্তিশালী এবং সূক্ষ্ম উভয়ই। পলিমরফিক ম্যালওয়্যার থেকে শুরু করে মডেল টেম্পারিং এবং প্রম্পট ইনজেকশন পর্যন্ত, আক্রমণকারীরা আরও স্মার্ট আক্রমণ তৈরি করতে এআই ব্যবহার করছে, এবং রক্ষাকারীরা সেগুলোকে দ্রুত শনাক্ত ও প্রশমিত করতে এআই ব্যবহার করছে। এই সমীকরণের উভয় দিক বুঝতে এবং আপনার অ্যাপসেক প্রোগ্রামকে কীভাবে এআই-রেডি করবেন তা শিখতে এটি দেখুন।
২০২৫ সালের প্রথম সেফডেভ টকটি দেখুন এবং আপনার দক্ষতা বৃদ্ধি করুন। Open Source Security কৌশলসমূহ! শীর্ষ বিশেষজ্ঞদের কাছ থেকে শুনুন, যারা ২০২৪ সালের গুরুত্বপূর্ণ শিক্ষা, অত্যাধুনিক প্রতিরক্ষা ব্যবস্থা এবং ওপেন সোর্স সফটওয়্যার (OSS) নিরাপত্তার ভবিষ্যৎ নিয়ে আলোচনা করবেন। ক্রমবর্ধমান হুমকির প্রেক্ষাপটে এগিয়ে থাকার এবং আপনার সফটওয়্যার সাপ্লাই চেইন সুরক্ষিত করার জন্য সক্রিয় কৌশল শেখার এটাই আপনার সুযোগ!

এই প্রতিবেদনে ওপেন-সোর্স নির্ভরতার দুর্বলতা কাজে লাগিয়ে সাইবার আক্রমণের মাধ্যমে সফটওয়্যার সরবরাহ শৃঙ্খলকে ক্রমবর্ধমানভাবে লক্ষ্যবস্তু করার বিষয়টি তুলে ধরা হয়েছে এবং CI/CD pipelineDORA এবং NIS2-এর মতো প্রবিধানগুলি পরিপালনের প্রয়োজনীয়তা কঠোর করার সাথে সাথে, শক্তিশালী নিরাপত্তা ব্যবস্থার প্রয়োজনীয়তা দেখা দিয়েছে। আপনার প্রতিষ্ঠানের নিরাপত্তা ব্যবস্থা উন্নত করুন। software supply chain securityআমাদের বিশদ নির্দেশিকার মাধ্যমে ২০২৫ সালে ক্রমবর্ধমান সাইবার হুমকির বিরুদ্ধে স্থিতিস্থাপকতা নিশ্চিত করুন!

নিরাপত্তা দলগুলো প্রায়শই নির্ভর করে SCA এবং SAST এগুলোর মধ্যে কোনো একটিকে বেছে নেওয়ার পরিবর্তে, আসল চ্যালেঞ্জ হলো একটি শক্তিশালী নিরাপত্তা ব্যবস্থার জন্য কীভাবে এদেরকে একসাথে কাজ করানো যায়। আমাদের সেফডেভ টকটি দেখুন এবং জানুন কেন। SCA একাই যথেষ্ট নয়, রিচেবিলিটি অ্যানালাইসিস কীভাবে ফলস পজিটিভ কমায়, কেন SAST অ্যাপসেক কভারেজের গুরুত্বপূর্ণ ঘাটতি পূরণ করে এবং আরও অনেক কিছু। এখনই দেখুন!
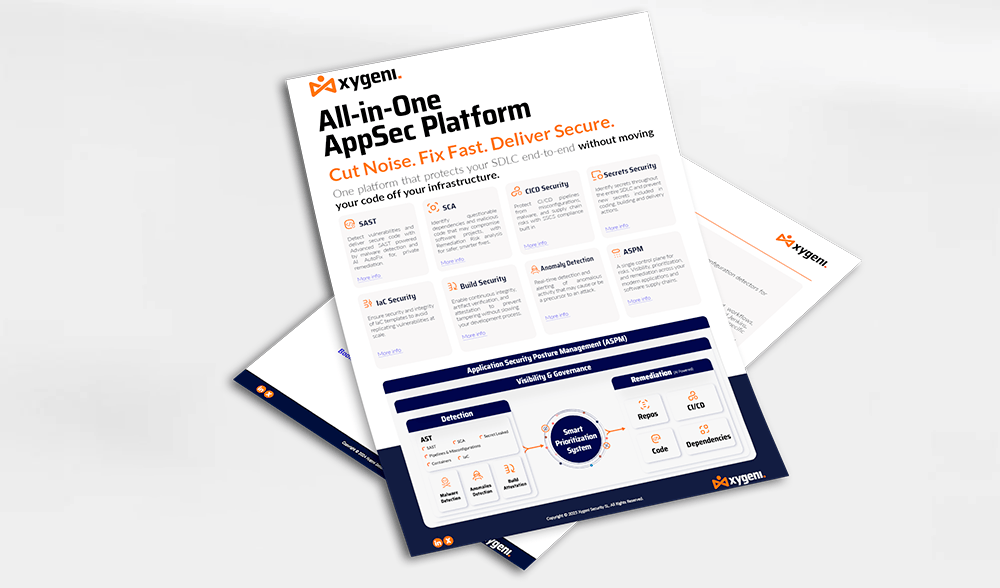
জাইজেনির অনন্য সক্ষমতা সফটওয়্যার সরবরাহ শৃঙ্খলে সম্পূর্ণ স্বচ্ছতা প্রদান করে, যা তাদের সফটওয়্যার সরবরাহ শৃঙ্খলের সাথে সম্পর্কিত ঝুঁকিগুলো মূল্যায়ন, সবচেয়ে গুরুত্বপূর্ণ উপাদানগুলো চিহ্নিত ও অগ্রাধিকার প্রদান, এবং একটি কার্যকর ও দক্ষ প্রচেষ্টায় তাদের বৈশ্বিক ও বিস্তারিত নিরাপত্তা পরিস্থিতি মূল্যায়ন ও উন্নত করার জন্য একটি পদ্ধতিগত প্রক্রিয়া সক্ষম করে তোলে...

Application Security Posture Management (ASPM) দিন দিন জনপ্রিয়তা লাভ করছে। তবে, এর নির্দিষ্ট কার্যকারিতাগুলো সবার কাছে পুরোপুরি স্পষ্ট নাও হতে পারে। এখনই আপনার আসন নিশ্চিত করুন! আমাদের সেফডেভ টক “আপনার কি প্রয়োজন” এ যোগ দিন। ASPM আপনার জীবনে?” সাইবার নিরাপত্তা বিশেষজ্ঞ জেমস বারথোটি, উইলিয়াম পাম এবং লুইস গার্সিয়ার সাথে এর সম্ভাবনা অন্বেষণ করুন। ASPM একটি সামগ্রিক অ্যাপ্লিকেশন নিরাপত্তা সমাধান হিসেবে আপনার প্রতিষ্ঠানকে আরও শক্তিশালী করে তুলুন!
Xygeni-এর DevOps-এর জন্য ম্যালওয়্যার সনাক্তকরণ সমাধান আপনার সফটওয়্যার সাপ্লাই চেইন জুড়ে প্রবেশ করানো ক্ষতিকারক কোডের বিরুদ্ধে রিয়েল-টাইম সুরক্ষা প্রদান করে। এটি ক্রমাগত আপনার সফটওয়্যার সাপ্লাই চেইন স্ক্যান করে। SCM এবং CI/CD প্রোডাকশনে পৌঁছানোর আগেই ম্যালওয়্যার, ব্যাকডোর এবং সন্দেহজনক উপাদান শনাক্ত করার পরিবেশ। ডেভেলপমেন্ট প্রক্রিয়ার একেবারে শুরুতে ইন্টিগ্রেট করার মাধ্যমে, জাইজেনি টিমগুলোকে উৎস থেকেই হুমকি ব্লক করতে সাহায্য করে। এই সলিউশনটি দ্রুত সমর্থন করে...

আমাদের সেফডেভ টক দেখুন এবং আপনার অ্যাপসেক স্ট্র্যাটেজি বদলে ফেলুন! জানুন কেন। ASPM (Application Security Posture Managementঅ্যালার্ট ফ্যাটিগ কাটিয়ে ওঠা, নিরাপত্তা সংক্রান্ত তথ্য একীভূত করা এবং প্রকৃত ঝুঁকিগুলোকে অগ্রাধিকার দেওয়ার মূল চাবিকাঠি হলো অ্যাপসেক (AppSec) ও ডেভসেকওপস (DevSecOps)-এর ভবিষ্যৎ। শীর্ষস্থানীয় সাইবারসিকিউরিটি বিশেষজ্ঞরা অ্যাপসেক (AppSec) এবং ডেভসেকওপস (DevSecOps)-এর ভবিষ্যৎ নিয়ে বিস্তারিত আলোচনা করবেন এবং আপনাকে এগিয়ে রাখতে কার্যকরী কৌশল শেয়ার করবেন। নিরাপত্তা ওয়ার্কফ্লোকে কীভাবে সুবিন্যস্ত করা যায় এবং একটি নির্বিঘ্ন ডেভসেকওপস (DevSecOps) কৌশল তৈরি করা যায়, তা শেখার এই সুযোগটি হাতছাড়া করবেন না। এখনই দেখুন!

এখনই দেখুন আমাদের সেফডেভ টক: ডিফল্টরূপে সুরক্ষিত: কীভাবে স্বয়ংক্রিয় প্রতিকার অ্যাপসেককে নতুন রূপ দিচ্ছে? “ডিফল্টরূপে সুরক্ষিত” এখন আর ঐচ্ছিক নয়; এটিই নতুন ভিত্তি। এআই-জেনারেটেড কোড, এমবেডেড এআই কম্পোনেন্ট এবং অত্যন্ত দ্রুত ডেভেলপমেন্ট চক্রের কারণে, প্রচলিত নিরাপত্তা ব্যবস্থাগুলো ব্যর্থ হচ্ছে। এর সমাধান কী? সক্রিয় প্রতিরক্ষা এবং কার্যকরী স্বয়ংক্রিয় প্রতিকার ব্যবস্থা, যা ডেভেলপারদের কাজের জায়গাতেই কার্যকর। এখনই দেখুন এবং আধুনিক অ্যাপসেকের পরবর্তী পদক্ষেপ নিন!

সফটওয়্যার কম্পোজিশন অ্যানালাইসিসকে কীভাবে রূপান্তরিত করা যায় তা জানতে আমাদের সেফডেভটক অক্টোবর সংস্করণটি দেখুন।SCAএবং উদীয়মান হুমকি থেকে আপনার সফটওয়্যার সরবরাহ শৃঙ্খলকে সুরক্ষিত করুন।
এই সেশনটি এমন সাইবারসিকিউরিটি লিডার এবং ডেভেলপমেন্ট টিমগুলোর জন্য ডিজাইন করা হয়েছে, যারা ওপেন-সোর্স দুর্বলতার আজকের জটিল প্রেক্ষাপটে এগিয়ে থাকতে চান।

আপনার সুরক্ষার কৌশলগুলি আবিষ্কার করুন CI/CD pipelineপ্রত্যক্ষ ও পরোক্ষ পিপিই, ম্যালওয়্যার ইনজেকশন এবং আর্টিফ্যাক্ট পয়জনিং-এর মতো উদীয়মান হুমকিগুলোর বিরুদ্ধে।
এই eBookজাইজেনি-এর প্রি-সেলস প্রধান লুইস গার্সিয়ার লেখা এই বিশেষজ্ঞ নির্দেশিকাটি আপনাকে নিরাপত্তা ঝুঁকি শনাক্তকরণ, প্রতিরোধ এবং তার প্রতিক্রিয়া জানানোর মাধ্যমে আক্রমণকারীদের থেকে এগিয়ে থাকতে সাহায্য করবে। CI/CD pipelines!

ওপেন-সোর্স সফটওয়্যার (OSS)-কে প্রভাবিত করা সাম্প্রতিকতম ম্যালওয়্যার হুমকিগুলো সম্পর্কে জানতে আমাদের "ওপেন সোর্সে রিয়েল-টাইম ম্যালওয়্যার সনাক্তকরণ" ওয়েবিনারটি দেখুন। OSS-এর ব্যবহার বাড়ার সাথে সাথে হুমকির পরিমাণ ও জটিলতাও বাড়ছে, যা ডেভেলপার এবং প্রতিষ্ঠান উভয়ের জন্যই নতুন চ্যালেঞ্জ তৈরি করছে। এই জ্ঞানগর্ভ সেশনটি আপনার OSS নির্ভরতাগুলোকে ক্ষতিকারক আক্রমণ থেকে সুরক্ষিত রাখার জন্য সাম্প্রতিকতম প্রবণতা, উদীয়মান হুমকি এবং উন্নত কৌশলগুলো উন্মোচন করবে। এখনই দেখুন!

আপনি সান ফ্রান-এ অনুষ্ঠিত আরএসএ সম্মেলন ২০২৪-এ যোগদান করতে পারেননি।cisকোনো সমস্যা নেই! আমাদের এক্সক্লুসিভ ওয়েবিনারটি দেখুন এবং সাইবারসিকিউরিটির সবচেয়ে গুরুত্বপূর্ণ কিছু ট্রেন্ড সম্পর্কে আগে থেকেই জেনে নিন, যার মধ্যে রয়েছে বিভিন্ন পরিবর্তন। CISআপনার ডেস্ক থেকেই সাইবার-প্রতিরক্ষার অত্যাধুনিক উন্নয়নে নেতৃত্ব দেওয়ার সুযোগ। এই ওয়েবিনারে, আপনি সাইবারসিকিউরিটি জগতের সবচেয়ে আধুনিক ধারণা এবং কৌশলগুলি সম্পর্কে গভীরভাবে জানতে পারবেন!

সফটওয়্যার সাপ্লাই চেইন আক্রমণ ক্রমশ ব্যাপক ও বিধ্বংসী হয়ে উঠছে, এবং গার্টনারের পূর্বাভাস অনুযায়ী ২০২৫ সালের মধ্যে সমস্ত ব্যবসার ৪৫% এই ধরনের লঙ্ঘনের শিকার হবে। সাইবারসিকিউরিটি ভেঞ্চারস এই হুমকির ভয়াবহতার ওপর আরও জোর দিয়ে অনুমান করছে যে, ২০৩১ সালের মধ্যে সফটওয়্যার সাপ্লাই চেইন আক্রমণের কারণে বার্ষিক ক্ষতির পরিমাণ হবে বিপুল ১৩৮ বিলিয়ন ডলার। এই উদ্বেগজনক পূর্বাভাসগুলো সংস্থাগুলোর জন্য তাদের অগ্রাধিকার নির্ধারণের জরুরি প্রয়োজনীয়তা তুলে ধরে। SSCSকীভাবে তা শিখুন!
সফটওয়্যার উন্নয়নের দ্রুত পরিবর্তনশীল বিশ্বে, সফটওয়্যার সরবরাহ শৃঙ্খল সুরক্ষিত করা একটি অত্যন্ত গুরুত্বপূর্ণ বিষয় হয়ে উঠেছে। eBook সফটওয়্যার সাপ্লাই চেইনের হুমকিগুলো বোঝা এবং প্রশমিত করার জন্য একটি বিশদ নির্দেশিকা প্রদান করে, বিশেষত কন্টিনিউয়াস ইন্টিগ্রেশন/কন্টিনিউয়াস ডিপ্লয়মেন্ট (Continuous Integration/Continuous Deployment)-এর উপর আলোকপাত করে।CI/CDসিস্টেম...
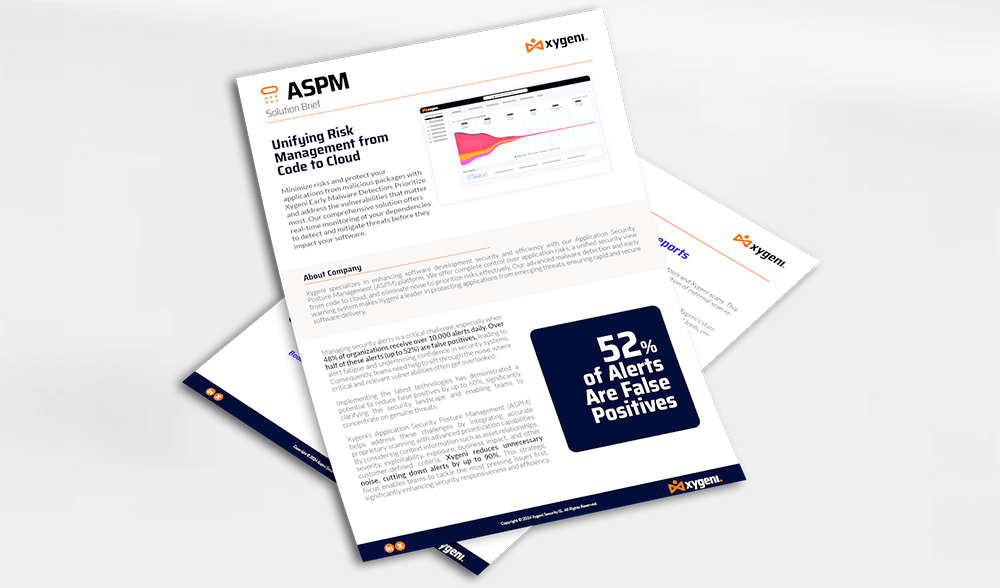
জাইজেনির Application Security Posture Management (ASPMনির্ভুল নিজস্ব স্ক্যানিং এবং উন্নত অগ্রাধিকার নির্ধারণ ক্ষমতার সমন্বয়ের মাধ্যমে এই চ্যালেঞ্জগুলো মোকাবিলায় সাহায্য করে। অ্যাসেটের সম্পর্ক, তীব্রতা, শোষণযোগ্যতা, ঝুঁকি, ব্যবসায়িক প্রভাব এবং গ্রাহক-নির্ধারিত অন্যান্য মানদণ্ডের মতো প্রাসঙ্গিক তথ্য বিবেচনা করে, Xygeni অপ্রয়োজনীয় কোলাহল হ্রাস করে...
আপনার অনুকূলিতকরণ CI/CD Xygeni-এর মাধ্যমে টুল কনফিগারেশন ঠিক করুন, নিরাপত্তা ত্রুটি শনাক্ত করুন এবং আক্রমণের ঝুঁকি হ্রাস করুন। ক্রমাগত নিরাপত্তা সংক্রান্ত সর্বোত্তম অনুশীলন প্রয়োগের মাধ্যমে ফলস পজিটিভ কমিয়ে আনুন এবং নিরাপত্তা বিচ্যুতি প্রতিরোধ করুন, যা আপনার DevOps ওয়ার্কফ্লোকে সুরক্ষিত ও নিয়মসম্মত রাখে।

DORA-কে আয়ত্ত করতে এবং আর্থিক নিয়ন্ত্রণের সদা পরিবর্তনশীল জগতে এগিয়ে থাকতে, এখনই আমাদের উদ্বোধনী মৌসুমের সেফডেভ টক পর্বটি দেখুন। এই ওয়েবিনারটি বিশেষভাবে আর্থিক প্রতিষ্ঠানগুলোর জন্য তৈরি করা হয়েছে এবং এটি আপনাকে পরিচালনগত নিরাপত্তা ও কমপ্লায়েন্সের উপর DORA-এর প্রভাব বুঝতে সাহায্য করবে। আপনি কার্যকরী কৌশল এবং বিশেষজ্ঞের অন্তর্দৃষ্টি লাভ করবেন, যা আপনাকে ভবিষ্যতের জন্য আরও ভালোভাবে প্রস্তুত করে তুলবে!
Xygeni Secrets Security এটি আপনার নির্ভরযোগ্য রক্ষাকবচ হিসেবে কাজ করে, যা পাসওয়ার্ড, এপিআই কী এবং টোকেনের মতো গুরুত্বপূর্ণ গোপনীয় তথ্য ফাঁস হওয়া রোধ করার জন্য ডিজাইন করা হয়েছে। যেহেতু সাইবার হুমকি ক্রমাগত পরিবর্তিত হচ্ছে, তাই এমন একটি সমাধান থাকা অপরিহার্য যা কেবল তথ্য ফাঁস শনাক্তই করে না, বরং কোনো বড় ধরনের নিরাপত্তা লঙ্ঘনের আগেই তা সক্রিয়ভাবে প্রতিরোধ করে। জাইজেনি আপনার টিমকে আত্মবিশ্বাসের সাথে কাজ করতে সক্ষম করে এবং আপনার ডেভেলপমেন্টের গোপনীয় তথ্য সুরক্ষিত রাখা নিশ্চিত করে...

এখনই দেখুন আমাদের সেফডেভ টক-এর ‘সিকিউরিটি উইদাউট সাইলোস’ পর্বটি এবং অল-ইন-ওয়ান অ্যাপসেক প্ল্যাটফর্ম ব্যবহারের প্রকৃত গুরুত্ব সম্পর্কে জানুন। কার্যকর ঝুঁকি ব্যবস্থাপনার ক্ষেত্রে সাইলোস একটি প্রধান বাধা হয়েই চলেছে। এই সেশনে আলোচনা করা হয়েছে কীভাবে একটি অল-ইন-ওয়ান প্ল্যাটফর্ম গ্রহণ করা আপনার অ্যাপসেক কৌশলকে সুবিন্যস্ত করতে পারে, নিরাপত্তা ও ডেভেলপমেন্ট টিমের মধ্যে সহযোগিতা বাড়াতে পারে, উদীয়মান হুমকি থেকে আপনাকে এগিয়ে রাখতে পারে এবং আরও অনেক কিছু! এখনই এটি দেখুন এবং আপনার অ্যাপ্লিকেশন ও সফটওয়্যার সাপ্লাই চেইন সুরক্ষিত করার কৌশলগুলো জেনে নিন!
জাইজেনির অ্যানোমালি ডিটেকশন প্ল্যাটফর্ম আপনার অভ্যন্তরীণ কার্যকলাপ ক্রমাগত পর্যবেক্ষণ ও বিশ্লেষণ করে নিরাপত্তার একটি অতিরিক্ত স্তর প্রদান করে। SCM এবং CI/CD অস্বাভাবিক আচরণ দ্রুত শনাক্ত ও তার প্রতিক্রিয়া জানানোর পরিকাঠামো। জাইজেনি রিয়েল টাইমে এমন অসঙ্গতি শনাক্ত করে যা অননুমোদিত পরিবর্তন, অ্যাক্সেস বা অপব্যবহারের ইঙ্গিত দেয়। এই সক্রিয় পদ্ধতি নিশ্চিত করে...
ওপেন সোর্স সফটওয়্যার (OSS)-এর গুরুত্বপূর্ণ ভূমিকা থাকা সত্ত্বেও, এর সমন্বয় নিরাপত্তা সংক্রান্ত নানা চ্যালেঞ্জে পরিপূর্ণ। সাম্প্রতিক প্রতিবেদনগুলোতে OSS-কে লক্ষ্য করে ম্যালওয়্যার আক্রমণের ব্যাপক বৃদ্ধির বিষয়টি তুলে ধরা হয়েছে, যেখানে ২০২২ সালে এই ধরনের ঘটনা ৬৩৩% বৃদ্ধি পেয়েছে এবং ২০২৩ সালে তা আরও ২৪৫% হারে বাড়তে থাকবে। প্রচলিত নিরাপত্তা ব্যবস্থা, যা কমন ভালনারেবিলিটিজ অ্যান্ড এক্সপোজারস (CVEs)-এর মাধ্যমে পরিচিত দুর্বলতা শনাক্ত করার উপর ব্যাপকভাবে নির্ভরশীল, তা অপর্যাপ্ত প্রমাণিত হচ্ছে। এই ব্যবস্থাগুলোতে প্রায়শই দুর্বলতা রিপোর্ট করতে বিলম্ব, সীমিত সুরক্ষা এবং অত্যাধুনিক ও জিরো-ডে থ্রেট শনাক্ত করতে অক্ষমতা দেখা যায়...
আমাদের বিশদ শ্বেতপত্রটি NIST SP 800-204D-এর সূক্ষ্ম বিষয়াবলী নিয়ে বিস্তারিত আলোচনা করে। SSCS আজকের সফটওয়্যার ডেভেলপমেন্ট পরিবেশে অনুশীলন এবং তাদের তাৎপর্য। এই অন্তর্দৃষ্টিপূর্ণ নির্দেশিকার মাধ্যমে, আপনি NIST নির্দেশিকাগুলিকে কীভাবে কাজে লাগাতে পারেন সে সম্পর্কে মূল্যবান জ্ঞান অর্জন করবেন: শক্তিশালী করতে। Software Supply Chain Security...

সেফডেভটকস-এর চতুর্থ পর্বে থাকছেন শীর্ষস্থানীয় সাইবার নিরাপত্তা বিশেষজ্ঞ ডেরেক ফিশার, অভিলাশা সিনহা এবং লুইস রড্রিগেজ। এই পর্বে সফটওয়্যার ডেভেলপমেন্টে থার্ড-পার্টি এবং ওপেন-সোর্স কম্পোনেন্টের উপর নির্ভরতার মতো গুরুত্বপূর্ণ বিষয়টি নিয়ে গভীরভাবে আলোচনা করা হবে এবং এর লুকানো দুর্বলতা ও উদীয়মান হুমকিগুলো উন্মোচন করা হবে। লুকানো দুর্বলতা, ক্রমবর্ধমান হুমকি, বাস্তব জগতের নিরাপত্তা লঙ্ঘন এবং আরও অনেক কিছু সম্পর্কে জানতে আমাদের সাথে যোগ দিন!

Xygeni-এর CTO লুইস রদ্রিগেজ এবং সেলস সাপোর্ট ম্যানেজার লুইস ম্যানুয়েল গার্সিয়ার সাথে সুরক্ষিত বিষয়ে এই ওয়েবিনারে যোগ দিন। CI/CDআপনার নিরাপত্তা জোরদার করতে OWASP-এর সেরা অনুশীলনগুলি কীভাবে গ্রহণ করবেন, তা আমাদের বিশেষজ্ঞদের কাছ থেকে জানুন। CI/CD এবং আপনার সফটওয়্যার সরবরাহ শৃঙ্খল সুরক্ষিত রাখুন। আপনার CI/CD এবং OWASP-এর সাথে সফটওয়্যার সাপ্লাই চেইন। তারা ইনভেন্টরি এবং বিশ্লেষণ নিয়ে আলোচনা করবেন। CI/CD অন্যান্য অনেক কিছুর মধ্যে ঝুঁকি, শনাক্তকরণ এবং প্রতিরোধ!
আমাদের সিটিও লুইস রড্রিগেজকে নিয়ে তৈরি সিকিউর সাইবার কানেক্ট পডকাস্টের পর্বটি দেখুন। ১৫ বছরেরও বেশি অভিজ্ঞতার আলোকে, লুইস ক্ষতিকারক কোড শনাক্তকরণ, থার্ড-পার্টি কম্পোনেন্ট সুরক্ষিত করা এবং অ্যাপসেক কৌশলকে ভবিষ্যৎ-উপযোগী করার বিষয়ে বিশেষজ্ঞ মতামত তুলে ধরেছেন। সোলারউইন্ডস-এর পরবর্তী ঘটনা থেকে শুরু করে সাম্প্রতিকতম এসএসএইচ ব্যাকডোর ঘটনা পর্যন্ত, এই পর্বে বাস্তব জগতের হুমকি এবং কার্যকরী প্রতিরক্ষা কৌশল নিয়ে আলোচনা করা হয়েছে। আপনার নিরাপত্তা ব্যবস্থাকে কীভাবে আরও শক্তিশালী করবেন তা জানুন। SDLCসরবরাহ শৃঙ্খলের ঝুঁকি হ্রাস করুন এবং ক্রমবর্ধমান সাইবার হুমকি থেকে এগিয়ে থাকুন।

এই দ্বিতীয় পর্বে যোগ দিন CI/CD জাইজেনি-এর সিটিও ও সহ-প্রতিষ্ঠাতা লুইস রদ্রিগেজ এবং সেলস সাপোর্ট ম্যানেজার লুইস ম্যানুয়েল গার্সিয়ার অংশগ্রহণে ওয়েবিনার। এই সেশনে আমরা “ব্লু টিম” দৃষ্টিকোণটি অন্বেষণ করব। CI/CD নিরাপত্তা, সংস্থাগুলো তাদের নিরাপত্তা ব্যবস্থা উন্নত করার জন্য যে কার্যকরী পদক্ষেপগুলো নিতে পারে, সেগুলোর গভীরে অনুসন্ধান...
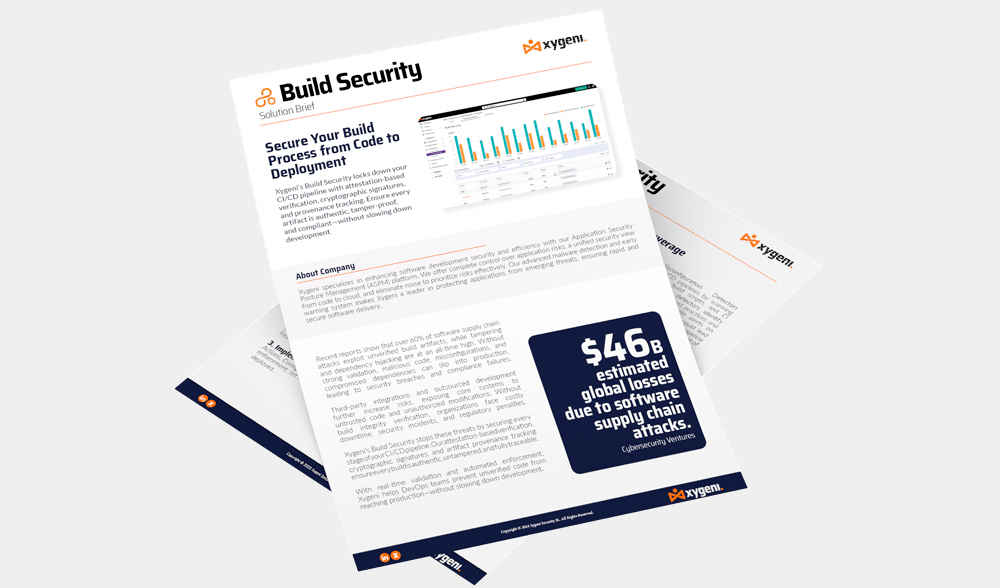
জাইজেনির Build Security প্ল্যাটফর্ম আপনার CI/CD pipeline স্বয়ংক্রিয় অ্যাটেস্টেশন, ক্রিপ্টোগ্রাফিক সিগনেচার এবং প্রোভেনেন্স ট্র্যাকিংয়ের মাধ্যমে আর্টিফ্যাক্টের অখণ্ডতা যাচাই করে। এটি নিশ্চিত করে যে প্রতিটি বিল্ড খাঁটি, টেম্পার-প্রুফ এবং এর উৎস পর্যন্ত শনাক্তযোগ্য। এই সক্রিয় পদ্ধতিটি যাচাইবিহীন বা ক্ষতিকারক কোডকে প্রোডাকশনে প্রবেশ করতে বাধা দেয়...

"রহস্য উন্মোচন"-এ আমাদের সাথে যোগ দিন SBOM "নিরাপত্তা" শীর্ষক অনুষ্ঠানে সাইবার নিরাপত্তা বিশেষজ্ঞ জেনিফার কক্স, সন্তোষ কামানে এবং জেসুস কুয়াদ্রাদো এর গুরুত্ব তুলে ধরবেন। SBOM সফটওয়্যারের গুণমান ও নিরাপত্তা বৃদ্ধি এবং কমপ্লায়েন্স নিশ্চিত করার জন্য। আপনার সফটওয়্যার সাপ্লাই চেইনকে কার্যকরভাবে সুরক্ষিত করার জ্ঞান অর্জনের জন্য এই ওয়েবিনারটি অপরিহার্য। জানুন কত সহজে আপনি আপনার সফটওয়্যার নিরাপত্তা ব্যবস্থাকে শক্তিশালী করতে পারেন!
জানুন কিভাবে Xygeni সম্পূর্ণ বৈশিষ্ট্যের মাধ্যমে প্রতিযোগীদের ছাড়িয়ে যায়। SDLC দৃশ্যমানতা, উন্নত CI/CD সুরক্ষা, এবং এআই-চালিত অটোমেশন। এই নির্দেশিকাটি সেই মূল পার্থক্যকারী বৈশিষ্ট্যগুলি বিশদভাবে বর্ণনা করে যা Xygeni-কে একটি শীর্ষস্থানীয় অল-ইন-ওয়ান অ্যাপসেক প্ল্যাটফর্ম হিসেবে তৈরি করেছে, যা আরও গভীর কভারেজ, উচ্চতর নির্ভুলতা এবং শক্তিশালী সুরক্ষা প্রদান করে। software supply chain security প্রচলিত যন্ত্রপাতির চেয়ে

Xygeni-এর CTO লুইস রড্রিগেজের সাথে Neuco-এর 'The Cyber Security Matters' পডকাস্টের 'The new challenge in software security: how to keep devops running while not falling under supply chain attacks' পর্বটি শুনুন এবং সফটওয়্যার সাপ্লাই চেইন সুরক্ষিত করার পরিবর্তনশীল চ্যালেঞ্জগুলো সম্পর্কে জানুন।
জাইজেনির অগ্রণী অ্যাডভান্সড সফটওয়্যার প্রোটেকশন ম্যানেজমেন্টের গভীরে এক অন্তর্দৃষ্টিপূর্ণ যাত্রায় জেমস বারথোটির সাথে যোগ দিন। তার সর্বশেষ ভিডিওতে, জেমস আপস্ট্রিম ম্যালওয়্যার ডিটেকশন অন্বেষণ থেকে আমাদের অত্যাধুনিক কৌশলগুলো উন্মোচন করেছেন। পেন-টেস্টিংয়ে তার ব্যাপক অভিজ্ঞতার আলোকে, তিনি রিপোজিটরির স্বাস্থ্য বজায় রাখা এবং বাস্তব সাপ্লাই চেইন হুমকি মোকাবেলার বিষয়ে একটি অনন্য দৃষ্টিভঙ্গি প্রদান করেন। তার বিশেষজ্ঞ মতামতগুলো হাতছাড়া করবেন না—যা এই জটিল বিষয়গুলো বোঝার জন্য আপনার পথপ্রদর্শক। ASPM আগের মত কখনই না.
একীভূত প্ল্যাটফর্মের মাধ্যমে কীভাবে অ্যাপসেক (AppSec) সহজ করা যায় এবং অ্যালার্ট ক্লান্তি দূর করা যায় তা জানুন। আধুনিক ডেভেলপমেন্ট টিমগুলো খণ্ডিত নিরাপত্তা টুল, কোলাহলপূর্ণ অ্যালার্ট এবং বিচ্ছিন্ন ব্যবস্থার কারণে দিশেহারা হয়ে পড়ে। dashboardগুলি এই ebook তুলে ধরা হয়েছে কেন শীর্ষস্থানীয় সংস্থাগুলো বিভিন্ন টুলের সমাহার থেকে সরে এসে সমন্বিত অ্যাপ্লিকেশন নিরাপত্তা প্ল্যাটফর্ম ব্যবহার করছে—এবং কীভাবে এই পরিবর্তন নিরাপত্তার ফলাফল, ডেভেলপার অভিজ্ঞতা এবং ব্যবসায়িক তৎপরতাকে বদলে দিচ্ছে।

ব্ল্যাক হ্যাটে আমাদের সেশনটি কি মিস করেছেন? এআই সাইবারসিকিউরিটি, অ্যাপ্লিকেশন সিকিউরিটি অটোমেশন এবং অটোফিক্স-এর উপর আমাদের ২০-মিনিটের সেশনের এক্সক্লুসিভ রিপ্লেটি দেখে নিন। দেখুন কীভাবে অপ্রয়োজনীয় অ্যালার্ট কমানো যায়, সুরক্ষিত পিআর (PR)-এর মাধ্যমে স্বয়ংক্রিয়ভাবে দুর্বলতা সমাধান করা যায় এবং অ্যাপসেক অটোমেশনকে সরাসরি আপনার সিস্টেমে নিয়ে আসা যায়। pipeline (অন্যান্য অনেক আকর্ষণীয় বিষয়ের মধ্যে)। চাহিদা অনুযায়ী সেশনটি দেখুন!
ওপেন-সোর্স কম্পোনেন্টগুলোর ঝুঁকি শনাক্তকরণ, ব্যবস্থাপনা এবং প্রশমনের উন্নত কৌশলগুলোর মাধ্যমে আপনার সফটওয়্যার সাপ্লাই চেইন সুরক্ষিত করার উপায় জানুন। eBook কার্যকরী সফটওয়্যার কম্পোজিশন অ্যানালাইসিস বাস্তবায়নের বিষয়ে বিশেষজ্ঞ পরামর্শ প্রদান করে (SCAআপনার ওপেন-সোর্স ডিপেন্ডেন্সিগুলোর দুর্বলতা মোকাবেলা করতে, কমপ্লায়েন্স নিশ্চিত করতে এবং উদীয়মান হুমকি থেকে সুরক্ষা দিতে!

ডোরা ডিজিটাল অপারেশনাল রেজিলিয়েন্স অ্যাক্ট কঠোর ব্যবস্থা গ্রহণ করে। standardইউরোপীয় ইউনিয়ন জুড়ে আর্থিক খাতের পরিচালনগত স্থিতিস্থাপকতা উন্নত করার লক্ষ্যে। যেহেতু আপনার সংস্থা ২০২৫ সালের জানুয়ারির মধ্যে ডোরা (DORA) কমপ্লায়েন্সের জন্য প্রস্তুতি নিচ্ছে, তাই এর প্রয়োজনীয়তাগুলো বোঝা এবং সঠিক সমাধান বাস্তবায়ন করা অত্যন্ত গুরুত্বপূর্ণ এবং জাইজেনি (Xygeni) আপনাকে এক্ষেত্রে সাহায্য করতে পারে। জাইজেনি ডোরা (DORA) কাঠামোর সাথে পূর্ণাঙ্গ কমপ্লায়েন্স নিশ্চিত করার জন্য বিশেষভাবে তৈরি অত্যাধুনিক সমাধানের একটি সেট প্রদান করে। আমাদের প্ল্যাটফর্ম ঝুঁকি ব্যবস্থাপনায় আপনার প্রতিষ্ঠানের সক্ষমতা বৃদ্ধি করবে...
AopSec-এর হাতি সম্পর্কে অন্তর্দৃষ্টি পেতে এই অধ্যায়টি দেখুন। Software Supply Chain Security এবং পণ্য উন্নয়নে ঝুঁকি ব্যবস্থাপনার সেরা অনুশীলনসমূহ। আপনি সাম্প্রতিক ক্রাউডস্ট্রাইক ঘটনা থেকে টেস্টিং, আপডেট ম্যানেজমেন্ট, এবং থার্ড-পার্টি ডিপেন্ডেন্সি বিষয়ে শিক্ষা পাবেন, সেইসাথে জাইজেনি কীভাবে ঘটনা ঘটার আগেই তা প্রতিরোধ করতে প্রাথমিক ম্যালওয়্যার সনাক্তকরণ, প্রগতিশীল ডেলিভারি, এবং শক্তিশালী পুনরুদ্ধার পরিকল্পনা বাস্তবায়ন করে, এবং আরও অনেক কিছু!
আপনার ইনফ্রাস্ট্রাকচার অ্যাজ কোড সুরক্ষিত করাIaCসফটওয়্যার ডেভেলপমেন্টে এটি অপরিহার্য, কারণ ভুল কনফিগারেশন এবং দুর্বলতা আপনার সিস্টেমের মারাত্মক ক্ষতি করতে পারে এবং হ্যাকারদের আক্রমণের সুযোগ করে দেয়। জাইজেনির IaC security টুলগুলি এই সমস্যাগুলি বড় আকার ধারণ করার আগেই প্রতিরোধ করতে সাহায্য করে, ডেটা ফাঁসের ঝুঁকি কমায় এবং ব্যয়বহুল মেরামতের খরচ হ্রাস করে...

আমাদের পরবর্তী ওয়েবিনারের জন্য এখনই দেখুন: এআই অ্যাপ্লিকেশন সিকিউরিটি অটোমেশন! অ্যাপসেক টিমগুলো অ্যালার্টের চাপে জর্জরিত; এখন অটোমেশন করার সময় এসেছে। এই হ্যান্ডস-অন সেশনে জানুন, কীভাবে ডেভেলপার-বান্ধব অটো-রেমিডিয়েশন ব্যবহার করে ম্যানুয়াল ট্রায়েজ বাদ দিয়ে কয়েক সেকেন্ডের মধ্যে অ্যালার্ট থেকে সমাধানে যাওয়া যায়। শিখুন কীভাবে ফলস পজিটিভ কমানো যায়, আসল ঝুঁকিগুলোকে অগ্রাধিকার দেওয়া যায়, এবং নিরাপত্তা নীতি প্রয়োগ করা যায়। আরও দেখুন কীভাবে অটো-রেমিডিয়েশনকে ইন্টিগ্রেট করতে হয়। CI/CD pipelineস্মার্টের সাথে guardrails (অন্যান্য অনেক কিছুর মধ্যে)। আজই দেখুন!

এই ওয়েবিনারে আলোচনা করা হয়েছে কিভাবে আধুনিক সফটওয়্যার সাপ্লাই চেইনগুলো গোপন তথ্য ফাঁস, বিষাক্ত প্যাকেজ এবং ক্ষতিকর উপাদানের মাধ্যমে ক্রমবর্ধমানভাবে লক্ষ্যবস্তুতে পরিণত হচ্ছে। pull requestsএটি ব্যাখ্যা করে কেন প্রচলিত অ্যাপসিকিউরিটি পদ্ধতিগুলো প্রায়শই দ্রুত পরিবর্তনশীল পরিস্থিতির মোকাবিলায় ব্যর্থ হয়। CI/CD হুমকি। বাস্তব আক্রমণের পথগুলো বিশ্লেষণ করা হয় এবং এর সাথে গোপনীয় তথ্য শনাক্তকরণ, পিআর যাচাইকরণ, এবং ওএসএস যাচাইকরণের মতো কার্যকর প্রতিরক্ষা ব্যবস্থা অন্তর্ভুক্ত থাকে। আপনার সিস্টেমকে আরও সুরক্ষিত করতে এই সেশনটি অটোমেশন এবং ডিফল্টরূপে সুরক্ষিত রাখার অনুশীলনের উপর জোর দেয়। pipeline বৃহৎ পরিসরে একটি স্থিতিস্থাপক ও ঝুঁকি-সচেতন সরবরাহ শৃঙ্খল গড়ে তুলুন। এখনই দেখুন!

Thoughtworks, Codurance, এবং Xygeni-এর বিশেষজ্ঞরা তাদের মতামত তুলে ধরবেন Software Supply Chain Securityআপনার নিরাপত্তা ব্যবস্থা উন্নত করুন এবং আপনার ব্যবসার সুনাম ও ধারাবাহিকতা সুরক্ষিত রাখুন। আপনি কি এর বিবর্তন সম্পর্কে জানতে প্রস্তুত? Software Supply Chain Security?

আমাদের ব্ল্যাক হ্যাট ইউরোপ সেশনটি দেখুন: নতুন অ্যাপসেক বাস্তবতা: এআই-চালিত উন্নয়ন, ম্যালওয়্যার এবং আধুনিক সফটওয়্যার ঝুঁকি। এআই যেমন সফটওয়্যার ডেলিভারিকে ত্বরান্বিত করছে, তেমনই এটি আক্রমণের ক্ষেত্রকেও নতুন রূপ দিচ্ছে। ওপেন-সোর্স ম্যালওয়্যার এবং সাপ্লাই-চেইন কম্প্রোমাইজ থেকে শুরু করে এআই-সৃষ্ট কোডের ত্রুটি পর্যন্ত, এই আলোচনায় তুলে ধরা হয়েছে কীভাবে আধুনিক অ্যাপসেক ঝুঁকিগুলো উদ্ভূত হয় এবং এআই-চালিত বিশ্বে এগিয়ে থাকতে নিরাপত্তা দলগুলোকে কী করতে হবে।

পরিবর্তনশীল প্রেক্ষাপটের গুরুত্বপূর্ণ অন্তর্দৃষ্টি উন্মোচন করুন Software Supply Chain Security২০২৪ সালের চ্যালেঞ্জ, হুমকি এবং প্রত্যাশিত প্রবণতাগুলো সম্পর্কে জানুন – সাইবার নিরাপত্তার জটিল জালে পথ চলার জন্য এটি আপনার পথপ্রদর্শক। সংখ্যায় অসাধারণ তথ্য: সংখ্যাতাত্ত্বিক চিত্রটি আবিষ্কার করুন। software supply chain security – এমন কিছু তথ্য যা পরিস্থিতির গুরুত্ব তুলে ধরে। খলনায়কদের বিবর্তন...

এই দ্রুত পরিবর্তনশীল ডিজিটাল জগতে, আপনার সফটওয়্যার সাপ্লাই চেইনের নিরাপত্তা আগের চেয়ে অনেক বেশি গুরুত্বপূর্ণ। নতুন নতুন আক্রমণ কৌশল সামনে আসায়, সময়ের চেয়ে এগিয়ে থাকা এবং সর্বশেষ সুরক্ষা কৌশল দিয়ে নিজেকে সজ্জিত করা অপরিহার্য। এই ওয়েবিনারে, লুইস রদ্রিগেজ আপনাকে পথ দেখাবেন...

এসএসএইচ (সিকিওর শেল) ডেমন-এ সম্প্রতি ব্যর্থ হওয়া একটি ব্যাকডোর ঢোকানোর প্রচেষ্টা নিয়ে আলোচনার জন্য সঞ্চালক রবার্ট ব্লুমেন এবং Xygeni.io-এর সিটিও লুইস রদ্রিগেজের সাথে যোগ দিন। ওপেনএসএসএইচ হলো এই প্রোটোকলের একটি জনপ্রিয় বাস্তবায়ন, যা প্রধান প্রধান লিনাক্স ডিস্ট্রিবিউশনগুলোতে নেটওয়ার্কের মাধ্যমে প্রমাণীকরণের জন্য ব্যবহৃত হয়। এই আলোচনায় রানটাইমে একটি ফাংশন টেবিল পরিবর্তন করে আক্রমণের কৌশল; বিল্ডের সময় কীভাবে আক্রমণটি ঢোকানো হয়েছিল এবং আরও অনেক কিছু তুলে ধরা হয়েছে!
ইইউ সাইবার রেজিলিয়েন্স অ্যাক্ট (EU Cyber Resilience Act) এখন প্রবিধান থেকে বাস্তবে রূপ নিচ্ছে, এবং অনেক দল এখনও জানে না কীভাবে CRA-এর প্রয়োজনীয়তাগুলোকে বাস্তব নিরাপত্তা অনুশীলনে রূপান্তর করতে হয়। এই সেশনে, আমরা বিশদভাবে আলোচনা করব CRA-এর প্রকৃত প্রয়োজনীয়তা কী, কোন পণ্য এবং সংস্থাগুলো এর দ্বারা প্রভাবিত হয়, এবং কীভাবে OWASP SAMM একটি অডিট-প্রস্তুত নিরাপত্তা ব্যবস্থা তৈরির জন্য একটি বাস্তবসম্মত কাঠামো হিসেবে কাজ করতে পারে।SDLCসময়সীমা ও জরিমানা থেকে শুরু করে ওপেন-সোর্সের প্রভাব এবং বাস্তবায়নের ধাপ পর্যন্ত, আপনি CRA প্রস্তুতির জন্য একটি সুস্পষ্ট রূপরেখা পাবেন। CRA-এর বাধ্যবাধকতাগুলোকে কীভাবে একটি কার্যকর AppSec কৌশলে পরিণত করা যায়, তা বুঝতে এখনই দেখুন।
আধুনিক আক্রমণগুলো এখন আর আপনার অ্যাপ থেকে শুরু হয় না; এগুলো শুরু হয় আপনার ভেতর থেকে। pipelineসফটওয়্যার সাপ্লাই চেইন, ডিপেন্ডেন্সি এবং এআই-চালিত ওয়ার্কফ্লো। আপনার অ্যাপসেক যদি এখনও শুধু কোড স্ক্যানিংয়ের উপরই মনোযোগ দেয়, তাহলে আপনি বুঝতে পারছেন না যে আজকের সাপ্লাই-চেইন আক্রমণগুলো আসলে কোথায় ঘটে। এআই কীভাবে সফটওয়্যার সাপ্লাই-চেইনের ঝুঁকিকে নতুন রূপ দিচ্ছে, কেন প্রচলিত নিয়ন্ত্রণ ব্যবস্থা ব্যর্থ হয় এবং বাস্তব জগতে ডেভসেকওপিএস দেখতে কেমন, তা জানতে এই সেশনটি দেখুন। এখনই দেখুন!
আপনার প্রতিষ্ঠানের জন্য সঠিক ওপেন-সোর্স নিরাপত্তা টুল বেছে নেওয়ার অপরিহার্য নির্দেশিকাটি দেখুন। আমাদের এই বিশদ নির্দেশিকায় সর্বশেষ প্রবণতা, সর্বোত্তম অনুশীলন এবং গুরুত্বপূর্ণ বিবেচ্য বিষয়গুলো নিয়ে আলোচনা করা হয়েছে, যা আপনাকে জেনে-বুঝে সিদ্ধান্ত নিতে সাহায্য করবে।cisওপেন-সোর্স কম্পোনেন্ট সম্পর্কিত ঝুঁকিগুলো কার্যকরভাবে পরিচালনা ও প্রশমিত করার জ্ঞান দিয়ে আপনার টিমকে সজ্জিত করুন। এই মূল্যবান রিসোর্সটি হাতছাড়া করবেন না এবং আপনার সফটওয়্যার নিরাপত্তা কৌশলকে আরও উন্নত করুন!

সফটওয়্যারপ্লাজার সাথে জাইজেনি-এর সহ-প্রতিষ্ঠাতা ও প্রধান নিরাপত্তা গবেষণা কর্মকর্তা লুইস রদ্রিগেজের একটি আলোচনায় যোগ দিন, যেখানে তিনি তুলে ধরবেন কীভাবে এআই এজেন্টরা দুর্বলতা প্রতিকার এবং আধুনিক অ্যাপ্লিকেশন নিরাপত্তাকে রূপান্তরিত করছে। এই আলোচনায় এআই-চালিত সাপ্লাই চেইন আক্রমণ, অ্যালার্ট ক্লান্তি, স্বয়ংক্রিয় প্রতিকারের চ্যালেঞ্জ এবং কেন প্রচলিত অ্যাপসেক পদ্ধতিগুলো আজকের হুমকির পরিস্থিতির সাথে আর তাল মেলাতে পারছে না, তা অন্তর্ভুক্ত রয়েছে। জানুন কীভাবে জাইজেনি ডিটারমিনিস্টিক টুলিংয়ের সাথে এআই-চালিত অটোমেশনকে একত্রিত করে দুর্বলতাগুলোকে লঙ্ঘনে পরিণত হওয়ার আগেই প্রতিকার করে।
জাইজেনির Code Security এই প্ল্যাটফর্মটি উন্নত স্ট্যাটিক অ্যানালাইসিসের মাধ্যমে দুর্বলতা এবং ক্ষতিকারক প্যাটার্ন শনাক্ত করে কোডের প্রথম লাইন থেকেই আপনার অ্যাপ্লিকেশনগুলোকে সুরক্ষিত করে। এটি নির্বিঘ্নে সমন্বিত হয় CI/CD pipelines, Xygeni-SAST উন্নয়নের প্রাথমিক পর্যায়েই ইনজেকশন ত্রুটি, ব্যাকডোর এবং ভুল কনফিগারেশনের মতো হুমকিগুলো শনাক্ত করে। এই পদ্ধতি দুর্বলতাগুলোর প্রতিকার নিশ্চিত করে...

বার্মিংহামে অনুষ্ঠিত ন্যাশনাল সাইবার সিকিউরিটি শো ২০২৬ চলাকালীন সরাসরি রেকর্ড করা, Xygeni-এর আন্তর্জাতিক নিরাপত্তা উপদেষ্টা ডলোরেস রুজাফার সাথে একটি কথোপকথনে যোগ দিন SECURE | CYBER CONNECT-এর সঞ্চালক জে এবং ওয়ারেনের সাথে। এই আলোচনায় সাইবার নিরাপত্তার মানবিক দিকগুলো তুলে ধরা হয়েছে, যার মধ্যে রয়েছে নিরাপত্তা সংস্কৃতি ও বার্নআউট থেকে শুরু করে ডিজিটাল অন্তর্ভুক্তি, স্থিতিস্থাপকতা এবং আধুনিক সাইবার প্রতিরক্ষায় মানবিক সংযোগ কেন অপরিহার্য। আলোচনায় অংশ নিন!

অ্যাপসেক (AppSec) টিমগুলো চাপের মধ্যে রয়েছে। অ্যালার্টের সংখ্যা বিপুল হারে বাড়ছে, ডেভেলপমেন্টের গতি ক্রমাগত বাড়ছে, এবং ম্যানুয়াল ট্রায়েজ (manual triage) আর এর সাথে তাল মেলাতে পারছে না। প্রচলিত নিরাপত্তা পদ্ধতিগুলোর সীমাবদ্ধতা প্রকাশ পাচ্ছে। এই বিশেষজ্ঞ-পরিচালিত, হাতে-কলমে সেশনে আপনি দেখতে পাবেন, কীভাবে এআই-চালিত অ্যাপসেক অটোমেশন টিমগুলোকে অ্যালার্ট ক্লান্তি কাটিয়ে উঠতে এবং নিরাপত্তা সংক্রান্ত তথ্যগুলোকে নির্ভরযোগ্য ও স্বয়ংক্রিয় সমাধানে পরিণত করতে সাহায্য করে। আধুনিক অ্যাপসেক ব্যবস্থায় কী পরিবর্তন আনা প্রয়োজন এবং ডেভেলপমেন্ট ও নিরাপত্তা টিমগুলো কীভাবে প্রতিটি বিষয় সুরক্ষিত রাখতে পারে, তা জানুন। commit এবং pull request ডেলিভারির গতি না কমিয়েই। অন-ডিমান্ড ওয়েবিনারটি দেখুন এবং জানুন কীভাবে এআই-চালিত অটোমেশন বাস্তবে অ্যাপসিকিউরিটিকে নতুন রূপ দিচ্ছে।