

কোনো কিছুই লঙ্ঘিত হয়নি। এজেন্টটি তার কাজ করেছে, এমন একটি ডিপেন্ডেন্সি, কনফিগ বা সার্ভিস স্পর্শ করেছে যা স্পর্শ করতে তাকে কেউ বলেনি, এবং পুরো সময়টা তার অনুমতির সীমার মধ্যেই ছিল। এই সেশনে, আপনি দেখতে পাবেন কেন এই ঘটনাটি যেকোনো আক্রমণের চেয়ে কঠিন: কীভাবে আগে থেকে আঁকা একটি সীমানা প্রয়োজনীয় কাজের চেয়েও প্রশস্ত হয়ে যায়, কেন একটি অনুমোদন একটি ডিcisএকবার তৈরি হওয়া অ্যাকশন যখন এক্সিকিউশন চলতে থাকে, কীভাবে স্ট্যান্ডিং অ্যাক্সেস ডেভেলপারের ল্যাপটপকে অমূল্য সম্পদে পরিণত করেছে, এবং যখন অ্যাক্টর তার নিজের যুক্তির ব্যাখ্যা দিতে পারে না তখন রিকভারি কেমন হয়। শেষ প্রয়োগযোগ্য মুহূর্তটি কোথায় অবস্থিত এবং এর বিস্ফোরণ ব্যাসার্ধ কীসে সীমাবদ্ধ, তা দেখতে এখনই রেজিস্টার করুন।
জাইজেনি-র সিইও জেসুস কুয়াদ্রাদো সাইবার ডিফেন্স ম্যাগাজিনের সাইবারডিফেন্স টিভি-র সাথে একটি ‘হট সিট’ সাক্ষাৎকারে অংশ নিয়েছেন। তিনি সফটওয়্যার তৈরির পর্যায়ে সেটিকে সুরক্ষিত করার বিষয়ে কথা বলেছেন, যখন এআই এজেন্টরা কোড লেখে এবং কোনো সিগনেচার তৈরি হওয়ার আগেই ক্ষতিকারক প্যাকেজগুলো পাবলিক রেজিস্ট্রিতে পৌঁছে যায়। এআই ব্যবহার করে কাজ করা দলগুলোর জন্য জাইজেনি কীভাবে অ্যাপ্লিকেশন এবং সাপ্লাই চেইন সুরক্ষার বিষয়টি দেখে, তা জানতে সাক্ষাৎকারটি দেখুন। সংক্ষিপ্ত সাক্ষাৎকারটি এখনই দেখুন!

আমাদের আসন্ন ওয়েবিনারটি দেখুন! এআই কোডিং অ্যাসিস্ট্যান্টগুলো মনগড়া প্যাকেজ নেম তৈরি করছে, এবং আক্রমণকারীরা ইতিমধ্যেই সেই নকল নামগুলো ম্যালওয়্যারের সাথে রেজিস্টার করে ফেলছে। এই সেশনে, আপনি দেখতে পাবেন কীভাবে এআই ইনভেন্টরি এবং এআই বিওএম ব্যবহার করে আপনার সম্পূর্ণ এআই ইকোসিস্টেমকে লাইভ ম্যাপ করা যায়, যা আপনার সফটওয়্যারের প্রতিটি মডেল, এজেন্ট এবং এআই-এর মাধ্যমে তৈরি হওয়া ডিপেন্ডেন্সিগুলোকে খুঁজে বের করবে। জানুন কীভাবে জাইজেনি (Xygeni) Shield সিগনেচার তৈরি হওয়ার আগেই ক্ষতিকর প্যাকেজ ব্লক করে, যা সিগনেচার-ভিত্তিক স্ক্যানারগুলোর রেখে যাওয়া ফাঁকটি পূরণ করে। স্লপস্কোয়াটিং পরবর্তী এআই সাজেশনকে একটি প্রবেশপথে পরিণত করার আগেই কীভাবে আপনার সফটওয়্যার সুরক্ষিত করবেন, তা দেখতে এখনই দেখুন।

যে মুহূর্ত থেকে একটি এআই এজেন্ট কোনো ডিপেন্ডেন্সি ইনস্টল করে বা ডকারফাইল পরিবর্তন করে, আপনার SBOM এবং উৎস সম্পর্কিত অনুমানগুলো ইতিমধ্যেই পরীক্ষা করা হচ্ছে, এবং আসলে কী ঘটেছে তা যাচাই করার কোনো উপায় বেশিরভাগ দলের কাছে নেই। এই সেশনে, আপনি সরাসরি আসল পরিবর্তনটি দেখতে পাবেন: যখন কোনো ডেভেলপার প্রথমে প্যাকেজের নামের দিকে চোখও রাখে না, তখন ইনস্টলের মুহূর্তটি কীভাবে বদলে যায়, তা সে যাই হোক না কেন। SBOMযখন একজন এজেন্ট ডিইজিটি তৈরি করে, তখনও এস এবং উৎসের সত্যতা টিকে থাকে।cisআয়ন, এবং এজেন্টদের ক্ষেত্রে কোড রিভিউ ও শিফট-লেফটের যা অবশিষ্ট থাকে commitএবং কখনও কখনও, আপনাআপনি মিশে যায়। একটি সত্যিকারের সুরক্ষিত সক্রিয় সত্তা কেমন হয়, তা দেখতে এখনই দেখুন। pipeline শুধু তত্ত্বে নয়, বাস্তবেও এর প্রয়োজন।

২০২৬ সালের ১১ই সেপ্টেম্বর থেকে, CRA আপনাকে ENISA-কে সক্রিয়ভাবে ব্যবহৃত কোনো দুর্বলতা সম্পর্কে রিপোর্ট করার জন্য ২৪ ঘন্টা সময় দেবে, এমনকি বাজারে ইতিমধ্যে থাকা পণ্যগুলির ক্ষেত্রেও, এবং বেশিরভাগ দলের কাছে এখনও এর জন্য কোনো কর্মপ্রক্রিয়া নেই। এই সেশনে, আপনি আসল প্রক্রিয়াটি সরাসরি দেখতে পাবেন: একটি তৈরি করা SBOM কোন প্রোডাক্ট ভার্সনগুলো প্রভাবিত হয়েছে তা জানা, রিচেবিলিটি এবং এক্সপ্লয়টেবিলিটি বিশ্লেষণের মাধ্যমে প্রাপ্ত তথ্যগুলোকে অগ্রাধিকার দিয়ে অপ্রয়োজনীয় তথ্য থেকে আসল ঝুঁকিকে আলাদা করা, এবং নোটিফিকেশন সেট আপ করা যাতে কোনো তথ্য রিপোর্টযোগ্য ঘটনায় পরিণত হওয়ার সাথে সাথেই সঠিক ব্যক্তিকে সতর্ক করা যায়। এখনই দেখুন কীভাবে CRA-এর নোটিফিকেশন ক্লককে একটি আইনি সময়সীমা থেকে এমন একটি ওয়ার্কফ্লোতে পরিণত করা যায় যা আপনার টিম চাপের মধ্যেও কার্যকরভাবে চালাতে পারে।

এখনই দেখুন আমাদের সেফডেভ টক: ওপেন সোর্স, এআই এবং নতুন অ্যাটাক সারফেস: অস্ত্রায়িত কোড, স্মার্টার ডিফেন্স। যেহেতু এআই এবং ওপেন সোর্স আধুনিক সফটওয়্যারকে নতুনভাবে সংজ্ঞায়িত করছে, অ্যাটাক সারফেস আগের চেয়ে দ্রুতগতিতে প্রসারিত হচ্ছে। ডিপেন্ডেন্সি ঝুঁকি এবং সাপ্লাই চেইন অনুপ্রবেশ থেকে শুরু করে এআই-চালিত এক্সপ্লয়েট তৈরি পর্যন্ত, আক্রমণকারীরা বিকশিত হচ্ছে, এবং সেই সাথে রক্ষাকারীদেরও বিকশিত হতে হবে। এআই এবং অটোমেশন কীভাবে ওপেন-সোর্স নিরাপত্তাকে রূপান্তরিত করছে তা জানতে রেড হ্যাট, টিকটক এবং জাইজেনির বিশেষজ্ঞদের সাথে যোগ দিন। আধুনিক সফটওয়্যার সাপ্লাই চেইন জুড়ে কীভাবে স্থিতিস্থাপকতা, স্বচ্ছতা এবং বিশ্বাস তৈরি করা যায় তা জানতে এখনই দেখুন!

নিরাপত্তা দলগুলো প্রায়শই নির্ভর করে SCA এবং SAST এগুলোর মধ্যে কোনো একটিকে বেছে নেওয়ার পরিবর্তে, আসল চ্যালেঞ্জ হলো একটি শক্তিশালী নিরাপত্তা ব্যবস্থার জন্য কীভাবে এদেরকে একসাথে কাজ করানো যায়। আমাদের সেফডেভ টকটি দেখুন এবং জানুন কেন। SCA একাই যথেষ্ট নয়, রিচেবিলিটি অ্যানালাইসিস কীভাবে ফলস পজিটিভ কমায়, কেন SAST অ্যাপসেক কভারেজের গুরুত্বপূর্ণ ঘাটতি পূরণ করে এবং আরও অনেক কিছু। এখনই দেখুন!

এখনই দেখুন: এআই ইতিমধ্যেই আপনার ভিতরে রয়েছে SDLCএখন কী? এআই আপনার সফটওয়্যার সাপ্লাই চেইনের দরজায় কড়া নাড়ছে না; এটি ইতিমধ্যেই ভেতরে ঢুকে গেছে। কো-পাইলট, এজেন্ট, এমসিপি সার্ভার এবং এআই-জেনারেটেড ডিপেন্ডেন্সিগুলো কোড তৈরি, পর্যালোচনা এবং শিপিংয়ের পদ্ধতিকে নতুন রূপ দিচ্ছে। এই সেফডেভ টক-এ, OWASP লিডার এবং অ্যাপসেক বিশেষজ্ঞরা বিশদভাবে আলোচনা করবেন যে আপনার নিরাপত্তা ব্যবস্থার জন্য এর প্রকৃত অর্থ কী, কোথায় গভর্নেন্স মডেলগুলো ভেঙে পড়ছে এবং ইঞ্জিনিয়ারিং টিমের গতি না কমিয়ে কোন বাস্তবসম্মত নিয়ন্ত্রণগুলো আসলেই কাজ করে। আপনার ইঞ্জিনিয়ারদের জন্য বাধা না হয়ে এআই-সহায়তায় ডেভেলপমেন্টকে সুরক্ষিত রাখতে পারে এমন বাস্তবসম্মত নিয়ন্ত্রণগুলো কীভাবে প্রয়োগ করা যায়, সে বিষয়ে সুনির্দিষ্ট ও কার্যকরী শিক্ষা (শুধু তত্ত্ব নয়) আশা করতে পারেন। এখনই দেখুন!

এখনই দেখুন আমাদের সেফডেভ টক: কীভাবে অডিট পাস করবেন? ISO, NIST এবং CRA-এর সাথে সামঞ্জস্যপূর্ণ বাস্তব অ্যাপসেক তৈরি করা। আজকাল, নিরাপদ কোড থাকাই যথেষ্ট নয়; আপনাকে তা প্রমাণ করতে হবে। ISO 27001, NIST CSF, CRA, DORA, এবং NIS-2-এর মতো ফ্রেমওয়ার্কগুলো যখন প্রধান হয়ে উঠছে, তখন সংস্থাগুলোকে অবশ্যই অডিট-প্রস্তুত অ্যাপসেক প্রোগ্রাম তৈরি করতে হবে যা প্রকৃতপক্ষে পুঙ্খানুপুঙ্খ যাচাই-বাছাইয়ের মুখে টিকে থাকতে পারে। এই পর্বে, বিশেষজ্ঞরা আলোচনা করবেন কীভাবে নীতি থেকে অনুশীলনে যাওয়া যায় এবং কমপ্লায়েন্সকে অন্তর্ভুক্ত করা যায়। CI/CDএবং প্রকৃতপক্ষে কী অনুমোদিত হবে, সে বিষয়ে ইঞ্জিনিয়ারিং, নিরাপত্তা ও জিআরসি টিমগুলোকে একত্রিত করুন। এখনই এটি দেখে নিন!

এখনই দেখুন আমাদের সেফডেভ টক-এর ‘সিকিউরিটি উইদাউট সাইলোস’ পর্বটি এবং অল-ইন-ওয়ান অ্যাপসেক প্ল্যাটফর্ম ব্যবহারের প্রকৃত গুরুত্ব সম্পর্কে জানুন। কার্যকর ঝুঁকি ব্যবস্থাপনার ক্ষেত্রে সাইলোস একটি প্রধান বাধা হয়েই চলেছে। এই সেশনে আলোচনা করা হয়েছে কীভাবে একটি অল-ইন-ওয়ান প্ল্যাটফর্ম গ্রহণ করা আপনার অ্যাপসেক কৌশলকে সুবিন্যস্ত করতে পারে, নিরাপত্তা ও ডেভেলপমেন্ট টিমের মধ্যে সহযোগিতা বাড়াতে পারে, উদীয়মান হুমকি থেকে আপনাকে এগিয়ে রাখতে পারে এবং আরও অনেক কিছু! এখনই এটি দেখুন এবং আপনার অ্যাপ্লিকেশন ও সফটওয়্যার সাপ্লাই চেইন সুরক্ষিত করার কৌশলগুলো জেনে নিন!

এখনই দেখুন আমাদের সেফডেভ টক 'ফ্রম কোড টু রানটাইম'। অনেক টিম স্ট্যাটিক অ্যানালাইসিসে প্রচুর বিনিয়োগ করে, তবুও দুর্বলতাগুলো প্রোডাকশনে চলে আসে। সমস্যাটি টুলের অভাব নয়; বরং আসল ঝুঁকি বোঝার জন্য প্রয়োজনীয় প্রেক্ষাপটের অভাব। এই বিশেষজ্ঞ-পরিচালিত সেশনে আমরা আলোচনা করব কেন আধুনিক অ্যাপসেক (AppSec) একটিমাত্র দৃষ্টিভঙ্গির উপর নির্ভর করতে পারে না এবং কীভাবে কোড-লেভেল ও রানটাইম ইনসাইট একত্রিত করলে টিমগুলো লাইফসাইকেল জুড়ে আরও কার্যকরভাবে দুর্বলতা শনাক্ত, অগ্রাধিকার নির্ধারণ এবং প্রতিকার করতে পারে। বর্তমান পদ্ধতিগুলো কোথায় ব্যর্থ হচ্ছে এবং কীভাবে একটি আরও সম্পূর্ণ ও প্রেক্ষাপট-সচেতন নিরাপত্তা কৌশল তৈরি করা যায়, তা বুঝতে এখনই দেখুন।

এখনই দেখুন আমাদের সেফডেভ টক: এআই-চালিত ডেভসেকওপিএস – ক্লাউড স্কেলে নিরাপত্তার অর্কেস্ট্রেশন। আধুনিক ডেভেলপমেন্টে নিরাপত্তাকে কোনোভাবেই গৌণ বিষয় হিসেবে দেখা যায় না, এবং এআই সফটওয়্যার তৈরি, সুরক্ষিতকরণ ও স্কেল করার পদ্ধতিকে নতুন রূপ দিচ্ছে। এই পর্বে, বিশেষজ্ঞরা আলোচনা করবেন কীভাবে প্যাচিং এবং স্ক্যানিংয়ের বাইরে গিয়ে ক্লাউড জুড়ে সত্যিকারের ইন্টেলিজেন্ট অর্কেস্ট্রেশন অর্জন করা যায়। SDLCএআই-চালিত দুর্বলতা ব্যবস্থাপনা থেকে শুরু করে অন্তর্নির্মিত guardrails in CI/CD এবং রানটাইম, এই আলোচনাটি তুলে ধরেছে যে স্কেলেবল, ক্লাউড-নেটিভ অ্যাপসেক আসলে কেমন হয়। এখনই দেখুন!

আমাদের পরবর্তী সেফডেভ টক দেখতে এখনই দেখুন এবং আপনার ডেভসেকওপিএস কৌশলে বৈপ্লবিক পরিবর্তন আনুন! জানুন কীভাবে সক্রিয় ঝুঁকি ব্যবস্থাপনা আপনার ডেভসেকওপিএস কৌশলকে রূপান্তরিত করতে পারে এবং উদীয়মান হুমকির বিরুদ্ধে আপনার সফটওয়্যার সাপ্লাই চেইনকে শক্তিশালী করতে পারে। এই সেশনটি বিশেষভাবে সেইসব সাইবারসিকিউরিটি লিডার এবং ডেভেলপমেন্ট টিমের জন্য তৈরি করা হয়েছে, যারা দুর্বলতার ক্রমবর্ধমান জটিল জগতে এগিয়ে থাকতে প্রতিশ্রুতিবদ্ধ। এখনই এপিসোডটি দেখুন!
২০২৫ সালের প্রথম সেফডেভ টকটি দেখুন এবং আপনার দক্ষতা বৃদ্ধি করুন। Open Source Security কৌশলসমূহ! শীর্ষ বিশেষজ্ঞদের কাছ থেকে শুনুন, যারা ২০২৪ সালের গুরুত্বপূর্ণ শিক্ষা, অত্যাধুনিক প্রতিরক্ষা ব্যবস্থা এবং ওপেন সোর্স সফটওয়্যার (OSS) নিরাপত্তার ভবিষ্যৎ নিয়ে আলোচনা করবেন। ক্রমবর্ধমান হুমকির প্রেক্ষাপটে এগিয়ে থাকার এবং আপনার সফটওয়্যার সাপ্লাই চেইন সুরক্ষিত করার জন্য সক্রিয় কৌশল শেখার এটাই আপনার সুযোগ!

আমাদের সেফডেভ টক দেখুন এবং আপনার অ্যাপসেক স্ট্র্যাটেজি বদলে ফেলুন! জানুন কেন। ASPM (Application Security Posture Managementঅ্যালার্ট ফ্যাটিগ কাটিয়ে ওঠা, নিরাপত্তা সংক্রান্ত তথ্য একীভূত করা এবং প্রকৃত ঝুঁকিগুলোকে অগ্রাধিকার দেওয়ার মূল চাবিকাঠি হলো অ্যাপসেক (AppSec) ও ডেভসেকওপস (DevSecOps)-এর ভবিষ্যৎ। শীর্ষস্থানীয় সাইবারসিকিউরিটি বিশেষজ্ঞরা অ্যাপসেক (AppSec) এবং ডেভসেকওপস (DevSecOps)-এর ভবিষ্যৎ নিয়ে বিস্তারিত আলোচনা করবেন এবং আপনাকে এগিয়ে রাখতে কার্যকরী কৌশল শেয়ার করবেন। নিরাপত্তা ওয়ার্কফ্লোকে কীভাবে সুবিন্যস্ত করা যায় এবং একটি নির্বিঘ্ন ডেভসেকওপস (DevSecOps) কৌশল তৈরি করা যায়, তা শেখার এই সুযোগটি হাতছাড়া করবেন না। এখনই দেখুন!

"রহস্য উন্মোচন"-এ আমাদের সাথে যোগ দিন SBOM "নিরাপত্তা" শীর্ষক অনুষ্ঠানে সাইবার নিরাপত্তা বিশেষজ্ঞ জেনিফার কক্স, সন্তোষ কামানে এবং জেসুস কুয়াদ্রাদো এর গুরুত্ব তুলে ধরবেন। SBOM সফটওয়্যারের গুণমান ও নিরাপত্তা বৃদ্ধি এবং কমপ্লায়েন্স নিশ্চিত করার জন্য। আপনার সফটওয়্যার সাপ্লাই চেইনকে কার্যকরভাবে সুরক্ষিত করার জ্ঞান অর্জনের জন্য এই ওয়েবিনারটি অপরিহার্য। জানুন কত সহজে আপনি আপনার সফটওয়্যার নিরাপত্তা ব্যবস্থাকে শক্তিশালী করতে পারেন!

এখনই দেখুন বছরের আমাদের শেষ SafeDev Talk এবং আপনার দক্ষতা আরও বাড়িয়ে তুলুন। Software Supply Chain Security২০২৪ সালের গুরুত্বপূর্ণ শিক্ষাগুলো পর্যালোচনা করতে, সর্বশেষ প্রবণতাগুলো উন্মোচন করতে এবং ২০২৫ সালের চ্যালেঞ্জগুলোর জন্য প্রস্তুত হতে কার্যকরী অন্তর্দৃষ্টি শেয়ার করতে শীর্ষ শিল্প বিশেষজ্ঞদের সাথে যোগ দিন। এই ওয়েবিনারটি নিরাপত্তা পেশাদার এবং উন্নয়ন দলগুলোর জন্য ডিজাইন করা হয়েছে, যারা এই পরিবর্তনশীল বিশ্বে উদ্ভাবন করতে এবং এগিয়ে থাকতে আগ্রহী। software supply chain security বিশ্ব। এখনই নিবন্ধন করুন!

Thoughtworks, Codurance, এবং Xygeni-এর বিশেষজ্ঞরা তাদের মতামত তুলে ধরবেন Software Supply Chain Securityআপনার নিরাপত্তা ব্যবস্থা উন্নত করুন এবং আপনার ব্যবসার সুনাম ও ধারাবাহিকতা সুরক্ষিত রাখুন। আপনি কি এর বিবর্তন সম্পর্কে জানতে প্রস্তুত? Software Supply Chain Security?

Application Security Posture Management (ASPM) দিন দিন জনপ্রিয়তা লাভ করছে। তবে, এর নির্দিষ্ট কার্যকারিতাগুলো সবার কাছে পুরোপুরি স্পষ্ট নাও হতে পারে। এখনই আপনার আসন নিশ্চিত করুন! আমাদের সেফডেভ টক “আপনার কি প্রয়োজন” এ যোগ দিন। ASPM আপনার জীবনে?” সাইবার নিরাপত্তা বিশেষজ্ঞ জেমস বারথোটি, উইলিয়াম পাম এবং লুইস গার্সিয়ার সাথে এর সম্ভাবনা অন্বেষণ করুন। ASPM একটি সামগ্রিক অ্যাপ্লিকেশন নিরাপত্তা সমাধান হিসেবে আপনার প্রতিষ্ঠানকে আরও শক্তিশালী করে তুলুন!

সফটওয়্যার কম্পোজিশন অ্যানালাইসিসকে কীভাবে রূপান্তরিত করা যায় তা জানতে আমাদের সেফডেভটক অক্টোবর সংস্করণটি দেখুন।SCAএবং উদীয়মান হুমকি থেকে আপনার সফটওয়্যার সরবরাহ শৃঙ্খলকে সুরক্ষিত করুন।
এই সেশনটি এমন সাইবারসিকিউরিটি লিডার এবং ডেভেলপমেন্ট টিমগুলোর জন্য ডিজাইন করা হয়েছে, যারা ওপেন-সোর্স দুর্বলতার আজকের জটিল প্রেক্ষাপটে এগিয়ে থাকতে চান।

চাপের মুখে সফটওয়্যার সাপ্লাই চেইন: ম্যালওয়্যার ও এআই সম্পর্কে ২০২৫ আমাদের কী শিখিয়েছে এবং এরপর কী আসবে—এই বিষয়ে আমাদের সেফডেভ টকটি এখনই দেখুন। ২০২৫ বদলে দিয়েছে। software supply chain securityনতুন আক্রমণ কৌশল (এআই-সহায়তাযুক্ত ম্যালওয়্যার, স্ব-প্রসারণ এবং ব্যাপক আকারে বিশ্বাসের অপব্যবহার) বিদ্যমান প্রতিরক্ষা ব্যবস্থার সীমাবদ্ধতাগুলো প্রকাশ করে দিয়েছে। ২০২৫ সালে আসলেই কী পরিবর্তন এসেছে এবং ২০২৬ সালের জন্য ডেভেলপমেন্ট ও সিকিউরিটি টিমগুলোকে কী গ্রহণ করতে হবে, তা বুঝতে এই বিশেষজ্ঞ-পরিচালিত সেশনে যোগ দিন। এখনই এপিসোডটি দেখুন!

Xygeni-এর CTO লুইস রদ্রিগেজ এবং সেলস সাপোর্ট ম্যানেজার লুইস ম্যানুয়েল গার্সিয়ার সাথে সুরক্ষিত বিষয়ে এই ওয়েবিনারে যোগ দিন। CI/CDআপনার নিরাপত্তা জোরদার করতে OWASP-এর সেরা অনুশীলনগুলি কীভাবে গ্রহণ করবেন, তা আমাদের বিশেষজ্ঞদের কাছ থেকে জানুন। CI/CD এবং আপনার সফটওয়্যার সরবরাহ শৃঙ্খল সুরক্ষিত রাখুন। আপনার CI/CD এবং OWASP-এর সাথে সফটওয়্যার সাপ্লাই চেইন। তারা ইনভেন্টরি এবং বিশ্লেষণ নিয়ে আলোচনা করবেন। CI/CD অন্যান্য অনেক কিছুর মধ্যে ঝুঁকি, শনাক্তকরণ এবং প্রতিরোধ!

সেফডেভটকস-এর চতুর্থ পর্বে থাকছেন শীর্ষস্থানীয় সাইবার নিরাপত্তা বিশেষজ্ঞ ডেরেক ফিশার, অভিলাশা সিনহা এবং লুইস রড্রিগেজ। এই পর্বে সফটওয়্যার ডেভেলপমেন্টে থার্ড-পার্টি এবং ওপেন-সোর্স কম্পোনেন্টের উপর নির্ভরতার মতো গুরুত্বপূর্ণ বিষয়টি নিয়ে গভীরভাবে আলোচনা করা হবে এবং এর লুকানো দুর্বলতা ও উদীয়মান হুমকিগুলো উন্মোচন করা হবে। লুকানো দুর্বলতা, ক্রমবর্ধমান হুমকি, বাস্তব জগতের নিরাপত্তা লঙ্ঘন এবং আরও অনেক কিছু সম্পর্কে জানতে আমাদের সাথে যোগ দিন!

আমাদের আসন্ন সেফডেভ টক এপিসোডটি এখনই দেখুন: অফুরন্ত দুর্বলতা। আরও বুদ্ধিদীপ্ত প্রতিরক্ষা! দুর্বলতা ব্যবস্থাপনা ক্রমাগত বিকশিত হচ্ছে, এবং প্রচলিত টুলগুলো আর যথেষ্ট নয়। আমাদের সাথে যোগ দিন এবং জানুন কীভাবে আধুনিক হুমকিগুলো আরও বুদ্ধিদীপ্ত ঝুঁকি মডেল, রিয়েল-টাইম অগ্রাধিকার নির্ধারণ এবং সফটওয়্যার সাপ্লাই চেইন সুরক্ষিত করার জন্য একটি নতুন পদ্ধতির দাবি করে। আপনার অ্যাপসেক কৌশলকে শক্তিশালী করতে এবং আজকের পরিবর্তনশীল ঝুঁকির প্রেক্ষাপটে এগিয়ে থাকতে বিশেষজ্ঞদের মূল্যবান মতামতে ভরপুর এই সেশনটি মিস করবেন না!

এই দ্বিতীয় পর্বে যোগ দিন CI/CD জাইজেনি-এর সিটিও ও সহ-প্রতিষ্ঠাতা লুইস রদ্রিগেজ এবং সেলস সাপোর্ট ম্যানেজার লুইস ম্যানুয়েল গার্সিয়ার অংশগ্রহণে ওয়েবিনার। এই সেশনে আমরা “ব্লু টিম” দৃষ্টিকোণটি অন্বেষণ করব। CI/CD নিরাপত্তা, সংস্থাগুলো তাদের নিরাপত্তা ব্যবস্থা উন্নত করার জন্য যে কার্যকরী পদক্ষেপগুলো নিতে পারে, সেগুলোর গভীরে অনুসন্ধান...

এই দ্রুত পরিবর্তনশীল ডিজিটাল জগতে, আপনার সফটওয়্যার সাপ্লাই চেইনের নিরাপত্তা আগের চেয়ে অনেক বেশি গুরুত্বপূর্ণ। নতুন নতুন আক্রমণ কৌশল সামনে আসায়, সময়ের চেয়ে এগিয়ে থাকা এবং সর্বশেষ সুরক্ষা কৌশল দিয়ে নিজেকে সজ্জিত করা অপরিহার্য। এই ওয়েবিনারে, লুইস রদ্রিগেজ আপনাকে পথ দেখাবেন...

আমাদের পরবর্তী ওয়েবিনারের জন্য এখনই দেখুন: এআই অ্যাপ্লিকেশন সিকিউরিটি অটোমেশন! অ্যাপসেক টিমগুলো অ্যালার্টের চাপে জর্জরিত; এখন অটোমেশন করার সময় এসেছে। এই হ্যান্ডস-অন সেশনে জানুন, কীভাবে ডেভেলপার-বান্ধব অটো-রেমিডিয়েশন ব্যবহার করে ম্যানুয়াল ট্রায়েজ বাদ দিয়ে কয়েক সেকেন্ডের মধ্যে অ্যালার্ট থেকে সমাধানে যাওয়া যায়। শিখুন কীভাবে ফলস পজিটিভ কমানো যায়, আসল ঝুঁকিগুলোকে অগ্রাধিকার দেওয়া যায়, এবং নিরাপত্তা নীতি প্রয়োগ করা যায়। আরও দেখুন কীভাবে অটো-রেমিডিয়েশনকে ইন্টিগ্রেট করতে হয়। CI/CD pipelineস্মার্টের সাথে guardrails (অন্যান্য অনেক কিছুর মধ্যে)। আজই দেখুন!

আমাদের সেফডেভ টকটি এখনই দেখুন: ডিফল্টরূপে সুরক্ষিত: কীভাবে স্বয়ংক্রিয় প্রতিকার অ্যাপসেককে নতুন রূপ দিচ্ছে? “ডিফল্টরূপে সুরক্ষিত” এখন আর ঐচ্ছিক নয়; এটিই নতুন ভিত্তি। এআই-জেনারেটেড কোড, এমবেডেড এআই কম্পোনেন্ট এবং অত্যন্ত দ্রুত ডেভেলপমেন্ট চক্রের কারণে, প্রচলিত নিরাপত্তা ব্যবস্থাগুলো ব্যর্থ হচ্ছে। এর সমাধান কী? সক্রিয় প্রতিরক্ষা এবং কার্যকরী স্বয়ংক্রিয় প্রতিকার ব্যবস্থা, যা ডেভেলপারদের কাজের জায়গাতেই কার্যকর। এখনই দেখুন এবং আধুনিক অ্যাপসেকের পরবর্তী পদক্ষেপ নিন!

Xygeni-এর CTO লুইস রড্রিগেজের সাথে Neuco-এর 'The Cyber Security Matters' পডকাস্টের 'The new challenge in software security: how to keep devops running while not falling under supply chain attacks' পর্বটি শুনুন এবং সফটওয়্যার সাপ্লাই চেইন সুরক্ষিত করার পরিবর্তনশীল চ্যালেঞ্জগুলো সম্পর্কে জানুন।

আমাদের সেফডেভ টকটি দেখুন: এআই আনলিশড: অ্যাপ্লিকেশন সিকিউরিটিতে উদীয়মান হুমকি এবং প্রতিরক্ষা ব্যবস্থা। এআই সাইবারসিকিউরিটিকে রূপান্তরিত করার সাথে সাথে, অ্যাপ্লিকেশন সিকিউরিটির উপর এর প্রভাব শক্তিশালী এবং সূক্ষ্ম উভয়ই। পলিমরফিক ম্যালওয়্যার থেকে শুরু করে মডেল টেম্পারিং এবং প্রম্পট ইনজেকশন পর্যন্ত, আক্রমণকারীরা আরও স্মার্ট আক্রমণ তৈরি করতে এআই ব্যবহার করছে, এবং রক্ষাকারীরা সেগুলোকে দ্রুত শনাক্ত ও প্রশমিত করতে এআই ব্যবহার করছে। এই সমীকরণের উভয় দিক বুঝতে এবং আপনার অ্যাপসেক প্রোগ্রামকে কীভাবে এআই-রেডি করবেন তা শিখতে এটি দেখুন।
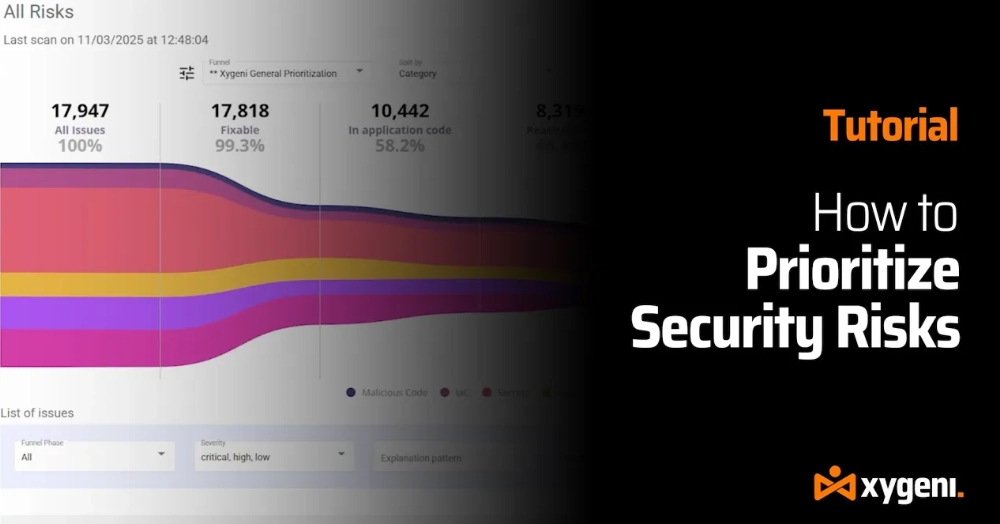
অবিরাম নিরাপত্তা সতর্কবার্তায় ক্লান্ত? আসুন, যা সত্যিই গুরুত্বপূর্ণ তা সমাধান করি। আপনি যদি অসংখ্য দুর্বলতার তথ্যে জর্জরিত হয়ে থাকেন, তবে আপনি একা নন। এই ধাপে ধাপে টিউটোরিয়ালে, আমরা আপনাকে দেখাবো কিভাবে Xygeni Funnels, DevOps এবং AppSec টিমকে অপ্রয়োজনীয় তথ্য এড়িয়ে আসল হুমকিগুলো চিহ্নিত করতে সাহায্য করে — যাতে আপনি আপনার কোড সুরক্ষিত রাখতে পারেন। pipelineএবং ব্যবসায়-গুরুত্বপূর্ণ সিস্টেমগুলোকে আরও কার্যকরভাবে।

অ্যাপসেক (AppSec) টিমগুলো চাপের মধ্যে রয়েছে। অ্যালার্টের সংখ্যা বিপুল হারে বাড়ছে, ডেভেলপমেন্টের গতি ক্রমাগত বাড়ছে, এবং ম্যানুয়াল ট্রায়েজ (manual triage) আর এর সাথে তাল মেলাতে পারছে না। প্রচলিত নিরাপত্তা পদ্ধতিগুলোর সীমাবদ্ধতা প্রকাশ পাচ্ছে। এই বিশেষজ্ঞ-পরিচালিত, হাতে-কলমে সেশনে আপনি দেখতে পাবেন, কীভাবে এআই-চালিত অ্যাপসেক অটোমেশন টিমগুলোকে অ্যালার্ট ক্লান্তি কাটিয়ে উঠতে এবং নিরাপত্তা সংক্রান্ত তথ্যগুলোকে নির্ভরযোগ্য ও স্বয়ংক্রিয় সমাধানে পরিণত করতে সাহায্য করে। আধুনিক অ্যাপসেক ব্যবস্থায় কী পরিবর্তন আনা প্রয়োজন এবং ডেভেলপমেন্ট ও নিরাপত্তা টিমগুলো কীভাবে প্রতিটি বিষয় সুরক্ষিত রাখতে পারে, তা জানুন। commit এবং pull request ডেলিভারির গতি না কমিয়েই। অন-ডিমান্ড ওয়েবিনারটি দেখুন এবং জানুন কীভাবে এআই-চালিত অটোমেশন বাস্তবে অ্যাপসিকিউরিটিকে নতুন রূপ দিচ্ছে।

আমাদের ব্ল্যাক হ্যাট ইউরোপ সেশনটি দেখুন: নতুন অ্যাপসেক বাস্তবতা: এআই-চালিত উন্নয়ন, ম্যালওয়্যার এবং আধুনিক সফটওয়্যার ঝুঁকি। এআই যেমন সফটওয়্যার ডেলিভারিকে ত্বরান্বিত করছে, তেমনই এটি আক্রমণের ক্ষেত্রকেও নতুন রূপ দিচ্ছে। ওপেন-সোর্স ম্যালওয়্যার এবং সাপ্লাই-চেইন কম্প্রোমাইজ থেকে শুরু করে এআই-সৃষ্ট কোডের ত্রুটি পর্যন্ত, এই আলোচনায় তুলে ধরা হয়েছে কীভাবে আধুনিক অ্যাপসেক ঝুঁকিগুলো উদ্ভূত হয় এবং এআই-চালিত বিশ্বে এগিয়ে থাকতে নিরাপত্তা দলগুলোকে কী করতে হবে।

DORA-কে আয়ত্ত করতে এবং আর্থিক নিয়ন্ত্রণের সদা পরিবর্তনশীল জগতে এগিয়ে থাকতে, এখনই আমাদের উদ্বোধনী মৌসুমের সেফডেভ টক পর্বটি দেখুন। এই ওয়েবিনারটি বিশেষভাবে আর্থিক প্রতিষ্ঠানগুলোর জন্য তৈরি করা হয়েছে এবং এটি আপনাকে পরিচালনগত নিরাপত্তা ও কমপ্লায়েন্সের উপর DORA-এর প্রভাব বুঝতে সাহায্য করবে। আপনি কার্যকরী কৌশল এবং বিশেষজ্ঞের অন্তর্দৃষ্টি লাভ করবেন, যা আপনাকে ভবিষ্যতের জন্য আরও ভালোভাবে প্রস্তুত করে তুলবে!
আমাদের সিটিও লুইস রড্রিগেজকে নিয়ে তৈরি সিকিউর সাইবার কানেক্ট পডকাস্টের পর্বটি দেখুন। ১৫ বছরেরও বেশি অভিজ্ঞতার আলোকে, লুইস ক্ষতিকারক কোড শনাক্তকরণ, থার্ড-পার্টি কম্পোনেন্ট সুরক্ষিত করা এবং অ্যাপসেক কৌশলকে ভবিষ্যৎ-উপযোগী করার বিষয়ে বিশেষজ্ঞ মতামত তুলে ধরেছেন। সোলারউইন্ডস-এর পরবর্তী ঘটনা থেকে শুরু করে সাম্প্রতিকতম এসএসএইচ ব্যাকডোর ঘটনা পর্যন্ত, এই পর্বে বাস্তব জগতের হুমকি এবং কার্যকরী প্রতিরক্ষা কৌশল নিয়ে আলোচনা করা হয়েছে। আপনার নিরাপত্তা ব্যবস্থাকে কীভাবে আরও শক্তিশালী করবেন তা জানুন। SDLCসরবরাহ শৃঙ্খলের ঝুঁকি হ্রাস করুন এবং ক্রমবর্ধমান সাইবার হুমকি থেকে এগিয়ে থাকুন।

ওপেন-সোর্স সফটওয়্যার (OSS)-কে প্রভাবিতকারী সাম্প্রতিকতম ম্যালওয়্যার হুমকিগুলো সম্পর্কে জানতে আমাদের "ওপেন সোর্সে রিয়েল-টাইম ম্যালওয়্যার সনাক্তকরণ" শীর্ষক ওয়েবিনারে যোগ দিন। OSS-এর ব্যবহার বাড়ার সাথে সাথে হুমকির পরিমাণ ও জটিলতাও বাড়ছে, যা ডেভেলপার এবং প্রতিষ্ঠান উভয়ের জন্যই নতুন চ্যালেঞ্জ তৈরি করছে। এই জ্ঞানগর্ভ সেশনটি আপনার OSS নির্ভরতাকে ক্ষতিকারক আক্রমণ থেকে সুরক্ষিত রাখার জন্য সাম্প্রতিকতম প্রবণতা, উদীয়মান হুমকি এবং উন্নত কৌশলগুলো উন্মোচন করবে। আমাদের সাথে যোগ দিন!

ব্ল্যাক হ্যাটে আমাদের সেশনটি কি মিস করেছেন? এআই সাইবারসিকিউরিটি, অ্যাপ্লিকেশন সিকিউরিটি অটোমেশন এবং অটোফিক্স-এর উপর আমাদের ২০-মিনিটের সেশনের এক্সক্লুসিভ রিপ্লেটি দেখে নিন। দেখুন কীভাবে অপ্রয়োজনীয় অ্যালার্ট কমানো যায়, সুরক্ষিত পিআর (PR)-এর মাধ্যমে স্বয়ংক্রিয়ভাবে দুর্বলতা সমাধান করা যায় এবং অ্যাপসেক অটোমেশনকে সরাসরি আপনার সিস্টেমে নিয়ে আসা যায়। pipeline (অন্যান্য অনেক আকর্ষণীয় বিষয়ের মধ্যে)। চাহিদা অনুযায়ী সেশনটি দেখুন!

দেখুন এবং গভীরভাবে জানুন: ক্রমবর্ধমান ডেটা লঙ্ঘন এবং দুর্বলতার পরিপ্রেক্ষিতে সুরক্ষিত অ্যাপ্লিকেশনের জরুরি প্রয়োজনীয়তা; সুরক্ষিত ও সম্প্রসারণযোগ্য সফটওয়্যার তৈরির বর্তমান চ্যালেঞ্জগুলো, যার মধ্যে রয়েছে বিচ্ছিন্ন কর্মপ্রবাহ, দূরবর্তী দলগুলোর মধ্যে যোগাযোগের ঘাটতি এবং ওপেন-সোর্স সফটওয়্যার (OSS) একীভূত করার সাথে সম্পর্কিত ঝুঁকি; এবং আরও অনেক কিছু। শিখুন কীভাবে অপ্রয়োজনীয় তথ্য বাদ দিয়ে সবচেয়ে গুরুতর হুমকিগুলোর উপর মনোযোগ কেন্দ্রীভূত করা যায়। এই সুযোগ হাতছাড়া করবেন না!
আপনি সান ফ্রান-এ অনুষ্ঠিত আরএসএ সম্মেলন ২০২৪-এ যোগদান করতে পারেননি।cisকোনো সমস্যা নেই! আমাদের এক্সক্লুসিভ ওয়েবিনারটি দেখুন এবং সাইবারসিকিউরিটির সবচেয়ে গুরুত্বপূর্ণ কিছু ট্রেন্ড সম্পর্কে আগে থেকেই জেনে নিন, যার মধ্যে রয়েছে বিভিন্ন পরিবর্তন। CISআপনার ডেস্ক থেকেই সাইবার-প্রতিরক্ষার অত্যাধুনিক উন্নয়নে নেতৃত্ব দেওয়ার সুযোগ। এই ওয়েবিনারে, আপনি সাইবারসিকিউরিটি জগতের সবচেয়ে আধুনিক ধারণা এবং কৌশলগুলি সম্পর্কে গভীরভাবে জানতে পারবেন!
আমাদের ওয়েবিনার 'এআই-জেনারেটেড কোড শিপ করার আগে সুরক্ষিত করা' এখনই দেখুন। অত্যাধুনিক কোডিং মডেলগুলো এখনও ৬% পর্যন্ত আউটপুটে ভুয়া প্যাকেজ নাম তৈরি করে, এবং শাই-হুলুদের মতো বাস্তব আক্রমণগুলো দেখায় যে একটি বিষাক্ত প্যাকেজ গিটহাব, ক্লাউড এবং অন্যান্য প্ল্যাটফর্মে কত দ্রুত ছড়িয়ে পড়তে পারে। CI/CDএআই এজেন্টরা এখন ফাইল, টার্মিনাল এবং অন্যান্য ডিভাইস স্পর্শ করে। pipelineপ্রায়শই কোনো নিরাপত্তা যাচাই চলার আগেই সরাসরি ঝুঁকি শনাক্ত করা হয়। Nimbus Compute এবং Xygeni-এর যৌথ উদ্যোগে আয়োজিত এই সেশনে, আমরা আলোচনা করব কেন শুধুমাত্র CI-ভিত্তিক নিরাপত্তা আর যথেষ্ট নয় এবং কীভাবে ডিটেকশনকে IDE-তে নিয়ে আসা টিমগুলোকে প্রোডাকশনে পৌঁছানোর আগেই ঝুঁকি ধরতে সাহায্য করে।

এখনই দেখুন আমাদের ওয়েবিনার 'ভাইব কোডিং উইদাউট রিগ্রেট'। এআই (AI) সফটওয়্যার তৈরির পদ্ধতিকে বদলে দিচ্ছে, যেখানে কোপাইলট এবং এআই এজেন্টরা প্রোডাকশন কোডের ক্রমবর্ধমান একটি অংশ তৈরি করছে। এই সেশনে, আপনি দেখতে পাবেন কীভাবে রিয়েল-টাইম ভালনারেবিলিটি ডিটেকশনের মাধ্যমে সরাসরি IDE-তে এআই-জেনারেটেড কোড সুরক্ষিত করা যায়। guardrails কোপাইলট এবং রিচেবিলিটি-ভিত্তিক অগ্রাধিকার নির্ধারণের জন্য। জানুন কীভাবে এআই-সহায়তায় প্রতিকার ডেভেলপারদের দক্ষতার সাথে সমস্যা সমাধান করতে এবং নিয়ন্ত্রণ না হারিয়ে নিরাপদ, এআই-চালিত সফটওয়্যার তৈরি করতে সাহায্য করে। শুরু থেকেই কীভাবে নিরাপদ, এআই-চালিত সফটওয়্যার তৈরি করতে হয় তা শিখতে এখনই দেখুন।