






২৩ ও ২৪শে সেপ্টেম্বর, জাইজেনি টিম এআই অ্যাপ্লিকেশন নিরাপত্তা নিয়ে আলোচনা করার জন্য দুটি শহর এবং দুটি OWASP কমিউনিটিতে বিভক্ত হয়ে যায়: পোর্তোতে OWASP AppSec দিন পর্তুগাল এবং কার্লসরুহে OWASP-এর এআই নিরাপত্তা ইভেন্ট, জার্মানি
ভিন্ন ভিন্ন দেশ, ভিন্ন ভিন্ন জনসমাবেশ, কিন্তু প্রায় প্রতিটি আলাপচারিতায় একই প্রশ্ন: অ্যাপ্লিকেশন নিরাপত্তায় এআই আসলে কোথায় সাহায্য করে, এবং কোথায় এটি পুরোনো পদ্ধতির ওপর শুধু একটি নতুন নাম?
আমরা যা শুনেছি, যা আমাদের অবাক করেছে এবং আমরা যে উত্তরগুলো দিয়েছি, তার সারসংক্ষেপ এখানে দেওয়া হলো।
TL; ডিআর
দুটি OWASP রুম, দুটি দেশ, একটি প্রশ্ন: অ্যাপ্লিকেশন সুরক্ষায় AI আসলে কোথায় সাহায্য করে? পোর্তো এবং কার্লসরুহে বিশেষজ্ঞরা এআই ব্যবহার করবেন কি না, সেই প্রশ্ন করছিলেন না। তাঁরা জিজ্ঞাসা করছিলেন, তাঁদের অ্যাপসেক স্ট্যাকে থাকা কোন এআই আসল কাজ করছে এবং স্বয়ং এআই-টিকে সুরক্ষিত করছে কে।
- ASPM অনেক দলের কাছেই এটি এখনও একটি নতুন ধারণা। পোর্তোতে, অনেক অনুশীলনকারী আগে কখনো কোনো কিছুর সাথে কাজ করেননি Application Security Posture Management প্ল্যাটফর্মটি, যদিও তারা প্রতিদিন সেই সমস্যাটি অনুভব করে যা এটি সমাধান করে: অনেক বেশি টুল, অনেক বেশি অ্যালার্ট।
- ASPM এবং "এআই SAST"একই জিনিস নয়। স্ক্যানিং কোডের ত্রুটি খুঁজে বের করে। ASPM আপনার চালানো প্রতিটি টুল থেকে প্রাপ্ত কোন ফলাফলগুলো আসলেই আপনার সময় দেওয়ার যোগ্য, তা নির্ধারণ করে।
- এআই ট্রায়েজ ও প্রতিকার সবচেয়ে বেশি আগ্রহ জাগিয়েছে। "এটা কি বাস্তব? কতটা জরুরি? সমাধান করা কতটা কঠিন?"—প্রতিটি অনুসন্ধানের ফলাফলে এবং প্রতিটি স্ক্যানার থেকে পাওয়া তথ্যের ভিত্তিতে প্রতিটি দল স্বয়ংক্রিয়ভাবে এই প্রশ্নের উত্তর চায়।
- এআই এখন শুধু ব্যবহারের একটি হাতিয়ার নয়, বরং সুরক্ষিত রাখার মতো একটি সম্পদ। প্রম্পট ফাইল, এমসিপি সার্ভার, এজেন্ট কনফিগারেশন যেমন
.mcp/servers.jsonএবং এআই ক্রেডেনশিয়ালগুলোও আক্রমণের আওতাভুক্ত, যেমনটা চেইনড্রপ ক্যাম্পেইন ঘটনাগুলোর তিন সপ্তাহ আগেই স্পষ্ট করে দিয়েছিল। - ইউরোপে সার্বভৌমত্ব একটি গুরুত্বপূর্ণ বিষয়। নিজের পরিকাঠামোতে, নিজের মডেল ব্যবহার করে এআই চালানোর বিষয়টি বারবার উঠে এসেছে।
দুটি শহর, এআই অ্যাপ্লিকেশন নিরাপত্তা নিয়ে একটি আলোচনা
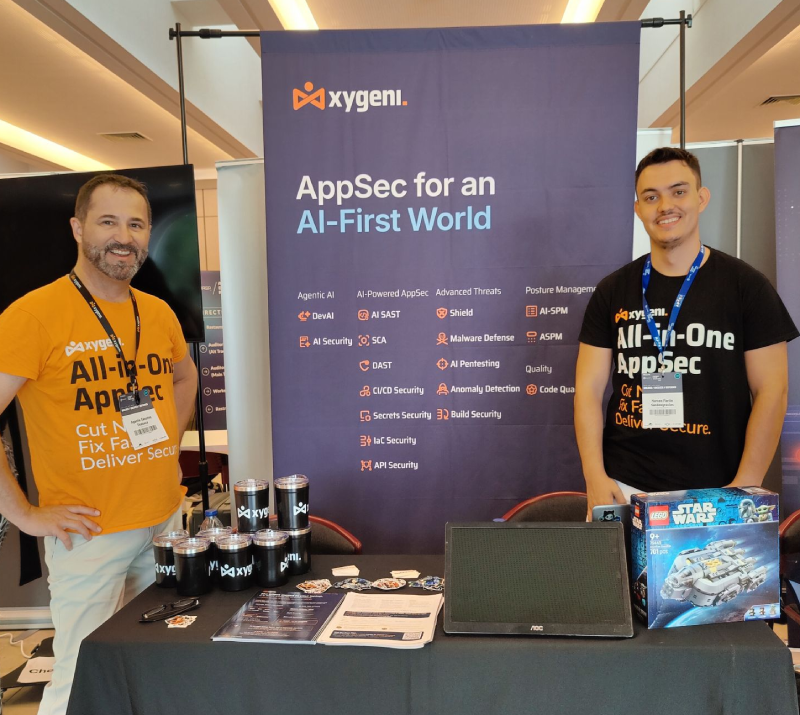
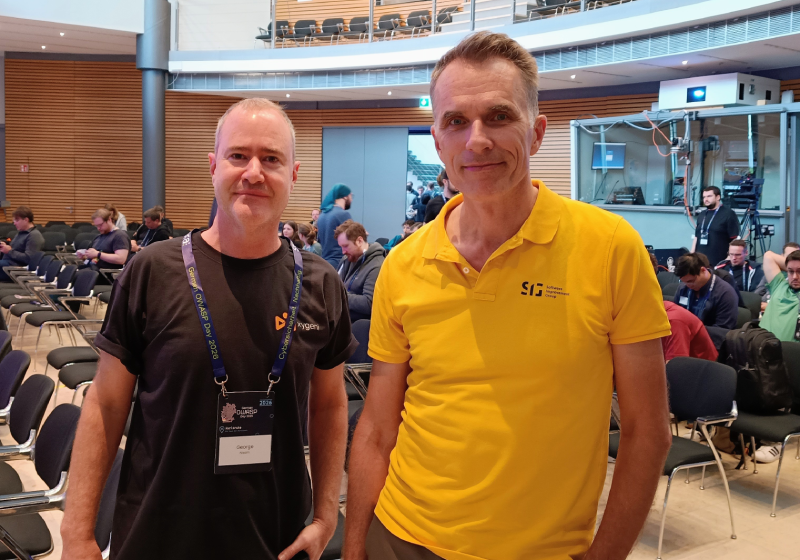
In পোর্তো, অগাস্টিন সানচেজ (গ্লোবাল অ্যাপ্লিকেশন সিকিউরিটি অ্যান্ড সিকিউর এআই দেব উপদেষ্টা) এবং মার্কোস মার্টিন (ডেভসেকওপিএস ইঞ্জিনিয়ার) Fundação António Cupertino de Miranda-এ বুথ 12-এ দুই দিন কাটিয়েছেন। ইন কার্লস্রূ, জর্জ নিসিম (সিনিয়র সলিউশন ইঞ্জিনিয়ারকৃত্রিম বুদ্ধিমত্তার নিরাপত্তার উপর বিশেষ আলোকপাত করে তিনি একদিনের জন্য IHK Haus der Wirtschaft-এ OWASP কমিউনিটিতে যোগদান করেন।
ঘরগুলো পেশাদারদের দিয়ে পরিপূর্ণ ছিল: ডেভেলপার, অ্যাপসেক ইঞ্জিনিয়ার, ডেভসেকওপিএস লিড। এমন মানুষ, যারা স্লাইড পড়ে নয়, বরং পরীক্ষা করে মূল্যায়ন করেন। এ কারণেই আলোচনাগুলো আমাদের জন্য আরও তীক্ষ্ণ ও ফলপ্রসূ হয়েছিল।
প্রশ্ন ১: “ঠিক কী?” ASPM? "
পোর্তোতে এই বিষয়টি ক্রমাগত উঠে আসছিল, এবং এর একটি সুস্পষ্ট উত্তর প্রয়োজন।
ASPM (Application Security Posture Management) হলো সেই স্তর যা প্রতিটি নিরাপত্তা টুল থেকে প্রাপ্ত ফলাফলকে একটি একক ঝুঁকি মডেলে রূপান্তরিত করে। বেশিরভাগ সংস্থাই ইতোমধ্যে একাধিক স্ক্যানার ব্যবহার করে: একটি কোডের জন্য, একটি ডিপেন্ডেন্সির জন্য, একটি সিক্রেটের জন্য, এবং সম্ভবত আরেকটি ইনফ্রাস্ট্রাকচার অ্যাজ কোডের জন্য। প্রত্যেকটি তার নিজস্ব তালিকা, নিজস্ব তীব্রতার মাত্রা এবং নিজস্ব বৈশিষ্ট্য তৈরি করে। dashboardএর ফলে হাজার হাজার সতর্কতা বার্তা তৈরি হচ্ছে, কিন্তু একমাত্র গুরুত্বপূর্ণ প্রশ্নটির কোনো সর্বসম্মত উত্তর নেই: আমরা প্রথমে কী ঠিক করব?
ASPM সেই প্রশ্নের উত্তর দেয়। এটি নেটিভ স্ক্যানার এবং অন্যান্য উৎস থেকে প্রাপ্ত তথ্য গ্রহণ করে। তৃতীয় পক্ষের সরঞ্জামগুলিসেগুলোকে পারস্পরিক সম্পর্কযুক্ত করে এবং নিছক তীব্রতার পরিবর্তে প্রকৃত ঝুঁকি অনুসারে অগ্রাধিকার দেয়। আপনি যদি এই বিভাগে নতুন হন, তাহলে আমাদের নির্দেশিকাটি দেখুন। কি ASPM এবং কেন এটি গুরুত্বপূর্ণ একটি ভাল শুরু বিন্দু.
কক্ষে উপস্থিত দলগুলোর জন্য মূল বিষয়টি হলো: ASPM আপনার বর্তমানে যা চলছে, তা প্রতিস্থাপন করার প্রয়োজন নেই। আপনার বিদ্যমান স্ট্যাকটিই ইনপুট হয়ে যায়।
Is ASPM এআই এর মতোই SAST?
না। স্ক্যান করলে সমস্যা ধরা পড়ে। ASPM কোন সমস্যাগুলো আপনার সময় পাওয়ার যোগ্য, তা নির্ধারণ করে।
| মাত্রা | স্ক্যানিং (SAST এআই সহ) | ASPM |
|---|---|---|
| প্রশ্ন করলে উত্তর পাওয়া যায় | এই কোডে কি কোনো দুর্বলতা আছে? | আমরা যা কিছু খুঁজে পেয়েছি, তার মধ্যে সবচেয়ে গুরুত্বপূর্ণ কোনটি? |
| ব্যাপ্তি | এক ধরনের সন্ধান: সোর্স কোড | প্রতিটি অনুসন্ধানের ধরণ, প্রতিটি সরঞ্জাম থেকে |
| যেখানে এআই সাহায্য করে | কোডের ত্রুটি শনাক্ত করা, ব্যাখ্যা করা এবং সমাধান করা। সরাসরি IDE-তে | সমগ্র পোর্টফোলিও জুড়ে সমস্যা বাছাই, অগ্রাধিকার নির্ধারণ এবং প্রতিকার |
| আউটপুট | তথ্যও | A অগ্রাধিকারপ্রাপ্ত ঝুঁকি মডেল এবং একটি নির্দিষ্ট সারি |
সংক্ষেপে: স্ক্যানিং-এর মাধ্যমে সমস্যা খুঁজে পাওয়া যায়; ASPM কোন সমস্যাগুলো আপনার সময় পাওয়ার যোগ্য, তা নির্ধারণ করে। আপনার দুটোরই প্রয়োজন, এবং একসাথে এগুলো আরও শক্তিশালী, কারণ জাইজেনির স্ক্যানার যা খুঁজে পায় এবং আপনার অন্যান্য টুল যা খুঁজে পায়, তার সবকিছুর উপরেই একই এআই লেয়ার কাজ করে। বাজার সম্পর্কে আরও বিস্তারিত জানতে, আমাদের তুলনামূলক পর্যালোচনাটি দেখুন। শীর্ষ ASPM ২০২৬ সালের জন্য সরঞ্জাম.
প্রশ্ন ৩: “জাইজেনি কীভাবে এআই অ্যাপ্লিকেশন নিরাপত্তা ব্যবহার করে?”
এই অংশেই বেশিরভাগ আলোচনা সবচেয়ে গভীর হয়েছিল। আমাদের উত্তর: জাইজেনিতে এআই আরও অ্যালার্ট তৈরি করার জন্য নয়। এটি অপ্রয়োজনীয় তথ্য দূর করতে এবং কাজ শেষ করার জন্য রয়েছে। এআই অ্যাপ্লিকেশন সিকিউরিটি সম্পর্কিত চারটি বাস্তব কাজ:
১. এআই ট্রায়েজ: এই ফলাফলটি কি বাস্তব?
প্রতিটি অনুসন্ধানের জন্য, এআই ট্রায়েজ এটি তিনটি প্রশ্নের উত্তর দেয়: এটি কি একটি ফলস পজিটিভ, প্রকৃত প্রভাবের ভিত্তিতে এটি কতটা জরুরি, এবং এর সমাধান কতটা জটিল (স্বয়ংক্রিয়, মাঝারি বা উচ্চ মাত্রার ম্যানুয়াল প্রচেষ্টা)। এটি জাইজেনি (Xygeni) থেকে প্রাপ্ত ফলাফল এবং থার্ড-পার্টি স্ক্যানার থেকে প্রাপ্ত ফলাফলের ওপর কাজ করে।
২. এআই ব্যাখ্যা: একজন আক্রমণকারী কীভাবে এটি ব্যবহার করবে?
একটি CWE নম্বর এবং একটি সাধারণ বিবরণের পরিবর্তে, ডেভেলপাররা সম্পূর্ণ এক্সপ্লয়েট পাথটি পান: কীভাবে দুর্বলতাটি কাজে লাগানো যেতে পারে এবং কীভাবে তা যাচাই করতে হবে। একটি টিকেট ব্যাকলগে পড়ে থাকা এবং সমাধান হওয়ার মধ্যে এটাই পার্থক্য।
৩. এআই প্রতিকার: বিল্ডটি নষ্ট না করে সমস্যাটি সমাধান করুন।
জাইজেনি কোড এবং ইনফ্রাস্ট্রাকচার-অ্যাজ-কোড সংক্রান্ত ত্রুটির জন্য যাচাইকৃত সমাধান প্রস্তাব করে, যা বিল্ডকে ব্যাহত না করার জন্য ডিজাইন করা হয়েছে। এর লক্ষ্য হলো টিকিটের সংখ্যা কমানো, টিকিটগুলোকে আরও ভালোভাবে লেখা নয়।
৪. DevAI: কোনো প্রম্পট ছাড়াই IDE-এর ভেতরে নিরাপত্তা
দেবাই এটি ভিএস কোড, ইন্টেলিজ, কার্সর এবং উইন্ডসার্ফ-এ স্বতঃস্ফূর্তভাবে কাজ করে। এটি কোনো ডেভেলপারের জিজ্ঞাসার জন্য অপেক্ষা করে না। এটি মানুষের লেখা এবং এআই-এর তৈরি উভয় ধরনের কোড লেখার সময়েই সেগুলোর দুর্বলতা শনাক্ত করে, একজন আক্রমণকারী কীভাবে সেগুলোর সুযোগ নিতে পারে তা ব্যাখ্যা করে এবং সঙ্গে সঙ্গে সমাধানের প্রস্তাব দেয়।
প্রশ্ন ৪: “এবং স্বয়ং এআই-কে সুরক্ষিত করবে কে?”
কার্লসরুহে সরাসরি এখানে চলে আসে এবং পোর্তো তাদের অনুসরণ করে।
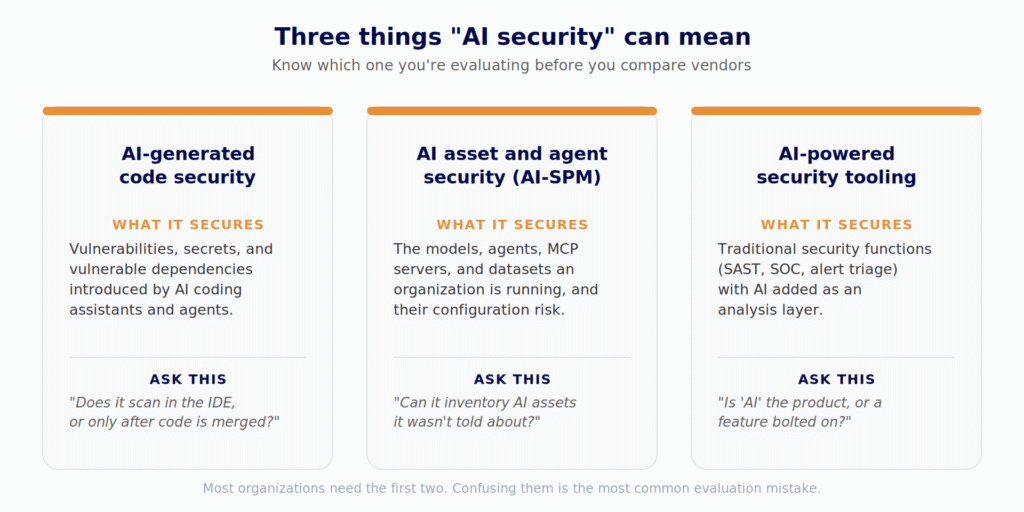
এআই কোডিং অ্যাসিস্ট্যান্ট, এজেন্ট এবং এমসিপি সার্ভার এখন প্রতিটি ডেভেলপমেন্ট এনভায়রনমেন্টের অংশ। এগুলো প্লেইন-টেক্সট ফাইল (স্কিল ফাইল, রুলস ফাইল, প্রম্পট, এমসিপি কনফিগারেশন) দ্বারা নিয়ন্ত্রিত হয়। commitডকুমেন্টেশনের মতো পুঙ্খানুপুঙ্খভাবে পর্যালোচনা করা হয়। তবুও তারা নীরবে পরিবর্তন করে দেয় যে একটি এআই অ্যাসিস্ট্যান্টকে কী করতে নির্দেশ দেওয়া হবে এবং এটি কী কী করতে পারবে। আমরা আমাদের প্রতিবেদনে এই ঝুঁকিগুলো বিশদভাবে তুলে ধরেছি। শীর্ষ ১০টি এআই নিরাপত্তা হুমকি.
সার্জারির চেইনড্রপ ২০২৬ সালের আগস্ট মাসের একটি অভিযান দেখিয়ে দিয়েছে যে বাস্তবে এর অর্থ কী। একটি স্ব-প্রজননশীল ওয়ার্ম শত শত এনপিএম প্যাকেজে ব্যাকডোর প্রবেশ করিয়েছিল, যার মোট পরিমাণ ছিল... মাসিক ১.৩ বিলিয়নের বেশি ডাউনলোডএকটি ক্রেডেনশিয়াল হারভেস্টারের মাধ্যমে যা লক্ষ্য করেছিল এআই সহকারী পরিচয়পত্র অন্যান্য শত শত প্যাটার্নের মধ্যে এটি একটি। সক্রিয় এক্সপ্লয়টেশনের সময় কোনো CVE বরাদ্দ করা হয়নি। অপেক্ষা করার মতো কিছুই ছিল না। এটি সেই একই প্যাটার্ন যা আমরা আমাদের নিশ্চিত করা তথ্যে প্রতি সপ্তাহে ট্র্যাক করি। ক্ষতিকারক এনপিএম প্যাকেজ তথ্যও।
জাইজেনি এআই সিকিউরিটি তিনটি ধাপে এই স্তরটির সমাধান করে:
- আবিষ্কার করুন: আপনার রিপোজিটরি জুড়ে থাকা প্রতিটি এআই অ্যাসেটের (মডেল, ফ্রেমওয়ার্ক, ডেটাসেট, এজেন্ট, এমসিপি সার্ভার, স্কিল, প্রম্পট) একটি লাইভ ইনভেন্টরি। guardrails এবং ব্যবহৃত এআই কোডিং টুলগুলো), যা কোড, ডিপেন্ডেন্সি এবং এআই টুলগুলোর রেখে যাওয়া কনফিগারেশন ফাইল থেকে তৈরি। কোনো জরিপ নেই, কোনো স্ব-প্রতিবেদন নেই। এখানে রয়েছে কেন আবিষ্কারই প্রথম.
- মানচিত্র: an এআই-বোম এবং একটি সম্পর্ক গ্রাফ যা দেখায় কোন এজেন্ট কোন টুলকে কল করে এবং কোন এমসিপি সার্ভার কোন অ্যাসিস্ট্যান্টের পেছনে থাকে। ঝুঁকি কোনো একক সম্পদে নয়, বরং এর সংযোগ ব্যবস্থায় নিহিত।
- সনাক্ত করুন: কোড এবং কনফিগারেশনে প্রম্পট ইনজেকশন এবং সম্পর্কিত ঝুঁকি, যা ম্যাপ করা হয়েছে এলএলএম আবেদনের জন্য OWASP শীর্ষ ১০সঠিক ফাইল এবং লাইন সহ। এছাড়াও প্রম্পট এবং এজেন্ট কনফিগারেশন ফাইলে এআই প্রোভাইডারের ক্রেডেনশিয়াল ফাঁস হয়েছে, এবং ক্ষতিকর এআই-স্ট্যাক নির্ভরতাগুলো ধরা পড়েছে। মেত্তমেত্তআমাদের ম্যালওয়্যার ইঞ্জিন, যা সিগনেচার তৈরি হওয়ার আগেই ক্ষতিকারক প্যাকেজ শনাক্ত করে।
সম্পূর্ণ চিত্রটি জানতে পড়ুন এআই নিরাপত্তা ব্যাখ্যা করা হলো এবং আমাদের নির্দেশিকা এআই সরবরাহ শৃঙ্খল নিরাপত্তা.
প্রশ্ন ৫: “আমার কোড কি আমার অবকাঠামোতে থাকতে পারে?”
ইউরোপীয় পরিবেশে এই প্রশ্নটি প্রায়শই ওঠে। অনেক দলের জন্য, এআই অ্যাপ্লিকেশন নিরাপত্তা তখনই কার্যকর হয়, যখন এআই নিজেই ডেটা সার্বভৌমত্বকে সম্মান করে। উত্তরটি হলো হ্যাঁ: জাইজেনি SaaS হিসেবে চলে, on-premiseহাইব্রিড, বা এয়ার-গ্যাপড। আপনি মডেলটি বেছে নিন (OpenAI, Anthropic, Gemini, Groq, Azure AI Foundry, AWS Bedrock, অথবা আপনার নিজস্ব সামঞ্জস্যপূর্ণ API), আপনার কোড আপনার পরিবেশের বাইরে যায় না, এবং আপনি AI-এর খরচ নিয়ন্ত্রণ করেন।
সঙ্গে সাইবার স্থিতিস্থাপকতা আইন প্রতিবেদন দাখিলের বাধ্যবাধকতা ১১ সেপ্টেম্বর, ২০২৬ থেকে কার্যকর হওয়ায় (সক্রিয়ভাবে ব্যবহৃত কোনো দুর্বলতার বিষয়ে আগাম সতর্কতা পাঠানোর জন্য ২৪ ঘণ্টা সময় লাগে), আপনার প্রকৃত ঝুঁকি দ্রুত জানা এখন একটি নিয়ন্ত্রক আবশ্যকতা, কোনো ঐচ্ছিক বিষয় নয়।
আমরা যা বাড়িতে নিয়ে গেলাম
এক সপ্তাহ থেকে তিনটি পাঠ এবং দুটি OWASP কক্ষ:
- বাজার শব্দভান্ডারের চেয়ে এগিয়ে আছে। দলগুলো অনুভব করে ASPM ক্যাটাগরির নাম জানার আগেই অনেক বেশি টুল ও অ্যালার্টের মতো সমস্যা দেখা দেয়। নাম বলার চেয়ে বিষয়টি সহজভাবে ব্যাখ্যা করা বেশি জরুরি।
- পেশাদাররা এমন এআই চান যা কাজ শেষ করে। প্রতিটি আলোচনায়, প্রাথমিক বাছাই ও প্রতিকার ‘এআই-চালিত শনাক্তকরণ’-কে ছাপিয়ে যায়।
- এআই এখন শুধু ব্যবহারের একটি হাতিয়ার নয়, বরং সুরক্ষিত রাখার মতো একটি সম্পদ। এই তালিকাটির প্রশ্নটি (“আমরা আসলে কোন ধরনের এআই ব্যবহার করছি?”) এমন একটি প্রশ্ন যার উত্তর বেশিরভাগ দল এখনও দিতে পারে না। এটি যেকোনো গুরুতর পদক্ষেপের সূচনা বিন্দুও বটে। এআই ঝুঁকি ব্যবস্থাপনা প্রোগ্রাম.
OWASP পর্তুগাল ও OWASP জার্মানি কমিউনিটি, আয়োজকবৃন্দ এবং যারা আলাপচারিতার জন্য এসেছিলেন, তাদের সবাইকে ধন্যবাদ। পরবর্তী অনুষ্ঠানে আবার দেখা হবে।
পোর্তো বা কার্লসরুহে আমাদের সাথে দেখা হয়নি?
দেখুন কীভাবে এআই ট্রায়েজ ও প্রতিকার আপনার নিজের রিপোজিটরিগুলোর জমে থাকা কাজ কমিয়ে আনে। বিনামূল্যে শুরু করুনসিগনেচার তৈরি হওয়ার আগেই ম্যালওয়্যার সনাক্তকরণ প্রথম দিন থেকেই অন্তর্ভুক্ত। এআই নিরাপত্তা এবং ASPM আপনার পুরো স্ট্যাক জুড়ে কাজ করছেন? আলাপ বুথে আপনার সাথে দেখা হওয়া দলটির সাথে।

FAQ
পার্থক্য কি ASPM এবং SAST?
SAST দুর্বলতা খুঁজে বের করার জন্য সোর্স কোড স্ক্যান করে। ASPM প্রাপ্ত তথ্য একত্রিত করে SAST এবং অন্যান্য সমস্ত নিরাপত্তা টুলের মতো, এটি সেগুলোকে সম্পর্কযুক্ত করে এবং প্রকৃত ঝুঁকি অনুযায়ী অগ্রাধিকার দেয়, যাতে টিমগুলো জানতে পারে প্রথমে কোনটি ঠিক করতে হবে।
এআই ট্রায়েজ কি অন্যান্য টুলের ফলাফলগুলোর ওপর কাজ করে?
Xygeni-এর ক্ষেত্রে, হ্যাঁ। AI ট্রায়েজ, ব্যাখ্যা এবং প্রতিকার Xygeni-এর নিজস্ব ফাইন্ডিং এবং Snyk, Veracode ও Checkmarx-এর মতো থার্ড-পার্টি স্ক্যানার থেকে প্রাপ্ত ফাইন্ডিং—উভয়ের ক্ষেত্রেই প্রযোজ্য।
এআই-বোম কী?
একটি এআই বিল অফ মেটেরিয়ালস আপনার সফটওয়্যারের এআই উপাদানগুলোর তালিকা করে: মডেল, ডেটাসেট, এজেন্ট, এমসিপি সার্ভার, প্রম্পট এবং guardrailsএবং তারা কীভাবে সংযুক্ত।
জাইজেনির এআই কি চালাতে পারবে? on-premises?
হ্যাঁ। জাইজেনি সমর্থন করে। on-premiseআপনার পছন্দের এআই মডেল সহ এস, হাইব্রিড এবং এয়ার-গ্যাপড ডেপ্লয়মেন্ট।
