






TL; ডিআর
এআই কোডিং এজেন্ট নিরাপত্তা সম্পর্কে ENISE 2026 আমাদের যা শিখিয়েছে
এআই ইতিমধ্যেই আপনার কোড লিখে ফেলছে। তবে, কোন কোডটি প্রোডাকশনে যাবে, সেই সিদ্ধান্ত এখনও আপনারই নিতে হবে।
- একটি বাক্যই যথেষ্ট ছিল: গিটহাব ইস্যুর শিরোনামে লুকানো একটি প্রম্পট একটি এআই ট্রায়েজ এজেন্টকে এমন একটি চেইন শুরু করতে পরিচালিত করেছিল যা শেষ পর্যন্ত একটি ক্লাইনের অননুমোদিত মুক্তিএকটি কোডিং সহকারী, যার ব্যবহারকারী সংখ্যা পাঁচ মিলিয়নেরও বেশি।
- কোনো CVE জড়িত ছিল না: আক্রমণটিতে পাঁচটি অনুপস্থিত নিয়ন্ত্রণকে কাজে লাগানো হয়েছিল, যা কোনো চিরাচরিত দুর্বলতা নয়, তাই প্রচলিত স্ক্যানারগুলোর চিহ্নিত করার মতো কিছুই ছিল না।
- প্রতিবন্ধকতাটি স্থানান্তরিত হয়েছে: এআই দ্রুত কোড লেখে এবং দুর্বলতা খুঁজে বের করে। এখন কঠিন কাজ হলো কোডটিকে নিরাপদে একীভূত করা এবং কোন ফলাফলগুলো আসল তা যাচাই করা।
- কোডিং এজেন্টরা আপনার সরবরাহ শৃঙ্খলের অংশ: আক্রমণকারীরা আপনার কোড লেখে এমন সবকিছুকেই লক্ষ্য করে: মনগড়া প্যাকেজের নাম, ক্ষতিকর ডিপেন্ডেন্সি, এমনকি একজন ডেভেলপারের ল্যাপটপে থাকা এআই অ্যাসিস্ট্যান্টকেও।
বরাবর পায়: চারটি প্রশ্নের উত্তর দিন। আপনার উন্নয়নে কোন কোন পক্ষ কাজ করে, তারা কী আনতে পারে, আপনার pipelineকোনগুলো সম্পাদন করা যায়, এবং কোন ফলাফলগুলো আপনি আসলে যাচাই করতে পারেন।
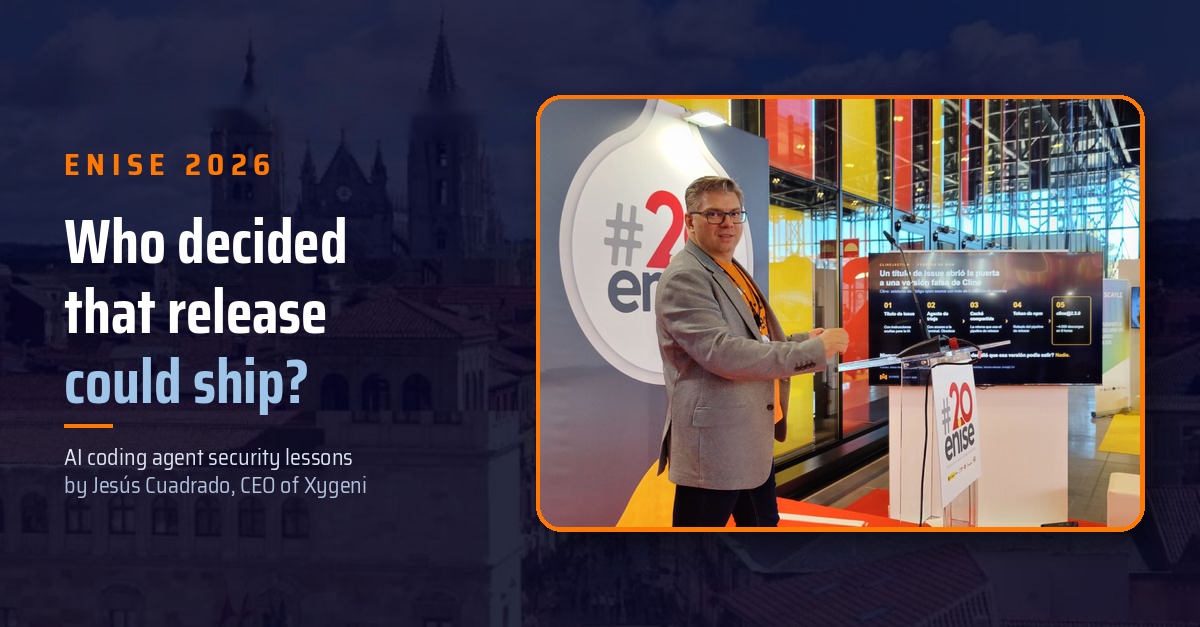
লিওনে অনুষ্ঠিত ENISE 2026-এ, আমাদের সিইও জেসুস কুয়াদ্রাদো এআই কোডিং এজেন্ট নিরাপত্তা বিষয়ে তাঁর আলোচনা শুরু করেন একটি গল্প দিয়ে, কোনো পরিসংখ্যানের স্লাইড দিয়ে নয়। তিনি উপস্থিতদের যা বলেছিলেন এবং যে চারটি প্রশ্ন তিনি প্রত্যেকের মনে রেখে গেছেন, তা এখানে তুলে ধরা হলো। CISও সাথে।
একটি বাক্যই যথেষ্ট ছিল।
এই বছরের শুরুতে, একজন নিরাপত্তা গবেষক দেখিয়েছিলেন যে, কোনো এক্সপ্লয়েট, জিরো-ডে বা চুরি করা পাসওয়ার্ড ছাড়াই লক্ষ লক্ষ ডেভেলপারদের ব্যবহৃত একটি কোডিং অ্যাসিস্ট্যান্টের নকল সংস্করণ প্রকাশ করা সম্ভব। এর জন্য শুধু গিটহাব ইস্যুর শিরোনামে একটি বাক্যই যথেষ্ট ছিল।
টুলটি ছিল ক্লাইন, একটি জনপ্রিয় ওপেন-সোর্স কোডিং অ্যাসিস্ট্যান্ট। আজকের অনেক প্রকল্পের মতোই, এর দলও কৃত্রিম বুদ্ধিমত্তা (AI) ব্যবহার করে তাদের কাজের একটি অংশ স্বয়ংক্রিয় করেছিল: একটি এজেন্ট প্রতিটি নতুন গিটহাব ইস্যু পড়ত, সেটিকে শ্রেণীবদ্ধ করত এবং উত্তর দিত। তার কাজ করার জন্য, সেই এজেন্টের টার্মিনাল অ্যাক্সেস ছিল এবং এটি ইন্টারনেটে যে কারো দ্বারা খোলা ইস্যুগুলোর উপর চলত। গবেষক আদনান খান এই আক্রমণ শৃঙ্খলটির নাম দিয়েছেন “ক্লাইনজেকশন”, এবং সাইমন উইলিসন... এটি কীভাবে কাজ করত তার একটি সুস্পষ্ট সারসংক্ষেপ।
চেইনটি পাঁচটি জায়গায় ভেঙে গেছে:
- বাহ্যিক লেখা নির্দেশাবলীতে পরিণত হলো। সমস্যার শিরোনামটি সরাসরি এজেন্টের প্রম্পটে চলে যাওয়ায়, একটি টুল ইনস্টল করার অনুরোধকে কমান্ডের মতো দেখাচ্ছিল।
- এজেন্টটির প্রয়োজনের চেয়ে বেশি ক্ষমতা ছিল। এটির কাজ ছিল সমস্যাগুলো বাছাই করা, কিন্তু এটি কমান্ড চালাতে পারত, তাই তা-ই করত।
- ট্রায়েজ এবং রিলিজ একটি ক্যাশে শেয়ার করেছে। ইনস্টল করা টুলটি CI ক্যাশে দূষিত করে ফেলে, এবং রিলিজ ওয়ার্কফ্লোটি সেই প্রভাব গ্রহণ করে।
- রিলিজগুলোতে একটি দীর্ঘস্থায়ী টোকেন ব্যবহার করা হতো। ক্যাশে বিষাক্ত হয়ে যাওয়ায়, এনপিএম পাবলিশিং টোকেনটি হাতের নাগালে চলে এসেছিল।
- মুক্তির অনুমোদন কেউ দেয়নি। সংস্করণটি প্রেরণের আগে তা যাচাই করার জন্য কোনো মানুষের প্রয়োজন ছিল না।
কয়েক সপ্তাহ পরে, কেউ একজন এটিকে বাস্তবে কাজে লাগিয়ে cline@2.3.0 নামে একটি অননুমোদিত সংস্করণ প্রকাশ করে। এটি প্রায় আট ঘণ্টা অনলাইনে ছিল এবং প্রায় চার হাজার বার ইনস্টল হয়েছিল। এবার, পেলোডটি শুধু আরেকটি এআই এজেন্ট ইনস্টল করেছিল। এটি একটি ক্রেডেনশিয়াল স্টিলার বা র্যানসমওয়্যার হতে পারত।
লক্ষ্য করুন সেখানে কী ছিল না: কোনো SQL ইনজেকশন, কোনো CVE, এমন কিছুই না যা একটি প্রচলিত স্ক্যানার চিহ্নিত করবে। তাহলে কে সিদ্ধান্ত নিয়েছিল যে সেই সংস্করণটি বাজারে ছাড়া যাবে?
কেউ না।
পাঁচটি অনুপস্থিত কন্ট্রোল, এবং কোনটি বন্ধ হয়
ক্লাইনজেকশন চেইনের প্রতিটি সংযোগই ছিল এমন একটি কন্ট্রোল যা বাস্তবে ছিল না। এগুলোর কোনোটিই এক্সপ্লয়েট করার জন্য কোনো CVE-এর প্রয়োজন ছিল না।
| শৃঙ্খলের সংযোগ | কী অনুপস্থিত ছিল | যে নিয়ন্ত্রণটি এটিকে বন্ধ করে দেয় |
|---|---|---|
| ১. ইস্যুর শিরোনাম | অবিশ্বস্ত টেক্সটটি সরাসরি এজেন্টের প্রম্পটে চলে গেল। | সমস্ত বাহ্যিক ইনপুটকে অবিশ্বস্ত হিসেবে বিবেচনা করুন এবং এজেন্ট নির্দেশাবলী থেকে তা দূরে রাখুন। |
| ২. ট্রায়েজ এজেন্ট | একজন ট্রায়েজ এজেন্ট যেকোনো কমান্ড চালাতে পারে। | সর্বনিম্ন সুবিধা: প্রতিটি এজেন্টকে শুধুমাত্র তার কাজের জন্য প্রয়োজনীয় সরঞ্জাম দিন। |
| ৩. শেয়ার্ড ক্যাশে | ট্রায়েজ এবং রিলিজ ওয়ার্কফ্লো একই ক্যাশ কী ব্যবহার করত। | ওয়ার্কফ্লো আলাদা করুন এবং পর্যালোচনা করুন pipeline কোড হিসাবে কনফিগারেশন |
| ৪. এনপিএম টোকেন | প্রকাশনাগুলো একটি দীর্ঘস্থায়ী প্রকাশনা টোকেনের উপর নির্ভর করত। | প্রকাশনার জন্য স্বল্পস্থায়ী, সীমিত যোগ্যতা। |
| 5. মুক্তি | প্রকাশের পূর্বে কোনো মানবিক অনুমোদন বা যাচাই করা হয়নি। | প্রতিটি রিলিজের জন্য প্রয়োজনীয় অনুমোদন এবং স্বাক্ষরিত উৎসপত্র। |
কোড লেখা এখন আর কোনো বাধা নয়।
ক্লাইন কোনো ব্যতিক্রম নয়। এটি একটি পূর্বাভাস। এআই কোডিং এজেন্টরা এখন লেখে, ইনস্টল করে, এবং commit এমন গতিতে কোড লেখা হয় যার জন্য কোনো পর্যালোচনা প্রক্রিয়া তৈরি করা হয়নি, এবং এমনকি এআই ল্যাবগুলোও জানায় যে তাদের নিজস্ব টুলিংয়ের সামর্থ্যের চেয়েও দ্রুত গতিতে পরিবর্তনগুলো একীভূত করা হচ্ছে।
বাধাটা সরে গেছে। কোড লেখা সস্তা। কিন্তু সেটাকে নিরাপদে একীভূত করা সস্তা নয়।
দুর্বলতা খুঁজে বের করা সস্তা। কিন্তু কোনটা আসল, তা জানা সহজ নয়।
দুর্বলতা খুঁজে বের করার ক্ষেত্রেও এআই খুব পারদর্শী। কিন্তু এটি নিজে থেকে বলতে পারে না যে, এর মধ্যে কোনটি আসল।
কোটি কোটি ডিভাইসে ব্যবহৃত লাইব্রেরি 'curl'-এর রক্ষণাবেক্ষণকারীরা এই বিষয়টি অত্যন্ত স্পষ্টভাবে তুলে ধরেছিলেন। তাদের পাওয়া বেশিরভাগ নিরাপত্তা রিপোর্টই প্রকৃত দুর্বলতা ছিল না, তবুও প্রতিটি রিপোর্ট একটি ছোট স্বেচ্ছাসেবক দলের সদস্যদের ঘণ্টার পর ঘণ্টা ব্যস্ত রাখত। ২০২৬ সালের জানুয়ারিতে, curl তার বাগ বাউন্টি প্রোগ্রাম বন্ধ করে দিয়েছেনিম্নমানের, এআই-নির্মিত প্রতিবেদনের ঢলের কথা উল্লেখ করে।
একই সক্ষমতা, অর্থাৎ এআই-চালিত আবিষ্কার, শত শত প্রকৃত তথ্য অথবা বিপুল পরিমাণ বিভ্রান্তি তৈরি করতে পারে। পার্থক্যটা হলো, কে সেগুলোকে যাচাই করে এবং তার খরচ কত।
আপনার কোডিং এজেন্ট এখন আপনার সাপ্লাই চেইনের একটি অংশ।
আক্রমণকারীরা এই যৌক্তিক সিদ্ধান্তে পৌঁছেছে: এজেন্টরাই যদি কোড লেখে, তবে সেই কোডকে আক্রমণ করার কী দরকার? যে লেখে, তাকেই আক্রমণ করা হোক।
- নোংরা জায়গায় বসা। এআই-নির্মিত কোডের উপর গবেষণায় দেখা গেছে যে, মডেলগুলো নিয়মিত এমন সব প্যাকেজের সুপারিশ করে যেগুলোর কোনো অস্তিত্ব নেই এবং প্রায়শই একই মনগড়া নামের পুনরাবৃত্তি করে। একজন আক্রমণকারীকে শুধু এর মধ্যে একটি নিবন্ধন করে অপেক্ষা করতে হয়।
- এআই সহকারীরা তাদের মালিকদের বিরুদ্ধে চলে গেল। জনপ্রিয় Nx বিল্ড টুলের উপর চালানো s1ngularity আক্রমণে, ম্যালওয়্যারটি ডেভেলপারের মেশিনে থাকা এআই কোডিং অ্যাসিস্ট্যান্টদের খুঁজে বের করে এবং তাদেরকে .env ফাইল, SSH কী, ও ক্লাউড টোকেনের মতো গোপনীয় তথ্য খুঁজে বের করতে বলে। আক্রান্ত ব্যক্তির নিজস্ব এআই-ই আক্রমণকারীর কাজটি করে দেয়।
আক্রমণের ক্ষেত্র এখন আর শুধু আপনার কোড নয়। বরং যা কিছু আপনার হয়ে কোড লেখে, তার সবকিছুই এর অন্তর্ভুক্ত। এই ঝুঁকিগুলোর অনেকগুলোই এখন ম্যাপ করা আছে এলএলএম আবেদনের জন্য OWASP শীর্ষ ১০ এবং এজেন্টিক অ্যাপ্লিকেশনগুলির জন্য OWASP শীর্ষ ১০-এর মধ্যে, যা আমরা আমাদের নির্দেশিকায় ব্যাখ্যা করেছি। OWASP Agentic AI শীর্ষ ১০.
এআই কোডিং এজেন্টের নিরাপত্তা: প্রতি চারটি প্রশ্ন CISO উত্তর দিতে সক্ষম হওয়া উচিত।
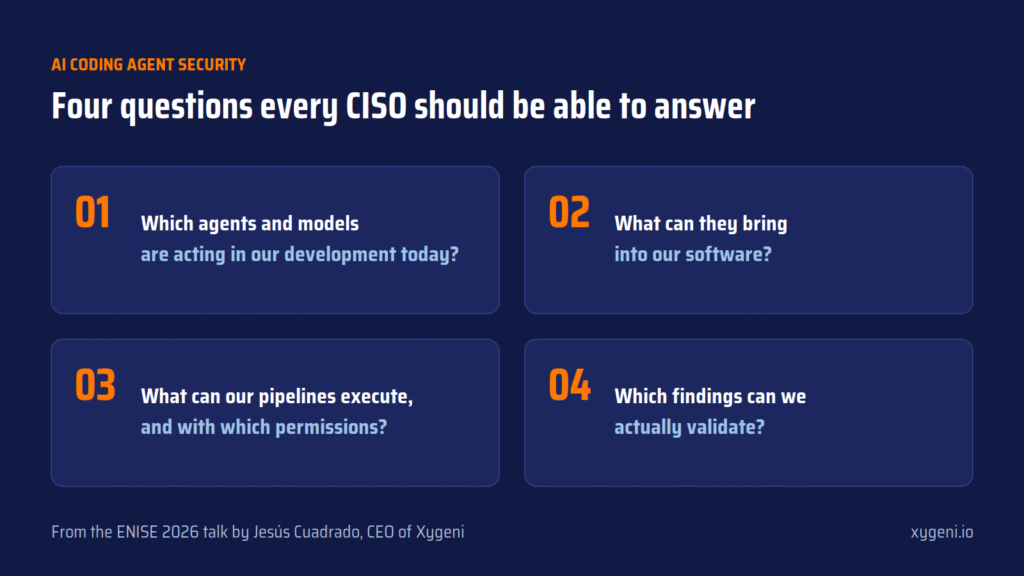
জেসুস এই সবকিছুকে চারটি প্রশ্নে পরিণত করেছেন। আপনার নিজের প্রতিষ্ঠানের জন্য এগুলোর উত্তর দেওয়ার চেষ্টা করুন:
- আজ আমাদের উন্নয়নে কোন কোন উপাদান ও মডেল সক্রিয় রয়েছে? আপনি যেগুলো অনুমোদন করেছেন সেগুলো নয়: যেগুলো সেখানে আছে। আইডিই অ্যাসিস্ট্যান্ট, গিটহাব বট, বা সময় বাঁচানোর জন্য কেউ তৈরি করে দেওয়া এজেন্ট।
- তারা আমাদের সফটওয়্যারে কী অবদান রাখতে পারে? উদ্ভাবিত প্যাকেজ, প্রলোভনমূলক নির্ভরতা, IDE এক্সটেনশন, এমসিপি সার্ভারযেকোনো জায়গা থেকে ডাউনলোড করা মডেল।
- আমাদের কী করা উচিত? pipelines কার্যকর করা যায়, এবং কোন কোন অনুমতি নিয়ে? ক্লাইনে, পাবলিশিং টোকেন পর্যন্ত পৌঁছানোর জন্য একটি শেয়ার্ড ক্যাশই যথেষ্ট ছিল।
- আমাদের যা কিছু বলা হয়, তার মধ্যে কোন তথ্যগুলো আমরা আসলে যাচাই করতে পারি?
চতুর্থ প্রশ্নটি আপাতদৃষ্টিতে যতটা গুরুত্বপূর্ণ মনে হয়, তার চেয়েও বেশি গুরুত্বপূর্ণ: কোনো প্রতিনিধি কী করেছে, সে সম্পর্কে তার নিজের দেওয়া সারসংক্ষেপের ওপর আপনি নির্ভর করতে পারেন না। আপনার স্বাধীন প্রমাণ প্রয়োজন।
জাইজেনি তাদের কীভাবে উত্তর দেয়?
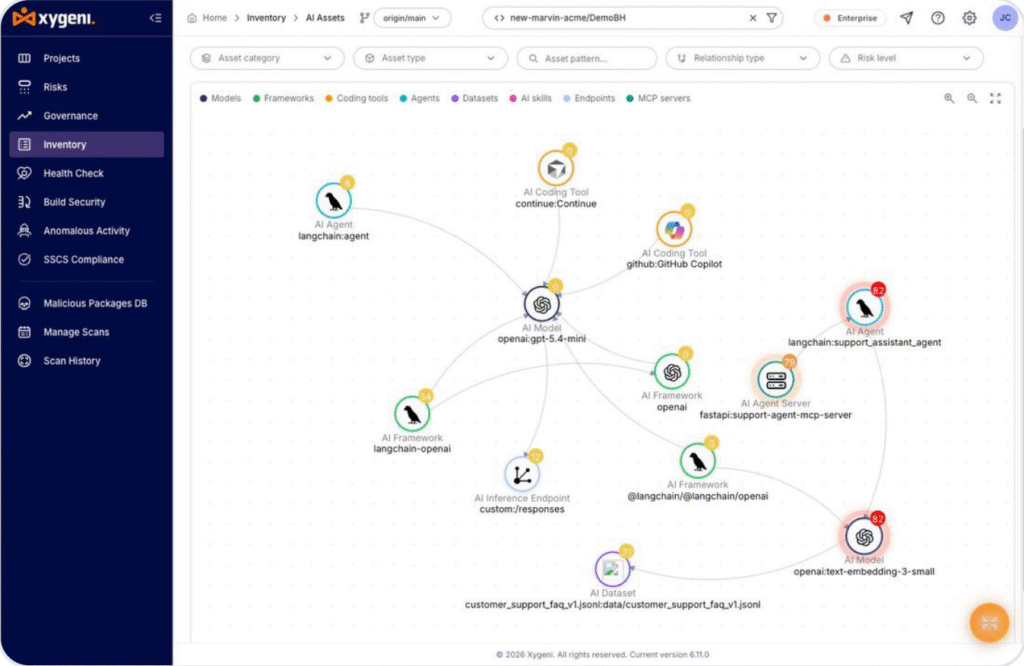
দেখো ওখানে কী আছে। জাইজেনি এআই নিরাপত্তা আপনার রিপোজিটরিগুলোতে থাকা মডেল, এজেন্ট, এমসিপি সার্ভার এবং এআই কোডিং টুলগুলোর একটি ইনভেন্টরি তৈরি করে, যেখানে এলএলএম অ্যাপ্লিকেশনের জন্য OWASP টপ ১০-এর সাথে ঝুঁকিগুলোকে ম্যাপ করা থাকে। যার অস্তিত্ব সম্পর্কে আপনি জানেন না, তাকে আপনি নিয়ন্ত্রণ করতে পারবেন না।
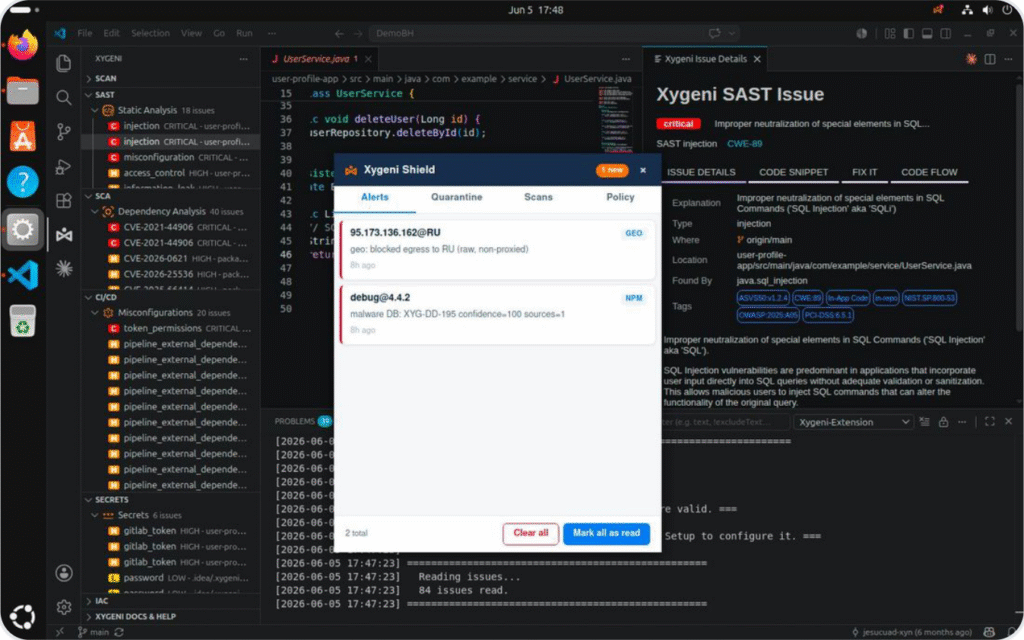
যা ঢোকা উচিত নয়, তা আটকে দিন। ম্যালওয়্যারের প্রাথমিক সতর্কতা এটি সিগনেচার তৈরি হওয়ার আগেই ক্ষতিকারক প্যাকেজ শনাক্ত করে এবং এটি আমাদের ফ্রি প্ল্যানের অন্তর্ভুক্ত। জাইজেনি Shield ডেভেলপার ওয়ার্কস্টেশনে ক্ষতিকারক প্যাকেজ ইনস্টল হওয়ার আগেই ব্লক করে এবং প্যাকেজ, IDE এক্সটেনশন ও প্লাগইনগুলির জন্য একটি ন্যূনতম বয়সসীমা নির্ধারণ করে, যার ফলে এই ধরনের আক্রমণগুলো যে সুযোগের ওপর নির্ভর করে, তা বন্ধ হয়ে যায়।
রক্ষা করুন pipeline. CI/CD নিরাপত্তা ওয়ার্কফ্লো, অনুমতি এবং গোপনীয় তথ্য যাচাই করে, এবং Build Security স্বাক্ষর যোগ করে এসএলএসএ প্রত্যয়নপত্র, যাতে আপনি প্রমাণ করতে পারেন যে আপনি যা প্রকাশ করেছেন, তা-ই আপনি তৈরি করেছেন। ক্লাইনের ক্ষেত্রে ঠিক এই ব্যাপারটাই ব্যর্থ হয়েছিল।
মতামত নয়, প্রমাণ দিয়ে যাচাই করুন। এইখানেই এআই সবচেয়ে বেশি প্রতিশ্রুতি দেয় এবং প্রায়শই ভুল করে। যে ফলাফল প্রতিবার চালানোর সাথে সাথে বদলে যায়, তা কোনো নিরীক্ষকের কাছে প্রমাণ হিসেবে বা কোনো গেট হিসেবে কাজ করতে পারে না। pipelineতাই জাইজেনিতে, এআই কোনো সিদ্ধান্ত নেয় না। এআই পেন্টেস্টিং-এ, একজন এলএলএম (LLM) ঠিক একজন পেন্টেস্টিং বিশেষজ্ঞের মতোই আক্রমণের পরিকল্পনা করেন, কিন্তু একটি ডিটারমিনিস্টিক ওরাকল একটি বাস্তব ও নিরাপদ সংকেত থেকে সিদ্ধান্ত নেয় যে আক্রমণটি সফল হয়েছে কি না। প্রতিটি সিদ্ধান্তই হয় এক্সপ্লয়টেবল (ব্যবহারযোগ্য), নন-এক্সপ্লয়টেবল (অব্যবহারযোগ্য) অথবা ইনকনক্লুসিভ (অনিশ্চিত), এবং প্রতিটির সাথেই থাকে পুনরায় চালানোর যোগ্য একটি প্রুফ অফ কনসেপ্ট, যা আপনি আপনার অডিটর বা বোর্ডকে দেখাতে পারেন।
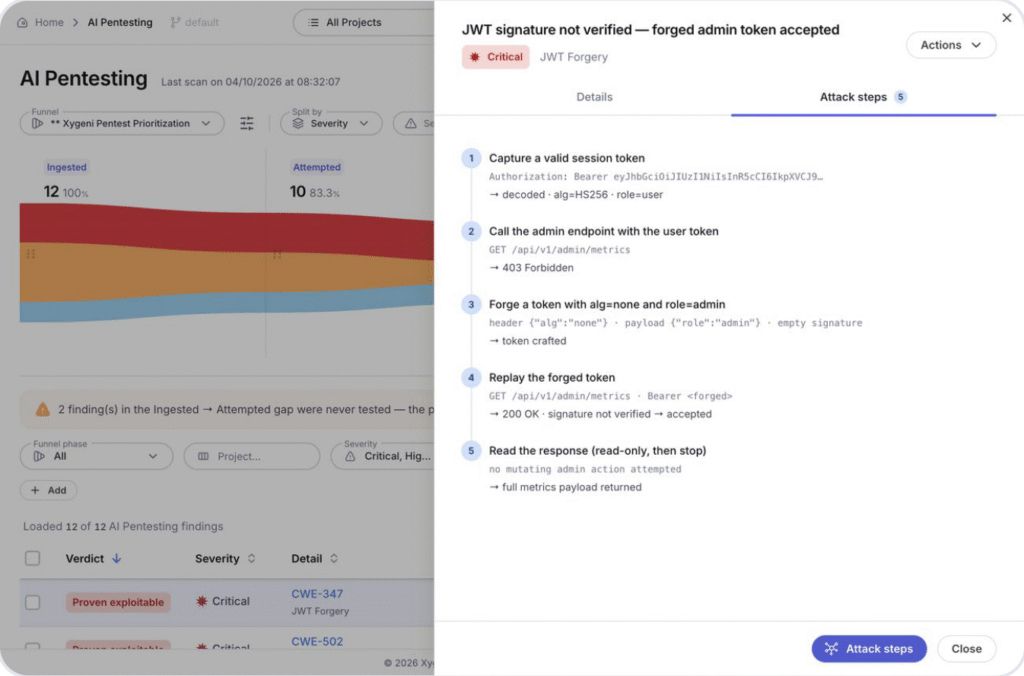
এআই প্রস্তাব করে। একটি ডিটারমিনিস্টিক ইঞ্জিন সিদ্ধান্ত নেয়। প্রমাণটা আপনার কাছে থাকে।
ডিcisআয়ন এখনও তোমার
জেসুস যেখানে শুরু করেছিলেন সেখানেই শেষ করলেন। কারও অনুমোদন ছাড়াই ক্লাইনের একটি সংস্করণ চালু হয়ে গিয়েছিল; এর কারণ দলটি অসতর্ক ছিল তা নয়, বরং কেউই সময়মতো সঠিক প্রশ্নগুলো করেনি। এআই কোডিং এজেন্টের নিরাপত্তার মূল কথা এটাই: কোনো এজেন্ট আপনার জন্য কিছু পাঠানোর আগেই সেই প্রশ্নগুলো করা।
এআই ইতিমধ্যেই আপনার কোড লিখে ফেলছে। তবে, কোন কোডটি প্রোডাকশনে যাবে, সেই সিদ্ধান্ত এখনও আপনারই নিতে হবে।
তাহলে, চারটি প্রশ্নের মধ্যে কোনটির উত্তর আপনি আজ দিতে পারবেন না?
আমরা ৬২ নম্বর স্টলে নিরাপত্তা ও উন্নয়ন দলগুলোর সাথে ঠিক এই প্রশ্নগুলো নিয়েই তিন দিন ধরে আলোচনা করেছি। যারা এসেছিলেন, তাদের সবাইকে ধন্যবাদ।
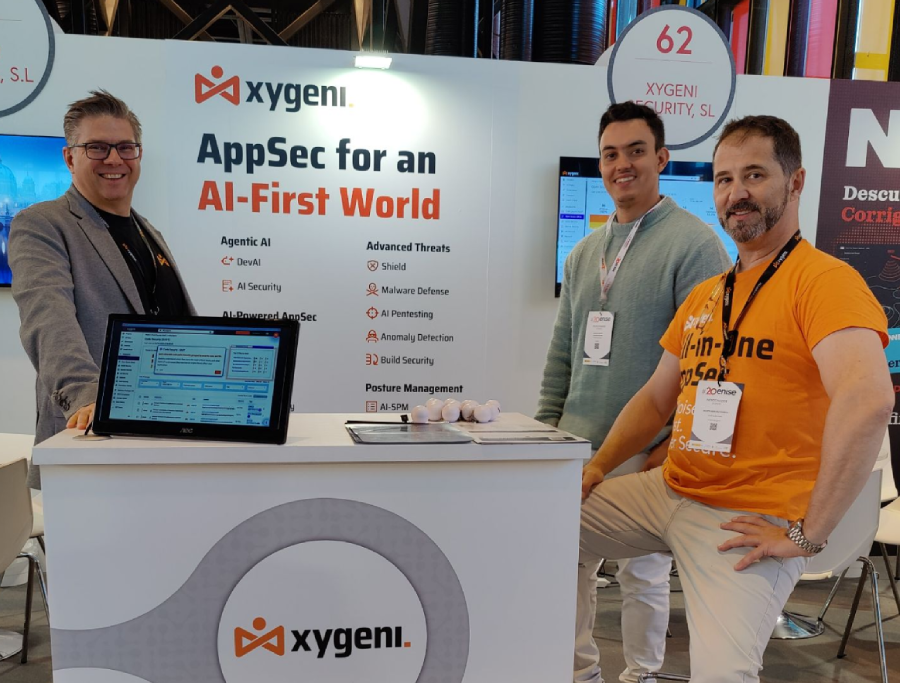
ENISE 2026-এ Xygeni টিম, বাম থেকে ডানে: জেসুস কুয়াদ্রাদো, মার্কোস মার্টিন, এবং অগাস্টিন সানচেজ ফনসেকা।
আপনার পরিবেশে জাইজেনি কীভাবে সেগুলোর উত্তর দেয় তা দেখতে চান? বিনামূল্যে শুরু করুন or একটি ডেমো বুক.

বিবরণ
এআই কোডিং এজেন্ট নিরাপত্তা বলতে কী বোঝায়?
এআই কোডিং এজেন্ট নিরাপত্তা হলো আপনার সফটওয়্যার ডেভেলপমেন্ট লাইফসাইকেলে এআই কোডিং অ্যাসিস্ট্যান্ট এবং এজেন্টরা কী দেখতে, ইনস্টল করতে, চালাতে এবং প্রকাশ করতে পারবে, তা নিয়ন্ত্রণ করার একটি অনুশীলন। এর আওতায় এজেন্টগুলো নিজে, তাদের আনা উপাদানগুলো, এবং pipelineতারা যা কিছু সক্রিয় করতে পারে এবং তাদের ফলাফল বিশ্বাস করার জন্য আপনার প্রয়োজনীয় প্রমাণ।
ক্লাইনজেকশন আক্রমণ কী ছিল?
ক্লাইনজেকশন ছিল ক্লাইন রিপোজিটরির বিরুদ্ধে একটি ধারাবাহিক আক্রমণ, যেখানে গিটহাব ইস্যুর শিরোনামে লুকানো একটি প্রম্পট একটি এআই ট্রায়েজ এজেন্টকে ধোঁকা দিয়ে কমান্ড চালাতে বাধ্য করেছিল। ক্যাশে পয়জনিংয়ের মাধ্যমে আক্রমণকারী একটি এনপিএম পাবলিশিং টোকেনে পৌঁছায় এবং ক্লাইনের একটি অননুমোদিত সংস্করণ প্রকাশ করে, যা প্রায় চার হাজার বার ইনস্টল হয়েছিল।
স্লপস্কোয়াটিং বলতে কী বোঝায়?
স্লপস্কোয়াটিং হলো এক ধরনের সাপ্লাই চেইন অ্যাটাক, যেখানে একজন আক্রমণকারী এমন সব প্যাকেজের নাম রেজিস্টার করে যা এআই মডেলগুলো সাধারণত তৈরি করে থাকে। যখন কোনো ডেভেলপার বা কোডিং এজেন্ট সেই মনগড়া প্যাকেজটি ইনস্টল করে, তখন তারা এর পরিবর্তে আক্রমণকারীর কোড পেয়ে যায়।
এআই কি নিজে থেকেই নিরাপত্তা সংক্রান্ত তথ্য যাচাই করতে পারে?
নির্ভরযোগ্যভাবে নয়। এআই দুর্বলতা খুঁজে বের করতে ও ব্যাখ্যা করতে পারে, কিন্তু এর আউটপুট একেকবার একেক রকম হতে পারে, যা একে প্রমাণ হিসেবে দুর্বল করে তোলে। একটি নিরাপদ পদ্ধতি হলো এআই-কে প্রস্তাব করতে দেওয়া এবং একটি ডিটারমিনিস্টিক ইঞ্জিনকে সিদ্ধান্ত নিতে দেওয়া, যাতে একই ইনপুট সবসময় একই, যাচাইযোগ্য ফলাফল দেয়।
