






একমাত্র 2024 সালে, এআই ২৫৬ বিলিয়নেরও বেশি লাইনের কোড লিখেছে।বিষয়টা ভালোভাবে বুঝে নিন। অনুসারে Statista, সমস্তের ৪১%সফটওয়্যার কোড এখন এআই দ্বারা তৈরি কোডসেই সংখ্যাটা কেবল বেড়েই চলেছে—আর সেই সাথে ঝুঁকিও।
এআই কোড দ্রুতগামী। কখনও কখনও বড্ড বেশি দ্রুত। আমরা এখন একটি দেখতে পাচ্ছি ১০ গুণ বৃদ্ধি উন্মুক্ত API এন্ড পয়েন্ট মৌলিক অনুমোদন এবং ইনপুট যাচাইকরণের অভাব। আর আসল কথা হলো: ত্রুটিপূর্ণ এআই কোড শুধু একবারের বাগ নয়। যদি এটি কোনো ওপেন-সোর্স রিপোজিটরিতে চলে আসে, তবে এটি হয়ে ওঠে... ভবিষ্যতের এআই মডেলের জন্য প্রশিক্ষণ ডেটাযার ফলে সেই দুর্বলতাগুলো আরও ছড়িয়ে পড়ে।
তাহলে, আমরা কী করতে পারি? আমরা নিশ্চিত করি যেন প্রতিটি লাইন—মানুষ বা যন্ত্র—স্ক্যান করে সুরক্ষিত করা হয়েছে।
সেখানেই এআই SAST আসেএলএলএম, কোপাইলট এবং অটোপাইলট কোডিং-এর যুগে কর্মরত ডেভেলপারদের জন্য নির্মিত স্ট্যাটিক অ্যাপ্লিকেশন সিকিউরিটি টেস্টিং।
এআই কোড এবং সাইবার নিরাপত্তা সম্পর্কে আরও গভীরভাবে জানতে চান?
এআই দ্বারা তৈরি কোড হলো হিমশৈলের চূড়া মাত্র। আপনি যদি হুমকি শনাক্তকরণ থেকে শুরু করে স্বয়ংক্রিয় প্রতিকার পর্যন্ত আধুনিক নিরাপত্তা ব্যবস্থায় এআই-এর পূর্ণাঙ্গ প্রভাব বুঝতে চান, তাহলে আমাদের এই বিশদ নির্দেশিকাটি পড়তে ভুলবেন না:
এআই দ্বারা তৈরি কোডের সমস্যাটা কী?
এআই দ্বারা তৈরি কোড দেখতে ভালো। এটি কম্পাইল হয়। এটি চলে। এমনকি এতে কমেন্টও থাকে। কিন্তু আড়ালে এটি প্রায়শই কিছু বিষয় এড়িয়ে যায়:
- প্রমাণীকরণ এবং প্রবেশাধিকার নিয়ন্ত্রণ
- ইনপুট যাচাইকরণ এবং স্যানিটাইজেশন
- গোপনীয়তা পরিচালনা (যেমন, হার্ডকোডেড টোকেন)
- ত্রুটি পরিচালনা এবং প্রান্তিক ক্ষেত্রের যুক্তি
- লাইব্রেরি এবং এপিআই-এর নিরাপদ ব্যবহার
এর কারণ এই নয় যে এআই ক্ষতিকর—এটি কেবল আপনার থ্রেট মডেলটি বোঝে না। এবং এর ব্যবহার আগের চেয়ে অনেক বেশি হচ্ছে, প্রায়শই কোনো রকম পর্যালোচনা ছাড়াই।
এআই কোডের দুর্বলতার বাস্তব উদাহরণ
ধরা যাক, Copilot একটি Express.js অ্যাপে এটি তৈরি করে:
					app.post('/submit', (req, res) => {
  db.insert(req.body)
  res.send('OK')
})
দেখতে ঠিকই লাগে—যতক্ষণ না আপনি বুঝতে পারেন সেখানে কোনো ইনপুট যাচাইকরণ বা পরিমার্জন করা হয় না। প্রোডাকশন প্রেক্ষাপটে, সেটা একটা দ্রুত পথ পদ্ধতি এটা XSS or ইনজেকশন দুর্বলতা.
এআই কি SAST?
AI SAST বিষয়টা স্বয়ং এআই-কে সুরক্ষিত করা নয়। বিষয়টা হলো সুরক্ষিত করা... এআই কোড যে জিনিসগুলো তৈরি হচ্ছে, কপি করা হচ্ছে, পেস্ট করা হচ্ছে, এবং commitআপনার অ্যাপে যুক্ত করুন।
এটি প্রচলিত পদ্ধতির মতোই কাজ করে SASTএটি চলার আগে সোর্স কোড স্ক্যান করে, দুর্বলতা চিহ্নিত করে এবং সমাধানের পরামর্শ দেয়। তবে এটি আধুনিক, এআই-সহায়তাযুক্ত কর্মপ্রবাহকে মাথায় রেখে তৈরি করা হয়েছে।
কিছু প্ল্যাটফর্ম প্যাটার্ন শনাক্তকরণ উন্নত করতে এবং ভুল শনাক্তকরণের হার কমাতে কৃত্রিম বুদ্ধিমত্তা (AI) ও মেশিন লার্নিং (ML) নিয়ে পরীক্ষা-নিরীক্ষাও করছে। কিন্তু এখানে আমাদের লক্ষ্য খুবই সাধারণ: এআই টুল দ্বারা লিখিত কোড সুরক্ষিত করতে স্ট্যাটিক অ্যানালাইসিস ব্যবহার করুন।
এটাকে আপনার বাস্তবতার যাচাই হিসেবে ভাবুন। কারণ “এটি কম্পাইল হয়” আর “এটি সুরক্ষিত” এক জিনিস নয়।
কিভাবে AI SAST আপনার কর্মপ্রবাহে এআই কোড সুরক্ষিত করে
Xygeni Code Security আধুনিক ডেভেলপমেন্ট পরিবেশের জন্য বিশেষভাবে নির্মিত—দ্রুত, স্বয়ংক্রিয় এবং আপনার টুলচেইন জুড়ে সংযুক্ত।
তুমি পাও:
- একজন স্থানীয় SAST স্ক্যানার আপনার কোডবেসের রিয়েল-টাইম স্ট্যাটিক বিশ্লেষণের জন্য
- জন্য সমর্থন ক্ষতিকারক কোড সনাক্তকরণ সোর্স কোডে
- বিজোড় তৃতীয় পক্ষের স্ক্যানার ইন্টিগ্রেশন—ফলে আপনি আটকে থাকবেন না বা পরিবর্তন করতে বাধ্য হবেন না।
আপনি কি ইতিমধ্যেই SonarQube, Snyk, Checkmarx বা Veracode ব্যবহার করছেন? কোনো সমস্যা নেই—জাইজেনি তাদের প্রাপ্ত তথ্য আমদানি করতে পারে এবং সবকিছু একটি পরিচ্ছন্ন প্ল্যাটফর্মের অধীনে কেন্দ্রীভূত করতে পারে। dashboard. এর মানে হলো উন্নততর দৃশ্যমানতা, বুদ্ধিদীপ্ত অগ্রাধিকার নির্ধারণ এবং কোনো পুনরাবৃত্তিমূলক প্রচেষ্টা না থাকা—বিশেষ করে যখন আপনি অপ্রত্যাশিত ঝুঁকিগুলোর মোকাবিলা করছেন। এআই কোড.
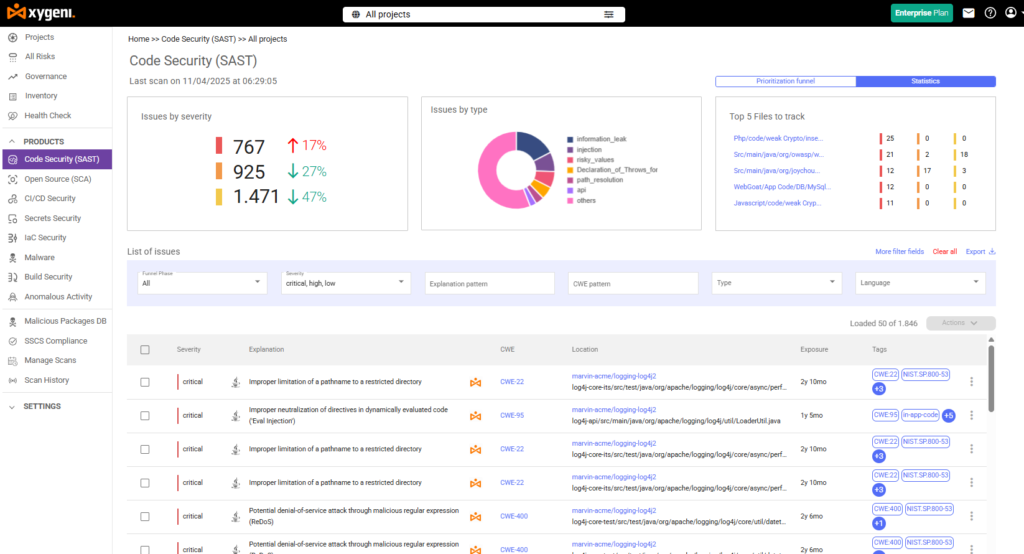
Xygeni কনসোলের ভিতরে
হেড টু Code Security → ঝুঁকিসমূহ (SAST) এবং আপনি দেখতে পাবেন:
- জাইজেনি এবং তৃতীয় পক্ষের সমস্ত কোড দুর্বলতা।
- লাইন-স্তরের সমস্যার বিবরণ এবং প্রতিকারের পরামর্শ
- তীব্রতা, টুল এবং ওয়ার্কফ্লো ধাপ অনুসারে ফিল্টার করুন
- বিদ্বেষপূর্ণ কোড প্রমাণ
- কাস্টম নিয়মের সমর্থন রয়েছে, যাতে আপনি এটিকে আপনার কোডবেস অনুযায়ী সাজিয়ে নিতে পারেন।
শেষের সারি: এটি শুধু আপনাকে বলে না যে “কিছু একটা ভুল হয়েছে।” এটি আপনাকে দেখায় যে কী, কোথায়, এবং কেন—এবং কীভাবে তা ঠিক করতে হবে।
ব্যবহারের জন্য পেশাদার পরামর্শ SAST এআই-নির্ভর প্রকল্পগুলিতে
এআই-এর সর্বোচ্চ ব্যবহার করার উপায়গুলো এখানে দেওয়া হলো। SAST আপনার কাজের ধারাবাহিকতায় ব্যাঘাত না ঘটিয়ে:
- আপনার বিল্ড ব্যর্থ করতে এটি সেট করুন। যদি গুরুতর সমস্যা পাওয়া যায়।
PR-গুলিতে স্ক্যান চালানশুধু রাতের বা সাপ্তাহিক বিল্ড নয়। - মেশা SAST গোপনীয় স্ক্যানিং এবং IaC সনাক্তকরণ সম্পূর্ণ স্ট্যাক কভারেজের জন্য।
- ডিফল্ট এআই স্নিপেট পর্যালোচনা করুনবিশেষ করে অথেন্টিকেশন, ফাইল ইনপুট/আউটপুট বা ডেটাবেস অ্যাক্সেস সম্পর্কিত যেকোনো কিছু।
- কিছুই উপেক্ষা করবেন নাঅ্যাপটির বিবর্তনের ওপর নির্ভর করে, এমনকি কম গুরুতর সমস্যাও দ্রুত গুরুতর হয়ে উঠতে পারে।
মোড়ক উম্মচন: SAST আকর্ষণীয় নয়, কিন্তু কাজ চলে যায়
দেখুন—আমরা সবাই দ্রুত পণ্য পাঠাতে চাই। কিন্তু নিরাপত্তা ছাড়া দ্রুত কাজ করলেই নিরাপত্তা লঙ্ঘন ঘটে। AI SAST আপনার পথ কোনো ভুল না করে গতি বাড়ান.
বিষয়টা অহেতুক সন্দেহপ্রবণ হওয়া নয়। বরং বাস্তববাদী হওয়া।
টুলগুলো ব্যবহার করুন। স্ক্যানগুলো স্বয়ংক্রিয় করুন। এআই কোডকে থার্ড-পার্টি কোডের মতো বিবেচনা করুননিরাপদ প্রমাণিত না হওয়া পর্যন্ত অবিশ্বস্ত।
আপনার এআই-নির্মিত কোড কী লুকিয়ে রাখছে তা দেখতে প্রস্তুত?
বিনামূল্যে ১৪ দিনের ট্রায়াল শুরু করুন – কোনো ক্রেডিট কার্ড নেই। কোনো ঝামেলা নেই। শুধু পরিচ্ছন্ন, সুরক্ষিত কোড।

