






এআই নিরাপত্তা (বলা এআই সাইবার সিকিউরিটিসফটওয়্যার উন্নয়নে ব্যবহৃত এআই টুল এবং সেগুলোর দ্বারা উৎপাদিত কোড ও অবকাঠামো উভয়কে সুরক্ষিত করার অনুশীলনকে বোঝায়। যেহেতু এআই প্রতিটি পর্যায়ে অন্তর্ভুক্ত হয়ে যাচ্ছে SDLCকোড জেনারেশন থেকে ডেপ্লয়মেন্ট পর্যন্ত, এটি এক নতুন ধরনের ঝুঁকি তৈরি করে: মডেল, এজেন্ট, এমসিপি সার্ভার এবং এআই কোডিং সহকারী যেগুলো নিজেরাই শোষণযোগ্য, ত্রুটিপূর্ণভাবে বিন্যস্ত, বা অস্ত্রায়িত।
তাদের সুরক্ষিত করতে প্রয়োজন দৃষ্টিপাত, ঝুঁকি স্কোরিং, এবং প্রয়োগকারী সম্পূর্ণ এজেন্টিক ডেভেলপমেন্ট লাইফসাইকেল জুড়ে, শুধু আপনার টিমের লেখা কোডই নয়, বরং যে এআই এটি লেখে, যে টুলগুলোর সাথে এটি সংযুক্ত থাকে, এবং pipelineএর মধ্য দিয়ে এটি চলে যায়।
OWASP Global AppSec EU 2026 ২২ থেকে ২৬ জুন অস্ট্রিয়ার ভিয়েনায় অনুষ্ঠিত হচ্ছে, এবং যে নিরাপত্তা দলগুলো এআই-ভিত্তিক উন্নয়নের দিকে এগিয়ে যাচ্ছে, তাদের জন্য এটি বছরের সবচেয়ে গুরুত্বপূর্ণ সম্মেলন। Xygeni পুরো সপ্তাহ জুড়ে G-08 বুথে থাকবে, যেখানে লাইভ ডেমো, প্রোডাক্ট স্পেশালিস্ট এবং Xygeni AI Inventory-এর প্রথম পাবলিক ডেমোনস্ট্রেশন অনুষ্ঠিত হবে।
কেন এআই নিরাপত্তা ২০২৬ সালের প্রধান চ্যালেঞ্জ
এআই এখন আর শুধু ডেভেলপমেন্ট টিমের জন্য উৎপাদনশীলতা বাড়ানোর একটি টুল নয়। এটি এখন আক্রমণের একটি অংশ হয়ে উঠেছে। এক বছরেরও কম সময়ে, সফটওয়্যার সাপ্লাই চেইন এক নতুন ধরনের হুমকির সম্মুখীন হয়েছে। একটি স্ব-প্রজননশীল এনপিএম ওয়ার্ম ডেভেলপারদেরকে ডেলিভারি ব্যবস্থায় পরিণত করেছে। রাষ্ট্র-সমর্থিত পক্ষগুলো এমন একটি প্যাকেজের ভেতরে ম্যালওয়্যার লুকিয়ে রেখেছিল, যা সপ্তাহে ১০ কোটি বার ডাউনলোড হয়। একটি স্বয়ংক্রিয় এজেন্টের ভেতরে ম্যালওয়্যার প্রবেশ করানোর জন্য একটি এলএলএম-কে অস্ত্র হিসেবে ব্যবহার করা হয়েছিল। এগুলো বিচ্ছিন্ন ঘটনা নয়; এগুলোই এখন নতুন সাধারণ চিত্র।
পরিসংখ্যান এই পরিবর্তনকেই প্রতিফলিত করছে: পরিচয়পত্র চুরির ঘটনা ব্যাপকভাবে বেড়েছে। 160 এ 2025%রেকর্ডেড ফিউচারের প্রতিবেদন অনুসারে ২০২৫ সালের প্রথম ত্রৈমাসিকের তুলনায় ২০২৫ সালের চতুর্থ ত্রৈমাসিকে ৯০% বেশি ক্রেডেনশিয়াল চুরি হয়েছে। একাই, এবং এআই আক্রমণগুলোকে ত্বরান্বিত করছে এবং আক্রমণের ক্ষেত্রও প্রসারিত করছে। একটি একক এমসিপি ব্রিজ দুর্বলতা (জন্য CVE-2025-6514ধরা পড়ার আগে এটি ৪৩৭,০০০ বার ডাউনলোড করা হয়েছিল। আজ, পাবলিক এমসিপি সার্ভারের ৫.৫% এগুলোতে টুল-পয়জনিং ত্রুটি এবং ৪৩ শতাংশে কমান্ড-ইনজেকশন দুর্বলতা রয়েছে।
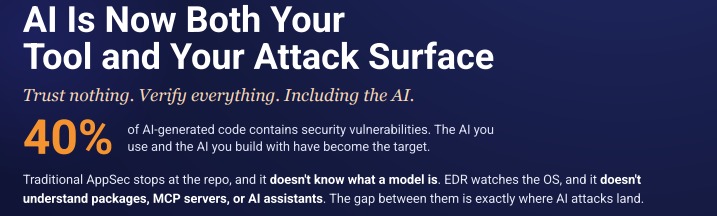
মূল সমস্যাটি হলো একটি স্থাপত্যগত ব্যবধান। প্রচলিত অ্যাপসেক (AppSec) রিপোজিটরি পর্যন্তই সীমাবদ্ধ থাকে এবং মডেল কী, তা জানে না। ইডিআর (EDR) অপারেটিং সিস্টেমকে পর্যবেক্ষণ করে এবং প্যাকেজ, এমসিপি (MCP) সার্ভার বা এআই অ্যাসিস্ট্যান্ট বোঝে না।
সেই ব্যবধান ঘোচাতে ভিন্ন ধরনের একটি প্ল্যাটফর্ম প্রয়োজন।
জাইজেনি এআই সিকিউরিটি যা করে
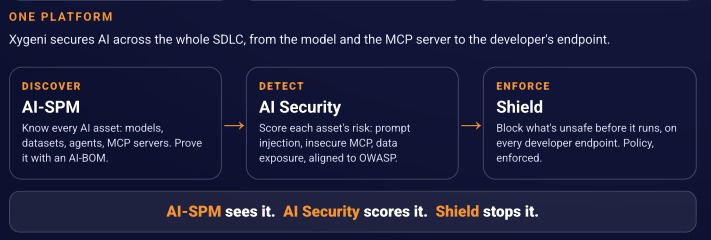
জাইজেনি এআই সিকিউরিটি একটিমাত্র নীতির উপর ভিত্তি করে নির্মিত: কোনো কিছু বিশ্বাস করবেন না, সবকিছু যাচাই করুন, এমনকি এআই-ও।. এটি আপনার ব্যবহৃত এবং আপনার তৈরি করা উভয় AI-কেই সম্পূর্ণ এজেন্টিক প্রক্রিয়া জুড়ে সুরক্ষিত করে। SDLCএই আর্কিটেকচারের তিনটি স্তর রয়েছে: আবিষ্কার, সনাক্তকরণ এবং প্রয়োগ।
আবিষ্কার করুন - এআই-এসপিএম: প্রতিটি এআই অ্যাসেট সম্পর্কে জানুন
যা দেখা যায় না, তা সুরক্ষিতও করা যায় না। Xygeni AI-SPM টিমগুলোকে তাদের প্রতিষ্ঠানের প্রতিটি মডেল, ডেটাসেট, এজেন্ট, MCP সার্ভার এবং AI কোডিং টুলের একটি লাইভ ইনভেন্টরি প্রদান করে। এটি এগুলোর মধ্যকার সম্পর্ক ম্যাপ করে, এদের সংযোগকারী ঝুঁকিগুলো উন্মোচন করে এবং একটি অডিট-উপযোগী AI-BOM বা AI বিল অফ মেটেরিয়ালস এক্সপোর্ট করে, যা দ্রুত প্রচলিত বিল অফ মেটেরিয়ালসের উত্তরসূরি হয়ে উঠছে। SBOM.
জন্য CISসুতরাং, এটি প্রতিটি এআই অডিটের জন্য তথ্যের একটি নির্ভরযোগ্য উৎস, যা ইইউ এআই আইন, এনআইএসটি এআই আরএমএফ এবং আইএসও/আইইসি ৪২০০১-এর সাথে সংযুক্ত।
সনাক্ত করুন - এআই ঝুঁকি স্কোরিং: হাজারো পর্যবেক্ষণ থেকে গুরুত্বপূর্ণ কয়েকটি পর্যন্ত
জাইজেনি এআই সিকিউরিটি, প্রচলিত পদ্ধতির ত্রুটি ধরতে ডিটারমিনিস্টিক বিশ্লেষণের সাথে এলএলএম-ভিত্তিক সিমান্টিক বোধগম্যতাকে একত্রিত করে। SAST এবং SCA এটি প্রম্পট ইনজেকশন এবং সিস্টেম-প্রম্পট লিকেজ, অসুরক্ষিত এমসিপি কনফিগারেশন, এআই ফাইলে সংবেদনশীল তথ্য ফাঁস, ভেক্টর ও এমবেডিং দুর্বলতা, ডকুমেন্ট ও রুল ফাইলে থাকা ক্ষতিকারক নির্দেশাবলী, স্লপস্কোয়াটিং এআই ডিপেন্ডেন্সি, হার্ডকোডেড এলএলএম ক্রেডেনশিয়াল এবং কনফিগার করা সীমার বাইরে পরিচালিত এজেন্ট শনাক্ত করে।
গুরুত্বপূর্ণভাবে, এটি শুধুমাত্র OWASP সিভিয়ারিটি স্কোরের উপর ভিত্তি করে নয়, বরং প্রকৃত এআই অ্যাটাক পাথের উপর ভিত্তি করে অগ্রাধিকার নির্ধারণ করে। বেশিরভাগ এআই সিকিউরিটি টুল টিমগুলোকে হাজার হাজার ফাইন্ডিং ধরিয়ে দেয় এবং একেই ভিজিবিলিটি বলে। Xygeni সমস্ত ফাইন্ডিং থেকে রিচেবিলিটি, এক্সপ্লয়টেবিলিটি এবং বিজনেস ইমপ্যাক্টের ভিত্তিতে ফিল্টার করে, ফলে জমে থাকা কাজের তালিকার পরিবর্তে টিমগুলো একটি সংক্ষিপ্ত ও নির্ভুল তালিকা পায়, যেখানে লেখা থাকে আজই আসলে কী ঠিক করা প্রয়োজন।
এর এআই আপনার বিদ্যমান থেকে প্রাপ্ত ফলাফলের ক্ষেত্রেও প্রযোজ্য। SAST, SCAএবং স্ক্যানার টুল, যাতে টিমগুলো তাদের বর্তমান স্ট্যাক প্রতিস্থাপন না করে বরং সম্প্রসারণ করে।
বলবৎ করা – Shieldডেভেলপার এন্ডপয়েন্টে জিরো ট্রাস্ট
ডেভেলপারের মেশিনেই একটি ক্ষতিকারক প্যাকেজ প্রথম এক্সিকিউট হয়, npm install চলার মুহূর্তেই, বিল্ডে কিছু পৌঁছানোর অনেক আগেই। pipelineজাইজেনি Shield এন্ডপয়েন্টে ডিপেন্ডেন্সি ফায়ারওয়াল নিয়ে আসে।
এটি প্রতিটি প্যাকেজ আনার সাথে সাথে মূল্যায়ন করে এবং পোস্ট-ইনস্টল স্ক্রিপ্ট চলার আগেই অনিরাপদ বা ক্ষতিকারক ইনস্টল ব্লক করে। চালিত MEW (ম্যালওয়্যারের আগাম সতর্কতা), Shield এটি এমন এআই রায়ের মাধ্যমে ক্ষতিকারক প্যাকেজ শনাক্ত করে যা কোনো সিগনেচার তৈরি হওয়ার আগেই কাজ করে। এটি এমসিপি অ্যালাওলিস্টও প্রয়োগ করে, অবিশ্বস্ত এআই স্কিল এবং রুল ফাইল ব্লক করে, অননুমোদিত এআই মডেল এবং এজেন্টদের চালানো থেকে বিরত রাখে, এবং কোনো গুরুতর সতর্কতা এলে স্বয়ংক্রিয়ভাবে একটি আক্রান্ত এন্ডপয়েন্টকে বিচ্ছিন্ন করতে পারে, যার ফলে ঘটনাটি পুরো প্রতিষ্ঠানে ছড়িয়ে পড়ার আগেই তা নিয়ন্ত্রণে আনা যায়।
এই সপ্তাহে বুথ G-08-এ কী কী থাকছে
- ভিয়েনায় অভিষেক: জাইজেনি এআই ইনভেন্টরি লাইভ ডেমো। আপনার প্রতিষ্ঠান যে প্রতিটি মডেল, এজেন্ট, এমসিপি সার্ভার এবং এআই কোডিং টুল ব্যবহার করছে, সেগুলোর ঝুঁকি স্কোর ও সম্পর্ক গ্রাফসহ রিয়েল টাইমে আপনার এআই অ্যাটাক সারফেস ম্যাপ দেখুন।
- লাইভ ডিপেন্ডেন্সি ফায়ারওয়াল ডেমো। ওয়াচ Shield কোনো ক্ষতিকারক প্যাকেজ ইনস্টল হওয়ার আগে, এবং তার সিগনেচার তৈরি হওয়ার আগেই, এন্ডপয়েন্টে সেটিকে মূল্যায়ন ও ব্লক করুন।
- সম্পূর্ণ প্ল্যাটফর্মটি ধাপে ধাপে দেখানো হয়েছে। দেখুন কিভাবে জাইজেনি এআই-ভিত্তিক দুর্বলতা, ম্যালওয়্যার, গোপনীয় তথ্য এবং সাপ্লাই চেইন ঝুঁকি শনাক্ত, অগ্রাধিকার প্রদান এবং প্রতিকার করে। SDLCআইডিই থেকে প্রোডাকশন পর্যন্ত।
- দলের সাথে কথা বলুন। এআই-উৎপাদিত বিষয় নিয়ে আলোচনার জন্য জাইজেনির অ্যাপসেক এবং ডেভসেকওপিএস বিশেষজ্ঞরা পুরো সপ্তাহ জুড়ে বুথে উপস্থিত থাকবেন। code security, CI/CD সুরক্ষা, এমসিপি গভর্নেন্স, সফটওয়্যার সাপ্লাই চেইন ঝুঁকি এবং আধুনিক অ্যাপসেক আর্কিটেকচার। আলেকজান্ডার, অগাস্টিন, ছাপ, এবং যীশু আপনার সাথে দেখা করতে সেখানে থাকব!
এজেন্টিক যুগে এআই সাইবার নিরাপত্তা: ভিয়েনায় জিজ্ঞাসা করার মতো প্রশ্নাবলী
OWASP Global AppSec EU 2026 এআই সাইবারসিকিউরিটির জন্য একটি সন্ধিক্ষণে এসে দাঁড়িয়েছে। OWASP Top 10 for LLM Applications, OWASP Top 10 for Agentic Apps (2026), এবং OWASP MCP Top 10—এই সবগুলোই এখন সক্রিয় ফ্রেমওয়ার্ক, এবং বেশিরভাগ প্রতিষ্ঠান এখনও এগুলোর কোনোটির সাপেক্ষে তাদের ঝুঁকির মাত্রা নির্ধারণ করেনি।
এই সপ্তাহে নিরাপত্তা নেতাদের যে প্রশ্নগুলো জিজ্ঞাসা করা উচিত:
- আপনার মধ্যে AI কোথায় আছে SDLC? বেশিরভাগ প্রতিষ্ঠানই আত্মবিশ্বাসের সাথে এর উত্তর দিতে পারে না। শ্যাডো এমসিপি সার্ভার, অননুমোদিত মডেল এবং ট্র্যাকবিহীন এআই এজেন্টই হলো নতুন শ্যাডো আইটি, এবং এগুলো ইতিমধ্যেই আপনার সিস্টেমে চালু আছে। pipelines.
- এআই-নির্মিত কোডে কোনো দুর্বলতা থাকলে কী হয়? এআই দ্বারা তৈরি কোডের ৪০%-এ নিরাপত্তা দুর্বলতা রয়েছে। ছাড়া SAST যেটি এআই-উৎপাদিত প্যাটার্ন এবং আইডিই-স্তরের guardrailsসেই দুর্বলতাগুলো আগের চেয়েও দ্রুত প্রোডাকশনে পৌঁছে যায়।
- আপনার AppSec স্ট্যাকটি কি MCP-সচেতন? টুল-পয়জনিং এবং কমান্ড-ইনজেকশন আক্রমণের জন্য এমসিপি সার্ভারগুলো একটি প্রধান মাধ্যম হয়ে উঠেছে। যদি আপনার নিরাপত্তা ব্যবস্থায় এমসিপি ইনভেন্টরি এবং এনফোর্সমেন্ট লেয়ার না থাকে, তবে আপনার একটি দুর্বল জায়গা রয়েছে যা আক্রমণকারীরা ইতিমধ্যেই কাজে লাগাচ্ছে।
- আপনি কি আজ একজন অডিটরের জন্য একটি AI-BOM তৈরি করতে পারবেন? নিয়ন্ত্রক এবং enterprise ক্রেতারা এটি চাইতে শুরু করেছে। যে সংস্থাগুলো এর উত্তরে হ্যাঁ বলতে পারবে, তারা নিয়ম প্রতিপালন এবং আস্থার ক্ষেত্রে একটি উল্লেখযোগ্য সুবিধা পাবে।
OWASP Global AppSec EU 2026-এ Xygeni-কে পরিদর্শন করুন।
বুথ জি-০৮ · ২২-২৬ জুন · ভিয়েনা, অস্ট্রিয়া
লাইভ ডেমো, টিমের সাথে আলাপ, এক্সক্লুসিভ উপহার, অথবা সেশনগুলো থেকে একটু বিরতির জন্য চলে আসুন। আপনি যদি কোনো বিশেষজ্ঞের সাথে সময় নিশ্চিত করতে চান, তাহলে আগে থেকেই বুথের ভেতরে ডেমোর জন্য একটি স্লট বুক করুন। জাইজেনি.
জাইজেনি হলো এমন একটি প্ল্যাটফর্ম যা সফটওয়্যার সাপ্লাই চেইন জুড়ে এআই নিরাপত্তা শনাক্ত করে, অগ্রাধিকার নির্ধারণ করে এবং প্রয়োগ করে; এআই ইনভেন্টরি ও রিস্ক স্কোরিং থেকে শুরু করে ডেভেলপার এন্ডপয়েন্টে পলিসি প্রয়োগ পর্যন্ত। একটি প্ল্যাটফর্ম। একটি রিস্ক মডেল। একটি কন্ট্রোল প্লেন।
এআই-এসপিএম এটি দেখে। এআই সিকিউরিটি এর স্কোর নির্ধারণ করে। Shield এটা থামিয়ে দেয়।

অনবরত জিজ্ঞাসিত প্রশ্ন
সফটওয়্যার ডেভেলপমেন্টে এআই নিরাপত্তা বলতে কী বোঝায়?
সফটওয়্যার ডেভেলপমেন্টে এআই নিরাপত্তা বলতে আপনার টিমের ব্যবহৃত এআই টুলগুলো (মডেল, এজেন্ট, এমসিপি সার্ভার, এআই কোডিং অ্যাসিস্ট্যান্ট) এবং সেই টুলগুলো দ্বারা উৎপাদিত কোড উভয়কেই সুরক্ষিত করা বোঝায়। এর আওতায় রয়েছে এআই অ্যাসেট ডিসকভারি, OWASP ফ্রেমওয়ার্কের ভিত্তিতে রিস্ক স্কোরিং এবং ডেভেলপার এন্ডপয়েন্টে পলিসি প্রয়োগ।
এআই-বোম কী?
এআই বিল অফ মেটেরিয়ালস (এআই-বিওএম) হলো একটি প্রতিষ্ঠানের প্রতিটি এআই অ্যাসেটের একটি মেশিন-পাঠযোগ্য তালিকা। SDLC (মডেল, ডেটাসেট, এজেন্ট, এমসিপি সার্ভার এবং এআই কোডিং টুল) তাদের পারস্পরিক সম্পর্ক, ঝুঁকি স্কোর এবং নিয়ন্ত্রক ম্যাপিং সহ। এটি দ্রুত এআই-যুগের সমতুল্য হয়ে উঠছে SBOM.
এমসিপি নিরাপত্তা বলতে কী বোঝায়?
এমসিপি (মডেল কনটেক্সট প্রোটোকল) নিরাপত্তা বলতে এআই অ্যাসিস্ট্যান্ট এবং বাহ্যিক টুল, এপিআই ও ডেটা সোর্সের মধ্যকার সংযোগ সুরক্ষিত করার অনুশীলনকে বোঝায়। ২০২৫-২০২৬ সালে এমসিপি সার্ভারগুলো একটি প্রধান অ্যাটাক ভেক্টর হিসেবে আবির্ভূত হয়েছে, এবং পাবলিক এমসিপি সার্ভারগুলোর একটি উল্লেখযোগ্য অংশ জুড়ে টুল-পয়জনিং ও কমান্ড-ইনজেকশন ত্রুটি নথিভুক্ত করা হয়েছে।
জাইজেনি এআই সিকিউরিটি কী?
জাইজেনি এআই সিকিউরিটি হলো এমন একটি প্ল্যাটফর্ম যা সফটওয়্যার সাপ্লাই চেইন জুড়ে এআই নিরাপত্তা শনাক্ত করে, তার স্কোর নির্ধারণ করে এবং তা কার্যকর করে। এটি ইনভেন্টরি ও এআই-বিওএম তৈরির জন্য এআই-এসপিএম (এআই সিকিউরিটি পসচার ম্যানেজমেন্ট), OWASP LLM এবং MCP টপ ১০ ফ্রেমওয়ার্কের সাথে সামঞ্জস্যপূর্ণ এআই রিস্ক স্কোরিং এবং আরও অনেক কিছুকে একত্রিত করে। Shield ডেভেলপার এন্ডপয়েন্টে জিরো-ট্রাস্ট নীতি প্রয়োগের জন্য।
স্লপস্কোয়াটিং বলতে কী বোঝায়?
স্লপস্কোয়াটিং হলো এমন একটি আক্রমণ যেখানে দূষিত অভিনেতা এমন প্যাকেজ নাম নিবন্ধন করুন যা এআই কোডিং অ্যাসিস্ট্যান্টরা বিভ্রমের মতো মনে করতে পারে বা পরামর্শ দিতে পারে, যার লক্ষ্য হলো সেইসব ডেভেলপার যারা যাচাই-বাছাই ছাড়াই এআই-প্রস্তাবিত ডিপেন্ডেন্সি ইনস্টল করেন।
