






অ্যাপসেক-এ অটোফিক্স হলো ম্যানুয়াল হস্তক্ষেপ ছাড়াই সরাসরি ডেভেলপমেন্ট ওয়ার্কফ্লোতে স্বয়ংক্রিয়ভাবে দুর্বলতা শনাক্ত ও প্রতিকার করার প্রক্রিয়া। আধুনিক সফটওয়্যার দলগুলোর জন্য, এটাই পরবর্তী স্বাভাবিক পদক্ষেপ বলে মনে হয়। কাজের চাপ বেড়েই চলেছে, রিলিজ চক্র সংকুচিত হচ্ছে, এবং খুব কম প্রতিষ্ঠানেরই প্রতিটি কাজকে একটি নির্দিষ্ট খাতে প্রবাহিত করার সামর্থ্য আছে। SAST অনুসন্ধান, নির্ভরতার সমস্যা, গোপনীয় তথ্য ফাঁস, অথবা IaC ভুল কনফিগারেশনের কারণে এটিকে একটি সম্পূর্ণ ম্যানুয়াল প্রতিকার সারিতে পরিণত করা হয়েছে।
তবে, একটি সমস্যা আছে। দলগুলো চায় দুর্বলতা দূর করুন দ্রুততর, কিন্তু তারা এমন অটোমেশন চায় না যা নীরবে রিগ্রেশন ঘটায়, নির্ভরতা ভেঙে দেয়, বা অস্থিতিশীলতা তৈরি করে। CI/CDসেই টানাপোড়েনটি এখন অ্যাপ্লিকেশন নিরাপত্তার অন্যতম প্রধান সমস্যা। OWASP স্পষ্টভাবে আচরণ করে CI/CD একটি নিরাপত্তা ক্ষেত্র হিসাবে যার নিজস্ব প্রধান ঝুঁকির বিভাগ রয়েছে, যখন NIST-এর নিরাপদ সফটওয়্যার ডেভেলপমেন্ট ফ্রেমওয়ার্ক এটি স্পষ্ট করে যে নিরাপদ উন্নয়ন অনুশীলনগুলিকে অন্তর্ভুক্ত করা প্রয়োজন SDLC শেষে জুড়ে দেওয়ার পরিবর্তে
এই কারণে স্বয়ংক্রিয় ফিক্স এটি শুধু একটি প্রোডাক্ট ফিচার নয়। এটি একটি অপারেটিং মডেল। এটি সঠিকভাবে না করা হলে, এটি নয়েজ, ঝুঁকি এবং ত্রুটিপূর্ণ বিল্ড তৈরি করে। সঠিকভাবে করা হলে, এটি ডিটেকশন এবং প্রতিকারের মধ্যেকার ব্যবধান কমিয়ে আনে, ফিক্স করার সময় হ্রাস করে এবং সিকিউরিটিকে ডেভঅপস-এর গতির সাথে খাপ খাইয়ে নিতে সাহায্য করে। এই গাইডে, আমরা দেখব অটোফিক্স বলতে আসলে কী বোঝায়। অ্যাপসেককোথায় এটি ব্যর্থ হয়, নিরাপদ স্বয়ংক্রিয় প্রতিকার ব্যবস্থা কেমন হওয়া উচিত, এবং ডেভেলপাররা যাতে সত্যিই আস্থা রাখতে পারে সেভাবে এটি কীভাবে বাস্তবায়ন করা যায়।
AppSec-এ Autofix বলতে কী বোঝায়?
একটি বেসিক স্তরে, স্বয়ংক্রিয় ফিক্স এর মানে হলো, সফটওয়্যারটি শুধু একটি নিরাপত্তা সমস্যা শনাক্ত করার চেয়েও বেশি কিছু করে। এটি একটি প্রতিকার প্রস্তাব করে, তৈরি করে বা প্রয়োগ করে। অন্য কথায়, টুলটি “এই হলো সমস্যা” থেকে “এই হলো সমাধান”-এর দিকে অগ্রসর হয়।
এটা শুনতে সহজ মনে হলেও, বাস্তবে এটি বেশ কয়েকটি ভিন্ন ভিন্ন কর্মপ্রবাহকে অন্তর্ভুক্ত করে।
In SASTঅটোফিক্স বলতে সাধারণত এসকিউএল ইনজেকশন, ক্রস-সাইট স্ক্রিপ্টিং, অনিরাপদ ডিসিরিয়ালাইজেশন প্যাটার্ন, দুর্বল ইনপুট ভ্যালিডেশন বা অসুরক্ষিত অথেনটিকেশন লজিকের মতো দুর্বলতার জন্য কোড-স্তরের পরিবর্তন তৈরি করাকে বোঝায়। SCAএর মানে সাধারণত হলো ডিপেন্ডেন্সি আপগ্রেডের সুপারিশ করা বা তা প্রয়োগ করা, নিরাপদ সংস্করণ পিন করা, অথবা তৈরি করা। pull requests যেগুলো প্যাকেজগুলোকে প্যাচ করা রিলিজে স্থানান্তর করে। গোপনীয়তা নিরাপত্তাঅটোফিক্স বলতে শুধু ক্রেডেনশিয়াল চিহ্নিত করাই নয়, বরং সেগুলোকে বাতিল ও পরিবর্তন করাও বোঝাতে পারে। IaCএর অর্থ হতে পারে অসুরক্ষিত টেরাফর্ম, কুবারনেটিস বা ক্লাউড কনফিগারেশন প্যাটার্নগুলোকে পরিবর্তন করে আরও নিরাপদ ডিফল্টে রূপান্তর করা।
গুরুত্বপূর্ণ পার্থক্যটি হলো: অটোফিক্স এবং হিন্ট (hift) একই জিনিস নয়। অনেক সিকিউরিটি টুল একটি সাধারণ প্রতিকারের পরামর্শ দিতে পারে। খুব কম সংখ্যক টুলই ডেভেলপার-রেডি পরিবর্তন তৈরি করতে পারে। তার চেয়েও কম সংখ্যক টুল সেই প্রতিকারটিকে প্রকৃত ডেলিভারি ওয়ার্কফ্লোর মধ্যে দিয়ে চালিয়ে, সেটিকে যাচাই করে, এবং সোর্স কন্ট্রোলে একটি পর্যালোচনাযোগ্য পরিবর্তন হিসেবে ডেভেলপারের কাছে উপস্থাপন করতে পারে।
এই পার্থক্যটি গুরুত্বপূর্ণ, কারণ আধুনিক ইঞ্জিনিয়ারিং দলগুলো পিডিএফ এবং টিকেটের মাধ্যমে কাজ করে না। তারা কাজ করে pull requestsনীতিমালা, যাচাই এবং pipelines.
কেন প্রচলিত প্রতিকার ব্যবস্থা ব্যাপক পরিসরে কার্যকর নয়
স্বয়ংক্রিয় সমাধানের পক্ষে যুক্তিটি একটি বেদনাদায়ক বাস্তবতা দিয়ে শুরু হয়: প্রচলিত প্রতিকার প্রক্রিয়াগুলো আধুনিক সফটওয়্যার সরবরাহের সাথে খাপ খায় না।
বেশিরভাগ সংস্থারই ইতিমধ্যে যথেষ্ট স্ক্যানিং ব্যবস্থা রয়েছে। কিন্তু তাদের রেজোলিউশন যথেষ্ট নয়। স্ট্যাটিক অ্যানালাইসিস, ডিপেন্ডেন্সি স্ক্যানিং, সিক্রেট ডিটেকশন এবং ইনফ্রাস্ট্রাকচার চেকের মাধ্যমে ক্রমাগত বিভিন্ন তথ্য পাওয়া যায়। এদিকে, ইঞ্জিনিয়ারিং টিমগুলো ফিচার শিপ করা, লিড টাইম কম রাখা এবং প্রোডাকশনের স্থিতিশীলতা নষ্ট হওয়া এড়ানোর জন্য চাপের মধ্যে থাকে।
এর ফলে আবিষ্কার এবং পদক্ষেপের মধ্যে একটি ব্যবধান তৈরি হয়।
প্রথমত, রয়েছে অ্যালার্টের বিপুল পরিমাণ। একটি অ্যাপসেক প্রোগ্রাম যত বেশি উন্নত হয়, তত বেশি ফাইন্ডিং তৈরি হওয়ার প্রবণতা দেখা যায়। এটি সবসময় নিরাপত্তার উন্নতি ঘটায় না। অনেক ক্ষেত্রে, এটি কেবল কাজের স্তূপ তৈরি করে। জাইজেনির পণ্যের উপকরণে এটিকে একটি অপ্রয়োজনীয় তথ্য এবং অগ্রাধিকার নির্ধারণের সমস্যা হিসেবে তুলে ধরা হয়েছে, এবং এই দৃষ্টিভঙ্গিটি বৃহত্তর শিল্প বাস্তবতার সাথে সামঞ্জস্যপূর্ণ: শুধুমাত্র শনাক্তকরণ নয়, বরং অগ্রাধিকার নির্ধারণের ক্ষেত্রেই অনেক প্রোগ্রামকে হিমশিম খেতে হয়।
দ্বিতীয়ত, ম্যানুয়াল প্রতিকার প্রক্রিয়াটি স্বভাবতই ধীরগতির। একজন ডেভেলপারকে সমস্যাটি পড়তে হয়, স্ক্যানারের আউটপুট ব্যাখ্যা করতে হয়, প্রয়োজনে সমস্যাটি পুনরায় তৈরি করতে হয়, একটি সমাধান ডিজাইন করতে হয়, সেটি প্রয়োগ করতে হয়, পরীক্ষা চালাতে হয় এবং একটি রিপোর্ট খুলতে হয়। pull requestএবং পর্যালোচনার জন্য অপেক্ষা করুন। একটি গুরুতর সমস্যার ক্ষেত্রে এটি গ্রহণযোগ্য হতে পারে। কিন্তু শত শত মাঝারি-গুরুত্বপূর্ণ ত্রুটি, বারবার ডিপেন্ডেন্সি আপগ্রেড, বা একাধিক রিপোজিটরি জুড়ে বারবার গোপনীয় তথ্য ফাঁসের ক্ষেত্রে এটি গ্রহণযোগ্য নয়।
তৃতীয়ত, নিরাপত্তা এবং ইঞ্জিনিয়ারিং বিভাগ প্রায়শই ভিন্ন ভিন্ন ফলাফলের জন্য কাজ করে। নিরাপত্তা বিভাগ ঝুঁকি কমাতে চায়। ইঞ্জিনিয়ারিং বিভাগ চায় নিরাপদে এবং অনুমানযোগ্যভাবে পরিবর্তন আনতে। যখন প্রাপ্ত তথ্যের প্রবাহ কম থাকে, তখন এই পার্থক্যটি সামাল দেওয়া যায়। কিন্তু যখন দলগুলো অসংখ্য সমস্যার সম্মুখীন হয় এবং যাচাইকৃত তথ্যগুলোকে নিরাপদ ও সহজ সমাধানে পরিণত করার কোনো পদ্ধতি থাকে না, তখন এটি ক্ষতিকর হয়ে ওঠে।
ঠিক এই পর্যায়েই অটোমেশনকে প্রয়োজনীয় বলে মনে হতে শুরু করে। কিন্তু, শুধুমাত্র প্রয়োজনীয়তাই অটোমেশনকে নিরাপদ করে না।
সরল অটোফিক্সের সমস্যা
সব অটোফিক্সই ভালো অটোফিক্স নয়। প্রকৃতপক্ষে, সিকিউরিটি অটোমেশন নিয়ে ডেভেলপারদের যেসব আপত্তি থাকে, তার বেশিরভাগই অটোমেশনের বিরুদ্ধে নয়। বরং সেগুলো ত্রুটিপূর্ণ অটোমেশনের বিরুদ্ধে আপত্তি।
একটি অনভিজ্ঞ অটোফিক্স ইঞ্জিনে সাধারণত চারটি সমস্যার মধ্যে একটি থাকে।
প্রথমটি হলো, এটি প্রতিটি সমস্যাকে সমানভাবে সমাধানযোগ্য বলে মনে করে। একটি স্ক্যানার কোনো ঝুঁকিপূর্ণ ডিপেন্ডেন্সি দেখলে সরাসরি পরবর্তী প্যাচ করা সংস্করণটি প্রস্তাব করে। একটি কোড ইঞ্জিন কোনো অনিরাপদ প্যাটার্ন দেখলে তার জায়গায় আগে থেকে তৈরি একটি বিকল্প বসিয়ে দেয়। কিছু সহজ-সরল ক্ষেত্রে এটি হয়তো কাজ করতে পারে। কিন্তু বাস্তব সিস্টেমে এটি দ্রুত ব্যর্থ হয়, যেখানে কোডবেস, আর্কিটেকচার, রানটাইম এবং ডিপেন্ডেন্সি গ্রাফ—সবকিছুই গুরুত্বপূর্ণ।
দ্বিতীয়ত, এটি এক্সিকিউশন কনটেক্সট উপেক্ষা করে। বিচ্ছিন্নভাবে সঠিক বলে মনে হওয়া একটি সমাধান বাস্তব কোড পাথে প্রয়োগ করা হলে অপ্রাসঙ্গিক, অপর্যাপ্ত বা ঝুঁকিপূর্ণ হতে পারে। এই কারণেই এক্সপ্লয়টেবিলিটি সিগন্যালগুলো এত গুরুত্বপূর্ণ। FIRST-এর EPSS আগে থেকেই বিদ্যমান।cisএর কারণ হলো, শুধুমাত্র তীব্রতাই এই বিষয়ে নির্ভরযোগ্য সূচক নয় যে কোনো দুর্বলতা অদূর ভবিষ্যতে কাজে লাগানো হতে পারে কি না। EPSS, CVE-গুলোর জন্য শোষণ কার্যকলাপের একটি দৈনিক সম্ভাব্যতার অনুমান প্রদান করে, যা দলগুলোকে তাদের সীমিত প্রতিকার ক্ষমতাকে সেইসব বিষয়ের উপর কেন্দ্রীভূত করতে সাহায্য করে যেগুলোতে আক্রমণের সম্ভাবনা বেশি।
তৃতীয়ত, অপরিশীলিত স্বয়ংক্রিয় সমাধান পরিবর্তনের ঝুঁকিকে উপেক্ষা করে। এটি বিশেষত বিপজ্জনক যেখানে SCAএকটি ডিপেন্ডেন্সি আপগ্রেড কোনো CVE দূর করতে পারলেও, এর ফলে API-এর অসামঞ্জস্যতা, বাদ দেওয়া মেথড, ক্লাসের নাম পরিবর্তন, কন্ট্রাক্টের পরিবর্তন, বা রানটাইম আচরণের সূক্ষ্ম পরিবর্তন আসতে পারে।
চতুর্থটি হলো অতিরিক্ত স্বয়ংক্রিয়তা। যখন একটি টুল কম-মূল্যের তথ্যের বন্যা বইয়ে দেয়। pull requests, যার মধ্যে অনেকগুলোই টেস্টে ব্যর্থ হয় বা মার্জ করতে বাধা সৃষ্টি করে, ডেভেলপাররা তা উপেক্ষা করতে শেখে। এটা প্রতিকার ত্বরান্বিতকরণ নয়। এটা হলো প্রতিকারের আধিক্য।
সুতরাং, সঠিক প্রশ্নটি এটা নয় যে দলগুলোর প্রতিকারমূলক ব্যবস্থা স্বয়ংক্রিয় করা উচিত কি না। বরং সঠিক প্রশ্নটি হলো, কোন ধরনের স্বয়ংক্রিয় ব্যবস্থা পরিচালনগত জটিলতা না বাড়িয়ে ঝুঁকি হ্রাস করে।
আকস্মিক পরিবর্তনই হলো বিশ্বাসের আসল সমস্যা।
ডেভেলপাররা যখন বলেন যে তাঁরা অটোফিক্সকে বিশ্বাস করেন না, তখন তাঁরা প্রায়শই একটি খুব নির্দিষ্ট বিষয় বোঝান: তাঁরা বিশ্বাস করেন না যে এটি কোনো কিছু নষ্ট করবে না।
বিশ্বাসের এই সমস্যাটি নির্ভরতা নিরসনের ক্ষেত্রে সবচেয়ে বেশি প্রকট হয়।
একটি ঝুঁকিপূর্ণ প্যাকেজের একটি প্যাচ করা সংস্করণ উপলব্ধ থাকতে পারে, কিন্তু তার মানে এই নয় যে আপগ্রেডটি নিরাপদ। প্যাচ করা রিলিজটি আপনার অ্যাপ্লিকেশন দ্বারা ব্যবহৃত কোনো মেথড সরিয়ে ফেলতে পারে। এটি কোনো এপিআই (API)-এর নাম পরিবর্তন করতে পারে। এটি কোনো টাইপ কন্ট্রাক্টকে আরও কঠোর করতে পারে। এটি এমনভাবে আচরণ পরিবর্তন করতে পারে যা ইউনিট টেস্টে উত্তীর্ণ হলেও প্রোডাকশনে রিগ্রেশন ঘটায়। অনেক টিমের ক্ষেত্রে, প্রতিকারের আসল খরচ প্যাচটি প্রয়োগ করা নয়, বরং এর প্রভাবের পরিধি খতিয়ে দেখা।
জাভার একটি সহজ উদাহরণ বিবেচনা করুন। একটি কোডবেস এমন একটি লাইব্রেরির উপর নির্ভরশীল, যেখানে একটি সাধারণ মেথড 1.x সংস্করণে বিদ্যমান থাকলেও 2.x সংস্করণ থেকে তা সরিয়ে ফেলা হয়েছে।
					// Before upgrade
MyService service = new MyService();
service.foo();
আপগ্রেডের পরে, foo() আর বিদ্যমান নেই। দুর্বলতাটি হয়তো চলে গেছে, কিন্তু বিল্ডটি ভেঙে গেছে।
এ কারণেই “শুধু ত্রুটিমুক্ত সংস্করণে আপডেট করুন” কোনো প্রকৌশলগত কৌশল নয়। এটি একটি জুয়া।
OWASP's CI/CD এখানে নির্দেশনা প্রাসঙ্গিক কারণ আধুনিক বিতরণ pipelineনিরাপত্তা নিয়ন্ত্রণগুলো অস্থিতিশীল পরিবর্তন বা অনিয়ন্ত্রিত পরিস্থিতি তৈরি করে। pipeline এক সমস্যা সমাধান করতে গিয়ে আরেকটি সমস্যা তৈরি করার আচরণ। CI/CD সুরক্ষার জন্য শুধু দ্রুত পরিবর্তন আনাই নয়, বরং প্রবাহ নিয়ন্ত্রণ, যাচাইকরণ এবং নীতি প্রয়োগও প্রয়োজন।
নিরাপদ অটোফিক্সকে এই বাস্তবতা মেনে চলতে হবে। এটিকে শুধু কোনো দুর্বলতা সমাধানযোগ্য কি না, তা-ই বুঝতে হবে না, বরং যে সফটওয়্যার লাইফসাইকেলকে রক্ষা করার জন্য সমাধানটি তৈরি করা হয়েছে, সেটিকে ব্যাহত না করে সমাধানটি প্রয়োগ করা সম্ভব কি না, তাও বুঝতে হবে।
নিরাপদ অটোফিক্স কেমন হওয়া উচিত
সেফ অটোফিক্স মানে “স্বয়ংক্রিয় পরিবর্তন তৈরি” নয়। সেফ অটোফিক্স হলো নিয়ন্ত্রিত স্বয়ংক্রিয় প্রতিকার.
এর মানে পাঁচটি জিনিস।
প্রথমত, সমাধান অবশ্যই প্রেক্ষাপট-সচেতন হতে হবে। এমন কোনো নিরাপদ পরামর্শ যা পার্শ্ববর্তী কোড, ফ্রেমওয়ার্কের নিয়মকানুন, ডেটা প্রবাহ বা নির্ভরতার আচরণকে উপেক্ষা করে, তা যথেষ্ট নয়। সমাধানটিকে শুধুমাত্র দুর্বলতার শ্রেণীর জন্য নয়, বরং অ্যাপ্লিকেশনটির জন্যও উপযুক্ত হতে হবে।
দ্বিতীয়ত, সমাধান অবশ্যই ঝুঁকি-সচেতন হতে হবে। এখানেই প্রতিকারমূলক ঝুঁকি বিশ্লেষণ গুরুত্বপূর্ণ হয়ে ওঠে। একটি ভালো স্বয়ংক্রিয় সমাধান ব্যবস্থাকে কোনো পরিবর্তন প্রস্তাব করার আগে একটি মৌলিক প্রকৌশলগত প্রশ্নের উত্তর দিতে সক্ষম হতে হবে: এই প্রতিকারটি কী সম্ভাবনা তৈরি করবে? ব্রেকিং পরিবর্তন?
তৃতীয়ত, সমাধানগুলোকে অগ্রাধিকার দিতে হবে। সেরা অটোফিক্স প্রোগ্রামগুলো একবারে সবকিছু ঠিক করার চেষ্টা করে না। তারা এক্সপ্লয়টেবিলিটি, রিচেবিলিটি এবং অপারেশনাল ইমপ্যাক্টের সাথে প্রতিকারকে সমন্বয় করে। এটি বৃহত্তর পরিসরে পরিপক্ক অ্যাপসেক প্রোগ্রামগুলোর বিবর্তনের পদ্ধতির সাথে মিলে যায়। CISA-এর পরিচিত শোষিত দুর্বলতার ক্যাটালগ আগে থেকেই বিদ্যমান।cisসংস্থাগুলিকে শোষণের প্রমাণ প্রতিকারমূলক পদক্ষেপে অন্তর্ভুক্ত করতে সাহায্য করাcisশুধু তীব্রতা স্কোরিং নয়, আয়নও।
চতুর্থত, অটোফিক্স অবশ্যই প্রকৃত ডেলিভারি ওয়ার্কফ্লোর ভিতরে চলতে হবে। যদি প্রতিকার ইঞ্জিন এর মাধ্যমে কাজ করতে না পারে pull requestsযাচাই, নীতিমালা এবং পরীক্ষার মাধ্যমে এটি আধুনিক দলগুলো যেভাবে সফটওয়্যার সরবরাহ করে, তার সাথে সামঞ্জস্যপূর্ণ নয়।
পঞ্চমত, ডেভেলপারদের নিয়ন্ত্রণে থাকতে হবে। ডেভেলপার-অনুমোদিত পরিবর্তনগুলো অটোফিক্সের কোনো দুর্বলতা নয়। এগুলোই সেই পদ্ধতি যা প্রোডাকশন ইঞ্জিনিয়ারিং পরিবেশে অটোমেশনকে বিশ্বাসযোগ্য করে তোলে।
অন্যভাবে বললে, নিরাপদ প্রতিকারের জন্য শুধু স্বয়ংক্রিয়করণ নয়, নিয়ন্ত্রণ প্রয়োজন।
অনভিজ্ঞ অটোফিক্স বনাম নিরাপদ অটোফিক্স
যেসব অটোমেশন কাজ বাড়ায় এবং যেসব অটোমেশন কাজ কমায়, তাদের মধ্যে ব্যবহারিক পার্থক্য নিচে দেওয়া হলো।
| দৃষ্টিভঙ্গি | সরল অটোফিক্স | নিরাপদ অটোফিক্স |
|---|---|---|
| কৌশল স্থির করুন | দুর্বলতা শনাক্ত হওয়ার সাথে সাথেই সাধারণ সমাধান বা আপগ্রেড প্রয়োগ করে। | কোড, নির্ভরতার আচরণ এবং ওয়ার্কফ্লো যাচাইকরণের উপর ভিত্তি করে প্রাসঙ্গিক সমাধান তৈরি করে। |
| নির্ভরতা আপডেট | পরিবর্তনের প্রভাব বিশ্লেষণ ছাড়াই পরবর্তী সংশোধিত সংস্করণটি সুপারিশ করা হয়েছে। | প্রতিকারের পরামর্শ দেওয়ার আগে আপগ্রেড পথ মূল্যায়ন করে এবং কোনো বড় ধরনের পরিবর্তন হয়েছে কিনা তা পরীক্ষা করে। |
| অগ্রাধিকার করণ | শুধুমাত্র তীব্রতার উপর ভিত্তি করে কাজ করে | তীব্রতার সাথে শোষণযোগ্যতা, নাগালযোগ্যতা এবং কার্যক্ষম প্রভাবকে একত্রিত করে |
| Pipeline নিরাপত্তা | এমন PR খোলা হতে পারে যা বিল্ড বা টেস্টে ব্যর্থ হয়। | এর মাধ্যমে সমাধানগুলি যাচাই করে CI/CD চেক এবং পর্যালোচনা গেট |
| ডেভেলপার ভূমিকা | ডেভেলপাররা অটোমেশনের ফলস্বরূপ সৃষ্ট সমস্যাগুলো সমাধান করছেন। | ডেভেলপাররা নিরাপদ ও একীভূত করার জন্য প্রস্তুত প্রতিকার প্রস্তাবগুলো পর্যালোচনা করেন। |
| ফলাফল | আরও কোলাহল, আরও পশ্চাদপসরণ, কম আস্থা | দ্রুততর প্রতিকার, কম পশ্চাদপসরণ, উচ্চতর গ্রহণ |
এই আলোচনা থেকে যদি একটিমাত্র বিষয় মনে রাখতে চান, তবে তা হলো এই: অটোফিক্সের মান তার প্রেক্ষাপট এবং নিয়ন্ত্রণের মানের উপর নির্ভর করে।.
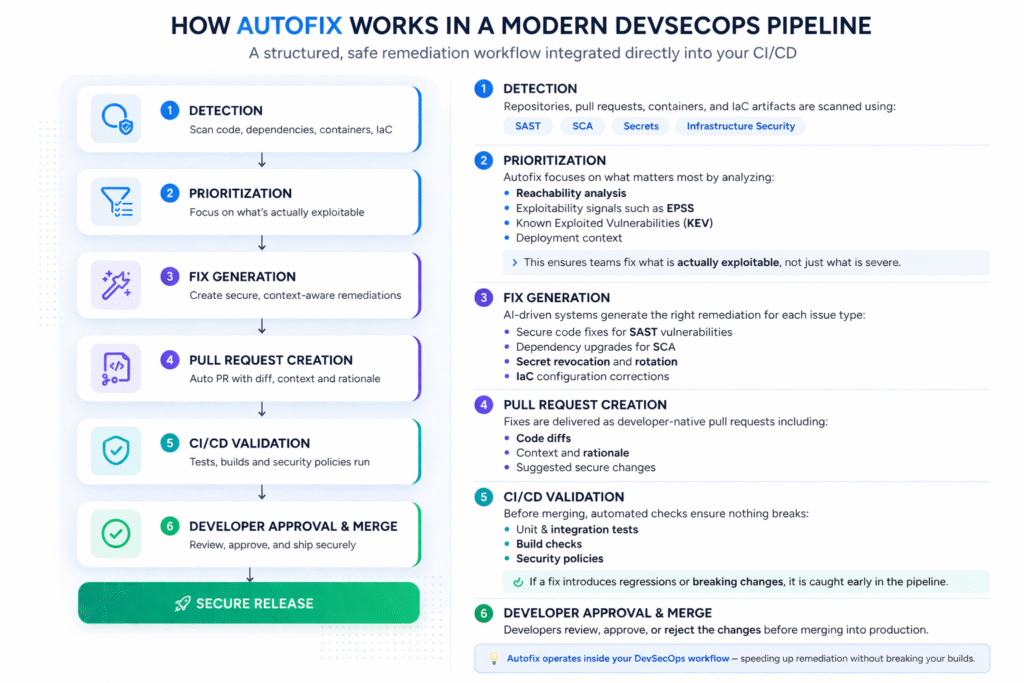
আধুনিক DevSecOps-এ অটোফিক্স কীভাবে কাজ করে Pipeline
একটি পরিপক্ক পরিবেশে, অটোফিক্স কোনো একক পদক্ষেপ নয়। এটি একটি কাঠামোগত প্রতিকার কর্মপ্রবাহ যা সমন্বিতভাবে কাজ করে। CI/CD.
হস্তচালিত, বিচ্ছিন্ন সমাধানের পরিবর্তে, আধুনিক pipelines একটি অবিচ্ছিন্ন প্রবাহ অনুসরণ করে:
আধুনিক DevSecOps-এ অটোফিক্স কীভাবে কাজ করে Pipeline
একটি পরিপক্ক পরিবেশে, অটোফিক্স কোনো একক পদক্ষেপ নয়। এটি একটি কাঠামোগত প্রতিকার কর্মপ্রবাহ যা সমন্বিতভাবে কাজ করে। CI/CD.
হস্তচালিত, বিচ্ছিন্ন সমাধানের পরিবর্তে, আধুনিক pipelines একটি অবিচ্ছিন্ন প্রবাহ অনুসরণ করে:
ধাপে ধাপে অটোফিক্স ওয়ার্কফ্লো
- সনাক্তকরণ
সংগ্রহস্থল, pull requests, পাত্র, অথবা IaC নিদর্শনগুলি স্ক্যান করা হয় ব্যবহার করে SAST, SCAগোপনীয় তথ্য, বা পরিকাঠামোগত যাচাই। - অগ্রাধিকার করণ
সব দুর্বলতাকে সমানভাবে বিবেচনা করা হয় না। স্বয়ংক্রিয় সমাধান ব্যবস্থাগুলো নিম্নলিখিত বিষয়গুলোকে অগ্রাধিকার দেয়:- নাগালের বিশ্লেষণ
- শোষণযোগ্যতার সংকেত যেমন EPSS
- পরিচিত ব্যবহৃত দুর্বলতা (KEV)
- স্থাপন প্রসঙ্গ
- ফিক্স জেনারেশন
সিস্টেমটি সমস্যার ধরনের উপর ভিত্তি করে প্রতিকারমূলক পদক্ষেপ তৈরি করে:- কোড সংশোধন SAST দুর্বলতা
- নির্ভরতা আপগ্রেডের জন্য SCA
- গোপন প্রত্যাহার এবং আবর্তন
- IaC কনফিগারেশন সংশোধন
- Pull Request সৃষ্টি
সমাধানগুলো ডেভেলপার-নেটিভ ওয়ার্কফ্লোতে প্যাকেজ করা হয়, সাধারণত যেমন pull requests সঙ্গে:- কোড পার্থক্য
- প্রেক্ষাপট এবং যুক্তি
- প্রস্তাবিত পরিবর্তন
- বৈধতা CI/CD
মার্জ করার আগে, সংশোধনগুলো স্বয়ংক্রিয়ভাবে যাচাই করা হয়:- ইউনিট এবং ইন্টিগ্রেশন পরীক্ষা
- বিল্ড চেক
- সুরক্ষা নীতি
- ডেভেলপার অনুমোদন এবং একত্রীকরণ
প্রোডাকশনে মার্জ করার আগে ডেভেলপাররা পরিবর্তনগুলো পর্যালোচনা করেন, অনুমোদন করেন বা প্রত্যাখ্যান করেন।
ফলস্বরূপ, অটোফিক্স ডেভেলপমেন্ট লাইফসাইকেলকে বাইপাস করে না। এটি এর ভেতরে থেকেই কাজ করে।
এটি GitHub, GitLab, এবং Azure DevOps-এর মতো প্ল্যাটফর্মগুলির সাথে নির্বিঘ্নে সমন্বিত হয়, যা নিশ্চিত করে যে দুর্বলতা প্রতিকার একটি পৃথক প্রক্রিয়া না হয়ে ডেলিভারি কার্যপ্রবাহের অংশ হয়ে ওঠে।
বিভিন্ন দুর্বলতা শ্রেণীর জন্য স্বয়ংক্রিয় সমাধান
অটোফিক্স সংক্রান্ত আলোচনায় সবচেয়ে সাধারণ ভুলগুলোর মধ্যে একটি হলো সব ফিক্সকে একই রকমভাবে কাজ করে বলে ধরে নেওয়া। কিন্তু বাস্তবে তা নয়।
অটোফিক্স এর জন্য SAST
কোড-লেভেল অটোফিক্স হলো এমন একটি বিষয় যার সাথে অনেকেই প্রথম পরিচিত হন। একটি স্ক্যানার কোনো SQL ইনজেকশন, রিফ্লেক্টেড XSS সিঙ্ক, বা অসুরক্ষিত ভ্যালিডেশন প্যাটার্ন খুঁজে পায় এবং একটি নিরাপদ বিকল্প প্রস্তাব করে। এটি প্রায়শই অটোফিক্সের সবচেয়ে সহজবোধ্য রূপ, কারণ সমাধানটি সোর্স কোডে দৃশ্যমান থাকে এবং অন্য যেকোনো পরিবর্তনের মতোই পর্যালোচনা করা যায়।
Xygeni-এর পণ্যের উপকরণগুলো এই ক্ষেত্রে AI AutoFix-কে এমন একটি পরিস্থিতি-সচেতন প্রতিকার ব্যবস্থা হিসেবে তুলে ধরে যা ডেভেলপারদের জন্য প্রস্তুত সমাধান তৈরি করে এবং pull requests XSS এবং SQL ইনজেকশনের মতো সমস্যার জন্য। পণ্যের দাবির বাইরেও অন্তর্নিহিত বার্তাটি গুরুত্বপূর্ণ: ভালো SAST অটোফিক্সকে শুধু নিয়ম-সচেতন হলেই চলবে না, কোড-সচেতনও হতে হবে।
অটোফিক্স এর জন্য SCA
অপারেশনাল দিক থেকে ডিপেন্ডেন্সি অটোফিক্স সম্ভবত বেশি গুরুত্বপূর্ণ, কারণ ঝুঁকিপূর্ণ প্যাকেজ ক্রমাগত আবির্ভূত হয় এবং ম্যানুয়াল ডিপেন্ডেন্সি রক্ষণাবেক্ষণ স্কেলযোগ্য নয়। কিন্তু এখানেই বিশ্বাস অর্জন করা সবচেয়ে কঠিন, কারণ ডিপেন্ডেন্সি আপডেটগুলোই হলো মূল বিষয়। ব্রেকিং পরিবর্তন সবচেয়ে বেদনাদায়ক হয়ে ওঠে।
একটি বিশ্বাসযোগ্য SCA সুতরাং, স্বয়ংক্রিয় সংশোধন ক্ষমতাকে শুধু একটি প্যাচ করা সংস্করণ খুঁজে বের করার চেয়েও বেশি কিছু করতে হয়। এটিকে আপগ্রেডের নিরাপত্তা, প্রভাবের পরিধি এবং সামঞ্জস্যতা মূল্যায়ন করতে হয়।
গোপনীয়তার জন্য স্বয়ংক্রিয় সমাধান
সিক্রেট রিমিডিয়েশনের মূল উদ্দেশ্য কোড পুনর্লিখন নয়, বরং এর নিয়ন্ত্রণ। যদি কোনো সক্রিয় সিক্রেট ফাঁস হয়ে যায়, তবে আদর্শ প্রতিক্রিয়া এটা নয় যে, কাউকে পরের সপ্তাহে এটি পরিবর্তন করতে বলার জন্য একটি টিকিট পাঠানো। আদর্শ প্রতিক্রিয়া হলো অবিলম্বে প্রত্যাহার, প্রতিস্থাপন এবং সুস্পষ্ট ট্র্যাকিং। এ কারণেই সিক্রেট সুরক্ষায় অটোফিক্স প্রায়শই কোড অটোফিক্স থেকে ভিন্ন হয়। এর গুরুত্ব হলো গতি এবং নিশ্চয়তা।
অটোফিক্স এর জন্য IaC
অবকাঠামোগত ভুল কনফিগারেশন প্রায়শই অত্যন্ত পুনরাবৃত্তিমূলক হয়। একারণে এগুলো অটোমেশনের জন্য উপযুক্ত ক্ষেত্র। যদি দলগুলো পারে standardTerraform, Kubernetes, ARM, বা CloudFormation-এর জন্য নিরাপদ প্যাটার্ন তৈরি করুন, তাহলে autofix সেই প্যাটার্নগুলো আরও অনেক আগে থেকেই প্রয়োগ করতে পারবে। pipelineNIST-এর SSDF প্রতিটি ক্ষেত্রে নিরাপদ অনুশীলনগুলিকে একীভূত করার উপর জোর দেয়। SDLC বাস্তবায়ন সরাসরি এখানেই প্রাসঙ্গিক: নিরাপত্তা তখনই সবচেয়ে শক্তিশালী হয়, যখন তা কর্মপ্রবাহের সঙ্গে অঙ্গীভূত থাকে, পরবর্তী পর্যায়ের জন্য স্থগিত রাখা হয় না।
অটোফিক্স দিয়ে বিল্ড ভাঙা কীভাবে এড়ানো যায়
এটাই এই আলোচনার মূল প্রতিশ্রুতি, এবং এর সরাসরি আলোচনা প্রয়োজন।
অটোফিক্সের কারণে বিল্ড ভেঙে যাওয়া এড়াতে, টিমগুলোকে অন্য যেকোনো প্রোডাকশন-গামী পরিবর্তনের মতোই প্রতিকার যাচাই করতে হবে। এর মানে হলো:
- পরিবর্তনটি প্রয়োগ করার আগে নির্ভরতা এবং কোডের উপর এর প্রভাব বিশ্লেষণ করুন।
- ফিক্সটি যাচাই করুন CI/CD পরীক্ষা এবং নীতিমালা সহ
- যেখানে বিস্ফোরণ ব্যাসার্ধ বেশি, সেখানে স্বয়ংক্রিয় পরিধি সীমিত করুন।
- উপাদানগত পরিবর্তনের জন্য ডেভেলপারের পর্যালোচনার প্রয়োজন
- উচ্চ-প্রভাবশালী আপগ্রেডগুলির জন্য পর্যায়ক্রমিক প্রবর্তন ব্যবহার করুন
এই কারণেই প্রতিকার ঝুঁকি বিশ্লেষণ এত মূল্যবান। এটি প্রশ্নটিকে “কোনো সমাধান আছে কি?” থেকে “এটিই কি সবচেয়ে নিরাপদ কার্যকর সমাধান?”-এ পরিবর্তন করে। এটি একটি অনেক ভালো প্রকৌশলগত প্রশ্ন।
এখানেই অনেক অটোমেশন প্রোগ্রাম ব্যর্থ হয়। তারা থ্রুপুটের জন্য অপ্টিমাইজ করে এবং পরিবর্তনের নিরাপত্তা উপেক্ষা করে। ডেভেলপাররা তা সঙ্গে সঙ্গেই লক্ষ্য করেন।
এর বিপরীতে, একটি নির্ভরযোগ্য অটোফিক্স সিস্টেম সেই একই পরিবর্তন-ব্যবস্থাপনা নীতি মেনে চলে যা শক্তিশালী ইঞ্জিনিয়ারিং দলগুলো ফিচার ডেভেলপমেন্টের ক্ষেত্রে ইতিমধ্যেই প্রয়োগ করে থাকে: পর্যালোচনা, পরীক্ষা, যাচাই এবং একত্রীকরণ।
অটোফিক্স বাস্তবায়নের সেরা অনুশীলন
আপনি যদি কোনো অটোফিক্স প্রোগ্রাম তৈরি বা উন্নত করেন, তবে এর লক্ষ্য হওয়া উচিত গ্রহণযোগ্যতা, নতুনত্ব নয়। টিমগুলো তখনই অটোফিক্স ব্যবহার করবে, যখন এটি কোনো অতিরিক্ত পরিচ্ছন্নতার কাজ তৈরি না করে ধারাবাহিকভাবে সময় বাঁচাবে।
নীতিমালা দিয়ে শুরু করুন। প্রথমে কোন ধরনের সমস্যাগুলো স্বয়ংক্রিয় করা নিরাপদ, তা স্থির করুন। SAST সুপরিচিত রিরাইট, নির্দিষ্ট ভার্সন সীমার মধ্যে ডিপেন্ডেন্সি আপডেট, বা গোপন রিভোকেশন ওয়ার্কফ্লো-এর মতো প্যাটার্নগুলো প্রায়শই প্রাথমিক পর্যায়ে ভালো প্রার্থী হয়ে থাকে।
এরপর পরিধি সীমিত করুন। একটি রিলিজেই সবকিছু স্বয়ংক্রিয় করার চেষ্টা করবেন না। প্রথমে সেই সমস্যাগুলোর উপর মনোযোগ দিন যেগুলো সাধারণ এবং যেগুলোর ব্যাপারে যথেষ্ট নিশ্চয়তা রয়েছে। ব্যাপক কিন্তু বিশৃঙ্খল প্রতিকার ব্যবস্থা চালু করার চেয়ে এটি সাধারণত আস্থা তৈরির জন্য একটি ভালো কৌশল।
বিদ্যমান ডেভেলপার কর্মপ্রবাহে প্রতিকার ব্যবস্থা অন্তর্ভুক্ত করুন। যদি আপনার ইঞ্জিনিয়ারিং দলগুলো বাস করে pull requests এবং ব্রাঞ্চ প্রোটেকশন, অটোফিক্সেরও তাই করা উচিত।
ফলাফল পরিমাপ করুন। সঠিক মেট্রিক শুধু “সমাধানের সংখ্যা” নয়। এগুলো হলো মার্জ রেট, রিগ্রেশন রেট, সাশ্রয়কৃত সময়, ফলস পজিটিভ হ্রাস এবং প্রতিকারের জন্য প্রয়োজনীয় সময়।
অবশেষে, যেখানে প্রয়োজন সেখানে মানবিক অনুমোদনের একটি স্তর রাখুন। নিরাপদ স্বয়ংক্রিয় সমাধান ডেভেলপারদের বিচার-বিবেচনাকে বাদ দেয় না। বরং এটি পুনরাবৃত্তিমূলক কাজ দূর করে এবং উচ্চ-মূল্যের পর্যালোচনার উপর মনোযোগ কেন্দ্রীভূত করার মাধ্যমে সেই বিচার-বিবেচনার মানকে উন্নত করে।
শনাক্তকরণ থেকে প্রতিকার পর্যন্ত: চক্রটি সম্পূর্ণ করা
পুরোনো অ্যাপসেক টুলিংয়ের অন্যতম প্রধান দুর্বলতা হলো এর প্রক্রিয়াটি খুব তাড়াতাড়ি শেষ হয়ে যায়। একটি ত্রুটি খুঁজে পাওয়া যায়। একটি টিকেট তৈরি হয়। তারপর সিস্টেমটি অপেক্ষা করতে থাকে।
ওটা কোনো বদ্ধ চক্র নয়। ওটা হলো হস্তান্তর।
একটি আধুনিক অ্যাপসেক প্রোগ্রামের এমন হওয়া উচিত যাতে এটি যতটা সম্ভব কম ম্যানুয়াল হস্তক্ষেপের মাধ্যমে সমস্যা শনাক্তকরণ থেকে শুরু করে তার সমাধান পর্যন্ত যেতে পারে। এটাই অটোফিক্সের আসল প্রতিশ্রুতি। এটি কেবল প্রতিকার প্রক্রিয়াকে দ্রুততর করে না, বরং প্রতিকার কোথায় হবে, কীভাবে তা চালু করা হবে এবং কাকে পুনরাবৃত্তিমূলক কাজটি করতে হবে, সেই ধারণাও বদলে দেয়।
এই কারণেই বিষয়টি শুধু প্রযুক্তিগতভাবেই নয়, বাণিজ্যিকভাবেও গুরুত্বপূর্ণ। ক্রেতারা এখন আর শুধু সমস্যা শনাক্তকরণের মান চান না। তারা চান জমে থাকা কাজের পরিমাণে পরিমাপযোগ্য হ্রাস এবং সমস্যা শনাক্তকরণ থেকে তার সমাধানে দ্রুততর অগ্রগতি।
জাইজেনি কীভাবে নিরাপদ অটোফিক্স সক্ষম করে
জাইজেনির উপকরণগুলো তার অটোফিক্স সক্ষমতাকে তিনটি মূল বিষয়ের ওপর ভিত্তি করে তুলে ধরে: প্রেক্ষাপট, স্বয়ংক্রিয়করণ এবং ডেলিভারি ইন্টিগ্রেশন।
কোডের দিক থেকে, জাইজেনি এআই SAST অটোফিক্স ডেভেলপার-উপযোগী সমাধান তৈরি করে, ঝুঁকিপূর্ণ প্যাটার্নগুলোকে নিরাপদ বিকল্প দিয়ে প্রতিস্থাপন করে এবং সেই সমাধানগুলো সরবরাহ করে। pull requests বিমূর্ত সুপারিশের পরিবর্তে, এটি XSS বা SQL Injection-এর মতো দুর্বলতাগুলো তাৎক্ষণিকভাবে প্রতিকার করে এবং নিরাপদ কোডিংয়ের সর্বোত্তম অনুশীলনগুলো সরাসরি ডেভেলপারের কর্মপ্রবাহে প্রয়োগ করে।
তবে, Xygeni-তে অটোফিক্স এর বাইরেও যায় SAST। এটিও অন্তর্ভুক্ত সিক্রেটস অটোফিক্সযা ফাঁস হওয়া ক্রেডেনশিয়াল শনাক্ত করে এবং পূর্ব-নির্মিত টুল ব্যবহার করে স্বয়ংক্রিয়ভাবে সেগুলি বাতিল করে দেয়। playbooks AWS, GCP, বা GitLab-এর মতো প্ল্যাটফর্ম জুড়ে। এটি তাৎক্ষণিক নিয়ন্ত্রণ সক্ষম করে, ম্যানুয়াল প্রতিক্রিয়ার বিলম্ব দূর করে এবং ক্রেডেনশিয়াল অপব্যবহারের ঝুঁকি কমায়।
নির্ভরতার দিক থেকে, জাইজেনির SCA অটোফিক্স এটি ঝুঁকিপূর্ণ ডিপেন্ডেন্সিগুলোর জন্য ফিক্স তৈরি করে এবং সেগুলোকে বৃহৎ পরিসরে প্রয়োগ করার মাধ্যমে স্বয়ংক্রিয়ভাবে ব্যাপক প্রতিকার সক্ষম করে। টিমগুলো স্বয়ংক্রিয় প্যাচিং চালু করতে পারে, তৈরি করতে পারে pull requests উন্নত সংস্করণগুলির সাথে, এবং প্রতিকার সরাসরি একীভূত করুন CI/CD pipelineডেলিভারিতে কোনো ব্যাঘাত না ঘটিয়ে।
এছাড়াও, এই সক্ষমতাগুলো প্রসারিত হয় কোড হিসাবে পরিকাঠামো (IaC) এবং pipeline কনফিগারেশন, যা নিশ্চিত করে যে একই স্বয়ংক্রিয় কর্মপ্রবাহের অংশ হিসাবে ভুল কনফিগারেশন এবং ঝুঁকিপূর্ণ অবকাঠামোগত ধরণগুলিও সংশোধন করা হয়।
এটাই কৌশলগত বিষয়। নিরাপদ স্বয়ংক্রিয় সংশোধন বিচ্ছিন্নভাবে কাজ করে না। এটি বিস্তৃত। কোড (SAST), নির্ভরতা (SCA), গোপনীয়তা, এবং অবকাঠামো (IaC)যা সমগ্র সফটওয়্যার সাপ্লাই চেইন জুড়ে সামঞ্জস্যপূর্ণ প্রতিকার নিশ্চিত করে। অধিকন্তু, এক্সপ্লয়টেবিলিটি-ভিত্তিক অগ্রাধিকার নির্ধারণ, ডিপেন্ডেন্সি গ্রাফ বিশ্লেষণ এবং এর সাথে মিলিত হলে এটি সবচেয়ে ভালোভাবে কাজ করে। CI/CD যাচাইকরণের ফলে, সমাধানগুলো শুধু স্বয়ংক্রিয়ই নয়, বরং নিরাপদ, প্রাসঙ্গিক এবং উৎপাদনের জন্য প্রস্তুতও হয়।
দ্রুত উত্তর: অটোফিক্স ব্যবহার করে কীভাবে নিরাপদে দুর্বলতাগুলো প্রতিকার করবেন?
অটোফিক্সের মাধ্যমে দুর্বলতাগুলো নিরাপদে প্রতিকার করতে হলে, দলগুলোর প্রয়োজন পরিস্থিতি-সচেতন সমাধান, শোষণযোগ্যতা-ভিত্তিক অগ্রাধিকার নির্ধারণ এবং প্রতিকারের ঝুঁকি বিশ্লেষণ। CI/CD মার্জ করার আগে যাচাইকরণ এবং ডেভেলপারের অনুমোদন।
এটাই সংক্ষিপ্ত উত্তর।
এর চেয়ে কম কিছু হলেও তা অটোমেশন হতে পারে, কিন্তু এটি এমন ধরনের অটোমেশন নয় যার ওপর ডেভেলপাররা প্রোডাকশনে ভরসা করবে।
FAQ
AppSec-এ অটোফিক্স কী?
AppSec-এর Autofix হলো কোডের ত্রুটি, ঝুঁকিপূর্ণ ডিপেন্ডেন্সি, ফাঁস হওয়া গোপনীয় তথ্য বা অবকাঠামোগত ভুল কনফিগারেশনের মতো নিরাপত্তাজনিত সমস্যার জন্য প্রতিকারমূলক পরিবর্তনগুলির স্বয়ংক্রিয়ভাবে তৈরি ও সরবরাহ করার একটি প্রক্রিয়া।
অটোফিক্স কি বিল্ড নষ্ট করে দিতে পারে?
হ্যাঁ। যখন ডিপেন্ডেন্সি আপগ্রেডের ফলে অসঙ্গত পরিবর্তন আসে, যখন ফিক্সগুলো অ্যাপ্লিকেশন কনটেক্সটকে উপেক্ষা করে, অথবা যখন কোনো যাচাইকরণ ছাড়াই পরিবর্তনগুলো প্রয়োগ করা হয়, তখন অটোফিক্স বিল্ড ভেঙে দিতে পারে।
রিগ্রেশন তৈরি না করে কীভাবে স্বয়ংক্রিয়ভাবে দুর্বলতাগুলো প্রতিকার করা যায়?
একটি নিয়ন্ত্রিত ওয়ার্কফ্লোর মধ্যে অটোফিক্স ব্যবহার করুন: শোষণযোগ্যতা এবং পৌঁছানোর যোগ্যতার ভিত্তিতে অগ্রাধিকার দিন, প্রতিকারের ঝুঁকি বিশ্লেষণ করুন, পরিবর্তনগুলি যাচাই করুন CI/CDএবং ডেভেলপারের অনুমোদনের একটি ধাপ রাখুন।
সেফ অটোফিক্স এবং নেইভ অটোফিক্সের মধ্যে পার্থক্য কী?
নিরাপদ অটোফিক্স হলো প্রেক্ষাপট-সচেতন, ঝুঁকি-সচেতন, এবং pipelineঅসচেতন। অনভিজ্ঞ অটোফিক্স সামঞ্জস্যতা, রানটাইম প্রভাব বা ইঞ্জিনিয়ারিং কর্মপ্রবাহ না বুঝেই কেবল পরিবর্তন প্রস্তাব করে বা প্রয়োগ করে।
এআই অটোফিক্স কি নির্ভরযোগ্য?
এটা হতে পারে, কিন্তু নির্ভরযোগ্যতা নির্ভর করে যাচাইকরণ এবং সুশাসনের উপর। গার্টনার স্পষ্টভাবে সুপারিশ করে যে সংস্থাগুলি এআই-ভিত্তিক ব্যবহার করে code security অ্যাসিস্ট্যান্টরা ভারসাম্য রক্ষার নিয়ন্ত্রণ হিসেবে প্রচলিত AST এবং কোড রিভিউ ব্যবহার করে চলেছে, কারণ AI অপটিমাইজাররা পারফরম্যান্স, নির্ভরযোগ্যতা এবং কোডের গুণমান সম্পর্কিত সমস্যাগুলোকে অতিরিক্ত সংশোধন করতে পারে বা এড়িয়ে যেতে পারে।
ফাইনাল টেকওয়ে
অ্যাপসেক-এর ক্ষেত্রে অটোফিক্স এখন আর কোনো নতুন বিষয় নয়। যেসব টিম কর্মী সংখ্যা না বাড়িয়ে বা ডেলিভারির গতি না কমিয়ে জমে থাকা কাজের পরিমাণ কমাতে চায়, তাদের জন্য এটি একটি বাস্তব প্রয়োজনীয়তা হয়ে উঠছে।
আসল চ্যালেঞ্জটি প্রতিকার প্রক্রিয়াকে স্বয়ংক্রিয় করা হবে কি না, তা নয়। বরং চ্যালেঞ্জটি হলো, সেই স্বয়ংক্রিয়করণ প্রক্রিয়াটি সফটওয়্যার যেভাবে তৈরি ও সরবরাহ করা হয়, তার প্রতি শ্রদ্ধাশীল কি না।
যদি আপনার স্বয়ংক্রিয় সমাধান কৌশল প্রেক্ষাপট, অগ্রাধিকার এবং যাচাইকরণকে উপেক্ষা করে, তবে এটি উপকারের চেয়ে বেশি প্রতিবন্ধকতা তৈরি করবে। যদি এটি ডেভেলপারদের কর্মপ্রবাহ, প্রতিকারের ঝুঁকি এবং CI/CD নিয়ন্ত্রণ বিন্দুগুলো নিরাপত্তা ফলাফল এবং প্রকৌশলগত গতি উভয়কেই উল্লেখযোগ্যভাবে উন্নত করতে পারে।
যে standard লক্ষ্য করার মতো।

লেখক সম্পর্কে
সহ-প্রতিষ্ঠাতা এবং সিটিও
ফাতিমা Said AppSec, DevSecOps এবং এর জন্য ডেভেলপার-কেন্দ্রিক কন্টেন্ট তৈরিতে বিশেষায়িত। software supply chain securityতিনি জটিল নিরাপত্তা সংকেতগুলোকে সুস্পষ্ট ও কার্যকর নির্দেশনায় রূপান্তরিত করেন, যা দলগুলোকে দ্রুত অগ্রাধিকার নির্ধারণ করতে, অপ্রয়োজনীয় তথ্য কমাতে এবং আরও নিরাপদ কোড সরবরাহ করতে সাহায্য করে।
