






আপনি যদি আপনার DevOps ওয়ার্কফ্লোতে দুর্বলতাগুলো পরিচালনা করেন, তবে CWE এবং CVE-এর মধ্যে পার্থক্য বোঝাটা শুধু তাত্ত্বিক বিষয় নয় (এটি কার্যকর অগ্রাধিকার নির্ধারণের ভিত্তি। শুধুমাত্র ২০২৫ সালের প্রথমার্ধেই ২৩,০০০-এর বেশি CVE প্রকাশিত হয়েছে)—যা বছরে ১৬% বৃদ্ধি পেয়েছে—এবং একটি তালিকাভুক্ত দুর্বলতা ও সক্রিয়ভাবে ব্যবহৃত দুর্বলতার মধ্যে ব্যবধান আগের চেয়ে দ্রুত কমে আসছে। এই নির্দেশিকাটি ব্যাখ্যা করে যে CWE এবং CVE কীভাবে সম্পর্কিত, CVSS এবং EPSS-এর মতো স্কোরিং সিস্টেমগুলো আপনাকে কীভাবে অগ্রাধিকার নির্ধারণে সহায়তা করে এবং আপনার কাজে উভয়ই কীভাবে ব্যবহার করবেন। pipeline যা আসলে গুরুত্বপূর্ণ তা ঠিক করতে।
প্রাথমিক ধারণা: CWE এবং CVE বলতে কী বোঝায়?
CWE কী?
CWE (সাধারণ দুর্বলতা গণনা) এটি সফটওয়্যারের দুর্বলতার একটি সুসংগঠিত তালিকা—এটিকে কোডিং এবং ডিজাইনের ত্রুটির একটি ক্যাটালগ হিসেবে ভাবা যেতে পারে। পরিচালনায় পাগড়িCWE এমন প্যাটার্ন শনাক্ত করতে সাহায্য করে, যা সমাধান না করা হলে নিরাপত্তা দুর্বলতার সৃষ্টি হতে পারে।
- উদ্দেশ্য: কোড তৈরির সময় দুর্বলতা প্রবেশ করতে বাধা দিন।
- উদাহরণ: CWE-89 বলতে SQL Injection-কে বোঝায়—এটি একটি ডিজাইনগত ত্রুটি যা ডাটাবেস এক্সপ্লয়েটের পথ খুলে দেয়।
- পাঠকবর্গ: প্রধানত ডেভেলপার, নিরাপত্তা স্থপতি এবং প্রশিক্ষকগণ।
CVE কী?
অন্য দিকে, সিভিই (সাধারণ দুর্বলতা এবং এক্সপোজার) ইতিমধ্যে ব্যবহৃত সফটওয়্যারের নির্দিষ্ট দুর্বলতাগুলো শনাক্ত করে। সহজে ট্র্যাক ও প্রতিকারের জন্য প্রতিটি দুর্বলতাকে একটি অনন্য CVE ID প্রদান করা হয়।
- উদ্দেশ্য: বিদ্যমান নিরাপত্তা সমস্যাগুলো পরিচালনা ও সমাধান করুন।
- উদাহরণ: CVE-2023-12345 একটি বহুল ব্যবহৃত লাইব্রেরির বাফার ওভারফ্লো ত্রুটি বর্ণনা করতে পারে।
- পাঠকবর্গ: ডেভঅপস ইঞ্জিনিয়ার, এসওসি টিম এবং নিরাপত্তা বিশ্লেষক।
CVE বনাম CWE: পার্থক্য বোঝা
CVE বনাম CWE নিয়ে বিতর্ক প্রায়শই দেখা দেয়, কারণ এই দুটি ঘনিষ্ঠভাবে সম্পর্কিত হলেও এদের উদ্দেশ্য ভিন্ন। যেখানে CWE (কমন উইকনেস এনুমারেশন) কোড ডিজাইনের সম্ভাব্য ত্রুটিগুলোর তালিকা তৈরি করে, সেখানে CVE বাস্তব সফটওয়্যারে চিহ্নিত নির্দিষ্ট দুর্বলতার উপর আলোকপাত করে। কমন উইকনেস এনুমারেশন এবং কমন ভালনারেবিলিটিজ অ্যান্ড এক্সপোজারস সম্পর্কে ধারণা থাকলে ডেভেলপমেন্ট এবং অপারেশনের মধ্যেকার ব্যবধান কমে আসে, যা প্রোঅ্যাকটিভ এবং রিঅ্যাকটিভ উভয় ধরনের নিরাপত্তা ব্যবস্থা নিশ্চিত করে।
| সিডব্লিউই | জন্য CVE | |
|---|---|---|
| এটা কি | এক ধরনের সফটওয়্যার দুর্বলতা | একটি নির্দিষ্ট দুর্বলতার উদাহরণ |
| দ্বারা পরিচালিত | পাগড়ি | MITRE / CVE নম্বর প্রদানকারী কর্তৃপক্ষ |
| উদ্দেশ্য | বিকাশের সময় ত্রুটি প্রতিরোধ করুন | পরিচিত দুর্বলতাগুলো শনাক্ত করুন এবং প্রতিকার করুন |
| উদাহরণ | CWE-89: SQL ইনজেকশন (দুর্বলতার ধরণ) | CVE-2021-44228: Log4Shell (একটি নির্দিষ্ট এক্সপ্লয়েট) |
| পাঠকবর্গ | ডেভেলপার, স্থপতি, প্রশিক্ষক | ডেভঅপস, এসওসি দল, নিরাপত্তা বিশ্লেষক |
| সম্পর্ক | একটি CWE হাজার হাজার CVE-এর মূল কারণ হতে পারে। | প্রতিটি CVE একটি প্রাথমিক CWE-এর সাথে সম্পর্কিত। |
| কখন ব্যবহার করতে হবে | শিফট-লেফট, কোড রিভিউ, SAST | প্যাচ ব্যবস্থাপনা, SCAঘটনা প্রতিক্রিয়া |
স্কোরিংয়ের ভূমিকা: গুরুত্বপূর্ণ বিষয়গুলোকে অগ্রাধিকার দেওয়া
একবার আপনি দুর্বলতা (CWE) বা ঝুঁকি (CVE) শনাক্ত করে ফেললে, অগ্রাধিকার নির্ধারণ করাই পরবর্তী চ্যালেঞ্জ হয়ে দাঁড়ায়। প্রকৌশলীরা প্রায়শই কোনো সুস্পষ্ট কর্মপরিকল্পনা ছাড়াই CVSS এবং EPSS-এর মতো একাধিক স্কোরিং সিস্টেম নিয়ে কাজ করেন। সেই অনুযায়ী, এই স্কোরগুলো কীভাবে কাজ করে তা বোঝা অত্যন্ত গুরুত্বপূর্ণ।
CVSS স্কোর
সাধারণ দুর্বলতা স্কোরিং সিস্টেম (সিভিএসএসদুর্বলতাগুলোকে তাদের তীব্রতার ভিত্তিতে মূল্যায়ন করা হয়, যার জন্য এক্সপ্লয়টেবিলিটি এবং ইমপ্যাক্টের মতো মেট্রিক ব্যবহার করা হয়। ফলে, স্কোর ০ (কম ঝুঁকি) থেকে ১০ (মারাত্মক) পর্যন্ত হয়ে থাকে।
- ক্ষমতা: সর্বজনস্বীকৃত ও বিস্তারিত।
- দুর্বলতা: বাস্তব প্রেক্ষাপটের অভাবে অতিরিক্ত অগ্রাধিকার দেওয়া হয়।
ইপিএসএস স্কোর
এক্সপ্লয়েট পূর্বাভাস স্কোরিং সিস্টেম (ইপিএসএসবাস্তব জগতে অপব্যবহারের সম্ভাবনা সম্পর্কে পূর্বাভাস দেয়, যা আপনাকে আক্রমণকারীদের দ্বারা ব্যবহৃত হওয়ার সর্বাধিক সম্ভাবনাযুক্ত দুর্বলতাগুলোর উপর মনোযোগ দিতে সাহায্য করে।
- ক্ষমতা: প্রসঙ্গ-সচেতন এবং গতিশীল।
- দুর্বলতা: CVSS-এর পরিপূরক, কিন্তু এটি কোনো স্বতন্ত্র বিকল্প নয়।
২০২৬ সালে, শীর্ষস্থানীয় প্ল্যাটফর্মগুলো CVSS এবং EPSS-কে রিচেবিলিটি অ্যানালাইসিসের সাথে একত্রিত করে, ফলাফলগুলোকে শুধু তীব্রতা বা সম্ভাবনার ভিত্তিতেই নয়, বরং ঝুঁকিপূর্ণ কোডটি আপনার অ্যাপ্লিকেশনে আসলেই কল করা হচ্ছে কিনা, তার ভিত্তিতেও ফিল্টার করে। এই ত্রি-স্তরীয় পদ্ধতিটিই এখন ইন্ডাস্ট্রির আদর্শ। standard বৃহৎ কোডবেসে দুর্বলতার অপ্রয়োজনীয় তথ্য কমানোর জন্য।
CWE থেকে CVE ম্যাপিং
সাধারণ দুর্বলতা গণনা এন্ট্রিগুলো প্রায়শই CVE-এর সাথে সংযুক্ত থাকে, যা সম্ভাব্য দুর্বলতা এবং সেগুলোর বাস্তব রূপের মধ্যেকার ব্যবধান পূরণ করে। উদাহরণস্বরূপ:
- CWE-79 (XSS) → CVE-2023-56789 (একটি ওয়েব অ্যাপ্লিকেশনে XSS এক্সপ্লয়েট)।
সুতরাং, CVE বনাম CWE বোঝার মাধ্যমে প্রকৌশলীরা দুর্বলতাগুলোর মূল কারণ খুঁজে বের করতে এবং উন্নততর নকশা সুরক্ষাব্যবস্থা বাস্তবায়ন করতে পারেন।
CWE এবং CVE ব্যবস্থাপনার জন্য সঠিক সরঞ্জাম খুঁজুন
১. CWE ক্যাটালগ এবং টুলসমূহ অন্বেষণ করুন
CWE ক্যাটালগ হলো সফটওয়্যারের দুর্বলতাগুলোর একটি সুসংগঠিত তালিকা। এছাড়াও, উন্নয়নের প্রাথমিক পর্যায়ে দুর্বলতা প্রতিরোধ করার জন্য এটি অত্যন্ত মূল্যবান।
- CWE সাইটটি পরিদর্শন করুন: বিভাগ অনুযায়ী বা আপনার স্ট্যাকের প্রাসঙ্গিকতা অনুসারে CWE-এর দুর্বলতাগুলো অন্বেষণ করুন।
- CWE থেকে CVE ম্যাপিং: সাধারণ দুর্বলতাগুলোকে নির্দিষ্ট CVE-এর সাথে যুক্ত করতে MITRE-এর টুলগুলো ব্যবহার করুন, যা ডিজাইনগত ত্রুটি এবং কাজে লাগানো যায় এমন দুর্বলতার মধ্যে সংযোগ স্থাপন করে।
প্রো টিপ: কোড রিভিউর জন্য CWE-কে বেঞ্চমার্ক হিসেবে ব্যবহার করুন অথবা এর সাথে যুক্ত করুন CI/CD কোডিং ত্রুটি স্বয়ংক্রিয়ভাবে শনাক্তকরণ ও প্রতিরোধের জন্য Xygeni-এর মতো টুল।
২. রিয়েল-টাইমে CVE অনুসন্ধান এবং ট্র্যাক করুন
CVE ডেটাবেস সফটওয়্যারে আগে থেকেই বিদ্যমান দুর্বলতাগুলোর তালিকা করে, যা দ্রুত প্রতিকার সম্ভব করে তোলে। তাছাড়া, এই প্রক্রিয়াটি স্বয়ংক্রিয় করলে উল্লেখযোগ্য পরিমাণ সময় বাঁচানো যায়।
- পণ্য বা বিক্রেতা অনুসারে CVE অনুসন্ধান করুন: ব্যবহার NVD CVE ডাটাবেস পরিচিত দুর্বলতাগুলো সনাক্ত করতে।
- স্বয়ংক্রিয় সতর্কতা: Xygeni-এর মতো টুলগুলি আপনার সিস্টেমে CVE ট্র্যাকিং একীভূত করে। CI/CD pipelineগুরুতর দুর্বলতার জন্য তাৎক্ষণিক সতর্কতা নিশ্চিত করা।
জাইজেনির অগ্রাধিকার ফানেলগুলো কীভাবে কাজ করে
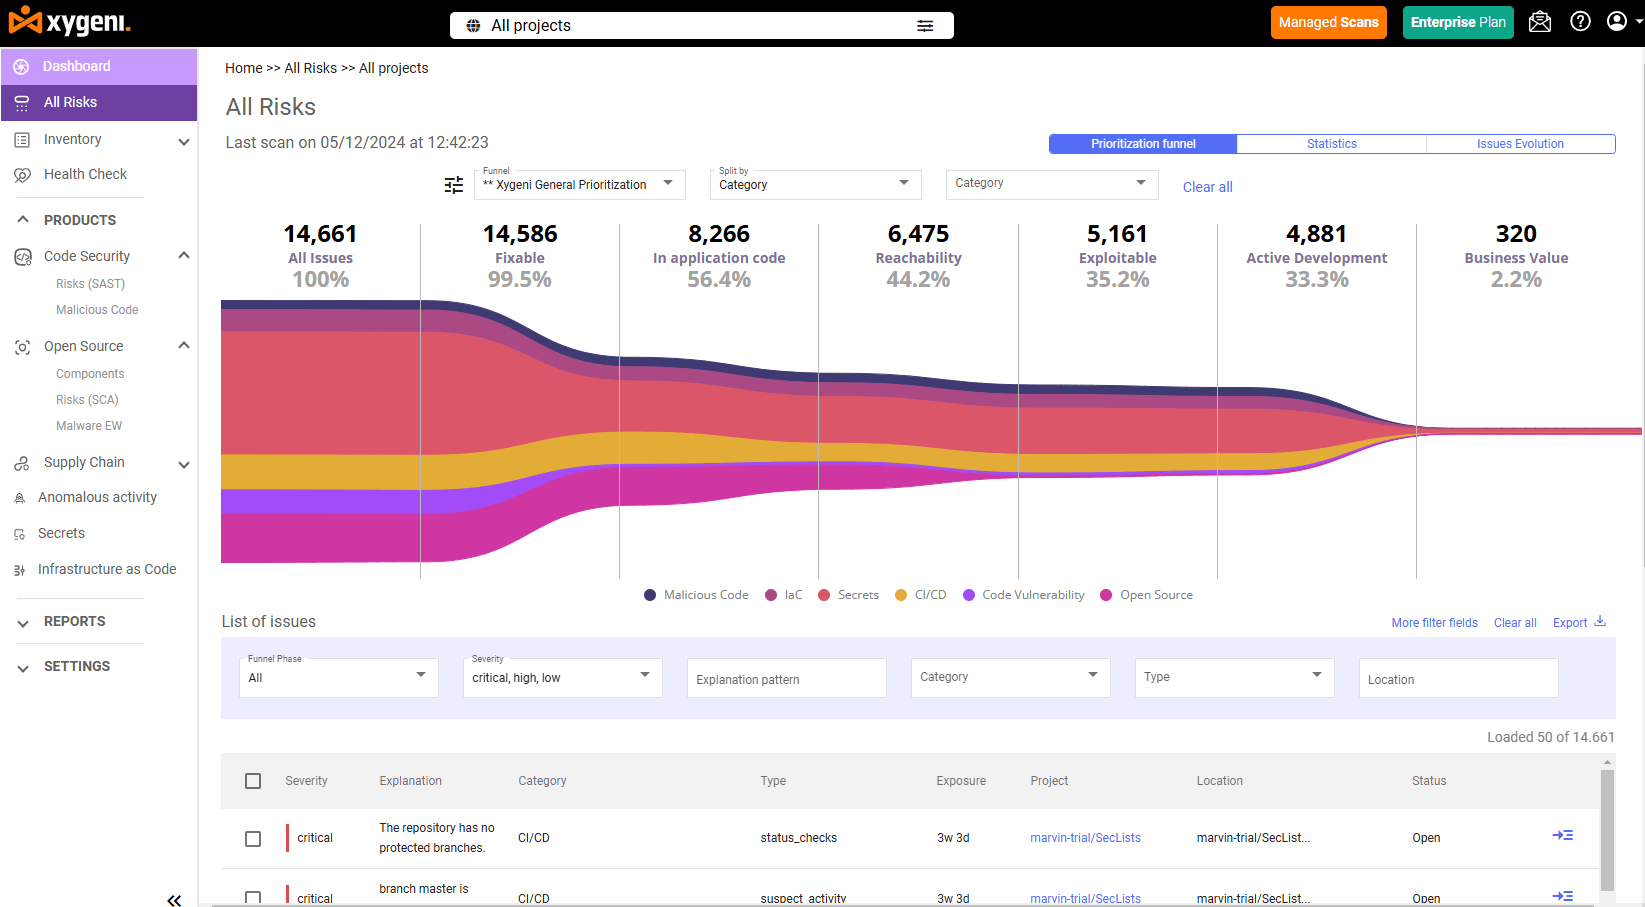
Xygeni প্রায়োরিটাইজেশন ফানেল প্রদানের মাধ্যমে CVE বনাম CWE-এর ব্যবস্থাপনা সহজ করে, যা আপনার প্রচেষ্টাকে কার্যকরী ঝুঁকির উপর কেন্দ্রীভূত করে। CVE দুর্বলতার পাশাপাশি কমন উইকনেস এনুমারেশন এন্ট্রিগুলো বিশ্লেষণ করে, Xygeni নিশ্চিত করে যে আপনার দল সবচেয়ে গুরুত্বপূর্ণ বিষয়গুলো সমাধানে মনোনিবেশ করে।
মুখ্য সুবিধা:
- আউট-অফ-দ্য-বক্স ফানেল
জাইজেনি পূর্বনির্ধারিত ফানেল সরবরাহ করে, যেমন “জাইজেনি প্রায়োরিটাইজেশন” এবং “জাইজেনি রিচেবিলিটি”।- উদাহরণ: EPSS, রিচেবিলিটি, ব্যবসায়িক প্রভাব এবং ইন্টারনেট এক্সপোজারকে একত্রিত করে কম-অগ্রাধিকারের সমস্যাগুলো ফিল্টার করে ২৮,০০০ দুর্বলতা থেকে হাতেগোনা কয়েকটি কার্যকর দুর্বলতায় পরিণত করা। Xygeni-এর ASPM মাচা CWE এবং CVE থেকে প্রাপ্ত ফলাফলগুলির মধ্যে সম্পর্ক স্থাপন করে SAST, SCADAST এবং থার্ড-পার্টি স্ক্যানারগুলোকে একটি একক অগ্রাধিকার-ভিত্তিক ঝুঁকি চিত্রে একত্রিত করে, যাতে আপনার টিম শুধু সর্বোচ্চ CVSS স্কোরযুক্ত দুর্বলতাগুলো নয়, বরং গুরুত্বপূর্ণ দুর্বলতাগুলোই সমাধান করে।
- সূক্ষ্ম নিয়ন্ত্রণের জন্য কাস্টম ফানেল
আপনার প্রতিষ্ঠানের প্রয়োজন অনুযায়ী কাস্টম ফানেল তৈরি করুন। উদাহরণস্বরূপ:- নাগালের মধ্যে: আপনার অ্যাপ্লিকেশনে কি ঝুঁকিপূর্ণ কোডটি আসলেই কল করা হয়?
- শোষণযোগ্যতা: দুর্বলতাটির অপব্যবহারের সম্ভাবনা কতটুকু?
- সমন্বিত CWE এবং CVE প্রেক্ষাপট
- CWE ম্যাপিং মূল কারণ শনাক্ত করতে সাহায্য করে, যেমন কোডিং-এর দুর্বলতা (উদাহরণস্বরূপ, CWE-89: SQL Injection)।
- EPSS এবং CVSS স্কোর দ্বারা সমৃদ্ধ CVE ইনসাইটস, বাস্তব ঝুঁকির উপর ভিত্তি করে দুর্বলতাগুলোকে অগ্রাধিকার দেয়।
ডেভঅপস এবং নিরাপত্তা দলগুলোর জন্য এটি কেন গুরুত্বপূর্ণ
CVE বনাম CWE ব্যবস্থাপনা শুধু দুর্বলতা ঠিক করার মধ্যেই সীমাবদ্ধ নয়—বরং সঠিক দুর্বলতাগুলো ঠিক করাই মূল বিষয়। ফলস্বরূপ, Xygeni-এর টুলগুলো আপনাকে নিম্নলিখিত কাজগুলো করতে সক্ষম করে:
- সহজলভ্য দুর্বলতাগুলোর উপর মনোযোগ দিন সাধারণ দুর্বলতা গণনা তালিকা।
- বাস্তব জগতের প্রভাবের ভিত্তিতে CVE-গুলোকে অগ্রাধিকার দিন।
- ব্যবসায়িক অগ্রাধিকারের সাথে সমাধানগুলো সমন্বয় করুন।
আজই CVE এবং CWE ব্যবস্থাপনা সুবিন্যস্ত করুন
বৃহৎ পরিসরে CVE বনাম CWE পরিচালনা করার অর্থ শুধু শনাক্তকারী ট্র্যাক করার চেয়েও বেশি কিছু; এর অর্থ হলো দুর্বলতাগুলোর মধ্যে সম্পর্ক স্থাপন করা, বাস্তব জগতের শোষণযোগ্যতার স্কোর নির্ধারণ করা এবং আপনার পরিবেশে যা প্রকৃতপক্ষে গুরুত্বপূর্ণ, তা সমাধান করা। জাইজেনির অল-ইন-ওয়ান অ্যাপসেক প্ল্যাটফর্ম সম্মিলন SAST, SCA, ASPMএবং এআই-চালিত অগ্রাধিকার ব্যবস্থা দুর্বলতার অপ্রয়োজনীয় তথ্য বাদ দিয়ে সঠিকটি বেছে নিতে সাহায্য করে, ফলে আপনার দল সমস্যা বাছাইয়ে কম সময় ব্যয় করে এবং নিরাপদ কোড প্রেরণে বেশি মনোযোগ দেয়।

FAQ
CWE এবং CVE এর মধ্যে পার্থক্য কী?
একটি CWE (কমন উইকনেস এনুমারেশন) হলো এক ধরনের সফটওয়্যার দুর্বলতা, যা বিভিন্ন ভালনারেবিলিটির পেছনের মূল কারণের শ্রেণীবিভাগ। একটি CVE (কমন ভালনারেবিলিটিজ অ্যান্ড এক্সপোজারস) একটি নির্দিষ্ট পণ্যের মধ্যে থাকা একটি বিশেষ ভালনারেবিলিটির দৃষ্টান্ত শনাক্ত করে। একটি CWE হাজার হাজার CVE-এর মূল কারণ হতে পারে।
CWE বনাম CVE এর একটি উদাহরণ কী?
CWE-89 SQL ইনজেকশনকে এক ধরনের দুর্বলতা হিসেবে বর্ণনা করে। CVE-2021-44228 (Log4Shell) হলো Apache Log4j-এর একটি নির্দিষ্ট শোষণযোগ্য দুর্বলতা। Log4Shell একটি CWE-এর মূল কারণের সাথে সম্পর্কিত, কিন্তু এটি একটি স্বতন্ত্র ও ট্র্যাকযোগ্য CVE, যার নিজস্ব প্যাচ এবং তীব্রতার স্কোর রয়েছে।
কোনটি বেশি গুরুত্বপূর্ণ: CWE নাকি CVE?
উভয়েরই ভিন্ন ভিন্ন উদ্দেশ্য রয়েছে এবং এরা একসাথে সবচেয়ে ভালোভাবে কাজ করে। CWE (কন্টিনিউয়াস ওয়ারফেয়ার) ডেভেলপমেন্টের সময় দুর্বলতা প্রতিরোধ করতে সাহায্য করে। CVE (কনজিউমার ভেলোসিটি) প্রোডাকশনে পরিচিত দুর্বলতাগুলো প্রতিকার করতে সাহায্য করে। উন্নত নিরাপত্তা প্রোগ্রামগুলো কোড রিভিউর সময় CWE ব্যবহার করে এবং SAST স্ক্যানিং এবং CVE ট্র্যাকিং চলাকালীন SCA এবং প্যাচ ম্যানেজমেন্ট।
CVSS কী এবং CVE-এর সাথে এর সম্পর্ক কী?
CVSS (কমন ভালনারেবিলিটি স্কোরিং সিস্টেম) হলো একটি তীব্রতা স্কোরিং কাঠামো যা CVE-গুলোকে ০-১০ স্কেলে রেট করতে ব্যবহৃত হয়। এটি কোন CVE-গুলো প্রথমে প্রতিকার করা উচিত তা অগ্রাধিকার দিতে সাহায্য করে — কিন্তু এতে রিয়েল-টাইম এক্সপ্লয়টেবিলিটি কনটেক্সটের অভাব রয়েছে, যে কারণে বেশিরভাগ টিম এখন এটিকে EPSS স্কোরের সাথে একত্রিত করে ব্যবহার করে।
EPSS কী এবং এটি কেন গুরুত্বপূর্ণ?
EPSS (এক্সপ্লয়েট প্রেডিকশন স্কোরিং সিস্টেম) আগামী ৩০ দিনের মধ্যে বাস্তব জগতে একটি CVE (দুর্নীতি দুর্বলতা) ব্যবহৃত হওয়ার সম্ভাবনা কতটুকু, তা পূর্বাভাস দেয়। CVSS-এর তীব্রতা এবং রিচেবিলিটি বিশ্লেষণের সাথে মিলিত হয়ে, EPSS এখন দুর্বলতা সম্পর্কিত অপ্রয়োজনীয় তথ্য বাদ দিয়ে আক্রমণকারীরা আসলে কী লক্ষ্যবস্তু করছে, তার উপর প্রতিকারকে কেন্দ্রীভূত করার সবচেয়ে কার্যকর উপায়।
Xygeni কীভাবে CWE এবং CVE ব্যবস্থাপনায় সাহায্য করে?
জাইজেনির প্রায়োরিটাইজেশন ফানেল CVSS, EPSS, রিচেবিলিটি, ইন্টারনেট এক্সপোজার এবং বিজনেস ইমপ্যাক্ট-কে একত্রিত করে হাজার হাজার প্রাথমিক CVE ফাইন্ডিং-কে কমিয়ে হাতেগোনা কয়েকটি সত্যিকারের কার্যকরী ঝুঁকিতে পরিণত করে। CWE ম্যাপিং মূল কারণগুলো শনাক্ত করে, যাতে টিমগুলো শুধু বিচ্ছিন্ন ইনস্ট্যান্স প্যাচ না করে, বরং অন্তর্নিহিত দুর্বলতাটি সমাধান করতে পারে।
