






DevSecOps হলো সফটওয়্যার ডেভেলপমেন্ট লাইফসাইকেলের প্রতিটি পর্যায়ে নিরাপত্তাকে সমন্বিত করার, যাচাইকরণ প্রক্রিয়াকে স্বয়ংক্রিয় করার এবং নিরাপত্তাকে শেষের একটি পৃথক পদক্ষেপ হিসেবে না রেখে ডেভেলপমেন্ট, নিরাপত্তা ও অপারেশনস টিমের মধ্যে একটি যৌথ দায়িত্বে পরিণত করার অনুশীলন।
এক লাইনের এই সংজ্ঞাটি দেওয়া সহজ। একটি দ্রুত পরিবর্তনশীল ইঞ্জিনিয়ারিং সংস্থায় এটিকে বাস্তবে রূপ দেওয়াই কঠিন কাজ, এবং এই গাইডের বাকি অংশে সেই বিষয়টিই আলোচনা করা হয়েছে: DevSecOps-এর মূলনীতিগুলো কোথা থেকে এসেছে, কীভাবে অটোমেশন সেগুলোকে তত্ত্ব থেকে দৈনন্দিন অনুশীলনে পরিণত করে, এবং একটি DevSecOps প্ল্যাটফর্মে আসলে কী কী খোঁজা উচিত।
ডেভঅপ্স থেকে ডেভসেকঅপ্স: কীভাবে নিরাপত্তা সকলের দায়িত্বে পরিণত হলো
ডেভঅপস বিপ্লব ছিল কেবল শুরু
গত দশকে, ডেভঅপ্স সফটওয়্যার তৈরি এবং সরবরাহের পদ্ধতিতে আমূল পরিবর্তন এনেছে, কিন্তু প্রায়শই নিরাপত্তার বিনিময়ে। এখানেই ডেভসেকঅপ্স-এর ভূমিকা। ডেভেলপমেন্ট লাইফসাইকেলের একটি মূল অংশ হিসেবে নিরাপত্তাকে অন্তর্ভুক্ত করার মাধ্যমে, ডেভসেকঅপ্স অটোমেশন নিশ্চিত করে যে টিমগুলো গতি না কমিয়েই শক্তিশালী সুরক্ষা ব্যবস্থা স্থাপন করতে পারে। এটি ডেভসেকঅপ্স-এর নীতি যেমন ‘সিকিউরিটি অ্যাজ কোড’, ‘কন্টিনিউয়াস টেস্টিং’ এবং ‘আর্লি থ্রেট ডিটেকশন’-এর ধারাবাহিক প্রয়োগকে সক্ষম করে, যা সবই নির্বিঘ্নে এর মধ্যে তৈরি করা থাকে। CI/CD কর্মপ্রবাহ। এই বিবর্তনকে সমর্থন করার জন্য, আরও বেশি সংস্থা বিশেষায়িত DevSecOps প্ল্যাটফর্মের দিকে ঝুঁকছে, যা সম্পূর্ণ সফটওয়্যার সরবরাহ শৃঙ্খল জুড়ে নিরাপত্তাকে অন্তর্ভুক্ত করে।
কেন ডেভসেকওপস এর উদ্ভব হলো
ডেভঅপ্সের শুরুর দিকে, নিরাপত্তা প্রায়শই অনেক দেরিতে আসত, একেবারে শেষে। pipelineযেখানে বাগ ঠিক করা ছিল ধীর, ব্যয়বহুল এবং চাপপূর্ণ। স্ট্যাটিক রিভিউ, ম্যানুয়াল পেনিট্রেশন টেস্ট এবং বিচ্ছিন্ন টিমগুলো আধুনিক প্রযুক্তির সাথে তাল মেলাতে পারছিল না। CI/CD চর্চা।
এর বিপরীতে, DevSecOps অটোমেশন নিরাপত্তাকে "বাম দিকে" (ডেভেলপারদের আরও কাছে এবং আরও আগে) নিয়ে গেছে। pipelineযাতে ঝুঁকিগুলো উৎপাদন সমস্যায় পরিণত হওয়ার আগেই শনাক্ত করা যায়।
সেই বিবর্তন শুধু বুদ্ধিদীপ্তই ছিল না, বরং অপরিহার্যও ছিল। ২০২১ থেকে ২০২৩ সালের মধ্যে, সরবরাহ শৃঙ্খলে সাইবার হামলা ৪৩১% বৃদ্ধি পেয়েছে।এবং শুধু ২০২৫ সালের প্রথম ত্রৈমাসিকেই, প্রায় ১৮,০০০ নতুন ক্ষতিকারক ওপেন-সোর্স প্যাকেজ আবিষ্কৃত হয়েছিল—যা মোট পরিমাণকে আরও বাড়িয়ে তুলেছে ৮২৮,০০০টি জ্ঞাত হুমকি। এর সাথে যোগ করুন নিয়ন্ত্রক গতি Dora এবং NIS2এবং এটা স্পষ্ট: দত্তক গ্রহণ ডেভসেকওপস নীতি এখন এটি একটি মৌলিক আবশ্যকতা।
বাজার এই জরুরি অবস্থা প্রতিফলিত করে। অনুসারে এসএনএস ইনসাইডার রিসার্চ, দ্য ডেভসেকওপস বাজার পৌঁছানোর অনুমান করা হয় 45.93 সালের মধ্যে US$ 2032 বিলিয়ন, a এ ক্রমবর্ধমান 24.7% এর CAGR।
DevSecOps কী? (এবং এটি কী) না)
ডেভসেকস জন্য দাঁড়িয়েছে উন্নয়ন, নিরাপত্তা এবং পরিচালনাএটি একটি সহযোগিতামূলক পদ্ধতি যা সফটওয়্যার উন্নয়ন জীবনচক্রের প্রতিটি পর্যায়ে—পরিকল্পনা থেকে শুরু করে কোডিং, টেস্টিং এবং ডেপ্লয়মেন্ট পর্যন্ত—নিরাপত্তাকে সমন্বিত করে। প্রচলিত মডেলগুলোর বিপরীতে, যেখানে নিরাপত্তা ব্যবস্থা শেষে জুড়ে দেওয়া হয়, ডেভসেকওপিএস অটোমেশন শুরু থেকেই এবং নিরবচ্ছিন্নভাবে নিরাপত্তাকে অন্তর্ভুক্ত করে।
অন্যভাবে বলতে গেলে, DevSecOps নিরাপত্তাকে সফটওয়্যার তৈরির একটি মূল অংশ করে তোলে, এটিকে এমন কোনো বাধা হিসেবে দেখে না যা এর গতি কমিয়ে দেয়।
গুরুত্বপূর্ণভাবে, DevSecOps শুধু একটি টুল বা পণ্য নয়, এটি একটি মানসিকতা। একটি শক্তিশালী DevSecOps প্ল্যাটফর্ম নিরাপদ অনুশীলনগুলোকে সহজ, স্বয়ংক্রিয় এবং ধারাবাহিক করার মাধ্যমে এটি সেই মানসিকতাকে বিকশিত হতে সাহায্য করে।
জাইজেনি পরিভাষাকোষ
DevSecOps বলতে কী বোঝায়?
DevSecOps হলো সফটওয়্যার ডেভেলপমেন্ট লাইফসাইকেলের প্রতিটি পর্যায়ে নিরাপত্তাকে সমন্বিত করার একটি অনুশীলন—এর মাধ্যমে যাচাইকরণ প্রক্রিয়া স্বয়ংক্রিয় করা হয় এবং ডেভেলপমেন্ট, সিকিউরিটি ও অপারেশনস টিমের মধ্যে নিরাপত্তাকে একটি যৌথ দায়িত্বে পরিণত করা হয়।
DevSecOps নীতিগুলো কোথা থেকে এসেছে?
NIST বা ISO-এর মতো কমপ্লায়েন্স ফ্রেমওয়ার্কের বিপরীতে, ডেভসেকওপস নীতি এককভাবে হস্তান্তর করা হয়নি standardতার শরীর। পরিবর্তে, তারা জৈবিকভাবে বিকশিত অ্যাজাইল ডেভঅপস ওয়ার্কফ্লোতে নিরাপত্তা ব্যবস্থা "জুড়ে দেওয়ার" চেষ্টা করার সময় টিমগুলো যে সমস্যাগুলোর সম্মুখীন হয়েছিল, তা থেকে শুরু করে।
সংগঠনগুলো পছন্দ করে DevSecOps.org প্রথমে এই মানসিকতাকে আনুষ্ঠানিক রূপ দেওয়া হয়, এবং DevSecOps-কে এভাবে বর্ণনা করা হয় ডেভঅপ্স-এর এমন একটি সম্প্রসারণ যেখানে নিরাপত্তাকে একটি সর্বোচ্চ অগ্রাধিকার দেওয়া হয়। এদিকে, মার্কিন সরকারি সংস্থাগুলো যেমন জিএসএ গুরুত্বপূর্ণ সিস্টেমগুলিতে DevSecOps গ্রহণের জন্য ব্যবহারিক নির্দেশিকা প্রকাশ করা শুরু করেছে।
অন্য কথায়, বাস্তব জগতের নানা প্রতিবন্ধকতা (যেমন সতর্কতাজনিত ক্লান্তি থেকে শুরু করে বিচ্ছিন্ন দল পর্যন্ত) এই নীতিগুলোকে ভিত্তি দেয় এবং বিশেষজ্ঞরা বিভিন্ন শিল্পক্ষেত্রে এগুলোর সত্যতা প্রমাণ করেছেন।
ডেভসেকওপিএস নীতি যা নিরাপত্তাকে জীবন্ত করে তোলে
সফটওয়্যার ডেলিভারিতে নিরাপত্তাকে সত্যিকার অর্থে অন্তর্ভুক্ত করতে, দলগুলোর শুধু টুলসের চেয়েও বেশি কিছু প্রয়োজন—তাদের এমন কিছু নীতিমালা দরকার যা সম্প্রসারণযোগ্য। নিম্নলিখিত DevSecOps নীতিমালাগুলো বাস্তব-জগতের অভিজ্ঞতার উপর ভিত্তি করে তৈরি এবং এগুলো দেখায় যে, কীভাবে দলগুলো গতি বা কর্মদক্ষতার সাথে আপোস না করে আধুনিক ডেভেলপমেন্টে নিরাপত্তাকে একীভূত করতে পারে।
৫. নিরাপত্তা বামে সরান
সবচেয়ে গুরুত্বপূর্ণ পরিবর্তনগুলোর মধ্যে একটি হলো সমস্যাগুলো আগেভাগে শনাক্ত করা। টিমগুলো নিরাপত্তা স্ক্যানকে একীভূত করে এবং guardrails সময় বাঁচাতে, পুনরায় কাজ করার প্রয়োজনীয়তা কমাতে এবং দেরিতে সৃষ্ট বাগের ঝুঁকি হ্রাস করতে, ডিপ্লয়মেন্টের পরে নয়, বরং কোডিং করার সময়েই দুর্বলতাগুলো চিহ্নিত করা উচিত। যখন টিমগুলো প্রোডাকশনে যাওয়ার আগেই দুর্বলতা খুঁজে পায়, তখন তারা সেগুলো আরও সহজে এবং দ্রুত সমাধান করতে পারে।
২. ক্রমাগত নিরাপত্তা পরীক্ষা CI/CD
নিরাপত্তা পরীক্ষা কোনো এককালীন কাজ নয়, দলগুলোকে অবশ্যই এটি স্বয়ংক্রিয় করতে হবে, পুনরাবৃত্তি করতে হবে এবং ক্রমাগতভাবে চালাতে হবে। pipelineসাধারণ উদাহরণগুলোর মধ্যে রয়েছে:
- সফটওয়্যার গঠন বিশ্লেষণ (SCA)
- গোপনীয়তা সনাক্তকরণ
- IaC ভুল কনফিগারেশন স্ক্যান
- ক্ষতিগ্রস্থতার মূল্যায়ন
প্রতিটি পর্যায়ে স্ক্যান করার মাধ্যমে (থেকে) commit টিমগুলো নিরাপত্তাকে পরবর্তী চিন্তা হিসেবে না দেখে, বরং ডেলিভারি চক্রের মধ্যেই তা অন্তর্ভুক্ত করে।
৩. পলিসি-অ্যাজ-কোড এবং অটোমেশন
আরেকটি মূল নীতি হলো ম্যানুয়াল প্রক্রিয়াগুলোকে অটোমেশন দিয়ে প্রতিস্থাপন করা। যখন টিমগুলো পলিসিগুলোকে কোড হিসেবে লেখে এবং প্রোগ্রাম্যাটিকভাবে সেগুলো প্রয়োগ করে, তখন তারা সামঞ্জস্যতা এবং স্কেলেবিলিটি অর্জন করে। এর ফলে, তারা দ্রুত ঝুঁকি প্রশমিত করতে পারে এবং পরিবেশকে অভ্যন্তরীণ ও বাহ্যিক উভয়ের সাথেই সামঞ্জস্যপূর্ণ রাখতে পারে। standards.
৪. প্রেক্ষাপট বিবেচনা করে ঝুঁকির অগ্রাধিকার নির্ধারণ করুন
সব সমস্যার গুরুত্ব সমান নয়। এই কারণে, টিমগুলোকে অবশ্যই EPSS স্কোর, রিচেবিলিটি এবং ব্যবসায়িক প্রভাবের মতো সূচক ব্যবহার করে, প্রকৃতপক্ষে কোন বিষয়গুলো কাজে লাগানো সম্ভব তার উপর মনোযোগ দিতে হবে। উদাহরণস্বরূপ, যদি কোডটি কখনও কোনো ঝুঁকিপূর্ণ ফাংশনকে কল না করে, তবে টিমগুলোর সেটিকে অগ্রাধিকার দেওয়া উচিত নয়। পরিস্থিতি-সচেতন অগ্রাধিকার নির্ধারণ টিমগুলোকে আরও বিচক্ষণতার সাথে কাজ করতে সাহায্য করে, কঠিনভাবে নয়।
৫. দোষারোপ নয়, সহযোগিতাকে উৎসাহিত করুন।
পরিশেষে, DevSecOps শুধু কোড নিয়েই নয়, সংস্কৃতি নিয়েও সমানভাবে জড়িত। টিকিট হস্তান্তর করা বা একে অপরের দিকে আঙুল তোলার পরিবর্তে, দলগুলোর উচিত দায়িত্ব ভাগ করে নেওয়া। রিয়েল-টাইম ফিডব্যাক... pull requests অথবা সিআই লগ, যা ডেভেলপারদের বোধগম্য প্রেক্ষাপটের সাথে যুক্ত হয়, নিরাপত্তাকে একজন দ্বাররক্ষকের বোঝা না বানিয়ে একটি দলীয় খেলায় পরিণত করে।
এবং মনে রাখবেন, নিরাপত্তা বিচ্ছিন্নভাবে হওয়ার প্রয়োজন নেই। আপনার যদি কোনো প্রশ্ন, ধারণা থাকে, অথবা শুধু DevSecOps-এর চ্যালেঞ্জগুলো নিয়ে আলোচনা করতে চান, Daily.dev-এ আমাদের কমিউনিটিতে যোগ দিন. আমরা সাহায্য করতে, আলাপ করতে এবং সহযোগিতা করতে এখানে আছি।
DevSecOps Xygeni হাবে যোগ দিন
অন্যান্য ডেভেলপার ও নিরাপত্তা বিশেষজ্ঞদের সাথে সংযোগ স্থাপন করুন। যেকোনো কিছু জিজ্ঞাসা করুন। সবকিছু শিখুন।
ডেভসেকঅপস এর সুবিধাগুলি
অনেক প্রতিষ্ঠানের জন্য, DevOps থেকে DevSecOps-এ পরিবর্তনটি একটি কৌশলগত পদক্ষেপ হিসেবে শুরু হয়েছিল। তবে, DevSecOps-এর মূল নীতিগুলি গ্রহণ করার দীর্ঘমেয়াদী মূল্য কৌশলগত এবং পরিমাপযোগ্য উভয়ই প্রমাণিত হয়েছে। যখন নিরাপত্তাকে শুরুতেই এবং নিয়মিতভাবে অন্তর্ভুক্ত করা হয়, তখন এর সুফল বহুগুণে বৃদ্ধি পায়—যা সফটওয়্যারের গুণমান থেকে শুরু করে দলের কাজের গতি এবং কমপ্লায়েন্সের প্রস্তুতি পর্যন্ত সবকিছুকে প্রভাবিত করে।
DevSecOps অটোমেশন নিশ্চিত করে যে নিরাপত্তা কেবল একটি অডিট চেকবক্স বা শেষ মুহূর্তের সমাধান নয়। এটি বুদ্ধিমান টুলিং দ্বারা চালিত এবং সহযোগিতার মাধ্যমে শক্তিশালী একটি সামঞ্জস্যপূর্ণ ও পরিবর্ধনযোগ্য প্রক্রিয়ায় পরিণত হয়, যা আপনার ওয়ার্কফ্লোতে অন্তর্ভুক্ত থাকে।
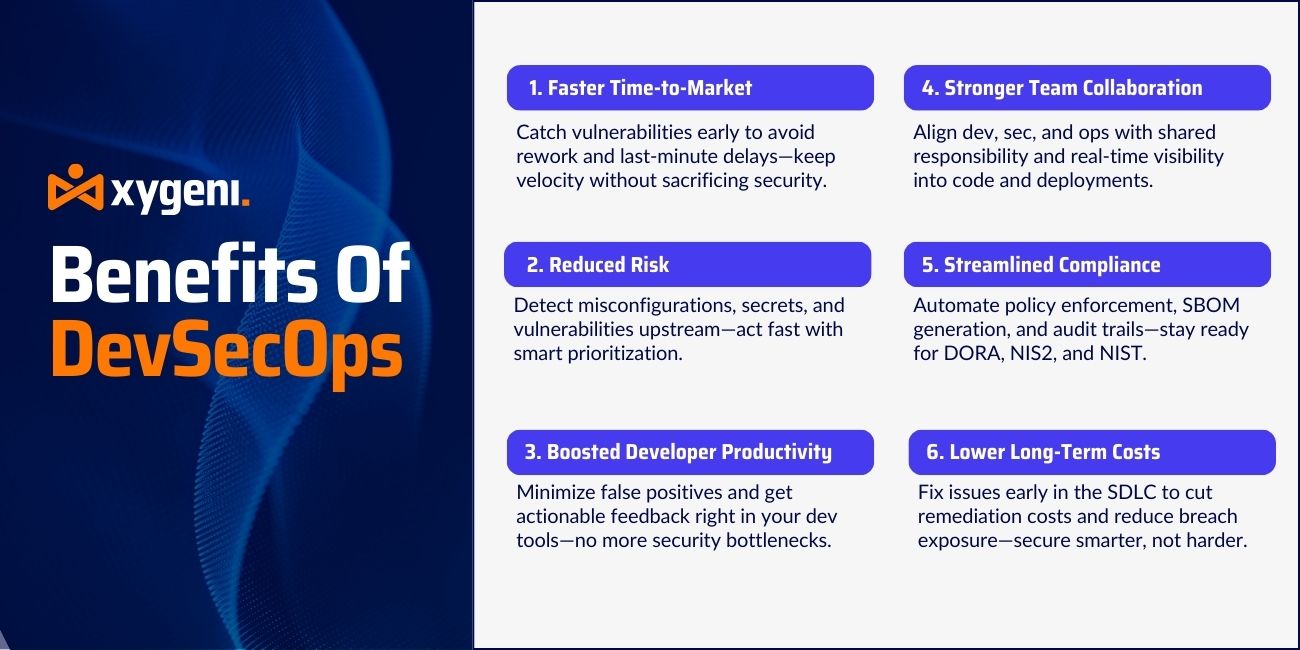
একটি সুগঠিত DevSecOps প্ল্যাটফর্ম গ্রহণ করলে উন্নয়ন ও নিরাপত্তা দলগুলো যে প্রধান সুবিধাগুলো লাভ করে, তা নিচে দেওয়া হলো।
আপোস ছাড়াই দ্রুততর সময়ে বাজারে আনা
উন্নয়নের সময় দুর্বলতা শনাক্ত করা, শেষে নয়। pipelineএর মানে হলো, টিমগুলো ব্যয়বহুল পুনঃকাজ এবং শেষ মুহূর্তের বিলম্ব এড়াতে পারে। এটি ডেভঅপ্সের মূল প্রতিশ্রুতি অনুযায়ী কর্মচঞ্চলতা বজায় রাখে এবং একই সাথে এর সাথে আসা নিরাপত্তাজনিত প্রতিবন্ধকতাগুলো দূর করে।
ক্রমাগত স্ক্যানিং চলাকালীন pull requests এবং এর ফলে নিরাপত্তা আর কোনো বাধা থাকে না। এটি একটি হালকা চেকের মতো হয়ে ওঠে যা গতির বিরুদ্ধে কাজ না করে বরং তাকে সমর্থন করে।
প্রাথমিক সনাক্তকরণের মাধ্যমে ঝুঁকি হ্রাস
দুর্বলতা, গোপনীয় তথ্য এবং ভুল কনফিগারেশনগুলো উৎসস্থলে ধরা পড়ার সাথে সাথেই সমাধান করা সস্তা ও সহজ হয়। রিচেবিলিটি অ্যানালাইসিস এবং ইপিএসএস স্কোরিং এই প্রক্রিয়াকে আরও এক ধাপ এগিয়ে নিয়ে যায়, অপ্রয়োজনীয় তথ্য ছেঁকে ফেলে, ফলে টিমগুলো কেবল সেই সমস্যাগুলোর উপরেই কাজ করে যেগুলো প্রকৃতপক্ষে কাজে লাগানো সম্ভব।
এর ফলে লঙ্ঘনের ঝুঁকি কমে আসে এবং প্রতিক্রিয়াশীল ক্ষতি নিয়ন্ত্রণ থেকে সক্রিয় ঝুঁকি ব্যবস্থাপনার দিকে পরিবর্তন আসে।
উন্নত ডেভেলপার উৎপাদনশীলতা
প্রচলিত নিরাপত্তা পর্যালোচনাগুলো প্রায়শই অতিরিক্ত ভুল ইতিবাচক ফলাফল (ফলস পজিটিভ) এবং অস্পষ্ট করণীয় বিষয় তৈরি করে। একটি উন্নত DevSecOps অটোমেশন প্ল্যাটফর্ম এই অপ্রয়োজনীয় বিষয়গুলো বাদ দিয়ে, ডেভেলপাররা যেখানে কাজ করেন ঠিক সেখানেই প্রাসঙ্গিক মতামত পৌঁছে দেয়। pull requests অথবা CI লগ।
এটি ডেভেলপারদের অভিজ্ঞতা উন্নত করে, জবাবদিহিতা তৈরি করে এবং নিরাপত্তার কারণে উৎপাদনশীলতা ব্যাহত হওয়া থেকে রক্ষা করে।
বর্ধিত টিম সহযোগিতা
DevSecOps নিরাপত্তাকে কেবল একজন তত্ত্বাবধায়কের ভূমিকা থেকে একটি যৌথ কার্যক্রমে রূপান্তরিত করে। ডেভেলপাররা শুরুতেই নিরাপত্তা সংক্রান্ত প্রাসঙ্গিক তথ্য পান। নিরাপত্তা দলগুলো দেখতে পায় যে আসলে কী ডেপ্লয় করা হয়েছে। অপারেশন বিভাগ ডেলিভারির গতি না কমিয়েই কমপ্লায়েন্স এবং সিস্টেমের অখণ্ডতা নিশ্চিত করতে পারে।
এই যৌথ দায়িত্বের মডেলটি তিনটি দলের মধ্যেই আস্থা, স্বচ্ছতা এবং সমন্বিত লক্ষ্য গড়ে তোলে।
শক্তিশালী সম্মতি এবং নিরীক্ষা প্রস্তুতি
DORA, NIS2, এবং NIST SP 800-204D-সহ আধুনিক নিয়ন্ত্রক কাঠামোগুলো নিরাপত্তা নিয়ন্ত্রণগুলোকে নিরীক্ষণযোগ্য, প্রয়োগযোগ্য এবং নিরবচ্ছিন্ন হওয়ার কথা বলে। DevSecOps-এর নীতিগুলো নিরাপত্তা পলিসিগুলোকে ট্রেসযোগ্য করে এবং ভার্সন কন্ট্রোলের অন্তর্ভুক্ত করার মাধ্যমে সরাসরি এই বিষয়টিকে সমর্থন করে।
Xygeni-এর মতো একটি DevSecOps প্ল্যাটফর্ম স্বয়ংক্রিয় করে SBOM প্রজন্ম জুড়ে নীতি প্রয়োগের উপর নজর রাখে pipelineএবং দুর্বলতা সমাধানের একটি বিশদ ইতিহাস সংরক্ষণ করে, ফলে নিরীক্ষা এবং নিয়ন্ত্রক প্রতিক্রিয়াগুলো তাড়াহুড়োর কারণ হয় না।
কম দীর্ঘমেয়াদী খরচ
প্রাথমিক পর্যায়ে একটি দুর্বলতা সমাধান করা SDLC উৎপাদনে বা কোনো ত্রুটির পরে তা সংশোধন করার খরচের তুলনায় এর খরচ অনেক কম, এবং ত্রুটি যত দেরিতে ধরা পড়ে, এর খরচ ততই বাড়তে থাকে।
DevSecOps অতিরিক্ত কর্মীসংখ্যা বা বাহ্যিক ম্যানুয়াল পর্যালোচনার উপর নির্ভর না করে, প্রথম দিন থেকেই নিয়ন্ত্রণ ও স্বচ্ছতা প্রয়োগের মাধ্যমে সেই খরচ কমিয়ে আনে।
DevSecOps অটোমেশন: গতি না কমিয়ে নিরাপত্তার পরিধি বৃদ্ধি
যেকোনো কার্যকর DevSecOps কৌশলের মেরুদণ্ড হলো অটোমেশন। যদিও “শিফট লেফট” এবং “সিকিউরিটি অ্যাজ কোড”-এর মতো নীতিগুলো এর ভিত্তি স্থাপন করে, কিন্তু DevSecOps অটোমেশনই এই ধারণাগুলোকে বৃহৎ পরিসরে বাস্তবে রূপ দেয়। অন্য কথায়, অটোমেশন তত্ত্বকে বাস্তবে পরিণত করে। এটি ছাড়া, এমনকি সেরা নিরাপত্তা নীতিগুলোও অসামঞ্জস্যপূর্ণভাবে প্রয়োগ হতে পারে, চাপের মুখে উপেক্ষিত হতে পারে, অথবা ম্যানুয়াল কাজের স্তূপে চাপা পড়ে যেতে পারে।
একই সাথে, আধুনিক ডেভেলপমেন্ট পরিবেশগুলো খুব দ্রুত পরিবর্তিত হয়—টিমগুলো প্রতিদিন কয়েক ডজন বা এমনকি শত শত পরিবর্তন নিয়ে আসে। এই পরিস্থিতিতে, ম্যানুয়াল নিরাপত্তা যাচাইয়ের উপর নির্ভর করা আর কার্যকর থাকে না।cisব্যাখ্যা করুন কেন একটি শক্তিশালী DevSecOps প্ল্যাটফর্ম শুধু সহায়কই নয়, অপরিহার্য হয়ে ওঠে।
নিরাপদ ব্যবস্থায় অটোমেশনের ভূমিকা SDLC
অটোমেশন নিশ্চিত করে যে নিরাপত্তা যাচাইগুলো দ্রুত, ঘন ঘন এবং নির্ভরযোগ্যভাবে সম্পন্ন হয়। এর মধ্যে অন্তর্ভুক্ত রয়েছে:
- অবিচ্ছিন্ন সফ্টওয়্যার গঠন বিশ্লেষণ (SCAকোড চলাকালীন ) commits এবং নির্মাণ
- প্রতিটি গিট হুকে গোপনীয় তথ্য সনাক্তকরণ অথবা pull request
- কোড হিসাবে পরিকাঠামো (IaCপ্রোভিশনিং করার আগে স্ক্যান করা
- পৌঁছানো এবং শোষণযোগ্যতার প্রেক্ষাপটে দুর্বলতা মূল্যায়ন
- যেখানে সম্ভব, পরিচিত CVE-গুলো স্বয়ংক্রিয়ভাবে প্যাচ করা হচ্ছে।
এই ক্রিয়াগুলিকে সরাসরি অন্তর্ভুক্ত করে CI/CD কর্মপ্রবাহ, দলগুলো নিরাপত্তা জোরদার করতে পারে standards ডেলিভারি চক্রে বাধা না দিয়ে.
অনুসারে DevSecOps.orgলক্ষ্য হলো নিরাপত্তা প্রয়োগ করা। উন্নয়ন এবং পরিচালনার সাথে একই গতি ও পরিসরেধীরগতিতে নয়, আলাদাভাবেও নয়।
কেন শুধু অটোমেশনই যথেষ্ট নয়
যদিও অটোমেশন প্রতিবন্ধকতা দূর করে, কিন্তু প্রেক্ষাপট ছাড়া এটি কার্যকর নয়। দলগুলোকে জানতে হবে:
- কোন দুর্বলতাগুলো প্রকৃতপক্ষে কাজে লাগানো সম্ভব?
- প্রভাবিত কম্পোনেন্টটি কি রানটাইমে প্রকৃতপক্ষে ব্যবহৃত হয়?
- এই দুর্বলতাটি কি কোনো সম্মতি নীতি লঙ্ঘন করে?
এই হল যেখানে বুদ্ধিমান ডেভসেকওপিএস প্ল্যাটফর্ম জাইজেনির মতো স্বতন্ত্র হয়ে ওঠে। সমন্বয়ের মাধ্যমে ইপিএসএস স্কোরিং, পৌঁছানোর যোগ্যতা বিশ্লেষণ, এবং ব্যবসায়িক প্রভাব ফিল্টারজাইজেনি টিমগুলোকে সত্যিকারের গুরুত্বপূর্ণ বিষয়গুলিতে মনোযোগ দিতে সক্ষম করে—অ্যালার্ট ক্লান্তি দূর করে এবং অপ্রয়োজনীয় তথ্য কমিয়ে আনে।
গতি ও নির্ভুলতা উভয়ের জন্য স্বয়ংক্রিয়করণ
পুরানো টুলগুলোর মতো নয়, যেগুলো ফিল্টার না করা অ্যালার্টের দীর্ঘ তালিকা তৈরি করে, আধুনিক DevSecOps প্ল্যাটফর্মের আরও সুনির্দিষ্ট পদ্ধতি অবলম্বন করুন। উদাহরণস্বরূপ, জাইজেনি স্বয়ংক্রিয়ভাবে করে:
- টাইপোস্কোটাটেড বা সন্দেহজনক প্যাকেজ সনাক্তকরণ
- CI-তে নিরাপদ কনফিগারেশন নিয়ম প্রয়োগ pipelines
- কোড মূল শাখায় পৌঁছানোর আগেই গোপনীয় তথ্য আটকে দেওয়া
- ডায়নামিক ফিল্টার ব্যবহার করে শোষণযোগ্য CVE-গুলির অগ্রাধিকার নির্ধারণ
- প্রতিকারের সৃষ্টি pull requestsস্বয়ংক্রিয়ভাবে
এই সক্ষমতাগুলো সমর্থন করে ডেভসেকওপস নীতি প্রাথমিক শনাক্তকরণ ও দ্রুত সমাধানের পাশাপাশি ডেভেলপারদের এই আস্থা দেয় যে, তাদের কাজের গতি অযথা কমে যাচ্ছে না।
🔧 কী টেকওয়ে
DevSecOps অটোমেশন মানে শুধু সবকিছু স্ক্যান করা নয়—এর মূল উদ্দেশ্য হলো সঠিক সময়ে, সঠিক প্রেক্ষাপটে, সঠিক জিনিসগুলো স্ক্যান করা।
এর ফল কী? ধারাবাহিক ও রিয়েল-টাইম সুরক্ষা, যা আপনার সফটওয়্যার ডেলিভারির সাথে তাল মিলিয়ে উন্নত হয়, কমপ্লায়েন্সের প্রয়োজনীয়তার সাথে সামঞ্জস্যপূর্ণ থাকে এবং টিমগুলোকে কোনো বাধা ছাড়াই সুরক্ষিত থাকতে সক্ষম করে।
এরপরে, আমরা দেখব কিভাবে একটি ডেভসেকওপিএসি প্ল্যাটফর্মবিশেষত জাইজেনি (Xygeni) আধুনিক প্রযুক্তির জন্য নির্মিত সমন্বিত ও ডেভেলপার-কেন্দ্রিক ফিচারের মাধ্যমে এই লক্ষ্যগুলোকে সমর্থন করে। pipelines.
Xygeni কীভাবে পরিমাপযোগ্য, ডেভেলপার-বান্ধব DevSecOps সক্ষম করে
একটি সফল DevSecOps কৌশল কেবল মানসিকতা এবং প্রক্রিয়ার উপরই নির্ভর করে না, বরং আরও অনেক কিছুর উপর নির্ভর করে। ডেভসেকওপিএসি প্ল্যাটফর্ম আপনি এটিকে কার্যকর করার সিদ্ধান্ত নেন। সঠিক প্ল্যাটফর্মটি নিরাপত্তা এবং উন্নয়ন দলের মধ্যেকার ব্যবধান দূর করে—কাজের ধারায় কোনো ব্যাঘাত না ঘটিয়ে স্বচ্ছতা, স্বয়ংক্রিয়তা এবং গতি প্রদান করে।
জাইজেনি বিশেষভাবে এই মডেলটিকে সমর্থন করার জন্য তৈরি করা হয়েছিল। এটি প্রতিটি পর্যায়ে নিরাপত্তাকে অন্তর্ভুক্ত করে। SDLCকোড থেকে শুরু করে বিল্ড, ডেপ্লয় ও রান পর্যন্ত—যাতে টিমগুলো আগেভাগেই হুমকি শনাক্ত করতে, বুদ্ধিমত্তার সাথে অগ্রাধিকার নির্ধারণ করতে এবং স্বয়ংক্রিয়ভাবে প্রতিকার করতে পারে।
ডেভসেকওপস অটোমেশনকে চালিত করে এমন মূল সক্ষমতা
DevSecOps নীতিগুলিকে বাস্তবে রূপ দিতে, Xygeni সফটওয়্যার সাপ্লাই চেইন জুড়ে গভীর কভারেজ প্রদান করে। প্ল্যাটফর্মটি অফার করে:
CI/CD Pipeline ইন্টিগ্রেশন
জাইজেনি প্রধানের সাথে একীভূত হয় CI/CD গিটহাব অ্যাকশনস, গিটল্যাব সিআই, বিটবাকেট সহ সিস্টেমগুলি Pipelineএস, জেনকিন্স, এবং অ্যাজুর ডেভঅপস। এটি বিল্ড চলাকালীন রিয়েল-টাইম নিরাপত্তা পরীক্ষা করে এবং pull requestsপ্রথম দিন থেকেই শিফট-লেফট নিরাপত্তা সক্ষম করা।
Pull Request স্ক্যানিং এবং গোপনীয়তা সনাক্তকরণ
অটোমেটেড pull request স্ক্যানিং দুর্বলতা, গোপনীয় তথ্য এবং ঝুঁকিপূর্ণ পরিবর্তন শনাক্ত করতে সাহায্য করে। আগে এগুলো একত্রিত করা হয়েছে। জাইজেনি সরাসরি গিট ওয়ার্কফ্লোতে সিক্রেটস পলিসি প্রয়োগ করে—ফলে টোকেন ফাঁসের ঘটনা শুরুতেই প্রতিরোধ করে।
এটি এই নীতির সাথে সামঞ্জস্যপূর্ণ নিরাপত্তা কোড হিসাবেনিরাপত্তা বিধিগুলো স্বয়ংক্রিয়ভাবে এবং সামঞ্জস্যপূর্ণভাবে প্রয়োগ করা নিশ্চিত করা।
পৌঁছানো ও শোষণযোগ্যতার প্রেক্ষাপট
প্রচলিত স্ক্যানারগুলো সবকিছুর জন্যই সতর্কবার্তা দেয়। জাইজেনি নিম্নলিখিত পদ্ধতি ব্যবহার করে প্রকৃত ঝুঁকির ভিত্তিতে দুর্বলতা ফিল্টার করে:
- EPSS স্কোর দুর্বলতা ব্যবস্থাপনা সম্ভাব্যতা কাজে লাগানোর পূর্বাভাস দিতে
- নাগালের বিশ্লেষণ দুর্বল কোড পাথগুলি সত্যিই কল করা হয়েছে কিনা তা নির্ধারণ করতে
এর ফলে ডেভেলপাররা শুধুমাত্র প্রাসঙ্গিক বিষয়গুলিতে মনোযোগ দিতে পারেন—অর্থাৎ ডেলিভারির গতি বজায় রেখে নিরাপত্তার ফলাফল উন্নত করতে পারেন।
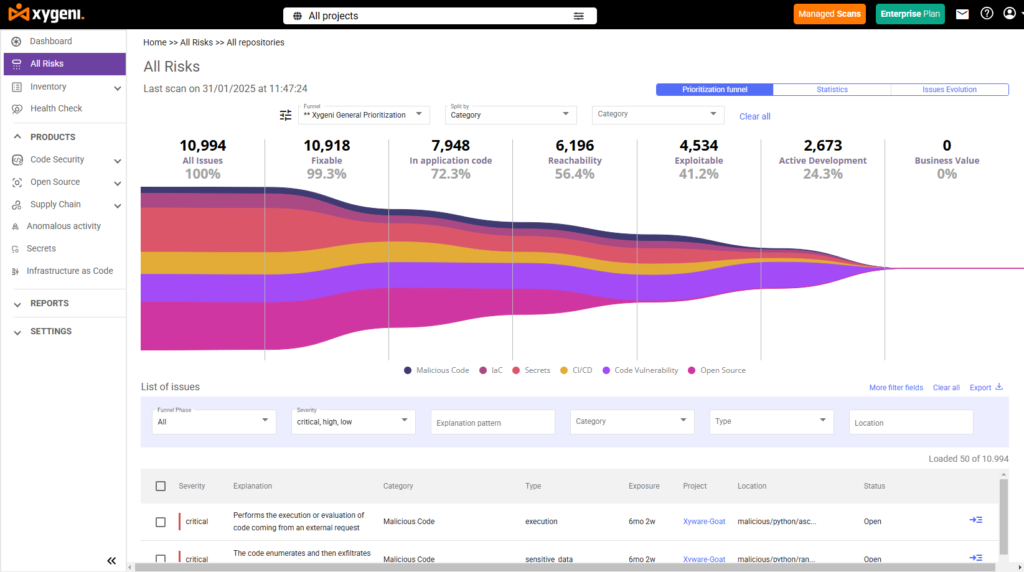
অগ্রাধিকার ফানেল এবং স্বয়ংক্রিয় প্রতিকার
নিরাপত্তা দলগুলো তীব্রতা, শোষণযোগ্যতা এবং ব্যবসায়িক প্রভাবকে একত্রিত করে গতিশীল অগ্রাধিকার ফানেল তৈরি করতে পারে। এরপর Xygeni স্বয়ংক্রিয়ভাবে তৈরি করে pull requests পরিচিত সমস্যাগুলো সমাধান করা, প্রতিকারের গতি বাড়ানো এবং জমে থাকা কাজের পরিমাণ কমানো।
কোড হিসাবে পরিকাঠামো এবং Build Security
জাইজেনি স্ক্যান IaC টেমপ্লেট ভুল কনফিগারেশনের জন্য, বিল্ডের উৎস যাচাই করে, এবং পলিসি-অ্যাজ-কোড প্রয়োগ করে। SDLCএর মাধ্যমে অবকাঠামোটি নিরীক্ষণযোগ্য এবং নিয়মসম্মত হওয়া নিশ্চিত হয়।
সংহত করে নির্মাণ প্রত্যয়ন, SBOM প্রজন্ম, এবং সরবরাহ শৃঙ্খল হুমকি সনাক্তকরণXygeni অ্যাপ্লিকেশন লেয়ারের বাইরেও DevSecOps-এর পরিধি প্রসারিত করে।
Application Security Posture Management (ASPM): ডেভসেকওপিএস কন্ট্রোল সেন্টার
দলগুলো যত বেশি নিরাপত্তা সরঞ্জাম এবং কর্মপ্রক্রিয়া গ্রহণ করে, ততই দৃশ্যমানতা এবং সমন্বয় একটি চ্যালেঞ্জ হয়ে দাঁড়ায়। সেখানেই জাইজেনির ASPM সক্ষমতাগুলো সামনে আসে।
ASPM এটি একটি সমন্বিত নিরাপত্তা স্তর হিসেবে কাজ করে যা বিভিন্ন উৎস থেকে প্রাপ্ত তথ্যকে একত্রিত করে। SDLCসহ SCAগোপনীয়তা IaC, CI/CD নিরাপত্তা এবং অসঙ্গতি সনাক্তকরণ। এটি এই ডেটাকে একটি একক পসচার ভিউতে স্বাভাবিক করে তোলে যাতে দলগুলো পারে:
- প্রাসঙ্গিকভাবে ঝুঁকি শনাক্ত করুন এবং অগ্রাধিকার দিন
- উৎস অনুযায়ী অমীমাংসিত সমস্যাগুলো চিহ্নিত করুন pipelineঅথবা ব্যবসায়িক ইউনিট
- গতিশীল তৈরি করুন dashboardসম্মতি এবং প্রতিবেদনের জন্য
- টিকেটিং টুলগুলিতে (যেমন, জিরা) ঝুঁকি সংক্রান্ত তথ্য অন্তর্ভুক্ত করুন।
জাইজেনির ASPM দলগুলোকে সাহায্য করে বিচ্ছিন্ন অ্যালার্টের পেছনে ছোটা বন্ধ করুন এবং একটি কেন্দ্রীয়, বুদ্ধিমান প্ল্যাটফর্ম থেকে নিরাপত্তা ব্যবস্থা পরিচালনা শুরু করুন।
এটি সরাসরি এর সাথে সামঞ্জস্যপূর্ণ ডেভসেকওপস নীতি স্বয়ংক্রিয়করণ, সহযোগিতা এবং ঝুঁকি-ভিত্তিক মনোযোগের মাধ্যমে নিরাপত্তাকে প্রতিক্রিয়াশীল পর্যালোচনা থেকে একটি ধারাবাহিক, দৃশ্যমান এবং পরিমাপযোগ্য শৃঙ্খলায় রূপান্তরিত করা।
কেন ডেভেলপার এবং নিরাপত্তা দল উভয়ই লাভবান হয়
একটি পরিপক্ক DevSecOps প্ল্যাটফর্ম শুধু সুরক্ষাই দেয় না, বরং সক্ষমতাও জোগায়।
- ডেভেলপাররা ইনলাইন ফিডব্যাক এবং পিআর কমেন্ট পান, যেগুলোর ওপর ভিত্তি করে তারা পদক্ষেপ নিতে পারেন।
- নিরাপত্তা দলগুলো প্রকৃত ঝুঁকি এবং নিয়মকানুন প্রতিপালনের অবস্থা সম্পর্কে স্বচ্ছ ধারণা পায়।
- ইঞ্জিনিয়ারিং লিডাররা বাধা হ্রাস, ঝুঁকি কমানো এবং পরিমাপযোগ্য কেপিআই (KPI) লাভ করেন।
সংক্ষেপে, জাইজেনি দলগুলোকে গ্রহণ করতে দেয় ডেভসেকওপস অটোমেশন ক্ষিপ্রতার সাথে আপোস না করে, প্রাকcisআয়ন, বা সহযোগিতা।
DevSecOps: ঐচ্ছিক থেকে অপরিহার্য হয়ে উঠেছে
DevOps থেকে DevSecOps-এ রূপান্তর কেবল একটি সাংস্কৃতিক বিবর্তন নয়; এটি একটি বাস্তব প্রয়োজনীয়তা। সফটওয়্যার সাপ্লাই চেইন যেহেতু ক্রমবর্ধমান অত্যাধুনিক আক্রমণের সম্মুখীন হচ্ছে এবং নিয়ন্ত্রক চাপ বেড়েই চলেছে, তাই এর প্রতিটি পর্যায়ে নিরাপত্তাকে একীভূত করা অপরিহার্য হয়ে পড়েছে। SDLC এটি আর ঐচ্ছিক নয়। এটি মৌলিক।
DevSecOps অটোমেশন সংস্থাগুলোকে এই চ্যালেঞ্জগুলো সরাসরি মোকাবেলা করার একটি উপায় দেয়: ডেভেলপারদের কর্মপ্রবাহে নিরাপত্তাকে অন্তর্ভুক্ত করা, প্রকৃত ঝুঁকিগুলোকে অগ্রাধিকার দেওয়া এবং পুনরাবৃত্তিমূলক কাজগুলোকে স্বয়ংক্রিয় করা, যাতে দলগুলো আরও দ্রুত ও নিরাপদে কাজ সম্পন্ন করতে পারে এবং কার্যচক্রের শেষ পর্যায়ে অপ্রত্যাশিত সমস্যা কমে আসে।
মূল কথা হলো: DevSecOps শুধু একটি নিরাপত্তা উদ্যোগই নয়, এটি পণ্যের গুণমান, গতি এবং স্থিতিস্থাপকতা বৃদ্ধির একটি গুণক।
যেসব টিম শুরুতেই DevSecOps গ্রহণ করে:
- কম গুরুতর বাগ এবং দুর্বলতা সহ কোড প্রকাশ করুন
- হুমকিগুলো গুরুতর হওয়ার আগেই দ্রুত ব্যবস্থা নিন।
- বিভিন্ন দলের মধ্যে সহযোগিতা এবং জবাবদিহিতা উন্নত করুন
- অতিরিক্ত কায়িক পরিশ্রমে না ডুবেই নিয়ম মেনে চলুন।
নিরাপত্তা এখন প্রত্যেকের দায়িত্ব, কিন্তু এর মতো প্ল্যাটফর্মগুলোর কারণে জাইজেনিএটিকে অতিরিক্ত কাজ বলে মনে হওয়ার কোনো প্রয়োজন নেই। বরং, এটি আপনার ডেলিভারি প্রক্রিয়ার একটি নির্বিঘ্ন ও স্বয়ংক্রিয় স্তরে পরিণত হয়, যা আপনার সফটওয়্যার, ব্যবহারকারী এবং ব্যবসাকে সুরক্ষিত রাখে।
আপনার নিজের ক্ষেত্রে সেটা কেমন দেখায় দেখুন pipeline.

DevSecOps সচরাচর জিজ্ঞাসিত প্রশ্নাবলী: প্রাথমিক ধারণা নিন, আরও গভীরে যান
DevSecOps এর পূর্ণরূপ কী?
DevSecOps এর পূর্ণরূপ হলো উন্নয়ন, নিরাপত্তা এবং পরিচালনাএটি একটি আধুনিক পদ্ধতি যা ডেলিভারির গতি না কমিয়েই সফটওয়্যার ডেভেলপমেন্ট লাইফসাইকেলের প্রতিটি ধাপে (পরিকল্পনা থেকে শুরু করে কোডিং, টেস্টিং এবং ডেপ্লয়মেন্ট পর্যন্ত) নিরাপত্তাকে সমন্বিত করে।
DevSecOps নীতিগুলো কী কী?
DevSecOps নীতিমালা হলো সেইসব অনুশীলন যা নিরাপত্তাকে চূড়ান্ত ধাপের পরিবর্তে দৈনন্দিন উন্নয়নের একটি অংশ করে তোলে: নিরাপত্তাকে এমনভাবে সাজানো যাতে কোড লেখার সময়েই সমস্যাগুলো ধরা পড়ে, এবং পুরো প্রক্রিয়া জুড়ে নিরবচ্ছিন্ন নিরাপত্তা পরীক্ষা চালানো। CI/CDনীতিমালাকে কোডের মতো করে লেখা, যাতে নিয়মগুলো স্বয়ংক্রিয়ভাবে এবং সামঞ্জস্যপূর্ণভাবে প্রয়োগ হয়; প্রতিটি বিষয়কে সমান জরুরি হিসেবে বিবেচনা না করে, প্রাপ্ত তথ্যগুলোর প্রকৃত শোষণযোগ্যতার ভিত্তিতে সেগুলোকে অগ্রাধিকার দেওয়া; এবং দায়িত্ব হস্তান্তর ও দোষারোপের মডেলের পরিবর্তে ডেভেলপার, নিরাপত্তা ও অপারেশন বিভাগের মধ্যে যৌথ দায়িত্ববোধকে উৎসাহিত করা।
DevSecOps প্ল্যাটফর্ম বলতে কী বোঝায়?
একটি DevSecOps প্ল্যাটফর্ম হলো সেই টুলিং স্তর যা বৃহৎ পরিসরে DevSecOps নীতিগুলিকে কার্যকর করে, এবং এতে নিরাপত্তা পরীক্ষা অন্তর্ভুক্ত থাকে, যেমন— SCAগোপনীয় তথ্য সনাক্তকরণ, IaC স্ক্যানিং এবং দুর্বলতার অগ্রাধিকার সরাসরি CI/CD pipelineএস এবং pull requestsফলে ডেলিভারির গতি না কমিয়েই টিমগুলো স্বয়ংক্রিয় ও ধারাবাহিক নিরাপত্তা সংক্রান্ত ফিডব্যাক পায়। DevSecOps নিজেই একটি মানসিকতা; আর একটি প্ল্যাটফর্ম হলো সেই মাধ্যম যা প্রতিদিনের কয়েক ডজন বা শত শত কোড পরিবর্তনের ক্ষেত্রে সেই মানসিকতাকে বাস্তব রূপ দেয়।
DevSecOps পদ্ধতিটি কী?
DevSecOps পদ্ধতিটি নিরাপত্তাকে স্বয়ংক্রিয় করা, নিরাপত্তাকে বাম দিকে চালিত করা এবং এটিকে বিভিন্ন দলের মধ্যে একটি যৌথ দায়িত্বে পরিণত করার উপর গুরুত্ব দেয়। এটি নিরবচ্ছিন্ন টেস্টিং, পলিসি-অ্যাজ-কোড, দুর্বলতার অগ্রাধিকার নির্ধারণ এবং রিয়েল-টাইম ফিডব্যাককে উৎসাহিত করে, ফলে নিরাপত্তা আপনার কর্মপ্রবাহের একটি অংশ হয়ে ওঠে, কোনো বাধা নয়।
আমি কীভাবে DevSecOps শিখতে পারি?
চমৎকার প্রশ্ন! আপনি যদি সবে শুরু করে থাকেন বা আপনার দক্ষতা আরও বাড়াতে চান:
- আমাদের এক্সপ্লোর ব্লগ অন্তর্দৃষ্টি এবং সর্বোত্তম অনুশীলনের জন্য
- আমাদের মধ্যে ডুব দিন ডকুমেন্টেশন হাতে-কলমে নির্দেশনার জন্য
- আমাদের সব পরীক্ষা করে দেখুন শেখার উপকরণনিরাপদ সফটওয়্যার ডেলিভারির সর্বশেষ প্রযুক্তির সাথে তাল মিলিয়ে চলুন।
DevSecOps-এর মূল উপাদানগুলো কী কী?
মূলতঃ DevSecOps-এর অন্তর্ভুক্ত বিষয়গুলো হলো:
- নিরাপত্তা অটোমেশন (যেমন, স্ক্যান, পরীক্ষা, নীতিমালা)
- CI/CD ইন্টিগ্রেশন নিয়ন্ত্রণগুলি এম্বেড করতে pipelines
- প্রেক্ষাপট সহ অগ্রাধিকার (ইপিএসএস স্কোর, পৌঁছানোর ক্ষমতা, ব্যবসায়িক প্রভাব)
- সহযোগিতা-প্রথম সংস্কৃতি ডেভ, সেক এবং অপস এর মধ্যে
- ভঙ্গি দৃশ্যমানতা ঝুঁকি শনাক্ত করতে এবং দ্রুত প্রতিক্রিয়া জানাতে
একত্রে, এই উপাদানগুলো নিরাপত্তাকে পরিবর্ধনযোগ্য, সামঞ্জস্যপূর্ণ এবং ডেভেলপার-বান্ধব করে তোলে।
