
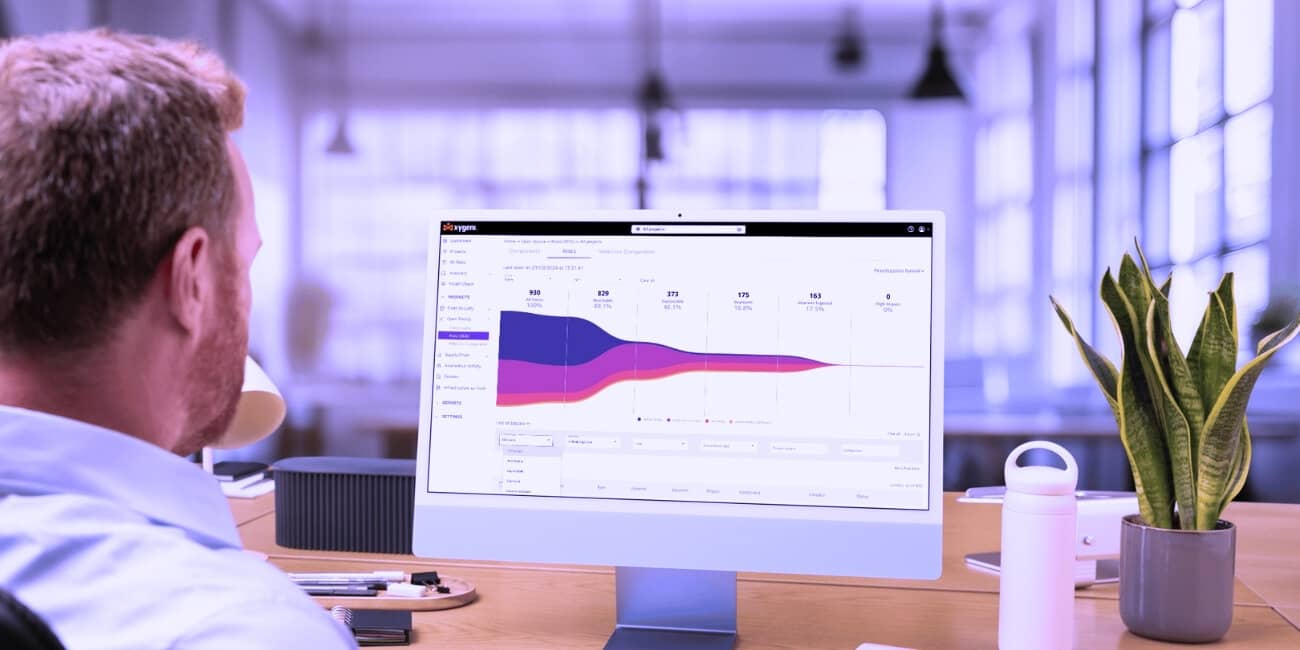






একটি শক্তিশালী নিরাপত্তা কৌশলের জন্য ভালনারেবিলিটি স্ক্যান একটি অপরিহার্য অংশ। যেহেতু কোডবেসের সিংহভাগ (প্রায় ৯০% পর্যন্ত) ওপেন-সোর্স সফটওয়্যার (OSS) দিয়ে গঠিত, তাই আপনার সফটওয়্যার সাপ্লাই চেইন সুরক্ষিত রাখতে দুর্বলতাগুলো আগেভাগেই শনাক্ত করা এবং সেগুলোর সমাধান করা অত্যন্ত গুরুত্বপূর্ণ। Xygeni রিয়েল-টাইম ম্যালওয়্যার ডিটেকশন এবং ইন্টেলিজেন্ট প্রায়োরিটাইজেশন ফানেল অন্তর্ভুক্ত করার মাধ্যমে প্রচলিত ভালনারেবিলিটি স্ক্যানিংকে আরও উন্নত করে, যা নিশ্চিত করে যে আপনার টিম শুধু সবচেয়ে গুরুতর নিরাপত্তা ঝুঁকিগুলো শনাক্তই করবে না, বরং সেগুলোকে অগ্রাধিকার দিয়ে প্রতিকারও করবে।
এটি প্রথম প্রকাশিত হওয়ার পর থেকে, জাইজেনির অগ্রাধিকার নির্ধারণের পদ্ধতি একটি পূর্ণাঙ্গ রূপ লাভ করেছে। ASPM স্তর: একটি এআই-চালিত ফানেল যা জাইজেনির নিজস্ব স্ক্যানার থেকে প্রাপ্ত ফলাফলের উপর একই রিচেবিলিটি, এক্সপ্লয়টেবিলিটি, ইপিএসএস এবং ব্যবসায়িক-প্রসঙ্গ স্কোরিং প্রয়োগ করে। এবং আপনার স্ট্যাকে আগে থেকেই থাকা থার্ড-পার্টি টুলগুলো থেকে প্রাপ্ত ডেটাকে প্রতিটি টুলের জন্য আলাদা তালিকার পরিবর্তে, সেগুলোর মধ্যে পারস্পরিক সম্পর্ক স্থাপন করে এবং ডুপ্লিকেট ডেটা বাদ দিয়ে একটি একক অগ্রাধিকার-ভিত্তিক ভিউতে উপস্থাপন করা।
ভালনারেবিলিটি স্ক্যান বলতে কী বোঝায়?
ভালনারেবিলিটি স্ক্যান হলো এমন একটি প্রক্রিয়া যা আপনার সফটওয়্যার, সিস্টেম এবং নেটওয়ার্কের দুর্বলতাগুলো শনাক্ত করে।এটি আপনার কোডবেস, কনফিগারেশন এবং ওপেন-সোর্স ডিপেন্ডেন্সিগুলো পরীক্ষা করে আক্রমণকারীরা কাজে লাগানোর আগেই নিরাপত্তা ঝুঁকিগুলো উদ্ঘাটন করে। যেহেতু কোডবেসগুলোতে ওপেন-সোর্স সফটওয়্যারের আধিপত্য বাড়ছে, তাই নিরাপদ পরিবেশ বজায় রাখতে এবং নিরাপত্তা লঙ্ঘন ঘটার আগেই তা থেকে সুরক্ষা পেতে ভালনারেবিলিটি স্ক্যানিং অত্যন্ত গুরুত্বপূর্ণ।
কেন জাইজেনির দুর্বলতা স্ক্যানিং আপনাকে সবচেয়ে ভালোভাবে সুরক্ষিত রাখে
জাইজেনি ভালনারেবিলিটি স্ক্যান শুধু সনাক্তকরণের চেয়েও বেশি কিছু প্রদান করে। আমাদের টুলগুলো রিয়েল-টাইমে হুমকি প্রতিরোধ, স্মার্ট ঝুঁকি অগ্রাধিকার নির্ধারণ এবং নির্বিঘ্ন সুরক্ষা প্রদান করে। CI/CD pipeline সমন্বয়, যা নিশ্চিত করে যে নিরাপত্তা আপনার কর্মপ্রবাহ এবং উন্নয়ন প্রক্রিয়ার সাথে নির্বিঘ্নে খাপ খায়। নিচে দেওয়া হলো কীভাবে জাইজেনির অত্যাধুনিক বৈশিষ্ট্যগুলো আপনার দুর্বলতা ব্যবস্থাপনাকে উন্নত করে:
রিয়েল-টাইম ম্যালওয়্যার সনাক্তকরণ: হুমকি আপনার কাছে পৌঁছানোর আগেই তা প্রতিরোধ করা
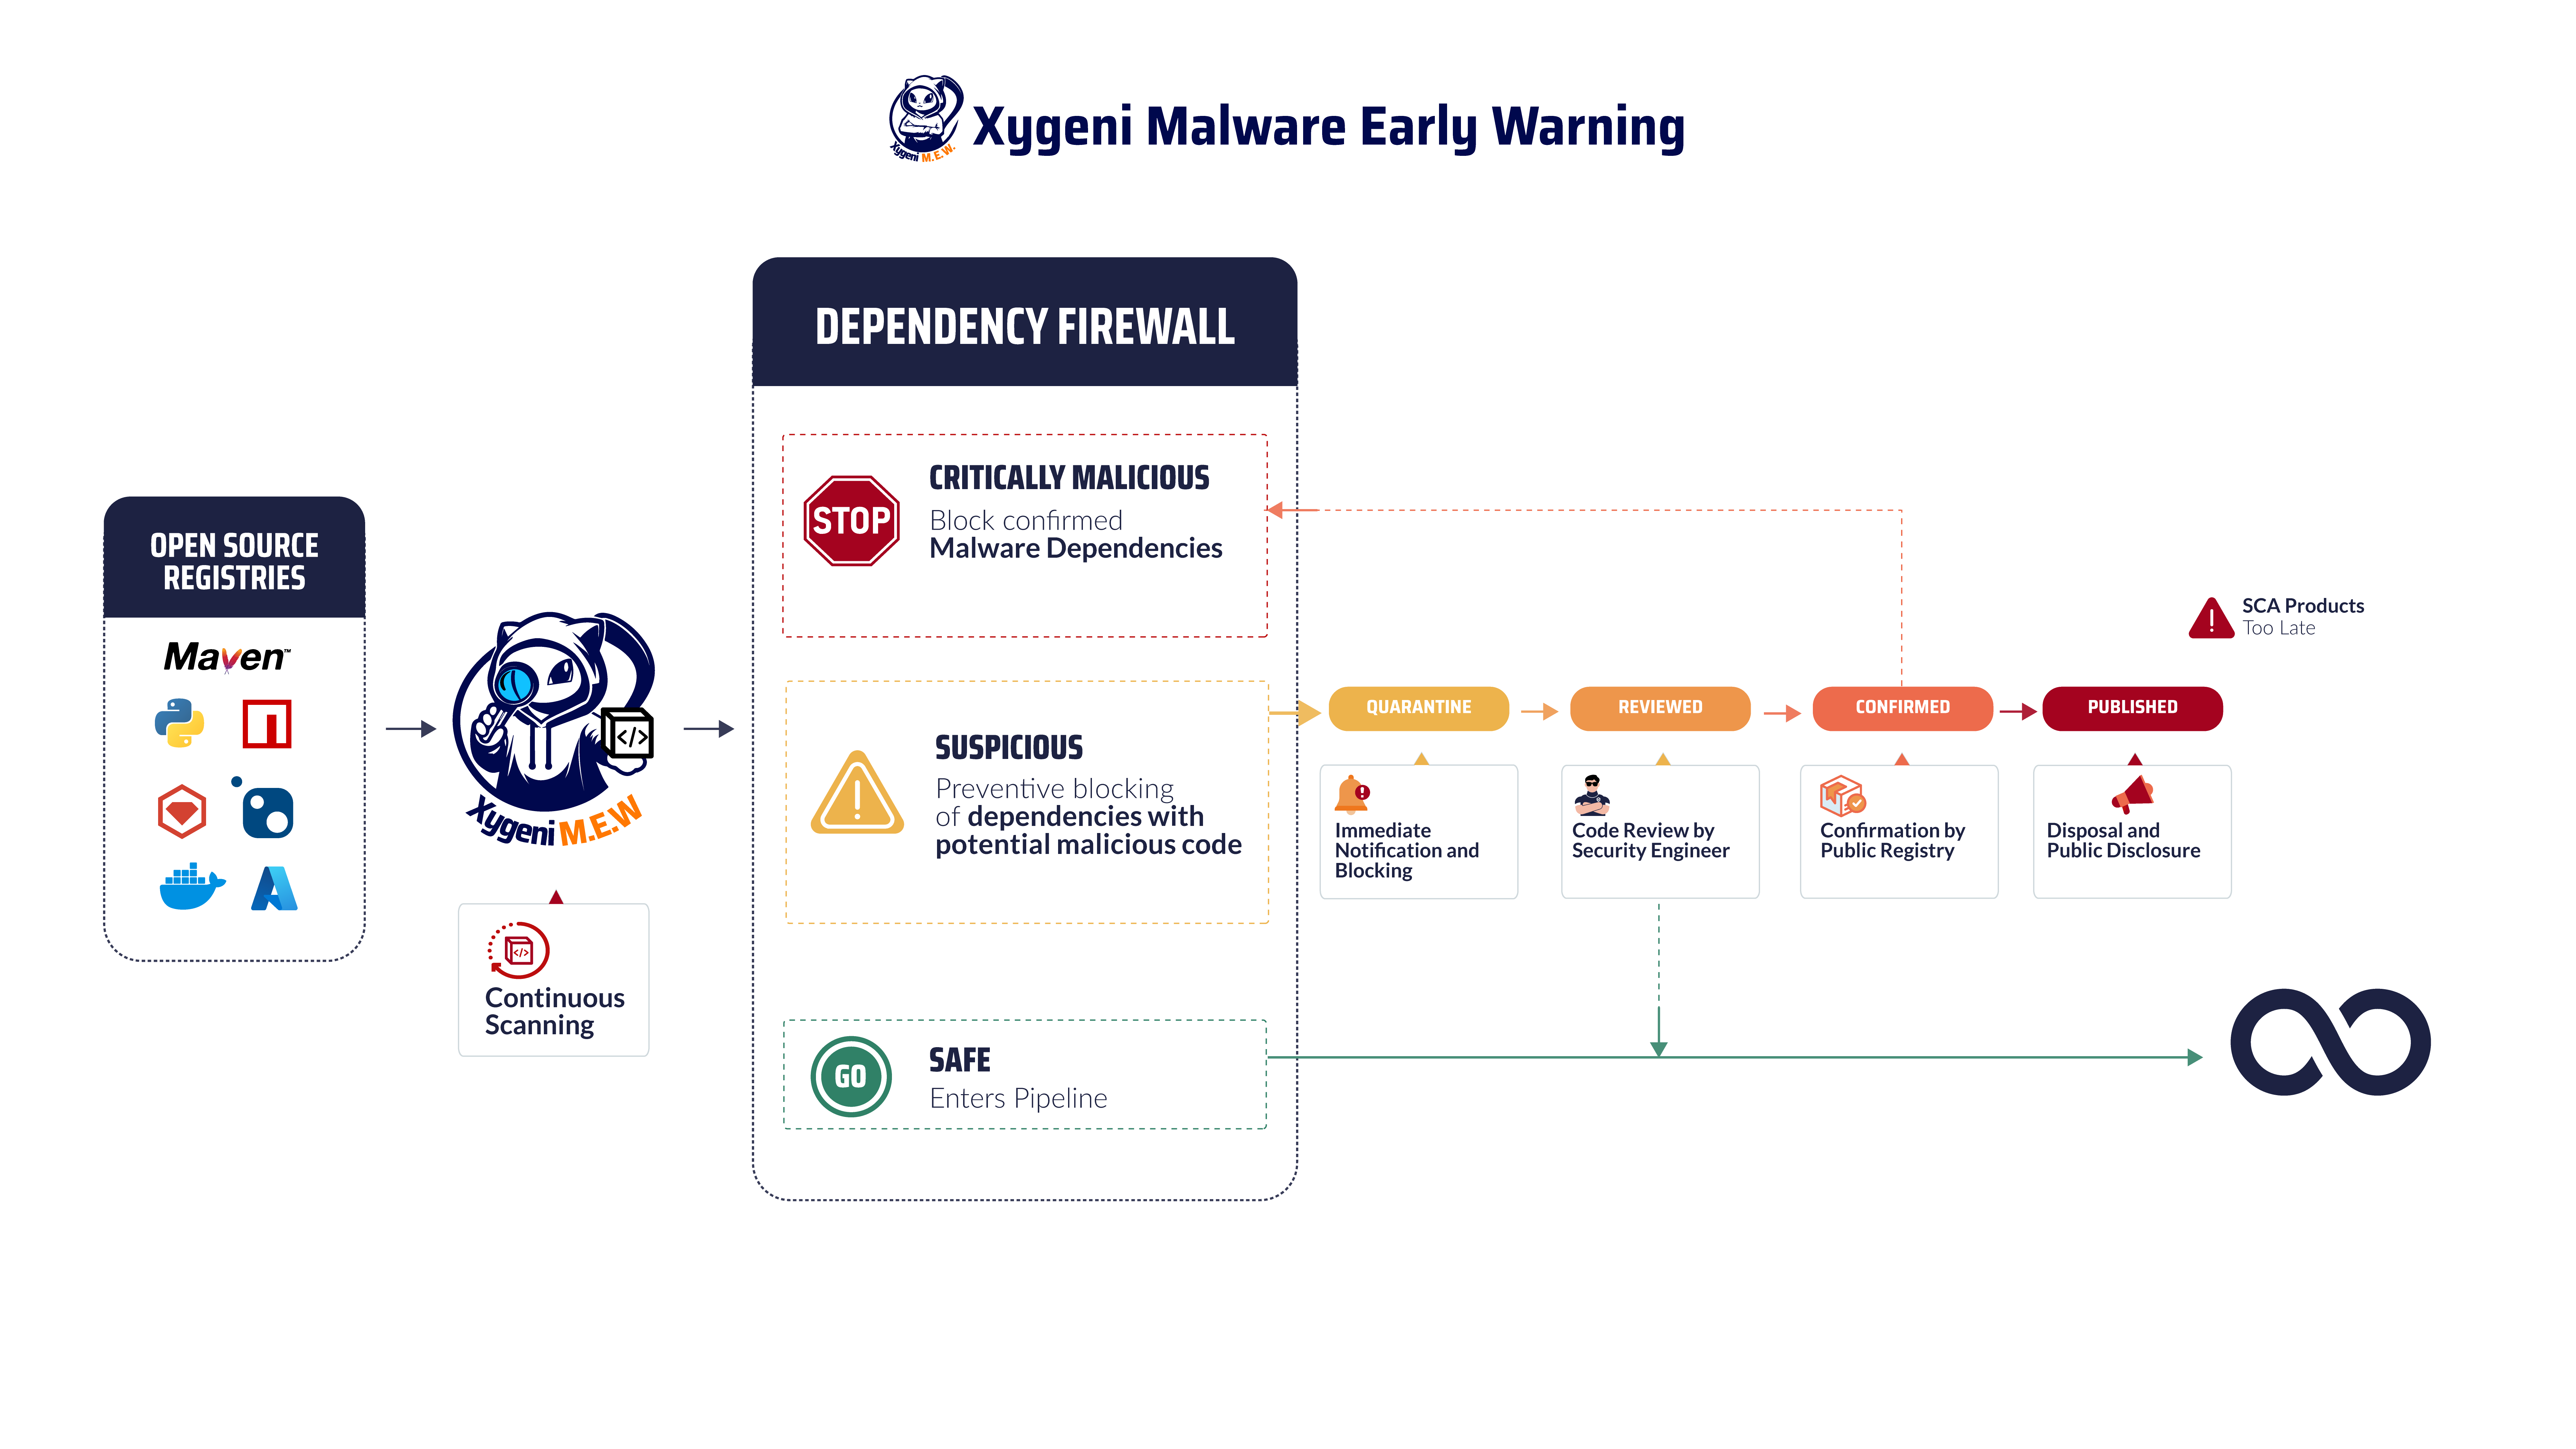
ঝুঁকি হ্রাস করুন এবং ক্ষতিকারক প্যাকেজ থেকে আপনার অ্যাপ্লিকেশনগুলিকে সুরক্ষিত রাখুন জাইজেনির প্রাথমিক ম্যালওয়্যার সনাক্তকরণআমাদের সমন্বিত সমাধান আপনার ডিপেন্ডেন্সিগুলোর রিয়েল-টাইম মনিটরিং নিশ্চিত করে, যার ফলে আপনার সফটওয়্যারকে প্রভাবিত করার আগেই হুমকিগুলো শনাক্ত ও প্রশমিত করা হয়। পাবলিক রিপোজিটরিগুলো ক্রমাগত স্ক্যান করার মাধ্যমে, যেমন... NPM, ম্যাভেন, এবং PyPIজাইজেনি ক্ষতিকারক প্যাকেজগুলো প্রকাশিত হওয়ার সাথে সাথেই ব্লক করে দেয়, ফলে সেগুলো আপনার সিস্টেমে প্রবেশ করতে পারে না।
দুর্বলতা এবং ক্ষতিকারক কোডের ক্রমবর্ধমান ঝুঁকির কারণে আজকের সফটওয়্যার ডেভেলপমেন্ট জগতে ওপেন-সোর্স উপাদানগুলো পরিচালনা করা অত্যন্ত গুরুত্বপূর্ণ। জাইজেনির Open Source Security এই সমাধানটি ক্ষতিকর প্যাকেজগুলোকে প্রকাশের মুহূর্তেই স্ক্যান ও ব্লক করার মাধ্যমে ম্যালওয়্যারের ঝুঁকি ব্যাপকভাবে হ্রাস করে। আমাদের নিরবচ্ছিন্ন পর্যবেক্ষণ একাধিক পাবলিক রেজিস্ট্রি জুড়ে বিস্তৃত, যা নিরাপত্তা ও অখণ্ডতার জন্য সমস্ত নির্ভরতা পুঙ্খানুপুঙ্খভাবে যাচাই করা নিশ্চিত করে।
জাইজেনির শক্তিশালী সক্ষমতা গুরুত্বপূর্ণ সমস্যাগুলোকে অগ্রাধিকার দিয়ে এবং প্রতিকার প্রক্রিয়াকে সুবিন্যস্ত করার মাধ্যমে আপনার দলকে নিরাপদ ও নির্ভরযোগ্য সফটওয়্যার প্রকল্প বজায় রাখতে সাহায্য করে, যার ফলে আপনি সবচেয়ে গুরুত্বপূর্ণ বিষয়গুলিতে মনোযোগ দিতে পারেন।
CVE স্কোরিং এবং EPSS ইন্টিগ্রেশন: সর্বাধিক শোষণযোগ্য দুর্বলতাগুলোকে অগ্রাধিকার প্রদান
জাইজেনি উন্নত করে CVE স্কোরিং ঝুঁকির আরও ব্যাপক মূল্যায়নের জন্য এক্সপ্লয়েট প্রেডিকশন স্কোরিং সিস্টেম (EPSS) ব্যবহার করুন। যেখানে CVE স্কোর একটি দুর্বলতার তীব্রতা মূল্যায়ন করে, সেখানে EPSS সেটির এক্সপ্লয়টেশনের সম্ভাবনা পূর্বাভাস দেয়। এটি আপনার দলকে তীব্রতা এবং বাস্তব-জগতের এক্সপ্লয়টেশনযোগ্যতা উভয়ের উপর ভিত্তি করে অগ্রাধিকার নির্ধারণ করতে সাহায্য করে।
উদাহরণস্বরূপ, CVE-2021-44228 (Log4j), যার একটি উচ্চ CVE স্কোর রয়েছে, EPSS ডেটা অনুসারে এর এক্সপ্লয়টেশনের সম্ভাবনাও অনেক বেশি। এই সমন্বয় আপনাকে সবচেয়ে বেশি ঝুঁকি সৃষ্টিকারী দুর্বলতাগুলোকে অগ্রাধিকার দিতে সাহায্য করে, যা নিশ্চিত করে যে আপনার দল প্রথমে সবচেয়ে বিপজ্জনক হুমকিগুলোর উপর মনোযোগ দেবে।
অগ্রাধিকার নির্ধারণী ফানেল: সবচেয়ে গুরুত্বপূর্ণ বিষয়গুলো সমাধানে মনোযোগ দিন
জাইজেনির প্রায়োরিটাইজেশন ফানেলগুলো বিপুল সংখ্যক নিরাপত্তা সমস্যা মোকাবেলার পদ্ধতিকে সহজ করে তোলে। এই ফানেলগুলো কাস্টম প্রায়োরিটাইজেশন ক্রাইটেরিয়া প্রয়োগের মাধ্যমে আপনাকে সবচেয়ে গুরুতর দুর্বলতাগুলো ফিল্টার করতে এবং সেগুলোর উপর মনোযোগ কেন্দ্রীভূত করতে সাহায্য করে। হাজার হাজার সমস্যার মধ্যে দিয়ে যাওয়ার পরিবর্তে, জাইজেনি আপনার টিমকে সবচেয়ে বড় হুমকি সৃষ্টিকারী সমস্যাগুলো চিহ্নিত করতে সাহায্য করে, যেমন অ্যাক্সেসযোগ্য দুর্বলতা অথবা সক্রিয়ভাবে ব্যবহৃত দুর্বলতা।
আপনি জেনারেল প্রায়োরিটাইজেশন-এর মতো রেডিমেড ফানেলগুলোও ব্যবহার করতে পারেন, CI/CD অগ্রাধিকার, এবং IaC অগ্রাধিকার নির্ধারণ। এই ফানেলগুলো প্রক্রিয়াকে সুবিন্যস্ত করে।cisআয়ন তৈরির মাধ্যমে মূল্যবান সময় ও সম্পদ সাশ্রয় হয়।
কনফিগারযোগ্য, বহু-পর্যায়ের অগ্রাধিকার ফানেল
জাইজেনির প্রায়োরিটাইজেশন ফানেল আটটি পর্যন্ত কনফিগারযোগ্য পর্যায় সমর্থন করে, যা রিচেবিলিটি এবং এক্সপ্লয়টেবিলিটির মতো পূর্ব-নির্মিত মানদণ্ডকে প্রতিষ্ঠান-নির্দিষ্ট বৈশিষ্ট্যের সাথে একত্রিত করে, ফলে একটি নিরাপত্তা দল কোনো নির্দিষ্ট সূত্রে আবদ্ধ থাকে না। প্রাপ্ত তথ্যগুলো একটি একক “ক্রিটিক্যাল/হাই/মিডিয়াম/লো” তালিকার পরিবর্তে ফানেলের মধ্য দিয়ে ইমিডিয়েট, এএসএপি, প্ল্যানড, ব্যাকলগ-এর মতো সুস্পষ্ট অ্যাকশন স্তরে প্রবাহিত হয়, যা একটি দল একটি স্প্রিন্টের প্রতিকারমূলক কাজের পরিকল্পনা করার প্রকৃত পদ্ধতির কাছাকাছি।
CI/CD Pipeline সমন্বয়: প্রতিটি পর্যায়ে নিরাপত্তা অন্তর্ভুক্ত
নিরাপত্তাকে কখনোই গৌণ বিষয় হিসেবে ভাবা উচিত নয়। জাইজেনি জনপ্রিয় ডিভাইসগুলোর সাথে সরাসরি সমন্বিত হয়। CI/CD মত প্ল্যাটফর্ম জেনকিন্সGitHub Actions, এবং CircleCI-এর সাথে এই ইন্টিগ্রেশন প্রতিটি বিল্ড এবং ডেপ্লয়মেন্ট পর্যায়ে ভালনারেবিলিটি স্ক্যান স্বয়ংক্রিয়ভাবে চালু হওয়া নিশ্চিত করে। এই ইন্টিগ্রেশনটি প্রাথমিক পর্যায়ে দুর্বলতা শনাক্তকরণ ও প্রতিকার সক্ষম করে, যার ফলে কোনো দুর্বলতা প্রোডাকশনে প্রবেশ করতে পারে না।
Pull Request স্ক্যানিং: সমস্যা বড় আকার ধারণ করার আগেই তা শনাক্ত করা
জাইজেনির Pull Request স্ক্যান করা হচ্ছে নতুন দুর্বলতা শনাক্ত হলে রিয়েল টাইমে স্ক্যান করে। pull requests তৈরি করা হয়। এটি এই ধরনের সমস্যা শনাক্ত করে। এসকিউএল ইনজেকশন or ক্রস-সাইট স্ক্রিপ্টিং (এক্সএসএস) প্রোডাকশনে অন্তর্ভুক্ত হওয়ার আগেই। এই ত্রুটিগুলো আগেভাগে শনাক্ত করার মাধ্যমে, আপনার টিম রিলিজ সাইকেল বিলম্বিত না করে বা টেকনিক্যাল ডেট না বাড়িয়েই নিরাপত্তা ঝুঁকি সমাধান করে।
নাগালের মধ্যে আনার ক্ষমতা বিশ্লেষণ: অপ্রয়োজনীয় তথ্য বাদ দিন এবং প্রকৃত হুমকিগুলোকে অগ্রাধিকার দিন
জাইজেনির পৌঁছানোর যোগ্যতা বিশ্লেষণ ছাড়াইয়া যায় standard দুর্বলতা শনাক্তকরণের মাধ্যমে সনাক্তকরণ রানটাইম চলাকালীন আহ্বান করা হয়আপনার টিমকে অসংখ্য সমস্যা দিয়ে ভারাক্রান্ত না করে, জাইজেনি এমন দুর্বলতাগুলোর উপর মনোযোগ দেয় যা সক্রিয়ভাবে শোষণযোগ্য আপনার পরিবেশে
যেসব উপাদান বিদ্যমান কিন্তু কার্য সম্পাদনের সময় নাগালের বাইরে থাকে, সেগুলোকে ফিল্টার করে বাদ দেওয়ার মাধ্যমে জাইজেনি অপ্রয়োজনীয় তথ্য ছেঁকে ফেলে। এটি নিশ্চিত করে যে আপনার দল মূল বিষয়ে মনোযোগ দিতে পারে। সবচেয়ে গুরুতর নিরাপত্তা হুমকিএই পদ্ধতি হ্রাস করে মিথ্যা ইতিবাচক এবং ছোট করে সতর্ক ক্লান্তি.
আপনার দল কম গুরুত্বপূর্ণ বিষয় নয়, বরং প্রকৃত ঝুঁকির উপর মনোযোগ দেয়। জাইজেনি নিশ্চিত করে যে আপনার সময় এবং সম্পদ যেন এই বিষয়গুলোর সমাধান করে। গুরুতর দুর্বলতালুকানো হুমকি যাতে ফসকে যেতে না পারে, তা প্রতিরোধ করা।
স্বয়ংক্রিয় প্রতিকার: অনায়াসে দুর্বলতাগুলো সমাধান করুন
নিরাপত্তা উন্নয়নের সহায়ক হওয়া উচিত, বাধা নয়। জাইজেনির স্বয়ংক্রিয় প্রতিকার বৈশিষ্ট্যগুলো আপনার দলকে সরাসরি আপনার মাধ্যমে দুর্বলতাগুলো প্যাচ করার সুযোগ দেয়। CI/CD pipelineXygeni কোনো দুর্বলতা শনাক্ত করার সাথে সাথেই স্বয়ংক্রিয়ভাবে একটি প্যাচ প্রয়োগ করতে পারে, যার ফলে ম্যানুয়াল হস্তক্ষেপ ছাড়াই আপনার ডেভেলপমেন্টের কাজ সচল থাকে। এই অটোমেশন ডাউনটাইম কমায় এবং উৎপাদনশীলতা বাড়ায়।
ওপেন সোর্স লাইসেন্স ব্যবস্থাপনা: আত্মবিশ্বাসের সাথে সম্মতি নিশ্চিতকরণ
দুর্বলতা স্ক্যান করার পাশাপাশি, Xygeni আপনার কোডকে ওপেন-সোর্স লাইসেন্সের সাথে সঙ্গতিপূর্ণ রেখে তা পরিচালনা করতে সাহায্য করে। OWASP সর্বোত্তম অনুশীলন এবং অন্যান্য শিল্প standardএই ফিচারটি ওপেন-সোর্স লাইসেন্স লঙ্ঘন শনাক্ত ও তার সমাধান করার মাধ্যমে আইনি ঝুঁকি হ্রাস করে, আপনার সফটওয়্যারকে নিয়মসম্মত ও সুরক্ষিত রাখে।
জাইজেনি কেন বেছে নেবেন?
- রিয়েল-টাইম ম্যালওয়্যার সনাক্তকরণআপনার সফটওয়্যারে অনুপ্রবেশ করার আগেই ম্যালওয়্যার তাৎক্ষণিকভাবে শনাক্ত ও ব্লক করুন।
- CVE স্কোরিং এবং EPSS ইন্টিগ্রেশনদুর্বলতাগুলোর তীব্রতা এবং সেগুলোর অপব্যবহারযোগ্যতা উভয়ের ভিত্তিতে অগ্রাধিকার দিন, এবং নিশ্চিত করুন যেন গুরুতর সমস্যাগুলো প্রথমে সমাধান করা হয়।
- কাস্টমাইজযোগ্য অগ্রাধিকার ফানেলকম গুরুত্বপূর্ণ বিষয়গুলো বাদ দিন এবং সবচেয়ে জরুরি বিষয়গুলোতে মনোযোগ দিন।
- স্বয়ংক্রিয় প্রতিকারআপনার মধ্যে নিরাপত্তা প্যাচগুলি স্বয়ংক্রিয়ভাবে প্রয়োগ করুন CI/CD pipeline, ব্যাঘাত কমানো।
- CI/CD ইন্টিগ্রেশন: নির্বিঘ্নে সংহত করুন দুর্বলতা স্ক্যান আপনার উন্নয়ন প্রক্রিয়ার প্রতিটি ধাপে।
- কমপ্লায়েন্ট থাকুনশিল্পের সাথে সম্মতি নিশ্চিত করুন standardএবং ওপেন-সোর্স লাইসেন্স লঙ্ঘনের ঝুঁকি হ্রাস করে।
Xygeni-এর ভালনারেবিলিটি স্ক্যানিং এবং রিয়েল-টাইম ম্যালওয়্যার ডিটেকশন টুলের মাধ্যমে আপনার সফটওয়্যার সুরক্ষিত রাখুন
নিরাপত্তা লঙ্ঘনের জন্য অপেক্ষা করবেন না। Xygeni-এর ভালনারেবিলিটি স্ক্যানিং এবং রিয়েল-টাইম ম্যালওয়্যার ডিটেকশন টুলের সাহায্যে, আপনি হুমকি আঘাত হানার আগেই সক্রিয়ভাবে শনাক্ত ও ব্লক করতে পারেন। সবচেয়ে গুরুতর ঝুঁকিগুলো সমাধানে মনোযোগ দিন এবং কাস্টমাইজযোগ্য প্রায়োরিটাইজেশন ফানেল ও স্বয়ংক্রিয় প্রতিকারের মাধ্যমে আপনার ভালনারেবিলিটি ম্যানেজমেন্ট প্রক্রিয়াকে সুবিন্যস্ত করুন। উদীয়মান হুমকি থেকে এগিয়ে থাকুন এবং আপনার সফটওয়্যারের নিরাপত্তা ও নিয়ম মেনে চলা নিশ্চিত করুন।
এই অগ্রাধিকার স্তরটিই জাইজেনির প্ল্যাটফর্মকে আপনার আগে থেকে ব্যবহৃত টুলগুলোর পাশাপাশি কাজ করতে সক্ষম করে। আপনি যদি অন্য কোনো স্ক্যানার থেকে সরে আসার প্রক্রিয়ার মাঝামাঝি থাকেন, বা সেটিকে প্রতিস্থাপন করার জন্য প্রস্তুত না থাকেন, তবে জাইজেনি সেই ফলাফলগুলো গ্রহণ করে, সেগুলোর উপর একই এআই-চালিত বাছাই ও প্রতিকার পদ্ধতি প্রয়োগ করে, এবং আপনাকে মাঝখানে কোনো কভারেজ ফাঁক ছাড়াই আপনার নিজের সময়সূচী অনুযায়ী পুরানো টুলটি বন্ধ করার সুযোগ দেয়।
আপনার সফটওয়্যার সুরক্ষিত করতে প্রস্তুত? একটি ডেমো অনুরোধ আজই জানুন কিভাবে Xygeni Vulnerability Scan আপনার দুর্বলতা ব্যবস্থাপনা কৌশলকে বদলে দিতে পারে।
FAQ
ভালনারেবিলিটি স্ক্যান এবং ভালনারেবিলিটি প্রায়োরিটাইজেশনের মধ্যে পার্থক্য কী?
একটি ভালনারেবিলিটি স্ক্যান কোড, কনফিগারেশন এবং ওপেন-সোর্স ডিপেন্ডেন্সি জুড়ে থাকা দুর্বলতাগুলো শনাক্ত করে। প্রায়োরিটাইজেশন হলো একটি পৃথক ধাপ, যেখানে প্রতিটি ফাইন্ডিংকে সমান জরুরি হিসেবে বিবেচনা না করে, EPSS এক্সপ্লয়টেবিলিটি ডেটা এবং রিচেবিলিটি অ্যানালাইসিসের মতো সিগন্যাল ব্যবহার করে সিদ্ধান্ত নেওয়া হয় যে, সেই ফাইন্ডিংগুলোর মধ্যে কোনটি প্রথমে সমাধান করা হবে।
Xygeni-এর ভালনারেবিলিটি স্ক্যান কি ম্যালওয়্যারও শনাক্ত করে, নাকি শুধু পরিচিত CVE-গুলোই শনাক্ত করে?
উভয়ই। জাইজেনি (Xygeni) প্রচলিত CVE-ভিত্তিক দুর্বলতা স্ক্যানিংয়ের সাথে NPM, Maven, এবং PyPI-এর মতো পাবলিক রেজিস্ট্রি জুড়ে রিয়েল-টাইম ম্যালওয়্যার সনাক্তকরণকে একত্রিত করে, ফলে নতুন প্রকাশিত ক্ষতিকারক প্যাকেজগুলো শুধু পরিচিত ও প্রকাশিত দুর্বলতাই নয়, বরং প্রকাশের মুহূর্তেই ব্লক হয়ে যায়।
EPSS কী এবং CVE স্কোরের পাশাপাশি এটি কেন গুরুত্বপূর্ণ?
EPSS (এক্সপ্লয়েট প্রেডিকশন স্কোরিং সিস্টেম) পূর্বাভাস দেয় যে কোনো একটি দুর্বলতা বাস্তবে কাজে লাগানোর সম্ভাবনা কতটা, অন্যদিকে একটি CVE স্কোর তাত্ত্বিক তীব্রতা পরিমাপ করে। Xygeni-এর মতো এই দুটিকে একত্রিত করলে, একটি দল সেইসব দুর্বলতাকে অগ্রাধিকার দিতে পারে যেগুলো গুরুতর এবং বাস্তবিকভাবেই আক্রমণের শিকার হওয়ার সম্ভাবনা বেশি।
দুর্বলতা স্ক্যানিং কি স্বয়ংক্রিয়ভাবে চলতে পারে CI/CDনাকি এর জন্য আলাদা কোনো পদক্ষেপের প্রয়োজন আছে?
জাইজেনি সরাসরি একীভূত হয় CI/CD জেনকিন্স, গিটহাব অ্যাকশনস এবং সার্কেলসিআই-এর মতো প্ল্যাটফর্মগুলিতে, ফলে প্রতিটি বিল্ড এবং ডিপ্লয়মেন্টে স্ক্যানগুলি স্বয়ংক্রিয়ভাবে চালু হয়, যার মধ্যে অন্তর্ভুক্ত রয়েছে pull request কোড মার্জ করার আগে SQL ইনজেকশন বা XSS-এর মতো সমস্যাগুলো শনাক্তকারী স্ক্যানিং।

