






দূষিত কোড এটি আজকের সফটওয়্যার টিমগুলোর মুখোমুখি হওয়া সবচেয়ে গোপনীয় এবং ক্ষতিকর হুমকিগুলোর মধ্যে অন্যতম। এটি সবসময় সশব্দে প্রবেশ করে না—কখনও কখনও, এটি নিঃশব্দে আপনার মধ্যে ঢুকে পড়ে। pipeline একটি ওপেন-সোর্স ডিপেন্ডেন্সি বা ভুলভাবে কনফিগার করা CI জবের মাধ্যমে। সুতরাং, ক্ষতিকারক কোড কীভাবে ক্ষতি করতে পারে, এবং নিম্নলিখিতগুলির মধ্যে কোনটি ক্ষতিকারক কোড আক্রমণের ইঙ্গিত দিতে পারে? অধিক গুরুত্বের সাথে, ক্ষতিকারক কোড কীভাবে ক্ষতি করতে পারে উৎপাদনে যাওয়ার আগেই?
এই নির্দেশিকাটি আপনাকে বাস্তব জীবনের কিছু ঘটনা, সতর্কতামূলক লক্ষণ এবং কার্যকর প্রতিকারমূলক কৌশল সম্পর্কে জানাবে, যা আপনি আজই প্রয়োগ করতে পারেন।
জাইজেনি পরিভাষাকোষ
ম্যালিসিয়াস কোড কী?
এমন কোড যা সিস্টেম, ডেটা বা সফটওয়্যার প্রসেসের ক্ষতি, অপব্যবহার বা নিরাপত্তা বিঘ্নিত করার উদ্দেশ্যে ইচ্ছাকৃতভাবে লেখা হয়—প্রায়শই ক্রেডেনশিয়াল চুরি, ব্যাকডোর প্রবেশ করানো বা অ্যাপ্লিকেশনের আচরণে ব্যাঘাত ঘটানোর মাধ্যমে। এটি সোর্স কোড, থার্ড-পার্টি প্যাকেজ বা অন্য কোথাও লুকিয়ে থাকতে পারে। CI/CD pipelines.
ক্ষতিকর কোড কীভাবে ক্ষতি করতে পারে? বাস্তব উদাহরণসহ গভীর বিশ্লেষণ
ক্ষতিকারক কোড কীভাবে ক্ষতি করতে পারে তা বোঝা একটি নিরাপদ সফটওয়্যার সরবরাহ শৃঙ্খল তৈরির জন্য অপরিহার্য। আজকের দিনে CI/CD বাস্তুতন্ত্রে, ক্ষতিকারক কোড যা করতে পারে:
১. গোপনীয় তথ্যের বহির্গমন – কীভাবে ক্ষতিকারক কোড পরিচয়পত্র ফাঁস ঘটায়
কি ঘটেছেআক্রমণকারীরা কোড, কনফিগারেশন ফাইল বা বিল্ড এনভায়রনমেন্টে সংরক্ষিত সংবেদনশীল তথ্য—যেমন এপিআই কী, টোকেন বা পাসওয়ার্ড—চুরি করে।
কেন এটা বিপজ্জনকএর ফলে ক্লাউড দখল, ডেটাবেস অ্যাক্সেস এবং সাপ্লাই চেইন বিঘ্নিত হওয়ার পথ খুলে যায়।
বাস্তব ঘটনা: জারকাস্টিলার PyPI প্যাকেজে থাকা ম্যালওয়্যার নকল ডেভেলপার টুলের মাধ্যমে গোপনীয় তথ্য পাচার করেছে।
অন্য কথায়, এই ধরনের আক্রমণ বিশ্বাস এবং সুবিধার সুযোগ নিয়ে, কেউ কিছু বোঝার আগেই অ্যাক্সেস ক্রেডেনশিয়াল হাতিয়ে নেয়।
২. ব্যাকডোর বা রুটকিট প্রবেশ করানো
কি ঘটেছেকোডে এমন স্থায়ী ও গোপন প্রবেশপথ থাকে যা আক্রমণকারীরা পরেও ব্যবহার করতে পারে—এমনকি আপনার মনে হওয়ার পরেও যে বিপদটি চলে গেছে।
কেন এটা বিপজ্জনকএটি ফায়ারওয়ালকে পাশ কাটিয়ে দীর্ঘমেয়াদী প্রবেশাধিকার দেয়।
বাস্তব ঘটনা: দ্য XZ ইউটিলস ব্যাকডোর লিনাক্স সিস্টেমে এমবেড করা একটি ডিভাইস আক্রমণকারীদের কোনো ক্রেডেনশিয়াল ছাড়াই SSH অ্যাক্সেস দিত।
তাছাড়া, এই ঘটনাটি তুলে ধরে যে কীভাবে সোশ্যাল ইঞ্জিনিয়ারিং এবং অভ্যন্তরীণ হুমকি এমনকি সেরা কোড পর্যালোচনা প্রক্রিয়াকেও ফাঁকি দিতে পারে।
৩. নীরব লজিক পরিবর্তন – ক্ষতিকর কোড কীভাবে আপনার অ্যাপকে ব্যাহত করতে পারে?
কি ঘটেছে: ক্ষতিকারক কোড কীভাবে ক্ষতি করতে পারে তার আরেকটি উদাহরণ হলো বিজনেস লজিকে সূক্ষ্ম পরিবর্তন আনা—যেমন ভ্যালিডেশন এড়িয়ে যাওয়া বা নিরাপত্তা পরীক্ষা দুর্বল করে দেওয়া।
কেন এটা বিপজ্জনকএই পরিবর্তনগুলো প্রায়শই ডেভেলপারদের কাছে অদৃশ্য থাকে, কিন্তু প্রোডাকশনের ক্ষেত্রে তা মারাত্মক বিপর্যয় ডেকে আনে।
বাস্তব ঘটনা: NPM-এ UAParser.js ক্রিপ্টো মাইনার ইনস্টল করার জন্য এটিকে হাইজ্যাক করা হয়েছিল, যার ফলে এর অভ্যন্তরীণ কোড নির্বাহের পদ্ধতি বদলে যায়।
এর ফলে, বিশ্বস্ত লাইব্রেরিগুলিতে সামান্য লজিক পরিবর্তনও পর্যায়ক্রমে বড় ধরনের নিরাপত্তা ত্রুটিতে পরিণত হতে পারে।
৪. ওপেন-সোর্স প্যাকেজের বিশ্বাসযোগ্যতার অপব্যবহার
কি ঘটেছে: এভাবেই ক্ষতিকারক কোড ক্ষতি করতে পারে স্কেল এ ক্ষতিকর চক্রগুলো আসল প্যাকেজের মতো দেখতে নকল বা হাইজ্যাক করা প্যাকেজ প্রকাশ করে—এবং ডেভেলপাররা অজান্তেই সেগুলো ইনস্টল করে ফেলেন।
কেন এটা বিপজ্জনকএই আক্রমণগুলো দ্রুত ছড়িয়ে পড়ে এবং হাজার হাজার অ্যাপকে প্রভাবিত করে।
বাস্তব ঘটনাএকটি টাইপোস্কোয়াটিং অভিযানে ২৮০টিরও বেশি ক্ষতিকর এনপিএম প্যাকেজ ব্যবহার করা হয়েছিল, যা ট্র্যাফিককে একটি নির্দিষ্ট পথে চালিত করত। ইথেরিয়াম স্মার্ট চুক্তি।
ফলস্বরূপ, এটি রিয়েল-টাইম রেজিস্ট্রি স্ক্যানিং এবং প্যাকেজ রেপুটেশন সিস্টেমের অপরিহার্য প্রয়োজনীয়তা তুলে ধরে।
৫. ডেটা মুছে ফেলা বা নষ্ট করা
কি ঘটেছেচিহ্ন মুছে ফেলতে বা বিশৃঙ্খলা সৃষ্টি করতে ফাইল ডিলিট করা হয়, লগ মুছে ফেলা হয় এবং ডেটাবেস নষ্ট করে ফেলা হয়।
কেন এটা বিপজ্জনকএটা নিছক ধ্বংসযজ্ঞ—কোনো মুক্তিপণ নেই, কোনো বার্তা নেই—শুধু ডাউনটাইম আর ডেটা লস।
বাস্তব ঘটনা: হারমেটিকওয়াইপার ম্যালওয়্যার একটি নকল সফটওয়্যার আপডেটার ব্যবহার করে ইউক্রেনে সিস্টেম মুছে ফেলা হয়েছে।
বিশেষভাবে উল্লেখ্য যে, ধ্বংসাত্মক আক্রমণ শুধু তাত্ত্বিক নয়—এগুলো আধুনিক সাইবার যুদ্ধেরই একটি অংশ।
৬. গুরুত্বপূর্ণ পরিষেবা নিষ্ক্রিয় করা (পরিষেবা-অস্বীকৃতি)
কি ঘটেছেকোড লজিক বম্ব, রিকার্সন লুপ বা ত্রুটিপূর্ণ ইনপুট ব্যবহার করে রিসোর্স অপচয় করে অথবা সিস্টেম ক্র্যাশ করে।
কেন এটা বিপজ্জনকএটি ব্যস্ততম সময়ে পরিষেবা বন্ধ করে দেয়—অথবা কোনো গভীরতর আক্রমণকে আড়াল করে।
বাস্তব ঘটনা: Log4Shell এক্সপ্লয়েটগুলোর মধ্যে DoS-এর এমন সংস্করণও ছিল যা জাভা অ্যাপগুলোকে সঙ্গে সঙ্গে ক্র্যাশ করে দিত।
সেই কারণে, আজকের আর্কিটেকচারে সার্কিট ব্রেকার এবং রানটাইম মনিটরিং বাস্তবায়ন করা অপরিহার্য।
সংক্ষেপে – ক্ষতিকর কোড কীভাবে ক্ষতি করতে পারে?
- সংবেদনশীল তথ্য পাচার করুন – কোড বা পরিবেশ থেকে পাসওয়ার্ড, টোকেন এবং ক্রেডেনশিয়াল চুরি করা।
- সিস্টেমের আচরণ পরিবর্তন করুন – নীরবে অ্যাপের লজিক পরিবর্তন করুন, অথেন্টিকেশন বাইপাস করুন, অথবা নিরাপত্তা নিয়ন্ত্রণ নিষ্ক্রিয় করুন।
- হাইজ্যাক বিল্ড pipelines – প্রত্নবস্তুতে ম্যালওয়্যার প্রবেশ করানো অথবা CI/CD প্রসেস
- ব্যাকডোর চালু করুন – শনাক্ত হওয়ার পরেও গোপনে প্রবেশাধিকার বজায় রাখুন
- প্রাপ্যতা ধ্বংস করুন – প্রোডাকশনে ক্র্যাশ বা ডিনায়াল-অফ-সার্ভিস ট্রিগার করে
নিম্নলিখিতগুলির মধ্যে কোনটি একটি ক্ষতিকর কোড আক্রমণের ইঙ্গিত দিতে পারে?
এখন যেহেতু আপনি বুঝতে পেরেছেন যে ক্ষতিকারক কোড কীভাবে ক্ষতি করতে পারে, এখানে দেওয়া হলো যে নিচের কোনটি আপনার পরিবেশে একটি ক্ষতিকারক কোড আক্রমণের ইঙ্গিত দিতে পারে:
১. আকস্মিক বা সন্দেহজনক ফাইল পরিবর্তন
- CODEOWNERS, .env, বা শেল স্ক্রিপ্টে পরিবর্তন
- পরিবর্তন commitনতুন বা অবিশ্বস্ত ব্যবহারকারীদের দ্বারা
- হঠাৎ করে টেস্ট ফাইলগুলো ভিন্নভাবে আচরণ করছে
২. অপ্রত্যাশিত প্যাকেজ বা নির্ভরতার পরিবর্তন
- আলোচনা ছাড়াই ট্রানজিটিভ বা নতুন যুক্ত হওয়া নির্ভরতা
- package.json বা pom.xml-এ অদ্ভুত সংস্করণ পরিবর্তন
- তারকা বা ডকুমেন্টেশন ছাড়া প্যাকেজ
উদাহরণস্বরূপ, আক্রমণকারীরা প্রায়শই একাধিক নকল লাইব্রেরি প্রকাশ করে এবং বাকি কাজটা করার জন্য টাইপিংয়ের ভুল বা অটোকমপ্লিটের জন্য অপেক্ষা করে।
3. Commit অথবা অবদানকারী অসঙ্গতি
- অপরিচিত অবদানকারীরা গুরুত্বপূর্ণ পরিবর্তন আনছে
- বলপূর্বক ধাক্কা দেওয়া commitইতিহাস মুছে ফেলা
- CI/CD অসময়ে বা অজানা আইপি থেকে চালানো হচ্ছে
তাছাড়া, ওপেন সোর্স প্রজেক্টগুলোতে এগুলো বিশেষভাবে ঝুঁকিপূর্ণ, যেখানে যে কেউ একটি প্রজেক্ট ফোর্ক, পরিবর্তন এবং জমা দিতে পারে। pull request.
4. CI/CD নির্মাণ করা Pipeline লাল পতাকাগুলো
- পিআর বিবরণ ছাড়াই নতুন বিল্ড ধাপগুলি যোগ করা হয়েছে
- লগগুলিতে পরিচয়পত্রগুলি প্লেইনটেক্সট হিসাবে পাঠানো হয়েছে
- অপ্রত্যাশিত পরীক্ষার ব্যর্থতা
অন্যদিকে, বিকাশের প্রাথমিক পর্যায়ে এগুলো স্বাভাবিক হতে পারে—তবে শুধুমাত্র যদি সেগুলো যথাযথভাবে পর্যালোচনা ও নথিভুক্ত করা হয়।
৫. গোপনীয় তথ্য বা পরিচয়পত্র ফাঁস হওয়া
- গিট হিস্ট্রি কী বা টোকেন প্রকাশ করে
- ডিবাগিং লগ বা টেস্ট ডাম্পে গোপনীয় তথ্য দেখা যায়।
লাইভ হওয়ার আগে, নিশ্চিত করুন যে সিক্রেটস স্ক্যানিং প্রতিটি প্রক্রিয়ার অংশ। commit এবং পিআর কর্মপ্রবাহ।
সংক্ষেপে – নিচের কোনটি একটি ক্ষতিকর কোড আক্রমণের ইঙ্গিত দিতে পারে?
- গুরুত্বপূর্ণ ফাইলগুলিতে অপ্রত্যাশিত পরিবর্তন -
CODEOWNERS,Dockerfile, বা.envফাইলগুলো হঠাৎ পরিবর্তিত হয়েছে - অস্বাভাবিক CI/CD pipeline কার্যকলাপ – নতুন বা পরিবর্তিত বিল্ড স্টেপ, স্ক্রিপ্ট, বা জবের আচরণ
- অজানা commit লেখক – নতুন অবদানকারীরা উচ্চ-সুবিধা সম্পন্ন বা অপরীক্ষিত পরিবর্তন আনছে
- সন্দেহজনক ওপেন-সোর্স প্যাকেজ – সম্প্রতি প্রকাশিত বা দুর্বলভাবে রক্ষণাবেক্ষণ করা নির্ভরতা ব্যবহৃত হচ্ছে
- সংস্করণ নিয়ন্ত্রণে গোপনীয় তথ্য ফাঁস – এপিআই কী, টোকেন, বা ক্রেডেনশিয়াল commitভুলবশত
- অস্বাভাবিক সংগ্রহস্থল অ্যাক্সেস – অনিয়মিত loginভূমিকা পরিবর্তন, বা অবদানকারীর অসঙ্গতি
ক্ষতি রোধ করুন: আপনার সফটওয়্যার সাপ্লাই চেইনে ক্ষতিকারক কোড প্রতিরোধের উপায়
সুখবরটা হলো, এই লড়াইয়ে আপনি একা নন।
জাইজেনি এটি আপনার টিমকে ক্ষতিকর কোডের হুমকি শনাক্ত করতে, থামাতে এবং তা থেকে পুনরুদ্ধার করতে প্রয়োজনীয় সমন্বিত টুলস প্রদান করে—প্রোডাকশনে পৌঁছানোর আগেই। আক্রমণগুলো জটিলতা ও পরিধিতে বিকশিত হওয়ার সাথে সাথে, বিক্ষিপ্ত নিরাপত্তা টুলগুলো অপ্রতুল হয়ে পড়ে। সফটওয়্যার ডেভেলপমেন্ট লাইফসাইকেলের প্রতিটি পর্যায়ে আপনার সমন্বিত সুরক্ষা অন্তর্ভুক্ত থাকা প্রয়োজন।
আর এখানেই জাইজেনি-র ভূমিকা—যা আপনার কোড সুরক্ষিত করার জন্যই তৈরি। pipelineএবং একটি প্ল্যাটফর্ম থেকেই ওপেন-সোর্স উপাদানসমূহ।
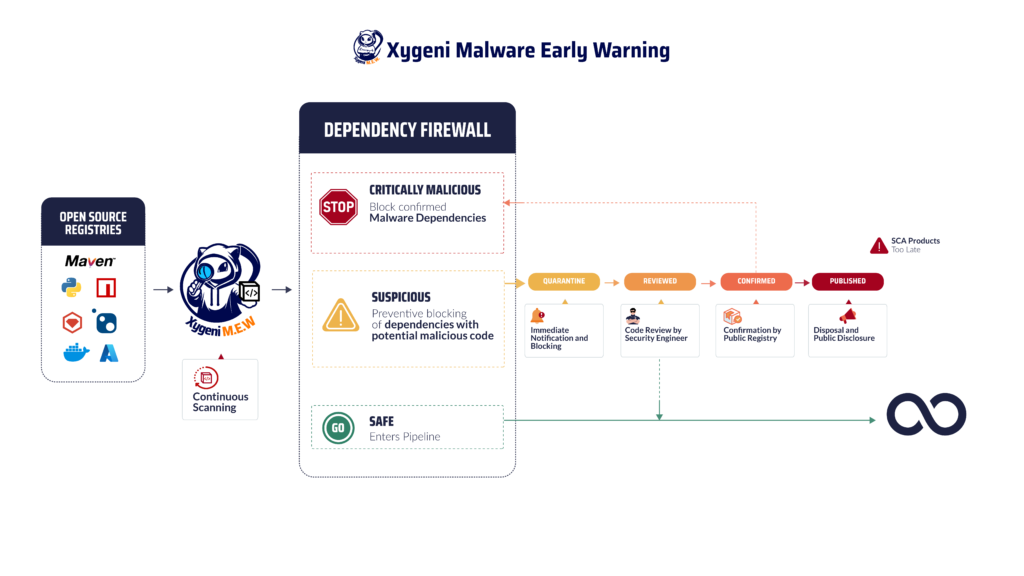
যেভাবে জাইজেনি আপনাকে এগিয়ে থাকতে সাহায্য করে:
- রিয়েল-টাইম অ্যানোমালি ডিটেকশন
সন্দেহজনক ফাইল পরিবর্তন, অবদানকারীর আচরণ এবং pipeline ঘটার মুহূর্তেই ভেসে যাই। - গোপনীয়তা নিরাপত্তা
আপনার রিপোজিটরিগুলিতে গোপনীয় তথ্য প্রবেশ করা স্বয়ংক্রিয়ভাবে প্রতিরোধ করুন, এমনকি একটি commit চূড়ান্ত করা হয়। - ম্যালওয়্যারের প্রাথমিক সতর্কতা
রিয়েল টাইমে পাবলিক রেজিস্ট্রি স্ক্যান করুন এবং আচরণ-ভিত্তিক সনাক্তকরণের মাধ্যমে ক্ষতিকারক প্যাকেজ ব্লক করুন। - কোড টেম্পারিং সনাক্তকরণ
গুরুত্বপূর্ণ ফাইলগুলিতে অননুমোদিত পরিবর্তনগুলি সম্পর্কে অবগত হন, এর মাধ্যমে commit-স্তরের প্রেক্ষাপট এবং সতর্কীকরণ। - নির্মাণ অখণ্ডতা এবং প্রত্যয়ন
উৎস থেকে উৎপাদন পর্যন্ত প্রতিটি প্রত্নবস্তু যেন খাঁটি, বিকৃতি-প্রতিরোধী এবং শনাক্তযোগ্য হয়, তা নিশ্চিত করুন। - প্ল্যাটফর্ম-ব্যাপী অগ্রাধিকার
অপ্রয়োজনীয় তথ্য বাদ দিয়ে প্রকৃত গুরুত্বপূর্ণ বিষয়গুলোর ওপর মনোযোগ কেন্দ্রীভূত করতে EPSS, রিচেবিলিটি এবং বিজনেস কনটেক্সটের মতো এক্সপ্লয়টেবিলিটি মেট্রিক ব্যবহার করুন।
কী Takeaways
বিচ্ছিন্ন বিন্দু সমাধানের বিপরীতে, জাইজেনি আপনার সুরক্ষাকে সুসংহত করে। SDLC একটি শক্তিশালী ও ডেভেলপার-বান্ধব প্ল্যাটফর্মে পরিণত করা। এর মাধ্যমে আপনার দল গতি বা কার্যকারিতা বিসর্জন না দিয়েই রিয়েল-টাইম তথ্য, প্রাসঙ্গিক ঝুঁকি অগ্রাধিকার নির্ধারণ এবং স্বয়ংক্রিয় কর্মপ্রবাহ লাভ করে।
তাহলে, ক্ষতিকারক কোড কীভাবে ক্ষতি করতে পারে? আপনার দুর্বলতার সুযোগ নিয়ে। pipelineওপেন সোর্সের প্রতি আপনার আস্থা এবং ডেভঅপ্স-এর নিজস্ব গতি। নিম্নলিখিতগুলির মধ্যে কোনটি ক্ষতিকারক কোড আক্রমণের ইঙ্গিত দিতে পারে? উপরের যেকোনো সতর্কতামূলক লক্ষণ।
এই ঝুঁকিগুলো থেকে রক্ষা পেতে আপনার একাধিক টুলের প্রয়োজন নেই—আপনার প্রয়োজন একটি স্মার্ট ও সমন্বিত প্ল্যাটফর্ম।
আজই বিনামূল্যে Xygeni ব্যবহার করে দেখুন এবং আপনার সফটওয়্যার সরবরাহ শৃঙ্খলকে ভেতর থেকে সুরক্ষিত রাখুন। আপনার বিনামূল্যের ট্রায়াল শুরু করুন →

ক্ষতিকারক কোড আপনার সফটওয়্যার সরবরাহ শৃঙ্খলকে ঝুঁকিতে ফেলছে কিনা, তার প্রাথমিক সতর্কীকরণ লক্ষণগুলো কী কী?
ক্ষতিকারক কোড কীভাবে ক্ষতি করতে পারে তার কিছু প্রাথমিক লক্ষণের মধ্যে রয়েছে ফাইলের আকস্মিক পরিবর্তন, সন্দেহজনক বিষয় ইত্যাদি। CI/CD কার্যকলাপ, অথবা অজানা অবদানকারীরা গুরুত্বপূর্ণ ভূমিকা পালন করছে commitপরিবর্তন আনা বা চাপিয়ে দেওয়া। এই সমস্ত লক্ষণগুলি এই প্রশ্নেরও উত্তর দেয়: নিম্নলিখিতগুলির মধ্যে কোনটি ক্ষতিকারক কোড আক্রমণের ইঙ্গিত দিতে পারে? এবং তুলে ধরুন কিভাবে ক্ষতিকারক কোড প্রোডাকশনে পৌঁছানোর আগেই নীরবে ক্ষতি করতে পারে। সতর্ক থাকুন!
