






হার্ডকোডিং, দরিদ্র গোপনীয়তা ব্যবস্থাপনাএবং এর মতো সরঞ্জামের অভাব হাশিকর্প ভল্ট অ্যাপগুলোকে গুরুতর ঝুঁকির মুখে ফেলতে থাকে। প্রতিবার যখন কোনো ডেভেলপার গিটহাবে একটি এপিআই কী বা পাসওয়ার্ড পুশ করেন, তখন তারা একটি ডেটা লঙ্ঘনের ঝুঁকি নেন। প্রকৃতপক্ষে, আক্রমণকারীরা কোড, কনফিগারেশন ফাইল বা ডকার ইমেজে থাকা উন্মুক্ত গোপনীয় তথ্যের জন্য পাবলিক এবং প্রাইভেট রিপোজিটরিগুলো সক্রিয়ভাবে স্ক্যান করে।
বাস্তব পরিণতিই দেখিয়ে দেয় এর ঝুঁকিটা কতটা। ২০২২ সালে, আক্রমণকারীরা একটি গিটহাব রিপো-তে উবারের AWS কী-গুলো হার্ডকোড করা অবস্থায় খুঁজে পায় এবং সেগুলো ব্যবহার করে গুরুত্বপূর্ণ সিস্টেমগুলো হ্যাক করে। ডেভেলপাররা একটি পাবলিক গিটহাব রিপোজিটরিতে গোপনীয় তথ্য পুশ করার পর টয়োটা গ্রাহকদের ব্যক্তিগত পরিকাঠামো ফাঁস করে দেয়। উভয় ক্ষেত্রেই, টিমগুলো কোডের মধ্যে গোপনীয় তথ্য রেখে দিয়েছিল এবং আক্রমণকারীরা এর পূর্ণ সুযোগ নিয়েছিল। এই সবকিছুই প্রতিরোধযোগ্য ছিল।
এই নির্দেশিকায়, আপনি শিখবেন কীভাবে ব্যবহার করে আপনার অ্যাপ সুরক্ষিত করবেন। হাশিকর্প ভল্ট কেন্দ্রীভূত গোপনীয় তথ্য ব্যবস্থাপনার জন্য, এর সাথে মিলিত জাইজেনির স্বয়ংক্রিয় সনাক্তকরণ এবং প্রতিকার বৈশিষ্ট্যসমূহ। একত্রে, এই সরঞ্জামগুলি আপনাকে সাহায্য করে:
- আপনার কোডবেস থেকে হার্ডকোডেড গোপনীয় বিষয়গুলো দূর করুন
- গিট ইতিহাসে গোপনীয় তথ্য প্রবেশ করা থেকে বিরত রাখুন
- অপব্যবহারের সুযোগ তৈরি হওয়ার আগেই স্বয়ংক্রিয়ভাবে লিকেজ শনাক্ত ও মেরামত করুন।
চলুন, ধাপে ধাপে দেখে নেওয়া যাক কীভাবে এটি সেট আপ করতে হয়।
২. কোন বিষয়গুলো গোপনীয় বলে গণ্য হয় (এবং কীভাবে সেগুলো ফাঁস হয়)
প্রথম সব, একটি গোপন এটি শুধু একটি পাসওয়ার্ড নয়। এর মধ্যে এপিআই টোকেন, ওঅথ ক্রেডেনশিয়াল, ডাটাবেস কানেকশন স্ট্রিং, এসএসএইচ কী, এনক্রিপশন কী, এমনকি জেডব্লিউটি-ও অন্তর্ভুক্ত। যা কিছু কোনো সিস্টেম, রিসোর্স বা আইডেন্টিটিতে অ্যাক্সেস প্রদান করে, তা-ই সিক্রেট হিসেবে গণ্য হয়।
কারণ হার্ডকোডিং সোর্স কোডে এই ক্রেডেনশিয়ালগুলো যুক্ত করা এখনও সাধারণ ব্যাপার, অনেক টিম অজান্তেই দুর্বলতা ঢুকিয়ে দেয়। লোকাল ডেভেলপমেন্টের সময়, দ্রুত একটি এপিআই কী যুক্ত করে দেওয়া সহজ। .env ফাইলে—অথবা আরও খারাপ, সরাসরি কোডের মধ্যে। এরপরে, একটি মাত্র git commit সেই গোপন রহস্যটা চিরতরে ফাঁস করে দিতে পারে।
এমনকি যখন পরে গোপনীয়তাগুলি সরিয়ে ফেলা হয় commits, তারা প্রায়শই থেকে যায় গিট ইতিহাসডকার লেয়ার, বা কম্পাইল করা আর্টিফ্যাক্ট। উদাহরণস্বরূপ, অনেক লিক অলক্ষিত থেকে যায় যতক্ষণ না কেউ রান করে। git log অথবা একটি কন্টেইনার ইমেজ থেকে মেটাডেটা নিষ্কাশন করে।
এ জন্যই গোপনীয়তা ব্যবস্থাপনা অবশ্যই সক্রিয়, নিরবচ্ছিন্ন এবং স্বয়ংক্রিয় হতে হবে। প্রচলিত স্ক্যানারগুলো শাখা, ছবি বা সংকুচিত ফাইলের গভীরে লুকিয়ে থাকা গোপনীয় তথ্য ধরতে পারে না। এখানেই এর মতো টুলগুলোর প্রয়োজন হয়। হাশিকর্প ভল্ট এবং জাইজেনি ভিতরে আসো.
এছাড়াও, মনে রাখবেন যে শুধু ডেভেলপারদের কাছ থেকেই গোপনীয় তথ্য ফাঁস হয় না। CI/CD pipelineপ্রোডাকশন এনভায়রনমেন্টে থাকা টেস্ট স্ক্রিপ্ট, এমনকি কনফিগারেশন ফাইলগুলোও ঝুঁকির উৎস হতে পারে।
সুতরাং, গোপনীয় তথ্য সুরক্ষিত রাখা কেবল সরঞ্জামের উপরই নির্ভর করে না, বরং এটি অভ্যাস, স্বচ্ছতা এবং স্বয়ংক্রিয়তার উপরও নির্ভরশীল।
গোপন তথ্য ফাঁসের বিষয়ে আরও গভীরে যেতে চান?
প্রথমত, কেন গোপনীয় তথ্য ফাঁস হয় এবং আক্রমণকারীরা কীভাবে সেগুলোর অপব্যবহার করে, তা যদি আপনি বুঝতে চান, তাহলে এই বিশদ বিশ্লেষণটি মিস করবেন না:
৩. কেন সিক্রেটস হার্ডকোড করা ঝুঁকিপূর্ণ, এমনকি প্রাইভেট রিপোতেও
ডেভেলপমেন্টের সময় এপিআই কী, ক্রেডেনশিয়াল এবং টোকেনের মতো গোপনীয় তথ্য হার্ডকোড করা সুবিধাজনক মনে হতে পারে। তবে, এই অভ্যাসটি গুরুতর ঝুঁকি তৈরি করে, বিশেষ করে যখন গোপনীয় তথ্য ফাঁস হয়ে যায়। commitসংস্করণ নিয়ন্ত্রণে টেড।
উদাহরণস্বরূপ, ২০২২ সালের উবার ডেটা লঙ্ঘনের ঘটনায়, আক্রমণকারীরা নিম্নলিখিত উপায়ে প্রবেশাধিকার লাভ করেছিল হার্ডকোডেড AWS কী একটি পাবলিক গিটহাব রিপোজিটরিতে পাওয়া গেছে। একইভাবে, টয়োটা একটি গিটহাব প্রকল্পে গুরুত্বপূর্ণ ক্রেডেনশিয়াল প্রকাশ করেছে, যা তাদের গ্রাহকদের ডেটাকে প্রভাবিত করেছে।
কারণ হার্ডকোডেড গোপনীয় তথ্য প্রায়শই থাকে .env ফাইল, স্ক্রিপ্ট বা সোর্স কোডের কমেন্টগুলো সহজেই চোখ এড়িয়ে যেতে পারে। এমনকি প্রাইভেট রিপোজিটরিতেও বট এবং ভেতরের লোকজন এগুলো অ্যাক্সেস করতে পারে। আরও খারাপ ব্যাপার হলো, গিট হিস্ট্রি প্রতিটি লিক হওয়া তথ্য সংরক্ষণ করে রাখে, এমনকি আপনি তা “ডিলিট” করে দেওয়ার পরেও।
এছাড়াও, আধুনিক আক্রমণকারীরা ফাঁস হওয়া টোকেনের জন্য ক্রমাগত গিটহাব এবং কন্টেইনার রেজিস্ট্রি স্ক্যান করে। হার্ডকোডেড সিক্রেট সহ একটি মাত্র পুশ নিম্নলিখিত বিষয়গুলির পথ খুলে দিতে পারে:
- অবকাঠামোগত আপস (ক্লাউড অ্যাক্সেস)
- সোর্স কোডে হস্তক্ষেপ (সাপ্লাই চেইন অ্যাটাক)
- সিস্টেম জুড়ে গোপনীয় তথ্যের পুনঃব্যবহার (বিশেষাধিকার বৃদ্ধি)
অতএব, হার্ডকোডিংকে যথাযথ দিয়ে প্রতিস্থাপন করা গোপনীয়তা ব্যবস্থাপনা এটি ঐচ্ছিক নয়, বরং নিরাপদ উন্নয়নের জন্য এটি মৌলিক।
৪. হ্যাশিকর্প ভল্ট কীভাবে গোপনীয় তথ্য সুরক্ষিত করে (এবং কেন এটি হার্ডকোডিংয়ের চেয়ে ভালো)
এপিআই কী বা ডাটাবেস ক্রেডেনশিয়ালের মতো গোপনীয় তথ্য সরাসরি সোর্স কোডে হার্ডকোড করা গুরুতর নিরাপত্তা ঝুঁকি তৈরি করে। হ্যাশিকর্প ভল্ট কেন্দ্রীভূত, এনক্রিপ্টেড এবং অ্যাক্সেস-নিয়ন্ত্রিত গোপনীয় তথ্য সংরক্ষণের সুবিধা দিয়ে এই ঝুঁকি দূর করে।
এনভায়রনমেন্ট ভেরিয়েবলে গোপনীয় তথ্য এম্বেড করার পরিবর্তে অথবা .env ফাইলঅ্যাপ্লিকেশনগুলি ভল্টের এপিআই (API) ব্যবহার করে চাহিদা অনুযায়ী নিরাপদে সেগুলি পুনরুদ্ধার করতে পারে। এই পদ্ধতিটি স্ট্যাটিক সিক্রেট হ্যান্ডলিং-এর পরিবর্তে ডাইনামিক, পলিসি-চালিত অ্যাক্সেস প্রদান করে।
হার্ডকোডিংয়ের তুলনায় হ্যাশিকর্প ভল্টের মাধ্যমে সিক্রেটস ম্যানেজমেন্ট বেশ কিছু গুরুত্বপূর্ণ সুবিধা প্রদান করে:
- গোপনীয়তা এনক্রিপ্টেড থাকে স্থির অবস্থায় এবং চলমান অবস্থায় উভয় ক্ষেত্রেই।
- প্রবেশাধিকার কঠোরভাবে বলবৎ করা হয়। পরিচয়-ভিত্তিক নীতি ব্যবহার করে।
- ভল্ট গতিশীলভাবে গোপনীয় তথ্য তৈরি করে।যার ফলে সেগুলোর মেয়াদ স্বয়ংক্রিয়ভাবে শেষ হয়ে যায়।
- প্রতিটি অনুরোধ লগ করা হয়সম্পূর্ণ শনাক্তকরণ ও নিরীক্ষার সুযোগ প্রদান করে।
ভল্টও নির্বিঘ্নে একীভূত হয় CI/CD pipelineকন্টেইনারাইজড এনভায়রনমেন্ট, ক্লাউড ইনফ্রাস্ট্রাকচার এবং সার্ভিস মেশ-এর সাথে কাজ করার সুবিধা থাকায় এটি আধুনিক DevSecOps টিমগুলোর জন্য একটি স্কেলেবল এবং প্রোডাকশন-রেডি সলিউশন।
বাস্তব-বিশ্বের উদাহরণ:
2022 এ, একটি টয়োটা গিটহাব রিপোজিটরি দুর্ঘটনাবশত ক্রেডেনশিয়ালগুলো প্রকাশ্যে ফাঁস হয়ে যাওয়ায় অভ্যন্তরীণ পরিষেবাগুলো অরক্ষিত হয়ে পড়েছে। ভল্টের মতো একটি টুল, কঠোর ব্যবস্থার সাথে মিলিত হয়ে... commit নীতিমালা থাকলে এটি প্রতিরোধ করা যেত।
এতক্ষণে এটা স্পষ্ট হয়ে যাওয়া উচিত: হার্ডকোডিং থেকে সরে এসে নিরাপদ পদ্ধতি গ্রহণ করা। গোপনীয়তা ব্যবস্থাপনা মত সরঞ্জাম হাশিকর্প ভল্ট এটি শুধু সর্বোত্তম অনুশীলনই নয়, অপরিহার্যও।
৫. নিরাপদ সিক্রেটস ম্যানেজমেন্টের জন্য কীভাবে গিট, হ্যাশিকর্প ভল্ট এবং জাইজেনি সমন্বিত করবেন
সম্পূর্ণরূপে এড়াতে হার্ডকোডিং গোপনীয়তার ক্ষেত্রে, ডেভেলপারদের স্থানীয় উন্নয়ন এবং গোপনীয়তা রক্ষার জন্য সক্রিয় পদক্ষেপ নিতে হবে। CI/CD। সুসংবাদটি হ'ল হাশিকর্প ভল্ট এবং জাইজেনি নিরাপত্তা জোরদার করতে একসাথে কাজ করুন গোপনীয়তা ব্যবস্থাপনা কর্মপ্রবাহ।
ধাপ ১: ভল্ট ব্যবহার করে নিরাপদে গোপনীয় তথ্য পুনরুদ্ধার করুন
প্রথমে, আপনার অ্যাপটিকে সিক্রেট লোড করার জন্য কনফিগার করুন। হাশিকর্প ভল্ট রানটাইমে। উদাহরণস্বরূপ, Node.js-এ:
					const vault = require("node-vault")({
  endpoint: process.env.VAULT_URL,
  token: process.env.VAULT_TOKEN,
});

const secret = await vault.read("secret/production/db-password");
console.log("DB password:", secret.data.data.value);
এটি নিশ্চিত করে যে গোপনীয় তথ্য কখনোই কোড বা কনফিগারেশন ফাইলে সংরক্ষিত হবে না।
ধাপ ২: গিট হুক এবং জাইজেনি ব্যবহার করে হার্ডকোডিং প্রতিরোধ করুন
দুর্ঘটনাজনিত ফুটো বন্ধ করতে, আপনি একটি যোগ করতে পারেন pre-commit হুক Xygeni-এর CLI ব্যবহার করে:
					#!/bin/sh
# .git/hooks/pre-commit
xygeni secrets --staged-files --no-upload
if [ $? -ne 0 ]; then
  echo "❌ Commit blocked due to hardcoded secret. Fix and try again."
  exit 1
fi
এই হুকটি শুধুমাত্র স্টেজ করার জন্য পরিবর্তিত ফাইলগুলি স্ক্যান করে। commitযদি এটি খুঁজে পায় হার্ডকোডেড টোকেন বা পাসওয়ার্ডের মতো গোপনীয় তথ্য, এটি ব্লক করে দেয় commitরিপোজিটরিতে কোনো কিছু পৌঁছানোর আগে।
ধাপ ৩: Vault এবং Xygeni একীভূত করুন CI/CD
সিআই-তে pipelineসুতরাং, আপনি পারেন:
- রানটাইম গোপনীয় তথ্য আনুন খিলান
- চালান
xygeni scan --run="secrets"যাচাই করতে কোনো গোপনীয় তথ্য প্রবেশ করানো হয়নি - কোনো কিছু লিক হলে Xygeni-এর মাধ্যমে স্বয়ংক্রিয়ভাবে প্রতিকার করুন।
ডেভেলপাররা স্থানীয় পর্যায় থেকে শুরু করে প্রতিটি ধাপে গোপনীয়তা রক্ষা করে। commitডেপ্লয়মেন্টের জন্য, এই নিবিড় ফিডব্যাক লুপের জন্য ম্যানেজমেন্টকে ধন্যবাদ।
৬. হার্ডকোডিং থেকে Vault + Xygeni-এর মাধ্যমে সুরক্ষিত সিক্রেটস ম্যানেজমেন্ট
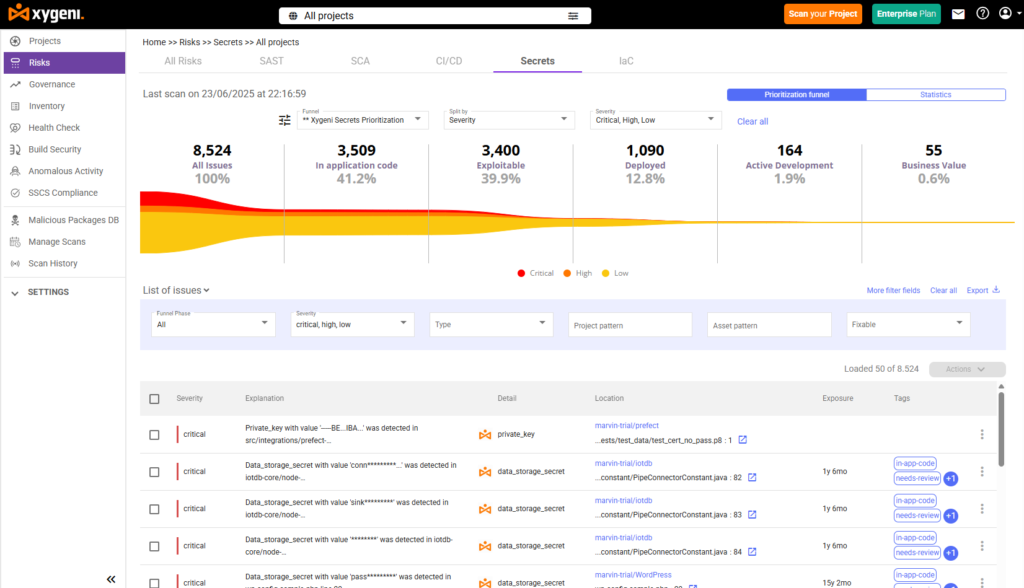
গোপনীয় তথ্য হার্ডকোড করা এখনও ডেভেলপারদের দ্বারা ভুলবশত সংবেদনশীল ক্রেডেনশিয়াল প্রকাশ করার অন্যতম সাধারণ উপায়। একারণেই পেয়ারিং হাশিকর্প ভল্ট Xygeni-এর রিয়েল-টাইম স্ক্যানিং একটি সম্পূর্ণ গোপনীয়তা ব্যবস্থাপনা আর্কিটেকচার: শনাক্তকরণ, প্রতিরোধ এবং স্বয়ংক্রিয় প্রতিকার, যা সরাসরি আপনার ওয়ার্কফ্লোতে অন্তর্নির্মিত।
| ধাপ | HashiCorp Vault এবং Xygeni-এর সাথে সিক্রেটস ম্যানেজমেন্ট কীভাবে কাজ করে |
|---|---|
| ধাপ ১: ভল্টে গোপনীয় বিষয়গুলি সংজ্ঞায়িত করুন | এপিআই কী, ক্রেডেনশিয়াল বা টোকেনের মতো গোপনীয় তথ্য কঠোর অ্যাক্সেস নিয়ন্ত্রণ এবং ডেটা এনক্রিপশনের অধীনে হ্যাশিকর্প ভল্টে নিরাপদে সংরক্ষণ করুন। |
| ধাপ ২: এর মাধ্যমে গোপনীয় তথ্য প্রবেশ করান CI/CD | আপনার বিল্ডে গোপনীয় তথ্য সরবরাহ করতে এনভায়রনমেন্ট ভেরিয়েবল বা ডায়নামিক ইনজেকশন ব্যবহার করুন। pipelineসোর্স কোডে হার্ডকোডিং এড়িয়ে সফটওয়্যার বা অ্যাপ তৈরি করুন। |
| ধাপ ৩: হার্ডকোডেড গোপনীয় তথ্যের জন্য স্ক্যান করুন | জাইজেনি প্রতিটি স্ক্যান করে pull requestরিয়েল টাইমে ফাঁস হওয়া গোপনীয় তথ্য সনাক্ত ও যাচাই করার জন্য ডকার ইমেজ এবং গিট হিস্ট্রি ব্যবহার করা হয়। |
| ধাপ ৪: গোপনীয় তথ্য যাচাই করুন | জাইজেনি যাচাই করে দেখে যে সিক্রেটটি সক্রিয় এবং ব্যবহারযোগ্য কিনা। যাচাইকৃত সিক্রেটগুলোকে এর ভেরিফায়ার ইঞ্জিন ব্যবহার করে তাৎক্ষণিক ব্যবস্থা গ্রহণের জন্য চিহ্নিত করা হয়। |
| ধাপ ৫: স্বয়ংক্রিয় প্রতিকার চালু করুন | যদি কোনো যাচাইকৃত গোপনীয় তথ্য শনাক্ত করা হয়, তাহলে Xygeni সেটি প্রত্যাহার বা পরিবর্তন করতে পারে, প্রাসঙ্গিক তথ্যসহ PR/MR-এ পোস্ট করতে পারে এবং প্রতিকারমূলক কর্মপ্রবাহে নির্দেশনা দিতে পারে। |
৭. অটো রিমিডিয়েশন এবং সিক্রেটস ম্যানেজমেন্টের মাধ্যমে সিক্রেটস হার্ডকোডিং চিরতরে বন্ধ করুন।
হ্যাশিকর্প ভল্ট থাকা সত্ত্বেও ভুল হয়েই থাকে। ডেভেলপাররা লোকাল টেস্টিংয়ের সময় টোকেন হার্ডকোড করে দিতে পারেন অথবা কনফিগার করতে ভুলে যেতে পারেন। .gitignore সঠিকভাবে। এজন্যই সিক্রেটস ম্যানেজমেন্টের সাথে নিরবচ্ছিন্ন স্ক্যানিং এবং স্বয়ংক্রিয় প্রতিকার ব্যবস্থার সমন্বয় অপরিহার্য।
সঙ্গে জাইজেনির গোপনীয়তা ব্যবস্থাপনাআপনি শুধু হার্ডকোডেড ক্রেডেনশিয়াল শনাক্তই করেন না, বরং সেগুলো ঘটনায় পরিণত হওয়ার আগেই স্বয়ংক্রিয়ভাবে ঠিক করে দেন।
গোপনীয় তথ্যের জন্য Xygeni AutoFix যেভাবে কাজ করে তা এখানে দেওয়া হলো।:
- জাইজেনি প্রতিটি স্ক্যান করে pull request খোলার সাথে সাথেই কোড, কনফিগ, গিট হিস্ট্রি এবং ডকার লেয়ারের মধ্যে হার্ডকোড করা গোপনীয় তথ্য খোঁজা হয়।
- এটি খুঁজে পাওয়া যেকোনো গোপনীয় তথ্য যাচাই করে। এর টার্গেট সার্ভিসের বিরুদ্ধে কাজ করে এবং লগ-এ থাকা মানটিকে অস্পষ্ট করে তোলে।
- জাইজেনি পিআর-এ সরাসরি গোপনীয় বিষয়টি চিহ্নিত করে।গুরুত্ব এবং প্রকার সহ প্রাসঙ্গিক মন্তব্য যোগ করে।
- অটোফিক্স একটি সুরক্ষিত প্যাচ তৈরি করে, যা হতে পারে:
- ফাঁস হওয়া গোপন তথ্যটি কমেন্ট আউট করুন।
- এটিকে একটি ভল্ট বা এনভায়রনমেন্ট ভেরিয়েবল রেফারেন্স দিয়ে প্রতিস্থাপন করুন।
- ধাপে ধাপে প্রতিকারের নির্দেশাবলী প্রদান করুন
- যদি একটি গার্ডরেল সক্রিয় থাকেসমস্যাটির সমাধান না হওয়া পর্যন্ত Xygeni স্বয়ংক্রিয়ভাবে PR-টি ব্লক করে রাখে।
উপরন্তু, জাইজেনি এটি GitHub Actions, GitLab, Jenkins, এবং Bitbucket-এর মাধ্যমে প্রয়োগ সমর্থন করে। তাই, পর্যালোচনার সময় আপনার চোখ এড়িয়ে গেলেও সিক্রেটগুলো কখনোই প্রোডাকশনে যায় না।
এটি শুধু গোপনীয় তথ্য শনাক্তকরণ নয়। এটি এমন এক গোপনীয় তথ্য সুরক্ষা ব্যবস্থা যা সম্প্রসারণযোগ্য।

