





অবকাঠামো হিসাবে Code security এটি সংস্থাগুলির পরিকাঠামো স্থাপন এবং পরিচালনা করার পদ্ধতি পরিবর্তন করেছে, স্বয়ংক্রিয়করণকে সহজতর করেছে এবং নির্ভরযোগ্যতা নিশ্চিত করেছে। তবে, Infrastructure as Code-এর সর্বোত্তম অনুশীলনগুলি ছাড়া, IaC এর ফলে নিরাপত্তা ঝুঁকি তৈরি হতে পারে, যেমন—ভুল কনফিগারেশন, নিয়ম-কানুন সংক্রান্ত সমস্যা এবং সাইবার হুমকির সম্মুখীন হওয়া। এই ঝুঁকিগুলো কমাতে প্রতিষ্ঠানগুলোকে অবশ্যই অনুসরণ করতে হবে IaC security শুরু থেকেই ক্লাউড পরিবেশকে সুরক্ষিত রাখে এমন সেরা অনুশীলন। উন্নতি সাধন IaC security & IaC সাইবার নিরাপত্তা অবকাঠামোকে শক্তিশালী রাখতে, আক্রমণের ঝুঁকি কমাতে এবং বৃহৎ পরিসরে নিরাপত্তা নীতি প্রয়োগ করতে সাহায্য করে।
IaC Security?
IaC security সংস্থাগুলির পরিকাঠামো স্থাপন ও পরিচালনার পদ্ধতি বদলে দিয়েছে, যার ফলে স্বয়ংক্রিয়করণ এবং সামঞ্জস্যতা অপরিহার্য হয়ে উঠেছে। standardতবে, Infrastructure as Code-এর সর্বোত্তম অনুশীলনগুলো ছাড়া, IaC এর ফলে গুরুতর নিরাপত্তা ঝুঁকি তৈরি হতে পারে, যেমন ভুল কনফিগারেশন, নিয়ম-কানুন সংক্রান্ত সমস্যা এবং সাইবার হুমকির সম্মুখীন হওয়া। এই কারণে, নিম্নলিখিত বিষয়গুলো অনুসরণ করা উচিত: IaC security ক্লাউড পরিবেশকে দুর্বলতা থেকে সুরক্ষিত রাখতে সর্বোত্তম অনুশীলন অপরিহার্য।
একটি সুপরিকল্পিত IaC security এই পদ্ধতিটি শুধু ডেপ্লয়মেন্ট স্বয়ংক্রিয় করার চেয়েও বেশি কিছু করে। এটি দৃশ্যমানতা উন্নত করে, নিরাপত্তা বিধি প্রয়োগ করে এবং অননুমোদিত পরিবর্তন প্রতিরোধ করে যা ক্লাউড পরিবেশকে ঝুঁকিতে ফেলতে পারে। অধিকন্তু, যোগ করা IaC security & IaC ডেভঅপস ওয়ার্কফ্লোতে সাইবার নিরাপত্তা অন্তর্ভুক্ত করা হলে টিমগুলো সক্রিয়ভাবে দুর্বলতা খুঁজে বের করতে, সংবেদনশীল ডেটা সুরক্ষিত রাখতে এবং ত্রুটিপূর্ণ অবকাঠামোর কারণে সৃষ্ট আক্রমণের ঝুঁকি কমাতে পারে।
জাতীয় ইনস্টিটিউট Standardবিজ্ঞান ও প্রযুক্তি (NIST) অবকাঠামোকে সংজ্ঞায়িত করে Code security কোড-ভিত্তিক অটোমেশনের মাধ্যমে আইটি পরিকাঠামো পরিচালনা ও স্থাপন করার একটি পদ্ধতি হিসেবে ‘ইনফ্রাস্ট্রাকচার অ্যাজ কোড’ কাজ করে, যা কনফিগারেশনগুলোকে সামঞ্জস্যপূর্ণ এবং সহজে পুনরুৎপাদনযোগ্য করে তোলে। সুতরাং, ‘ইনফ্রাস্ট্রাকচার অ্যাজ কোড’-এর সর্বোত্তম অনুশীলনগুলো অনুসরণ করলে কোম্পানিগুলো নিরাপত্তাজনিত ত্রুটি কমাতে এবং নিয়মকানুন মেনে চলতে পারে। standardএবং সেটআপ প্রক্রিয়া জুড়ে শক্তিশালী নিরাপত্তা নীতি বজায় রাখুন।
IaC Security সেরা অনুশীলন
সার্জারির ২০২৪ সালে কোড হিসাবে অবকাঠামোর অবস্থাIaCপ্রতিবেদন ক্লাউড পরিকাঠামো পরিচালনার ক্ষেত্রে সংস্থাগুলোর মুখোমুখি হওয়া অন্যতম প্রধান চ্যালেঞ্জ হিসেবে নিরাপত্তাকে চিহ্নিত করা হয়েছে। এই কারণে, ভুল কনফিগারেশন, নিয়ম লঙ্ঘন এবং নিরাপত্তা দুর্বলতা থেকে সৃষ্ট ঝুঁকি কমাতে কোম্পানিগুলোকে অবশ্যই ‘ইনফ্রাস্ট্রাকচার অ্যাজ কোড’ এর সর্বোত্তম অনুশীলনগুলো গ্রহণ করতে হবে। একইভাবে, OWASP প্রদান করে অপরিহার্য নির্দেশিকা সফটওয়্যার ডেভেলপমেন্ট লাইফ সাইকেলে (Software Development Life Cycle) নিরাপত্তার সর্বোত্তম অনুশীলনগুলিকে একীভূত করার জন্য (SDLC), যা প্রতিষ্ঠানগুলোকে অনিরাপদ কনফিগারেশন এবং ত্রুটিপূর্ণ ডেপ্লয়মেন্ট থেকে উদ্ভূত ঝুঁকি প্রশমিত করতে সাহায্য করে।
সর্বত্র নিরাপত্তা পরীক্ষা অন্তর্ভুক্ত করুন IaC প্রক্রিয়া
আরও শক্তিশালী করতে IaC securityউন্নয়নের প্রতিটি পর্যায়ে নিরাপত্তা নিয়ন্ত্রণ ব্যবস্থা অন্তর্ভুক্ত করা উচিত। pipelineস্থাপন-পরবর্তী নিরীক্ষার জন্য অপেক্ষা না করে, দলগুলোর উচিত স্ক্যান করা। IaC নিরাপত্তা ত্রুটিগুলো আগেভাগে শনাক্ত করার জন্য ডেপ্লয়মেন্টের আগেই দুর্বলতার টেমপ্লেট ব্যবহার করা হয়। এই প্রতিরোধমূলক পদ্ধতি অবলম্বন করে প্রতিষ্ঠানগুলো উল্লেখযোগ্যভাবে উন্নতি করতে পারে। IaC সাইবার নিরাপত্তা এবং প্রতিরোধ ভুল কনফিগারেশন উৎপাদন পর্যন্ত পৌঁছানো থেকে।
পরিকাঠামোর অপরিবর্তনীয়তা নিশ্চিত করুন
সবচেয়ে কার্যকর একটি IaC security সর্বোত্তম অনুশীলনের একটি হলো ডেপ্লয়মেন্টের পর ইনফ্রাস্ট্রাকচারকে অপরিবর্তনীয় রাখা। অন্য কথায়, একবার কোনো রিসোর্স প্রোভিশন করা হলে, তা পরিবর্তন করা উচিত নয়। অপরিবর্তনীয়তা বজায় রাখার মাধ্যমে প্রতিষ্ঠানগুলো পারে:
- কনফিগারেশন পরিবর্তনের ঝুঁকি হ্রাস করুন, যা প্রায়শই নিরাপত্তা দুর্বলতার কারণ হয়ে দাঁড়ায়।
- অননুমোদিত পরিবর্তন প্রতিরোধ করুন, নিশ্চিত করছে অবকাঠামো অপরিবর্তিত থাকে।
- অবকাঠামো শক্তিশালী করুন Code security আক্রমণের ক্ষেত্র সীমিত করার মাধ্যমে।
সংস্করণ নিয়ন্ত্রণ এবং নিরীক্ষা পথ
সংস্করণ নিয়ন্ত্রণ একটি গুরুত্বপূর্ণ ভূমিকা পালন করে IaC security & IaC সাইবার নিরাপত্তা। এটি শুধু প্রতিটি অবকাঠামোগত পরিবর্তনই ট্র্যাক করে না, বরং সমস্ত পরিবর্তন পর্যালোচনা, নথিভুক্ত এবং অনুমোদিত হয়েছে কিনা তাও নিশ্চিত করে। এছাড়াও:
- অডিট ট্রেইল বজায় রাখলে, নিরাপত্তাজনিত সমস্যা দেখা দিলে টিমগুলো দ্রুত সুরক্ষিত কনফিগারেশনে ফিরে যেতে পারে।
- ভার্সন কন্ট্রোল অননুমোদিত পরিবর্তন প্রতিরোধ করতে সাহায্য করে, ফলে ভুল কনফিগারেশনের ঝুঁকি কমে যায়।
- গিট এবং ইনফ্রাস্ট্রাকচার ভার্সনিং টুল ব্যবহার করে সকল কোড ও পলিসি পরিবর্তনের উৎস শনাক্তকরণ নিশ্চিত করা হয়।
ন্যূনতম বিশেষাধিকারের নীতি (PoLP) বলবৎ করুন
অ্যাক্সেস অধিকার সীমাবদ্ধ করা Infrastructure as Code-এর একটি গুরুত্বপূর্ণ সর্বোত্তম অনুশীলন যা উন্নত করে IaC security সর্বোত্তম অনুশীলন। ন্যূনতম বিশেষাধিকারের নীতি (PoLP) মেনে চলার মাধ্যমে সংস্থাগুলো পারে:
- নিরাপত্তা ঝুঁকি কমাতে নিশ্চিত করছে শুধুমাত্র অনুমোদিত ব্যবহারকারীরাই পরিকাঠামোটি পরিবর্তন করতে পারবেন।
- অতিরিক্ত অনুমতি সীমিত করুন, যা দুর্ঘটনাজনিত বা বিদ্বেষপূর্ণ পরিবর্তনের ঝুঁকি হ্রাস করে।
- সামগ্রিকভাবে শক্তিশালী করুন IaC security কঠোর ভূমিকা-ভিত্তিক প্রবেশাধিকার নিয়ন্ত্রণ প্রয়োগের মাধ্যমে।
নিরবচ্ছিন্ন পর্যবেক্ষণ এবং স্থির বিশ্লেষণ বাস্তবায়ন করুন
রক্ষণাবেক্ষণে IaC security সর্বোত্তম অনুশীলন অনুযায়ী, সংস্থাগুলিকে ডেপ্লয়মেন্টের আগে দুর্বলতা শনাক্ত করার জন্য স্ট্যাটিক অ্যানালাইসিস টুল এবং নিরবচ্ছিন্ন পর্যবেক্ষণ অন্তর্ভুক্ত করতে হবে।
- স্থির বিশ্লেষণ স্ক্যান IaC নিরাপত্তা ত্রুটি, নিয়ম লঙ্ঘন এবং ভুল কনফিগারেশনের জন্য স্ক্রিপ্ট।
- রিয়েল-টাইম মনিটরিং অননুমোদিত অবকাঠামোগত পরিবর্তন শনাক্ত করে, নিশ্চিত করছে নিরাপত্তা নীতিমালা বলবৎ রয়েছে।
- Snyk, Checkov, বা Terrascan-এর মতো স্বয়ংক্রিয় টুলগুলি সুরক্ষিত করতে সাহায্য করে IaC উৎপাদনে যাওয়ার আগে টেমপ্লেটগুলো।
কন্টেইনার ইমেজ স্ক্যানিং
Infrastructure as Code-এর অনেক সেরা অনুশীলন কনফিগারেশনের বাইরেও কন্টেইনারাইজড পরিবেশ পর্যন্ত বিস্তৃত, যেখানে অসুরক্ষিত ইমেজ নিরাপত্তা ঝুঁকি তৈরি করে। কন্টেইনার ইমেজ স্ক্যানিংকে একীভূত করা IaC security সর্বোত্তম অনুশীলন সাহায্য করে:
- কন্টেইনার ইমেজের মধ্যে থাকা পুরোনো বা ঝুঁকিপূর্ণ সফটওয়্যার শনাক্ত করা।
- ইমেজ ডেপ্লয় করার আগে হার্ডকোডেড গোপনীয় তথ্য এবং সম্ভাব্য ম্যালওয়্যার শনাক্ত করা।
- নিশ্চিত করছে Dagda, Clair, Trivy, এবং Anchore-এর মতো টুল দিয়ে ইমেজ স্ক্যান করে কনফিগারেশন সুরক্ষিত করুন।
সংহত করে কন্টেইনার নিরাপত্তা মধ্যে IaC ওয়ার্কফ্লো এবং টিমের মাধ্যমে এমন ভুল কনফিগারেশন প্রতিরোধ করা যায়, যা ক্লাউড এনভায়রনমেন্টকে আক্রমণের ঝুঁকিতে ফেলে।
CI/CD Pipeline Security এবং সমন্বিত প্রতিবেদন
নিরাপত্তা অন্তর্ভুক্ত করা CI/CD pipelines এর জন্য অপরিহার্য IaC security সর্বোত্তম অনুশীলন। এই পদ্ধতি নিশ্চিত করে:
- প্রতিটি কোড পরিবর্তনের জন্য নিরাপত্তা যাচাই স্বয়ংক্রিয় করুন।
- ম্যানুয়াল অডিটের উপর নির্ভর না করে, নিয়মকানুন প্রতিপালন যেন নিরন্তরভাবে বলবৎ থাকে তা নিশ্চিত করুন।
- নিরাপত্তাজনিত সমস্যাগুলো দ্রুত শনাক্ত ও সমাধান করার জন্য নিয়মকানুন মেনে চলার একটি ইতিহাস বজায় রাখুন।
জেনকিন্স, গিটহাব অ্যাকশনস এবং গিটল্যাবের মতো টুল CI/CD নিরাপত্তা যাচাইকরণ সরাসরি ডেভেলপমেন্টের সাথে একীভূত করুন pipelineএছাড়াও, DefectDojo এবং OWASP Glue-এর মতো প্ল্যাটফর্মগুলো নিরাপত্তা সংক্রান্ত তথ্যগুলোকে একটি একক স্থানে একত্রিত করে। dashboardএর ফলে অবকাঠামোগত স্থাপনা জুড়ে দুর্বলতাগুলো শনাক্ত করা এবং সেগুলোর সমাধান করা সহজ হয়।
অখণ্ডতা এবং উৎসের জন্য প্রত্নবস্তু স্বাক্ষর
এর অখণ্ডতা নিশ্চিত করতে IaC কনফিগারেশন অনুসারে, সংস্থাগুলির উচিত তাদের Infrastructure as Code-এর সর্বোত্তম অনুশীলনের অংশ হিসেবে আর্টিফ্যাক্ট সাইনিং বাস্তবায়ন করা। এই পদ্ধতি:
- বিল্ড এবং রানটাইমের মধ্যে হস্তক্ষেপ প্রতিরোধ করুন।
- স্থাপনের আগে অবকাঠামোগত উপাদানগুলোর সত্যতা যাচাই করুন।
- নিরাপদ স্বাক্ষর ব্যবস্থা বাস্তবায়নের জন্য TUF (দ্য আপডেট ফ্রেমওয়ার্ক)-এর মতো ওপেন-সোর্স টুল ব্যবহার করুন।
আর্টিফ্যাক্ট সাইনিং নিশ্চিত করে যে শুধুমাত্র বিশ্বস্ত ও যাচাইকৃত অবকাঠামোগত কনফিগারেশনই ব্যবহৃত হচ্ছে, যা সাপ্লাই চেইন আক্রমণের ঝুঁকি হ্রাস করে। IaC স্থাপনা
কেন এগুলো IaC Security সর্বোত্তম অনুশীলন গুরুত্বপূর্ণ
ইনফ্রাস্ট্রাকচার অ্যাজ কোড-এর এই সর্বোত্তম অনুশীলনগুলো অনুসরণ করে প্রতিষ্ঠানগুলো নিম্নলিখিত কাজগুলো করতে পারে:
- নিরাপত্তাজনিত ভুল কনফিগারেশন প্রতিরোধ করুন যা ক্লাউড পরিবেশকে আক্রমণের ঝুঁকিতে ফেলে।.
- উন্নত করা IaC security & IaC সক্রিয় ঝুঁকি প্রশমনের মাধ্যমে সাইবার নিরাপত্তা.
- স্ট্যাটিক অ্যানালাইসিস এবং এর মাধ্যমে নিরাপত্তা প্রয়োগ স্বয়ংক্রিয় করুন CI/CD নিরাপত্তা একীকরণ.
- ক্লাউড পরিকাঠামো যেন নিয়মসম্মত, স্থিতিস্থাপক এবং কারসাজি-প্রতিরোধী থাকে তা নিশ্চিত করুন।.
নিরাপত্তা অন্তর্ভুক্ত করা IaC শুরু থেকে একমাত্র উপায় নিয়ন্ত্রণ বজায় রাখা, লঙ্ঘন প্রতিরোধ করা এবং অবকাঠামোর জীবনচক্র জুড়ে এর নিরাপত্তা নিশ্চিত করা।.
জাইজেনির IaC Securityইনফ্রাস্ট্রাকচার অ্যাজ কোড সেরা অনুশীলনের জন্য একটি সর্বাঙ্গীণ প্ল্যাটফর্ম
যেহেতু সংস্থাগুলি ক্রমবর্ধমানভাবে ইনফ্রাস্ট্রাকচার অ্যাজ কোড (Infrastructure as Code) গ্রহণ করছেIaCক্লাউড পরিকাঠামো স্বয়ংক্রিয় করতে গেলেও, নিরাপত্তা ঝুঁকি ক্রমাগত বাড়ছে। IaC security সর্বোত্তম অনুশীলন, ভুল কনফিগারেশন, ফাঁস হওয়া গোপনীয় তথ্য এবং দুর্বল নির্ভরতা গুরুতর নিরাপত্তা ফাঁক তৈরি করে। ফলস্বরূপ, কোম্পানিগুলোকে অবশ্যই একীভূত করতে হবে। IaC শুরু থেকেই ক্লাউড এনভায়রনমেন্ট সুরক্ষিত রাখার জন্য সাইবার নিরাপত্তা ব্যবস্থা। এই বিষয়টি মাথায় রেখে, জাইজেনি একটি সমন্বিত প্ল্যাটফর্ম প্রদান করে যা কোড থেকে ক্লাউড পর্যন্ত অবকাঠামোকে স্থিতিস্থাপক, নিয়মসম্মত এবং সুরক্ষিত রাখে।
ক্লাউড ভুল কনফিগারেশন সনাক্তকরণ এবং প্রতিরোধ IaC Security
নিঃসন্দেহে, ক্লাউড নিরাপত্তা সংক্রান্ত ঘটনার অন্যতম প্রধান কারণ হলো ভুল কনফিগারেশন। এই কারণে, নিরাপত্তা দলগুলোর এমন টুলের প্রয়োজন যা ডেপ্লয়মেন্টের আগেই ঝুঁকি শনাক্ত ও প্রশমিত করতে পারে। আর একারণেই জাইজেনি (Xygeni) ক্রমাগত স্ক্যান করে। Terraformক্লাউডফর্মেশন Kubernetesবাইসেপ এবং এআরএম টেমপ্লেট, নিশ্চিত করছে ক্লাউড এনভায়রনমেন্টগুলো ইনফ্রাস্ট্রাকচার অ্যাজ কোড-এর সর্বোত্তম অনুশীলন অনুসরণ করে। নিরাপত্তা প্রয়োগ স্বয়ংক্রিয় করার মাধ্যমে, জাইজেনি প্রতিষ্ঠানগুলিকে সক্ষম করে:
- ত্রুটিপূর্ণভাবে কনফিগার করা স্টোরেজ, অতিরিক্ত IAM পারমিশন এবং অরক্ষিত সিকিউরিটি গ্রুপ প্রতিরোধ করুন।
- ঝুঁকিপূর্ণ অবকাঠামোগত কনফিগারেশন ব্লক করে নিয়ম মেনে চলা নিশ্চিত করুন।
- ম্যানুয়াল নিরাপত্তা পর্যালোচনা কমিয়ে দক্ষতা বৃদ্ধি করা এবং একই সাথে IaC security সেরা অনুশীলন.
গোপনীয়তা নিরাপত্তা: সংবেদনশীল ডেটা সুরক্ষিত রাখা IaC
হার্ডকোডেড ক্রেডেনশিয়াল IaC স্ক্রিপ্টগুলো ক্লাউড এনভায়রনমেন্টকে অননুমোদিত অ্যাক্সেসের ঝুঁকিতে ফেলে। ফলে, প্রতিষ্ঠানগুলোকে তাদের পরিকাঠামো সুরক্ষিত করার জন্য অতিরিক্ত সতর্কতা অবলম্বন করতে হয়। এই চ্যালেঞ্জ মোকাবেলায়, জাইজেনির... গোপনীয়তা সুরক্ষা সমাধান সংবেদনশীল ডেটা সুরক্ষিত থাকে তা নিশ্চিত করে:
- ডেপ্লয়মেন্টের আগে হার্ডকোডেড গোপনীয় তথ্যের জন্য রিপোজিটরিগুলো স্ক্যান করা হচ্ছে।
- অনিরাপদ ব্লক করা commitএর মধ্যে CI/CD pipelineপরিচয়পত্র ফাঁস প্রতিরোধ করার জন্য।
- হুমকি গুরুতর হওয়ার আগেই তা প্রশমিত করার জন্য নিরাপত্তা দলগুলোকে রিয়েল টাইমে সতর্ক করা।
সংহত করে IaC security সেরা অভ্যাসসংস্থাগুলো একটি গুরুতর নিরাপত্তা ঝুঁকি দূর করে, যা আক্রমণকারীরা প্রায়শই কাজে লাগায়।
ব্যাপক IaC উন্নত নিরাপত্তার জন্য ফ্রেমওয়ার্ক সমর্থন
মাল্টি-ক্লাউড এবং হাইব্রিড পরিবেশে নিরাপত্তা উন্নত করার জন্য, Xygeni বিস্তৃত ফ্রেমওয়ার্ক সামঞ্জস্যতা প্রদান করে। সেই অনুযায়ী, Xygeni নিম্নলিখিত বিষয়গুলো সমর্থন করে:
- Terraform – AWS, Azure, এবং GCP জুড়ে প্রোভিশনিং সুরক্ষিত করে।
- কুবারনেটিস এবং ডকার – কুবারনেটিস কনফিগারেশন এবং কন্টেইনারাইজড পরিবেশে থাকা দুর্বলতা শনাক্ত করে।
- বাইসেপ এবং আর্ম টেমপ্লেট – মাইক্রোসফট অ্যাজুর-এর ভুল কনফিগারেশন শনাক্ত করে।
- ক্লাউডফর্মেশন – AWS পরিকাঠামোর জন্য নিরাপত্তা নীতি স্বয়ংক্রিয় করে।
যেহেতু জাইজেনি একাধিক ফ্রেমওয়ার্ক সুরক্ষিত করে, সংস্থাগুলো লাভবান হয় বিভিন্ন ক্লাউড অবকাঠামো জুড়ে সামঞ্জস্যপূর্ণ নিরাপত্তা.
স্বয়ংক্রিয় নিরাপত্তা নীতি প্রয়োগ IaC কর্মপ্রবাহ
যেহেতু ম্যানুয়াল নিরাপত্তা যাচাই করতে অনেক সময় লাগে, তাই যোগ করা IaC security উন্নয়নে সর্বোত্তম অনুশীলন pipelineএটি অপরিহার্য। প্রক্রিয়াটি সহজ করার জন্য, Xygeni স্বয়ংক্রিয়ভাবে নিম্নলিখিত উপায়ে পলিসি প্রয়োগ করে:
- স্থাপনের পূর্বে দুর্বলতা, ভুল কনফিগারেশন এবং নিয়ম লঙ্ঘনের বিষয় শনাক্ত করা।
- নিরাপত্তা ঝুঁকি প্রতিরোধ করা CI/CD pipelineঅনিরাপদ পরিকাঠামোকে প্রোডাকশনে পৌঁছানো থেকে প্রতিরোধ করা।
- ডেভেলপারদের তাৎক্ষণিক প্রতিক্রিয়া প্রদান করা, যা তাদের ভুল কনফিগারেশনগুলো দ্রুত সংশোধন করতে সাহায্য করে।
এইভাবে, নিরাপত্তা দলগুলো প্রয়োগ করতে পারে IaC সাইবার নিরাপত্তা উন্নয়ন কার্যপ্রবাহে ব্যাঘাত না ঘটিয়ে ব্যবস্থা গ্রহণ।
কন্টেইনার ইমেজ স্ক্যানিং এর জন্য IaC সাইবার নিরাপত্তা
কারণ অনেক IaC ডেপ্লয়মেন্টগুলো কন্টেইনারাইজড পরিবেশের উপর নির্ভর করে, এবং অসুরক্ষিত ইমেজ প্রায়শই লুকানো ঝুঁকি তৈরি করে। তাই, কন্টেইনার ইমেজ স্ক্যানিং একটি অত্যন্ত গুরুত্বপূর্ণ ভূমিকা পালন করে। নিশ্চিত IaC security সর্বোত্তম অনুশীলন। জাইজেনি উন্নত স্ক্যানিংকে সমন্বিত করে:
- পুরানো সফ্টওয়্যার এবং দুর্বলতার জন্য ডকার ইমেজ বিশ্লেষণ করুন।
- কন্টেইনারাইজড পরিবেশে ম্যালওয়্যার, ভুল কনফিগারেশন এবং নিরাপত্তা দুর্বলতা শনাক্ত করুন।
- অবকাঠামো নিশ্চিত করার মাধ্যমে অনিরাপদ ইমেজের ডেপ্লয়মেন্ট ব্লক করুন। Code security সর্বোত্তম অনুশীলন অনুসরণ করা হয় CI/CD pipelines.
কন্টেইনার নিরাপত্তাকে একীভূত করার মাধ্যমে IaC ওয়ার্কফ্লো এবং টিমগুলো এমন ভুল কনফিগারেশন প্রতিরোধ করে যা ক্লাউড এনভায়রনমেন্টকে আক্রমণের ঝুঁকিতে ফেলে।
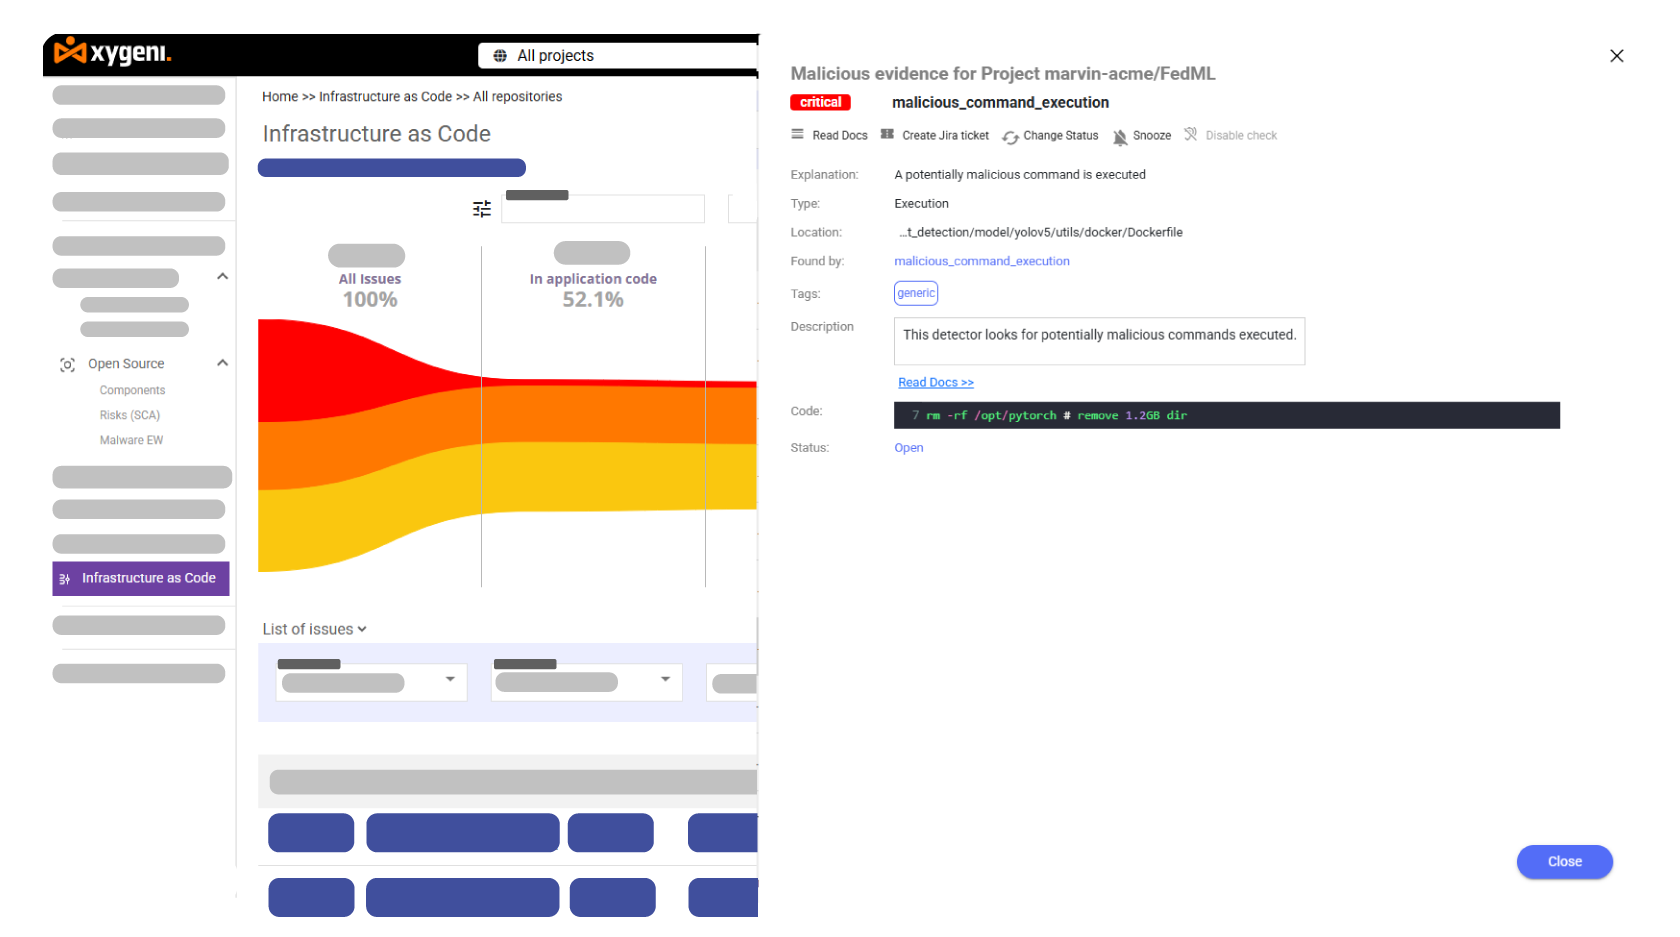
প্রতিরোধক্ষতিকর কমান্ড এবং সাপ্লাই চেইন আক্রমণের IaC
ঐতিহ্যগত IaC security সরঞ্জাম প্রায়শই ব্যর্থ হয় ক্ষতিকারক কমান্ড এবং সরবরাহ শৃঙ্খলের হুমকি ইনফ্রাস্ট্রাকচার স্ক্রিপ্টের মধ্যে লুকানো থাকে। তবে, জাইজেনি নিম্নলিখিত উপায়ে নিরাপত্তা জোরদার করে:
- ব্যাকডোর প্রবেশ করানো অননুমোদিত কমান্ড শনাক্ত করা।
- নির্ভরতা বিভ্রান্তি এবং ক্ষতিকারক প্যাকেজ ইনজেকশন প্রতিরোধ করা।
- যাচাইকরণের মাধ্যমে পরিকাঠামো সেটিংসে কারসাজি প্রতিরোধ করা আর্টিফ্যাক্টের অখণ্ডতা.
এর ফলে, প্রতিষ্ঠানগুলো অবকাঠামোগত নিরাপত্তাকে প্রভাবিত করার আগেই গোপন আক্রমণের পথগুলো নির্মূল করে।
নিরবচ্ছিন্ন পর্যবেক্ষণ এবং রিয়েল-টাইম হুমকি সুরক্ষা
অতিক্রম করতে standard দুর্বলতা সনাক্তকরণের মাধ্যমে, জাইজেনি রিয়েল-টাইম নিরাপত্তা সংক্রান্ত তথ্য প্রদান করে। বিশেষত, জাইজেনি নিরাপত্তা দলগুলোকে নিম্নলিখিত কাজগুলো করতে সক্ষম করে:
- শনাক্ত করা উচ্চ-ঝুঁকিপূর্ণ দুর্বলতা দ্বারা পৌঁছানোর যোগ্যতা বিশ্লেষণ.
- অননুমোদিত পরিবর্তন শনাক্ত করতে অবকাঠামোগত পরিবর্তনগুলো পর্যবেক্ষণ করুন।
- ব্যবহার হুমকি বুদ্ধিমত্তা আক্রমণগুলো গুরুতর রূপ নেওয়ার আগেই প্রতিরোধ করা।
যোগ করে IaC security সর্বোত্তম অনুশীলন অনুসরণ করে, দলগুলো স্থাপনের আগেই নিরাপত্তা উন্নত করতে এবং ঝুঁকি কমাতে পারে।
কেন জাইজেনি সেরা পছন্দ IaC Security
প্রচলিত থেকে ভিন্ন Un IaC security Xygeni যে সরঞ্জামগুলি সরবরাহ করে:
- স্বয়ংক্রিয় প্রয়োগ ইনফ্রাস্ট্রাকচার অ্যাজ কোড সেরা অনুশীলন ভুল কনফিগারেশন প্রতিরোধ করতে।
- অগ্রসর গোপনীয়তা নিরাপত্তা পরিচয়পত্র ফাঁস হওয়ার ঝুঁকি দূর করতে।
- কন্টেইনার ইমেজ স্ক্যানিং ক্লাউড-নেটিভ অ্যাপ্লিকেশন সুরক্ষিত করতে
- জন্য সম্পূর্ণ সমর্থন টেরাফর্ম, কুবারনেটিস, ডকার, বাইসেপ এবং ক্লাউডফর্মেশন.
- ক্রমাগত পর্যবেক্ষণের সাথে রিয়েল-টাইম নিরাপত্তা অন্তর্দৃষ্টি ক্লাউড পরিবেশের জন্য
Xygeni-এর মাধ্যমে আপনার পরিকাঠামো সুরক্ষিত করুন IaC Security সেরা অনুশীলন
যেহেতু নিরাপত্তা ঝুঁকি ক্রমাগত পরিবর্তিত হয়, তাই সংস্থাগুলিকে তাদের উন্নয়ন প্রক্রিয়ায় Infrastructure as Code-এর সর্বোত্তম অনুশীলনগুলিকে অন্তর্ভুক্ত করতে হবে। এই কারণে, Xygeni একটি সর্বাঙ্গীণ প্ল্যাটফর্ম সরবরাহ করে। IaC security & IaC সাইবার নিরাপত্তা, যা ডেভেলপমেন্ট থেকে ডেপ্লয়মেন্ট পর্যন্ত ক্লাউড এনভায়রনমেন্টের সুরক্ষা নিশ্চিত করে।
স্বয়ংক্রিয় নিরাপত্তা নীতি, নিরন্তর পর্যবেক্ষণ এবং ম্যালওয়্যার সনাক্তকরণের মাধ্যমে জাইজেনি প্রতিষ্ঠানগুলোকে প্রয়োগ করতে সাহায্য করে। IaC security প্রোডাকশনে প্রভাব ফেলার আগেই নিরাপত্তা ঝুঁকি দূর করার সর্বোত্তম পদ্ধতি।
আজই আপনার ক্লাউড পরিকাঠামো সুরক্ষিত করুন। উন্নয়ন থেকে স্থাপন পর্যন্ত, জাইজেনি কীভাবে ‘ইনফ্রাস্ট্রাকচার অ্যাজ কোড’ এর সর্বোত্তম অনুশীলন দ্বারা পরিকাঠামো সুরক্ষিত করে, তা জানতে আমাদের সাথে যোগাযোগ করুন।