






অবকাঠামো হিসাবে Code security প্রতিষ্ঠানগুলো স্বয়ংক্রিয় ক্লাউড ব্যবস্থাপনার দিকে অগ্রসর হওয়ায় এটি একটি ক্রমবর্ধমান অগ্রাধিকার হয়ে উঠছে। এর সুবিধা কাজে লাগিয়ে IaC বিভিন্ন টুলের সাহায্যে টিমগুলো দ্রুত ও দক্ষতার সাথে পরিকাঠামো স্থাপন করতে পারে। তবে, শক্তিশালী নিরাপত্তা ব্যবস্থা ছাড়া, ভুল কনফিগারেশন তৈরি করতে পারেন দুর্বলতা যা ক্লাউড পরিবেশকে ঝুঁকিতে ফেলে। এটি প্রতিরোধ করতে, IaC security স্ক্যানিং সমস্যাগুলো আগেভাগেই শনাক্ত করতে সাহায্য করে, ফলে ডেপ্লয়মেন্টের আগেই পরিকাঠামো সুরক্ষিত থাকে।
যেহেতু আরও বেশি সংস্থা Infrastructure as Code গ্রহণ করছে, নিরাপত্তাকে অবশ্যই অগ্রাধিকার দিতে হবে। বাজারটি পৌঁছাবে বলে অনুমান করা হচ্ছে 2.3 দ্বারা $ XNUM এক্স বিলিয়ন, তৈরি IaC security ক্লাউড নিরাপত্তা কৌশলের একটি অপরিহার্য অংশ হলো স্ক্যানিং। সক্রিয় সুরক্ষামূলক ব্যবস্থা ছাড়া, টিমগুলো এমন ঝুঁকি তৈরি করতে পারে যা কমপ্লায়েন্স লঙ্ঘন বা নিরাপত্তা লঙ্ঘনের কারণ হতে পারে।
এই নির্দেশিকায়, আমরা অপরিহার্য নিরাপত্তা অনুশীলনগুলো নিয়ে আলোচনা করব। আমরা আলোচনা করব IaC securityজনপ্রিয় নিয়ে আলোচনা করুন IaC সরঞ্জাম, সর্বোত্তম অনুশীলন শেয়ার করুন IaC security স্ক্যানিং সম্পর্কে বলুন এবং ব্যাখ্যা করুন কিভাবে জাইজেনি (Xygeni) ক্লাউড পরিকাঠামোকে ভুল কনফিগারেশন এবং দুর্বলতা থেকে রক্ষা করতে সাহায্য করে।
ইনফ্রাস্ট্রাকচার অ্যাজ কোড কী?IaC)
কোড হিসাবে পরিকাঠামো (IaCম্যানুয়াল কাজের পরিবর্তে কোড ব্যবহার করে ইনফ্রাস্ট্রাকচার পরিচালনা ও সেট আপ করার একটি উপায় হলো এটি। এর ফলে, আইটি টিমগুলো ইনফ্রাস্ট্রাকচার ডেপ্লয়মেন্ট স্বয়ংক্রিয় করতে পারে, সবকিছু একই রেখে, স্কেল করা সহজ করে এবং শ্রম কমিয়ে আনতে পারে। কোডে কনফিগারেশন লেখার মাধ্যমে, টিমগুলো কোনো অতিরিক্ত ম্যানুয়াল পদক্ষেপ ছাড়াই দ্রুত তাদের ইনফ্রাস্ট্রাকচার কপি, পরিবর্তন এবং পরীক্ষা করতে পারে।
IaC কনফিগারেশনগুলো সাধারণত ভার্সন-কন্ট্রোলড ফাইলে সংরক্ষণ করা হয়, যা ডেভেলপারদের পরিবর্তনগুলো ট্র্যাক করতে এবং প্রয়োজনে রোল ব্যাক করতে সাহায্য করে। CISA, IaC এটি হলো “মেশিন-পঠনযোগ্য কনফিগারেশন ফাইল ব্যবহার করে কোনো প্রতিষ্ঠানের আইটি পরিকাঠামো পরিচালনা ও সরবরাহ করার প্রক্রিয়া।” এই পদ্ধতি মানুষের ভুল কমায়, ডেপ্লয়মেন্টের গতি বাড়ায় এবং স্বয়ংক্রিয়ভাবে সর্বোত্তম অনুশীলনগুলো প্রয়োগ করার মাধ্যমে ক্লাউড নিরাপত্তা জোরদার করে।
এর মূল নীতি IaC
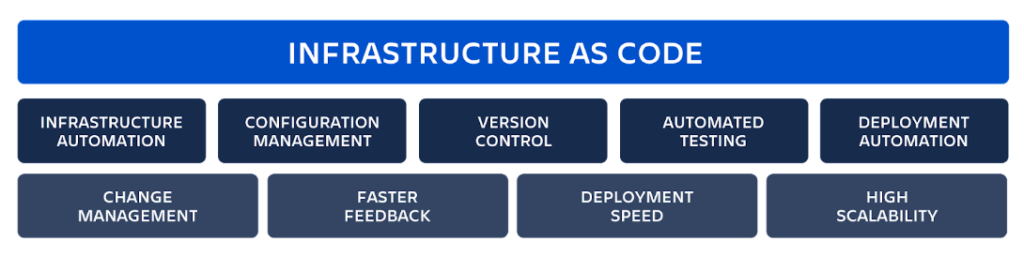
কোড হিসাবে পরিকাঠামো (IaC) এমন কিছু মূল নীতি অনুসরণ করে যা এটিকে তৈরি করে দক্ষ, সম্প্রসারণযোগ্য এবং নির্ভরযোগ্যএই মৌলিক বিষয়গুলো বোঝার মাধ্যমে দলগুলো সম্পূর্ণরূপে কাজে লাগাতে পারে IaC সরঞ্জাম উন্নতি করা স্বয়ংক্রিয়করণ, সামঞ্জস্যতা এবং নিরাপত্তা.
১. ঘোষণামূলক কনফিগারেশন: কাঙ্ক্ষিত অবস্থা নির্ধারণ
অবকাঠামো হিসাবে Code securityদলগুলো ধাপে ধাপে নির্দেশাবলী নির্দিষ্ট করার পরিবর্তে পরিকাঠামোটি কেমন হবে তা নির্ধারণ করে। এটি প্রোভিশনিংকে অনুমানযোগ্য এবং পুনরাবৃত্তিযোগ্য করে তোলে, যা নিশ্চিত করে যে বিভিন্ন পরিবেশে ডেপ্লয়মেন্টগুলো সামঞ্জস্যপূর্ণ থাকে। অধিকন্তু, Terraform-এর মতো টুলগুলো এই পদ্ধতিকে সহজ করে, যা দলগুলোকে দক্ষতার সাথে কনফিগারেশন পরিচালনা করতে এবং মানুষের ভুল কমাতে সাহায্য করে।
২. আইডম্পোটেন্সি: বিভিন্ন পরিবেশে সামঞ্জস্য নিশ্চিতকরণ
একটি কনফিগারেশন যতবারই প্রয়োগ করা হোক না কেন, IaC security স্ক্যানিং নিশ্চিত করে যে অবকাঠামোর একই অবস্থা বজায় থাকে। এটি অপ্রত্যাশিত পরিবর্তন এবং কনফিগারেশনের বিচ্যুতি দূর করে, ফলে ডেপ্লয়মেন্ট স্থিতিশীল এবং অনুমানযোগ্য থাকে।
৩. সংস্করণ নিয়ন্ত্রণ: কার্যকরভাবে পরিবর্তনসমূহ পর্যবেক্ষণ
IaC টুলগুলো গিট-এর মতো ভার্সন কন্ট্রোল সিস্টেমে কনফিগারেশন সংরক্ষণ করে, যা টিমগুলোকে সহজেই পরিবর্তনগুলো ট্র্যাক, পর্যালোচনা এবং রোল ব্যাক করতে সাহায্য করে। এর ফলে, অবকাঠামোগত পরিবর্তনগুলো নিরীক্ষণযোগ্য ও স্বচ্ছ হয়ে ওঠে, যা পারস্পরিক সহযোগিতা এবং নিরাপত্তা উন্নত করে।
৪. অটোমেশন: কর্মপ্রবাহকে সুবিন্যস্ত করা
স্বয়ংক্রিয়করণ এর কেন্দ্রবিন্দুতে রয়েছে IaC security স্ক্যানিং। এটি পরিকাঠামো সংস্থানকে একীভূত করার সুযোগ দেয়। CI/CD pipelineএর ফলে দ্রুততর এবং পুনরাবৃত্তিযোগ্য ডেপ্লয়মেন্ট সম্ভব হয়। ম্যানুয়াল কাজ কমিয়ে অটোমেশন ভুলত্রুটি হ্রাস করে, কর্মদক্ষতা বাড়ায় এবং স্বয়ংক্রিয়ভাবে নিরাপত্তা নীতি প্রয়োগ করে।
৫. পরিমাপযোগ্যতা ও স্থিতিস্থাপকতা: পরিবর্তনশীল চাহিদার সাথে খাপ খাইয়ে নেওয়া
সঙ্গে IaC বিভিন্ন টুলের সাহায্যে টিমগুলো সহজেই ইনফ্রাস্ট্রাকচার স্কেল করতে পারে। উদাহরণস্বরূপ, Terraform এবং CloudFormation-এর মাধ্যমে চাহিদা অনুযায়ী রিসোর্স স্বয়ংক্রিয়ভাবে সমন্বয় করা যায়। এই নমনীয়তা নিশ্চিত করে যে, প্রয়োজন অনুযায়ী ইনফ্রাস্ট্রাকচারের প্রসার ঘটে এবং একই সাথে খরচ কম ও নিরাপত্তা বজায় থাকে।
IaC টুলস
অনেক আছে IaC বিভিন্ন টুল উপলব্ধ আছে, যার প্রত্যেকটি টিমকে তাদের ইনফ্রাস্ট্রাকচার স্বয়ংক্রিয় করতে, পরিচালনা করতে এবং সুরক্ষিত করতে সাহায্য করার জন্য স্বতন্ত্র বৈশিষ্ট্য প্রদান করে। সঠিক টুল নির্বাচন করা আপনার ক্লাউড প্রোভাইডার, অটোমেশনের প্রয়োজনীয়তা এবং নিরাপত্তার চাহিদার উপর নির্ভর করে। এখানে সর্বাধিক ব্যবহৃত কিছু Infrastructure as Code টুলের তালিকা দেওয়া হলো:
- Terraform – একটি বহুল গৃহীত ওপেন-সোর্স IaC এটি এমন একটি টুল যা AWS, Azure, এবং Google Cloud সহ একাধিক ক্লাউড প্রোভাইডারকে সাপোর্ট করে। এটি প্রোভিশনিং এবং স্কেলিং সহজ করার জন্য ডিক্লারেটিভ কনফিগারেশন ব্যবহার করে।
- Ansible – মূলত একটি কনফিগারেশন ম্যানেজমেন্ট টুল, তবে ইনফ্রাস্ট্রাকচারের জন্যও উপযোগী। Code security ডেপ্লয়মেন্ট স্বয়ংক্রিয় করে এবং বিভিন্ন এনভায়রনমেন্ট জুড়ে সামঞ্জস্য নিশ্চিত করার মাধ্যমে।
- ক্লাউডফর্মেশন – একটি AWS-নেটিভ IaC এমন একটি পরিষেবা যা দলগুলোকে AWS-ভিত্তিক পরিবেশে নিরাপদে পরিকাঠামো নির্ধারণ ও স্থাপন করতে সাহায্য করে।
- অ্যাজুর রিসোর্স ম্যানেজার (এআরএম) টেমপ্লেট – মাইক্রোসফটের IaC অ্যাজুর-ভিত্তিক ক্লাউড পরিবেশে পরিকাঠামো পরিচালনা ও স্বয়ংক্রিয় করার সমাধান।
দলগুলো যখন Infrastructure as Code গ্রহণ করছে, তখন সঠিকটি বেছে নেওয়া প্রয়োজন। IaC অটোমেশন, স্কেলেবিলিটি এবং এর জন্য টুলস অপরিহার্য। IaC security স্ক্যানিং। অধিকন্তু, এই টুলগুলিতে নিরাপত্তা অনুশীলনগুলিকে একীভূত করা ভুল কনফিগারেশন প্রতিরোধ করতে সাহায্য করে, যা ডেপ্লয়মেন্ট থেকে প্রোডাকশন পর্যন্ত ক্লাউড পরিবেশকে সুরক্ষিত রাখে।
উপকারিতা IaC
কোড হিসাবে পরিকাঠামো (IaCক্লাউড পরিকাঠামো স্থাপন ও পরিচালনার পদ্ধতি সংস্থাগুলোর জন্য বদলে যাচ্ছে। এর ফলে, ব্যবসা প্রতিষ্ঠানগুলো রিসোর্স সেটআপ স্বয়ংক্রিয় করতে, আরও দক্ষতার সাথে কাজ করতে এবং খরচ কমাতে পারছে। এছাড়াও, ক্লাউড পরিকাঠামো ব্যবহারের মাধ্যমে... IaC টুলস ব্যবহার করে, টিমগুলো ম্যানুয়াল ভুল এড়িয়ে বিভিন্ন এনভায়রনমেন্টে ইনফ্রাস্ট্রাকচার একই রাখতে পারে। IBM-এর মতে, এই পদ্ধতি টিমগুলোকে “ইনফ্রাস্ট্রাকচারের তৈরি, স্থাপন এবং চলমান ব্যবস্থাপনা স্বয়ংক্রিয় করতে” সাহায্য করে, যা শেষ পর্যন্ত অপারেশনকে আরও মসৃণ করে এবং ডেলিভারির গতি বাড়ায়। এর পাশাপাশি, যোগ করা IaC ডেভঅপস ওয়ার্কফ্লো টিমগুলোকে সহজে তাদের পরিকাঠামো সম্প্রসারণ করতে সাহায্য করে এবং সিস্টেমগুলোকে নিরাপদ ও কার্যকর রাখে।
- দ্রুত বাজারের সময় - IaC ম্যানুয়াল সেটআপের প্রয়োজনীয়তা দূর করে, ফলে ইনফ্রাস্ট্রাকচার ডেপ্লয়মেন্ট দ্রুত এবং সামঞ্জস্যপূর্ণ হয়। এর ফলে, টিমগুলো বিলম্ব কমাতে এবং সফটওয়্যার রিলিজের গতি বাড়াতে পারে।
- আরও ভালো স্থিতিশীলতা – কনফিগারেশন ড্রিফট বন্ধ করার মাধ্যমে, IaC সকল পরিবেশে পরিকাঠামো একই রাখে, ফলে সিস্টেমগুলো আরও স্থিতিশীল ও সুরক্ষিত হয়।
- উচ্চ উত্পাদনশীলতা – অবকাঠামোগত কাজগুলো স্বয়ংক্রিয় করার ফলে পুনরাবৃত্তিমূলক কাজ কমে যায়, যার ফলে ডেভেলপাররা নতুন ধারণার ওপর মনোযোগ দিতে পারেন। তাছাড়া, IaC মসৃণভাবে খাপ খায় CI/CD pipelineএর ফলে ডেভেলপমেন্ট ওয়ার্কফ্লো পরিচালনা করা আরও সহজ হয়।
- কম দাম – পরিকাঠামো ব্যবস্থাপনা স্বয়ংক্রিয় করার ফলে কায়িক শ্রমের প্রয়োজনীয়তা কমে যায়, যা ব্যবসা প্রতিষ্ঠানগুলোকে ব্যয় কমাতে এবং সম্পদের বিচক্ষণ ব্যবহারে সহায়তা করে।
- শক্তিশালী নিরাপত্তা - সঙ্গে IaC security স্ক্যানিংয়ের ফলে পরিকাঠামো স্থির থাকে, অর্থাৎ আপডেটগুলো উপাদানগুলোকে পরিবর্তন না করে প্রতিস্থাপন করে। এটি নিরাপত্তাকে শক্তিশালী রাখে এবং ভুল সংশোধন করা সহজ করে তোলে।
অবকাঠামো ব্যবহার করে Code securityএর মাধ্যমে প্রতিষ্ঠানগুলো ক্লাউড পরিবেশকে শক্তিশালী ও সহজে নিয়ন্ত্রণযোগ্য রাখার পাশাপাশি এর পরিধি, কার্যকারিতা এবং নিরাপত্তা বৃদ্ধি করতে পারে। এছাড়াও, যোগ করার মাধ্যমে IaC security স্ক্যানিং শুরু থেকেই অবকাঠামোগত সেটিংস সুরক্ষিত রাখে।
অবকাঠামো বলতে কী বোঝায় Code Security?
অবকাঠামো হিসাবে Code security (IaC securityএর মূল উদ্দেশ্য হলো ইনফ্রাস্ট্রাকচার কোডকে ঝুঁকি থেকে সুরক্ষিত রাখা। যেহেতু IaC দলগুলোকে কোডের সাহায্যে ক্লাউড এনভায়রনমেন্ট সেট আপ করতে সাহায্য করে, কিন্তু যেকোনো ভুল, ফাঁস হওয়া গোপনীয় তথ্য বা পুরোনো সফটওয়্যার নিরাপত্তা সমস্যা তৈরি করতে পারে। একারণেই সুরক্ষিত করা প্রয়োজন। IaC শুরু থেকেই এটা খুব গুরুত্বপূর্ণ।
উন্নতির সেরা উপায়গুলির মধ্যে একটি IaC security মাধ্যমে হয় IaC security স্ক্যানিং। এই প্রক্রিয়াটি সমস্যা তৈরি করার আগেই ত্রুটি, দুর্বলতা এবং নিরাপত্তা বিধি লঙ্ঘন খুঁজে বের করে। স্বয়ংক্রিয়ভাবে নিরাপত্তা পরীক্ষা চালানোর মাধ্যমে, টিমগুলো সমস্যাগুলো আগেভাগে ধরতে পারে, ঝুঁকি কমাতে পারে এবং তাদের পরিকাঠামো যেন সর্বোত্তম অনুশীলনগুলো অনুসরণ করে তা নিশ্চিত করতে পারে।
নিরাপত্তা কেন গুরুত্বপূর্ণ IaC
যদিও Infrastructure as Code ক্লাউড এনভায়রনমেন্ট পরিচালনাকে সহজ করে তোলে, এটি এমন কিছু ঝুঁকিও তৈরি করে যা সমাধান করা প্রয়োজন। যদি টিমগুলো সঠিক সতর্কতা অবলম্বন না করে, IaC এর ফলে এমন নিরাপত্তা ত্রুটি তৈরি হতে পারে, যার সুযোগ আক্রমণকারীরা নিতে পারে। উদাহরণস্বরূপ, কনফিগারেশনে ভুল, ফাঁস হওয়া গোপনীয় তথ্য এবং পুরোনো সফটওয়্যার ক্লাউড সিস্টেমকে দুর্বল করে তুলতে পারে। এই কারণেই নিরাপত্তা যাচাই অন্তর্ভুক্ত করা গুরুত্বপূর্ণ। IaC কর্মপ্রবাহ।
সাধারণ নিরাপত্তা ঝুঁকি IaC
- ফাঁস হওয়া গোপনীয়তা – পাসওয়ার্ড বা এপিআই কী ভিতরে রাখা IaC ফাইলগুলির কারণে ডেটা ফাঁস হতে পারে। এর পরিবর্তে, গোপনীয় তথ্য সুরক্ষিত রাখতে দলগুলোর AWS Secrets Manager বা HashiCorp Vault-এর মতো টুল ব্যবহার করা উচিত।
- কনফিগারেশন ভুল দুর্বল নিরাপত্তা সেটিংস, যেমন খোলা পোর্ট বা ত্রুটিপূর্ণ প্রমাণীকরণ, আক্রমণকারীদের জন্য সিস্টেমে প্রবেশ করা সহজ করে দিতে পারে। এই ভুলগুলো আগেভাগে সংশোধন করলে নিরাপত্তা ত্রুটি প্রতিরোধ করা যায়।
- প্যাচবিহীন সফটওয়্যার – পুরোনো সফটওয়্যার সংস্করণ IaC টেমপ্লেটে নিরাপত্তা ত্রুটি থাকতে পারে। নিয়মিত আপডেট এবং নিরাপত্তা স্ক্যান সিস্টেমকে সুরক্ষিত রাখতে সাহায্য করে।
- অ্যাক্সেস কন্ট্রোল সংক্রান্ত সমস্যা – যথাযথ ভূমিকা-ভিত্তিক অ্যাক্সেস নিয়ম না থাকলে, ভুল ব্যক্তিরা পরিকাঠামোর সেটিংস পরিবর্তন করে ফেলতে পারে। কারা পরিবর্তন করতে পারবে তার উপর সীমা নির্ধারণ করলে নিরাপত্তা ঝুঁকি কমে যায়।
রাখার সর্বোত্তম অনুশীলন IaC নিরাপদ
কোড হিসাবে পরিকাঠামো সুরক্ষিত করা (IaCনিরাপত্তা ঝুঁকি, ভুল কনফিগারেশন এবং অন্যান্য সমস্যা প্রতিরোধের জন্য এটি অত্যন্ত গুরুত্বপূর্ণ। সম্মতি লঙ্ঘন। যেহেতু IaC যেহেতু এটি অবকাঠামো ব্যবস্থাপনাকে স্বয়ংক্রিয় করে, তাই কোডের যেকোনো ত্রুটি দ্রুত বিভিন্ন পরিবেশে ছড়িয়ে পড়তে পারে, যা ঝুঁকির মাত্রা বাড়িয়ে দেয়। এই কারণে, ঝুঁকি কমাতে, নিয়ন্ত্রণ বজায় রাখতে এবং ক্লাউড পরিবেশকে নিরাপদ রাখতে দলগুলোকে অবশ্যই নিরাপত্তার সর্বোত্তম অনুশীলনগুলো অনুসরণ করতে হবে। অন্যথায়, নিরাপত্তা ত্রুটিগুলো অলক্ষিত থেকে যেতে পারে, যার ফলে নিরাপত্তা লঙ্ঘন বা কার্যক্রমগত ব্যর্থতা ঘটতে পারে।
আরও শক্তিশালী গড়ে তোলার উপায় এখানে দেওয়া হলো IaC security কৌশল:
১. ট্র্যাক ও সুরক্ষিত করতে ভার্সন কন্ট্রোল ব্যবহার করুন IaC নথি পত্র
পালন IaC ফাইলগুলি গিট রিপোজিটরি দৃশ্যমানতা, নিরাপত্তা এবং সহযোগিতার জন্য এটি অপরিহার্য। ভার্সন কন্ট্রোলে ইনফ্রাস্ট্রাকচার কনফিগারেশন সংরক্ষণ করার মাধ্যমে টিমগুলো পারে:
- সময়ের সাথে সাথে অবকাঠামোগত পরিবর্তনগুলো পর্যবেক্ষণ করুন, যা অননুমোদিত পরিবর্তনের ঝুঁকি হ্রাস করে।
- কনফিগারেশনের ভুলের কারণে কোনো সমস্যা হলে দ্রুত পূর্ববর্তী সংস্করণে ফিরে যান।
- রিপোজিটরি পর্যায়ে নিরাপত্তা নীতি প্রয়োগ করুন, যাতে অনিরাপদ কোড ডেপ্লয় হওয়া প্রতিরোধ করা যায়।
এছাড়াও, পরিবর্তনগুলো মার্জ করার আগে কোড রিভিউ বাধ্যতামূলক করার মাধ্যমে, টিমগুলো নিশ্চিত করতে পারে যে প্রতিটি ইনফ্রাস্ট্রাকচার আপডেট লাইভ হওয়ার আগে নিরাপত্তা ঝুঁকির জন্য পরীক্ষা করা হয়েছে। এই পদক্ষেপটি ভুল কনফিগারেশন দূর করতে সাহায্য করে, যা অন্যথায় দুর্বলতার কারণ হতে পারে।
২. সমস্যা দ্রুত শনাক্ত করতে নিরাপত্তা পরীক্ষা স্বয়ংক্রিয় করুন
ম্যানুয়ালি ইনফ্রাস্ট্রাকচার কোড পর্যালোচনা করা ধীর, ত্রুটিপ্রবণ এবং অদক্ষ একটি প্রক্রিয়া। এর পরিবর্তে, ডেপ্লয়মেন্টের আগে দুর্বলতা শনাক্ত করতে টিমগুলোর স্বয়ংক্রিয় নিরাপত্তা পরীক্ষার ওপর নির্ভর করা উচিত। নিরাপত্তা স্ক্যানিংকে একীভূত করার মাধ্যমে... CI/CD pipelineদলগুলো পারে:
- ভুল কনফিগারেশন, নিরাপত্তা ত্রুটি এবং নিয়ম লঙ্ঘন রিয়েল-টাইমে শনাক্ত করুন।
- অবকাঠামোটি যেন নিরাপদে স্থাপন করা হয় এবং নিরাপত্তা নীতিমালা অনুসরণ করে, তা নিশ্চিত করুন।
- মানুষের ভুল কমান যা নিরাপত্তা ঝুঁকি বা কার্যকারিতায় ব্যর্থতা সৃষ্টি করতে পারে।
এছাড়াও, সিকিউরিটি স্ক্যান স্বয়ংক্রিয় করার মাধ্যমে টিমগুলো সিকিউরিটি টিমের ওপর কাজের চাপ উল্লেখযোগ্যভাবে কমাতে পারে। ডেভেলপাররা কাজের ধারা ব্যাহত না করেই সমস্যাগুলো আগেভাগে সমাধান করতে পারে, যার ফলে আরও দ্রুত ও নিরাপদে ডেপ্লয়মেন্ট করা সম্ভব হয়।
৩. অননুমোদিত পরিবর্তন সীমাবদ্ধ করতে অ্যাক্সেস নিয়মাবলী নির্ধারণ করুন
যথাযথ প্রবেশাধিকার নিয়ন্ত্রণ ছাড়া, অবকাঠামোগত পরিবর্তন একটি গুরুতর নিরাপত্তা ঝুঁকি হয়ে উঠতে পারে। অবাধ প্রবেশাধিকার দুর্ঘটনাবশত পরিবর্তন, অভ্যন্তরীণ হুমকি এবং নিরাপত্তা লঙ্ঘনের সম্ভাবনা বাড়িয়ে দেয়। অননুমোদিত আপডেট প্রতিরোধ করতে, দলগুলোর উচিত:
- কারা পরিবর্তন বা স্থাপন করতে পারবে তা সীমিত করতে ভূমিকা-ভিত্তিক প্রবেশাধিকার নিয়ন্ত্রণ (RBAC) প্রয়োগ করুন। IaC.
- ব্যবহারকারীরা যেন শুধু তাদের প্রয়োজনীয় বিষয়গুলোতেই প্রবেশাধিকার পায়, তা নিশ্চিত করতে ন্যূনতম বিশেষাধিকারের নীতি (PoLP) প্রয়োগ করুন।
- অবকাঠামোগত সেটআপ পরিবর্তন করার সময় অতিরিক্ত নিরাপত্তা নিশ্চিত করতে মাল্টি-ফ্যাক্টর অথেনটিকেশন (MFA) আবশ্যক করুন।
তদুপরি, গুরুত্বপূর্ণ তথ্যে প্রবেশাধিকার সীমিত করার মাধ্যমে IaC ফাইল ও টিমের মাধ্যমে এমন নিরাপত্তা ত্রুটি প্রতিরোধ করা যায়, যা ক্লাউড পরিবেশকে আক্রমণের ঝুঁকিতে ফেলতে পারে। নিয়মিত নিরীক্ষা অতিরিক্ত অনুমতিগুলো শনাক্ত করতেও সাহায্য করে, যা প্রত্যাহার করা উচিত।
4। মনিটর IaC অপ্রত্যাশিত পরিবর্তন এবং নিরাপত্তা হুমকির জন্য
অবকাঠামোগত পরিবর্তন প্রায়শই ঘটে থাকে, কিন্তু সব পরিবর্তনই ইচ্ছাকৃত বা নিরাপদ নয়। এই কারণে, নিরাপত্তা ঝুঁকি গুরুতর হওয়ার আগেই তা শনাক্ত করার জন্য নিরবচ্ছিন্ন পর্যবেক্ষণ অপরিহার্য। রিয়েল-টাইম পর্যবেক্ষণ ব্যবহার করে টিমগুলো নিম্নলিখিত কাজগুলো করতে পারে:
- নিরাপত্তাজনিত ঘটনা ঘটার আগেই অবকাঠামোগত কনফিগারেশনের সন্দেহজনক পরিবর্তনগুলো শনাক্ত করুন।
- নিরাপত্তা বিধি লঙ্ঘিত হলে সতর্কবার্তা পান, যা ভুল কনফিগারেশন সংশোধনের জন্য দ্রুত ব্যবস্থা নিতে সাহায্য করে।
- নিরাপত্তা নীতিমালার সাথে অবকাঠামোগত সেটিংস সামঞ্জস্যপূর্ণ রেখে সম্মতি নিশ্চিত করুন।
তাছাড়া, ভুল কনফিগারেশন আগেভাগে শনাক্ত করা গেলে নিরাপত্তা লঙ্ঘন এবং নিয়ম মেনে চলতে ব্যর্থতা প্রতিরোধ করা যায়। যে দলগুলো সক্রিয়ভাবে তাদের IaC এর ফলে সম্ভাব্য হুমকি সম্পর্কে পরিবেশ আরও ভালোভাবে দৃশ্যমান হয়, যা অলক্ষিত কোনো নিরাপত্তা সমস্যার গুরুতর রূপ নেওয়ার সম্ভাবনা কমিয়ে দেয়।
পরামর্শ: অননুমোদিত পরিবর্তনের জন্য স্বয়ংক্রিয় সতর্কতা সেট আপ করুন IaC বড় ধরনের ঝুঁকিতে পরিণত হওয়ার আগেই নিরাপত্তাজনিত সমস্যাগুলো শনাক্ত করতে রিপোজিটরি এবং প্রোডাকশন এনভায়রনমেন্টগুলো পরীক্ষা করা হয়।
৪. নিয়মিত আপডেট এবং প্যাচ করুন IaC কনফিগারেশন
অ্যাপ্লিকেশনের মতোই, অবকাঠামোগত কোডকেও সুরক্ষিত রাখতে নিয়মিত আপডেট করতে হয়। সময়ের সাথে সাথে, পুরোনো কনফিগারেশন নিরাপত্তা ঝুঁকি তৈরি করতে পারে, যার ফলে নিয়ম মেনে চলতে ব্যর্থতা বা পারফরম্যান্স সংক্রান্ত সমস্যা দেখা দিতে পারে। ঝুঁকি মোকাবিলায় এগিয়ে থাকতে দলগুলোর উচিত:
- অপ্রচলিত নির্ভরতাগুলির জন্য স্ক্যান করুন এবং পুরোনো উপাদানগুলি অপসারণ করতে প্যাচ প্রয়োগ করুন।
- এমন কোনো অপ্রয়োজনীয় বা অনিরাপদ কনফিগারেশন অপসারণ করবেন না যা সিস্টেমকে আক্রমণের ঝুঁকিতে ফেলতে পারে।
- ক্রমবিকাশমান সর্বোত্তম অনুশীলন এবং নিয়ন্ত্রক প্রয়োজনীয়তার সাথে সামঞ্জস্য রেখে নিরাপত্তা নীতিগুলি হালনাগাদ রাখুন।
তাছাড়া, হালনাগাদ রাখার মাধ্যমে IaC টেমপ্লেট ব্যবহারের মাধ্যমে, টিমগুলো অবকাঠামোগত নির্ভরযোগ্যতা উন্নত করতে, নিরাপত্তা দুর্বলতা কমাতে এবং বিভিন্ন পরিবেশে সামঞ্জস্যপূর্ণ নিরাপত্তা নীতি প্রয়োগ করতে পারে।
জাইজেনি কীভাবে উন্নতি করে IaC Security
দলগুলো যখন Infrastructure as Code গ্রহণ করে (IaCপ্রতিটি পর্যায়ে নিরাপত্তাকে অগ্রাধিকার দিতে হবে। যথাযথ নিরাপত্তা ব্যবস্থা ছাড়া, ভুল কনফিগারেশন, গোপনীয় তথ্য ফাঁস এবং পুরোনো ডিপেন্ডেন্সির কারণে নিরাপত্তা লঙ্ঘন এবং নিয়ম-কানুন ভঙ্গ হতে পারে। এই ঝুঁকিগুলো প্রতিরোধ করতে, Xygeni স্বয়ংক্রিয় নিরাপত্তা টুল সরবরাহ করে যা সরাসরি ডেভেলপমেন্ট ওয়ার্কফ্লোতে একীভূত হয়, এবং শুরু থেকেই নিরাপত্তা নিশ্চিত করে।
যোগ করে IaC security স্ক্যানিং, রিয়েল-টাইম মনিটরিং, এবং CI/CD ইন্টিগ্রেশনের মাধ্যমে, Xygeni টিমগুলোকে প্রোডাকশন এনভায়রনমেন্টকে প্রভাবিত করার আগেই নিরাপত্তাজনিত সমস্যা শনাক্ত ও সমাধান করতে সাহায্য করে।
1. স্বয়ংক্রিয় IaC Security স্ক্যান করা হচ্ছে
ক্লাউড পরিবেশে অবকাঠামোগত ভুল কনফিগারেশন সবচেয়ে বড় নিরাপত্তা ঝুঁকিগুলোর মধ্যে একটি। এমনকি ছোটখাটো ভুল—যেমন স্টোরেজ পারমিশনের ভুল কনফিগারেশন, খোলা পোর্ট বা দুর্বল অথেনটিকেশন সেটিংস—অবকাঠামোকে আক্রমণের শিকার করতে পারে। এটি প্রতিরোধ করতে, Xygeni স্বয়ংক্রিয়ভাবে স্ক্যান করে। IaC স্থাপনের আগে কনফিগারেশন।
Xygeni, Terraform, CloudFormation, Kubernetes এবং Docker সমর্থন করে এবং নিম্নলিখিত বিষয়গুলো যাচাই করে:
- কনফিগারেশনের এমন ভুল যা ক্লাউড নিরাপত্তা দুর্বল করে দিতে পারে।
- নিরাপত্তা নীতি লঙ্ঘন যা নিয়ম পালনে ব্যর্থতার কারণ হতে পারে।
- সেকেলে সফ্টওয়্যার উপাদান যা দুর্বলতা সৃষ্টি করে।
কোড ডেপ্লয় করার আগে সিকিউরিটি স্ক্যান চালানোর মাধ্যমে, জাইজেনি ঝুঁকিপূর্ণ পরিবর্তনগুলোকে হুমকিতে পরিণত হওয়ার আগেই প্রতিরোধ করে। এই সক্রিয় পদ্ধতিটি নিরাপত্তাজনিত ঘটনা কমায় এবং পরিকাঠামোকে সুরক্ষিত রাখে।
পরামর্শ: একীভূত করুন IaC security স্ক্যান করে প্রবেশ করা CI/CD pipelineস্থাপনের আগে সমস্ত অবকাঠামোগত কোড যেন নিরাপত্তা যাচাইয়ে উত্তীর্ণ হয়, তা নিশ্চিত করা।
২. গোপনীয়তা খুঁজে বের করা এবং রক্ষা করা
গোপনীয়তা ফাঁস করা IaC হার্ডকোডেড এপিআই কী, ক্লাউড ক্রেডেনশিয়াল এবং ডাটাবেস পাসওয়ার্ড ফাঁস হয়ে গেলে সেগুলোর অপব্যবহার হতে পারে। এটি প্রতিরোধ করতে, জাইজেনি রিপোজিটরিগুলো স্ক্যান করে এবং CI/CD pipelineস্থাপনের আগে সংবেদনশীল ডেটার জন্য।
জাইজেনি দলগুলোকে সাহায্য করে:
- এপিআই কী, অ্যাক্সেস টোকেন এবং এনক্রিপশন কী শনাক্ত করুন IaC ফাইল।
- নিরাপত্তা ঝুঁকিতে পরিণত হওয়ার আগেই ফাঁস হওয়া গোপনীয় তথ্য ব্লক করুন।
- দলগুলোকে অবিলম্বে সতর্ক করুন যাতে তারা ফাঁস হওয়া ক্রেডেনশিয়ালগুলো সরিয়ে ফেলতে এবং পর্যায়ক্রমে পরিবর্তন করতে পারে।
এছাড়াও, Xygeni, AWS Secrets Manager এবং HashiCorp Vault-এর মতো সিক্রেটস ম্যানেজমেন্ট সলিউশনগুলির সাথে ইন্টিগ্রেট করে, যা সংবেদনশীল ডেটার নিরাপত্তা নিশ্চিত করে।
পরামর্শ: গোপনীয় তথ্য সরাসরি সংরক্ষণ করবেন না IaC ফাইলের পরিবর্তে, নিরাপদ গোপনীয়তা ব্যবস্থাপনা টুল ব্যবহার করুন এবং অনিচ্ছাকৃত তথ্য ফাঁস ধরতে স্বয়ংক্রিয় স্ক্যানিং চালু করুন।
3. রিয়েল-টাইম IaC পর্যবেক্ষণ ও হুমকি সনাক্তকরণ
স্থাপনের পরেও, অপ্রত্যাশিত পরিবর্তন, ভুল কনফিগারেশন বা অননুমোদিত অ্যাক্সেসের চেষ্টার কারণে নিরাপত্তা ঝুঁকি দেখা দিতে পারে। একারণেই নিরবচ্ছিন্ন পর্যবেক্ষণ অপরিহার্য। জাইজেনি নজর রাখে... IaC রিয়েল টাইমে পারিপার্শ্বিক অবস্থা পর্যবেক্ষণ করে, অস্বাভাবিকতা এবং নিরাপত্তা ঝুঁকি গুরুতর হওয়ার আগেই শনাক্ত করা।
Xygeni-এর হুমকি শনাক্তকরণ ক্ষমতার সাহায্যে দলগুলো পারে:
- অবকাঠামোগত কনফিগারেশনে অস্বাভাবিক পরিবর্তনগুলি চিহ্নিত করুন।
- নিরাপত্তা নীতি লঙ্ঘিত হলে সতর্কবার্তা পান।
- অবকাঠামোগত সেটিংস যেন নিয়মসম্মত ও সুরক্ষিত থাকে তা নিশ্চিত করুন।
সক্রিয়ভাবে পরিকাঠামো পর্যবেক্ষণের মাধ্যমে, জাইজেনি দলগুলোকে কোনো নিরাপত্তা দুর্ঘটনা ঘটার আগেই সন্দেহজনক কার্যকলাপ শনাক্ত করতে সাহায্য করে।
পরামর্শ: পরিকাঠামোর কনফিগারেশনে কোনো উচ্চ-ঝুঁকিপূর্ণ পরিবর্তন শনাক্ত হলেই নিরাপত্তা দলগুলোকে জানানোর জন্য স্বয়ংক্রিয় অ্যালার্ট সেট আপ করুন।
4. CI/CD নিরাপদ স্থাপনার জন্য একীকরণ
নিরাপত্তা যেন উন্নয়নের গতি কমিয়ে না দেয়। বরং এটিকে সরাসরি এর মধ্যে অন্তর্ভুক্ত করা উচিত। CI/CD pipelineএর ফলে ডেপ্লয়মেন্টের আগে নিরাপত্তা যাচাই স্বয়ংক্রিয়ভাবে সম্পন্ন হয়। Xygeni, GitHub, GitLab, Jenkins, এবং CircleCI-এর সাথে ইন্টিগ্রেট করে, যা নিরাপত্তাকে ডেভেলপমেন্ট প্রক্রিয়ার একটি অবিচ্ছেদ্য অংশ করে তোলে।
জাইজেনির সাথে CI/CD সমন্বয়ের মাধ্যমে, দলগুলো পারে:
- প্রতিটি পর্যায়ে নিরাপত্তা নীতি প্রয়োগের মাধ্যমে ঝুঁকিপূর্ণ স্থাপন প্রতিরোধ করুন।
- ঝুঁকির মাত্রা অনুযায়ী দুর্বলতাগুলোকে অগ্রাধিকার দিন, যাতে দলগুলো প্রথমে সবচেয়ে গুরুতর সমস্যাগুলো সমাধান করে।
- সকল অবকাঠামোগত পরিবেশে নিরাপত্তা পরিপালন পর্যবেক্ষণ করুন।
ডেভঅপস ওয়ার্কফ্লোতে নিরাপত্তা অন্তর্ভুক্ত করার মাধ্যমে, জাইজেনি উন্নয়নের গতি না কমিয়েই অবকাঠামোর নিরাপত্তা নিশ্চিত করে।
পরামর্শ: নিরাপত্তা যাচাই স্বয়ংক্রিয় করুন CI/CD pipelineযাতে টিমগুলো নিরাপত্তাজনিত সমস্যাগুলো প্রোডাকশনে পৌঁছানোর আগেই শনাক্ত করতে পারে।
কেন জাইজেনি বেছে নেবেন IaC Security?
ডান নির্বাচন IaC নিরাপত্তা সমাধান দ্রুত ও কার্যকর ওয়ার্কফ্লো বজায় রেখে ক্লাউড এনভায়রনমেন্টকে সুরক্ষিত রাখার জন্য এটি অপরিহার্য। জাইজেনি (Xygeni) স্বতন্ত্র কারণ এটি একটি অটোমেশন-প্রথম ও ঝুঁকি-ভিত্তিক পদ্ধতি প্রদান করে। IaC security.
Infrastructure as Code সুরক্ষিত করার জন্য Xygeni কেন সেরা পছন্দ, তার কারণ এখানে দেওয়া হলো:
- অটোমেটেড IaC Security স্ক্যান করা হচ্ছে: স্থাপনের আগেই ভুল কনফিগারেশন, নিয়ম লঙ্ঘন এবং নিরাপত্তা ঝুঁকি শনাক্ত করে।
- গোপনীয়তা সুরক্ষা: হার্ডকোড করা গোপনীয় তথ্য রিপোজিটরি বা প্রোডাকশন এনভায়রনমেন্টে ফাঁস হওয়া থেকে প্রতিরোধ করে।
- একটানা IaC পর্যবেক্ষণ: অবকাঠামোগত পরিবর্তন সম্পর্কে রিয়েল-টাইম তথ্য প্রদান করে এবং সম্ভাব্য নিরাপত্তা হুমকি সম্পর্কে টিমকে সতর্ক করে।
- বিজোড় CI/CD ইন্টিগ্রেশনউন্নয়নের মধ্যেই নিরাপত্তা অন্তর্ভুক্ত করা নিশ্চিত করে pipelineরিলিজের গতি না কমিয়ে।
- ঝুঁকি-ভিত্তিক অগ্রাধিকার নির্ধারণ: সবচেয়ে গুরুতর দুর্বলতাগুলোর উপর মনোযোগ দেয়, যাতে দলগুলো প্রথমে উচ্চ-ঝুঁকিপূর্ণ সমস্যাগুলো সমাধান করতে পারে।
Xygeni-এর সাহায্যে দলগুলো স্বয়ংক্রিয় করতে পারে IaC securityভুল কনফিগারেশন দূর করুন, এবং ক্লাউড পরিবেশকে হুমকি থেকে সুরক্ষিত রাখুন—এই সবকিছুই ডেভেলপমেন্ট ওয়ার্কফ্লোতে কোনো ব্যাঘাত না ঘটিয়ে।
আপনার Infrastructure as Code সুরক্ষিত করতে প্রস্তুত? জাইজেনির সাথে যোগাযোগ করুন আজ একীভূত করতে IaC security আপনার ডেভঅপস স্ক্যান করা হচ্ছে pipelines!

ইনফ্রাস্ট্রাকচার অ্যাজ কোড সম্পর্কে প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী (FAQ)IaC)
Infrastructure as Code-এর একটি উদাহরণ কী?
ইনফ্রাস্ট্রাকচার অ্যাজ কোড-এর অন্যতম সাধারণ উদাহরণ হলো (IaCক্লাউড রিসোর্স তৈরি ও পরিচালনা করতে টেরাফর্ম ব্যবহার করা হচ্ছে। উদাহরণস্বরূপ, একটি দল একটি টেরাফর্ম স্ক্রিপ্ট লিখতে পারে যা AWS, Azure, বা Google Cloud-এ ভার্চুয়াল মেশিন, ডেটাবেস এবং নেটওয়ার্কিং সেটিংস নির্ধারণ করে। একবার প্রয়োগ করা হলে, স্ক্রিপ্টটি স্বয়ংক্রিয়ভাবে সম্পূর্ণ পরিবেশটি প্রস্তুত করে, যা ম্যানুয়াল সেটআপ ছাড়াই সবকিছু সামঞ্জস্যপূর্ণ এবং পুনরাবৃত্তিযোগ্য রাখে।
অন্যান্য উদাহরণ IaC অন্তর্ভুক্ত:
ক্লাউড রিসোর্স সংজ্ঞায়িত ও সরবরাহ করার জন্য AWS ক্লাউডফর্মেশন টেমপ্লেট।
-আনসিবল playbooks সার্ভার কনফিগার করতে এবং অবকাঠামো ব্যবস্থাপনা স্বয়ংক্রিয় করতে।
কন্টেইনারাইজড অ্যাপ্লিকেশন ডেপ্লয় এবং ম্যানেজ করার জন্য কুবারনেটিস YAML ফাইল।
Infrastructure as Code কী কাজে ব্যবহৃত হয়?
কোড হিসাবে পরিকাঠামো (IaCএটি মূলত আইটি পরিকাঠামোকে দক্ষতার সাথে স্বয়ংক্রিয় করতে, পরিচালনা করতে এবং এর পরিধি বাড়াতে ব্যবহৃত হয়। রিসোর্সগুলো ম্যানুয়ালি কনফিগার করার পরিবর্তে, টিমগুলো এর উপর নির্ভর করে। IaC সরঞ্জাম:
ভার্চুয়াল মেশিন, স্টোরেজ এবং ডেটাবেসের মতো ক্লাউড রিসোর্স সরবরাহ করুন।
বিভিন্ন পরিবেশে (ডেভেলপমেন্ট, টেস্টিং এবং প্রোডাকশন) সামঞ্জস্য নিশ্চিত করুন।
ইন্টিগ্রেশনের মাধ্যমে ডেপ্লয়মেন্ট স্বয়ংক্রিয় করুন CI/CD pipelines.
নিয়মকানুন যাচাই এবং ভুল কনফিগারেশন স্ক্যান করার মাধ্যমে নিরাপত্তা জোরদার করুন।
চাহিদার ভিত্তিতে গতিশীলভাবে পরিকাঠামো সম্প্রসারণ করুন, অতিরিক্ত সংস্থান সরবরাহ বা সম্পদের ঘাটতি এড়িয়ে চলুন।
Infrastructure as Code ওয়ার্কফ্লো বলতে কী বোঝায়?
কোড হিসাবে পরিকাঠামো (IaCওয়ার্কফ্লো একটি কাঠামোগত প্রক্রিয়া অনুসরণ করে যা টিমগুলোকে নির্ভরযোগ্যভাবে ইনফ্রাস্ট্রাকচার সংজ্ঞায়িত, স্থাপন এবং পরিচালনা করতে সাহায্য করে। সাধারণত, এই প্রক্রিয়ার মধ্যে অন্তর্ভুক্ত থাকে:
অবকাঠামোগত কনফিগারেশন নির্ধারণের জন্য কোড লেখা।
পরিবর্তনগুলি ট্র্যাক করার জন্য ভার্সন কন্ট্রোলে (যেমন গিট) কনফিগারেশন সংরক্ষণ করা।
ভুল কনফিগারেশন দ্রুত শনাক্ত করার জন্য নিরাপত্তা ও নিয়ম মেনে চলার যাচাইকরণ চালানো হচ্ছে।
টেরাফর্ম বা ক্লাউডফর্মেশনের মতো টুল ব্যবহার করে স্বয়ংক্রিয়ভাবে ইনফ্রাস্ট্রাকচার স্থাপন করা।
নিরাপত্তা ও সামঞ্জস্য বজায় রাখার জন্য ক্রমাগতভাবে রিসোর্স পর্যবেক্ষণ ও হালনাগাদ করা।
Infrastructure as Code-এ Terraform কী?
Terraform সবচেয়ে জনপ্রিয় ওপেন-সোর্সগুলোর মধ্যে একটি IaC বর্তমানে উপলব্ধ টুলগুলোর মধ্যে, ম্যানুয়াল ক্লাউড প্রভিশনিংয়ের বিপরীতে, টেরাফর্ম টিমগুলোকে ইনফ্রাস্ট্রাকচারকে কোড হিসেবে সংজ্ঞায়িত করতে এবং AWS, Azure, ও Google Cloud-এর মতো একাধিক ক্লাউড প্রোভাইডারে স্বয়ংক্রিয়ভাবে তা ডেপ্লয় করতে দেয়।
টেরাফর্মের সাহায্যে দলগুলো যা করতে পারে:
অবকাঠামো স্থাপন এবং আপডেট স্বয়ংক্রিয় করুন।
রিসোর্সসমূহকে দক্ষতার সাথে সংজ্ঞায়িত করতে ডিক্লারেটিভ পদ্ধতি ব্যবহার করুন।
বিভিন্ন পরিবেশে সামঞ্জস্য নিশ্চিত করুন।
Infrastructure as Code কীভাবে কাজ করে?
ম্যানুয়ালি পরিকাঠামো স্থাপন করার পরিবর্তে, IaC এটি টিমগুলোকে কোড ব্যবহার করে সংজ্ঞায়িত করার সুযোগ দেয়। এর ফলে ডেপ্লয়মেন্ট দ্রুততর, অধিক নির্ভরযোগ্য এবং পুনরাবৃত্তিযোগ্য হয়।
প্রক্রিয়া সাধারণত জড়িত:
YAML, JSON বা HCL-এর মতো মেশিন-পঠনযোগ্য ফরম্যাটে কনফিগারেশন লেখা।
কনফিগারেশন প্রয়োগ করা হচ্ছে IaC টেরাফর্ম বা ক্লাউডফর্মেশনের মতো টুল।
সম্ভাব্য ভুল কনফিগারেশন বা দুর্বলতা শনাক্ত করতে নিরাপত্তা স্ক্যান চালানো হচ্ছে।
ক্লাউড পরিবেশ জুড়ে স্বয়ংক্রিয়ভাবে পরিকাঠামো স্থাপন করা।
আপনি Infrastructure as Code কীভাবে পরীক্ষা করেন?
পরীক্ষামূলক IaC নিরাপত্তা, নির্ভরযোগ্যতা এবং নিয়ম প্রতিপালন নিশ্চিত করার জন্য এটি অত্যন্ত গুরুত্বপূর্ণ। যথাযথ পরীক্ষা ছাড়া, ভুল কনফিগারেশনের কারণে দুর্বলতা বা কার্যক্রম বন্ধ হয়ে যেতে পারে।
পরীক্ষার জন্য কিছু সর্বোত্তম অনুশীলন হলো:
-স্ট্যাটিক বিশ্লেষণ – ডেপ্লয়মেন্টের আগে সিনট্যাক্স ত্রুটি এবং নিরাপত্তা সংক্রান্ত সমস্যা শনাক্ত করুন।
নীতিমালা-ভিত্তিক যাচাইকরণ – পরিকাঠামো যেন সম্মতি ও নিরাপত্তা নির্দেশিকা অনুসরণ করে তা নিশ্চিত করা।
ইউনিট টেস্টিং – অবকাঠামোগত কাঠামোর নির্দিষ্ট অংশগুলো যাচাই করা।
ইন্টিগ্রেশন টেস্টিং – অবকাঠামোগত উপাদানগুলো অ্যাপ্লিকেশনগুলোর সাথে সঠিকভাবে কাজ করছে কিনা তা নিশ্চিত করা।
ডকার কি ইনফ্রাস্ট্রাকচার অ্যাজ কোড?
ডকার একটি সম্পূর্ণ নয় IaC এটি একটি টুল, তবে এটি ইনফ্রাস্ট্রাকচার অটোমেশনে ভূমিকা রাখে। যেখানে Terraform এবং Ansible-এর মতো টুলগুলো ইনফ্রাস্ট্রাকচার সংজ্ঞায়িত ও পরিচালনা করে, সেখানে Docker কন্টেইনারাইজড অ্যাপ্লিকেশনের উপর মনোযোগ দেয়।
যেসব টিম কন্টেইনার নিয়ে কাজ করে, তাদের জন্য Kubernetes এবং Helm আরও উন্নত Infrastructure as Code সমাধান প্রদান করে, যা বৃহৎ পরিসরে ডেপ্লয়মেন্ট স্বয়ংক্রিয় করতে সাহায্য করে।
উপসংহার: সুরক্ষিত অবকাঠামোর মাধ্যমে ভবিষ্যৎ-প্রস্তুত করুন IaC
কোড হিসাবে পরিকাঠামো (IaCপ্রযুক্তি ক্লাউড এনভায়রনমেন্ট পরিচালনার পদ্ধতি পরিবর্তন করছে, কিন্তু নিরাপত্তাকেও এর সাথে তাল মিলিয়ে চলতে হবে। শক্তিশালী সুরক্ষা ব্যবস্থা ছাড়া, ভুল কনফিগারেশন, ফাঁস হওয়া গোপনীয় তথ্য এবং পুরোনো উপাদান সিস্টেমকে ঝুঁকিতে ফেলতে পারে।
এই ঝুঁকিগুলো থেকে এগিয়ে থাকতে হলে, প্রতিটি পদক্ষেপে নিরাপত্তাকে অন্তর্ভুক্ত করতে হবে। IaC প্রক্রিয়া। ভার্সন কন্ট্রোল, স্বয়ংক্রিয় নিরাপত্তা পরীক্ষা এবং নিরবচ্ছিন্ন পর্যবেক্ষণের মতো সর্বোত্তম অনুশীলনগুলো অনুসরণ করলে দলগুলো দুর্বলতা কমাতে এবং পরিকাঠামোকে সুরক্ষিত রাখতে পারে।
তবে, শুধু ম্যানুয়াল নিরাপত্তা যাচাই যথেষ্ট নয়। স্বয়ংক্রিয় ব্যবস্থার মাধ্যমে IaC security স্ক্যানিং, রিয়েল-টাইম হুমকি সনাক্তকরণ, এবং CI/CD ইন্টিগ্রেশনের মাধ্যমে, Xygeni নিরাপত্তাকে অনায়াস করে তোলে। সুরক্ষাকে সরাসরি ডেভেলপমেন্ট ওয়ার্কফ্লোতে অন্তর্ভুক্ত করার ফলে, টিমগুলো কোনো অতিরিক্ত জটিলতা ছাড়াই আত্মবিশ্বাসের সাথে ডেপ্লয় করতে পারে।
নিরাপত্তা অন্তর্নির্মিত ডেভসেকস শুরু থেকেই প্রতিষ্ঠানগুলো আরও দ্রুত এগিয়ে যেতে পারে, নিয়মকানুন মেনে চলতে পারে এবং ঝুঁকি কমাতে পারে—আর এই সবকিছুই করা সম্ভব হয় উন্নয়ন প্রক্রিয়াকে মসৃণ ও কার্যকর রাখার মাধ্যমে।
