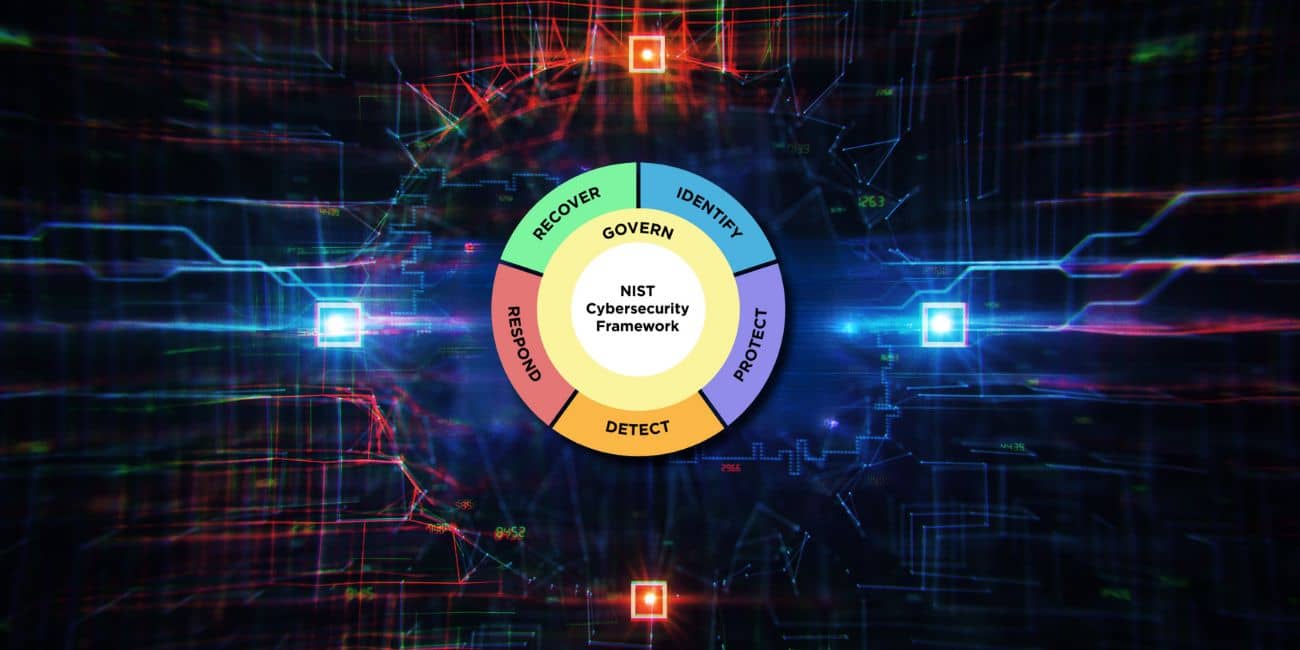






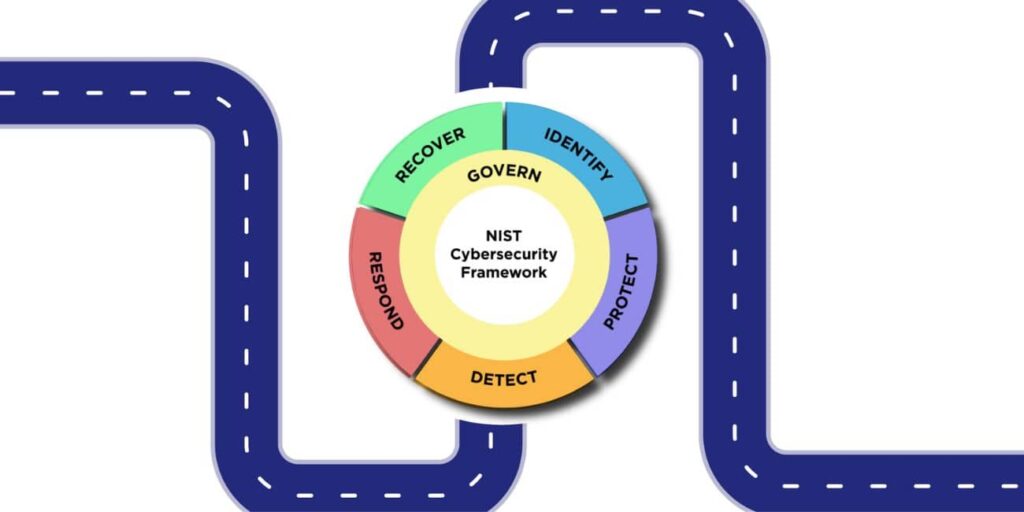
জাতীয় ইনস্টিটিউট Standardপ্রযুক্তি ও বিজ্ঞান মন্ত্রণালয় (NIST) তার বহুল সমাদৃত সাইবার নিরাপত্তা কাঠামো (CSF)-এর একটি গুরুত্বপূর্ণ হালনাগাদ প্রকাশ করেছে।প্রতিষ্ঠানগুলোকে সাইবার নিরাপত্তা ঝুঁকি আরও ভালোভাবে পরিচালনা করতে সাহায্য করার জন্য তৈরি একটি টুল। NIST CSF সংস্করণ 2.0 সংস্থাগুলোর দ্বারা ব্যাপকভাবে গৃহীত সমৃদ্ধ কাঠামোর উপর ভিত্তি করে সবকিছু উন্নত করা হয়েছে এবং এর সাথে যুক্ত করা হয়েছে এক বিশাল সুযোগ ও আরও ব্যাপক সম্পদসম্ভার, যা সকল আকারের বা শিল্পক্ষেত্রের সংস্থাকে এই কাঠামোটি গ্রহণে সহায়তা করবে।
প্রতিটি সংস্থার জন্য একটি কাঠামো
প্রাথমিকভাবে গুরুত্বপূর্ণ অবকাঠামো খাতে সাইবার নিরাপত্তা ব্যবস্থা জোরদার করার জন্য ডিজাইন করা হলেও, সিএসএফ (CSF) সময়ের সাথে সাথে বিকশিত হয়েছে। এর সর্বশেষ সংস্করণ, সিএসএফ ২.০ (CSF 2.0), সাইবার হুমকির পরিবর্তনশীল প্রকৃতিকে স্বীকার করে, যা এখন প্রতিটি আকার ও শিল্পের প্রতিষ্ঠানকে প্রভাবিত করে। এটিকে পরিমাপযোগ্য ও অভিযোজনযোগ্য করে অত্যন্ত যত্নসহকারে তৈরি করা হয়েছে, যা বিভিন্ন প্রাতিষ্ঠানিক প্রেক্ষাপটে এর উপযোগিতা নিশ্চিত করে।
শাসনব্যবস্থা এবং সরবরাহ শৃঙ্খল সুরক্ষার নতুন মাত্রা
পরিবর্তনশীল সাইবার নিরাপত্তা পরিস্থিতির পরিপ্রেক্ষিতে, সিএসএফ ২.০ শাসনব্যবস্থা এবং সরবরাহ শৃঙ্খল নিরাপত্তার উপর সুস্পষ্ট গুরুত্ব আরোপ করেছে। একটি শক্তিশালী সাইবার নিরাপত্তা কৌশলের জন্য এই দিকগুলোকে অপরিহার্য হিসেবে স্বীকৃতি দিয়ে, এই হালনাগাদটি একটি ব্যাপক সাইবার নিরাপত্তা শাসনব্যবস্থা কর্মসূচি তৈরি এবং একীভূত করার বিষয়ে নতুন অন্তর্দৃষ্টি ও নির্দেশনা প্রদান করে। software supply chain security (SSCSঅ্যাজাইল সফটওয়্যার ডেভেলপমেন্ট অনুশীলনে বিভিন্ন পদক্ষেপ অন্তর্ভুক্ত করা হয়েছে। এই সক্রিয় অবস্থানটি আরও সমর্থিত হয় নিম্নলিখিত বিষয়গুলোর অন্তর্ভুক্তির মাধ্যমে। NIST SP 800-204Dযা কাঠামোটির প্রতিফলন করে commitসমসাময়িক সাইবার নিরাপত্তা চ্যালেঞ্জগুলো সরাসরি মোকাবেলা করার উদ্দেশ্যে তৈরি।
সমৃদ্ধ সম্পদ দিয়ে বাস্তবায়নকে শক্তিশালী করা
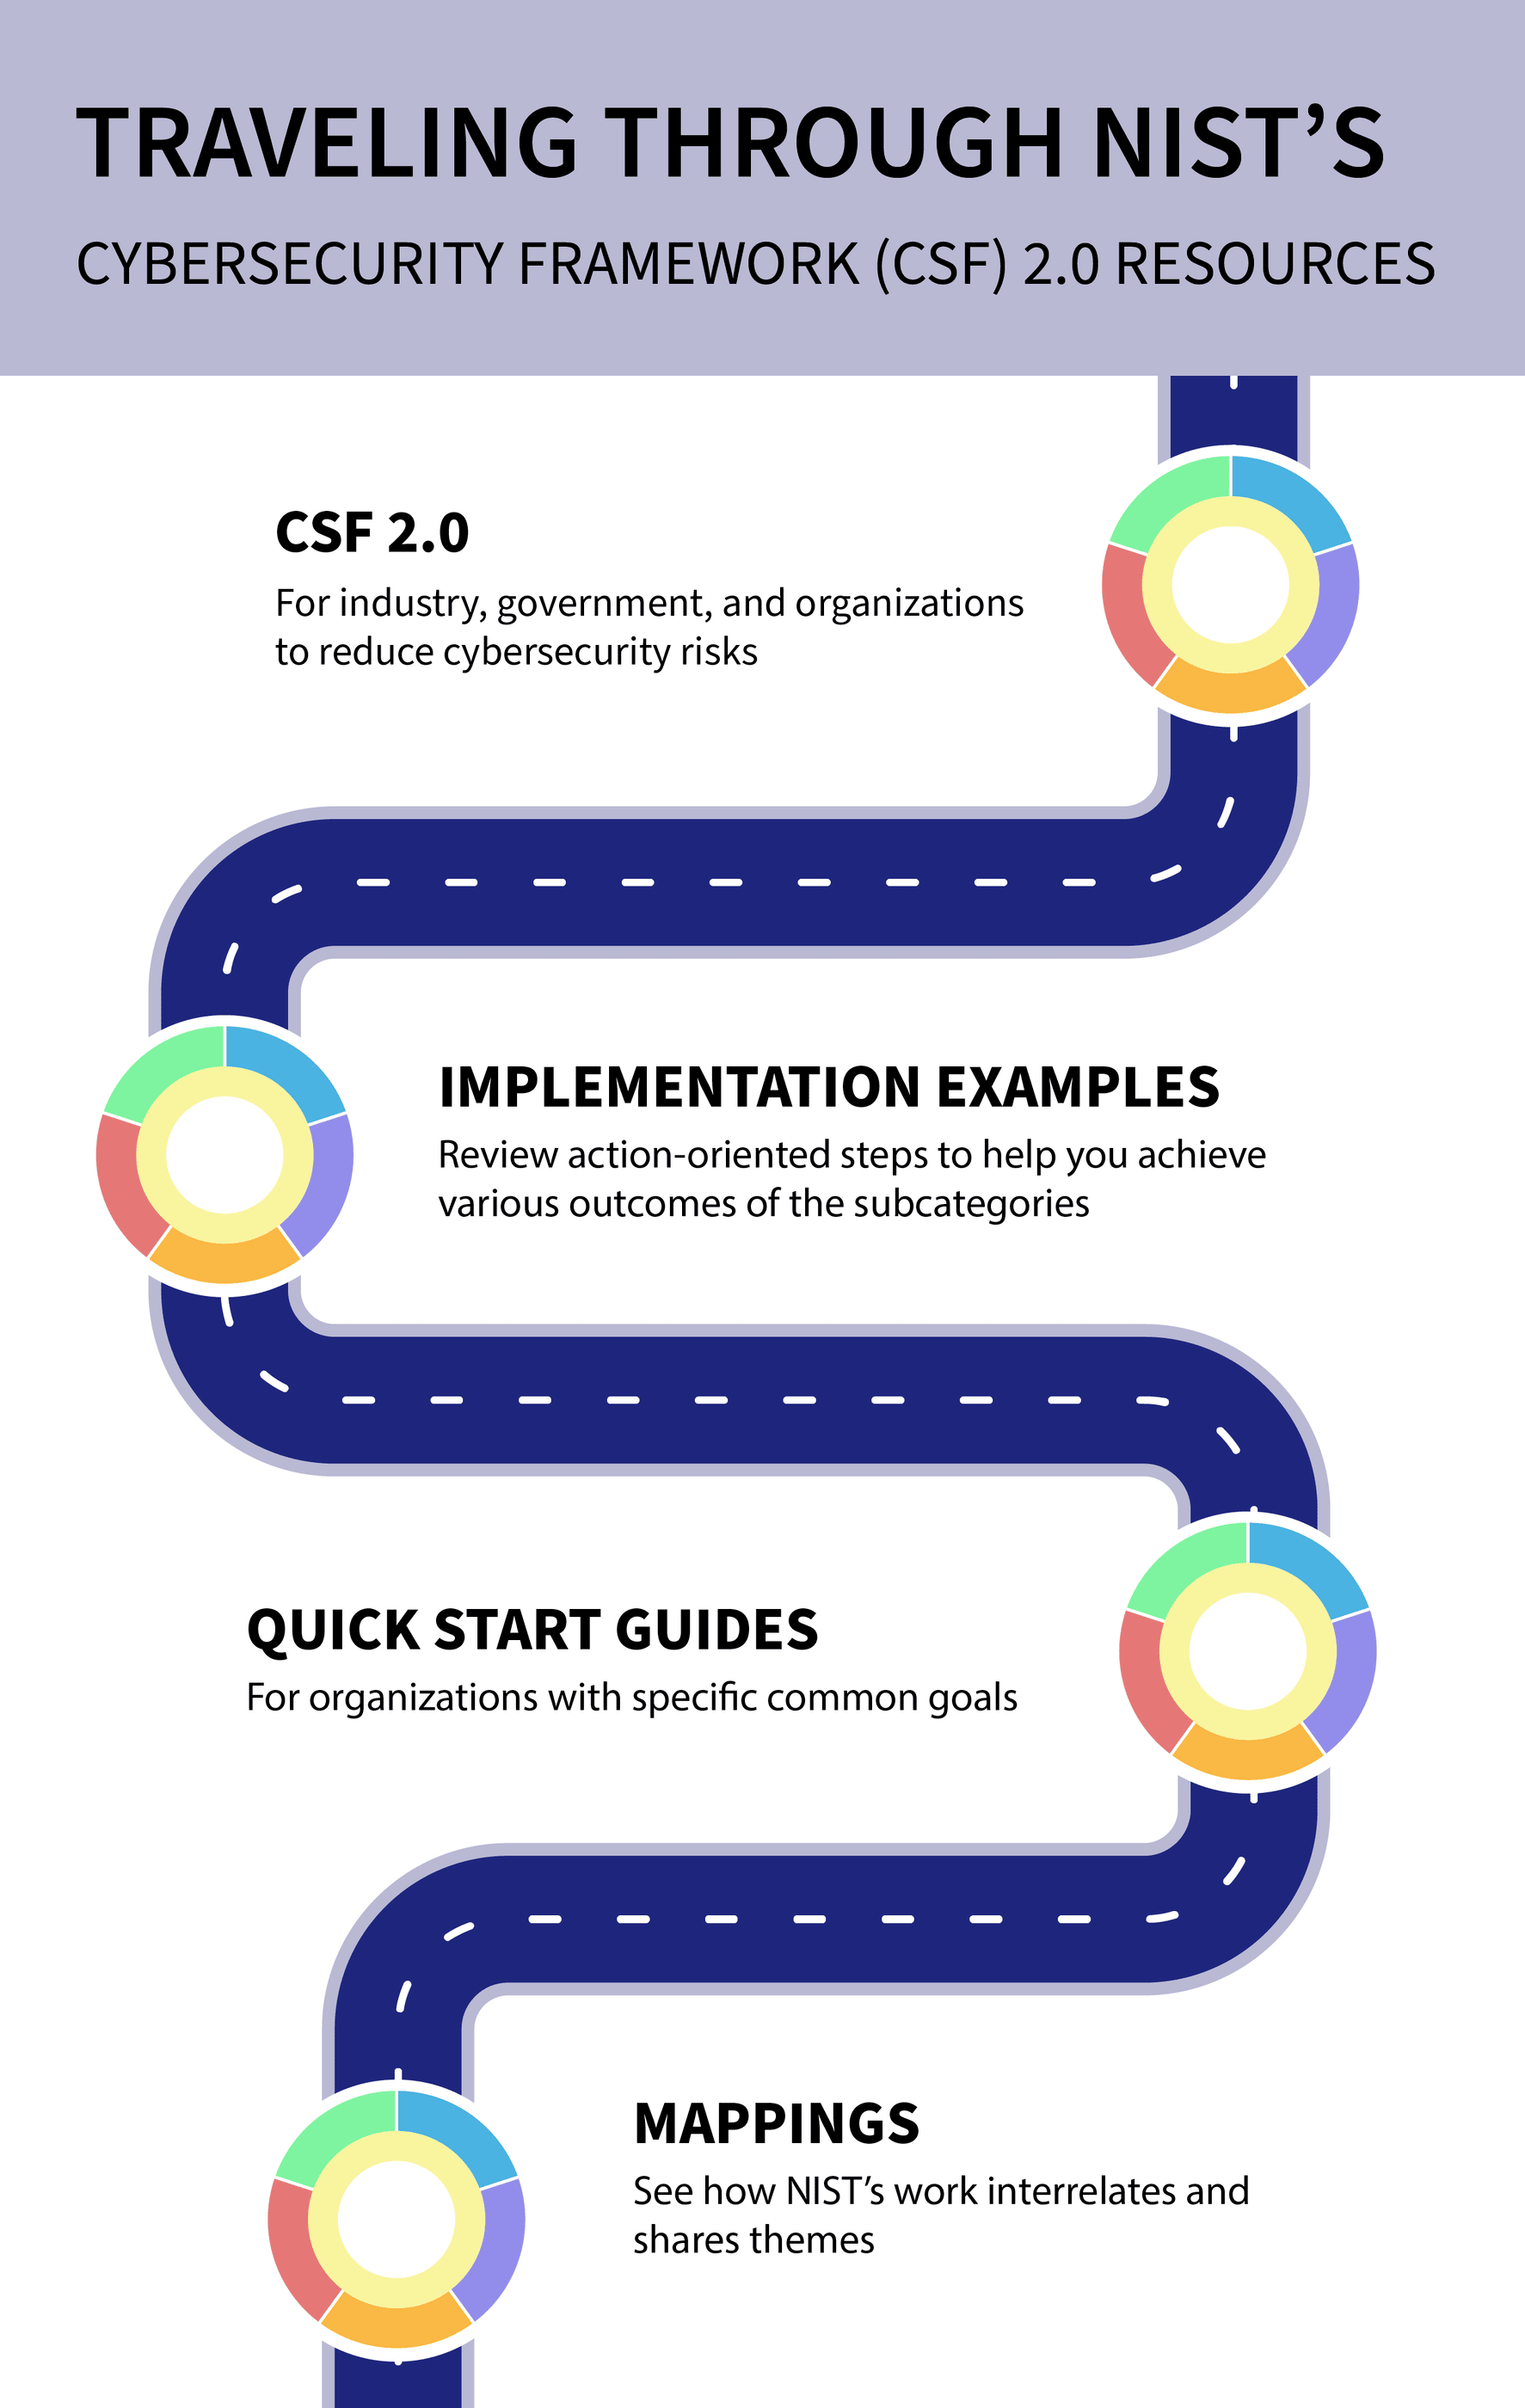
সংস্থাগুলো বাস্তবায়নের ক্ষেত্রে যে প্রতিবন্ধকতার সম্মুখীন হয় তা অনুধাবন করে, NIST বিভিন্ন সহায়ক উপকরণ দিয়ে CSF 2.0-কে সমৃদ্ধ করেছে। এগুলোর মধ্যে রয়েছে:
- নির্দিষ্ট দর্শকদের জন্য তৈরি দ্রুত-শুরু নির্দেশিকা ছোট ব্যবসার মতো এবং enterprise ঝুঁকি ব্যবস্থাপকগণ, যার লক্ষ্য হলো কাঠামোটির গ্রহণ প্রক্রিয়াকে সহজ করা।
- বাস্তবায়নের উদাহরণ বিভিন্ন সাংগঠনিক প্রেক্ষাপটে কাঠামোটির বাস্তব প্রয়োগ প্রদর্শন করা।
- ব্রাউজযোগ্য এবং তথ্যপূর্ণ রেফারেন্সের অনুসন্ধানযোগ্য ক্যাটালগ ৫০টিরও বেশি অন্যান্য সাইবার নিরাপত্তা নথির সাথে সিএসএফ নির্দেশিকার সামঞ্জস্য বিধান সহজতর করা।
- NIST CSF 2.0 রেফারেন্স টুলসকল ব্রাউজারে ফ্রেমওয়ার্ক কোর থেকে প্রাসঙ্গিক ডেটা পড়া, অনুসন্ধান করা এবং আউটপুট করার সুবিধা প্রদানের মাধ্যমে অ্যাক্সেসিবিলিটি বৃদ্ধি করা।