






আট মাসের মধ্যে তিনবার একই এনপিএম ওয়ার্ম প্লেবুক কাজ করেছে। ভিন্ন ভিন্ন আক্রমণকারী, ভিন্ন ভিন্ন প্যাকেজ, কিন্তু কার্যপ্রণালী একই ছিল, এবং প্রকাশ ও শনাক্তকরণের মধ্যবর্তী সময়কালও একই ছিল, যা প্রত্যেকটি ঘটনাকে সম্ভব করে তুলেছিল। আপনি যদি জানতে চান এনপিএম ওয়ার্ম আসলে কী এবং কেন এই প্যাটার্নটি ঠিক না হয়ে বারবার পুনরাবৃত্তি হচ্ছে, তাহলে এর সৎ উত্তরটি হলো—ঘটনাগুলো, কার্যপ্রণালী, এবং সেই একটি ফাঁক যা একটি শক্তিশালী প্রতিরক্ষামূলক কাঠামোও খোলা রেখে দেয়।
এনপিএম ওয়ার্ম কী?
এনপিএম ওয়ার্ম হলো এনপিএম রেজিস্ট্রি-তে প্রকাশিত এক প্রকার ক্ষতিকারক কোড, যা একবার রান করলে স্বয়ংক্রিয়ভাবে অন্যান্য প্যাকেজে ছড়িয়ে পড়ে। এটি সাধারণত কোনো মেইনটেইনারের পাবলিশিং ক্রেডেনশিয়াল চুরি করে এবং তা ব্যবহার করে সেই মেইনটেইনারের নিয়ন্ত্রণাধীন প্রতিটি প্যাকেজে একই পেলোড প্রবেশ করিয়ে দেয়। এটি প্রচলিত অর্থে একটি “ওয়ার্ম”: এটি ইচ্ছাকৃতভাবে কেউ ইনস্টল করার জন্য অপেক্ষা করে না, বরং মেশিনের গতিতে প্যাকেজ থেকে প্যাকেজে, অ্যাকাউন্ট থেকে অ্যাকাউন্টে নিজে থেকেই ছড়িয়ে পড়ে।
এই স্ব-প্রসারণই একটি এনপিএম ওয়ার্মের ঘটনাকে একটি সাধারণ ক্ষতিকারক প্যাকেজ থেকে আলাদা করে। একটিমাত্র ক্ষতিকর প্যাকেজ হলো খড়ের গাদায় একটি সূঁচের মতো। একটি এনপিএম ওয়ার্ম প্রত্যেক আক্রান্ত রক্ষণাবেক্ষণকারীকে একটি নতুন বিতরণ কেন্দ্রে পরিণত করে, এবং খড়ের গাদাটি নিজেরই সূঁচ তৈরি করতে শুরু করে।
এখন পর্যন্ত সবচেয়ে বড় এনপিএম ওয়ার্মের ঘটনাগুলো
গত বছর npm worm প্যাটার্নটির তিনটি বাস্তব-পরীক্ষা চালানো হয়েছে, যার প্রতিটিই আগেরটির চেয়ে বেশি কার্যকর ছিল:
- শাই-হুলুদ (সেপ্টেম্বর ২০২৫)। এটিই প্রথম নথিভুক্ত স্ব-প্রজননশীল এনপিএম ওয়ার্ম। এটি মেইনটেইনারের ক্রেডেনশিয়াল হ্যাক করে, এবং তারপর সেগুলো ব্যবহার করে সেই মেইনটেইনারের নিয়ন্ত্রণে থাকা প্রতিটি প্যাকেজের ক্ষতিকর সংস্করণ প্রকাশ করে, যার ফলে ডেভেলপাররাই ওয়ার্মটির পরবর্তী পর্যায়ের বাহক হয়ে ওঠে।
- অ্যাক্সিওস (মার্চ ২০২৬)। একটি প্যাকেজের ভেতরে লুকানো রাষ্ট্র-সমর্থিত ম্যালওয়্যার, যা সপ্তাহে প্রায় ১০ কোটি বার ডাউনলোড করা হয়। কঠোরভাবে বিস্তারের অর্থে এটি কোনো ওয়ার্ম না হলেও, এটি প্রমাণ করে যে শাই-হুলুদ যে এনপিএম ইকোসিস্টেমের ট্রাস্ট মডেলটি কাজে লাগিয়েছিল, সেটিই প্রকৃতপক্ষে বিশাল পরিসরে পেলোড বহন করতে পারে।
- এসএপি এনপিএম (এপ্রিল ২০২৬)। তৎকালীন সময়ে এটিকে একটি ক্ষুদ্র শাই-হুলুদ হিসেবে বর্ণনা করা হয়েছিল: মূল ঘটনার এক বছরেরও কম সময়ের মধ্যে একই কৃমির নকশা, যা আরও বড় আকারে পুনরাবৃত্তি হয়েছিল। এর কার্যপ্রণালী বদলায়নি। প্রতিরক্ষা ব্যবস্থাও মূলত অপরিবর্তিত ছিল।
এনপিএম ওয়ার্মের তিনটি ঘটনা একটি পুনরাবৃত্তিমূলক প্যাটার্নকোনো বিশ্বস্ত প্রকাশকের তথ্য হাতিয়ে নিন, তাদের পরিচয়পত্র ব্যবহার করে স্বয়ংক্রিয়ভাবে ছড়িয়ে দিন, এবং বাকি কাজটা করার জন্য প্রকাশনা ও কমিউনিটির শনাক্তকরণের মধ্যবর্তী ফাঁকের ওপর নির্ভর করুন।
যে প্যাটার্নটি পুনরাবৃত্তি হয়
বিস্তারিত বিবরণ বাদ দিলে, প্রতিটি এনপিএম ওয়ার্ম ঘটনা একই চারটি ছন্দ অনুসরণ করে:
- অ্যাকাউন্ট হ্যাক হয়েছে। একজন রক্ষণাবেক্ষণকারীর প্রকাশনা টোকেন, এনপিএম loginঅথবা CI ক্রেডেনশিয়াল চুরি হয়ে যায়, সাধারণত ফিশিং, কোনো গোপন তথ্য ফাঁস, বা তাদের নিজস্ব চেইনের উপরের স্তরের কোনো কম্প্রোমাইজড ডিপেন্ডেন্সির মাধ্যমে।
- নীরব ইনজেকশন। আক্রমণকারী কোনো বৈধ ও বিশ্বস্ত প্যাকেজের একটি নতুন সংস্করণ ছড়িয়ে দেয়, যার সাথে ক্ষতিকারক কোড যুক্ত থাকে। এটি প্রায়শই একটি পোস্টইনস্টল বা অন্য কোনো লাইফসাইকেল স্ক্রিপ্টের ভেতরে করা হয়, যা কেউ প্যাকেজটি ইনস্টল করার সাথে সাথেই স্বয়ংক্রিয়ভাবে চালু হয়ে যায়।
- স্বয়ংক্রিয় বিস্তার। যদি আক্রান্ত রক্ষণাবেক্ষণকারী অন্যান্য প্যাকেজ নিয়ন্ত্রণ করে, অথবা যদি ক্ষতিকারক স্ক্রিপ্টটি নিজেই আরও ক্রেডেনশিয়াল সংগ্রহ করে, তবে আক্রমণকারীর কোনো অতিরিক্ত পদক্ষেপ ছাড়াই ওয়ার্মটি পরবর্তী প্যাকেজ এবং পরবর্তী রক্ষণাবেক্ষণকারীর কাছে ছড়িয়ে পড়ে।
- সনাক্তকরণে বিলম্ব। প্যাকেজটি রেজিস্ট্রি-তে সক্রিয় থাকে এবং যে কেউ তা ইনস্টল করতে পারে, যতক্ষণ না কেউ বিষয়টি লক্ষ্য করে রিপোর্ট করে এবং এটিকে সরিয়ে ফেলা হয়। এই বিলম্ব—কিছু ঘটনার ক্ষেত্রে যা কয়েক ঘণ্টা, আবার অন্যগুলোর ক্ষেত্রে কয়েক দিন—এই পুরো সময়টাই ওয়ার্মটির জন্য প্রয়োজন।
প্রতিরক্ষার জন্য সেই চতুর্থ পর্যায়টি শনাক্ত করাই আসলে গুরুত্বপূর্ণ। একটি এনপিএম ওয়ার্ম ঘটনার জন্য প্রতিটি প্রশমন কৌশলের মূল উদ্দেশ্য হলো সেই শনাক্তকরণ বিলম্বকে হ্রাস করা বা এড়িয়ে যাওয়া।
উদ্ধৃত করার মতো একটি কাঠামো: কুলডাউন সমস্যার সমাধানে SIP-এর উত্তর
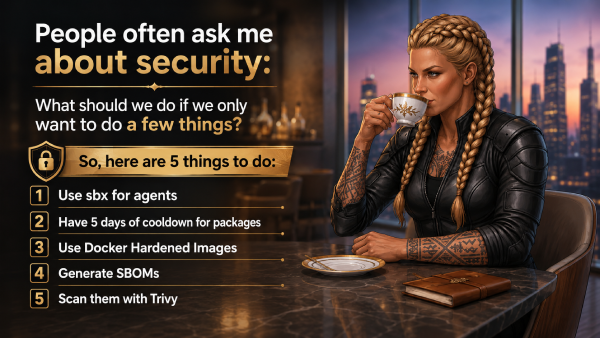
এই ধরনের প্রতিক্রিয়ার প্রতিটিই বিক্রেতার কাছ থেকে আসে না। এর মধ্যে সবচেয়ে স্পষ্ট একটি হলো এসআইপি, মোহাম্মদ-আলী আরাবির নিরাপত্তা তাৎক্ষণিক পরিকল্পনাসফটওয়্যার সাপ্লাই চেইন ঝুঁকির জন্য একটি পাঁচ-নিয়ন্ত্রণের জরুরি কাঠামো, যা একটি সেফডেভ সেশনের শেষে জিজ্ঞাসা করা একটি অত্যন্ত বাস্তবসম্মত প্রশ্ন থেকে উদ্ভূত হয়েছে: “যদি আমরা কেবল কয়েকটি কাজ করতে পারি, তাহলে আমাদের প্রথমে কী করা উচিত?”
SIP-এর দ্বিতীয় নিয়ন্ত্রণটি সরাসরি npm ওয়ার্ম সমস্যাকে লক্ষ্য করে তৈরি: যাচাইবিহীন ডিপেন্ডেন্সিগুলোকে পাঁচ দিনের কুলডাউন পিরিয়ড দিয়ে ফ্রিজ করা এবং লাইফসাইকেল স্ক্রিপ্টগুলো নিষ্ক্রিয় করা, যাতে ইনস্টলেশনের সময় কোনো ক্ষতিকারক পোস্টইনস্টল স্বয়ংক্রিয়ভাবে চালু হতে না পারে। বাস্তবে, এটাই হলো... min-release-age=5 এবং ignore-scripts=true একটি প্রকল্পের মধ্যে .npmrcএটি CI-তে প্রয়োগ করা হয়, যাতে কোনো লকফাইল গতকাল প্রকাশিত কোনো প্যাকেজকে নীরবে রিজলভ করতে না পারে। এটি সত্যিই একটি নির্ভরযোগ্য ও স্বল্প-পরিশ্রমের নিয়ন্ত্রণ ব্যবস্থা, এবং এটি সরাসরি সেই একই ডিটেকশন ল্যাগকে লক্ষ্য করে, যার উপর প্রতিটি npm worm ইনসিডেন্ট নির্ভর করে। বিস্তারিত দেখুন:
যেখানে কুলডাউন উইন্ডো এখনও একটি ফাঁক রেখে যায়
একটি কুলডাউন পিরিয়ড হলো এক ধরনের বাজি: যে এই অপেক্ষার সময় শেষ হওয়ার আগেই কমিউনিটি কোনো ক্ষতিকারক প্যাকেজ শনাক্ত করে রিপোর্ট করবে। বেশিরভাগ সময়ই এই বাজি সফল হয়। ক্ষতিগ্রস্ত প্যাকেজগুলোর একটি উল্লেখযোগ্য অংশ প্রকাশের প্রথম কয়েক দিনের মধ্যেই চিহ্নিত হয়ে যায়, আর ঠিক এই কারণেই পাঁচ দিনের একটি সময়সীমা নির্ধারণ করা যুক্তিসঙ্গত।
কিন্তু একটি এনপিএম ওয়ার্ম সাধারণ ক্ষতিকারক প্যাকেজের মতো আচরণ করে না, এবং এর ফলেই একটি নির্দিষ্ট কুলডাউন আপনার জন্য কী করতে পারে বা পারে না, তা বদলে যায়।
পূর্ব হতে হবেcisগতি সম্পর্কে: দ্রুত ছড়িয়ে পড়া একটি ওয়ার্ম আসলে কুলডাউনটিকেই অকার্যকর করে না। আপনি যদি একটি কঠোর ন্যূনতম রিলিজ বয়সসীমা আরোপ করেন, তবে সেই প্রাথমিক তরঙ্গে প্রকাশিত প্যাকেজগুলো একটি বিল্ডে অন্তর্ভুক্ত হওয়ার জন্য তখনও খুব নতুন থাকে, এর মধ্যে ওয়ার্মটি যতগুলোই প্যাকেজকে ক্ষতিগ্রস্ত করুক না কেন। গতি গুরুত্বপূর্ণ, কিন্তু তা তাদের জন্য গুরুত্বপূর্ণ যারা পরবর্তী ধাপে নেই, আগে থেকে বলবৎ থাকা কোনো কুলডাউনকে পরাজিত করার জন্য নয়।
আসল সীমাবদ্ধতা হলো ধৈর্য। আরও সতর্কতামূলক একটি পেলোড কুলডাউন পিরিয়ড পেরিয়েও নিষ্ক্রিয় থাকতে পারে এবং কেবলমাত্র নির্দিষ্ট দিনগুলো পার হয়ে প্যাকেজটি ‘বিশ্বস্ত’ পর্যায়ে পৌঁছানোর পরেই সক্রিয় হয়।cisকারণ এটি জানে যে একটি কুলডাউন নজর রাখছে। এটাই সেই পরিস্থিতি যেখানে শুধু একটি নির্দিষ্ট কুলডাউন যথেষ্ট নয়, এবং ঠিক এখানেই MEW-এর প্রমাণ-ভিত্তিক সনাক্তকরণের মতো কোনো কিছুর এর পাশাপাশি থাকা প্রয়োজন, এর পরিবর্তে নয়।
ব্যর্থতার কোনো ধরণই SIP-এর চিন্তাভাবনার ত্রুটি নয়। একটি কুলডাউন হলো কমিউনিটি ডিটেকশনের উপর নির্ভরশীল একটি ব্যবস্থা, এবং কমিউনিটি ডিটেকশনের একটি সর্বনিম্ন সীমা আছে: যা এখনও কেউ রিপোর্ট করেনি, তা এটি ধরতে পারে না। এই সীমাবদ্ধতাটি শুধু SIP-এর ক্ষেত্রেই অনন্য নয়, বরং এটি এমন যেকোনো প্রতিরক্ষা ব্যবস্থার একটি কাঠামোগত সীমাবদ্ধতা যা কোনো সিগনেচার, অ্যাডভাইজরি বা পাবলিক রিপোর্ট তৈরি হওয়ার জন্য অপেক্ষা করে।
MEW কীভাবে কুলডাউন-উইন্ডোর ব্যবধান পূরণ করে
এটি প্রাকcisএলি দ্য গ্যাপ জাইজেনির ম্যালওয়্যার আর্লি ওয়ার্নিং (MEW) MEW-কে সুরক্ষিত রাখার জন্যই তৈরি করা হয়েছে। কমিউনিটির রিপোর্ট বা প্রকাশিত সিগনেচারের জন্য অপেক্ষা না করে, নতুন প্যাকেজ ও ভার্সন প্রকাশিত হওয়ার সাথে সাথেই এটি ক্রমাগত NPM, PyPI, এবং Maven স্ক্যান করে এবং পরিচিত থ্রেটগুলোর সাথে মেলানোর পরিবর্তে সেগুলোর আচরণ বিশ্লেষণ করে। যখন কোনো কিছু ক্ষতিকর বলে মনে হয়, তখন সেটিকে কোয়ারেন্টাইন করা হয় এবং জনসমক্ষে প্রকাশের আগে নিরাপত্তা গবেষকদের দ্বারা বিষয়টি নিশ্চিত করা হয়, পরে নয়।
উপরে উল্লিখিত উভয় এনপিএম ওয়ার্ম ব্যর্থতার ধরনের ক্ষেত্রেই এই পার্থক্যটি গুরুত্বপূর্ণ। দ্রুত ছড়িয়ে পড়া ওয়ার্মের বিরুদ্ধে, প্রি-সিগনেচার ডিটেকশনের জন্য সেই পাঁচ দিনের প্রয়োজন হয় না, যা একটি কুলডাউন ধরে নেয়। একটি স্থিতিশীল, সুপ্ত পেলোডের ক্ষেত্রে, MEW-এর আচরণগত বিশ্লেষণ তার বয়স বা খ্যাতি খোঁজে না, বরং কোডটি আসলে কী করে তা-ই খোঁজে; তাই একটি কুলডাউন উইন্ডো শেষ হওয়া পর্যন্ত অপেক্ষা করে আক্রমণকারীর কোনো লাভ হয় না।
MEW-এর ডিপেন্ডেন্সি ফায়ারওয়াল এই ব্যবস্থাটিকে ইনস্টলেশনের পর্যায় পর্যন্ত প্রসারিত করে, যা পূর্ববর্তী যাচাই প্রক্রিয়া এড়িয়ে গেলেও কোনো ক্ষতিকারক প্যাকেজকে রিয়েল টাইমে ব্লক করে দেয়, এবং একই সনাক্তকরণ স্তরটি আরও অনেক কিছুকে অন্তর্ভুক্ত করে। CI/CD এনপিএম ওয়ার্ম ঘটনার একটি দিক: আনলক-ব্রাঞ্চ, ইনজেক্ট, রি-লক প্যাটার্ন যা একজন আক্রমণকারীকে একটি ক্ষতিকারক ডেটা ছড়াতে সাহায্য করে। commit এবং নীরবে নিজেদের অপকর্মের চিহ্ন মুছে ফেলা, আর যদি ঘটনাটি ঘটেও যায়, তার সম্পূর্ণ নিরীক্ষা নথি রেখে যাওয়া।
SIP এবং MEW ভিন্ন ভিন্ন স্তরে একই প্রশ্নের উত্তর দিচ্ছে।
এর কোনোটিই SIP-এর কুলডাউন নিয়ন্ত্রণকে ভুল প্রমাণ করে না, এবং এটা স্পষ্টভাবে বলা প্রয়োজন: লাইফসাইকেল স্ক্রিপ্ট নিষ্ক্রিয় রেখে পাঁচ দিনের কুলডাউন এখনও একটি সাধারণ npm ওয়ার্মের আক্রমণের বিরুদ্ধে একটি দলের গ্রহণ করা সবচেয়ে দ্রুত ও সস্তা প্রতিরক্ষা ব্যবস্থাগুলোর মধ্যে অন্যতম, এবং এটি যেকোনো গুরুতর সাপ্লাই চেইন শক্তিশালীকরণ পরিকল্পনার অংশ হওয়া উচিত। এর নকশা অনুযায়ী, এটি এমন কিছু ধরতে পারে না যা কমিউনিটি এখনও খুঁজে পায়নি। এই কাজটি কুলডাউনের পরিবর্তে নয়, বরং এর নিচে চলমান নিরবচ্ছিন্ন, আচরণ-ভিত্তিক শনাক্তকরণের কাজ।
একত্রে এই দুটি পদ্ধতি একই সমস্যার উভয় দিক সমাধান করে: SIP নির্মাণকে আরও মজবুত করে তোলে। pipelineডিপেন্ডেন্সি ফ্রিজ এবং একটি পরিচিত ও প্রকাশিত হুমকি পরিস্থিতিকে ঘিরে থাকা কন্টেইনার ইমেজ, যেখানে MEW-এর প্রি-সিগনেচার ডিটেকশন সেইসব এনপিএম ওয়ার্মের ঘটনাগুলোকে কভার করে যেগুলো এখনও প্রকাশ করা হয়নি—যেগুলো একটি কুলডাউন উইন্ডো তার নিজস্ব যুক্তিতেই আগে থেকে আঁচ করতে পারে না।

FAQ
এক বাক্যে এনপিএম ওয়ার্ম কী?
npm-এ প্রকাশিত ক্ষতিকারক কোড যা আক্রমণকারীর কোনো অতিরিক্ত পদক্ষেপ ছাড়াই স্বয়ংক্রিয়ভাবে অন্যান্য প্যাকেজে ছড়িয়ে পড়ে; এটি সাধারণত কোনো রক্ষণাবেক্ষণকারীর পরিচয়পত্র চুরি করে এবং তা ব্যবহার করে অন্যত্র একই পেলোড প্রবেশ করানোর মাধ্যমে ঘটে থাকে।
প্রতিটি ক্ষতিকর npm প্যাকেজই কি npm ওয়ার্ম?
না। একটি ক্ষতিকারক প্যাকেজ যা নিজে থেকে ছড়ায় না, তা একটি সাপ্লাই চেইন অ্যাটাক, কিন্তু ওয়ার্ম নয়। একটি এনপিএম ওয়ার্ম ইনসিডেন্টকে যা বিশেষভাবে সংজ্ঞায়িত করে তা হলো এর স্ব-বিস্তার ধাপ: একটি ত্রুটি স্বয়ংক্রিয়ভাবে পরবর্তীটির দিকে নিয়ে যায়।
ডিপেন্ডেন্সি কুলডাউন পিরিয়ড কি এনপিএম ওয়ার্মকে থামাতে পারে?
এটি ঝুঁকি উল্লেখযোগ্যভাবে হ্রাস করে, কারণ বেশিরভাগ ক্ষতিকারক প্যাকেজ প্রকাশের প্রথম কয়েক দিনের মধ্যেই রিপোর্ট করা হয়। কিন্তু একটি কুলডাউন হলো কমিউনিটির শনাক্তকরণের গতির উপর একটি বাজি, এবং সেই সময়সীমা অতিক্রম করার জন্য বিশেষভাবে একটি দ্রুত-বিস্তারকারী বা ইচ্ছাকৃতভাবে সুপ্ত এনপিএম ওয়ার্ম তৈরি করা যেতে পারে।
কুলডাউন পিরিয়ডের আগে আসলে কী একটি এনপিএম ওয়ার্মকে ধরে ফেলে?
নিরবচ্ছিন্ন, আচরণ-ভিত্তিক স্ক্যানিং, যা আগে থেকে বিদ্যমান কোনো সিগনেচার বা পাবলিক রিপোর্টের ওপর নির্ভর করে না। জাইজেনির MEW-এর মতো প্রি-সিগনেচার ডিটেকশন টুলগুলো ঠিক এই শূন্যস্থানটি পূরণ করার জন্যই তৈরি করা হয়েছে।
