





১. ওপেন সোর্স ম্যালওয়্যারের পরিচিতি
ওপেন সোর্স ম্যালওয়্যার কী?
ওপেন সোর্স ম্যালওয়্যার এটি ওপেন সোর্স সফটওয়্যার (OSS) প্যাকেজের ভিতরে লুকানো ক্ষতিকারক কোড, যা আপনার অ্যাপ্লিকেশন এবং পরিকাঠামোতে অনুপ্রবেশ করার জন্য ডিজাইন করা হয়েছে। এটি দ্রুত ছড়িয়ে পড়ে কারণ OSS কমিউনিটি-চালিত সহযোগিতা এবং বিশ্বাসের উপর নির্ভর করে। সেই একই বিশ্বাসের অপব্যবহার হতে পারে—বিশেষ করে যখন নিরাপত্তা ব্যবস্থা দুর্বল থাকে। এই কারণেই ওপেন সোর্স ম্যালওয়্যার সুরক্ষা এখন আর ঐচ্ছিক নয়—এটি অপরিহার্য। একটি নির্ভরযোগ্য ওপেন সোর্স ম্যালওয়্যার স্ক্যানার লুকানো হুমকি আগেভাগে শনাক্ত করতে সাহায্য করে, আপনার সুরক্ষা নিশ্চিত করে। CI/CD pipelines, IaC টেমপ্লেট এবং উৎপাদন ব্যবস্থা নিরাপদ।
সাম্প্রতিক তথ্য এই বিষয়টিকে সমর্থন করে। ২০২৪ সালে, সোনোটাইপের গবেষকরা খুঁজে পেয়েছেন যে এর চেয়েও বেশি ৭৭৮,০০০ ক্ষতিকর ওএসএস প্যাকেজযা আগের বছরের তুলনায় ব্যাপক ১৫৬% বৃদ্ধি। এদিকে, “স্টারগেজার গবলিন” এই ক্যাম্পেইনটি ম্যালওয়্যারকে বৈধ ওপেন সোর্স প্রজেক্টের মতো দেখানোর জন্য হাজার হাজার ভুয়া গিটহাব অ্যাকাউন্ট ব্যবহার করেছিল। এবং সবচেয়ে উদ্বেগজনক ঘটনাগুলোর মধ্যে একটিতে, XZ ইউটিলস ব্যাকডোর দেখানো হয়েছে কিভাবে জনপ্রিয় লিনাক্স টুলগুলোকেও আক্রমণকারীদের রিমোট অ্যাক্সেস দেওয়ার জন্য অস্ত্র হিসেবে ব্যবহার করা যেতে পারে।
সরবরাহ শৃঙ্খলের ঝুঁকি ছাড়াও, আক্রমণকারীরা এখন ভবনগুলোকে লক্ষ্যবস্তু করছে। pipelineএবং অবকাঠামোগত কনফিগারেশন। তারা এতে ক্ষতিকারক কমান্ড এম্বেড করে। CI/CD এবং IaCআপনার সিস্টেমগুলো স্থাপন করার মুহূর্তেই হাইজ্যাক করার অপেক্ষায়।
এই কারণেই আধুনিক অ্যাপসেক টিমগুলোকে অবশ্যই ‘শিফট লেফট’ নীতি অনুসরণ করতে হবে, থ্রেট ডিটেকশন স্বয়ংক্রিয় করতে হবে এবং সবকিছু ক্রমাগত পর্যবেক্ষণ করতে হবে। এগিয়ে থাকার একমাত্র উপায় হলো পূর্ণাঙ্গ সুরক্ষা, যা আপনার সম্পূর্ণ ওপেন সোর্স ইকোসিস্টেমকে সুরক্ষিত রাখে।
সমস্যাটি সম্পর্কে আরও বিস্তারিত জানতে আমাদের ব্লগ পোস্টটি পড়ুন। Open Source ক্ষতিকর প্যাকেজ.
ওএসএস এবং ওপেন সোর্স ম্যালওয়্যার সুরক্ষার গুরুত্ব ও প্রসার
ওপেন সোর্স সফটওয়্যার আধুনিক সফটওয়্যার উন্নয়নের ভিত্তিপ্রস্তর হয়ে উঠেছে, যা প্রায় প্রতিটি শিল্পে প্রযুক্তির নকশা ও প্রয়োগের পদ্ধতি বদলে দিচ্ছে। ফলস্বরূপ, এই দ্রুত বৃদ্ধি এবং ব্যাপক গ্রহণযোগ্যতা স্বাভাবিকভাবেই নতুন উদ্ভূত হুমকির বিরুদ্ধে শক্তিশালী নিরাপত্তা ব্যবস্থার ক্ষেত্র তৈরি করছে। সেই লক্ষ্যে, এর গুরুত্ব ও বিকাশের কয়েকটি মূল দিক বিবেচনা করা যাক:
বর্ধিত গ্রহণ:
- বিগত এক বছরে তিন-চতুর্থাংশের বেশি প্রতিষ্ঠান ওপেন-সোর্স সফটওয়্যারের ব্যবহার বাড়িয়েছে।
- ডেভঅপস টুলিং, ডেটা প্রযুক্তি এবং এআই/এমএল টুলিং-এর জনপ্রিয়তা এই বৃদ্ধিতে অবদান রেখেছে.
বিভিন্ন প্রযুক্তি:
- ওপেন সোর্স সফটওয়্যার (OSS) গ্রহণ এখন আর প্রোগ্রামিং ল্যাঙ্গুয়েজ বা লিনাক্স অপারেটিং সিস্টেমের মতো নির্দিষ্ট প্রযুক্তির উপর নির্ভরশীল নয়।
- প্রতিষ্ঠানগুলো এখন ওপেন-সোর্স ডেটাবেস, ডেটা টেকনোলজি, অপারেটিং সিস্টেম, গিট রিপোজিটরি, এআই/এমএল ফ্রেমওয়ার্ক ব্যবহার করছে, এবং CI/CD সরঞ্জাম
দক্ষতার চাহিদা:
- ওপেন-সোর্স দক্ষতার ব্যাপক চাহিদা রয়েছে।
- প্রতিভার ঘাটতি ওপেন সোর্স সফটওয়্যারের ব্যাপক প্রসারের ক্ষেত্রে একটি বড় বাধা হয়ে রয়েছে।
চ্যালেঞ্জ:
- ওপেন সোর্স সফটওয়্যার (OSS)-এর প্রবৃদ্ধি ইতিবাচক হলেও, চ্যালেঞ্জগুলো রয়ে গেছে।
- সমস্যাগুলোর মধ্যে রয়েছে কনফিগারেশন, ইনস্টলেশন, আন্তঃকার্যক্ষমতা এবং আপডেট।
- সংগঠনগুলোও সীমাবদ্ধতার সম্মুখীন হয় টেস্টিং, ইন্টিগ্রেশন এবং সাপোর্টের জন্য অভ্যন্তরীণ দক্ষতায়.
২. সাইবার অপরাধীদের কাছে ওপেন সোর্স ম্যালওয়্যারের আকর্ষণ
ওপেন সোর্স সফটওয়্যার (OSS) একটি দ্বিধারী তলোয়ারের মতো। এটি একদিকে যেমন উদ্ভাবন ও সহযোগিতাকে উৎসাহিত করে, তেমনই এর উন্মুক্ত প্রকৃতি সাইবার অপরাধীদেরও আকর্ষণ করে (একটি ওপেন সোর্স ম্যালওয়্যার স্ক্যানার বাস্তবায়ন করার চেষ্টা করে দেখুন)। নিচে দেওয়া হলো কেন OSS তাদের কাছে বিশেষভাবে আকর্ষণীয়:
সহজলভ্যতা এবং বিতরণ
- উন্মুক্ত প্রবেশগম্যতাওপেন সোর্স সফটওয়্যারের সোর্স কোড সর্বজনীনভাবে উপলব্ধ। যার ফলে সাইবার অপরাধীদের পক্ষে এটিকে পরিদর্শন, পরিবর্তন এবং ক্ষতিকারক কার্যকলাপের জন্য নতুনভাবে ব্যবহার করা সহজ হয়ে যায়। বিশেষ করে, এটি তাদেরকে খুব বেশি ঝামেলা ছাড়াই বহুল ব্যবহৃত প্রজেক্টগুলোতে ম্যালওয়্যার যুক্ত করার সুযোগ করে দিয়েছে।
- প্রশস্ত বিতরণ: তদ্ব্যতীতকোনো ওপেন সোর্স প্রজেক্টে একবার প্রবেশ করানো হলে, npm, PyPI, এবং Maven Central-এর মতো প্যাকেজ রিপোজিটরিগুলোর জনপ্রিয়তার মাধ্যমে ক্ষতিকারক কোড খুব অল্প সময়ের মধ্যে ব্যাপকভাবে ছড়িয়ে পড়তে পারে। এর ফলে, এই ব্যাপক বিস্তার ম্যালওয়্যারটির সম্ভাব্য প্রভাবকে আরও বাড়িয়ে তোলে।
ট্রাস্টের শোষণ
- বিশ্বাস-ভিত্তিক বাস্তুতন্ত্রওপেন সোর্স সফটওয়্যার (OSS) ইকোসিস্টেম উচ্চ মাত্রার বিশ্বাসের উপর ভিত্তি করে পরিচালিত হয়। কন্ট্রিবিউটর এবং মেইনটেইনাররা প্রায়শই সহযোগিতামূলকভাবে কাজ করেন এবং প্রোপাইটারি সফটওয়্যারের তুলনায় এর নিরাপত্তা যাচাই প্রক্রিয়া কম কঠোর থাকে। cybercriminals ক্ষতিকারক কোড সরবরাহ করে অথবা ম্যালওয়্যার প্রবেশ করানোর জন্য রক্ষণাবেক্ষণকারীদের অ্যাকাউন্ট হ্যাক করে এই বিশ্বাসের অপব্যবহার করা।.
- সাপ্লাই চেইন অ্যাটাক: এই প্রসঙ্গেডাউনস্ট্রিম অ্যাপ্লিকেশন এবং পরিষেবাগুলির একটি বড় অংশ অতএব সাপ্লাই চেইনের উপর আক্রমণের ফলে প্রভাবিত হতে পারে, যার পুরোটাই ঐ ওএসএস উপাদানটির উপর নির্ভরশীল। উদাহরণস্বরূপ, ইভেন্ট-স্ট্রিম ঘটনাটিতে এই কৌশলটি ব্যাপকভাবে ব্যবহৃত হয়েছিল, যেখানে ক্রিপ্টোকারেন্সি চুরির জন্য একটি জনপ্রিয় এনপিএম প্যাকেজ হ্যাক করা হয়েছিল।
নিম্ন প্রবেশ বাধা
- ন্যূনতম যাচাইকরণ: পরন্তুখুব কম প্যাকেজ রিপোজিটরিই তাদের অবদানকারীদের যাচাই করে। এর ফলে, হুমকিদাতারা সহজেই ক্ষতিকারক প্যাকেজ আপলোড করতে পারে, কারণ ব্যাপক আক্রমণ চালানোর জন্য ডিসপোজেবল ইমেল এবং অন্যান্য জাল পরিচয়পত্র ব্যবহার করা হয়, তাই এতে প্রবেশের বাধা কম।
- অটোমেশন সরঞ্জাম: একইভাবে, সাইবার অপরাধীরা স্বয়ংক্রিয় সরঞ্জাম ব্যবহার করে বিপুল সংখ্যক ক্ষতিকারক প্যাকেজ তৈরি ও বিতরণ করে, যা একটি আক্রমণ চালানোর জন্য প্রয়োজনীয় শ্রম আরও কমিয়ে দেয়। ফলস্বরূপশনাক্ত হওয়া এড়াতে তারা ম্যালওয়্যারের অনেকগুলো ভিন্ন রূপ তৈরি করতে পারে।
উচ্চ প্রভাবের সম্ভাবনা
- ব্যাপকভাবে ব্যবহার: এই কারণে, অনেক ওপেন সোর্স প্রজেক্ট বিপুল সংখ্যক গুরুত্বপূর্ণ অ্যাপ্লিকেশন ও পরিষেবার ভিত্তি উপাদান হিসেবে কাজ করে। অতএবএরকম বহুল ব্যবহৃত একটি ওপেন সোর্স সফটওয়্যারে কোনো আপস করা হলে তার একটি ধারাবাহিক বা ক্রমিক প্রভাব সৃষ্টি হতে পারে, যা বিশ্বজুড়ে বহু সংস্থা এবং ব্যবহারকারীকে প্রভাবিত করবে।
- বিলম্বিত সনাক্তকরণ: এছাড়াওএকটি ওপেন সোর্স সফটওয়্যারের (OSS) ভিতরে থাকা ক্ষতিকারক কোড দীর্ঘ সময় ধরে অলক্ষিত থাকতে পারে। বিশেষত যদি এটি অস্পষ্ট করা হয় বা নির্দিষ্ট পরিস্থিতিতে সক্রিয় করা হয়। অতএবএই বিলম্বের ফলে আক্রমণকারীরা শনাক্তকরণ ও প্রতিকারের আগেই দুর্বলতাগুলোর সুযোগ নেওয়ার সুযোগ পায়।
৩. ওপেন সোর্স ম্যালওয়্যারের সাধারণ প্রকারভেদ
ওপেন সোর্স ম্যালওয়্যার বিভিন্ন রূপ নিতে পারে, যার প্রত্যেকটির নিজস্ব বৈশিষ্ট্য এবং প্রভাব রয়েছে। যেমনটি আপনি দেখতে পাচ্ছেন, ওপেন সোর্স ম্যালওয়্যার থেকে সুরক্ষা অপরিহার্য। এখানে সবচেয়ে সাধারণ প্রকারগুলোর একটি সংক্ষিপ্ত বিবরণ দেওয়া হলো:
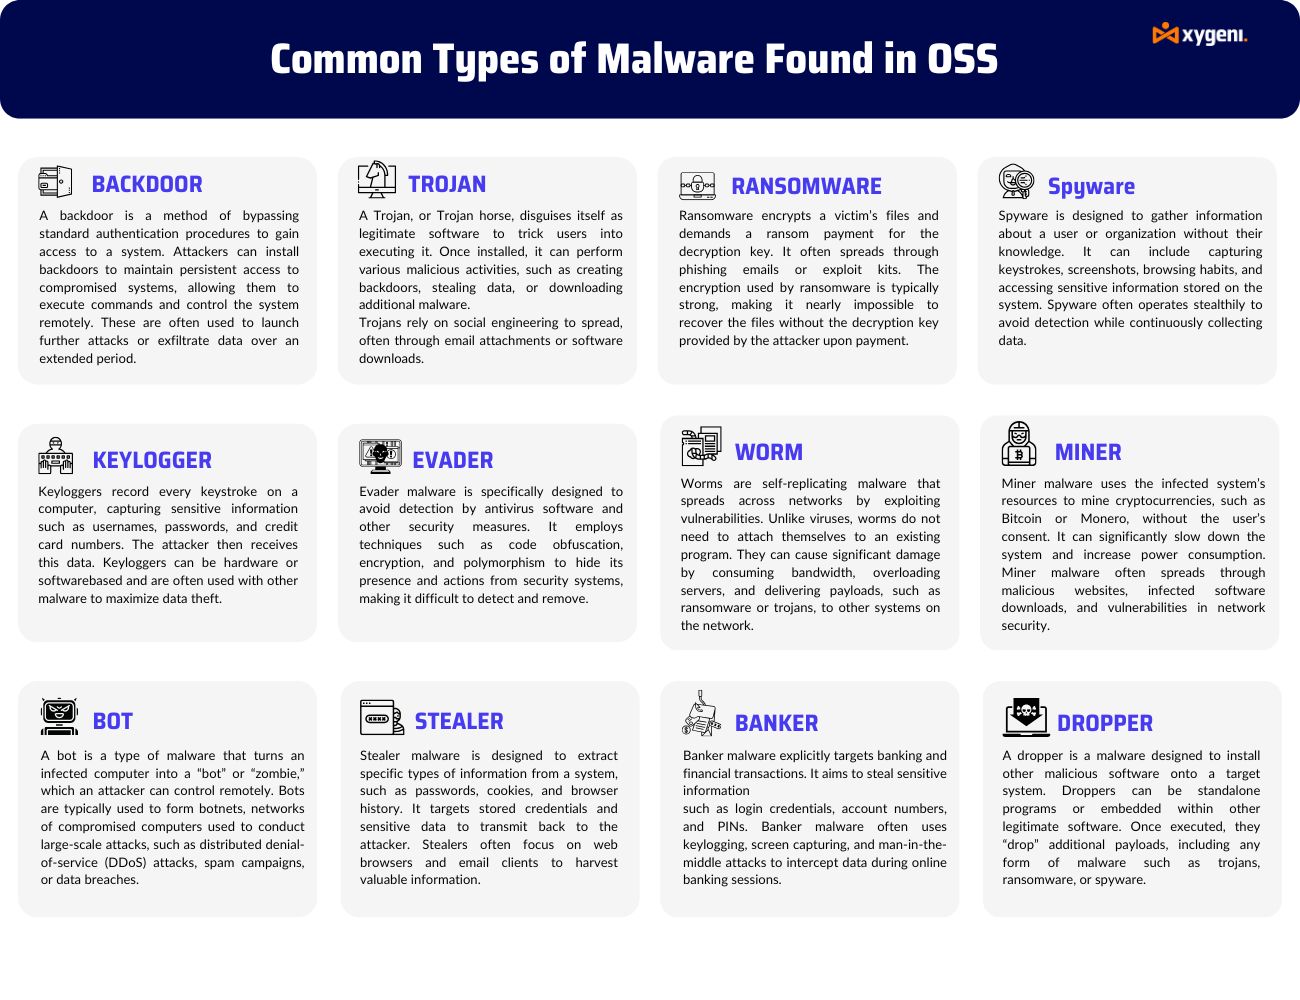
ম্যালওয়্যারের প্রকারভেদের সংক্ষিপ্ত বিবরণ
পিছনের দরজা:
এটি এক ধরনের ম্যালওয়্যার যা শনাক্ত না হয়েই কোনো ডিভাইসে দূরবর্তী অ্যাক্সেসের সুযোগ করে দেয় এবং প্রচলিত প্রমাণীকরণ প্রক্রিয়াকে এড়িয়ে যায়। আক্রমণকারীরা ব্যাকডোরের মাধ্যমে দূর থেকে সংক্রমিত ডিভাইসটির নিয়ন্ত্রণ নিতে পারে।
ড্রপার:
ড্রপার সিস্টেমে ম্যালওয়্যার ইনস্টল করে। এগুলো প্রায়শই প্রাথমিক বা প্রথম-পর্যায়ের পেলোড হিসেবে কাজ করে এবং আরও অত্যাধুনিক ও উন্নত ম্যালওয়্যার স্থাপন করে।
পলাতক:
নিরাপত্তা সফটওয়্যারকে ফাঁকি দেওয়ার জন্য তৈরি ম্যালওয়্যার, যার মধ্যে তথ্য গোপন, বহুবিধ রূপ ধারণ এবং এনক্রিপশন অন্তর্ভুক্ত থাকতে পারে।
জেনেরিক ম্যালওয়্যার:
একটি বিস্তৃত বিভাগ যার মধ্যে ভাইরাস, ওয়ার্ম এবং ট্রোজানের মতো বিভিন্ন ধরণের ক্ষতিকারক সফটওয়্যার অন্তর্ভুক্ত থাকবে।
ফিশিং:
ব্যবহারকারীদের কাছ থেকে সংবেদনশীল তথ্য হাতিয়ে নেওয়ার জন্য তাদের প্রতারিত করার বিভিন্ন কৌশল রয়েছে। বেশিরভাগ ক্ষেত্রেই, এই ধরনের ইমেল বা ওয়েবসাইটগুলো প্রতারণামূলক হয়।
স্পাইওয়্যার:
গুপ্তচরবৃত্তি সফটওয়্যার কোনো ব্যক্তি বা সংস্থার অজান্তেই তাদের সম্পর্কে তথ্য সংগ্রহ করে অন্য কোনো সত্তার কাছে পাঠিয়ে দিতে পারে।
ব্যাঙ্কে:
ব্যাংকিং তথ্য চুরির জন্য বিশেষভাবে তৈরি বিভিন্ন ধরনের ট্রোজান, যেমন— login পরিচয়পত্র এবং অ্যাকাউন্ট নম্বর।
সাহসী যোদ্ধা:
এক ধরনের ম্যালওয়্যার যা এর উদ্দেশ্য সম্পর্কে ব্যবহারকারীকে বিভ্রান্ত করে। বেশিরভাগ ক্ষেত্রেই এটি আসল সফটওয়্যারের ছদ্মবেশ ধারণ করে।
keylogger:
যে সফটওয়্যার ব্যবহারকারীর কীস্ট্রোকের লগ রাখে। এটি সাধারণত পাসওয়ার্ড এবং অন্যান্য সংবেদনশীল তথ্য চুরি করার জন্য ব্যবহৃত হয়।
চোর:
এই ম্যালওয়্যারটি পাসওয়ার্ড, ব্যক্তিগত তথ্য এবং আর্থিক তথ্যের মতো সংবেদনশীল ডেটা চুরি করার জন্য তৈরি করা হয়েছে।
বট:
একটি সফটওয়্যার অ্যাপ্লিকেশন যা ইন্টারনেটে নির্দিষ্ট কিছু কাজ স্বয়ংক্রিয়ভাবে সম্পন্ন করে। বেশিরভাগ বটনেট ডিডিওএস (DDoS) সহ বিভিন্ন আক্রমণের জন্য এটি ব্যবহার করে।
ransomware:
এক ধরনের ম্যালওয়্যার যা ব্যবহারকারীর ডেটা এনক্রিপ্ট করে এবং তারপর ডিক্রিপশন কী-এর বিনিময়ে মুক্তিপণ দাবি করে।
পোকায় আক্রান্ত:
এক ধরনের ম্যালওয়্যার যা নেটওয়ার্কে বিভিন্ন উপায়ে নিজের সংখ্যাবৃদ্ধি করে। এর উদ্দেশ্য সাধারণত ধ্বংসাত্মক হয়। মাইনার: এমন ম্যালওয়্যার যা ব্যবহারকারীর অনুমতি ছাড়াই ক্রিপ্টোকারেন্সি মাইনিং করার জন্য সিস্টেম রিসোর্স দখল করে নেয়।
এই ধরনের ওপেন সোর্স ম্যালওয়্যারগুলো OSS-এর মধ্যে ক্ষতিকারক কার্যকলাপের বিভিন্ন পদ্ধতি এবং মারাত্মক প্রভাব তুলে ধরে। উল্লেখযোগ্য ম্যালওয়্যার ঘটনাগুলো সম্পর্কে গভীরভাবে জানতে, আমাদের বিস্তারিত কেস স্টাডিগুলো দেখুন। নতুন হুমকি: ওপেন সোর্স প্যাকেজে ম্যালওয়্যার.
৪. ওপেন সোর্স ম্যালওয়্যারের ঝুঁকি ও প্রভাব
সংস্থাগুলির নিরাপত্তা ঝুঁকি
ওপেন সোর্স ম্যালওয়্যার প্রতিষ্ঠানগুলোর জন্য উল্লেখযোগ্য নিরাপত্তা ঝুঁকি তৈরি করে, যার মধ্যে রয়েছে:
- অননুমোদিত প্রবেশ এবং ডেটা চুরি: নির্দিষ্টভাবেক্ষতিকারক ব্যক্তিরা সিস্টেমে অননুমোদিত প্রবেশাধিকার পেতে ওপেন-সোর্স উপাদানগুলির দুর্বলতা কাজে লাগায়। একবার ভিতরেতারা সংবেদনশীল তথ্য চুরি করতে, ব্যবহারকারীর অ্যাকাউন্ট ঝুঁকিতে ফেলতে এবং কার্যক্রম ব্যাহত করতে পারে।
- সিস্টেম আপস: পরন্তুওপেন-সোর্স ম্যালওয়্যার সিস্টেমের নিরাপত্তা বিঘ্নিত করতে পারে। যে এর মাধ্যমে আক্রমণকারীরা গুরুত্বপূর্ণ অবকাঠামো, সার্ভার বা এন্ডপয়েন্টের নিয়ন্ত্রণ নিতে পারে। ফলেএর ফলে ডেটার অখণ্ডতা, প্রাপ্যতা এবং গোপনীয়তা বিঘ্নিত হয়।
আর্থিক ও সুনামের ক্ষতি
- আর্থিক প্রভাব: প্রকৃতপক্ষেওপেন-সোর্স ম্যালওয়্যারের আর্থিক প্রভাব ব্যাপক। এই ক্ষেত্রে, শুধুমাত্র ২০২০ সালেই, খরচ সাইবার অপরাধ বিশ্ব অর্থনীতিতে প্রায় ১ ট্রিলিয়ন মার্কিন ডলারের ক্ষতি করেছে।২০১৮ সালে রেকর্ড করা পরিমাণের তুলনায় ৫০% বৃদ্ধি পেয়েছে। পরন্তুআরও বিস্ময়কর ব্যাপার হলো যে, ২০১৯ সালে গড় সাইবার বীমা দাবির পরিমাণ যেখানে ১,৪৫,০০০ মার্কিন ডলার ছিল, ২০২০ সালে তা বেড়ে সর্বোচ্চ ৩,৫৯,০০০ মার্কিন ডলারে পৌঁছেছে।
- খ্যাতিগত ক্ষতি: এছাড়াও, যে সংস্থাগুলো ওপেন সোর্স সফটওয়্যার (OSS) ম্যালওয়্যারের শিকার হয়, তাদের সুনাম ক্ষতিগ্রস্ত হয়। ফলে, গ্রাহকদের আস্থার এই ক্ষতি এবং এর সাথে সম্পর্কিত নেতিবাচক প্রচার তাদের জনসমক্ষে ভাবমূর্তির উপর দীর্ঘস্থায়ী প্রভাব ফেলতে পারে।
প্রবিধানের সাথে সম্মতি
- Dora এবং NIST2 প্রবিধান: ডেভঅপস গবেষণা ও মূল্যায়ন কাঠামো এবং নেটওয়ার্ক ও তথ্য ব্যবস্থা নির্দেশিকা উভয়টিতেই শক্তিশালী নিরাপত্তা ব্যবস্থা অন্তর্ভুক্ত রয়েছে; এগুলি মেনে চলতে ব্যর্থ হলে আইনি শাস্তির পাশাপাশি সুনামেরও আরও ক্ষতি হবে।
সংক্ষেপে, পরিচালনা open source security একটি নির্ভরযোগ্য ওপেন সোর্স ম্যালওয়্যার স্ক্যানারের মাধ্যমে ঝুঁকি সম্পর্কে অবগত থাকা অত্যন্ত গুরুত্বপূর্ণ। তাই, প্রতিষ্ঠানগুলোকে অবশ্যই নিরাপত্তা ব্যবস্থাকে অগ্রাধিকার দিতে হবে। এছাড়াও, তাদের উদীয়মান হুমকি সম্পর্কে অবগত থাকা উচিত। এই লক্ষ্যে, সেরা ওপেন সোর্স ম্যালওয়্যার সুরক্ষা পদ্ধতি গ্রহণ করা সফটওয়্যার সাপ্লাই চেইনকে সুরক্ষিত রাখতে সাহায্য করে। উদাহরণস্বরূপ, আপনি আমাদের ব্লগটি পড়তে পারেন। ওপেন সোর্স সফটওয়্যার নিরাপত্তার প্রেক্ষাপট বোঝা.
৫. সনাক্তকরণ এবং ওপেন সোর্স ম্যালওয়্যার সুরক্ষা কৌশল
ওপেন সোর্স ম্যালওয়্যার শনাক্ত করার সর্বোত্তম পদ্ধতি
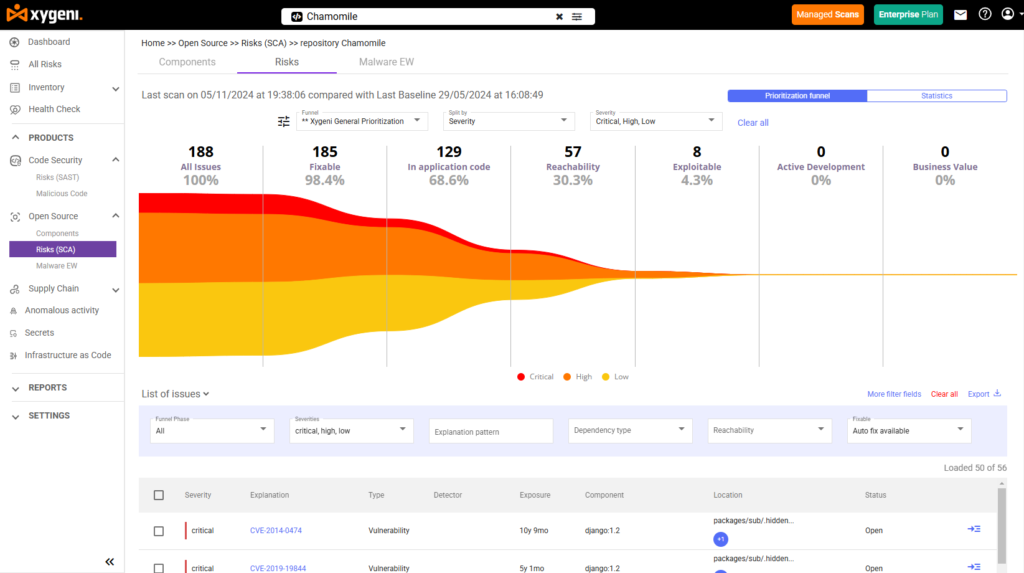
আধুনিক সফটওয়্যারের জন্য সাধারণ স্ক্যানের চেয়েও বেশি কিছু প্রয়োজন। এর জন্য প্রয়োজন দৃশ্যমানতা, স্মার্ট শনাক্তকরণ এবং দ্রুত প্রতিক্রিয়া। জাইজেনি'গুলি ওপেন সোর্স ম্যালওয়্যার সুরক্ষা এই তিনটিই প্রদান করে। আমরা আপনার কোড সুরক্ষিত রাখি, CI/CD কর্মপ্রবাহ, এবং IaC একটি পূর্ণাঙ্গ, স্বয়ংক্রিয় প্রতিরক্ষা পদ্ধতির মাধ্যমে ফাইলগুলো সুরক্ষিত করা হয়।
ক্ষতিকারক কমান্ড বন্ধ করুন CI/CD এবং IaC
আক্রমণকারীরা প্রায়শই কমান্ড লুকিয়ে রাখে CI/CD pipelineএস এবং IaC স্ক্রিপ্ট। এই কমান্ডগুলো—যেমন curl or wget—শনাক্ত করা কঠিন। জাইজেনির ওপেন সোর্স ম্যালওয়্যার স্ক্যানার ক্ষতি হওয়ার আগেই অননুমোদিত এক্সিকিউশন শনাক্ত করে এবং ব্লক করে দেয়।
এটি প্রিভিলেজ জাম্প বা আকস্মিক নেটওয়ার্ক অ্যাক্টিভিটির মতো অস্বাভাবিক আচরণও ট্র্যাক করে।
টেরাফর্ম, কুবারনেটিস এবং হেলম ফাইলগুলো গোপনীয় তথ্য, ভুল কনফিগারেশন এবং অন্তর্নিহিত ম্যালওয়্যারের জন্য স্ক্যান করা হয়।
এভাবেই আমরা উৎস থেকে উৎপাদন পর্যন্ত আপনার সফটওয়্যার সরবরাহ শৃঙ্খলকে সুরক্ষিত করি।
ক্রমাগত স্ক্যানিং এবং নির্ভরশীলতার ঝুঁকি নিয়ন্ত্রণ
জাইজেনির ওপেন সোর্স ম্যালওয়্যার স্ক্যানার এনভিডি এবং ভেন্ডর অ্যাডভাইজরির মতো বিশ্বস্ত উৎস ব্যবহার করে প্যাকেজগুলো পরীক্ষা করে। এই রিয়েল-টাইম স্ক্যানিং রিলিজের আগেই দুর্বলতা এবং ক্ষতিকারক কোড শনাক্ত করে।
আমাদের ডিপেন্ডেন্সি ম্যানেজমেন্ট টুলগুলো ট্রানজিটিভ লাইব্রেরি সহ সকল ওপেন সোর্স লাইব্রেরিকে ম্যাপ করে।
আমরা ঝুঁকি ধরি যেমন টাইপোস্কোয়াটিং এবং নির্ভরতা বিভ্রান্তি এবং সহজ সমাধান প্রস্তাব করুন।
আপনি ভার্সন পিন করতে পারেন, বিশ্বস্ত প্যাকেজ ব্যবহার করতে পারেন, অথবা বিপজ্জনক স্ক্রিপ্ট ব্লক করতে পারেন।
এই বৈশিষ্ট্যগুলো উন্নয়নের প্রতিটি পর্যায়ে শক্তিশালী ওপেন সোর্স ম্যালওয়্যার সুরক্ষা প্রদান করে।
স্মার্ট অগ্রাধিকারের সাথে ASPM
অতিরিক্ত অ্যালার্ট আপনার দলের গতি কমিয়ে দিতে পারে। জাইজেনি ব্যবহার করে ASPM শুধুমাত্র সবচেয়ে বিপজ্জনক ঝুঁকিগুলোর ওপর মনোযোগ কেন্দ্রীভূত করা। আমরা অ্যাসেট শনাক্ত করি, নির্ভরশীলতা খুঁজে বের করি এবং দুর্বলতাগুলো কাজে লাগানো সম্ভব কিনা তা পরীক্ষা করি।
আমাদের পৌঁছানোর যোগ্যতা বিশ্লেষণ প্রকৃত আক্রমণের পথ এবং উচ্চ-অগ্রাধিকারের হুমকিগুলো দেখায়। এই লক্ষ্যভিত্তিক পদ্ধতিটিই ওপেন সোর্স ম্যালওয়্যার থেকে কার্যকর সুরক্ষার মূল চাবিকাঠি।
রিয়েল-টাইম হুমকি সনাক্তকরণ এবং সতর্কতা
Xygeni-এর ওপেন সোর্স ম্যালওয়্যার স্ক্যানার npm, PyPI, এবং Maven-এর মতো পাবলিক রেজিস্ট্রিগুলোকে ২৪/৭ পর্যবেক্ষণ করে।
এটি আপনার শরীরে ম্যালওয়্যার সংক্রমণ ঘটার আগেই তা শনাক্ত করতে আচরণ স্ক্যান করে। pipeline.
- তাত্ক্ষণিক সতর্কতাইমেল, ওয়েবের মাধ্যমে বিজ্ঞপ্তি পানhooksঅথবা চ্যাট টুল।
- অটো কোয়ারেন্টাইনসন্দেহজনক প্যাকেটগুলো সঙ্গে সঙ্গে আলাদা করে ফেলা হয়।
- বিশেষজ্ঞ পর্যালোচনাআমাদের দল হুমকিগুলো যাচাই ও নিশ্চিত করে।
- উন্মুক্ত প্রকাশপুনঃব্যবহার বন্ধ করতে আমরা যাচাইকৃত হুমকিগুলো শেয়ার করি।
Xygeni-এর ওপেন সোর্স ম্যালওয়্যার স্ক্যানার আপনাকে নিয়ন্ত্রণ, গতি এবং স্বচ্ছতা দেয়—যাতে আপনি আত্মবিশ্বাসের সাথে কোড করতে পারেন।
৬. ওপেন সোর্স ম্যালওয়্যারের ভবিষ্যৎ প্রবণতা
উদীয়মান হুমকি এবং ভবিষ্যদ্বাণীমূলক বিশ্লেষণ
ওপেন সোর্স ম্যালওয়্যারের বিবর্তনের সাথে সাথে এর আক্রমণ পদ্ধতিগুলোও ক্রমশ আরও অত্যাধুনিক হয়ে উঠছে। ফলস্বরূপ, মেশিন লার্নিং এবং এআই-এর সাহায্যে ভবিষ্যদ্বাণীমূলক বিশ্লেষণ সম্ভাব্য ম্যালওয়্যারের ইঙ্গিতবাহী প্যাটার্ন শনাক্ত করার মাধ্যমে উদীয়মান হুমকিগুলো আগে থেকেই অনুমান করে। এই সক্রিয় পদক্ষেপ ভবিষ্যতের আক্রমণ প্রতিরোধের প্রস্তুতি গ্রহণের মাধ্যমে ওপেন সোর্স ম্যালওয়্যার সুরক্ষা জোরদার করে।
সনাক্তকরণ এবং প্রতিরোধ প্রযুক্তিতে উদ্ভাবন
অত্যাধুনিক ম্যালওয়্যার থেকে এগিয়ে থাকতে হলে, শনাক্তকরণ ও প্রতিরোধ প্রযুক্তিতে নিরন্তর অগ্রগতি অপরিহার্য। সুতরাং, আচরণ-ভিত্তিক সনাক্তকরণ, উন্নত থ্রেট ইন্টেলিজেন্স প্ল্যাটফর্ম এবং এআই-চালিত নিরাপত্তা বিশ্লেষণে উদ্ভাবন অত্যন্ত গুরুত্বপূর্ণ। এর জবাবে, জাইজেনি অত্যাধুনিক প্রযুক্তি ব্যবহার করে যাতে সংস্থাগুলো স্বয়ংক্রিয় প্রতিক্রিয়ার মাধ্যমে রিয়েল টাইমে দ্রুত হুমকি শনাক্ত ও নিষ্ক্রিয় করতে পারে।
বক্ররেখা থেকে কীভাবে এগিয়ে থাকা যায়
উদীয়মান হুমকির বিরুদ্ধে স্থিতিশীল থাকতে প্রতিষ্ঠানগুলোর নিম্নলিখিত কৌশলগুলো বিবেচনা করা উচিত:
যোগাযোগ রেখো: শিল্প ফোরাম, ওয়েবিনার এবং প্রশিক্ষণের মাধ্যমে নিরাপত্তা প্রবণতা ও হুমকি সংক্রান্ত তথ্য সম্পর্কে নিয়মিতভাবে জ্ঞান হালনাগাদ করুন।
উদ্ভাবনী প্রযুক্তি গ্রহণ করুন: এআই-চালিত হুমকি শনাক্তকরণ এবং স্বয়ংক্রিয় প্রতিক্রিয়া সিস্টেমে অত্যাধুনিক সরঞ্জাম ও পদ্ধতি ব্যবহার করুন। জাইজেনি আপনাকে সর্বশেষ হুমকি থেকে সুরক্ষিত রাখতে সমাধান প্রদান করে।
সহযোগিতার উন্নতি করুন: প্রতিষ্ঠানের অভ্যন্তরে এবং বাহ্যিক অংশীদারদের সাথে সহযোগিতা বৃদ্ধি করুন। হুমকি সংক্রান্ত তথ্য ও সর্বোত্তম কর্মপন্থা আদান-প্রদান সম্মিলিত প্রতিরক্ষা ব্যবস্থাকে শক্তিশালী করে।
উপসংহার: ওপেন সোর্স ম্যালওয়্যার সুরক্ষার মাধ্যমে নিরাপত্তা জোরদার করা
আধুনিক উন্নয়ন পরিবেশে ওপেন সোর্স ম্যালওয়্যার উল্লেখযোগ্য ঝুঁকি সৃষ্টি করে। তবে, সঠিক সচেতনতা, সরঞ্জাম এবং প্রক্রিয়ার মাধ্যমে এই ঝুঁকিগুলো নিয়ন্ত্রণ করা সম্ভব। জাইজেনির ওপেন সোর্স ম্যালওয়্যার স্ক্যানার ক্ষতিকারক প্যাকেজগুলোকে প্রোডাকশন এনভায়রনমেন্টে পৌঁছানোর আগেই শনাক্ত ও ব্লক করতে সাহায্য করে।
ওয়ার্কফ্লোতে ওপেন সোর্স ম্যালওয়্যার সুরক্ষা একীভূত করার মাধ্যমে— CI/CD pipelineইনফ্রাস্ট্রাকচার অ্যাজ কোড (IaCএই কনফিগারেশনগুলোর মাধ্যমে প্রতিষ্ঠানগুলো ঝুঁকি কমাতে এবং হুমকি আগেভাগেই শনাক্ত করতে পারে।
নিরাপত্তাকে অগ্রাধিকার দেওয়ার সংস্কৃতি বজায় রাখুন
নিরাপত্তা উন্নয়নের একটি মৌলিক দিক হওয়া উচিত, কোনো গৌণ বিষয় নয়। ওপেন সোর্স ব্যবহারকারী দলগুলোর দুর্বলতা গুরুতর রূপ নেওয়ার আগেই তা শনাক্ত করার জন্য নিরন্তর পর্যবেক্ষণ এবং কার্যকর সরঞ্জাম প্রয়োজন। Xygeni-এর মতো একটি ওপেন সোর্স ম্যালওয়্যার স্ক্যানার অটোমেশন, প্রাসঙ্গিকতা এবং দৃশ্যমানতার মাধ্যমে এই প্রচেষ্টাকে সমর্থন করে।
ফরোয়ার্ড খুঁজছেন
দীর্ঘমেয়াদে, সফটওয়্যার ইকোসিস্টেমগুলো আরও বেশি আন্তঃসংযুক্ত হওয়ার সাথে সাথে হুমকিগুলোও বিকশিত হতে থাকবে। তাই, ওপেন সোর্স ম্যালওয়্যার সুরক্ষা কৌশলগুলোর সাথে হালনাগাদ থাকা এবং কার্যকরী টুল ব্যবহার করা টিমগুলোকে ডেভেলপমেন্টে কোনো ব্যাঘাত না ঘটিয়ে এগিয়ে থাকতে সাহায্য করে।
জাইজেনি ওপেন সোর্স ম্যালওয়্যার স্ক্যানার
ওপেন-সোর্স নির্ভরতার জন্য রিয়েল-টাইম নিরাপত্তা
সকলকে চিহ্নিত করুন প্রত্যক্ষ এবং ট্রানজিটিভ সংশ্লিষ্ট নির্ভরতা এবং উপকৃত হয় রিয়েল-টাইম ম্যালওয়্যার সনাক্তকরণ, ব্লক করা এবং বিজ্ঞপ্তি আগাম সতর্কতা এবং বিশেষজ্ঞ যাচাইকরণ সহ।
- আচরণ-ভিত্তিক ম্যালওয়্যার বিশ্লেষণ ওপেন সোর্স উপাদানগুলির জন্য
- মেটাডেটা এবং উৎস যাচাইকরণ প্যাকেজের সত্যতা যাচাই করতে
- রিয়েল-টাইম সতর্কতা সন্দেহজনক কার্যকলাপ বা ক্ষতিকারক প্যাটার্নের উপর
- CI/CD ইন্টিগ্রেশন প্রাথমিক, স্বয়ংক্রিয় সুরক্ষার জন্য
- প্রতিটি নির্ভরতা সুরক্ষিত করুনকারণ সব হুমকিই জ্ঞাত দুর্বলতা নয়।