






সার্জারির OWASP শীর্ষ ১০ ২০২৫ অবশেষে এসে গেছে, এবং আপনি যদি প্রতিদিন কোড লেখেন, তাহলে এই আপডেটটি আগের চেয়ে অনেক বেশি গুরুত্বপূর্ণ। এর আগের সংস্করণগুলোর থেকে ভিন্ন। owasp শীর্ষ ১০, নতুন OWASP শীর্ষ দশ এটি প্রতিফলিত করে যে আধুনিক উন্নয়ন আজ আসলে কীভাবে কাজ করে। এটি দেখায় কীভাবে প্রকৃত ঝুঁকিগুলো ভেতরেই উদ্ভূত হয়। pull requestsনির্ভরতা আপডেটে, পরিকাঠামো ফাইলে, এবং দ্রুত ও স্বয়ংক্রিয় প্রক্রিয়ার ভিতরে pipelineযেগুলোর ওপর বেশিরভাগ দলই নির্ভর করে। এই কারণে, বোঝাটা জরুরি। OWASP শীর্ষ ১০ ২০২৫ বিষয়টা ক্যাটাগরি মুখস্থ করা নয়। বরং মূল বিষয় হলো, আপনার কোডে এই সমস্যাগুলো কোথায় দেখা দিচ্ছে তা শনাক্ত করা এবং প্রোডাকশনে পৌঁছানোর আগেই সেগুলোর প্রতিকারে কী করা যেতে পারে।
একজন ডেভেলপার হিসেবে, আপনাকে প্রায়শই দ্রুত কাজ করতে হয় এবং নতুন ফিচারগুলো দ্রুত প্রকাশ করার চাপ থাকে। তবে, কোনো সুস্পষ্ট লক্ষণ ছাড়াই এই ঝুঁকিগুলো সহজেই আপনার কর্মপ্রবাহে ঢুকে পড়তে পারে। তাই, এই নির্দেশিকায় ব্যাখ্যা করা হয়েছে যে কী পরিবর্তন হয়েছে। owasp শীর্ষ ১০২০২৫ সালে এই ঝুঁকিগুলো কেন ভিন্ন মনে হবে, এবং কীভাবে আপনি আপনার দৈনন্দিন কাজের সাথে স্বাভাবিকভাবে খাপ খাইয়ে নেওয়া যায় এমন বাস্তবসম্মত পদক্ষেপের মাধ্যমে সেগুলোর মোকাবিলা করতে পারেন। লক্ষ্যটি সহজ। এই দুর্বলতাগুলো কোথায় দেখা দেয় এবং আপনার কাজের গতি না কমিয়ে কীভাবে সেগুলো কমানো যায়, তা আপনাকে বুঝতে সাহায্য করা।
ডেভেলপারদের জন্য OWASP টপ ১০ ২০২৫ কেন গুরুত্বপূর্ণ
সার্জারির OWASP শীর্ষ ১০ ২০২৫ এটি একটি সাধারণ র্যাঙ্কিংয়ের চেয়েও বেশি কিছু। এটি হাজার হাজার বাস্তব অ্যাপ্লিকেশনে পাওয়া সবচেয়ে সাধারণ এবং প্রভাবশালী নিরাপত্তা সমস্যাগুলোর একটি ডেটা-ভিত্তিক চিত্র। OWASP প্রকল্পএই নতুন সংস্করণটি আধুনিক সফটওয়্যারের পরিবর্তনকে প্রতিফলিত করে। ডেভেলপমেন্ট টিমগুলো ক্লাউড নেটিভ প্যাটার্ন, ওপেন সোর্স ইকোসিস্টেম এবং দ্রুত পরিবর্তনশীল CI ও CD গ্রহণ করার সাথে সাথে এই পরিবর্তন আরও বাড়ছে। pipelineএর সাথে সাথে হুমকির চিত্রও পরিবর্তিত হয়।
বিকাশকারীদের জন্য, owasp শীর্ষ ১০ এটি একটি কার্যকরী নির্দেশিকার মতো কাজ করে। এটি দেখায় কোনটিকে অগ্রাধিকার দিতে হবে, আপনার কোড বা কনফিগারেশনের কোন অংশগুলিতে অতিরিক্ত মনোযোগ দেওয়া প্রয়োজন এবং আপনার অ্যাপ্লিকেশনটি বড় হওয়ার সাথে সাথে কোনগুলি বারবার পরীক্ষা করতে হবে। অধিকন্তু, এটি আপনাকে শুরুতেই ঝুঁকি শনাক্ত করতে সাহায্য করে। SDLC ফলে নিরাপত্তা আপনার স্বাভাবিক কর্মপ্রবাহের অংশ হয়ে ওঠে, শেষ মুহূর্তের কোনো বিষয় হিসেবে বিবেচিত হয় না।
২০২৫ সালের OWASP শীর্ষ ১০-এ কী পরিবর্তন এসেছে?
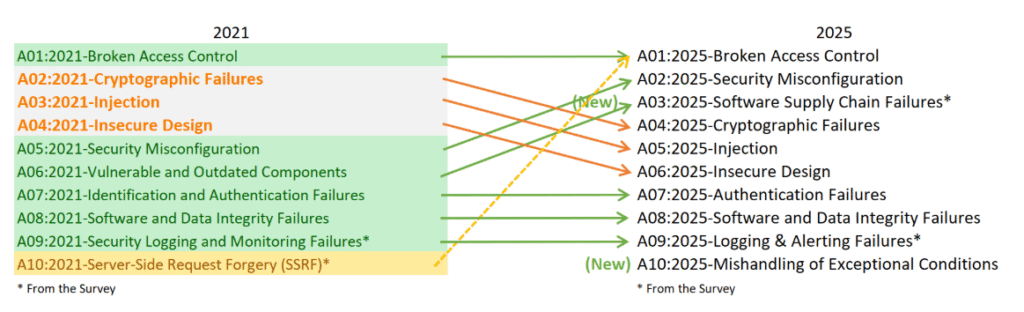
সার্জারির OWASP শীর্ষ ১০ ২০২৫ এতে এমন কিছু অর্থপূর্ণ আপডেট আনা হয়েছে যা প্রতিফলিত করে, বর্তমানে টিমগুলো কীভাবে সফটওয়্যার তৈরি ও ডেপ্লয় করে। আধুনিক অ্যাপ্লিকেশনগুলো এখন ক্লাউড নেটিভ প্যাটার্ন, ওপেন সোর্স ইকোসিস্টেম এবং দ্রুত পরিবর্তনশীল CI ও CD-এর উপর ব্যাপকভাবে নির্ভরশীল। pipelineএই পরিবর্তনের কারণে, নতুন OWASP শীর্ষ দশ শুধুমাত্র কোড স্তরের ত্রুটির পরিবর্তে ডিপেন্ডেন্সি, বিল্ড সিস্টেম এবং কনফিগারেশন লেয়ার জুড়ে থাকা সিস্টেমিক দুর্বলতার উপর বেশি মনোযোগ দেয়।
২০২১ সালের রিলিজের তুলনায়, OWASP শীর্ষ ১০ ২০২৫ দুটি নতুন বিভাগ যোগ করা হয়েছে এবং আরও কয়েকটি বিভাগের পুনর্গঠন করা হয়েছে। এই পরিবর্তনগুলো শুধু উপসর্গ শনাক্ত করার পরিবর্তে মূল কারণ চিহ্নিত করার দিকে একটি জোরালো পদক্ষেপকে তুলে ধরে।
A03 সফটওয়্যার সরবরাহ শৃঙ্খল ব্যর্থতা
এটি অন্যতম গুরুত্বপূর্ণ একটি আপডেট। এটি ২০২১ সালের পুরোনো “ঝুঁকিপূর্ণ ও সেকেলে উপাদান” (Vulnerable and Outdated Components) বিভাগটিকে আরও বিস্তৃত একটি বিভাগে রূপান্তরিত করেছে, যা ডিপেন্ডেন্সি কম্প্রোমাইজ, বিল্ড সিস্টেম অ্যাটাক এবং ইকোসিস্টেম-ব্যাপী ঝুঁকিগুলোকেও অন্তর্ভুক্ত করে। OWASP উল্লেখ করেছে যে, যদিও ডেটাতে এই বিভাগের ঘটনা তুলনামূলকভাবে কম, তবুও এর গড় এক্সপ্লয়েট এবং ইমপ্যাক্ট স্কোর সর্বোচ্চ, যা ব্যাখ্যা করে কেন এটি তালিকার উপরের দিকে উঠে এসেছে।
এ১০ ব্যতিক্রমী পরিস্থিতির অপব্যবহার
এই নতুন বিভাগটি ২০২১ সাল থেকে কার্যকর হওয়া ‘সার্ভার সাইড রিকোয়েস্ট ফরজেরি’ বিভাগটির স্থলাভিষিক্ত হয়েছে। এটি মূলত ত্রুটিপূর্ণ ত্রুটি ব্যবস্থাপনা, যৌক্তিক ব্যর্থতা এবং অনিরাপদ ফলব্যাক আচরণের উপর আলোকপাত করে, যা সংবেদনশীল তথ্য ফাঁস করে দিতে পারে বা এমনকি ‘ডিনায়াল অফ সার্ভিস’ পরিস্থিতির সৃষ্টি করতে পারে। সফটওয়্যার যত জটিল হচ্ছে, অপ্রত্যাশিত পরিস্থিতি তত সাধারণ হয়ে উঠছে, তাই এই বিভাগটি আধুনিক আর্কিটেকচার জুড়ে দেখা বাস্তব জগতের ধরণগুলোকে প্রতিফলিত করে।
অন্যান্য বিভাগগুলোও পরিবর্তিত হয়। উদাহরণস্বরূপ, সুরক্ষা ভুল কনফিগারেশন পাঁচ নম্বর থেকে দুই নম্বরে উঠে এসেছে, কারণ এখন সর্বত্রই ভুল কনফিগারেশন দেখা যাচ্ছে, বিশেষ করে ক্লাউড এবং ইনফ্রাস্ট্রাকচার অ্যাজ কোড ওয়ার্কফ্লোতে। অধিকন্তু, সফটওয়্যার বা ডেটা অখণ্ডতা ব্যর্থতা এখন এতে অনিরাপদ বিল্ড প্রসেস এবং যাচাইবিহীন আপডেট পদ্ধতি অন্তর্ভুক্ত রয়েছে, যা কন্টিনিউয়াস ডেলিভারি পরিবেশে ডেভেলপারদের সফটওয়্যার সরবরাহের পদ্ধতির জন্য এটিকে আরও প্রাসঙ্গিক করে তোলে।
সামগ্রিকভাবে, এই পরিবর্তনগুলো দেখায় যে অ্যাপ্লিকেশন নিরাপত্তা শুধু সোর্স কোডের মধ্যেই সীমাবদ্ধ নয়। এখন এর মধ্যে অন্তর্ভুক্ত রয়েছে কোড কীভাবে বিল্ড করা হয়, কীভাবে ডিপেন্ডেন্সি নির্বাচন করা হয়, এবং কীভাবে pipelineসিস্টেমগুলো কীভাবে কাজ করে এবং পরিবেশগুলো কীভাবে কনফিগার করা হয়, তা জানা প্রয়োজন। ফলস্বরূপ, ডেভেলপারদের কেবল তাদের কোডের মধ্যেই নয়, বরং তাদের সরবরাহ করা পণ্যের সম্পূর্ণ জীবনচক্র জুড়ে স্বচ্ছতা থাকা দরকার।
এক নজরে বিষয়টি সহজে বোঝার জন্য, পরবর্তী সারণিতে ২০২১ সালের OWASP শীর্ষ ১০-এর সাথে ২০২৫ সালের হালনাগাদকৃত বিভাগগুলোর তুলনা করা হয়েছে এবং প্রধান পার্থক্যগুলো তুলে ধরা হয়েছে।
OWASP শীর্ষ 10 2021 বনাম OWASP শীর্ষ 10 2025৷
| OWASP শীর্ষ ১০ ২০২৫ | OWASP শীর্ষ ১০ ২০২৫ | প্রধান পরিবর্তন |
|---|---|---|
| A01 ত্রুটিপূর্ণ অ্যাক্সেস নিয়ন্ত্রণ | A01 ত্রুটিপূর্ণ অ্যাক্সেস নিয়ন্ত্রণ | A10 2021 থেকে SSRF এখন এই বিভাগে অন্তর্ভুক্ত করা হয়েছে। |
| A02 ক্রিপ্টোগ্রাফিক ব্যর্থতা | A04 ক্রিপ্টোগ্রাফিক ব্যর্থতা | একই মনোযোগ বজায় রেখে দ্বিতীয় স্থান থেকে চতুর্থ স্থানে নেমে এসেছেন। |
| A03 ইনজেকশন | A05 ইনজেকশন | দুটি স্থান নিচে নেমে যায়, যদিও এটি এখনও খুব ঘন ঘন ঘটে এবং এর প্রভাব অনেক বেশি। |
| A04 অনিরাপদ নকশা | A06 অনিরাপদ নকশা | ত্রুটিপূর্ণ কনফিগারেশন এবং সরবরাহ শৃঙ্খলের ঝুঁকি বাড়ায় দুই ধাপ নিচে নেমেছে। |
| A05 নিরাপত্তা ভুল কনফিগারেশন | A02 নিরাপত্তা ভুল কনফিগারেশন | ভুল কনফিগারেশনের সংখ্যা ও প্রভাব বৃদ্ধি পাওয়ায় পঞ্চম থেকে দ্বিতীয় স্থানে উঠে এসেছে। |
| A06 ঝুঁকিপূর্ণ এবং সেকেলে উপাদান | A03 সফটওয়্যার সরবরাহ শৃঙ্খল ব্যর্থতা | একটি বৃহত্তর বিভাগে প্রসারিত করা হয়েছে যা নির্ভরতার ঝুঁকি এবং বিল্ড সিস্টেমের আপসকে অন্তর্ভুক্ত করে। |
| A07 শনাক্তকরণ এবং প্রমাণীকরণ ব্যর্থতা | A07 প্রমাণীকরণ ব্যর্থতা | একই পরিধি বজায় রেখে পরিমার্জিত নামকরণ এবং উন্নত স্পষ্টতা। |
| A08 সফটওয়্যার এবং ডেটা অখণ্ডতা ব্যর্থতা | A08 সফটওয়্যার বা ডেটা অখণ্ডতা ব্যর্থতা | অনিরাপদ বিল্ড প্রসেস এবং আপডেট মেকানিজম অন্তর্ভুক্ত করার জন্য এর পরিধি প্রসারিত করা হয়েছে। |
| A09 নিরাপত্তা লগিং এবং পর্যবেক্ষণ ব্যর্থতা | A09 লগিং এবং সতর্কীকরণ ব্যর্থতা | ঘটনা মোকাবেলার জন্য সতর্কীকরণের গুরুত্ব তুলে ধরতে নতুন নামকরণ করা হয়েছে। |
| A10 সার্ভার সাইড অনুরোধ জালিয়াতি | এ১০ ব্যতিক্রমী পরিস্থিতির অপব্যবহার | SSRF-কে A01-এর অন্তর্ভুক্ত করা হয়েছে এবং এর পরিবর্তে ত্রুটি পরিচালনা সংক্রান্ত বিষয়গুলির উপর দৃষ্টি নিবদ্ধ একটি নতুন বিভাগ চালু করা হয়েছে। |

OWASP ২০২৫ সালের শীর্ষ ১০টি ঝুঁকির বিশদ বিবরণ (বাস্তব ঘটনা, CVE, দৈনিক ডেভ সিনারিও এবং সেগুলি প্রশমনের উপায় সহ)
সার্জারির OWASP শীর্ষ ১০ ২০২৫ আধুনিক সফটওয়্যারকে প্রভাবিত করে এমন সবচেয়ে গুরুতর দুর্বলতাগুলোকে শ্রেণীবদ্ধ করা হয়েছে। এই ঝুঁকিগুলোর মধ্যে কোড, কনফিগারেশন, নির্ভরতা এবং অন্যান্য বিষয় অন্তর্ভুক্ত। pipelineনিচে ডেভেলপারদের জন্য একটি সম্পূর্ণ বিশ্লেষণ দেওয়া হলো, যা বাস্তবসম্মত, বাস্তব এবং দৈনন্দিন কর্মপ্রবাহের সাথে সামঞ্জস্যপূর্ণ। প্রতিটি ঝুঁকিকে বাস্তবতার নিরিখে প্রতিষ্ঠিত করার জন্য এতে বাস্তব ঘটনা এবং CVE অন্তর্ভুক্ত করা হয়েছে।
A01: ত্রুটিপূর্ণ প্রবেশাধিকার নিয়ন্ত্রণ
এর মানে কি
যখন কোনো অ্যাপ্লিকেশন সঠিকভাবে নির্ধারণ করতে পারে না যে কে কোন কাজ সম্পাদন করতে পারবে, তখন ত্রুটিপূর্ণ অ্যাক্সেস কন্ট্রোল দেখা দেয়।
এর মধ্যে রয়েছে ভূমিকার যাচাইকরণে ঘাটতি, অনিরাপদ অবজেক্ট রেফারেন্স, IDOR, বাইপাসযোগ্য অনুমোদন ফিল্টার এবং এমন এন্ডপয়েন্ট যা ব্যাকএন্ড লজিকের পরিবর্তে শুধুমাত্র লুকানো UI উপাদানের উপর নির্ভর করে।
এই বিভাগটি শীর্ষে থাকে OWASP শীর্ষ ১০ ২০২৫ কারণ দ্রুত উন্নয়নের সময় অ্যাক্সেস লজিক প্রায়শই উপেক্ষিত হয়।
বাস্তব ঘটনা
CVE-2024-3094 (XZ Utils Backdoor) সাপ্লাই-চেইনের একটি ব্যাকডোর কাজে লাগানো হয়েছিল, কিন্তু আক্রমণকারীদের জন্য সবচেয়ে সহজ সুযোগগুলোর মধ্যে একটি ছিল এমন সিস্টেমগুলোতে অ্যাক্সেস কন্ট্রোলের অপব্যবহার করা, যেগুলো ভূমিকা প্রয়োগ যাচাই না করেই কম্পোনেন্টগুলোকে বিশ্বাস করত।
একইভাবে, ২০২৪ সালের একাধিক ফিনটেক নিরাপত্তা লঙ্ঘনের ঘটনা এপিআই এন্ডপয়েন্টগুলোতে ভূমিকা যাচাইয়ের অনুপস্থিতির কারণে ঘটেছিল।
আপনার দৈনন্দিন কাজে এটি কীভাবে প্রতিফলিত হয়
আপনি একটি পর্যালোচনা করেন pull request তাড়াহুড়োর মধ্যে এবং এরকম একটি নতুন এন্ডপয়েন্ট দেখতে পেলে:
app.get("/admin/export", exportData);
কিন্তু বুঝতে পারেন যে কোডটি কখনও পরীক্ষা করে না req.user.role.
অথবা আপনি ফ্রন্টএন্ডে একটি অ্যাডমিন বাটন লুকিয়ে রাখেন, কিন্তু এপিআই কখনোই অনুমতি যাচাই করে না।
ঝুঁকি কমানোর উপায়
- ব্যাকএন্ড রোল প্রয়োগ ব্যবস্থা যুক্ত করুন।
- কেন্দ্রীয় অনুমোদন মিডলওয়্যার ব্যবহার করুন।
- অননুমোদিত প্রবেশ পথ পরীক্ষা করুন।
- অবজেক্ট রেফারেন্সগুলো পর্যালোচনা করুন এবং নিশ্চিত করুন যে আইডিগুলো অনুমান বা পরিবর্তন করা যাবে না।
জাইজেনি SAST অনুমোদন যাচাইয়ের অভাব, অসুরক্ষিত সরাসরি অবজেক্ট রেফারেন্স, বিশেষাধিকার বাইপাসের ধরণ এবং ফাঁস হওয়া টোকেন চিহ্নিত করে, ঠিক ভেতরেই। pull requestsকোডটি ডেপ্লয় হওয়ার আগেই।
A02: নিরাপত্তা ত্রুটি
এর মানে কি
সিস্টেম, ক্লাউড পরিষেবা, কন্টেইনার বা IaC টেমপ্লেটগুলো অনিরাপদ ডিফল্ট বা অসামঞ্জস্যপূর্ণ সেটিংস ব্যবহার করে, এবং এটি OWASP Top 10 2025-এ একটি সাধারণ সমস্যা তৈরি করেছে। এর মধ্যে রয়েছে পাবলিক স্টোরেজ বাকেট, অতিরিক্ত শিথিল IAM রোল, উন্মুক্ত অ্যাডমিন কনসোল, অনিরাপদ CORS সেটিংস বা নিষ্ক্রিয় নিরাপত্তা নিয়ন্ত্রণ।
বাস্তব ঘটনা
সার্জারির মাইক্রোসফট পাওয়ার অ্যাপস ফাঁস (২০২৩) এন্ডপয়েন্টের ভুল কনফিগারেশনের কারণে ৩৮ মিলিয়ন রেকর্ড ফাঁস হয়েছে।
একইভাবে, একাধিক CVE যেমন CVE-2024-23692 (Kubernetes) একটিমাত্র ভুল ফ্ল্যাগ কীভাবে ক্লাস্টারের উপাদানগুলোকে প্রকাশ করে দিতে পারে, তা তুলে ধরুন।
আপনার দৈনন্দিন কাজে এটি কীভাবে প্রতিফলিত হয়
আপনি একটি Kubernetes ফাইল আপডেট করেন এবং পরিবর্তন করেন:
type: LoadBalancer
এটাকে নিরীহ ভেবে, যতক্ষণ না আপনি আবিষ্কার করেন যে এটি একটি অভ্যন্তরীণ পরিষেবাকে জনসমক্ষে প্রকাশ করে দেয়।
অথবা আপনি একটি S3 বাকেট ACL রেখে দিন যেমন public-read শুধু পরীক্ষার জন্য।
ঝুঁকি কমানোর উপায়
- নিরাপদ ব্যবস্থা গ্রহণ করুন IaC টেমপ্লেট।
- প্রতিটি কনফিগারেশন পরিবর্তন স্ক্যান করুন
- নিয়মিত ক্লাউড পারমিশন পর্যালোচনা করুন।
- ওয়াইল্ডকার্ড পারমিশন এবং ডিফল্ট ক্রেডেনশিয়াল পরিহার করুন।
Xygeni টেরাফর্ম, কুবারনেটিস, ক্লাউডফর্মেশন, ডকার এবং আরও অনেক কিছু স্ক্যান করে। CI/CD প্রতিটিতে কনফিগারেশন commitঝুঁকিপূর্ণ সেটিংস, যেমন খোলা পোর্ট, পাবলিক বাকেট বা অতিরিক্ত শিথিল ক্লাউড রোল, চিহ্নিত করে।
A03: সফটওয়্যার সরবরাহ শৃঙ্খলের ব্যর্থতা (নতুন)
এর মানে কি
আধুনিক সফটওয়্যার বাহ্যিক লাইব্রেরির উপর নির্ভরশীল, যা এই নির্ভরতাগুলোকে একটি বিশাল আক্রমণের ক্ষেত্র তৈরি করে, এবং এই কারণেই সরবরাহ শৃঙ্খলের সমস্যাগুলো এখন একটি গুরুত্বপূর্ণ ভূমিকা পালন করে। OWASP শীর্ষ ১০ ২০২৫ত্রুটিপূর্ণ প্যাকেজ, ক্ষতিকর আপডেট, বিদ্বেষী রক্ষণাবেক্ষণকারী এবং বিকৃত বিল্ড আর্টিফ্যাক্ট বাস্তব জগতের নিরাপত্তা লঙ্ঘনের একটি ক্রমবর্ধমান অংশ দখল করে আছে।
বাস্তব ঘটনা
- ua-parser-js হাইজ্যাকিং (২০২১): আক্রমণকারী একটি ক্রিপ্টো-মাইনার সম্বলিত ক্ষতিকর সংস্করণটি প্রকাশ করেছে।
- colors.js এবং faker.js এর অন্তর্ঘাত (২০২২): নির্মাতা ইচ্ছাকৃতভাবে লাইব্রেরিটি বিকৃত করেছে।
- CVE-2024-3094 (XZ Utils): বহুল ব্যবহৃত একটি কম্প্রেশন টুলে রাষ্ট্রীয় পর্যায়ের একটি ব্যাকডোর ঢুকিয়ে দেওয়া হয়েছে।
আপনার দৈনন্দিন কাজে এটি কীভাবে প্রতিফলিত হয়
আপনি চেঞ্জলগ না দেখেই ডিপেন্ডাবট আপডেটটি মার্জ করেছেন।
অথবা তুমি দৌড়াও npm install এবং রেজিস্ট্রি থেকে যা কিছু আসে, তা নিরাপদ ধরে নিয়ে বিশ্বাস করুন।
ঝুঁকি কমানোর উপায়
- নির্ভরতার উৎস যাচাই করুন।
- পিন সংস্করণ।
- সন্দেহজনক রক্ষণাবেক্ষণকারীদের ব্লক করুন।
- বিল্ড করার আগে আর্টিফ্যাক্টগুলো স্ক্যান করুন।
- ব্যবহার SCA শোষণযোগ্যতার সাথে সরাসরি CVE তালিকার পরিবর্তে প্রেক্ষাপট।
জাইজেনি একীভূত করে SCAরিচেবিলিটি, ইপিএসএস, ম্যালওয়্যার ডিটেকশন এবং আর্টিফ্যাক্ট ইন্টিগ্রিটি চেক। এটি কম্প্রোমাইজড প্যাকেজগুলোকে চিহ্নিত করে, ক্ষতিকারক লাইব্রেরিগুলোকে বিল্ডে প্রবেশ করতে বাধা দেয় এবং প্রকৃত এক্সপ্লয়টেবিলিটির উপর ভিত্তি করে কোন ডিপেন্ডেন্সিগুলো গুরুত্বপূর্ণ তা দেখায়।
A04: ক্রিপ্টোগ্রাফিক ব্যর্থতা
এর মানে কি
দুর্বল এনক্রিপশন, TLS-এর অনুপস্থিতি, অনুমানযোগ্য গোপনীয় তথ্য বা অনিরাপদ কী ম্যানেজমেন্ট সংবেদনশীল ডেটাকে অরক্ষিত করে তোলে, এবং এই সমস্যাগুলো OWASP Top 10 2025-এর উপর একটি বড় প্রভাব ফেলছে। এর মধ্যে রয়েছে পুরোনো অ্যালগরিদম, অনুপযুক্ত IVs অথবা সরাসরি কোড বা কন্টেইনারে কী সংরক্ষণ করা।
বাস্তব ঘটনা
CVE-2023-2650 (OpenSSL) দেখানো হয়েছে কিভাবে সেকেলে বা অপব্যবহার করা ক্রিপ্টোগ্রাফিক উপাদান মারাত্মক তথ্য ফাঁসের কারণ হতে পারে।
আপনার দৈনন্দিন কাজে এটি কীভাবে প্রতিফলিত হয়
আপনি “শুধু পরীক্ষার জন্য” একটি এপিআই কী হার্ডকোড করে দেন এবং পরে তা সরাতে ভুলে যান।
অথবা আপনি এটা না বুঝেই দ্রুত AES-ECB প্রয়োগ করে ফেলেন, কারণ এটি সহজ, কিন্তু এর থেকে প্যাটার্ন ফাঁস হয়ে যায়।
ঝুঁকি কমানোর উপায়
- আধুনিক অ্যালগরিদম ব্যবহার করুন।
- কাস্টম ক্রিপ্টো পরিহার করুন, ঘন ঘন কী পরিবর্তন করুন।
- কোডবেসের বাইরে গোপনীয় তথ্য সুরক্ষিত রাখুন।
জাইজেনি দুর্বল অ্যালগরিদম, ফাঁস হওয়া ক্রেডেনশিয়াল, অনিরাপদ হ্যাশিং প্যাটার্ন এবং গোপনীয় তথ্য চিহ্নিত করে। commitরেপোতে বা pipeline লগ
A05: ইনজেকশন
এর মানে কি
যখন অবিশ্বস্ত ডেটা কোনো কোয়েরি, কমান্ড বা টেমপ্লেটে প্রবেশ করে, তখন ইনজেকশন ত্রুটি দেখা দেয় এবং এই ঝুঁকিটি OWASP Top 10 2025-এর একটি মূল অংশ হিসেবে রয়ে গেছে। এর মধ্যে অন্তর্ভুক্ত রয়েছে SQL, NoSQL, OS কমান্ড ইনজেকশন, টেমপ্লেট ইনজেকশন এবং ORM-এর সাধারণ অপব্যবহার।
বাস্তব ঘটনা
CVE তালিকাগুলো ইনজেকশনে পরিপূর্ণ, যার মধ্যে রয়েছে:
- CVE-2023-24329 (গুগল ক্রোম): ইনপুট যাচাইকরণ ব্যর্থতা
- CVE-2023-4427 (গ্রাফানা): টেমপ্লেট ইনজেকশন
আপনার দৈনন্দিন কাজে এটি কীভাবে প্রতিফলিত হয়
আপনি LLM-দ্বারা তৈরি একটি স্নিপেট এভাবে পেস্ট করুন:
curl https://random-url/install.sh | bash
এবং এটি পরীক্ষায় উত্তীর্ণ হয়… যতক্ষণ না কেউ চেষ্টা করে ' OR 1=1 --.
ঝুঁকি কমানোর উপায়
- প্যারামিটারাইজড কোয়েরি ব্যবহার করুন।
- ইনপুটের ধরণ যাচাই করুন।
- সরাসরি সংযুক্তি পরিহার করুন।
জাইজেনি SAST ইনজেকশন প্যাটার্ন তাৎক্ষণিকভাবে শনাক্ত করে।
সঙ্গে এআই অটো-ফিক্সএটি আপনার মধ্যে সুরক্ষিত, প্যারামিটারযুক্ত সংস্করণগুলির পরামর্শ দেয়। pull request.
A06: অনিরাপদ নকশা
এর মানে কি
আর্কিটেকচার স্তরে সৃষ্ট ত্রুটিগুলো নিরাপত্তা ফাঁক তৈরি করতে পারে, এমনকি যখন বাস্তবায়ন নিখুঁত মনে হয়, এবং OWASP Top 10 2025-এ এই সমস্যাগুলো ক্রমাগত তুলে ধরা হচ্ছে। এর মধ্যে রয়েছে থ্রেট মডেলিংয়ের অভাব, অনিরাপদ ওয়ার্কফ্লো এবং অতি সরলীকৃত ট্রাস্ট বাউন্ডারি।
বাস্তব ঘটনা
OAuth-এর অনেক ত্রুটিপূর্ণ বাস্তবায়নের মূল কারণ হলো অনিরাপদ ডিজাইন, কোড-স্তরের বাগ নয়; উদাহরণস্বরূপ, ২০২২ থেকে ২০২৪ সাল জুড়ে একাধিক CVE-তে ব্যবহৃত শিথিল রিডাইরেক্ট URI নিয়মগুলো।
আপনার দৈনন্দিন কাজে এটি কীভাবে প্রতিফলিত হয়
আপনি এমন একটি ফাইল আপলোড ফিচার চালু করেছেন যা ফাইলের নাম যাচাই না করার কারণে বিদ্যমান ফাইলগুলোকে ওভাররাইট করে দেয়।
কোডটি “কাজ করে”, কিন্তু ডিজাইনটি অনিরাপদ।
ঝুঁকি কমানোর উপায়
- থ্রেট মডেলিং চালু করুন।
- অনুমানগুলো যাচাই করুন।
- সবচেয়ে সুবিধাবঞ্চিতদের কথা মাথায় রেখে নকশা করুন।
জাইজেনি প্রয়োগ করে guardrails রিপো জুড়ে এবং CI/CD pipelineপলিসি-অ্যাজ-কোড ব্যবহার করে, অনিরাপদ ডিজাইন প্যাটার্নগুলো আগেভাগেই চিহ্নিত করা নিশ্চিত করা হয়।
A07: প্রমাণীকরণ ব্যর্থতা
এর মানে কি
ব্যর্থতা login ফ্লো, সেশন ম্যানেজমেন্ট, এমএফএ, টোকেন ভ্যালিডেশন বা ক্রেডেনশিয়াল স্টোরেজ সাধারণ সমস্যা হিসেবে রয়ে গেছে এবং OWASP টপ ১০ ২০২৫-এ এগুলোই প্রধান আলোচ্য বিষয়।
বাস্তব ঘটনা
CVE-2024-3092 (GitLab) অনুপযুক্ত সেশন পরিচালনার কারণে সেশন ফিক্সেশনের অনুমতি দেওয়া হয়েছিল।
আপনার দৈনন্দিন কাজে এটি কীভাবে প্রতিফলিত হয়
আপনি রিফ্রেশ টোকেন প্রয়োগ করলেও পুরোনো টোকেনগুলো বাতিল করতে ভুলে যান, ফলে মেয়াদোত্তীর্ণ সেশনগুলো দিনের পর দিন বৈধ থেকে যায়।
ঝুঁকি কমানোর উপায়
- ব্যবহার standard প্রমাণীকরণ লাইব্রেরি।
- টোকেনের মেয়াদোত্তীর্ণ হওয়া কার্যকর করুন।
- সমস্ত সেশন ট্রানজিশন যাচাই করুন।
জাইজেনি অনিরাপদ সেশন লজিক, ফাঁস হওয়া ক্রেডেনশিয়াল এবং দুর্বল টোকেন প্যাটার্ন আগেভাগেই শনাক্ত করে।
A08: সফটওয়্যার বা ডেটার অখণ্ডতার ব্যর্থতা
এর মানে কি
ডেটা বা সফ্টওয়্যার উৎস যাচাই করতে ব্যর্থতা, অবিশ্বস্ত আপডেট, বিকৃত বাইনারি এবং অনিরাপদ সিআই স্ক্রিপ্ট প্রায়শই গুরুতর অখণ্ডতা সমস্যার জন্ম দেয়, এবং এই প্যাটার্নটি OWASP Top 10 2025-এর একটি গুরুত্বপূর্ণ বিভাগ হিসেবে রয়ে গেছে।
বাস্তব ঘটনা
সোলারউইন্ডস সমঝোতা (২০২০): আক্রমণকারীরা সিআই সিস্টেমে কারসাজি করে সাপ্লাই চেইনে ক্ষতিকারক আপডেট ঢুকিয়ে দিয়েছে।
আপনার দৈনন্দিন কাজে এটি কীভাবে প্রতিফলিত হয়
একটি বিল্ড স্ক্রিপ্ট নিম্নলিখিত উপায়ে একটি ডিপেন্ডেন্সি ফেচ করে:
curl https://random-url/install.sh | bash
যথেচ্ছ রিমোট স্ক্রিপ্ট বিশ্বাস করার মাধ্যমেই আক্রমণকারীরা হ্যাক করে থাকে। pipelines.
ঝুঁকি কমানোর উপায়
- পিন করা সংস্করণগুলো ব্যবহার করুন।
- চেকসাম যাচাই করুন।
- স্বাক্ষরযুক্ত উৎস পছন্দ করুন।
- অপরিচিত উৎস থেকে স্ক্রিপ্ট চালানো পরিহার করুন।
Xygeni আপনার CI-তে আর্টিফ্যাক্টের অখণ্ডতা যাচাই করে, বিকৃত নির্ভরতা শনাক্ত করে এবং অনিরাপদ স্ক্রিপ্ট এক্সিকিউশন চিহ্নিত করে।
A09: লগিং এবং অ্যালার্টিং ব্যর্থতা
এর মানে কি
লগ ছাড়া আক্রমণ শনাক্ত করা যায় না, এবং OWASP Top 10 2025-এ এই ঘাটতিটি একটি গুরুতর উদ্বেগের বিষয় হয়ে দাঁড়িয়েছে। এর মধ্যে রয়েছে অডিট ট্রেইলের অনুপস্থিতি, চাপা পড়া ত্রুটি অথবা ত্রুটিপূর্ণভাবে কনফিগার করা মনিটরিং ব্যবস্থা, যা কোনো ঘটনার সময় টিমগুলোকে অন্ধকারে রাখে।
বাস্তব ঘটনা
প্রমাণীকরণ লগ না থাকার কারণে ২০২৩-২০২৪ সালের অনেক র্যানসমওয়্যার অনুপ্রবেশ সপ্তাহের পর সপ্তাহ ধরে অলক্ষিত থেকে গেছে।
আপনার দৈনন্দিন কাজে এটি কীভাবে প্রতিফলিত হয়
আপনি প্রোডাকশনের একটি সমস্যা ডিবাগ করতে গিয়ে বুঝতে পারেন যে আপনার login এন্ডপয়েন্ট কখনও লগ করা হয়নি login ব্যর্থতা, এমনকি সন্দেহজনকগুলোও নয়।
ঝুঁকি কমানোর উপায়
- প্রমাণীকরণ ইভেন্টগুলো লগ করুন।
- ত্রুটির বার্তাগুলো যাচাই করুন।
- অস্বাভাবিক কার্যকলাপের জন্য সতর্কীকরণ চালু করুন।
Xygeni অনুপস্থিত অডিট পাথগুলি হাইলাইট করে IaC এবং রিপো জুড়ে অসঙ্গতি সনাক্ত করে, pipelines, এবং নির্ভরশীলতার গ্রাফ।
এ১০: ব্যতিক্রমী পরিস্থিতির অব্যবস্থাপনা (নতুন)
এর মানে কি
আধুনিক অ্যাপ্লিকেশনগুলিতে ত্রুটিপূর্ণ ত্রুটি পরিচালনা, যাচাই না করা এক্সেপশন, অপ্রকাশিত স্ট্যাক ট্রেস এবং ডিনায়াল অফ সার্ভিস ট্রিগার প্রায়শই দেখা যায়, এবং এই ধরনের ব্যর্থতার জন্য এখন OWASP Top 10 2025-এ একটি নিজস্ব বিভাগ রয়েছে।
বাস্তব ঘটনা
ঐতিহাসিকভাবে একাধিক Node.js অ্যাপ থেকে এরর বের হওয়ার মাধ্যমে স্ট্যাক ট্রেস ফাঁস হয়েছে, যা অভ্যন্তরীণ ফাইলের পাথ প্রকাশ করে দিয়েছে; ডিবাগিং এন্ডপয়েন্টের সাথে যুক্ত বেশ কয়েকটি CVE-তেও এমনটা দেখা গেছে।
আপনার দৈনন্দিন কাজে এটি কীভাবে প্রতিফলিত হয়
আপনি ডিবাগ করার সময় একটি এপিআই-তে র এক্সেপশন রিটার্ন করেন, সেটি সরাতে ভুলে যান এবং সরাসরি প্রোডাকশনে পাঠিয়ে দেন।
ঝুঁকি কমানোর উপায়
- ব্যতিক্রম প্রবাহ যাচাই করুন
- ত্রুটির বার্তাগুলো পরিমার্জন করুন।
- নিরাপদ বিকল্প ব্যবস্থা যোগ করুন।
জাইজেনি SAST অনিরাপদ এক্সেপশন হ্যান্ডলিং এবং এমন প্যাটার্ন চিহ্নিত করে যা সংবেদনশীল ডেটা ফাঁস করতে পারে বা DoS পরিস্থিতি তৈরি করতে পারে।
সচেতনতা থেকে কর্মে: OWASP ২০২৫-এর শীর্ষ ১০টি ঝুঁকি মোকাবেলা
বোঝা owasp শীর্ষ ১০ এটি কেবল প্রথম ধাপ। প্রকৃত অগ্রগতি তখনই হয়, যখন এই ঝুঁকিগুলো আপনার দৈনন্দিন কর্মপ্রবাহের অংশ হয়ে ওঠে। তালিকাভুক্ত অনেক সমস্যা... OWASP শীর্ষ ১০ ২০২৫ অ্যাপ্লিকেশনগুলো নীরবে ঢুকে পড়ে, বিশেষ করে যখন টিমগুলো দ্রুত কাজ করে বা অটোমেশনের ওপর ব্যাপকভাবে নির্ভর করে। এই কারণে, আপনার প্রয়োজন guardrails যেগুলো রিলিজ চক্রের শেষে হওয়া নিরাপত্তা যাচাইয়ের পরিবর্তে ক্রমাগত চলতে থাকে।
বাস্তবে, এর অর্থ হলো প্রতিবার কোড, ডিপেন্ডেন্সি, ইনফ্রাস্ট্রাকচার ফাইল এবং বিল্ড প্রসেস পরিবর্তিত হওয়ার সাথে সাথে সেগুলো স্ক্যান করা। এর আরও একটি অর্থ হলো অনিরাপদ প্যাটার্নগুলো শনাক্ত করা। pull requestsনির্ভরতার আপডেট পর্যবেক্ষণ করা এবং যাচাই করা pipeline কোনো কিছু পাঠানোর আগে তার অখণ্ডতা নিশ্চিত করতে হবে।
ডেভেলপাররা এর একটি বড় অংশ কমাতে পারেন OWASP শীর্ষ দশ কয়েকটি ধারাবাহিক অভ্যাস গ্রহণের মাধ্যমে ঝুঁকি কমানো যায়। উদাহরণস্বরূপ, SAST ইনজেকশন এবং প্রমাণীকরণ ত্রুটিগুলি আগেভাগে শনাক্ত করতে সাহায্য করে। SCA এবং ম্যালওয়্যার স্ক্যানিং ত্রুটিপূর্ণ বা পুরোনো নির্ভরতা শনাক্ত করে। IaC স্ক্যানিং ক্লাউড এবং কন্টেইনার পরিবেশে ভুল কনফিগারেশন প্রতিরোধ করে। গোপনীয় তথ্য শনাক্তকরণ ফাঁস হওয়া ক্রেডেনশিয়ালকে প্রোডাকশনে পৌঁছানো থেকে বিরত রাখে। Pipeline পর্যবেক্ষণ বিল্ড লজিকে অপ্রত্যাশিত বা ঝুঁকিপূর্ণ পরিবর্তনগুলো তুলে ধরে।
যখন এই চেকগুলি আপনার ভিতরে স্বয়ংক্রিয়ভাবে চলে pipelineএর ফলে, নিরাপত্তা আপনার কর্মপ্রবাহের একটি স্বাভাবিক অংশ হয়ে ওঠে, উন্নয়নের সময় নষ্টকারী একটি অতিরিক্ত কাজ হিসেবে নয়। অতএব, বাস্তবায়ন করা ২০২৫ সালের সেরা ১০ অনুশীলনগুলো আরও সহজ, দ্রুত এবং নির্ভরযোগ্য হয়ে ওঠে।
Xygeni কীভাবে আপনাকে OWASP Top 10 2025-এর প্রয়োজনীয়তা পূরণে সহায়তা করে
Xygeni ডেভেলপারদের সমাধান করতে সাহায্য করে OWASP শীর্ষ ১০ ২০২৫ কোড, নির্ভরতা, পরিকাঠামো এবং অন্যান্য বিষয় অন্তর্ভুক্ত করে এমন একটি একক প্ল্যাটফর্ম প্রদানের মাধ্যমে pipelineএর ফলে, আপনি একাধিক বিচ্ছিন্ন টুলের উপর নির্ভর করা এড়াতে পারেন এবং আপনার সম্পূর্ণ অ্যাপ্লিকেশনের অবস্থা সম্পর্কে একটি সুস্পষ্ট ধারণা লাভ করেন। যেহেতু এই চেকগুলি আপনার ওয়ার্কফ্লোতে স্বয়ংক্রিয়ভাবে চলে, তাই প্রয়োগ করা সহজ হয়। owasp শীর্ষ ১০ অভ্যাসগুলো বিঘ্ন সৃষ্টিকারী না হয়ে স্বাভাবিক হয়ে ওঠে।
SASTকোড স্তরের ঝুঁকি আগেভাগে শনাক্ত করা
SAST বিল্ডে অন্তর্ভুক্ত হওয়ার আগেই ইনজেকশন ত্রুটি, ত্রুটিপূর্ণ অ্যাক্সেস কন্ট্রোল প্যাটার্ন, অনিরাপদ এক্সেপশন হ্যান্ডলিং এবং দুর্বল অথেনটিকেশন লজিক শনাক্ত করতে সাহায্য করে।
যেহেতু স্ক্যানারটি সক্রিয় হয় pull requestsডেভেলপাররা কোড লেখার সময় তাৎক্ষণিক প্রতিক্রিয়া পান।
SCA এবং সরবরাহ শৃঙ্খল সুরক্ষা
SCA রিচেবিলিটি এবং ইপিএসএস শুধুমাত্র সিভিই (CVE) যুক্ত ডিপেন্ডেন্সিগুলোই নয়, বরং প্রকৃতপক্ষে গুরুত্বপূর্ণ ডিপেন্ডেন্সিগুলোকেও হাইলাইট করে। এছাড়াও, ম্যালওয়্যার ডিটেকশন আপনার বিল্ডে প্রবেশ করার আগেই বিকৃত বা ক্ষতিকারক লাইব্রেরিগুলোকে ব্লক করে দেয়, যা সরাসরি A03 সফটওয়্যার সাপ্লাই চেইন ফেইলিউর কমিয়ে দেয়।
IaC এবং কনফিগারেশন নিরাপত্তা
জাইজেনি IaC A02 নিরাপত্তা ত্রুটি সম্পর্কিত ভুল কনফিগারেশন শনাক্ত করতে Terraform, Kubernetes, CloudFormation এবং কন্টেইনার ফাইল স্ক্যান করে। এই চেকগুলো ঝুঁকিপূর্ণ ডিফল্ট এবং অনিরাপদ কনফিগারেশনকে আপনার ক্লাউড পরিবেশে পৌঁছানো থেকে প্রতিরোধ করে।
গোপনীয়তা নিরাপত্তা
গোপনীয়তা সনাক্তকরণ বিভিন্ন রিপোজিটরি জুড়ে ফাঁস হওয়া ক্রেডেনশিয়াল, উন্মুক্ত টোকেন এবং সংবেদনশীল মান খুঁজে পায় এবং pipelineএটি প্রমাণীকরণ প্রবাহকে সুরক্ষিত করে এবং বিভিন্ন ঝুঁকি হ্রাস করে। OWASP শীর্ষ দশযার মধ্যে অ্যাক্সেস কন্ট্রোল সংক্রান্ত সমস্যা এবং ডেটার অখণ্ডতায় ব্যর্থতা অন্তর্ভুক্ত।
Pipeline এবং শিল্পকর্মের অখণ্ডতা
সরবরাহ শৃঙ্খলের অখণ্ডতা এই চেকগুলো বিল্ড স্ক্রিপ্ট, আর্টিফ্যাক্ট এবং উৎস যাচাই করে। এর ফলে, ডেভেলপাররা অপ্রত্যাশিত পরিবর্তন বা অনিরাপদ উৎস আগেভাগেই শনাক্ত করতে পারেন, যা সফটওয়্যার বা ডেটার অখণ্ডতা নষ্ট হওয়ার ঝুঁকি উল্লেখযোগ্যভাবে কমিয়ে দেয়।
ASPM সম্পূর্ণ জীবনচক্র দৃশ্যমানতার জন্য
ASPM সমস্ত প্রাপ্ত তথ্য একত্রিত করে, যাতে দলগুলো অবস্থানের পরিবর্তন পর্যবেক্ষণ করতে, ঝুঁকির প্রভাব বুঝতে এবং সেই অনুযায়ী ব্যবস্থা গ্রহণ করতে পারে। ২০২৫ সালের সেরা ১০ ধারাবাহিকভাবে অনুশীলন করুন। এই কেন্দ্রীয় দৃশ্যটি ডেভেলপারদের বিভিন্ন টুলের মধ্যে পরিবর্তন না করেই প্রকৃত ঝুঁকির সাথে সংযুক্ত থাকতে সাহায্য করে।
কেন এই ব্যাপার
উন্নয়নের গতি কমানোর পরিবর্তে, জাইজেনি এই চেকগুলোকে নীরবে ব্যাকগ্রাউন্ডে চালু রাখে। এর মানে হলো, প্রতিটি বিল্ডের ডিফল্ট আউটপুট হিসেবে সুরক্ষিত কোড তৈরি হয়, যা এটিকে আরও কার্যকর করে তোলে। OWASP শীর্ষ ১০ ২০২৫ প্রত্যাশা পূরণ করা অনেক সহজ।
| OWASP 2025 ঝুঁকি | জাইজেনি কীভাবে সাহায্য করে |
|---|---|
| A01 ত্রুটিপূর্ণ অ্যাক্সেস নিয়ন্ত্রণ | কোডে হার্ডকোডেড টোকেন, অনুপস্থিত অনুমোদন যাচাই এবং অনিরাপদ ভূমিকা যাচাইকরণ শনাক্ত করে। |
| A02 নিরাপত্তা ভুল কনফিগারেশন | ইনফ্রাস্ট্রাকচার অ্যাজ কোড যাচাই করে এবং pipeline ঝুঁকিপূর্ণ ডিফল্ট বা উন্মুক্ত অনুমতি প্রতিরোধ করার জন্য কনফিগারেশন। |
| A03 সফটওয়্যার সরবরাহ শৃঙ্খল ব্যর্থতা | ব্যবহারসমূহ SCAনির্ভরতা সুরক্ষিত করতে এবং বিল্ডের অখণ্ডতা বজায় রাখতে ম্যালওয়্যার সনাক্তকরণ এবং উৎস শনাক্তকরণ। |
| A04 ক্রিপ্টোগ্রাফিক ব্যর্থতা | দুর্বল এনক্রিপশন অ্যালগরিদম এবং ভুল গোপনীয় তথ্য সংরক্ষণ চিহ্নিত করে। |
| A05 ইনজেকশন | ডিপ ব্যবহার করে অনিরাপদ কোড প্যাটার্ন শনাক্ত করে SAST বিশ্লেষণ এবং পৌঁছানোর যোগ্যতা স্কোরিং। |
| A06 অনিরাপদ নকশা | নীতি-কোড হিসাবে প্রদান করে guardrails নিরাপদ স্থাপত্যের জন্য হুমকি মডেলিং একীকরণcisআয়ন। |
| A07 প্রমাণীকরণ ব্যর্থতা | কোড এবং কনফিগারেশনে এমএফএ প্রয়োগের অভাব এবং দুর্বল সেশন হ্যান্ডলিং খুঁজে পেয়েছে। |
| A08 সফটওয়্যার বা ডেটা অখণ্ডতা ব্যর্থতা | বিল্ড স্ক্রিপ্টগুলো যাচাইকৃত উৎস ব্যবহার করে তা নিশ্চিত করে এবং বিকৃত বাইনারিগুলো শনাক্ত করে। pipelines. |
| A09 লগিং এবং সতর্কীকরণ ব্যর্থতা | অনুপস্থিত অডিট ট্রেইলগুলো তুলে ধরে এবং রিপোজিটরি জুড়ে নিরাপত্তাগত অসঙ্গতির জন্য অ্যালার্ট সমন্বিত করে। |
| এ১০ ব্যতিক্রমী পরিস্থিতির অপব্যবহার | কোডের মধ্যে অনিরাপদ ত্রুটি পরিচালনা শনাক্ত করে, যেমন উন্মুক্ত স্ট্যাক ট্রেস বা দুর্বল এক্সেপশন লজিক। |
সর্বশেষ ভাবনা
সার্জারির OWASP শীর্ষ ১০ ২০২৫ আধুনিক অ্যাপ্লিকেশনগুলিতে যে সবচেয়ে গুরুত্বপূর্ণ ঝুঁকিগুলি দেখা যায়, সেগুলিকে তুলে ধরা হয়েছে। এই সমস্যাগুলি ক্রমাগত পরিবর্তিত হচ্ছে, বিশেষ করে যখন ডেভেলপাররা ওপেন সোর্স প্যাকেজ, ক্লাউড নেটিভ পরিকাঠামো এবং স্বয়ংক্রিয় ব্যবস্থার উপর নির্ভর করে। pipelineএই কারণে, নিরাপত্তা এখন আর উন্নয়নের পরের কোনো বিষয় নয়। এটি এমন একটি বিষয় যা ডেভেলপারদের প্রতিদিনের কাজের সাথে ঘনিষ্ঠভাবে জড়িত থাকা প্রয়োজন।
Xygeni-এর মাধ্যমে, আপনি আবেদন করতে পারেন owasp শীর্ষ ১০ আপনার বিদ্যমান ওয়ার্কফ্লোর মধ্যেই অনুশীলনগুলো প্রয়োগ করুন। এর মাধ্যমে আপনি স্বয়ংক্রিয়ভাবে দুর্বলতা শনাক্ত করতে, ভুল শনাক্তকরণের অপ্রয়োজনীয়তা কমাতে এবং ডেভেলপারদের কাছে বোধগম্য তথ্যের ভিত্তিতে দ্রুত সমস্যা সমাধান করতে পারবেন। এছাড়াও, আপনি কোড থেকে ক্লাউড পর্যন্ত সম্পূর্ণ সফটওয়্যার জীবনচক্র জুড়ে স্বচ্ছতা লাভ করবেন।
???? আপনার ফ্রি পরিক্ষা শুরু করুন এবং আপনার প্রোজেক্টগুলোকে OWASP টপ ১০ ২০২৫ ঝুঁকি থেকে সুরক্ষিত রাখুন
???? একটি ডেমো বুক করুন এবং দেখুন কিভাবে Xygeni ডেভেলপারদের প্রয়োগ করতে সাহায্য করে OWASP শীর্ষ দশ বাস্তবে pipelines

