






রেগুলার এক্সপ্রেশন ডস (ReDoS) এর মধ্যে একটি ক্রমবর্ধমান ঝুঁকি আধুনিক অ্যাপ্লিকেশন নিরাপত্তাযেহেতু আরও বেশি দল ইনপুট যাচাইকরণ এবং প্যাটার্ন ম্যাচিংয়ের উপর নির্ভর করছে, তাই একটি ত্রুটিপূর্ণভাবে ডিজাইন করা রেজেক্স পারফরম্যান্স দুর্বলতা তৈরি করতে পারে, যা আক্রমণকারীরা পরিষেবা ধীর করে দিতে বা বিভ্রাট ঘটাতে কাজে লাগাতে পারে। প্রকৃতপক্ষে, OWASP ReDoS-কে এমন একটি ডিনায়াল অফ সার্ভিস অ্যাটাক হিসেবে বর্ণনা করা হয়েছে যা এই সত্যটিকে কাজে লাগায় যে, অনেক রেজেক্স ইমপ্লিমেন্টেশন অত্যন্ত ধীরগতির হয়ে যেতে পারে, এবং কখনও কখনও এর রানটাইম ইনপুটের আকারের সাথে সাথে সূচকীয়ভাবে বাড়তে থাকে।
একই সময়ে, ক্লাউড-নেটিভ এবং CI/CDরিডস-চালিত পরিবেশে, যেখানে একটি এপিআই, গেটওয়ে, বা অথেনটিকেশন ফ্লো-তে থাকা একটিমাত্র দুর্বল রেজেক্সও বৃহৎ পরিসরে প্রাপ্যতাকে প্রভাবিত করতে পারে। এই কারণে, দলগুলোর উচিত রিডস-কে প্রাপ্যতার জন্য একটি প্রকৃত ঝুঁকি হিসেবে বিবেচনা করা, শুধুমাত্র একটি বিশেষ প্রান্তিক ঘটনা হিসেবে নয়।
আরও গুরুত্বপূর্ণ বিষয় হলো, এই দুর্বলতাগুলো প্রায়শই ডেভেলপমেন্টের সময় অলক্ষিত থেকে যায়, কারণ প্রচলিত পদ্ধতিগুলো এক্সিকিউশন আচরণের পরিবর্তে সিনট্যাক্সের উপর বেশি মনোযোগ দেয়। ফলে, অদক্ষ রেজেক্স প্যাটার্নগুলো কোনো সতর্কতা জারি না করেই সহজেই প্রোডাকশনে পৌঁছে যেতে পারে।
এইখানেই জাইজেনির মতো আধুনিক অ্যাপসেক প্ল্যাটফর্মগুলো কাজে আসে। ডেভেলপমেন্ট ওয়ার্কফ্লোতে সরাসরি সিকিউরিটি চেক অন্তর্ভুক্ত করার মাধ্যমে, এগুলো শুধু অপ্রয়োজনীয় তথ্য ছড়ানোর পরিবর্তে সমস্যাগুলো আরও আগে চিহ্নিত করতে এবং প্রকৃতপক্ষে সমাধানযোগ্য ও প্রভাবশালী ঝুঁকিগুলোকে অগ্রাধিকার দিতে সাহায্য করে।
ReDoS (Regular Expression DoS) বলতে কী বোঝায়?
ReDoS (Regular Expression Denial of Service) হলো এমন একটি দুর্বলতা যা তখন ঘটে যখন কোনো রেজেক্স (regex) প্যাটার্ন অতিরিক্ত ব্যাকট্র্যাকিং ঘটায়, যার ফলে এক্সিকিউশন টাইম সূচকীয় হারে বেড়ে যায়।
সহজ কথায়, একটি ক্ষতিকর ইনপুট আপনার অ্যাপ্লিকেশনকে একটি রেজেক্স (regex) মূল্যায়ন করতে অত্যধিক সময় ব্যয় করতে বাধ্য করতে পারে, যা সিস্টেমকে ব্লক করে এবং পারফরম্যান্সের অবনতি ঘটায়।
উদাহরণস্বরূপ, নেস্টেড কোয়ান্টিফায়ারযুক্ত প্যাটার্নগুলো হলো:
(a+)+
নির্দিষ্ট কিছু ইনপুট প্রক্রিয়াকরণের সময় এটি অত্যন্ত অদক্ষ হয়ে উঠতে পারে, বিশেষ করে যখন কোনো আক্রমণকারী ইচ্ছাকৃতভাবে এটি তৈরি করে।
যদিও এটিকে একটি ব্যতিক্রমী ঘটনা বলে মনে হতে পারে, বাস্তব-জগতের অ্যাপ্লিকেশনগুলিতে এটি আশ্চর্যজনকভাবে সাধারণ, বিশেষ করে ভ্যালিডেশন লজিক, ফর্ম ইনপুট এবং এপিআই অনুরোধ পরিচালনার ক্ষেত্রে।
ReDoS আক্রমণ কীভাবে কাজ করে
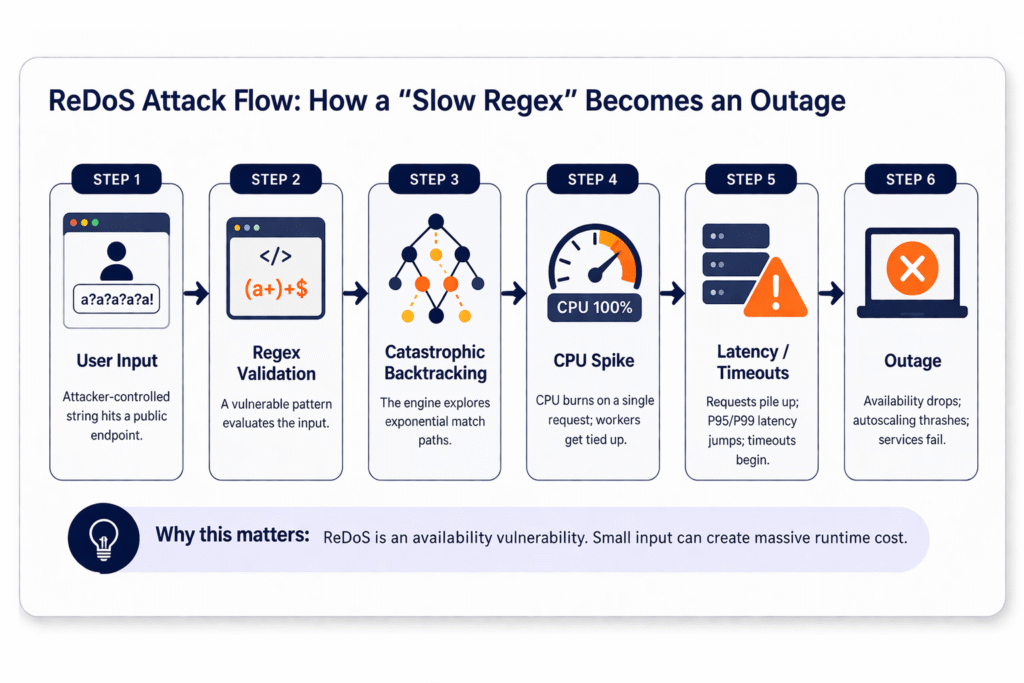
একটি ReDoS আক্রমণের জন্য উন্নত এক্সপ্লয়টেশনের প্রয়োজন হয় না। এর পরিবর্তে, এটি রেজেক্স ইঞ্জিনের অনুমানযোগ্য আচরণের অপব্যবহার করে।
বিপর্যয়কর পশ্চাদপসরণ
আক্রমণকারী এমন একটি রেজেক্সকে লক্ষ্য করে, যা একাধিক ম্যাচিং পাথ নিতে পারে। এরপর তারা এমন ইনপুট দেয় যা ইঞ্জিনকে বেশিরভাগ বা সমস্ত পাথ অন্বেষণ করতে বাধ্য করে।
আক্রমণকারীদের দ্বারা তৈরি ইনপুট
আক্রমণকারীরা সাধারণত পাঠায়:
- পুনরাবৃত্ত অক্ষর সহ দীর্ঘ স্ট্রিং।
- যে ইনপুটগুলো প্রায় মিলে যায়, কিন্তু শেষে এসে ব্যর্থ হয়।
- পেলোডগুলো প্যাটার্নের সবচেয়ে অস্পষ্ট অংশের উপর মনোনিবেশ করে।
পারফরম্যান্স অবক্ষয়
যেহেতু প্রতিটি অনুরোধ সিপিইউ-এর ওপর চাপ সৃষ্টি করতে পারে, তাই এর প্রভাব দ্রুত বাড়তে থাকে:
- এন্ডপয়েন্টগুলো জুড়ে লেটেন্সি বেশি।
- থ্রেড পুলের নিঃশেষ।
- সিঙ্গেল-থ্রেডেড রানটাইমে ইভেন্ট লুপ আটকে যায়।
এই আক্রমণগুলোর জন্য জটিল এক্সপ্লয়েটের প্রয়োজন হয় না। এর পরিবর্তে, এগুলো অদক্ষ প্যাটার্ন ম্যাচিংয়ের সুযোগ নেয়, ফলে আপনার টুলিং যদি শুধু সিনট্যাক্স বা পরিচিত CVE-গুলো পরীক্ষা করে, তবে এগুলো শনাক্ত করা কঠিন হয়ে পড়ে।
ReDoS দুর্বলতার বাস্তব-জগতের প্রভাব
ReDoS সিআইএ ট্রায়াডের ‘এ’ অর্থাৎ অ্যাভেইলেবিলিটি বা প্রাপ্যতাকে আঘাত করে। যতক্ষণ না আপনি বিষয়গুলো মিলিয়ে দেখছেন, ততক্ষণ এটিকে একটি নিরাপত্তা ঘটনা নয়, বরং স্থিতিশীলতার সমস্যা বলে মনে হতে পারে।
এপিআই ধীরগতি
একটি দুর্বল রেজেক্স ব্যবহারকারী কোনো একটি এন্ডপয়েন্ট ইনপুট ভ্যালিডেশন, রিকোয়েস্ট রাউটিং বা অথেন্টিকেশন চেকের সময় সিপিইউ-এর ব্যবহার হঠাৎ বাড়িয়ে দিতে পারে।
পরিষেবা বিভ্রাট
লোডের অধীনে, একটি ReDoS হটস্পট পডগুলোকে রিস্টার্ট করতে, অটোস্কেলিংয়ের মান কমাতে এবং ধারাবাহিক ব্যর্থতার কারণ হতে পারে।
সম্পদের নিঃশেষ
ReDoS গ্রহণ করতে পারে:
- অ্যাপ নোডগুলিতে সিপিইউ।
- ব্যাকট্র্যাকিং অবস্থার কারণে মেমরি।
- ওয়ার্কার থ্রেড যা অন্যান্য অনুরোধকে বাধা দেয়।
যেহেতু ReDoS ডেটা প্রকাশের চেয়ে পারফরম্যান্সকে বেশি লক্ষ্য করে, তাই অনেক দল এর প্রভাবকে অবমূল্যায়ন করে। তবে, প্রাপ্যতা অ্যাপ্লিকেশন সুরক্ষার একটি মূল অংশ, এবং এতে কোনো ব্যাঘাত ঘটলে তা দ্রুত ব্যবসায়িক ঝুঁকিতে পরিণত হতে পারে।
আকস্মিক পরিবর্তনই হলো বিশ্বাসের আসল সমস্যা।
ডেভেলপাররা যখন বলেন যে তাঁরা অটোফিক্সকে বিশ্বাস করেন না, তখন তাঁরা প্রায়শই একটি খুব নির্দিষ্ট বিষয় বোঝান: তাঁরা বিশ্বাস করেন না যে এটি কোনো কিছু নষ্ট করবে না।
বিশ্বাসের এই সমস্যাটি নির্ভরতা নিরসনের ক্ষেত্রে সবচেয়ে বেশি প্রকট হয়।
একটি ঝুঁকিপূর্ণ প্যাকেজের একটি প্যাচ করা সংস্করণ উপলব্ধ থাকতে পারে, কিন্তু তার মানে এই নয় যে আপগ্রেডটি নিরাপদ। প্যাচ করা রিলিজটি আপনার অ্যাপ্লিকেশন দ্বারা ব্যবহৃত কোনো মেথড সরিয়ে ফেলতে পারে। এটি কোনো এপিআই (API)-এর নাম পরিবর্তন করতে পারে। এটি কোনো টাইপ কন্ট্রাক্টকে আরও কঠোর করতে পারে। এটি এমনভাবে আচরণ পরিবর্তন করতে পারে যা ইউনিট টেস্টে উত্তীর্ণ হলেও প্রোডাকশনে রিগ্রেশন ঘটায়। অনেক টিমের ক্ষেত্রে, প্রতিকারের আসল খরচ প্যাচটি প্রয়োগ করা নয়, বরং এর প্রভাবের পরিধি খতিয়ে দেখা।
জাভার একটি সহজ উদাহরণ বিবেচনা করুন। একটি কোডবেস এমন একটি লাইব্রেরির উপর নির্ভরশীল, যেখানে একটি সাধারণ মেথড 1.x সংস্করণে বিদ্যমান থাকলেও 2.x সংস্করণ থেকে তা সরিয়ে ফেলা হয়েছে।
বাস্তব জগতের ReDoS আক্রমণ এবং নিরাপত্তা ঘটনা
ReDoS শুধু একটি তাত্ত্বিক দুর্বলতা নয়। বাস্তব জগতের অ্যাপ্লিকেশনগুলিতে এর অপব্যবহার করা হয়েছে, যা বহুল ব্যবহৃত লাইব্রেরি এবং প্রোডাকশন সিস্টেমগুলিকে প্রভাবিত করেছে।
অদক্ষ রেজেক্স প্যাটার্নের প্রভাব তুলে ধরে এমন কিছু উল্লেখযোগ্য উদাহরণ নিচে দেওয়া হলো:
Moment.js ReDoS দুর্বলতা
সবচেয়ে সুপরিচিত ReDoS দুর্বলতাগুলোর মধ্যে একটি প্রভাবিত হয়েছে মুহুর্ত.জেএসএকটি বহুল ব্যবহৃত জাভাস্ক্রিপ্ট ডেট লাইব্রেরি।
- একটি ত্রুটিপূর্ণভাবে ডিজাইন করা রেজেক্স প্যাটার্নের কারণে অতিরিক্ত ব্যাকট্র্যাকিং ঘটেছিল।
- আক্রমণকারীরা বিশেষভাবে তৈরি ইনপুটের মাধ্যমে সিপিইউ-এর উচ্চ ব্যবহার ঘটাতে পারে।
- Moment.js ব্যবহারকারী অ্যাপ্লিকেশনগুলো ডিনায়াল-অফ-সার্ভিস পরিস্থিতির ঝুঁকিতে পড়েছিল।
এই ঘটনাটি দেখিয়ে দিয়েছে যে, কীভাবে এমনকি বিশ্বস্ত লাইব্রেরিগুলোও হাজার হাজার অ্যাপ্লিকেশনে পারফরম্যান্স-ভিত্তিক দুর্বলতা সৃষ্টি করতে পারে।
নোড.জেএস ভ্যালিডেটর লাইব্রেরি (validator.js)
আরেকটি উদাহরণ জড়িত validator.jsসচরাচর ইনপুট যাচাইকরণের জন্য ব্যবহৃত হয়।
- কিছু যাচাইকরণ ফাংশন অদক্ষ রেজেক্সের উপর নির্ভর করত।
- ক্ষতিকর ইনপুট কার্য সম্পাদনে উল্লেখযোগ্য বিলম্ব ঘটাতে পারে।
- এর ফলে ব্যবহারকারীর ইনপুট যাচাইকরণের উপর নির্ভরশীল এপিআই এবং ব্যাকএন্ড পরিষেবাগুলো প্রভাবিত হয়েছিল।
যেহেতু validator.js ব্যাপকভাবে ব্যবহৃত হয়, এর প্রভাব একাধিক অ্যাপ্লিকেশন ও পরিষেবা জুড়ে বিস্তৃত হয়েছিল।
ক্লাউডফ্লেয়ার বিভ্রাট (রেজেক্স-ভিত্তিক ব্যর্থতা)
একটি বহুল আলোচিত ঘটনায় জড়িত Cloudflareযেখানে একটি ত্রুটিপূর্ণ রেজেক্স প্যাটার্নের কারণে বড় ধরনের বিভ্রাট ঘটেছিল।
- প্রোডাকশনে ব্যবহৃত একটি রেজেক্সের কারণে সিপিইউ-এর অতিরিক্ত ব্যবহার শুরু হয়েছিল।
- বিশ্বব্যাপী সিস্টেমগুলো সাড়া দেওয়া বন্ধ করে দিয়েছে
- ইন্টারনেটের একটি বড় অংশ সাময়িকভাবে প্রভাবিত হয়েছিল।
যদিও এটি কোনো বিদ্বেষপূর্ণ আক্রমণ ছিল না, এই ঘটনাটি স্পষ্টভাবে দেখিয়ে দেয় যে কীভাবে রেজেক্সের অদক্ষতা বৃহৎ পরিসরে বাস্তব-জগতে গুরুতর পরিণতি ডেকে আনতে পারে।
কেন প্রচলিত নিরাপত্তা সরঞ্জামগুলো ReDoS শনাক্ত করতে ব্যর্থ হয়
এটি রূপান্তর পর্ব, কারণ এটি সেই ব্যবধানটি ব্যাখ্যা করে যা বেশিরভাগ দল অনুভব করে: স্ক্যানার চলে, dashboards পূর্ণ হয়, এবং ReDoS তবুও ফাঁক গলে বেরিয়ে যায়।
স্ট্যাটিক টুলগুলো সিনট্যাক্সের উপর মনোযোগ দেয়।
অনেক স্ক্যানার “বিপজ্জনক রেজেক্স প্যাটার্ন” চিহ্নিত করতে পারে, কিন্তু প্যাটার্নটি আপনার প্রেক্ষাপটে সত্যিই ব্যবহারযোগ্য কিনা, সে বিষয়ে তাদের প্রায়শই নিশ্চয়তার অভাব থাকে।
কোন এক্সিকিউশন কনটেক্সট নেই
ReDoS হলো রানটাইম আচরণ সম্পর্কিত। OWASP উল্লেখ করেছে যে, অনেক রেজেক্স ইমপ্লিমেন্টেশন চরম পরিস্থিতিতে পৌঁছাতে পারে এবং খুব ধীরগতিতে কাজ করতে পারে, যা কখনও কখনও ইনপুটের আকারের সাথে সূচকীয়ভাবে সম্পর্কিত।
যদি কোনো টুল ইনপুটের ধরন, ব্যর্থতার শর্ত পূরণ বা এক্সিকিউশন পাথ নিয়ে বিচার-বিশ্লেষণ না করে, তবে এটি ঝুঁকিটি ধরতে পারবে না অথবা আপনাকে অসংখ্য ভুল ইতিবাচক ফলাফলের (ফলস পজিটিভ) মধ্যে ডুবিয়ে দেবে।
কোন শোষণযোগ্যতা বিশ্লেষণ নেই
একটি রেজেক্স (regex) “তাত্ত্বিকভাবে ঝুঁকিপূর্ণ” হতে পারে, কিন্তু বাস্তবে তা নাগালের বাইরে থাকে। বিপরীতভাবে, একটি পাবলিক এন্ডপয়েন্টের একটি “ছোট” ভ্যালিডেটরও একটি প্রকৃত ঘটনা হতে পারে। প্রাসঙ্গিক তথ্য ছাড়া, টিমগুলো হয় অ্যালার্ট উপেক্ষা করে, অথবা প্রয়োজনের চেয়ে বেশি সমাধান করে ফেলে।
প্রচলিত স্ক্যানারগুলো প্রায়শই ReDoS শনাক্ত করতে ব্যর্থ হয়, কারণ তারা রানটাইমে বা ক্ষতিকারক ইনপুট পরিস্থিতিতে রেজেক্স (regex) কীভাবে আচরণ করে তা মূল্যায়ন করে না। এখানেই Xygeni-এর মতো প্ল্যাটফর্মগুলো বিশ্লেষণের সাথে সমন্বয় করে একটি ভিন্নতা তৈরি করে। প্রাসঙ্গিক ঝুঁকি মূল্যায়নদলগুলোকে বুঝতে সাহায্য করা যে, কোনো দুর্বলতা আসলেই সমাধানযোগ্য ও প্রভাবশালী কিনা।
ReDoS দুর্বলতা কীভাবে সনাক্ত করবেন
ডিজাইন শৃঙ্খলা এবং পরীক্ষার সমন্বয়ের মাধ্যমে আপনি ReDoS শনাক্ত করতে পারেন। এছাড়াও, আপনি এমন চেক চাইবেন যা শুধু নিরাপত্তা পর্যালোচনার সময় নয়, বরং ক্রমাগত চলতে থাকে।
নিরাপদ রেজেক্স ডিজাইন
এমন প্যাটার্ন দিয়ে শুরু করুন যা অস্পষ্টতা কমায়। একটির ভেতরে আরেকটি থাকা কোয়ান্টিফায়ার এবং পরস্পর মিলে যাওয়া বিকল্প পরিহার করুন।
ফাজিং এবং টেস্টিং
নিম্নলিখিতগুলির সাহায্যে রেজেক্স প্যাটার্ন পরীক্ষা করুন:
- খুব দীর্ঘ ইনপুট।
- অল্পের জন্য ব্যর্থ হওয়া ইনপুটগুলো শেষ মুহূর্তে ব্যর্থ হয়।
- পূর্ববর্তী স্থানে ফিরে যেতে প্ররোচিত করার জন্য পরিকল্পিত পুনরাবৃত্ত টোকেন।
স্ট্যাটিক বিশ্লেষণ
এমন বিশ্লেষণ ব্যবহার করুন যা পরিচিত ঝুঁকিপূর্ণ গঠন এবং প্যাটার্নগুলিকে চিহ্নিত করে, যা এর সাথে সামঞ্জস্যপূর্ণ। CWE-1333.
রানটাইম বৈধতা
সম্ভব হলে রেজেক্স মূল্যায়নের ক্ষেত্রে ইনপুট দৈর্ঘ্যের সীমা এবং টাইমআউট প্রয়োগ করুন। OWASP-এর ইনপুট যাচাইকরণ নির্দেশিকাএটি ReDoS সম্পর্কে স্পষ্টভাবে সতর্ক করে এবং সর্বনিম্ন ও সর্বোচ্চ ইনপুট দৈর্ঘ্য নির্ধারণের গুরুত্ব তুলে ধরে।
Xygeni-এর মতো উন্নত AppSec সমাধানগুলি প্যাটার্ন সনাক্তকরণের বাইরেও কাজ করে ওয়ার্কফ্লো প্রেক্ষাপটে কোড বিশ্লেষণ এবং দলগুলোকে বাস্তব পরিস্থিতিতে সবচেয়ে গুরুত্বপূর্ণ হয়ে ওঠার সম্ভাবনা রয়েছে এমন বিষয়গুলোর ওপর মনোযোগ দিতে সাহায্য করে, যা ভুল শনাক্তকরণ কমায় এবং প্রতিকারের গতি বাড়ায়।
ReDoS আক্রমণ প্রতিরোধ করার উপায়
প্রতিরোধ হলো নিরাপদ প্যাটার্ন, নিরাপদ ইনপুট এবং নিরাপদ রানটাইম পছন্দের একটি সমন্বয়।
নেস্টেড কোয়ান্টিফায়ার পরিহার করুন
একটির মধ্যে আরেকটি পুনরাবৃত্তি প্রায়শই সবচেয়ে ভয়াবহ পশ্চাদপসরণের বিস্ফোরণ ঘটায়।
ইনপুট আকার সীমিত করুন
এটিই সবচেয়ে সহজ এবং নির্ভরযোগ্য প্রতিকার। রেজেক্স ভ্যালিডেশন উত্তীর্ণ ইনপুটগুলোর জন্য সর্বোচ্চ দৈর্ঘ্যের সীমা নির্ধারণ করুন। OWASP নিরাপদ ইনপুট ভ্যালিডেশনের একটি মূল অংশ হিসেবে দৈর্ঘ্যের সীমার ওপর গুরুত্বারোপ করে।
সম্ভব হলে নিরাপদ রেজেক্স ইঞ্জিন ব্যবহার করুন।
যখন ইঞ্জিন বেছে নেওয়ার সুযোগ থাকবে, তখন এমন একটি ইঞ্জিন পছন্দ করুন যা মারাত্মক পশ্চাদপসরণ এড়াতে ডিজাইন করা হয়েছে। গুগলের RE2 ব্যাকট্র্যাকিং রেজেক্স ইঞ্জিনগুলোর একটি নিরাপদ বিকল্প হিসেবে একে উপস্থাপন করা হয়।
স্তরভিত্তিক যাচাইয়ের মাধ্যমে ইনপুটগুলো যাচাই করুন
সমস্ত যাচাইকরণের জন্য একটিমাত্র রেজেক্সের উপর নির্ভর করবেন না। একত্রিত করুন:
- চরিত্রের অনুমোদিত তালিকা,
- কঠোর দৈর্ঘ্য যাচাই,
- এবং প্রতিটি ক্ষেত্রের জন্য আরও সরল নকশা।
ReDoS প্রতিরোধ করার জন্য নিরাপদ কোডিং অনুশীলন প্রয়োজন এবং উন্নয়ন জীবনচক্র জুড়ে ধারাবাহিক যাচাইকরণবিশেষ করে যখন অ্যাপ্লিকেশনগুলির পরিধি বাড়ে এবং নির্ভরতা বৃদ্ধি পায়।
জাইজেনি কীভাবে ReDoS সনাক্ত ও প্রতিরোধ করতে সাহায্য করে
জাইজেনি একাধিক স্তরের বিশ্লেষণকে একত্রিত করার মাধ্যমে ডেভসেকওপিএস টিমকে ReDoS দুর্বলতা শনাক্ত ও প্রতিরোধ করতে সাহায্য করে।
মূল ক্ষমতা অন্তর্ভুক্ত:
- বিকাশের সময় দুর্বল রেজেক্স প্যাটার্ন সনাক্তকরণ
- ডেটা প্রবাহ এবং নির্বাহ পথের বিশ্লেষণ
- শুধু তাত্ত্বিক নয়, ব্যবহারযোগ্য দুর্বলতাও শনাক্ত করা।
- মধ্যে ইন্টিগ্রেশন CI/CD pipelineক্রমাগত স্ক্যানিংয়ের জন্য
- ডেভেলপারদের জন্য কার্যকরী প্রতিকার নির্দেশিকা
টিমগুলোকে অতিরিক্ত অ্যালার্ট দিয়ে ভারাক্রান্ত করার পরিবর্তে, জাইজেনি অগ্রাধিকার দেয় যে দুর্বলতাগুলো আসলে পৌঁছানো সম্ভব এবং প্রভাবশালী।
এর ফলে দলগুলো উন্নয়নের গতি না কমিয়েই প্রকৃত সমস্যাগুলো আরও দ্রুত সমাধান করতে পারে।
DevSecOps টিমের জন্য সেরা অনুশীলন
শিফট-লেফট নিরাপত্তা
ReDoS চেকগুলোকে কোড রিভিউ এবং ইউনিট টেস্টের মতোই একই রুটিনের অংশ করে তুলুন।
স্বয়ংক্রিয় স্ক্যানিং
প্রতিটিতে চেক চালান pull request সুতরাং রেজেক্স ঝুঁকি পর্যায়ক্রমিক পর্যালোচনার জন্য অপেক্ষা করে না।
মনিটর নির্ভরতা
রেজেক্স দুর্বলতাগুলো ডিপেন্ডেন্সি এবং ইনপুট পার্সিং লাইব্রেরিতেও দেখা যায়, তাই ডিপেন্ডেন্সি সুরক্ষায় কঠোর হন।
ইনপুটগুলি ক্রমাগত যাচাই করুন
প্রান্তিক অংশে দৈর্ঘ্যের সীমা ও ইনপুট নিয়ম প্রয়োগ করুন, তারপর গুরুত্বপূর্ণ পরিষেবাগুলোর ভেতরে আবার যাচাই করুন।
ডেভেলপমেন্ট ওয়ার্কফ্লোতে সরাসরি নিরাপত্তা অন্তর্ভুক্ত করার মাধ্যমে, টিমগুলো ReDoS-এর মতো পারফরম্যান্স-ভিত্তিক দুর্বলতাগুলোকে প্রোডাকশনে পৌঁছানোর আগেই প্রতিরোধ করতে পারে।
ReDoS প্রতিরোধ শুরু হয় ছায়ামুক্ত দৃশ্যমানতার মাধ্যমে।
ReDoS প্রায়শই উপেক্ষিত হয়, অথচ এটি অ্যাপ্লিকেশনের পারফরম্যান্স এবং প্রাপ্যতার উপর উল্লেখযোগ্য প্রভাব ফেলতে পারে। OWASP, ReDoS-কে চরম রেজেক্স রানটাইম আচরণের কারণে সৃষ্ট একটি ডিনায়াল অফ সার্ভিস ঝুঁকি হিসেবে চিহ্নিত করে।
এর মানে হলো, আপনার শুধু সাধারণ স্ক্যানিংয়ের চেয়েও বেশি কিছু প্রয়োজন। আপনার প্রয়োজন প্রেক্ষাপট, অগ্রাধিকার নির্ধারণ এবং স্বয়ংক্রিয় ব্যবস্থা।
যদি আপনি রেজেক্সকে এমন কোড হিসেবে বিবেচনা করেন যা আক্রমণকারী-নিয়ন্ত্রিত ইনপুটের অধীনে ব্যর্থ হতে পারে, তাহলে আপনি ReDoS আক্রমণ আরও আগে ধরতে পারবেন এবং আরও নিরাপদ সিস্টেম সরবরাহ করতে পারবেন। Xygeni-এর সাহায্যে টিমগুলো অপ্রয়োজনীয় তথ্য কমাতে, প্রকৃত ঝুঁকিকে অগ্রাধিকার দিতে এবং অভ্যন্তরীণ অ্যাপসিকিউরিটি নিয়ন্ত্রণকে আরও শক্তিশালী করতে পারে। CI/CD কর্মপ্রবাহ।
উপসংহার
সঠিক প্রেক্ষাপট ছাড়া ReDoS দুর্বলতা সহজে সৃষ্টি করা যায় এবং শনাক্ত করা কঠিন।
প্রচলিত টুলগুলো যেখানে সমস্যা শনাক্ত করার ওপর মনোযোগ দেয়, সেখানে আধুনিক অ্যাপসিকিউরিটির জন্য এটা বোঝা প্রয়োজন যে কোন দুর্বলতাগুলো আসলে গুরুত্বপূর্ণ।
সুতরাং, এগিয়ে থাকতে হলে, উন্নয়ন জীবনচক্র জুড়ে দলগুলোর স্বচ্ছতা, অগ্রাধিকার নির্ধারণ এবং স্বয়ংক্রিয়তার একযোগে কাজ করা প্রয়োজন।
এইখানেই জাইজেনি একটি বিশেষত্ব তৈরি করে। কাজে লাগানো যায় এমন ঝুঁকির উপর মনোযোগ দিয়ে, এটি টিমগুলোকে সমস্যাগুলো আরও আগে শনাক্ত করতে, অপ্রয়োজনীয় তথ্য কমাতে এবং অ্যাপ্লিকেশনগুলোকে ডেভেলপমেন্ট থেকে ডেপ্লয়মেন্ট পর্যন্ত সুরক্ষিত রাখতে সাহায্য করে।
পরিশেষে, বর্তমানে নিরাপদ সফটওয়্যার তৈরির অর্থ হলো শুধু স্ক্যানিংয়ের বাইরে গিয়ে নিরাপত্তার জন্য একটি প্রাসঙ্গিক ও রিয়েল-টাইম পদ্ধতি গ্রহণ করা।
সুরক্ষিত, স্থিতিস্থাপক অ্যাপ্লিকেশন তৈরি করা শুরু করুন এর মাধ্যমে রিয়েল-টাইম সনাক্তকরণ এবং প্রাসঙ্গিক নিরাপত্তা।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী (FAQ)
ReDoS আক্রমণ বলতে কী বোঝায়?
ReDoS (Regular Expression Denial of Service) আক্রমণ হলো এক ধরনের দুর্বলতা, যেখানে অদক্ষ রেজেক্স প্যাটার্ন ব্যবহার করে অতিরিক্ত প্রসেসিং সময় সৃষ্টি করা হয়, যার ফলে পারফরম্যান্সের অবনতি ঘটে বা অ্যাপ্লিকেশন ক্র্যাশ করে।
আধুনিক অ্যাপ্লিকেশনগুলিতে ReDoS কেন বিপজ্জনক?
ReDoS আক্রমণ সিপিইউ রিসোর্স ব্যবহার করে এবং সার্ভিসগুলোর গতি কমিয়ে দিয়ে অ্যাপ্লিকেশনের প্রাপ্যতাকে প্রভাবিত করতে পারে। ক্লাউড-নেটিভ পরিবেশে, এটি দ্রুত বেড়ে গিয়ে সিস্টেম-ব্যাপী পারফরম্যান্স সমস্যায় পরিণত হতে পারে।
ডেভেলপাররা কীভাবে ReDoS দুর্বলতা প্রতিরোধ করতে পারেন?
ডেভেলপাররা জটিল রেজেক্স প্যাটার্ন পরিহার করে, ইনপুট সাইজ সীমিত করে, নিরাপদ রেজেক্স ইঞ্জিন ব্যবহার করে এবং নিরাপত্তা যাচাই ব্যবস্থা সমন্বিত করার মাধ্যমে ReDoS প্রতিরোধ করতে পারেন। CI/CD pipelines.
প্রচলিত নিরাপত্তা সরঞ্জামগুলো কি ReDoS শনাক্ত করতে পারে?
বেশিরভাগ প্রচলিত টুল ReDoS শনাক্ত করতে ব্যর্থ হয়, কারণ সেগুলো রানটাইম আচরণ বা এক্সপ্লয়েটেবিলিটি বিশ্লেষণ করে না। উন্নত অ্যাপসেক সলিউশনগুলো বাস্তব পরিস্থিতিতে কোড কীভাবে কার্যকর হয় তা মূল্যায়ন করার মাধ্যমে আরও ভালো শনাক্তকরণ সুবিধা প্রদান করে।
জাইজেনি কীভাবে রেডস (ReDoS) আক্রমণ প্রতিরোধে সাহায্য করে?
জাইজেনি দুর্বল রেজেক্স প্যাটার্ন শনাক্ত করে, এক্সিকিউশন পাথ বিশ্লেষণ করে এবং শোষণযোগ্য ঝুঁকিগুলোকে অগ্রাধিকার দেয়। এটি সমন্বিত হয় CI/CD pipelineএবং ডেভেলপারদের জন্য কার্যকরী প্রতিকারমূলক নির্দেশনা প্রদান করে।

লেখক সম্পর্কে
সহ-প্রতিষ্ঠাতা এবং সিটিও
ফাতিমা Said AppSec, DevSecOps এবং এর জন্য ডেভেলপার-কেন্দ্রিক কন্টেন্ট তৈরিতে বিশেষায়িত। software supply chain securityতিনি জটিল নিরাপত্তা সংকেতগুলোকে সুস্পষ্ট ও কার্যকর নির্দেশনায় রূপান্তরিত করেন, যা দলগুলোকে দ্রুত অগ্রাধিকার নির্ধারণ করতে, অপ্রয়োজনীয় তথ্য কমাতে এবং আরও নিরাপদ কোড সরবরাহ করতে সাহায্য করে।
