






আধুনিক DevSecOps টিমগুলো দ্রুত কাজ করে, এবং সেই গতির সাথে নিরাপত্তাকে সামঞ্জস্যপূর্ণ রাখা অপরিহার্য। স্ট্যাটিক অ্যানালাইসিস এবং ডাইনামিক অ্যানালাইসিসের মধ্যে পার্থক্য বোঝা আপনাকে দুর্বলতাগুলো আগেভাগে শনাক্ত করতে এবং রিলিজের আগেই সমাধান নিশ্চিত করতে সাহায্য করে। বাস্তবে, এই দুটি পদ্ধতিই নিরাপত্তায় স্ট্যাটিক ও ডাইনামিক অ্যানালাইসিসের ভিত্তি তৈরি করে, যা কোডের গুণমান এবং রানটাইম আচরণকে অন্তর্ভুক্ত করে।
তবে, এই তুলনা শুধু সংজ্ঞার মধ্যেই সীমাবদ্ধ নয়। প্রতিটি ক্ষেত্রে সঠিক কৌশল বেছে নেওয়ার জন্য ডেভেলপারদের স্ট্যাটিক টেস্টিং এবং ডাইনামিক টেস্টিং-এর পার্থক্যও বুঝতে হবে। SDLC পর্যায়। একইভাবে, বাস্তবে স্ট্যাটিক বনাম ডাইনামিক কোড অ্যানালাইসিস কীভাবে কাজ করে তা শেখা দলগুলোকে প্রতিরোধ এবং যাচাইকরণের জন্য সঠিক সরঞ্জাম প্রয়োগ করতে সাহায্য করে। স্ট্যাটিক এবং ডাইনামিক অ্যানালাইসিসের মধ্যে পার্থক্য জানা আপনাকে প্রথম থেকেই আরও শক্তিশালী সফটওয়্যার তৈরি করতে সক্ষম করে। commit উৎপাদন করতে
১. স্থির বনাম গতিশীল বিশ্লেষণ: কেন এটি গুরুত্বপূর্ণ
ডেপ্লয়মেন্টের পরেই যখন সিকিউরিটি টেস্টিং করা হয়, তখন অনেক দেরি হয়ে যায়। চেকগুলো আগেভাগে করলে সময় বাঁচে, ঝুঁকি কমে এবং রিলিজের মান উন্নত হয়।
এখানেই স্ট্যাটিক অ্যানালাইসিস বনাম ডাইনামিক অ্যানালাইসিসের বিষয়টি গুরুত্বপূর্ণ হয়ে ওঠে। স্ট্যাটিক অ্যানালাইসিস কোড চলার আগে তা পরীক্ষা করে, অন্যদিকে ডাইনামিক অ্যানালাইসিস অ্যাপ্লিকেশনটি চলার সময় তার আচরণ পর্যবেক্ষণ করে।
অনুযায়ী OWASP পরীক্ষার নির্দেশিকাএই পদ্ধতিগুলোর সমন্বয় সম্ভাব্য এবং সক্রিয় উভয় ঝুঁকি সম্পর্কে ব্যাপক ধারণা দেয়। সংক্ষেপে, স্ট্যাটিক বনাম ডাইনামিক কোড বিশ্লেষণ আক্রমণকারীদের আগেই দুর্বলতাগুলো উন্মোচন করে ডেভেলপমেন্ট এবং টেস্টিংয়ের মধ্যে সেতুবন্ধন তৈরি করে।
DevSecOps টিমগুলির জন্য, এই পদ্ধতিটি নিরাপত্তাকে নিরবচ্ছিন্ন এবং সমন্বিত রাখে। SDLC.
২. স্থির বিশ্লেষণ কী?SAST)
কিভাবে এটা কাজ করে
স্ট্যাটিক অ্যানালাইসিস সোর্স কোড, বাইনারি বা বাইটকোড মূল্যায়ন করে। মৃত্যুদণ্ড ছাড়াএটি এসকিউএল ইনজেকশন, দুর্বল এনক্রিপশন বা অনিরাপদ ইনপুট যাচাইকরণের মতো সাধারণ নিরাপত্তা ত্রুটিগুলো খুঁজে বের করে।
এছাড়াও, স্ট্যাটিক টেস্টিং টুলগুলি একীভূত হয় CI/CD pipelineযাতে ডেভেলপাররা কোড করার সময় অ্যালার্ট পান। উদাহরণস্বরূপ, একটি pull request, SAST ঝুঁকিপূর্ণ লাইনগুলো চিহ্নিত করে এবং নিরাপদ বিকল্পের পরামর্শ দেয়।
কখন এটি প্রয়োগ করতে হবে
স্থির পরীক্ষা সবচেয়ে ভালো কাজ করে প্রথম দিকে SDLCকোডিং এবং বিল্ড পর্যায় চলাকালীন।
হিসাবে ব্যাখ্যা এনআইএসপি এসপি 800-218, বাম দিকে সরানো ব্যয়বহুল পুনঃকাজ প্রতিরোধ করে এবং শনাক্তকরণযোগ্যতা উন্নত করে। অতএব, প্রয়োগ করা স্ট্যাটিক টেস্টিং বনাম ডাইনামিক টেস্টিং শুরুতেই যৌক্তিকতা প্রয়োগ করলে আপনি দ্রুততর, সাশ্রয়ী এবং আরও অনুমানযোগ্য নিরাপত্তা ফলাফল পাবেন।
৩. ডাইনামিক অ্যানালাইসিস (DAST) কী?
কিভাবে এটা কাজ করে
গতিশীল বিশ্লেষণ প্রয়োগটি পরীক্ষা করে যখন এটি কার্যকর করে একটি সুরক্ষিত পরিবেশে। কোড স্ক্যান করার পরিবর্তে, এটি এন্ডপয়েন্টগুলোর সাথে যোগাযোগ করে এবং অনুকৃত আক্রমণের প্রতিক্রিয়ায় সেগুলোর আচরণ পর্যবেক্ষণ করে।
উদাহরণস্বরূপ, একটি DAST টুল ইনজেকশন বা প্রমাণীকরণ ত্রুটির জন্য API এন্ডপয়েন্টগুলো পরীক্ষা করতে পারে।
কখন এটি প্রয়োগ করতে হবে
ডাইনামিক টেস্টিং সাধারণত ঘটে জীবনচক্রের পরবর্তী পর্যায়েঅ্যাপ্লিকেশন বিল্ডটি উপলব্ধ হলে।
এটি নিশ্চিত করে যে স্ট্যাটিক টুল দ্বারা শনাক্ত করা দুর্বলতাগুলো আসলেই কাজে লাগানো সম্ভব কি না। স্ট্যাটিক ও ডাইনামিক কোড বিশ্লেষণ পদ্ধতির সমন্বয় প্রতিরোধ ও যাচাইকরণের মধ্যে একটি সম্পূর্ণ ফিডব্যাক লুপ তৈরি করে।
৪. স্থির বিশ্লেষণ বনাম গতিশীল বিশ্লেষণ: মূল পার্থক্যসমূহ
উভয় পদ্ধতির লক্ষ্যই হলো দুর্বলতা শনাক্ত করা, কিন্তু এদের কার্যপ্রণালী, সময় এবং প্রেক্ষাপটের মধ্যে পার্থক্য রয়েছে। নিচের সারণিতে তুলনা করা হলো। স্ট্যাটিক টেস্টিং বনাম ডাইনামিক টেস্টিং ডেভেলপারদের জন্য সহজ ভাষায়
| দৃষ্টিভঙ্গি | স্থির বিশ্লেষণ (SAST) | ডাইনামিক অ্যানালাইসিস (DAST) |
|---|---|---|
| প্রণালী বিজ্ঞান | কোড না চালিয়েই পরীক্ষা করে। | অ্যাপ্লিকেশনটি সক্রিয় থাকা অবস্থায় পরীক্ষা করে। |
| নির্বাচিত এলাকা | কোড লজিক, ডেটা ফ্লো, ইনপুট ভ্যালিডেশন এবং হার্ডকোডেড সিক্রেট। | প্রমাণীকরণ, কনফিগারেশন এবং রানটাইম আচরণ। |
| পর্যায়ে SDLC | প্রাথমিক পর্যায়ে, কোডিং এবং বিল্ড পর্যায়ে। | পরবর্তীতে, স্টেজিং বা টেস্টিং পর্যায়ে। |
| সনাক্তকরণ গতি | IDE-এর ভিতরে দ্রুত প্রতিক্রিয়া অথবা pipelines. | প্রতিক্রিয়া ধীরগতির হয়, কারণ এর জন্য একটি সক্রিয় পরিবেশ প্রয়োজন। |
| সীমাবদ্ধতা | রানটাইম কনটেক্সটের অভাব থাকতে পারে অথবা লজিক-নির্ভর ত্রুটিগুলো ধরতে ব্যর্থ হতে পারে। | সোর্স-লেভেল কোড বা গভীর লজিক ত্রুটি দেখা যাচ্ছে না। |
সংক্ষেপে, স্ট্যাটিক বনাম ডাইনামিক কোড বিশ্লেষণ আপনাকে ভারসাম্য বজায় রাখতে সাহায্য করে।cisপর্যবেক্ষণ এবং যাচাইকরণ। স্ট্যাটিক অ্যানালাইসিস দ্রুত সম্ভাব্য দুর্বলতা খুঁজে বের করে, অন্যদিকে ডাইনামিক অ্যানালাইসিস নিশ্চিত করে যে প্রকৃত ব্যবহারকারীরা আপনার অ্যাপের সাথে ইন্টারঅ্যাক্ট করলে কী ঘটে।
৫. কেন একত্রিত করা SAST এবং DAST নিরাপত্তা উন্নত করে
এককভাবে কোনো একটি পদ্ধতিই সম্পূর্ণ সুরক্ষা দেয় না। যখন উভয়ই প্রয়োগ করা হয়, তখন নিরাপত্তায় স্ট্যাটিক ও ডাইনামিক বিশ্লেষণ কোড থেকে রানটাইম পর্যন্ত নিরবচ্ছিন্ন অন্তর্দৃষ্টি প্রদান করে।
উদাহরণস্বরূপ, স্ট্যাটিক অ্যানালাইসিস একটি অনিরাপদ কোয়েরি শনাক্ত করতে পারে, অন্যদিকে ডাইনামিক টেস্টিং যাচাই করতে পারে যে সেই কোয়েরিটি আসলেই কাজে লাগানো সম্ভব কি না।
যেহেতু এই টুলগুলো বিভিন্ন স্তরে কাজ করে, তাই এগুলো একে অপরকে শক্তিশালী করে তোলে। অধিকন্তু, স্ট্যাটিক টেস্টিং এবং ডাইনামিক টেস্টিং-এর সমন্বয় ভুল সংকেত কমায়, ডেভেলপারদের আস্থা বাড়ায় এবং রিলিজের আগে সমাধানগুলো যাচাই করা নিশ্চিত করে।
৬. আধুনিক অ্যাপসেক সক্ষমতার মাধ্যমে জাইজেনি কীভাবে স্ট্যাটিক অ্যানালাইসিসকে উন্নত করে
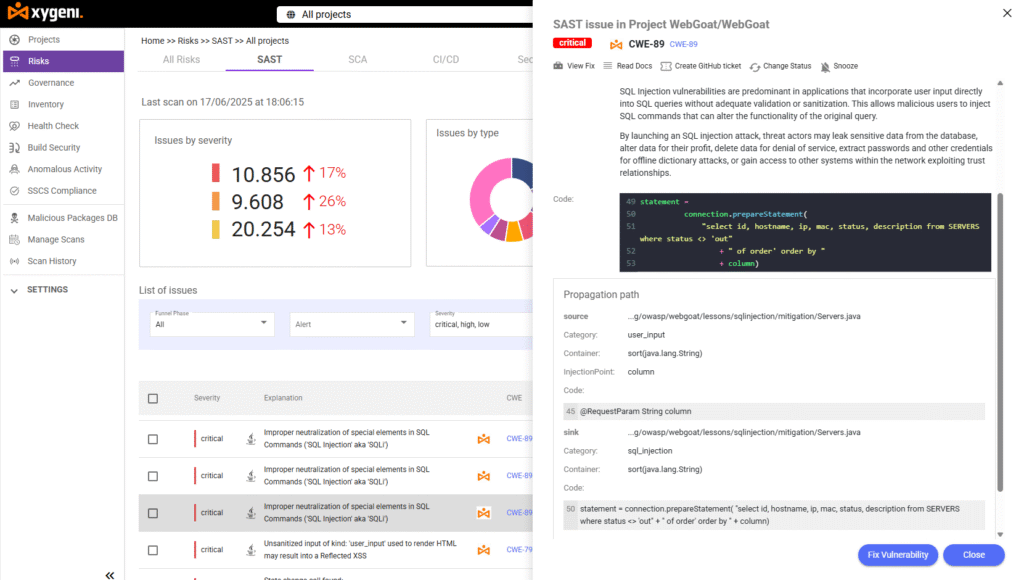
জাইজেনি স্ট্যাটিক টেস্টিংকে আরও দ্রুত, নির্ভুল এবং ডেভেলপার-বান্ধব করে তোলার মাধ্যমে এটি ডাইনামিক অ্যানালাইসিসের তুলনায় স্ট্যাটিক অ্যানালাইসিস ওয়ার্কফ্লোকে উন্নত করে। SAST ইঞ্জিনটি কোডের দুর্বলতাগুলো আগেভাগেই শনাক্ত করে, এআই-চালিত সমাধান প্রয়োগ করে এবং ক্ষতিকারক কোডকে প্রোডাকশনে প্রবেশ করতে বাধা দেয়।
এটি ইনজেকশন ত্রুটি, দুর্বল এনক্রিপশন, অসুরক্ষিত ডিসিরিয়ালাইজেশন এবং সাপ্লাই চেইন ঝুঁকি, যেমন এমবেডেড ব্যাকডোর, শনাক্ত করে।
সঙ্গে এআই অটো-ফিক্সডেভেলপাররা সরাসরি তাদের ডিভাইসে নিরাপদ কোডের সুপারিশ পেয়ে থাকেন। pull requestsএছাড়াও, স্মার্ট প্রায়োরিটাইজেশন দুর্বলতাগুলোকে তাদের ব্যবহারযোগ্যতার ভিত্তিতে র্যাঙ্ক করে, যা টিমগুলোকে প্রথমে সবচেয়ে প্রাসঙ্গিক ফলাফলগুলোর উপর মনোযোগ দিতে সাহায্য করে।
অনুযায়ী OWASP বেঞ্চমার্কজাইজেনি ন্যূনতম ফলস পজিটিভের মাধ্যমে প্রায় নিখুঁত শনাক্তকরণ নির্ভুলতা অর্জন করে।
এর ফলে ডেভেলপাররা অপ্রয়োজনীয় অংশ পর্যালোচনা করতে কম সময় ব্যয় করতে পারেন এবং তাদের কোডবেস উন্নত করার জন্য বেশি সময় দিতে পারেন।
স্ট্যাটিক অ্যানালাইসিস ছাড়াও, জাইজেনি আরও কিছু পরিপূরক মডিউল সমন্বিত করে:
- SCA রিচেবিলিটি এবং ইপিএসএস সহ: শোষণযোগ্য নির্ভরতাগুলো চিহ্নিত করে।
- গোপনীয়তা নিরাপত্তা: ফাঁস হওয়া ক্রেডেনশিয়াল শনাক্ত করে এবং বাতিল করে।
- IaC Security: টেরাফর্ম, কুবারনেটিস এবং ক্লাউডফর্মেশন টেমপ্লেট যাচাই করে।
- ম্যালওয়্যার সনাক্তকরণ: আপনার বিল্ডগুলিতে থাকা ত্রুটিপূর্ণ প্যাকেজগুলি শনাক্ত করে।
- ASPM Dashboard: অ্যাপসেকের সকল উপাদানের দৃশ্যমানতা প্রদান করে।
ফলস্বরূপ, জাইজেনি রূপান্তরিত হয় স্ট্যাটিক বনাম ডাইনামিক কোড বিশ্লেষণ একটি সমন্বিত, স্বয়ংক্রিয় প্রক্রিয়ায়, যা আধুনিক DevSecOps কর্মপ্রবাহের সাথে স্বাভাবিকভাবে খাপ খায়।
7. চূড়ান্ত চিন্তা
নিরাপদ সফটওয়্যার তৈরির জন্য উভয় পদ্ধতিই অপরিহার্য। স্ট্যাটিক টেস্টিং বনাম ডাইনামিক টেস্টিং কোনো প্রতিযোগিতা নয়, বরং একটি অংশীদারিত্ব। স্ট্যাটিক অ্যানালাইসিস কোডিং করার সময় দুর্বলতা প্রতিরোধ করতে সাহায্য করে, এবং ডাইনামিক অ্যানালাইসিস যাচাই করে যে সমাধানগুলো বাস্তব পরিস্থিতিতে কাজ করছে কি না।
উভয়কে একসাথে ব্যবহার করলে সম্পূর্ণ দৃশ্যমানতা, দ্রুততর শনাক্তকরণ এবং অধিকতর আস্থা পাওয়া যায়।
সঙ্গে অ্যাপ্লিকেশন দুর্বলতা স্ক্যানিং টুল Xygeni-এর মতো, দলগুলো আবেদন করতে পারে। নিরাপত্তায় স্থির এবং গতিশীল বিশ্লেষণ স্বয়ংক্রিয়ভাবে, সরবরাহের গতি না কমিয়ে সুরক্ষা অব্যাহত রাখে।
???? আপনার বিনামূল্যে ট্রায়াল শুরু করুন: আজই আপনার কোডের দুর্বলতাগুলো বিশ্লেষণ করুন।
???? একটি ডেমো বুক করুন! দেখুন কিভাবে Xygeni আপনার AppSec কর্মপ্রবাহকে উন্নত করে।
লেখক সম্পর্কে
লিখেছেন ফাতিমা Saidঅ্যাপ্লিকেশন নিরাপত্তায় বিশেষায়িত কন্টেন্ট মার্কেটিং ম্যানেজার জাইজেনি নিরাপত্তা.
ফাতিমা অ্যাপসেক (AppSec) বিষয়ে ডেভেলপার-বান্ধব ও গবেষণা-ভিত্তিক কন্টেন্ট তৈরি করেন। ASPMএবং ডেভসেকওপিএস। তিনি জটিল প্রযুক্তিগত ধারণাগুলোকে সুস্পষ্ট ও কার্যকর অন্তর্দৃষ্টিতে রূপান্তরিত করেন, যা সাইবারসিকিউরিটি উদ্ভাবনকে ব্যবসায়িক প্রভাবের সাথে সংযুক্ত করে।

