






এই পোস্টে লেজারের উপর হওয়া আক্রমণটিকে একটি উদাহরণ হিসেবে বিশ্লেষণ করা হয়েছে, যেখানে দেখানো হয়েছে কীভাবে একটি স্পিয়ার ফিশিংয়ের ফলে কোম্পানিটির হার্ডওয়্যার ওয়ালেটগুলোতে ব্যবহৃত সফটওয়্যার কানেক্ট-কিট টুলের উপর একটি সফটওয়্যার সাপ্লাই চেইন (এসএসসি) আক্রমণ চালানো হয়, যার মাধ্যমে আক্রমণকারী কমপক্ষে ৬০০,০০০ ডলার হাতিয়ে নিতে সক্ষম হয়।
সরবরাহ শৃঙ্খলের নানা ঘটনায় জর্জরিত একটি বছরের শেষে এই হামলাটি ঘটে। এই পোস্টে আমরা হামলাটি, এর প্রভাব, কীভাবে তা মোকাবিলা করা হয়েছিল এবং এর থেকে কী শিক্ষা নেওয়া যেতে পারে, তা বিশ্লেষণ করব।
লেজার এবং তার হার্ডওয়্যার ওয়ালেট ব্যবহারকারীরা সাইবার অপরাধীদের কাছে সুস্পষ্ট লক্ষ্যবস্তু। ওয়ালেট ড্রেনাররা ক্রিপ্টো অ্যাপের ফ্রন্ট-এন্ডে ফিশিং প্রচেষ্টার মাধ্যমে লেজার ব্যবহারকারীদের আক্রমণ করছিল, এবং এই ফিশিং অভিযানগুলো চালানোর জন্য অপরাধীদের ব্যবহারকারীর স্থানাঙ্ক জানা প্রয়োজন। লেজারের একটি ২০২৩ সালের জুলাইয়ের মধ্যে তথ্য ফাঁস পাশাপাশি এর অংশ হওয়ার সেপ্টেম্বর ২০২০-এর তথ্য চুরি তাদের ই-কমার্স শপিফাই-এ, একটি বড় প্রভাব সৃষ্টিকারী ঘটনা। পোস্টটি “আপডেট: আপনার ডেটা সুরক্ষিত রাখা এবং স্প্যামারদের বিরুদ্ধে মামলা করার প্রচেষ্টা” দেখায় এই ফাটলগুলো কতটা গভীর ছিল।
লেজারকে নিরাপত্তাকে গুরুত্ব সহকারে নিতে হবে (এটি তাদের ব্যবসার একটি মূল অংশ), এবং এর জন্য একটি অভ্যন্তরীণ গবেষণা পরীক্ষাগার থাকা প্রয়োজন।রাখা) পরিচালনা ডিভাইস নিরাপত্তা সার্টিফিকেশন, একটি বাগ দানব প্রোগ্রাম। নিরাপত্তা বুলেটিন, এবং হুমকি মডেলিংএখন পর্যন্ত সব ঠিকঠাকই আছে…
আক্রমণটি যেভাবে করা হয়েছিল
লেজার তার নিজের ব্যবহার করে একটি এক্সপ্লয়েট শনাক্ত করেছে। ডিঅ্যাপ কানেক্ট কিট ২০২৩ সালের ১৪ই ডিসেম্বর, বৃহস্পতিবার। এই এক্সপ্লয়েটটি লেজার কানেক্ট কিট ব্যবহারকারী ইথেরিয়াম-ভিত্তিক বিকেন্দ্রীভূত অ্যাপ্লিকেশন (DApps)-এর ভেতরে ক্ষতিকারক কোড প্রবেশ করিয়েছিল, যা ব্যবহারকারীদেরকে এমন লেনদেনে স্বাক্ষর করতে প্রতারিত করত, যার ফলে তাদের ওয়ালেট খালি হয়ে যেত।
এই ত্রুটিটি দ্রুত শনাক্ত করা হয়েছিল এবং এর অল্প সময়ের মধ্যেই একটি সমাধান প্রয়োগ করা হয়। এরই মধ্যে, অল্প সংখ্যক ব্যবহারকারী এই আক্রমণের শিকার হন এবং এমন সব লেনদেনে স্বাক্ষর করেন যা তাদের ওয়ালেট খালি করে দেয়।
এই আক্রমণটি শুরু হয়েছিল যখন লেজারের একজন প্রাক্তন কর্মী একটি ফিশিং আক্রমণের শিকার হন, যে আক্রমণে সেশন টোকেনের মাধ্যমে তার এনপিএম অ্যাকাউন্টে প্রবেশাধিকার লাভ করা হয়েছিল। আক্রমণকারীরা এর ক্ষতিকর সংস্করণ প্রকাশ করেছিল। @ledgerhq/connect-kit (১.১.৫, ১.১.৬ এবং ১.১.৭, যা এখন বাতিল করা হয়েছে)। আক্রমণকারীরা ওয়ালেট অ্যাপের সমতুল্য অনুমতি নিয়ে যথেচ্ছ কোড চালাতে পারত: আক্রমণকারীরা কোনো রকম হস্তক্ষেপ ছাড়াই তাৎক্ষণিকভাবে ব্যবহারকারীদের তহবিল তুলে নিতে পারত, ব্যবহারকারীদের প্রতারিত করার জন্য অসংখ্য ফিশিং লিঙ্ক ছড়াতে পারত, অথবা ব্যবহারকারীদের আতঙ্কের সুযোগ নিয়ে তাদেরকে একটি নতুন ঠিকানায় সম্পদ স্থানান্তর করতে রাজি করাতে পারত, যার ফলে একটি নকল ওয়ালেট ডাউনলোড করার কারণে সম্পদ নষ্ট হয়ে যেত।
ওয়ালেট ফ্রন্ট-এন্ড (dApps) সাধারণত ব্যবহার করত কানেক্ট-কিট-লোডার রানটাইমে একটি জাভাস্ক্রিপ্ট সিডিএন (jsDelivr) থেকে কানেক্ট কিট লোড করার জন্য লেজারের প্যাকেজ। দুর্ভাগ্যবশত, ইউআরএলটি https://cdn.jsdelivr.net/npm/@ledgerhq/connect-kit@1 সঠিক সংস্করণটি (তৎকালীন ১.১.৪) নির্দিষ্ট করা ছিল না, তাই যখন ক্ষতিকারক সংস্করণগুলো আপলোড করা হয়েছিল, তখন সেগুলো সিডিএন দ্বারা পরিবেশিত (এবং ক্যাশ করা) হয়েছিল। এবং সিডিএন থেকে ডাউনলোড করা রিসোর্সটি আসলেই প্রত্যাশিত কিনা তা নিশ্চিত করার জন্য কোনো চেকসাম ব্যবহার করা হয়নি (যা একটি সিডিএন থেকে কোড বিতরণ করার সময় ব্যবহার করা উচিত)। এই চেকসাম-ভিত্তিক পদ্ধতিটির নাম দেওয়া হয়েছে উপসম্পদ অখণ্ডতা (এসআরআই)।
ইনজেক্ট করা কোডটি সম্ভবত লেনদেনের ডেটা পরিবর্তন করে ব্যবহারকারীদের প্রতারিত করে কারসাজিপূর্ণ পেমেন্ট নিশ্চিত করতে বাধ্য করেছে। উদাহরণস্বরূপ, কোনো ব্যবহারকারী অ্যাপের কার্যকারিতা চালু করার জন্য টোকেন পেমেন্ট অনুমোদন করলেও, তার পরিবর্তে হ্যাকারের ঠিকানায় পেমেন্টের অনুমোদন দেখতে পারেন। হার্ডওয়্যার ওয়ালেটটি যতই সুরক্ষিত হোক না কেন, টাকা তুলে নেওয়া হয়েছে।
আবিষ্কার এবং তদন্ত
বিভিন্ন ব্যবহারকারী এক্স (অর্থাৎ টুইটার)-এ বার্তা পোস্ট করতে শুরু করেন যে জ্যাপার ফ্রন্ট-এন্ডটি “হাইজ্যাক” করা হয়েছে। এর কৃতিত্ব ক্রিপ্টোট্রেডার সুশির সিটিও ম্যাথিউ লিলির, যিনি সর্বপ্রথম একটি পোস্টে সতর্ক করেছিলেন। টুইটার পোস্ট যে একটি “সাধারণভাবে ব্যবহৃত ওয়েব৩ কানেক্টর” হ্যাক হয়েছে। পরে তিনি ইঙ্গিত করেন লেজারএইচকিউ/কানেক্ট-কিট ক্ষতিগ্রস্ত লাইব্রেরিটি হিসেবে, এবং কিছুটা রূঢ়ভাবে একটি প্রাথমিক মূল্যায়ন দিলেন:
কি হলো?
— আমি সফটওয়্যার 🦇🔊 (@ম্যাথিউলিলি) ডিসেম্বর 14, 2023
সংক্ষেপে, @ লেজার একের পর এক ভয়ানক ভুল করেছিল।
তারা একটি CDN থেকে JS লোড করছে।
২. এগুলো ভার্সন লকিং লোড করা JS নয়।
৩. তাদের সিডিএন হ্যাক হয়েছিল।
যতক্ষণ না তাদের দলগুলো আক্রমণটি প্রতিহত করার বিষয়টি নিশ্চিত করছে, ততক্ষণ পর্যন্ত আমি যেকোনো dApp ব্যবহার করা থেকে বিরত থাকব। https://t.co/a3brXNQSx9
ব্যবহারকারী 0xViva গিটহাব প্রজেক্ট রিপোতে একটি টিকিট খুলেছেন: [জরুরি] এই রিপোজিটরিটি @ledgerhq/connect-kit npm প্যাকেজের 1.1.7 নামক একটি ক্ষতিকর সংস্করণ ব্যবহার করছে।.
২০২৩ সালের ১৫ই ডিসেম্বর ব্লকচেইন নিরাপত্তা সংস্থা স্লোমোস্ট একটি প্রকাশ করে। বিশ্লেষণ পোস্ট ক্ষতিকারক সংস্করণগুলোর পূর্ণাঙ্গ বিবরণ দেওয়া হচ্ছে।
লেজার হার্ডওয়্যার ওয়ালেটটি ক্ষতিগ্রস্ত হয়নি, শুধুমাত্র লেজার কানেক্ট কিটটি ক্ষতিগ্রস্ত হয়েছে। তবে, যেহেতু সুশিস্বাপ, জ্যাপার, মেটালস্বাপ, হারভেস্ট ফাইন্যান্স, রিভোক.ক্যাশ ইত্যাদির মতো অনেক অ্যাপ্লিকেশন সেই লাইব্রেরিটি ব্যবহার করে, তাই এর প্রভাবের পরিধি ছিল উল্লেখযোগ্য। bittrace.ioকিছু ভুক্তভোগী আতঙ্কে তাদের সম্পদ একটি নতুন ঠিকানায় স্থানান্তর করার চেষ্টা করে, কিন্তু একটি নকল ওয়ালেট অ্যাপ ডাউনলোড করে ফেলে!
ঠিক সেই দিনই, জেমসন লোপ নির্ভুলভাবে টুইট যে ত্রুটিগুলোর কারণে আক্রমণটি সফল হয়েছিল সে সম্পর্কে:
শুনে মনে হচ্ছে, আজকের নিরাপত্তা সংক্রান্ত ঘটনাটি লেজারে ঘটা তিনটি পৃথক ব্যর্থতার চূড়ান্ত পরিণতি ছিল:
— জেমসন লোপ (@lopp) ডিসেম্বর 14, 2023
১. নির্দিষ্ট সংস্করণ ও চেকসাম নির্ধারণ না করে নির্বিচারে কোড লোড করা।
২. কোড রিভিউ এবং ডিপ্লয়মেন্টের ক্ষেত্রে 'টু ম্যান রুলস' প্রয়োগ না করা।
৩. প্রাক্তন কর্মচারীর প্রবেশাধিকার প্রত্যাহার না করা।
ঘটনাটি যেভাবে সামলানো হয়েছিল
হামলার দিনেই লেজারের সিইও পাস্কাল গোথিয়ের একটি পোস্ট করেন। প্রকাশের চিঠি ঘটনাটি সম্পর্কে আরও বিস্তারিত তথ্য দেওয়া হচ্ছে, যা নিঃসন্দেহে একটি ভালো দিক: উটপাখির মতো বালিতে মাথা গুঁজে থাকা যেকোনো সাইবার নিরাপত্তা সংক্রান্ত ঘটনা মোকাবেলার সবচেয়ে খারাপ উপায়।
চিঠিটির গঠনশৈলী আকর্ষণীয়: এতে গ্রন্থাগারের অর্থ শোষণের ক্ষতিকর সংস্করণগুলোর অস্তিত্ব দ্রুত স্বীকার করা হয়েছে, যা একটি ভালো দিক (বাস্তবতাকে অস্বীকার করাটা অর্থহীন)।
আজ আমরা লেজার কানেক্ট কিট-এ একটি এক্সপ্লয়েট শনাক্ত করেছি। এটি একটি জাভাস্ক্রিপ্ট লাইব্রেরি যা এমন একটি বাটন তৈরি করে, যার মাধ্যমে ব্যবহারকারীরা তাদের লেজার ডিভাইসকে তৃতীয় পক্ষের ডিঅ্যাপস (ওয়ালেট-সংযুক্ত ওয়েবসাইট)-এর সাথে সংযুক্ত করতে পারেন।
এই ত্রুটিটি ঘটেছিল যখন একজন প্রাক্তন কর্মচারী একটি ফিশিং আক্রমণের শিকার হন, যার ফলে একজন দুষ্কৃতকারী লেজারের NPMJS-এ (অ্যাপগুলোর মধ্যে শেয়ার করা জাভাস্ক্রিপ্ট কোডের একটি প্যাকেজ ম্যানেজার) একটি ক্ষতিকারক ফাইল আপলোড করতে সক্ষম হয়।
আমরা আমাদের অংশীদার WalletConnect-এর সাথে দ্রুততার সাথে এই এক্সপ্লয়েটটির সমাধান করেছি এবং এটি শনাক্ত হওয়ার ৪০ মিনিটের মধ্যেই NPMJS আপডেট করে ক্ষতিকারক কোডটি অপসারণ ও নিষ্ক্রিয় করে দিয়েছি। নিরাপত্তা সংক্রান্ত প্রতিবন্ধকতা মোকাবেলায় ইন্ডাস্ট্রির দ্রুত সম্মিলিত প্রচেষ্টার এটি একটি উৎকৃষ্ট উদাহরণ।”
কী? প্রকাশনার অধিকার থাকা একজন প্রাক্তন কর্মচারীর এনপিএম-এ থাকা পরিচয়পত্র বাতিল করা হয়নি?
এরপর সিইও বিদ্যমান নিরাপত্তা ব্যবস্থাগুলো একে একে উল্লেখ করেন, কিন্তু এনপিএম অ্যাক্সেসে কোনো দুর্বলতার ইঙ্গিতও দেন:
এখন, আমি বলতে চাই কেন এমনটি ঘটল, ভবিষ্যতে এই নির্দিষ্ট ঝুঁকিটি প্রশমিত করার জন্য আমরা কীভাবে আমাদের নিরাপত্তা ব্যবস্থা উন্নত করব এবং এই শিল্পের জন্য আমাদের সুপারিশগুলো তুলে ধরব, যাতে আমরা সম্মিলিতভাবে আরও শক্তিশালী হতে পারি।
সার্জারির standard লেজারে আমাদের নীতি হলো, একাধিক পক্ষের পর্যালোচনা ছাড়া কোনো একক ব্যক্তি কোড ডেপ্লয় করতে পারে না। আমাদের ডেভেলপমেন্টের বেশিরভাগ ক্ষেত্রে শক্তিশালী অ্যাক্সেস কন্ট্রোল, অভ্যন্তরীণ পর্যালোচনা এবং কোডে একাধিক স্বাক্ষরের ব্যবস্থা রয়েছে। আমাদের ৯৯% অভ্যন্তরীণ সিস্টেমের ক্ষেত্রেই এই নিয়ম প্রযোজ্য। কোনো কর্মচারী কোম্পানি ছেড়ে গেলে লেজারের প্রতিটি সিস্টেম থেকে তার অ্যাক্সেস বাতিল করে দেওয়া হয়।
এটি একটি দুর্ভাগ্যজনক বিচ্ছিন্ন ঘটনা ছিল। এটি মনে করিয়ে দেয় যে নিরাপত্তা কোনো স্থির বিষয় নয়, এবং লেজারকে অবশ্যই আমাদের নিরাপত্তা ব্যবস্থা ও প্রক্রিয়াগুলো ক্রমাগত উন্নত করতে হবে। এই ক্ষেত্রে, লেজার আরও শক্তিশালী নিরাপত্তা নিয়ন্ত্রণ ব্যবস্থা প্রয়োগ করবে, যা আমাদের নির্মাণকে সংযুক্ত করবে। pipeline যেটি কঠোরভাবে প্রয়োগ করে software supply chain security এনপিএম বিতরণ চ্যানেলে"
তো, মনে হচ্ছিল যে লাইব্রেরির নতুন সংস্করণ প্রকাশের অনুমতি থাকা NPM অ্যাকাউন্টটির নিরাপত্তা নিয়ন্ত্রণ তাদের সফটওয়্যার পরিকাঠামোর অন্যান্য অংশের তুলনায় কম কঠোর ছিল। এটা কি শুধু দুর্ভাগ্যবশত ঘটা একটি বিচ্ছিন্ন ঘটনা?
চিঠির শেষাংশটি আরও standard কর্তৃপক্ষের সাথে সম্পৃক্ততার অংশ, “নিয়ন্ত্রণাধীন বিবৃতি”, এবং ক্ষমা প্রার্থনা:
লেজার কর্তৃপক্ষের সাথে যোগাযোগ করেছে এবং এই তদন্ত চলাকালীন সাহায্য করার জন্য সম্ভাব্য সবকিছু করছে। লেজার ক্ষতিগ্রস্ত ব্যবহারকারীদের এই দুষ্কৃতকারীকে খুঁজে বের করতে, তাকে বিচারের আওতায় আনতে, তহবিলের উৎস সন্ধান করতে এবং হ্যাকারের কাছ থেকে চুরি হওয়া সম্পদ উদ্ধারে আইন প্রয়োগকারী সংস্থার সাথে কাজ করতে সহায়তা করবে। ক্ষতিগ্রস্ত ব্যক্তিদের জন্য আজ যে ঘটনা ঘটেছে, তার জন্য আমরা গভীরভাবে দুঃখিত।
পরিস্থিতি এখন নিয়ন্ত্রণে রয়েছে এবং বিপদ কেটে গেছে। আমরা বুঝতে পারছি যে এর ফলে সম্প্রদায় এবং বৃহত্তর বাস্তুতন্ত্রের মধ্যে আতঙ্ক সৃষ্টি হয়েছিল।
চিঠিটির সাথে একটি টাইমলাইন সংযুক্ত করা হয়েছে, যা ব্যবহারকারীদের জন্য ঘটনাটি কীভাবে আবিষ্কৃত হয়েছিল, কী কী নির্দিষ্ট নিয়ন্ত্রণ ও প্রতিকারমূলক ব্যবস্থা নেওয়া হয়েছিল এবং ক্ষতিগ্রস্ত ব্যবহারকারীদের ক্ষতি কীভাবে পূরণ বা ক্ষতিপূরণ করা হবে, তা বুঝতে খুবই সহায়ক। এটিই সবচেয়ে বেশি কয়েন-নির্দিষ্ট অংশ:
আজ সকালে (সিইটি) লেজারের একজন প্রাক্তন কর্মী একটি ফিশিং আক্রমণের শিকার হয়েছেন, যার মাধ্যমে তার NPMJS অ্যাকাউন্টে প্রবেশাধিকার পাওয়া যায়। আক্রমণকারী লেজার কানেক্ট কিট-এর একটি ক্ষতিকারক সংস্করণ প্রকাশ করে (যা সংস্করণ ১.১.৫, ১.১.৬ এবং ১.১.৭-কে প্রভাবিত করে)। এই ক্ষতিকারক কোডটি একটি প্রতারণামূলক WalletConnect প্রজেক্ট ব্যবহার করে তহবিল একটি হ্যাকার ওয়ালেটে পাঠিয়ে দেয়। লেজারের প্রযুক্তি ও নিরাপত্তা দলকে সতর্ক করা হয়েছিল এবং বিষয়টি জানার ৪০ মিনিটের মধ্যেই একটি সমাধান প্রয়োগ করা হয়। ক্ষতিকারক ফাইলটি প্রায় ৫ ঘণ্টা সক্রিয় ছিল, তবে আমাদের বিশ্বাস, যে সময়কালে তহবিল হাতিয়ে নেওয়া হয়েছিল তা দুই ঘণ্টারও কম সময়ের মধ্যে সীমাবদ্ধ ছিল।লেজার, ওয়ালেটকানেক্ট-এর সাথে সমন্বয় করে দ্রুত প্রতারণামূলক প্রজেক্টটি নিষ্ক্রিয় করে দেয়। আসল ও যাচাইকৃত লেজার কানেক্ট কিট সংস্করণ ১.১.৮ এখন ছড়িয়ে পড়ছে এবং এটি ব্যবহার করা নিরাপদ।
যেসব বিল্ডার লেজার কানেক্ট কিট কোড তৈরি করছেন এবং এর সাথে কাজ করছেন, তাদের জন্য: নিরাপত্তাজনিত কারণে NPM প্রোজেক্টে connect-kit ডেভেলপমেন্ট টিমের অ্যাক্সেস এখন শুধুমাত্র পঠনযোগ্য (read-only) করা হয়েছে এবং তারা সরাসরি NPM প্যাকেজ পুশ করতে পারছেন না। লেজারের গিটহাবে প্রকাশ করার জন্য আমরা অভ্যন্তরীণভাবে গোপনীয় তথ্যগুলো পরিবর্তন করেছি। ডেভেলপারগণ, অনুগ্রহ করে পুনরায় যাচাই করে দেখুন যে আপনারা সর্বশেষ সংস্করণ, 1.1.8, ব্যবহার করছেন কিনা।
খাতা, সাথে ওয়ালেট সংযোগ এবং আমাদের অংশীদাররা, দুষ্কৃতকারীর ওয়ালেট ঠিকানাটি জানিয়েছেন। ঠিকানাটি এখন দেখা যাচ্ছে Chainalysis. Tether অসৎ ব্যক্তির ইউএসডিটি (USDT) জব্দ করা হয়েছে।
এই অনুযায়ী, তহবিল অন্যত্র সরিয়ে নেওয়ার জন্য ব্যবহৃত প্রতারণামূলক WalletConnect প্রকল্পটি অবিলম্বে নিষ্ক্রিয় করে দেওয়ায় পরিস্থিতি দ্রুত নিয়ন্ত্রণে আনা সম্ভব হয়েছিল। কিন্তু তা সত্ত্বেও কিছু ওয়ালেটের সমস্ত অর্থ তুলে নেওয়া হয়।
পরিণতি: শিল্পখাত কীভাবে প্রতিক্রিয়া জানিয়েছিল
কিছু ব্যবহারকারী এই নিরাপত্তা লঙ্ঘন প্রতিরোধ করতে ব্যর্থ হওয়ায় লেজারের প্রতি ক্ষোভ প্রকাশ করেছেন, অন্যদিকে অন্যরা থার্ড-পার্টি লাইব্রেরির ওপর নির্ভর করার বিপদ সম্পর্কে সতর্ক করেছেন।
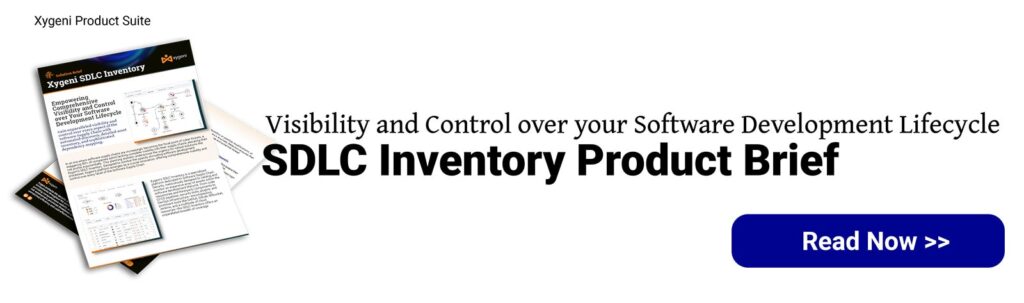
সাইবার নিরাপত্তা শিল্পে সাইবারকয়েনের একটি বিশেষ ক্ষেত্র রয়েছে। ওয়ালেট খালি করার অভিযানগুলো বেশ পরিচিত, যেগুলো মূলত ব্যবহারকারীদের প্রতারিত করার জন্য ফিশিং সাইট ব্যবহার করে। সাধারণ SaaS (Scam-as-a-Service) ব্যবসায় ওয়ালেট খালি করার জন্য বিশেষায়িত ব্যক্তিরা থাকে, যেমন স্ক্যাম বিক্রেতা। ইনফার্নো ড্রেইনার যে কার্যক্রম বন্ধের ঘোষণা ২০২৩ সালের নভেম্বরে। যাইহোক, Dune-এ দেখা সাম্প্রতিক কার্যকলাপ অনুসারে এটি একটি মিথ্যা সংকেত বলেই মনে হচ্ছে। @scamsnifferতাদের অনুসরণ করা পদ্ধতিটি গ্রুপ-আইবি-র এই পোস্টে ব্যাখ্যা করা হয়েছিল:
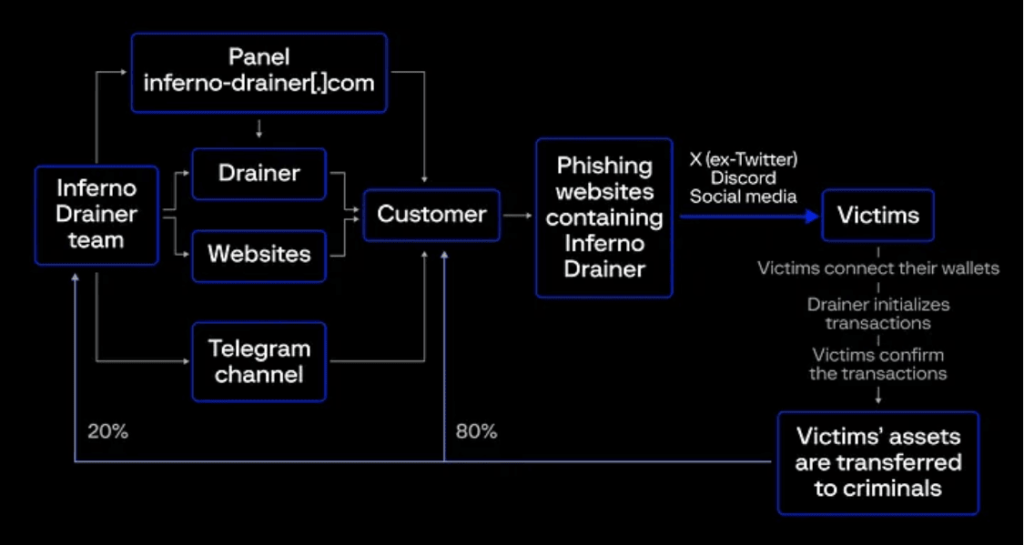
কিছু বিশ্লেষক ইঙ্গিত দিয়েছেন কী কারণে হামলাটি সম্ভব হয়নি। এই ব্যবহারকারী brianddk-এর মন্তব্য প্রজেক্টের রিপোজিটরিতে থাকা টিকেটটি আমাদের মূল কারণ সম্পর্কে ধারণা দেয়:
A অন্য একজন ব্যবহারকারীর মন্তব্য, HenryQW, দ্বিতীয় যে বিষয়টির কারণে ক্ষতিকারক সংস্করণগুলো সিডিএন-এর মাধ্যমে ছড়িয়ে পড়তে সক্ষম হয়েছিল, সেদিকে ইঙ্গিত করা হলো:
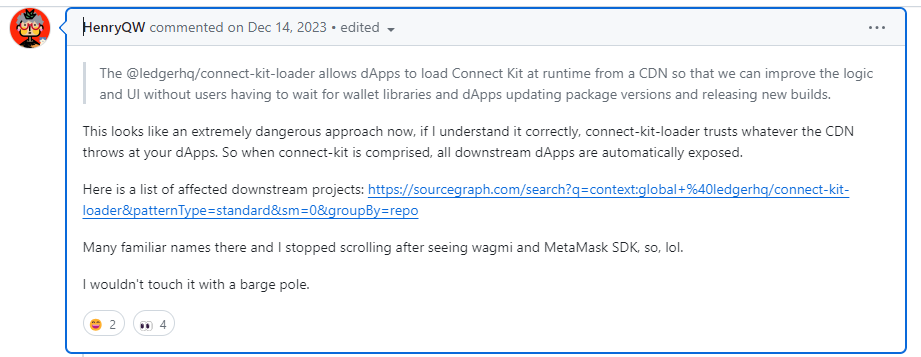
ফিশিং আক্রমণের বিরুদ্ধে ক্রিপ্টো ওয়ালেট ফ্রন্ট-এন্ডগুলোকে আরও শক্তিশালী করার জন্য দীর্ঘমেয়াদী উদ্যোগ দেখতে এখনও অনেক দেরি আছে। মনে হচ্ছে, একটি নির্দিষ্ট নিয়ম মেনে চলার প্রয়োজন হবে। standard যা অনুরূপ পিএ-ডিএসএস পেমেন্ট অ্যাপ্লিকেশনগুলির সফটওয়্যার বিক্রেতাদের জন্য গৃহীত পদক্ষেপগুলি ক্রিপ্টো শিল্পে স্বাগত জানানো যেতে পারে।
এবং এখন, অর্জিত শিক্ষা!
এটা আশ্চর্যজনক যে কীভাবে ক্রিপ্টো নিরাপত্তার চূড়ান্ত নিদর্শন একটি হার্ডওয়্যার ওয়ালেট, শুধুমাত্র NPM ক্রেডেনশিয়ালগুলিতে অ্যাক্সেস পাওয়ার মাধ্যমেই লঙ্ঘন করা হয়েছিল। লেজারের একজন “প্রাক্তন কর্মচারী”-র (সম্ভবত টু-ফ্যাক্টর অথেনটিকেশন (2FA) সুরক্ষা ছাড়া ইউজারনেম/পাসওয়ার্ড, অথবা একটি অ্যাক্সেস টোকেন) তথ্য চুরির ঘটনা। এই ঘটনাটি একটি জোরালো অনুস্মারক হিসেবে কাজ করে যে, যখন আপনি চাপের মুখে থাকেন, তখন আপনার সফটওয়্যার বা হার্ডওয়্যার পণ্যের মতোই আপনার সফটওয়্যার পরিকাঠামোকেও সমান যত্ন সহকারে সুরক্ষিত রাখা প্রয়োজন।
বেশিরভাগ সফটওয়্যার সাপ্লাই চেইন আক্রমণ একটি অভ্যন্তরীণ অ্যাকাউন্ট (প্রায়শই একজন ডেভেলপার বা ডেভঅপস ইঞ্জিনিয়ারের) হ্যাক করার মাধ্যমে শুরু হয়। এরপর আক্রমণকারীরা সফটওয়্যার অবকাঠামোর অভ্যন্তরীণ সিস্টেমগুলো, যেমন— CI/CD সিস্টেম বা ডেপ্লয়মেন্ট টুলস ব্যবহার করে, অথবা সোর্স কোড রিপোজিটরিতে ক্ষতিকারক লজিক যোগ করে দেওয়া হয়, যা ব্রাঞ্চ প্রোটেকশন এবং কোড রিভিউর মাধ্যমে পরিবর্তনগুলো সঠিকভাবে পরিচালনা করা হলে শনাক্ত করা যেত। কিন্তু যখন লক্ষ্যবস্তু কোনো পাবলিক রেজিস্ট্রিতে প্রকাশিত একটি জনপ্রিয় লাইব্রেরি হয়, তখন আক্রমণকারীদের এত গভীরে যাওয়ার প্রয়োজন হয় না, বিশেষ করে যদি তারা পাবলিশ (রাইট) ক্রেডেনশিয়ালসে অ্যাক্সেস পেয়ে যায়। আর এই আক্রমণে ঠিক এটাই ঘটেছে।
2FA প্রমাণীকরণবিশেষত সিকিউরিটি কী-এর মতো শক্তিশালী উপাদান ব্যবহার করে, ইন্টারেক্টিভ অপারেশনের ঝুঁকি সীমিত করা হয়। CI/CD pipelineসীমিত অ্যাক্সেস সহ অ্যাক্সেস টোকেনগুলি একটি হিসাবে সংরক্ষিত থাকে CI/CD সাধারণত গোপনীয়তা রক্ষা করাই শ্রেয় (এবং অ্যাক্সেস টোকেন ফাঁস হওয়া উচিত নয়)। দুর্ভাগ্যবশত, মনে হচ্ছে কর্মীটির একটি শক্তিশালী ২এফএ (2FA) সেট করা ছিল না। এনপিএম (NPM) অনুমতি দেয় সংস্থাগুলিকে 2FA প্রয়োগ করতে (কিন্তু এটি ঐচ্ছিক, ডিফল্ট নয়), যা সম্ভবত লেজারের থাকা উচিত। এবং উপযুক্ত যোগ করতে ভুলবেন না। পরিচয়পত্র বাতিলকরণ প্রাক্তন কর্মচারীদের জন্য কার্যপ্রণালী, বিশেষ করে যাদের প্রতিষ্ঠানের মালিকানাধীন এনপিএম স্কোপের মতো গুরুত্বপূর্ণ রিসোর্সে অ্যাক্সেস রয়েছে।
সংস্করণ পিনিং পর্যালোচিত সংস্করণ আপডেটের মাধ্যমে ডিপেন্ডেন্সিগুলো সুরক্ষিত রাখা এমন একটি অনুশীলন যা ক্ষতিকারক ডিপেন্ডেন্সির বিস্তার রোধ করে। লেজার ঘটনার প্রেক্ষাপটে, লাইব্রেরির যে সংস্করণগুলো... কানেক্ট-কিট-লোডার সিডিএন থেকে যা নেওয়া হয়েছে তা পিন করা উচিত ছিল, এবং “সিডিএন যা কিছু দেয় তা বিশ্বাস করবেন না”। একটি চেকসাম যাচাইকরণ ডাইনামিক কোড লোডিংয়ের জন্য সিডিএন থেকে ডেটা নেওয়ার সময়, উদাহরণস্বরূপ এসআরআই (অথবা উৎসকে প্রমাণীকরণকারী কোনো ডিজিটাল সিগনেচার স্কিম) ব্যবহার করা উচিত।
বাকিটা একটা গল্প।
ওয়ালেট ব্যবহারকারীদের লক্ষ্য করে পরিচালিত প্রচলিত ফিশিং ক্যাম্পেইনগুলোর ক্ষেত্রে প্রশ্নটি হলো: কীসের জন্য ব্যবহারকারীরা অপরাধীদের পাতা ফাঁদে পা দেয় এবং এমন লেনদেন নিশ্চিত করে যা তারা কখনোই করতে চায়নি? এই ক্ষেত্রের ফিশিং সাইটগুলো জনপ্রিয় ক্রিপ্টো ব্র্যান্ডগুলোকে অনুকরণ করে সুপরিকল্পিত ও বিশ্বাসযোগ্যভাবে তৈরি করা হয়; এবং তারা বিনামূল্যে টোকেনও প্রদান করে। এনএফটি তৈরি করা এবং অন্যান্য পুরস্কার। ব্যবহারকারীদের এই ধরনের ফাঁদে পড়া থেকে বিরত রাখা একটি সমাধান-প্রয়োজনীয় সমস্যা।
এবং ভুলে না যেতে সম্পর্কিত ক্রিপ্টোহ্যাকিং ক্রিপ্টোজ্যাকিং একটি আরও সাধারণ হুমকি, যেখানে আক্রমণকারীরা ক্লাউড পরিকাঠামো দখল করে ক্রিপ্টোকারেন্সির জন্য মাইনার চালায়, প্রায়শই মোনেরো (XMR) এবং জিক্যাশ (Zcash)-এর মতো প্রাইভেসি কয়েনের জন্য, যেগুলোর লেনদেনের ইতিহাস গোপন রাখা হয়। ক্রিপ্টোজ্যাকিং প্রাসঙ্গিক কারণ এটি যেকোনো সংস্থাকে প্রভাবিত করতে পারে, এবং যদিও আক্রমণকারীর লাভ কম হতে পারে, ভুক্তভোগীর জন্য এর মূল্য অনেক বেশি হতে পারে (সিসডিগ উল্লেখ করেছে)। এই প্রতিবেদন (আক্রমণকারীর জন্য খনন করা প্রতি ১ ডলারের বিপরীতে ক্ষতিগ্রস্ত সংস্থার ৫৩ ডলার খরচ হয়)।
তথ্যসূত্র
- টিকিট “[জরুরি] এই রিপোজিটরিটি @ledgerhq/connect-kit npm প্যাকেজের 1.1.7 নামক একটি ক্ষতিকর সংস্করণ ব্যবহার করছে।গিটহাব রিপোজিটরিতে।
- ঘটনাটি সম্পর্কে লেজার সিইও-র চিঠি, ১৪ ডিসেম্বর ২০২৩।
- নিরাপত্তা ঘটনা প্রতিবেদনলেজার কর্তৃক, ২০ ডিসেম্বর ২০২৩।
- লেজার এক্সপ্লয়েট ডিফাইকে বিপন্ন করছে; সুশি বলেছেন, 'কোনো ডিঅ্যাপের সাথে ইন্টারঅ্যাক্ট করবেন না'।, পোস্টে CoinDesk অলিভার নাইটের দ্বারা, 14 ডিসেম্বর 2023.
- লেজার কানেক্ট কিটের উপর সাপ্লাই চেইন আক্রমণ: এর প্রভাব বিশ্লেষণ এবং প্রতিরোধমূলক ব্যবস্থাআক্রমণ প্রসঙ্গে স্লোমিস্টের পোস্ট, ডিসেম্বর ২০২৩।
- ওয়েব৩ নিরাপত্তা ধারণা: ওয়ালেট খালিকারী, Jammel Weaver দ্বারা, Rektify AI-তে, জুলাই 2023।
আমাদের ভিডিও ডেমো দেখুন
