






সফটওয়্যার ডেভেলপমেন্ট দ্রুততর এবং ওপেন সোর্সের উপর আরও বেশি নির্ভরশীল হয়ে পড়ায়, এক্সপোজার ব্যবস্থাপনার মাধ্যমে তৃতীয় পক্ষের ঝুঁকি ব্যবস্থাপনা সফ্টওয়্যার এখন এটি একটি অগ্রাধিকার। তবে, আপনার কোডবেস সুরক্ষিত রাখার অর্থ হলো সাধারণ নিরীক্ষার বাইরেও যাওয়া। একটি আধুনিক তৃতীয় পক্ষের ঝুঁকি ব্যবস্থাপনা প্ল্যাটফর্ম তোমার গভীরে যেতে হবে pipelineআপনার ডিপেন্ডেন্সি এবং রানটাইম অ্যাসেটগুলো প্রতিস্থাপন করা হচ্ছে। তাই, টিমগুলো পুরোনো হয়ে যাওয়া অ্যাসেটগুলো বদলে ফেলছে। তৃতীয় পক্ষের বিক্রেতার ঝুঁকি ব্যবস্থাপনা সফ্টওয়্যার ডেভেলপারদের গতিতে কাজ করে এমন টুলের সাহায্যে। এই প্রেক্ষাপটে, তৃতীয় পক্ষ ও সরবরাহকারী ঝুঁকি ব্যবস্থাপনা সফটওয়্যার এটি আপনাকে স্বয়ংক্রিয়ভাবে এবং ক্রমাগতভাবে ম্যালওয়্যার, পুরোনো প্যাকেজ, লাইসেন্সের দ্বন্দ্ব এবং অনিরাপদ কনফিগারেশন শনাক্ত করতে সাহায্য করবে।
ভূমিকা: তৃতীয় পক্ষের ঝুঁকি এখন আর শুধু বিক্রেতাদের মধ্যেই সীমাবদ্ধ নয়
বেশিরভাগ ভেন্ডর রিস্ক টুল প্রকিউরমেন্টের উপর মনোযোগ দেয়, কিন্তু pipelineতারা আপনাকে জানায় সফটওয়্যারটি কে বিক্রি করেছে, কিন্তু আপনার অ্যাপের ভেতরে আসলে কী চলে তা জানায় না। এদিকে, ডেভেলপাররা প্রতিদিন থার্ড-পার্টি কম্পোনেন্ট ইম্পোর্ট, পুনঃব্যবহার এবং ডেপ্লয় করে চলেছে।
আপনি পাবলিক রেজিস্ট্রি থেকে ডিপেন্ডেন্সি ব্যবহার করেন, এমন প্যাকেজের উপর নির্ভর করেন যার কোনো মেইনটেইনার নেই, এবং এমন ডকার ইমেজ ডেপ্লয় করেন যা কেউ কখনো স্ক্যান করেনি। লিগ্যাল ও কমপ্লায়েন্স টিম এই থার্ড পার্টিগুলোকে পর্যালোচনা করে না। ডেভেলপাররা এগুলো সরাসরি প্রোডাকশনে মার্জ করে দেয়।
সুতরাং, আপনার একটি নতুন কৌশল প্রয়োজন। DevOps-এ থার্ড-পার্টি ঝুঁকি পরিচালনা করতে হলে, আপনাকে আসল কোড স্ক্যান করতে হবে, কম্পোনেন্টগুলো কীভাবে কাজ করে তা পর্যবেক্ষণ করতে হবে এবং আপনার স্ট্যাক জুড়ে ট্রাস্ট পলিসি প্রয়োগ করতে হবে। ঝুঁকিটি আপনার রিপোতেই থাকে, কোনো ভেন্ডর চুক্তিতে নয়।
২. কেন থার্ড পার্টি ভেন্ডরের রিস্ক ম্যানেজমেন্ট সফটওয়্যার আপনার কোডের ভেতরের বিষয়বস্তু দেখতে পারে না
ঐতিহ্যগতভাবে, তৃতীয় পক্ষের ঝুঁকি বলতে বিক্রেতার ঝুঁকিকেই বোঝাতো। একটি প্রশ্নপত্র পাঠানো হতো, সনদপত্র যাচাই করা হতো, হয়তো একটি সংক্ষিপ্ত নিরীক্ষা করে পরবর্তী কাজে এগিয়ে যাওয়া হতো। তবে, সফটওয়্যার এখন আর সেভাবে কাজ করে না।
আজ, আপনার কোডবেস প্যাকেজগুলো টেনে আনে npm, PyPI, ম্যাভেন, ডকার হাবএবং আরও অনেক কিছু। এরা এমন কোনো বিক্রেতা নন যাদের সাথে আপনি চুক্তি করেন, বরং এরা এমন অবদানকারী যাদের আপনি চেনেন না। তাদের মধ্যে কেউ কেউ গুরুত্বপূর্ণ ডিপেন্ডেন্সি রক্ষণাবেক্ষণ করেন, আবার কেউ কেউ বছরের পর বছর ধরে তাদের কোড আপডেট করেননি। এবং মাঝে মাঝে, কেউ একজন দরকারি মডিউলের ছদ্মবেশে ম্যালওয়্যার আপলোড করে দেয়।
ফলস্বরূপ, এই “অদৃশ্য সরবরাহকারীরা” আক্রমণের একটি ক্রমবর্ধমান ক্ষেত্র তৈরি করে। তারা নিম্নলিখিত বিষয়গুলো ঘটাতে পারে:
- গুরুতর দুর্বলতা
- অসামঞ্জস্যপূর্ণ বা ঝুঁকিপূর্ণ লাইসেন্স (GPL, AGPL, SSPL…)
- ভবিষ্যতে কোনো আপডেট না আসা পরিত্যক্ত প্যাকেজ
- ট্রোজানাইজড নির্ভরতা বা অস্পষ্ট পেলোড
সুতরাং, শুধুমাত্র প্রচলিত তৃতীয় পক্ষের বিক্রেতার ঝুঁকি ব্যবস্থাপনা সফ্টওয়্যারের উপর নির্ভর করা আপনাকে আপনার সিস্টেমের ভিতরে আগে থেকেই থাকা হুমকি থেকে রক্ষা করবে না। pipelineআপনার থার্ড পার্টি রিস্ক স্ট্র্যাটেজিতে যদি কম্পোনেন্ট-লেভেল স্ক্যানিং অন্তর্ভুক্ত না থাকে, তবে আপনি একটি বড় ধরনের দুর্বলতা খোলা রাখছেন।
অধিকন্তু, সম্মতি কাঠামো DORA এবং NIS2-এর মতো প্ল্যাটফর্মগুলো এখন আপনার কাছে প্রত্যাশা করে যে আপনি থার্ড-পার্টি পরিষেবাগুলো যেভাবে পরিচালনা করেন, ঠিক সেভাবেই থার্ড-পার্টি কোডও পরিচালনা করবেন। এর মধ্যে লাইসেন্স পরিচালনা, সফটওয়্যারের উৎস এবং সক্রিয় দুর্বলতা প্রশমন অন্তর্ভুক্ত।
তৃতীয় পক্ষের ঝুঁকি ব্যবস্থাপনা প্ল্যাটফর্মের কোন সক্ষমতাগুলো আসলে গুরুত্বপূর্ণ
আপনার থার্ড-পার্টি রিস্ক ম্যানেজমেন্ট টুল যদি শুধু ভেন্ডরদের ট্র্যাক করে, তবে এটি আসল সমস্যাটি ধরতে পারছে না। ডেভেলপাররা এখন প্যাকেজ, কন্টেইনার, স্ক্রিপ্ট এবং অন্যান্য উৎস থেকে আগের চেয়ে অনেক বেশি যাচাইবিহীন কোড ইম্পোর্ট করছে। CI/CD প্লাগইন। ফলে, আপনার সরবরাহ করা সফটওয়্যারে প্রায়শই শত শত থার্ড-পার্টি উপাদান থাকে, যেগুলো আপনি তৈরি, পর্যালোচনা বা যাচাই করেননি।
এই ঝুঁকিটি যথাযথভাবে পরিচালনা করার জন্য, আধুনিক থার্ড-পার্টি ঝুঁকি ব্যবস্থাপনা সফটওয়্যারকে অবশ্যই একটি নতুন মানদণ্ড পূরণ করতে হবে। standard এবং, এটিকে সেই স্তরে কাজ করতে হবে যেখানে প্রকৃত ঝুঁকিগুলো বিদ্যমান: আপনার কোডবেসে এবং pipelines.
সুনির্দিষ্টভাবে বলতে গেলে, সঠিক সমাধানটিতে যা যা থাকা উচিত তা হলো:
SBOMতৃতীয় পক্ষের ঝুঁকি ব্যবস্থাপনা প্ল্যাটফর্মে ঝুঁকি এবং দৃশ্যমানতা
যা দেখা যায় না, তা সুরক্ষিত করা যায় না। আপনার প্ল্যাটফর্মকে অবশ্যই ট্রানজিটিভ ডিপেন্ডেন্সি এবং সিস্টেম-লেভেল প্যাকেজ সহ সমস্ত থার্ড-পার্টি কম্পোনেন্ট শনাক্ত করতে হবে। একটি সম্পূর্ণ এবং ক্রমাগত আপডেট করা সফটওয়্যার বিল অফ মেটেরিয়ালস (SBOM) এটি এখন আর ঐচ্ছিক নয়, বরং DORA, NIS2, এবং এক্সিকিউটিভ অর্ডার 14028-এর মতো ফ্রেমওয়ার্ক অনুযায়ী এটি বাধ্যতামূলক।
লাইসেন্স ঝুঁকি সনাক্তকরণ এবং পরিচালনা
লাইসেন্স লঙ্ঘনের ফলে মামলা হতে পারে অথবা আপনাকে আপনার সম্পূর্ণ স্ট্যাকটি ওপেন-সোর্স করতে বাধ্য করা হতে পারে। আপনার টুলস অবশ্যই উচ্চ-ঝুঁকিপূর্ণ লাইসেন্স সনাক্ত করুন (যেমন AGPL বা SSPL) কাস্টম নীতি প্রয়োগ করুন, এবং অজানা বা সাংঘর্ষিক লাইসেন্সের ধরনগুলো প্রোডাকশনে পৌঁছানোর আগেই শনাক্ত করুন।
রক্ষণাবেক্ষণ এবং অপ্রচলিত হওয়ার সতর্কতা
পুরানো লাইব্রেরিগুলো প্রায়শই ঝুঁকিপূর্ণ, প্যাচবিহীন এবং রক্ষণাবেক্ষণহীন থাকে। যখন কোনো কম্পোনেন্ট বছরের পর বছর ধরে আপডেট করা হয়নি, অথবা যখন এর রক্ষণাবেক্ষণকারী অদৃশ্য হয়ে গেছেন, তখন আপনার প্ল্যাটফর্মকে অবশ্যই আপনাকে সতর্ক করতে হবে। এটি টেকনিক্যাল ডেটকে সিকিউরিটি ডেটে পরিণত হওয়া থেকে প্রতিরোধ করতে সাহায্য করে।
রিয়েল-টাইম ম্যালওয়্যার এবং সাপ্লাই চেইন হুমকি সনাক্তকরণ
ক্ষতিকারক প্যাকেজগুলো অডিট পর্যালোচনার জন্য অপেক্ষা করে না। এগুলো এমনভাবে ডিজাইন করা হয় যাতে পরিবেশের সাথে মিশে গিয়ে নীরবে সক্রিয় হতে পারে। একারণেই আপনার রিস্ক ম্যানেজমেন্ট প্ল্যাটফর্মে ট্রোজান, ব্যাকডোর, টাইপোস্কোয়াটিং এবং সন্দেহজনক স্ক্রিপ্টের জন্য রিয়েল-টাইম স্ক্যানিং অন্তর্ভুক্ত থাকতে হবে, যাতে এগুলোর কোনোটি আপনার পরিবেশে পৌঁছানোর আগেই ব্যবস্থা নেওয়া যায়।
অন্তর্নির্মিত পৌঁছানো এবং অগ্রাধিকার
ডেভেলপারদের ৫০০টি কাজে লাগানো যায় না এমন দুর্বলতা দিয়ে ভরিয়ে দিলে নিরাপত্তার কোনো উন্নতি হয় না। বরং, এটি কেবল বিভ্রান্তি সৃষ্টি করে, পদক্ষেপ নিতে দেরি করায় এবং সময় নষ্ট করে। তাই, একটি কার্যকর প্ল্যাটফর্মকে এর চেয়েও বেশি কিছু করতে হবে। আপনার অ্যাপে আসলে কী কী অ্যাক্সেস করা যায় এবং কাজে লাগানো সম্ভব, তা এটির দেখানো উচিত। এছাড়াও, এটিকে ব্যবসায়িক প্রভাবের ওপর ভিত্তি করে সমস্যাগুলোকে অগ্রাধিকার দিতে হবে এবং আসল ঝুঁকি না লুকিয়ে অ্যালার্টের ক্লান্তি কমাতে হবে।
ডেভেলপারদের জন্য জাইজেনি কীভাবে তৃতীয় পক্ষ ও সরবরাহকারী ঝুঁকি ব্যবস্থাপনা সফটওয়্যার হিসেবে কাজ করে
প্রচলিত ভেন্ডর টুলগুলো আপনার সফটওয়্যারকে বাস্তব জগতের হুমকি থেকে রক্ষা করে না। এর পরিবর্তে, আপনার একটি থার্ড-পার্টি রিস্ক ম্যানেজমেন্ট প্ল্যাটফর্ম প্রয়োজন, যা আপনার কোড মার্জ বা ডিপ্লয় করার আগেই তার গভীরে অনুসন্ধান করে, আপনার ডিপেন্ডেন্সিগুলো স্ক্যান করে এবং বিপজ্জনক বিষয়গুলোকে ব্লক করে দেয়।
এখানে কিভাবে জাইজেনি ডেভেলপার-কেন্দ্রিক পদ্ধতির মাধ্যমে প্রকৃত সুরক্ষা প্রদান করে:
১ নির্মাণ SBOMসম্পূর্ণ নির্ভরতা দৃশ্যমানতা সহ
প্রতিটি নির্ভরযোগ্য থার্ড-পার্টি রিস্ক ম্যানেজমেন্ট সফটওয়্যারকে অবশ্যই আপনার ডিপেন্ডেন্সিগুলোর একটি রিয়েল-টাইম ও সম্পূর্ণ ইনভেন্টরি প্রদান করতে হবে। জাইজেনি স্বয়ংক্রিয়ভাবে তৈরি করে... SBOMs SPDX এবং CycloneDX উভয় ফরম্যাটেই
- আপনি প্রত্যক্ষ, পরোক্ষ এবং অঘোষিত নির্ভরতা সম্পর্কে সম্পূর্ণ ধারণা পান।
- SBOMপ্রতিটি বিল্ড বা স্ক্যানের সাথে আপডেট হয়, যা নিরবচ্ছিন্ন সম্মতি নিশ্চিত করে।
- আপনার সাপ্লাই চেইনের প্রতি আস্থা প্রমাণ করতে এগুলি রপ্তানি করুন অথবা প্রত্যয়নপত্রে অন্তর্ভুক্ত করুন।
এর ফলে, আপনি অজানা বিষয়গুলো দূর করেন এবং নিরীক্ষার অতিরিক্ত ব্যয় হ্রাস করেন।
৪.২ তৃতীয় পক্ষ ও সরবরাহকারীর ঝুঁকি ব্যবস্থাপনা সফটওয়্যারে রক্ষণাবেক্ষণের ঝুঁকি শনাক্ত করুন
যদিও অনেক টুল দুর্বলতার তালিকা দেখায়, খুব কমই দেখায় কোন উপাদানগুলো পুরোনো বা রক্ষণাবেক্ষণ করা বন্ধ হয়ে গেছে। জাইজেনি তা-ই করে।
এটি নির্দেশ করে:
- এক বছরেরও বেশি সময় ধরে আপডেট ছাড়া লাইব্রেরি
- যেসব প্রকল্পের কোনো সক্রিয় রক্ষণাবেক্ষণকারী নেই
- পরিচিত ঝুঁকি সহ প্যাচবিহীন উপাদান
এগুলো হলো নীরব ঝুঁকি। দৃশ্যমানতা না থাকলে এগুলো থেকে যায়। তবে, জাইজেনি এগুলোকে শুরুতেই চিহ্নিত করে, যাতে আপনার দল এগুলো দায়বদ্ধতায় পরিণত হওয়ার আগেই ব্যবস্থা নিতে পারে।
৪.৩ লাইসেন্স পরিপালন স্বয়ংক্রিয়ভাবে প্রয়োগ করুন
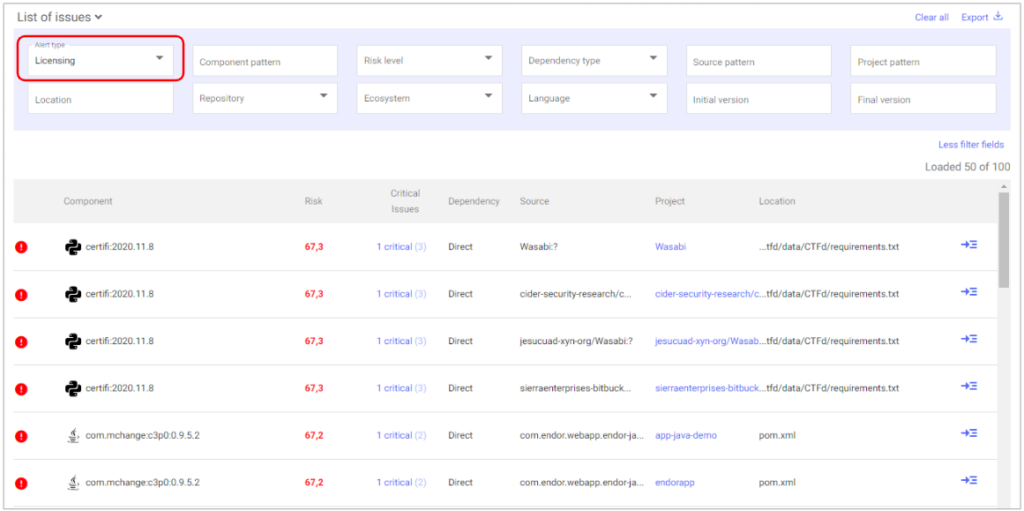
যেকোনো তৃতীয় পক্ষ ও সরবরাহকারী ঝুঁকি ব্যবস্থাপনা সফটওয়্যারের একটি গুরুত্বপূর্ণ অংশ হলো লাইসেন্সের ঝুঁকির দৃশ্যমানতা.
জাইজেনি প্রতিটি প্যাকেজের লাইসেন্স বিশ্লেষণ করে এবং নিম্নলিখিত ক্ষেত্রে সতর্কতা দেখায়:
- একটি উপাদানের মধ্যে কপিলেফট বা এজিপিএল-ধরণের লাইসেন্স অন্তর্ভুক্ত থাকে।
- আপনার কাছে পরস্পরবিরোধী বা অজানা শর্তাবলী রয়েছে।
- একটি নির্ভরতা আপনার অভ্যন্তরীণ OSS নীতি লঙ্ঘন করে।
আপনি 🚫 আইকন দিয়ে চিহ্নিত সতর্কতা দেখতে পাবেন। ক্লিক করলে সঠিক লাইসেন্স, প্রভাবের মাত্রা এবং প্রস্তাবিত পদক্ষেপ জানা যাবে। এর মাধ্যমে, আপনি আইনি পর্যায়ে যাওয়ার আগেই লাইসেন্স লঙ্ঘন প্রতিরোধ করতে পারবেন।
৪.৪ রিয়েল টাইমে ম্যালওয়্যার সনাক্ত ও ব্লক করুন
Standard তৃতীয় পক্ষের বিক্রেতার ঝুঁকি ব্যবস্থাপনা সফটওয়্যার এই বিষয়টি পুরোপুরি উপেক্ষা করে: আপনার ডিপেন্ডেন্সিগুলির ভিতরে ম্যালওয়্যার.
জাইজেনি গিটহাব, ওএসভি এবং এনভিডি থেকে প্রাপ্ত থ্রেট ইন্টেল ব্যবহার করে পরিচিত ম্যালওয়্যারের জন্য স্ক্যান করে। এছাড়াও, এটি আচরণগত স্ক্যান চালিয়ে শনাক্ত করে। জিরো-ডে এবং পলিমরফিক ম্যালওয়্যার এটি ছড়িয়ে পড়ার আগে।
ক্ষতিকর প্যাকেজগুলোকে একটি ☣️ আইকন দিয়ে চিহ্নিত করা হয়। ফলে, আপনি সম্পূর্ণ মেটাডেটা পর্যালোচনা করতে, উৎস দেখতে এবং তাৎক্ষণিকভাবে কম্পোনেন্টটিকে কোয়ারেন্টাইন করতে পারেন। আধুনিক সিস্টেমের জন্য এই স্তরের সুরক্ষা অপরিহার্য। pipelines.
৪.৫ আপনার আবেদনকে প্রকৃতপক্ষে প্রভাবিত করে এমন বিষয়গুলোকে অগ্রাধিকার দিন
সব দুর্বলতা সমান নয়। প্রচলিত টুল ব্যবহার করে আপনি এমন CVE ঠিক করতে সময় নষ্ট করেন, যা আপনার কোডকে প্রভাবিত করে না।
জাইজেনির থার্ড-পার্টি ঝুঁকি ব্যবস্থাপনা প্ল্যাটফর্মটি নিম্নলিখিত বিষয়গুলো ব্যবহার করে প্রকৃত ঝুঁকিগুলোকে অগ্রাধিকার দেয়:
- নাগালের বিশ্লেষণঝুঁকিপূর্ণ কোড আসলেই ব্যবহৃত হয়েছে কিনা তা যাচাই করে
- ইপিএসএস স্কোরিংবাস্তব জগতে শোষণের সম্ভাব্যতা সম্পর্কে পূর্বাভাস দেয়
এই সমন্বয় অপ্রয়োজনীয় বিষয় ছেঁকে ফেলে এবং নিশ্চিত করে যে আপনার দল যেন সত্যিই গুরুত্বপূর্ণ বিষয়গুলো দ্রুত সমাধান করে।
৪.৬ আপনার পিআর (PR) থেকে ঝুঁকিগুলো স্বয়ংক্রিয়ভাবে প্রতিকার করুন
বেশিরভাগ থার্ড-পার্টি রিস্ক ম্যানেজমেন্ট সফটওয়্যার প্রতিকারের দায়িত্ব আপনার উপর ছেড়ে দেয়। কিন্তু জাইজেনি আরও এক ধাপ এগিয়ে যায়।
যখন এটি কোনো সমস্যা শনাক্ত করে, তখন এটি আপনাকে স্বয়ংক্রিয়ভাবে তা সমাধান করতে সাহায্য করে:
- স্বয়ংক্রিয় ফিক্স সবচেয়ে নিরাপদ সংস্করণটির পরামর্শ দেয়
- এটি একটি খোলে pull request প্রসঙ্গ এবং পরিবর্তন লগ সহ
- আপনি একসাথে একাধিক প্রতিকার প্রয়োগ করতে পারেন।
এর ফলে ঘণ্টার পর ঘণ্টা হাতে করা কাজ বেঁচে যায় এবং প্যাচিংয়ের ক্ষেত্রে অনুমাননির্ভরতা দূর হয়।
একসাথে, এই সক্ষমতাগুলো Xygeni-কে শুধুমাত্র কমপ্লায়েন্সের জন্য নয়, বরং ডেভেলপারদের জন্য একটি সত্যিকারের থার্ড পার্টি ও সাপ্লায়ার রিস্ক ম্যানেজমেন্ট সফটওয়্যারে পরিণত করে। এর মাধ্যমে আপনি ম্যালওয়্যার, লাইসেন্স লঙ্ঘন এবং ডিপেন্ডেন্সি ড্রিফটকে ক্ষতি করার আগেই প্রতিরোধ করতে পারবেন।
তৃতীয় পক্ষের বিক্রেতার ঝুঁকি ব্যবস্থাপনা সফটওয়্যার বনাম কোড-স্তরের নিয়ন্ত্রণ
| বৈশিষ্ট্য / ঝুঁকির এলাকা | লিগ্যাসি ভেন্ডর রিস্ক সফটওয়্যার | জাইজেনি তৃতীয় পক্ষের ঝুঁকি ব্যবস্থাপনা প্ল্যাটফর্ম |
|---|---|---|
| আইনি এবং ক্রয় সংক্রান্ত তথ্য ট্র্যাক করে | ✅ হ্যাঁ | ✅ হ্যাঁ (মাধ্যমে) SBOM + লাইসেন্স মেটাডেটা) |
| কোডের নির্ভরতা বিশ্লেষণ করে | ❌ না | ✅ হ্যাঁ (রিয়েল-টাইম) SCA সঙ্গে SBOM প্রজন্ম) |
| পরিত্যক্ত বা রক্ষণাবেক্ষণহীন প্যাকেজ সনাক্ত করে | ❌ না | ✅ হ্যাঁ (মেটাডেটা ও রক্ষণাবেক্ষণ বিশ্লেষণের মাধ্যমে) |
| ঝুঁকিপূর্ণ বা কপিলেফট লাইসেন্স শনাক্ত করে | ⚠️ আংশিক (হাতে-কলমে পর্যালোচনা) | ✅ হ্যাঁ (স্বয়ংক্রিয় লাইসেন্স ঝুঁকি সনাক্তকরণ) |
| পরিচিত এবং অপরিচিত ম্যালওয়্যার ব্লক করে | ❌ না | ✅ হ্যাঁ (প্রাথমিক সতর্কতা ও আচরণ পর্যবেক্ষণের মাধ্যমে) |
| শোষণযোগ্য দুর্বলতাগুলোকে অগ্রাধিকার দেয় | ❌ না | ✅ হ্যাঁ (যোগাযোগযোগ্যতা + ইপিএসএস স্কোরিং) |
| স্বয়ংক্রিয়ভাবে প্রতিকার তৈরি করে pull requests | ❌ না | ✅ হ্যাঁ (অটোফিক্স + বাল্ক পিআর) |
| একীভূত হয় CI/CD pipelines | ❌ না | ✅ হ্যাঁ (প্রি-মার্জ, প্রি-ডিপ্লয়, অ্যাটেস্টেশন গেট) |
| DORA / NIS2 তৃতীয় পক্ষের প্রয়োজনীয়তা পূরণ করে | ⚠️ সীমিত | ✅ হ্যাঁ (কোড, লাইসেন্স এবং উৎসের কভারেজ) |
৫. DORA এবং NIS2-এর সাথে সঙ্গতিপূর্ণ থাকতে তৃতীয় পক্ষের ঝুঁকি ব্যবস্থাপনা সফটওয়্যার ব্যবহার করা
নিরাপত্তা মানে শুধু আপনার সুরক্ষার বিষয় নয় pipelineএর পাশাপাশি, আপনি যে কাজটি করছেন, তা প্রমাণ করাও জরুরি। নতুন নিয়মকানুন মানদণ্ডকে আরও কঠিন করে তোলায়, কোম্পানিগুলোর এমন একটি থার্ড-পার্টি রিস্ক ম্যানেজমেন্ট প্ল্যাটফর্ম প্রয়োজন যা কাজ সম্পাদনে বাধা না দিয়ে নিয়মকানুন মেনে চলতে সাহায্য করে।
চলুন জেনে নেওয়া যাক, জাইজেনি কীভাবে এটি সম্ভব করে তোলে।
ডোরা এবং এনআইএস২: তৃতীয় পক্ষের বিক্রেতাদের থেকে ওপেন সোর্সে রূপান্তর
সার্জারির ডিজিটাল অপারেশনাল রেজিলিয়েন্স অ্যাক্ট (DORA) এবং শীর্ষ XNUMX গ্লোবাল HR এক্সিলেন্স অ্যাওয়ার্ডের NIS2 নির্দেশিকা উভয়েই তৃতীয় পক্ষের উপর আরও কঠোর তদারকির পক্ষে। তবে, তারা শুধু বিক্রেতাদের মধ্যেই সীমাবদ্ধ নন। এই আইনগুলো আপনার স্ট্যাকে ব্যবহৃত সফটওয়্যার উপাদানগুলোকেও, বিশেষ করে ওপেন সোর্সকে, স্পষ্টভাবে অন্তর্ভুক্ত করে।
সেই অনুযায়ী, আপনার থার্ড-পার্টি ঝুঁকি ব্যবস্থাপনা সফটওয়্যারটিতে অবশ্যই নিম্নলিখিত বিষয়গুলো থাকতে হবে:
- রিয়েল টাইমে OSS উপাদানগুলি নিরীক্ষণ করুন
- পরিচিত ও অপরিচিত হুমকি (ম্যালওয়্যার সহ) শনাক্ত করুন।
- লাইসেন্স পরিপালন নিশ্চিত করুন
- উৎস এবং সফ্টওয়্যার অখণ্ডতা ট্র্যাক করুন
- হালনাগাদ রাখুন SBOM প্রতি রিলিজ
Xygeni এই সবকিছুই স্বয়ংক্রিয়ভাবে করে, এটিকে আপনার বিদ্যমান সিস্টেমের সাথে একীভূত করে। CI/CD এবং ভার্সন কন্ট্রোল টুল। কোনো অতিরিক্ত ধাপ নেই।
নির্বাহী আদেশ ১৪০২৮ এবং SBOM আবশ্যকতা
মার্কিন যুক্তরাষ্ট্রে, ইও 14028 তোলে SBOMফেডারেল সফটওয়্যার সরবরাহকারীদের জন্য এটি একটি আইনি বাধ্যবাধকতা। কিন্তু সরকারের বাইরেও, বিক্রেতাদের এখন তাদের তৈরি সফটওয়্যারে কী আছে সে বিষয়ে সম্পূর্ণ স্বচ্ছতা দেখাতে হবে।
জাইজেনি আপনাকে এগিয়ে থাকতে সাহায্য করে:
- এটি স্বয়ংক্রিয়ভাবে তৈরি হয় SBOMSPDX বা CycloneDX-এর প্রতিটি বিল্ডের জন্য
- এটি এগুলো স্বাক্ষর করে এবং সংরক্ষণ করে। SBOMনির্মাণ নিদর্শনগুলির পাশাপাশি
- এতে লাইসেন্স এবং দুর্বলতার মেটাডেটা অন্তর্ভুক্ত রয়েছে
- এটি পাবলিক রেজিস্ট্রি এবং প্রাইভেট আর্টিফ্যাক্ট স্টোরেজ উভয়কেই সমর্থন করে।
এই স্তরের শনাক্তকরণযোগ্যতার মাধ্যমে, আপনি অডিট পাস করতে, গ্রাহকের জিজ্ঞাসার উত্তর দিতে এবং বৃহৎ পরিসরে সফটওয়্যারের সম্পূর্ণ স্বচ্ছতা বজায় রাখতে পারবেন।
ক্রমাগত প্রত্যয়ন এবং নীতি প্রয়োগ
জাইজেনি শুধু একটি স্ক্যানার নয়। এটি নিম্নলিখিত বিষয়গুলো ব্যবহার করে স্বয়ংক্রিয়ভাবে বিশ্বাসযোগ্যতা প্রতিষ্ঠা করে:
- সাইন ইন সম্পূর্ণ সাক্ষ্য
- স্ক্যান ফলাফলের উপর ভিত্তি করে রিয়েল-টাইম পলিসি গেট
- কেন্দ্রীভূত dashboardনিরীক্ষা এবং সম্মতি পর্যালোচনার জন্য
এর মাধ্যমে আপনার দল প্রমাণ করতে পারে যে, বিক্রেতা-ভিত্তিক হোক বা কোড-ভিত্তিক হোক, সকল তৃতীয়-পক্ষীয় ঝুঁকি শনাক্ত, যাচাই এবং নিয়ন্ত্রণ করা হয়েছে।
ডেভেলপার-প্রথম সম্মতি
প্রচলিত থার্ড-পার্টি ভেন্ডরের রিস্ক ম্যানেজমেন্ট সফটওয়্যারের মতো নয়, Xygeni-এর জন্য নতুন কোনো ওয়ার্কফ্লোর প্রয়োজন হয় না। ডেভেলপাররা তাদের স্বাভাবিক কাজ চালিয়ে যান এবং প্ল্যাটফর্মটিই লাইসেন্সিং, ম্যালওয়্যার ও অন্যান্য বিষয় সামলে নেয়। SBOM নেপথ্যের যাচাইকরণ।
অটোমেশন এবং দৃশ্যমানতার মধ্যে এই ভারসাম্য নিশ্চিত করে যে:
- ডেভেলপাররা ধীর হন না।
- নিরাপত্তা দলগুলো নিয়ন্ত্রণে থাকে
- নিরীক্ষকরা সম্পূর্ণ শনাক্তকরণযোগ্যতা পান
এবং ফলস্বরূপ, আপনার প্রতিষ্ঠান কোনো বাধা ছাড়াই নিয়মকানুন মেনে চলে।
৬. কেন থার্ড পার্টি রিস্ক ম্যানেজমেন্ট প্ল্যাটফর্মের আওতা কোড থেকে শুরু হওয়া আবশ্যক
তৃতীয় পক্ষের ঝুঁকি এখন আর শুধু ক্রয় সংক্রান্ত সমস্যা নয়। বরং, এটি একটি সফটওয়্যার সমস্যা যা ডেভেলপাররা প্রতিদিন মোকাবেলা করেন। আপনার স্ট্যাকের গভীরে লুকিয়ে থাকা অবিশ্বস্ত ডিপেন্ডেন্সি, পুরোনো লাইব্রেরি, ক্ষতিকারক প্যাকেজ এবং লাইসেন্স লঙ্ঘন থেকে আপনার ঝুঁকি তৈরি হয়।
যদিও অনেক দল এখনও প্রচলিত সরঞ্জামের উপর নির্ভর করে, লিগ্যাসি থার্ড পার্টি ভেন্ডর রিস্ক ম্যানেজমেন্ট সফটওয়্যার এই স্তরের জটিলতা সামলানোর জন্য এটি কখনোই ডিজাইন করা হয়নি। এটি কোডের পরিবর্তে ভেন্ডরদের উপর বেশি মনোযোগ দেয়। ফলে, এতে এমন কিছু ফাঁক থেকে যায় যা আক্রমণকারীরা কাজে লাগাতে পারে। আধুনিক ডেভঅপ্সে, আপনার শুধু চেকলিস্টের চেয়েও বেশি কিছু প্রয়োজন। আপনার প্রয়োজন একটি তৃতীয় পক্ষের ঝুঁকি ব্যবস্থাপনা প্ল্যাটফর্ম যা প্রকৃতপক্ষে আপনার তৈরি করা জিনিস স্ক্যান করে এবং আপনার পাঠানো জিনিস সুরক্ষিত করে।
জাইজেনি ঠিক এটাই সরবরাহ করে। এটি কেবল উপরি-উপরি বিশ্লেষণের ঊর্ধ্বে গিয়ে আপনার দলকে প্রকৃত সুরক্ষা দেয়। ম্যালওয়্যার শনাক্তকরণ থেকে শুরু করে... SBOM লাইসেন্স ট্র্যাকিং এবং পৌঁছানোর যোগ্যতার উপর ভিত্তি করে অগ্রাধিকার নির্ধারণে অটোমেশন আপনাকে সাহায্য করে:
- উৎপাদনে পৌঁছানোর আগেই আপনার সফটওয়্যার সাপ্লাই চেইনে কী প্রবেশ করছে তা নিয়ন্ত্রণ করুন।
- DORA, NIS2, এবং EO 14028-এর মতো ফ্রেমওয়ার্কগুলি অনায়াসে মেনে চলুন।
- স্বয়ংক্রিয়ভাবে সমস্যাগুলির সমাধান করুন pull request প্রসঙ্গে সমাধান
- প্রতিটি বিল্ড, রিপো এবং জুড়ে বিশ্বাসযোগ্যতা প্রমাণ করুন pipeline ধারাবাহিকভাবে

