

সেরা ১০টি সফটওয়্যার কম্পোজিশন অ্যানালাইসিস টুলSCA ২০২৬ সালের জন্য সরঞ্জাম)
আধুনিক সফটওয়্যার ওপেন সোর্স লাইব্রেরির উপর ব্যাপকভাবে নির্ভরশীল। সাম্প্রতিক গবেষণা থেকে দেখা যায় যে, বর্তমানে প্রোডাকশন অ্যাপ্লিকেশনগুলিতে ব্যবহৃত কোডের ৭৭%-এরও বেশি ওপেন সোর্স কম্পোনেন্ট থেকে আসে। এটি ডেভেলপমেন্টের গতি বাড়ালেও নিরাপত্তা এবং কমপ্লায়েন্সের ক্ষেত্রেও প্রকৃত ঝুঁকি তৈরি করে: একটিমাত্র পুরোনো লাইব্রেরি, একটি ক্ষতিকর প্যাকেজ, বা একটি উপেক্ষিত ট্রানজিটিভ ডিপেন্ডেন্সি পুরো অ্যাপ্লিকেশনটিকে ঝুঁকিতে ফেলতে পারে। এই গাইডে ২০২৬ সালের সেরা ১০টি সফটওয়্যার কম্পোজিশন অ্যানালাইসিস টুল পর্যালোচনা করা হয়েছে, যেখানে প্রতিটি টুলের কাজ, এর বিশেষত্ব, সীমাবদ্ধতা এবং আপনার দলের জন্য সঠিক টুলটি কীভাবে বেছে নেবেন, তা আলোচনা করা হয়েছে।
সফটওয়্যার কম্পোজিশন অ্যানালাইসিস টুলগুলো কী?
সফটওয়্যার গঠন বিশ্লেষণ (SCAটুলগুলি হলো এমন নিরাপত্তা সমাধান যা সফটওয়্যার প্রকল্পে ব্যবহৃত ওপেন সোর্স লাইব্রেরিগুলিকে শনাক্ত, নিরীক্ষণ এবং পরিচালনা করে। এগুলি নিরাপত্তা দুর্বলতা সনাক্ত করে, লাইসেন্স সম্মতি ট্র্যাক করে এবং উন্নয়ন জীবনচক্র জুড়ে সরবরাহ শৃঙ্খলের ঝুঁকি প্রতিরোধে সহায়তা করে।
পুরানো স্ক্যানারগুলির বিপরীতে, যেগুলি কেবল একটি ডিপেন্ডেন্সি ম্যানিফেস্টের বিপরীতে পরিচিত CVE-গুলি তালিকাভুক্ত করে, আধুনিক SCA টুলগুলো বিশ্লেষণ করে যে আপনার কোডের ভেতরে ওপেন সোর্স লাইব্রেরিগুলো আসলে কীভাবে ব্যবহৃত হচ্ছে। এগুলো বলে দিতে পারে যে কোনো ঝুঁকিপূর্ণ ফাংশন রানটাইমে অ্যাক্সেসযোগ্য কিনা, কোনো সমাধান আপনার বিল্ডকে ভেঙে দেবে কিনা, অথবা কোনো ওপেন সোর্স প্যাকেজে লুকানো ম্যালওয়্যার আছে কিনা। এর ফলে, তাত্ত্বিক ঝুঁকির একটি অস্পষ্ট তালিকার পরিবর্তে, প্রকৃত ঝুঁকির একটি আরও সঠিক চিত্র পাওয়া যায়।
সেরা ১০টি সফটওয়্যার কম্পোজিশন অ্যানালাইসিস টুল
প্রতিটি প্ল্যাটফর্মের বিশদ বিবরণে যাওয়ার আগে, নিচের সারণিতে প্রধান বিষয়গুলোর একটি সারসংক্ষেপ দেওয়া হলো। সফটওয়্যার গঠন বিশ্লেষণ সরঞ্জাম (SCA সরঞ্জাম) এক্সপ্লয়টেবিলিটি স্কোরিং, লাইসেন্স ম্যানেজমেন্ট, ম্যালওয়্যার ডিটেকশন এবং ডেভসেকওপিএস ওয়ার্কফ্লোর জন্য সার্বিক উপযুক্ততার মতো মূল সক্ষমতাগুলোর নিরিখে তুলনা করুন।
তুলনামূলক সারণী: SCA টুলস
| টুল | নির্বাচিত এলাকা | শোষণযোগ্যতা স্কোরিং | লাইসেন্স ম্যানেজমেন্ট | ম্যালওয়্যার সনাক্তকরণ | সেরা জন্য |
|---|---|---|---|---|---|
| জাইজেনি | সম্পূর্ণ সফটওয়্যার সরবরাহ শৃঙ্খল সুরক্ষা | ✅ ইপিএসএস এবং পৌঁছানোর যোগ্যতা | ✅ উন্নত | ✅ হ্যাঁ, রিয়েল-টাইম আচরণ-ভিত্তিক | সম্পূর্ণ প্রয়োজন এমন দল SCAম্যালওয়্যার প্রতিরক্ষা, এবং CI/CD ইন্টিগ্রেশন |
| আইকিডো | একীভূত অ্যাপ্লিকেশন নিরাপত্তা প্ল্যাটফর্ম | ✅ পৌঁছানোর যোগ্যতা বিশ্লেষণ | ✅ উন্নত | ✅ হ্যাঁ | টিমগুলি একটি অল-ইন-ওয়ান অ্যাপসেক প্ল্যাটফর্ম খুঁজছে যা কভার করে SCA, SASTক্লাউড এবং রানটাইম নিরাপত্তা |
| স্নিক | ডেভেলপার-প্রথম দুর্বলতা স্ক্যানিং | ⚠️ সীমিত | ✅ মৌলিক | ❌ কোনোটিই নয় | যেসব ডেভেলপার IDE-এর সাথে দ্রুত ইন্টিগ্রেশন চান এবং CI/CD |
| কালো হাঁস | গভীর ওপেন সোর্স এবং লাইসেন্স সম্মতি বিশ্লেষণ | ⚠️ সীমিত | ✅ উন্নত | ❌ কোনোটিই নয় | বড় enterpriseবিস্তারিত লাইসেন্স এবং নীতি ব্যবস্থাপনার প্রয়োজন |
| ভেরাকোড | Enterprise কমপ্লায়েন্স এবং অ্যাপসেক ইন্টিগ্রেশন | ❌ কোনোটিই নয় | ✅ উন্নত | ❌ কোনোটিই নয় | সুশাসন ও নিরীক্ষাযোগ্যতার উপর দৃষ্টি নিবদ্ধকারী নিয়ন্ত্রিত সংস্থাসমূহ |
| সোনোটাইপ জীবনচক্র | নীতি স্বয়ংক্রিয়করণ এবং সরবরাহ শৃঙ্খল নিরাপত্তা | ✅ আংশিক পৌঁছানোর যোগ্যতা | ✅ উন্নত | ❌ কোনোটিই নয় | যেসব দলের স্বয়ংক্রিয় শাসনের প্রয়োজন SDLC |
| জেফ্রগ এক্সরে | বাইনারি এবং কন্টেইনার বিশ্লেষণ | ⚠️ মৌলিক | ✅ উন্নত | ⚠️ পাওয়া যাচ্ছে premium পরিকল্পনা সমূহ | আর্টিফ্যাক্ট এবং কন্টেইনার নিরাপত্তার জন্য টিমগুলো JFrog ইকোসিস্টেম ব্যবহার করছে। |
| চেকমার্কস ওয়ান | সমন্বিত অ্যাপসেক প্ল্যাটফর্ম সহ SCA | ✅ শোষণযোগ্য পথ বিশ্লেষণ | ✅ উন্নত | ⚠️ আংশিক | Enterpriseইতিমধ্যে স্ট্যাটিক বিশ্লেষণের জন্য চেকমার্ক্স ব্যবহার করা হচ্ছে। |
| সেমগ্রেপ সাপ্লাই চেইন | হালকা, ডেভেলপার-কেন্দ্রিক SCA | ✅ পৌঁছানোর যোগ্যতার উপর ভিত্তি করে | ✅ মৌলিক | ❌ কোনোটিই নয় | ছোট দল যারা দ্রুত ও সহজে গ্রহণ করতে চায় |
| Mend.io | ওপেন সোর্স ঝুঁকি সনাক্তকরণ এবং সম্মতি | ⚠️ ইপিএসএস-ভিত্তিক | ✅ মৌলিক | ❌ কোনোটিই নয় | স্বয়ংক্রিয় দুর্বলতা এবং লাইসেন্স সতর্কতা চাওয়া সংস্থাগুলি |

সবচেয়ে উন্নত SCA ডেভসেকওপস এর জন্য টুল
সংক্ষিপ্ত বিবরণ: জাইজেনি SCA নিরাপত্তা সরঞ্জাম তৈরি করে open source security ডেভেলপারদের জন্য এটি আরও সহজ। প্রতিটি পরিচিত দুর্বলতার তালিকা করার পরিবর্তে, এটি ঝুঁকিপূর্ণ কোডটি আসলেই অ্যাক্সেসযোগ্য, এক্সপ্লয়েটযোগ্য, বা একটি প্রকৃত হুমকি কিনা তা পরীক্ষা করে আপনাকে আসল গুরুত্বপূর্ণ বিষয়টির উপর মনোযোগ দিতে সাহায্য করে।
তাছাড়া, জাইজেনি রিয়েল টাইমে স্ক্যান করে এবং আপনার শরীরে ঠিকঠাকভাবে বসে যায়। CI/CDএবং এমনকি ডিপেন্ডেন্সিগুলোর মধ্যে থাকা ম্যালওয়্যারের মতো লুকানো বিপদও ধরে ফেলে। এটি লাইসেন্স সংক্রান্ত ঝুঁকি এবং কমপ্লায়েন্সের বিষয়টিও সামলে নেয়, ফলে আপনাকে ম্যানুয়ালি সেগুলোর পেছনে ছুটতে হয় না।
সহজ কথায়, জাইজেনি-SCA সেরা এক SCA বাজারে বিভিন্ন টুল রয়েছে। এটি আপনার সাপ্লাই চেইন সুরক্ষিত করতে, দ্রুত সমস্যা সমাধান করতে এবং আপনার গতি না কমিয়েই শিপিং কোডের উপর মনোযোগ ধরে রাখতে সাহায্য করে।
মুখ্য সুবিধা:
- প্রতিকার ঝুঁকি অন্তর্দৃষ্টি
প্যাচ প্রয়োগ করার আগে, জাইজেনি আপনাকে এর সুবিধা-অসুবিধাগুলো দেখায়: কী ঠিক করা হয়েছে, কী ভেঙে যেতে পারে এবং কী নতুন ঝুঁকি তৈরি হতে পারে। এর ফলে, আপনি শুধু পরবর্তী সংস্করণটিই নয়, বরং সবচেয়ে বুদ্ধিদীপ্ত আপগ্রেডটি বেছে নিতে পারেন। - উন্নত দুর্বলতা সনাক্তকরণ
ওপেন-সোর্স ঝুঁকি সম্পর্কে সম্পূর্ণ ধারণা পেতে এটি NVD, OSV এবং GitHub Advisories-এর সাথে সমন্বিত। এর ফলে, টিমগুলো সময়োপযোগী ও নির্ভুল থ্রেট ইন্টেলিজেন্স পায়। - অগ্রাধিকার ফানেল
ঝুঁকির তীব্রতা, শোষণযোগ্যতা (EPSS), ব্যবসায়িক প্রভাব এবং নাগালযোগ্যতার উপর ভিত্তি করে কাস্টমাইজযোগ্য ঝুঁকি স্কোরিং। ফলে, আপনি প্রকৃত গুরুত্বপূর্ণ বিষয়গুলিতেই মনোযোগ দিতে পারেন। - পৌঁছানো ও শোষণযোগ্যতা বিশ্লেষণ
এটি শনাক্ত করে যে রানটাইম চলাকালীন কোন দুর্বলতাগুলো প্রকৃতপক্ষে অ্যাক্সেসযোগ্য এবং সেগুলোর অপব্যবহারের সম্ভাবনা কতটা। এর ফলে, টিমগুলো মিথ্যা সতর্কবার্তার কারণে সময় নষ্ট করা এড়াতে পারে। - CI/CD & Pull Request ইন্টিগ্রেশন
বিল্ড চলাকালীন স্বয়ংক্রিয়ভাবে স্ক্যান করে এবং pull requests সমস্যাগুলো আগেভাগেই শনাক্ত করা, অন্য কথায়, ডেলিভারির গতি না কমিয়েই নিরাপত্তা যাচাই সম্পন্ন করা হয়। - স্বয়ংক্রিয় প্রতিকার
ডেভেলপারের মধ্যেই সরাসরি সমাধান প্রস্তাব করে বা প্রয়োগ করে। pipelineযাতে দলগুলো ন্যূনতম কায়িক পরিশ্রমে দ্রুত সমস্যা সমাধান করতে পারে। - রিয়েল-টাইম ম্যালওয়্যার সনাক্তকরণ
আচরণ-ভিত্তিক বিশ্লেষণ এবং আগাম সতর্ক সংকেতের মাধ্যমে ওপেন-সোর্স প্যাকেজে লুকানো ম্যালওয়্যারকে ব্লক করে। একই সাথে, এটি নিরবচ্ছিন্ন সুরক্ষা প্রদান করে। - লাইসেন্স সম্মতি ব্যবস্থাপনা
OWASP-এর সর্বোত্তম অনুশীলন ব্যবহার করে এটি আপনাকে ওপেন-সোর্স লাইসেন্স ট্র্যাক করতে এবং তা মেনে চলতে সাহায্য করে। ফলস্বরূপ, এটি আইনি ঝুঁকি হ্রাস করে এবং নীতি প্রয়োগ করে। - SBOM এবং ভিডিআর প্রজন্ম
স্বচ্ছতা নিশ্চিত করতে এবং সম্মতি সংক্রান্ত প্রয়োজনীয়তা পূরণের জন্য চাহিদা অনুযায়ী সফটওয়্যার বিল অফ মেটেরিয়ালস এবং দুর্বলতা প্রকাশ প্রতিবেদন তৈরি করে।
জাইজেনি কেন বেছে নেবেন?
- এক্সক্লুসিভ আর্লি ম্যালওয়্যার ডিটেকশন → জাইজেনিই একমাত্র SCA ওপেন-সোর্স ডিপেন্ডেন্সি এবং ডেভঅপস ওয়ার্কফ্লো জুড়ে রিয়েল-টাইম ও আচরণ-ভিত্তিক ম্যালওয়্যার স্ক্যানিং টুল।
- শুধু দুর্বলতা সনাক্তকরণের চেয়েও বেশি → একটি সমন্বিত প্ল্যাটফর্মে ম্যালওয়্যার সুরক্ষা, লাইসেন্স পরিচালনা এবং স্বয়ংক্রিয় প্রতিকার ব্যবস্থা অন্তর্ভুক্ত।
- আরও বুদ্ধিমান অগ্রাধিকার → আপনার দল যেন সবচেয়ে গুরুত্বপূর্ণ ঝুঁকিগুলোর ওপর মনোযোগ দিতে পারে, তা নিশ্চিত করতে EPSS, রিচেবিলিটি এবং ব্যবসায়িক প্রেক্ষাপটের সমন্বয় ঘটায়।
- বিকাশকারীদের জন্য নির্মিত → নির্বিঘ্ন CI/CD সমন্বয়, রিয়েল-টাইম স্ক্যানিং, এবং কার্যকরী সমাধান—এই সবকিছুই ডেলিভারিতে কোনো ব্যাঘাত না ঘটিয়ে।
- সক্রিয় সরবরাহ শৃঙ্খল প্রতিরক্ষা → প্রোডাকশনে যাওয়ার আগেই টাইপোস্কোয়াটিং, ডিপেন্ডেন্সি কনফিউশন এবং জিরো-ডে থ্রেট শনাক্ত করে।
প্রাইসিং*:
- সম্পূর্ণ অল-ইন-ওয়ান প্ল্যাটফর্মটির জন্য মাসিক মূল্য ৩৩ ডলার থেকে শুরু। কোনো লুকানো ফি বা অতিরিক্ত চার্জ নেই গুরুত্বপূর্ণ বৈশিষ্ট্যের জন্য।
- অন্যান্য বিক্রেতাদের থেকে ভিন্ন, এতে সবকিছুই অন্তর্ভুক্ত রয়েছে: SCA, SAST, CI/CD নিরাপত্তা, গোপনীয়তা সনাক্তকরণ, IaC Securityএবং কন্টেইনার স্ক্যানিং, সবকিছু একটি সমন্বিত পরিকল্পনার অধীনে।
- তাছাড়া, আছে রিপোজিটরিগুলিতে কোনও সীমা নেই অথবা অবদানকারীরাআসন প্রতি কোনো মূল্য নেই, ব্যবহারের কোনো সীমা নেই এবং কোনো অপ্রত্যাশিত বিষয় নেই।
2. আইকিডো
সংক্ষিপ্ত বিবরণ: আইকিডো একটি সমন্বিত অ্যাপ্লিকেশন নিরাপত্তা প্ল্যাটফর্ম যা এর বাইরেও যায় SCA একটিমাত্র টুলে কোড, ক্লাউড এবং রানটাইম অন্তর্ভুক্ত করতে। শুরু থেকেই, এটি বান্ডিল করে SCA, SASTগোপনীয় তথ্য সনাক্তকরণ, কন্টেইনার/IaC স্ক্যানিং, ক্লাউড পোসচার ম্যানেজমেন্ট (CSPM), DAST/API স্ক্যানিং, ম্যালওয়্যার সনাক্তকরণ এবং রানটাইম সুরক্ষার মতো সুবিধাগুলো দিয়ে এটি নিজেকে Snyk-এর মতো পয়েন্ট সলিউশনগুলোর সরাসরি বিকল্প হিসেবে প্রতিষ্ঠিত করছে।
তবে, যেহেতু আইকিডো অনেকগুলো বিভাগকে একটি প্ল্যাটফর্মে একত্রিত করে, তাই এটি আরও প্রতিষ্ঠিত একক-উদ্দেশ্যমূলক সংস্থাগুলোর তুলনায় একটি নতুন কোম্পানি (প্রতিষ্ঠিত ২০২২)। SCA বিক্রেতারা, তাই ক্রেতারা গভীর, দীর্ঘমেয়াদী মূল্যায়ন করছেন SCA বিশেষায়নের ক্ষেত্রে, সেই একটি বিভাগে প্ল্যাটফর্মের বিস্তৃতির বিপরীতে বিক্রেতার পরিপক্কতার বিষয়টি বিবেচনা করা যেতে পারে।
মুখ্য সুবিধা:
- ফুল-স্ট্যাক কভারেজ → একত্রিত করে SCA, SASTDAST/API স্ক্যানিং, CSPM, কন্টেইনার স্ক্যানিং, সিক্রেটস ডিটেকশন, এবং রানটাইম প্রোটেকশন (জেন) — আইকিডোর নিজস্ব তুলনামূলক বিশ্লেষণে বলা হয়েছে যে এতে ডিফল্টভাবে DAST, API স্ক্যানিং, CSPM, এবং ম্যালওয়্যার স্ক্যানিং অন্তর্ভুক্ত রয়েছে, যা স্নিক সাধারণত আলাদা অ্যাড-অন হিসেবে বিক্রি করে অথবা অফার করে না।
- পৌঁছানোযোগ্যতা বিশ্লেষণ (সকল ভাষা) → আইকিডো সব ভাষার জন্য স্বয়ংক্রিয়ভাবে সম্পূর্ণ রিচেবিলিটি অ্যানালাইসিস সুবিধা বাজারজাত করে, এবং এটিকে একই সক্ষমতার জন্য স্নিক-এর ভাষা কভারেজের চেয়েও ব্যাপক বলে দাবি করে — এটি আইকিডোর তুলনামূলক পৃষ্ঠা থেকে নেওয়া একটি বিক্রেতার দাবি, যা আপনার নির্দিষ্ট ল্যাঙ্গুয়েজ স্ট্যাকের জন্য স্বাধীনভাবে যাচাই করে নেওয়া উচিত।
- নয়েজ কমানো আইকিডো দাবি করে যে তাদের ফিল্টারিং এবং রিচেবিলিটি অ্যানালাইসিস ফলস পজিটিভ প্রায় ৮৫% কমিয়ে দেয়, এবং Snyk থেকে এতে স্থানান্তরিত হওয়ার পর একাধিক G2 গ্রাহক স্বতন্ত্র রিভিউতে ৭৫-৯২% পর্যন্ত নয়েজ হ্রাসের কথা উল্লেখ করেছেন।
- ম্যালওয়্যার এবং সরবরাহ শৃঙ্খল সনাক্তকরণ আইকিডো ইন্টেল দ্বারা চালিত, এটি জাভাস্ক্রিপ্ট ফাইল বা এনপিএম প্যাকেজে এমবেড করা ক্ষতিকারক কোড শনাক্ত করে, যার মধ্যে ব্যাকডোর, ট্রোজান এবং ক্রিপ্টোজ্যাকিং স্ক্রিপ্ট অন্তর্ভুক্ত — এটি এমন একটি বিভাগ যা স্নিক-এর মূল কাজের অন্তর্ভুক্ত। SCA অন্তর্ভুক্ত নয়।
- স্বয়ংক্রিয় সমাধান → এক-ক্লিকে অটোফিক্স তৈরি করে pull requests কোড, ডিপেন্ডেন্সি, কন্টেইনার এবং জুড়ে IaCএছাড়াও, একসাথে একাধিক সম্পর্কিত অ্যালার্টের জন্য বাল্ক-ফিক্স।
- দ্রুত সেটআপ → গ্রাহকদের প্রশংসাপত্রে উল্লেখ করা হয়েছে যে, ৪৫ মিনিটে ১৫০ জনেরও বেশি ডেভেলপারকে অনবোর্ডিং করা হয়েছে এবং ১০ মিনিটেরও কম সময়ে প্রথম স্ক্যান রিপোর্ট পাওয়া গেছে।
কনস:
- নতুন প্ল্যাটফর্ম, কম ট্র্যাক রেকর্ড ২০২২ সালে প্রতিষ্ঠিত বনাম স্নিক-এর দীর্ঘতর ইতিহাস; enterprise নির্দিষ্ট কিছু ব্যতিক্রমী ক্ষেত্রে শাসনব্যবস্থার সরঞ্জাম এবং দীর্ঘমেয়াদী ভাষা/ইকোসিস্টেম সমর্থন হয়তো ততটা পরীক্ষিত নয়।
- ব্যাপকতা বনাম বিশেষীকরণের মধ্যে আপস → যে দলগুলো সীমিত পরিসরের, সেরা মানের দল চায় SCAশুধুমাত্র একটি টুল (একটি বিস্তৃত প্ল্যাটফর্মের পরিবর্তে) হিসেবে একজন বিশেষজ্ঞকে অগ্রাধিকার দেওয়া হতে পারে, যদিও Snyk থেকে আইকিডোতে স্থানান্তরিত হওয়া বেশ কয়েকজন G2 পর্যালোচক বিশেষভাবে আইকিডোকে “আরও সম্পূর্ণ” বলে উল্লেখ করেছেন।
- বিক্রেতার দাবির স্বাধীন যাচাই প্রয়োজন → তুলনামূলক পরিসংখ্যান (৮৫% কম ফলস পজিটিভ, “Snyk-এর চেয়ে বেশি প্রচার”) আইকিডোর নিজস্ব বিপণন থেকে নেওয়া; ব্যবহারের আগে নিজের পরীক্ষার মাধ্যমে তা যাচাই করে নেওয়া উচিত। commitTing।
💲 মূল্য নির্ধারণ:
- আইকিডোর প্রকাশিত বেসিক প্ল্যান শুরু হয় €3,240/বছর (১০ জন ব্যবহারকারী অন্তর্ভুক্ত); প্রো প্ল্যানটি হলো €6,480/বছর (১০ জন ব্যবহারকারী অন্তর্ভুক্ত) — Snyk-এর ফিচার-ভিত্তিক ও ডেভেলপার-ভিত্তিক মডেলের মতো নয়, বরং এগুলোর মূল্য নির্দিষ্ট এবং প্রকাশিত।
- এর বিপরীতে, আইকিডোর নিজস্ব তুলনা দেখায় যে স্নিকের টিম টিয়ার প্রায় সমতুল্য। €9,167/বছর ১০ জন পর্যন্ত ব্যবহারকারীর জন্য — আইকিডো এটিকে ৬৫% পর্যন্ত সাশ্রয় হিসেবে দাবি করে, যদিও এটি বিক্রেতা-সরবরাহকৃত একটি তুলনা, কোনো স্বাধীন মানদণ্ড নয়।
- বিনামূল্যে ব্যবহারের সুযোগ রয়েছে, কোনো ক্রেডিট কার্ডের প্রয়োজন নেই এবং প্রথম স্ক্যানের ফলাফল এক মিনিটেরও কম সময়ে পাওয়া যায়।
- আইকিডোর প্রায়শই জিজ্ঞাসিত প্রশ্নাবলীতে (FAQ) বলা হয়েছে যে, তারা একটি নির্দিষ্ট ও স্বচ্ছ ফি নেয় এবং সাপোর্ট পাওয়ার জন্য কোনো ন্যূনতম খরচের (যেমন, প্রায় ২০ হাজার ডলার) প্রয়োজন হয় না — যা স্নিকের (Snyk) বিভিন্ন স্তরের সাপোর্ট এবং ফিচার বা ডেভেলপার-ভিত্তিক স্কেলিং সংক্রান্ত কথিত পদ্ধতির সম্পূর্ণ বিপরীত।
- Snyk-এর প্রকাশিত প্রতি ডেভেলপারের জন্য মাসিক ২৫ ডলারের টিম প্রাইসিং এবং এর সাথে আলাদা পেইড অ্যাড-অন-এর বিপরীতে SCA, IaCকন্টেইনার, ইত্যাদি, আইকিডো মূল মডিউলগুলো একত্রিত করে (SCA, SASTDAST, CSPM, secrets, malware detection)-কে এর বেস টিয়ারগুলিতে অন্তর্ভুক্ত করে।
৩. স্নিক SCA টুল

সংক্ষিপ্ত বিবরণ: Snyk সবচেয়ে সুপরিচিত SCA সিকিউরিটি টুলগুলোর মধ্যে একটি, যা এর ডেভেলপার-কেন্দ্রিক দৃষ্টিভঙ্গি এবং শক্তিশালী ইকোসিস্টেম ইন্টিগ্রেশনের জন্য ব্যাপকভাবে সমাদৃত। শুরু থেকেই, এটি টিমগুলোকে সরাসরি তাদের ডেভেলপমেন্ট এনভায়রনমেন্টের মধ্যেই দুর্বলতা শনাক্ত ও প্রতিকার করার সুযোগ দেয়, যা এটিকে অ্যাজাইল DevSecOps ওয়ার্কফ্লোর জন্য বিশেষভাবে আকর্ষণীয় করে তোলে।
তবে, যদিও এটি ব্যাপকভাবে গৃহীত, Snyk প্রাথমিকভাবে মনোযোগ দেয় SCA এবং এতে রিচেবিলিটি অ্যানালাইসিস, এক্সপ্লয়টেবিলিটি স্কোরিং, ও রিয়েল-টাইম ম্যালওয়্যার ডিটেকশনের মতো উন্নত সক্ষমতার অভাব রয়েছে। ফলে, যেসব দল আরও ব্যাপক ওপেন-সোর্স নিরাপত্তা খুঁজছে, তাদের জন্য এর সুরক্ষা অপর্যাপ্ত হতে পারে।
মুখ্য সুবিধা:
- ডেভেলপার-কেন্দ্রিক ইন্টিগ্রেশন → বিশেষত IDE, Git, এবং CI/CD pipelineকোডিং করার প্রাথমিক পর্যায়েই দুর্বলতা শনাক্ত করা এবং pull requests.
- ঝুঁকি-ভিত্তিক অগ্রাধিকার নির্ধারণ → একটি গতিশীল ঝুঁকি স্কোর তৈরি করতে EPSS, CVSS, এক্সপ্লয়েট ম্যাচিউরিটি এবং রিচেবিলিটি-কে সমন্বিত করে।
- স্বয়ংক্রিয় সমাধান → উল্লেখযোগ্যভাবে এক-ক্লিকে প্রদান করে pull requests প্রতিকারের গতি বাড়ানোর জন্য প্রস্তাবিত প্যাচ এবং আপগ্রেড পাথ সহ।
- ক্রমাগত পর্যবেক্ষণ ফলস্বরূপ, এটি বিভিন্ন পরিবেশে নতুন প্রকাশিত দুর্বলতাগুলো শনাক্ত করে এবং দলগুলোকে রিয়েল টাইমে অবহিত রাখে।
- লাইসেন্স ও সম্মতি ব্যবস্থাপনা → এছাড়াও, এটি কাস্টমাইজযোগ্য রিপোর্টিং এবং অটোমেশনের মাধ্যমে গভর্নেন্স নীতিমালা এবং লাইসেন্স প্রয়োগে সহায়তা করে।
কনস:
- কোন ম্যালওয়্যার সনাক্তকরণ নেই অজানা ম্যালওয়্যার বা টাইপোস্কোয়াটিং-এর মতো সাপ্লাই চেইন আক্রমণ থেকে সুরক্ষা দেয় না।
- সীমিত সরবরাহ শৃঙ্খল কভারেজ → শুধুমাত্র পরিচিত CVE-গুলোর উপর দৃষ্টি নিবদ্ধ করে, এতে কোনো অ্যানোমালি ডিটেকশন বা বিল্ড ইন্টিগ্রিটি বৈশিষ্ট্য নেই।
- দাম দ্রুত বৃদ্ধি পায় যেহেতু সমস্ত পণ্য আলাদাভাবে বিক্রি করা হয়, তাই অবদানকারী এবং বৈশিষ্ট্য ভেদে খরচ বেড়ে যায়, ফলে বড় দলে বাজেট পরিচালনা করা আরও কঠিন হয়ে পড়ে।
💲 এর বিবরণ মূল্য নির্ধারণ*:
- সুরু কর টিম প্ল্যানে প্রতি মাসে ২০০টি টেস্ট — তবে, SCA এটি অন্তর্ভুক্ত নয় এবং অ্যাড-অন হিসেবে কিনতে হবে। এছাড়াও, বেস প্ল্যান ছাড়া এটি স্বাধীনভাবে চালানো যায় না।
- বৈশিষ্ট্যগুলি আলাদাভাবে বিক্রি করা হয় — স্নিকের মূল্য নির্ধারণ পদ্ধতি মডিউলার, যার জন্য প্রতিটি পণ্য আলাদাভাবে ক্রয় করতে হয়। SCAকন্টেইনার নিরাপত্তা IaC, গোপনীয়তা, এবং অন্যান্য।
- বৈশিষ্ট্য অনুযায়ী মোট খরচের তারতম্য — মূল্য নির্ভর করে নির্বাচিত ফিচারের সংখ্যার ওপর, এবং একই প্ল্যানে সবগুলোর বিল একসাথে করা হয়।
- সম্পূর্ণ কভারেজের জন্য কোনো সর্বজনীন মূল্য নির্ধারণ করা হয়নি। — আপনার একটি কাস্টম কোটেশনের প্রয়োজন হবে। ফলস্বরূপ, ব্যবহার এবং দলের আকার বাড়ার সাথে সাথে খরচও দ্রুত বৃদ্ধি পায়।
৩. সিনোপসিস-এর ব্ল্যাকডাক SCA টুল
সংক্ষিপ্ত বিবরণ: সিনোপসিস-এর ব্ল্যাক ডাক সবচেয়ে সুপ্রতিষ্ঠিত সফটওয়্যার কম্পোজিশন অ্যানালাইসিস টুলগুলোর মধ্যে অন্যতম, যা বিশেষভাবে ওপেন-সোর্স এবং থার্ড-পার্টি কোডের ঝুঁকি শনাক্তকরণ ও ব্যবস্থাপনার উপর দৃষ্টি নিবদ্ধ করে। এই লক্ষ্য অর্জনের জন্য, এটি বিভিন্ন স্ক্যানিং প্রযুক্তির সমন্বয়ের মাধ্যমে সফটওয়্যার সাপ্লাই চেইন জুড়ে গভীর পর্যবেক্ষণ ক্ষমতা প্রদান করে এবং লাইসেন্স পরিপালনের জন্য শক্তিশালী সমর্থন জোগায়। SDLC ইন্টিগ্রেশন।
তথাপি, কিছু দলের জন্য এটি পরিচালনা করা কঠিন হতে পারে এবং আরও গুরুত্বপূর্ণ বিষয় হলো, এতে ডেভেলপার-কেন্দ্রিক ব্যবহারের সহজতা ও রিয়েল-টাইম ম্যালওয়্যার সুরক্ষার অভাব রয়েছে। ফলস্বরূপ, দ্রুত পরিবর্তনশীল DevSecOps ওয়ার্কফ্লোতে এটিকে নির্বিঘ্নে অন্তর্ভুক্ত করার চেষ্টা করার সময় দলগুলো বাধার সম্মুখীন হতে পারে।
মুখ্য সুবিধা:
- ব্যাপক উপাদান বিশ্লেষণ সোর্স কোড, বাইনারি, আর্টিফ্যাক্ট এবং কন্টেইনার জুড়ে দুর্বলতা, লাইসেন্স সম্মতি এবং গুণগত ঝুঁকির জন্য স্ক্যান করে।
- একাধিক স্ক্যানিং কৌশল → এমনকি অঘোষিত কম্পোনেন্ট শনাক্ত করার জন্য ডিপেন্ডেন্সি, বাইনারি, কোডপ্রিন্ট এবং স্নিপেট অ্যানালাইসিস সমর্থন করে।
- ঝুঁকি অগ্রাধিকার → বিশেষভাবে ব্ল্যাক ডাক সিকিউরিটি অ্যাডভাইজরি ব্যবহার করে তীব্রতা, প্রভাব এবং প্রেক্ষাপট মূল্যায়ন করে—যা আরও সুচিন্তিত প্রতিকার ব্যবস্থা গ্রহণে সক্ষম করে।
- নীতি ব্যবস্থাপনা ও স্বয়ংক্রিয়করণ → তদনুসারে, এটি উন্নয়ন, নির্মাণ এবং স্থাপন পর্যায় জুড়ে উন্মুক্ত-উৎস ব্যবহারের নীতিমালা প্রয়োগের সুযোগ দেয়।
- SBOM উৎপাদন ও পর্যবেক্ষণ তৈরি করুন, আমদানি করুন এবং নিরীক্ষণ করুন SBOMস্বচ্ছতা এবং সম্মতি নিশ্চিত করার জন্য SPDX/CycloneDX সমর্থন সহ।
কনস:
- রিয়েল-টাইম ম্যালওয়্যার সনাক্তকরণ নেই ওপেন-সোর্স নির্ভরতাগুলিতে থাকা ম্যালওয়্যার সক্রিয়ভাবে সনাক্ত বা ব্লক করা যায় না।
- ভারী পরিচালন ওভারহেড এর গভীরতার কারণে, বিভিন্ন পরিবেশে এটি স্থাপন, পরিবর্ধন এবং রক্ষণাবেক্ষণ করা সম্পদ-নিবিড় হতে পারে।
- সীমিত ডেভেলপার অভিজ্ঞতা → এছাড়াও এতে নির্বিঘ্ন IDE ইন্টিগ্রেশন এবং ডেভেলপার-কেন্দ্রিক UX-এর অভাব রয়েছে, যা এর ব্যবহারকে ধীর করে দিতে পারে এবং ইঞ্জিনিয়ারিং দলগুলোর জন্য অসুবিধা বাড়াতে পারে।
💲 এর বিবরণ মূল্য নির্ধারণ*:
- প্রতি টিম সদস্যের জন্য বছরে ৫২৫ ডলার থেকে শুরু। (নিরাপত্তা সংস্করণ) — বার্ষিক বিল করা হয়, সাথে একটি সর্বনিম্ন ২০ জন ব্যবহারকারী.
- কোন নমনীয়তা নেই প্রতিষ্ঠান জুড়ে সকল ব্যবহারকারীকে সমানভাবে লাইসেন্স প্রদান করতে হবে।
- সাপ্লাই চেইন সংস্করণের জন্য কাস্টম মূল্য নির্ধারণ প্রয়োজন। বাইনারি স্ক্যানিং, স্নিপেট বিশ্লেষণ এবং এর মতো উন্নত বৈশিষ্ট্যগুলির জন্য প্রয়োজন SBOM অটোমেশন।
5. ভেরা কোড SAST টুল
সংক্ষিপ্ত বিবরণ: ভেরাকোডের সফটওয়্যার কম্পোজিশন বিশ্লেষণ (SCAএটি এর বৃহত্তর অ্যাপ্লিকেশন নিরাপত্তা প্ল্যাটফর্মের একটি অংশ। বিশেষত, এটি ওপেন-সোর্স উপাদানগুলিতে দুর্বলতা এবং লাইসেন্স ঝুঁকি শনাক্ত করার উপর মনোযোগ দেয়, যেখানে নিম্নলিখিত বিষয়গুলির উপর বিশেষভাবে জোর দেওয়া হয়: enterprise সম্মতি এবং নীতিমালা প্রয়োগ।
তবে, যদিও এটি ভেরাকোড ইকোসিস্টেমের সাথে ভালোভাবে সমন্বিত, তবুও এতে আধুনিক সফটওয়্যার কম্পোজিশন অ্যানালাইসিস টুলগুলোতে থাকা গভীরতর এক্সপ্লয়টেবিলিটি কনটেক্সট এবং ডেভেলপার-বান্ধব অটোমেশন ফিচারের অভাব রয়েছে। ফলে, দ্রুতগতির ডেভেলপমেন্ট পরিবেশে দলগুলোর পক্ষে আসল হুমকিগুলোকে অগ্রাধিকার দেওয়া বা প্রতিকার প্রক্রিয়াকে সুসংহত করা আরও কঠিন হয়ে পড়তে পারে।
মুখ্য সুবিধা:
- সমন্বিত অ্যাপসেক প্ল্যাটফর্ম → SCA এটি ভেরাকোডের ব্যাপক স্যুটের একটি অংশ হিসেবে কাজ করে, যার ফলে স্ট্যাটিক, ডাইনামিক এবং ওপেন-সোর্স টেস্টিং জুড়ে নিরাপত্তা কার্যক্রম সুসংহত হয়।
- স্বয়ংক্রিয় স্ক্যানিং → ওপেন-সোর্স কম্পোনেন্টগুলোর দুর্বলতা স্বয়ংক্রিয়ভাবে শনাক্ত করে, বিশেষ করে নির্ধারিত বা ট্রিগার করা কোড বিশ্লেষণের সময়।
- বিস্তারিত প্রতিবেদন → ফলস্বরূপ, এটি দুর্বলতা এবং লাইসেন্স পরিপালন বিষয়ে ব্যাপক প্রতিবেদন প্রদান করে যা সহায়তা করে enterprise-স্তরের ঝুঁকি ব্যবস্থাপনা।
- নীতি প্রয়োগ → প্রতিষ্ঠানগুলিকে সকল ক্ষেত্রে নিরাপত্তা ও সম্মতি নীতিমালা ধারাবাহিকভাবে নির্ধারণ এবং প্রয়োগ করতে সক্ষম করে। pipelines.
কনস:
- কোন EPSS বা পৌঁছানোর যোগ্যতা বিশ্লেষণ নেই → ফলে, শোষণযোগ্যতা বা রানটাইম প্রাসঙ্গিকতার উপর ভিত্তি করে দুর্বলতার অগ্রাধিকার নির্ধারণের অভাব রয়েছে।
- কোন ম্যালওয়্যার সনাক্তকরণ নেই → রিয়েল টাইমে ক্ষতিকর ওপেন-সোর্স উপাদানগুলো সক্রিয়ভাবে শনাক্ত বা ব্লক করতে পারে না।
- ডেভেলপার-বান্ধব নয় → এছাড়াও, এর প্ল্যাটফর্ম-কেন্দ্রিক নকশা বিভিন্ন উন্নয়ন সরঞ্জাম এবং কর্মপ্রবাহের সাথে নির্বিঘ্ন একীকরণকে সীমিত করতে পারে।
💲 এর বিবরণ মূল্য নির্ধারণ*:
- গড় চুক্তিমূল্য বছরে ১৮,৬৩৩ ডলার — ভিত্তি করে প্রকৃত গ্রাহকের ক্রয়ের ডেটা.
- কোনো সর্বাঙ্গীণ পরিকল্পনা নেই, যাহোক, SCA সম্পূর্ণ সুরক্ষার জন্য এটি অবশ্যই অন্যান্য ভেরাকোড সলিউশনের সাথে ক্রয় করতে হবে।
- কাস্টম কোটেশন প্রয়োজনফলে, কোনো স্বচ্ছ বা স্ব-পরিষেবামূলক মূল্য নির্ধারণ ব্যবস্থা উপলব্ধ নেই।
৫. সোনোটাইপ নেক্সাস লাইফসাইকেল
সংক্ষিপ্ত বিবরণ: সোনোটাইপ জীবনচক্র একটি শক্তিশালী হয় SCA সম্পূর্ণ সফটওয়্যার ডেভেলপমেন্ট লাইফসাইকেল জুড়ে টিমগুলোকে ওপেন-সোর্স নিরাপত্তা ও গভর্নেন্স পরিচালনায় সাহায্য করার জন্য নির্মিত একটি টুল। শুরুতেই, এটি স্বয়ংক্রিয় পলিসি প্রয়োগ, রিয়েল-টাইম ঝুঁকি শনাক্তকরণ এবং ডেভেলপারদের দ্রুত সমস্যা সমাধানে সাহায্যকারী টুলের মতো দরকারি ফিচার প্রদান করে।
তবে, এর অনেক মূল বৈশিষ্ট্যের জন্য অতিরিক্ত প্ল্যাটফর্ম উপাদানের প্রয়োজন হয়। এছাড়াও, মূল্য বিভিন্ন মডিউলে বিভক্ত, যার ফলে শুরুতেই সম্পূর্ণ খরচ বোঝা কঠিন হয়ে পড়ে। ফলস্বরূপ, যে দলগুলো আরও সহজ এবং অনুমানযোগ্য সমাধান খুঁজছে, তাদের জন্য সেটআপ এবং বাজেট উভয়ই পরিচালনা করা চ্যালেঞ্জিং হতে পারে।
মুখ্য সুবিধা:
- স্বয়ংক্রিয় শাসন উন্নয়ন প্রক্রিয়া জুড়ে নিজস্ব নিরাপত্তা ও লাইসেন্স নীতিমালা প্রয়োগ করে, CI/CDএবং স্থাপন pipelines. এইভাবেসংগঠনগুলি ধারাবাহিকতা বজায় রাখতে পারে standardসকল দল জুড়ে।
- রিয়েল-টাইম দুর্বলতা সনাক্তকরণ ওপেন-সোর্স কম্পোনেন্টগুলো জুড়ে পরিচিত দুর্বলতা এবং লাইসেন্স সংক্রান্ত ঝুঁকি ক্রমাগত পর্যবেক্ষণ করে। ফলেদলগুলো উদীয়মান হুমকি সম্পর্কে দ্রুত সচেতনতা লাভ করে।
- এআই-চালিত নির্ভরতা ব্যবস্থাপনা গতিশীল ঝুঁকি মূল্যায়নের ভিত্তিতে স্বয়ংক্রিয়ভাবে ছাড় এবং আপগ্রেড প্রয়োগ করে। পরন্তুএর ফলে কায়িক শ্রম কমে এবং সামঞ্জস্য বাড়ে।
- অগ্রাধিকার ইঞ্জিন → প্রতিকারের জন্য সবচেয়ে প্রভাবশালী হুমকিগুলো চিহ্নিত করতে নাগালের মধ্যে থাকা তথ্য এবং রিয়েল-টাইম সংকেত ব্যবহার করে। অতএবএর ফলে ডেভেলপাররা অপ্রয়োজনীয় তথ্য ঘাঁটাঘাঁটি না করে, যা সত্যিই গুরুত্বপূর্ণ তার উপর মনোযোগ দিতে পারেন।
- বিকাশকারী Dashboard → ডেভেলপারদের জন্য তাদের বিদ্যমান টুলগুলোর মধ্যেই গুরুত্বপূর্ণ তথ্য কেন্দ্রীভূত করে, যা এর ব্যবহার বৃদ্ধি করে এবং প্রতিক্রিয়ার সময় কমিয়ে আনে। লক্ষণীয়ভাবেএর ফলে নিরাপত্তা ও প্রকৌশল বিভাগের মধ্যে সহযোগিতা উন্নত হয়।
- SBOM ম্যানেজমেন্ট SPDX এবং CycloneDX ফরম্যাটে রপ্তানির সুবিধা রয়েছে। যাহোকসম্পূর্ণ স্বয়ংক্রিয়করণ এবং সম্মতি সমর্থনের জন্য অতিরিক্ত উপাদানের প্রয়োজন হতে পারে।
কনস:
- রিয়েল-টাইম ম্যালওয়্যার সনাক্তকরণ নেই ফলস্বরূপ, এতে ক্ষতিকারক ওপেন-সোর্স প্যাকেজগুলির বিরুদ্ধে সক্রিয় প্রতিরক্ষার অভাব রয়েছে যা আপনার নিরাপত্তা বিঘ্নিত করতে পারে। pipeline.
- মডুলার প্ল্যাটফর্মের প্রয়োজনীয়তা → অন্য কথায়, মূল বৈশিষ্ট্যগুলো কেবল তখনই কাজ করে যদি আপনি IQ সার্ভারের মতো অতিরিক্ত টুল যোগ করেন, SBOM ম্যানেজার, অথবা ফায়ারওয়াল।
- খণ্ডিত মূল্য নির্ধারণ মডেল → ফলস্বরূপ, দলগুলোকে একাধিক লাইসেন্স ও অ্যাড-অন কিনতে হয়, যা ব্যবসার প্রসারের সাথে সাথে খরচ এবং সেটআপের জটিলতা দুটোই বাড়িয়ে দেয়।
💲 এর বিবরণ মূল্য নির্ধারণ*:
- প্রতি ব্যবহারকারীর জন্য মাসিক ৫৭.৫০ ডলার থেকে শুরু।তবে, এর জন্য একটি পৃথক আইকিউ সার্ভার লাইসেন্সও প্রয়োজন, যা শুধুমাত্র কাস্টম কোটেশনের মাধ্যমে পাওয়া যায়।
- উপরন্তু, কোনো সমন্বিত মূল্য নির্ধারণ ব্যবস্থা নেই, যেমন বৈশিষ্ট্যসমূহ SBOMফায়ারওয়াল এবং কন্টেইনার সিকিউরিটি আলাদাভাবে ক্রয় করতে হবে।
- ফলেখণ্ডিত লাইসেন্সিং মডেলের কারণে টুল, ব্যবহারকারীর সংখ্যা এবং ডেপ্লয়মেন্ট সেটআপের উপর ভিত্তি করে মোট খরচ বৃদ্ধি পায়।
৬. জেফ্রগ এক্সরে SCA টুল
সংক্ষিপ্ত বিবরণ: জেফ্রগ এক্সরাy এটি বাইনারি, কন্টেইনার এবং ওপেন-সোর্স প্যাকেজ সুরক্ষিত করার জন্য নির্মিত একটি সফটওয়্যার কম্পোজিশন অ্যানালাইসিস টুল। এটি JFrog প্ল্যাটফর্মের সাথে নিবিড়ভাবে সমন্বিত হয়ে প্রাথমিক সনাক্তকরণ এবং সম্পূর্ণ প্রক্রিয়া জুড়ে নিরবচ্ছিন্ন পর্যবেক্ষণের সুবিধা প্রদান করে। SDLCএর ফলে, ডেভেলপাররা তাদের কাজের পদ্ধতিতে কোনো পরিবর্তন না এনেই ঝুঁকিগুলো আগেভাগে শনাক্ত করতে পারেন।
তবে, এর কিছু অত্যাধুনিক ফিচার, যেমন ম্যালওয়্যার শনাক্তকরণ এবং গভীর ঝুঁকি স্কোরিং, মালিকানাধীন সিস্টেমের উপর নির্ভরশীল। এছাড়াও, এই ফিচারগুলো ব্যবহারের জন্য প্রায়শই অতিরিক্ত মডিউল কিনতে হয়। ফলে, সেটআপের সময় টিমগুলোকে অতিরিক্ত খরচ এবং জটিলতার সম্মুখীন হতে হতে পারে।
মুখ্য সুবিধা:
- পুনরাবৃত্তিমূলক স্ক্যানিং → এটি বাইনারি, কন্টেইনার এবং ওপেন-সোর্স প্যাকেজগুলোর গভীরে স্ক্যান করে। ফলে, আপনি দুর্বলতা এবং লাইসেন্স সংক্রান্ত ঝুঁকি সম্পর্কে সম্পূর্ণ ধারণা পান।
- ম্যালওয়্যার এবং হুমকি সনাক্তকরণ → ক্ষতিকারক উপাদান শনাক্ত করতে অভ্যন্তরীণ হুমকি সংক্রান্ত তথ্য ব্যবহার করে। উল্লেখযোগ্যভাবে, এর মধ্যে এমন ঝুঁকিও অন্তর্ভুক্ত রয়েছে যা সর্বজনীন CVE ফিডে তালিকাভুক্ত নয়।
- SBOM এবং VEX সাপোর্ট → SPDX এবং CycloneDX তৈরি করে SBOMVEX অ্যানোটেশন সহ। অন্য কথায়, এটি দলগুলোকে নিয়ম মেনে চলতে এবং নিরীক্ষার জন্য প্রস্তুত থাকতে সাহায্য করে।
- পরিচালন ঝুঁকি নীতিমালা → বয়স, অবদানকারীর কার্যকলাপ এবং ব্যবহারের প্রবণতার উপর ভিত্তি করে অবিশ্বস্ত প্যাকেজগুলিকে ব্লক করে। ফলে, ঝুঁকিপূর্ণ উপাদানগুলি শুরুতেই বাদ পড়ে যায়।
- IDE এবং CI/CD ইন্টিগ্রেশন → সরাসরি ডেভ টুলগুলিতে রিয়েল-টাইম ফিডব্যাক প্রদান করে এবং pipelineএইভাবে, সরবরাহের গতি না কমিয়েই নিরাপত্তা নিশ্চিত করা হয়।
- নিরাপত্তা গবেষণা-চালিত অভ্যন্তরীণ গবেষণা থেকে প্রাপ্ত প্রাসঙ্গিক তথ্যের মাধ্যমে CVE-গুলোকে সমৃদ্ধ করে। এর ফলে, টিমগুলো প্রকৃত ঝুঁকি সম্পর্কে আরও স্পষ্ট ধারণা পায়।
কনস:
- শোষণযোগ্যতা স্কোরিং নেই (যেমন, EPSS) → অতএবঅগ্রাধিকার নির্ধারণে রানটাইম এবং পৌঁছানোর যোগ্যতার প্রেক্ষাপটের অভাব রয়েছে।
- JFrog ইকোসিস্টেমের সাথে নিবিড়ভাবে সংযুক্ত → এই কারনেএটি শুধুমাত্র JFrog-এ আগে থেকেই থাকা ব্যবহারকারীদের জন্য আদর্শ; এর স্বতন্ত্র ব্যবহার সীমিত।
- উন্নত বৈশিষ্ট্যগুলির জন্য অতিরিক্ত লাইসেন্সিং প্রয়োজন। → উদাহরণ স্বরূপঅ্যাডভান্সড সিকিউরিটি বা রানটাইম ইন্টিগ্রিটির মতো সুবিধাগুলো শুধুমাত্র সর্বোচ্চ স্তরের প্ল্যানগুলোতেই পাওয়া যায়।
💲 এর বিবরণ মূল্য নির্ধারণ*:
- $960/মাস থেকে শুরু হয়। SCA বৈশিষ্ট্যগুলি পিছনে লক করা আছে Enterprise এক্স স্তর।
- উপরন্তুপ্যাকেজ কিউরেশন এবং রানটাইম ইন্টিগ্রিটির মতো মূল বৈশিষ্ট্যগুলো আলাদাভাবে বিক্রি করা হয়।
- সর্বেসর্বামূল্য নির্ধারণ প্রক্রিয়াটি খণ্ডিত এবং অ্যাড-অন ও স্থাপনার পরিধি বাড়ার সাথে সাথে তা দ্রুত বৃদ্ধি পায়।
৯. চেকমার্ক্স ওয়ান SCA
সংক্ষিপ্ত বিবরণ: চেকমার্কস ওয়ান SCA এটি একটি বৃহত্তর অ্যাপ্লিকেশন নিরাপত্তা প্ল্যাটফর্মের অংশ হিসেবে সফটওয়্যার গঠন বিশ্লেষণ প্রদান করে। বিশেষত, এটি ওপেন-সোর্স দুর্বলতা, লাইসেন্স ঝুঁকি এবং ক্ষতিকারক প্যাকেজ সনাক্ত করতে সাহায্য করে এবং শোষণযোগ্য পাথ সনাক্তকরণের মতো উন্নত বৈশিষ্ট্য প্রদান করে। SBOM প্রজন্ম।
তবে, এতে অন্তর্নির্মিত ম্যালওয়্যার সুরক্ষার অভাব রয়েছে। SDLC এবং রিয়েল-টাইম, পৌঁছানোর যোগ্যতার উপর ভিত্তি করে অগ্রাধিকার দেওয়ার সুবিধা দেয় না। অধিকন্তু, যে সক্ষমতাগুলো সাধারণত অন্যান্য প্ল্যাটফর্মে একত্রিত থাকে, সেগুলোর জন্য এখানে আলাদা মডিউলের প্রয়োজন হয়। ফলস্বরূপ, এর নির্ভরতা... enterprise লাইসেন্সিং এবং মডিউলার অ্যাড-অনগুলো নিরাপত্তা দলগুলোর জন্য জটিলতা ও খরচ উভয়ই উল্লেখযোগ্যভাবে বাড়িয়ে দিতে পারে।
মুখ্য সুবিধা:
- শোষণযোগ্য পথ সনাক্তকরণ → রানটাইম চলাকালীন কোন দুর্বলতাগুলো প্রকৃতপক্ষে ব্যবহারযোগ্য, তা তুলে ধরে। ফলেদলগুলো প্রকৃত গুরুত্বপূর্ণ বিষয়গুলোকে অগ্রাধিকার দিতে পারে।
- ক্ষতিকারক প্যাকেজ সনাক্তকরণ → অস্ত্রায়িত ওপেন-সোর্স উপাদানসমূহ শনাক্ত করে। এই পথেসরবরাহ শৃঙ্খলের হুমকিগুলো উৎপাদনে পৌঁছানোর আগেই প্রতিহত করা হয়।
- ব্যক্তিগত প্যাকেজ স্ক্যানিং মালিকানাধীন এবং অভ্যন্তরীণ প্যাকেজগুলো স্ক্যান করে, এমনকি যদি সেগুলো পাবলিক রেজিস্ট্রিগুলোতে তালিকাভুক্ত না থাকে। অতএবলুকানো ঝুঁকিগুলো অলক্ষিত থাকে না।
- লাইসেন্স ঝুঁকি বিশ্লেষণ → সুস্পষ্ট ও কার্যকর প্রতিবেদনের মাধ্যমে ওপেন-সোর্স লাইসেন্স সংক্রান্ত সমস্যাগুলো চিহ্নিত করে। এইভাবেআইনি এবং সম্মতি সংক্রান্ত ঝুঁকিগুলো পরিচালনা করা সহজতর হয়।
- SBOM প্রজন্ম → SPDX এবং CycloneDX রপ্তানি করে SBOMএক ক্লিকে। তদনুসারেএটি নিরীক্ষা সহজ করে এবং নিয়ন্ত্রক প্রয়োজনীয়তা পূরণে সহায়তা করে।
- এআই-উৎপাদিত কোড স্ক্যানিং → লুকানো নিরাপত্তা ঝুঁকি এবং নীতি লঙ্ঘন শনাক্ত করতে এআই-সহায়তাযুক্ত কোড বিশ্লেষণ করে। অতএবজেনারেটিভ কোড ব্যবহার করার সময়েও আপনি নিয়ন্ত্রণে থাকেন।
কনস:
- রিয়েল-টাইম ম্যালওয়্যার সনাক্তকরণ নেই উদীয়মান হুমকি শনাক্ত করার জন্য ধারাবাহিক আচরণগত পর্যবেক্ষণের অভাব রয়েছে।
- দেশি নেই CI/CD or pipeline একীকরণের জন্য SCA এর পরিবর্তে, এটি বৃহত্তর চেকমার্ক্স প্ল্যাটফর্ম ইন্টিগ্রেশনের উপর নির্ভর করে, যা সেটআপের অতিরিক্ত কাজ যোগ করে।
- মডিউলার সেটআপ জটিলতা বাড়ায় → পূর্ণ SCA কভারেজের জন্য অন্যান্য চেকমার্ক্স সলিউশনের সাথে যুগলবন্দী করার প্রয়োজন হতে পারে।
- শুধুমাত্র কাস্টম লাইসেন্সিং সেলফ-সার্ভ প্রাইসিং ব্যবস্থা না থাকলে বাজেট প্রণয়ন ও ক্রয় প্রক্রিয়া উভয়ই কম অনুমানযোগ্য এবং অধিক সময়সাপেক্ষ হয়ে ওঠে।
💲 এর বিবরণ মূল্য নির্ধারণ*:
- আরম্ভ করা হয় enterprise-স্তরের মূল্য নির্ধারণ: রিপোর্ট করা মোতায়েন পাল্লা হতে Year 75,000 থেকে $ 150,000 / বছরে.
- কোনো সর্বাঙ্গীণ পরিকল্পনা নেই, পরিবর্তে, SCA এটি অনেকগুলো মডিউলার সমাধানের মধ্যে একটি; পূর্ণাঙ্গ কভারেজের জন্য একাধিক টুল একত্রিত করা প্রয়োজন।
১. সেমগ্রেপ SCA টুল
সংক্ষিপ্ত বিবরণ: সেমগ্রেপ সাপ্লাই চেইন একটি হালকা ওজনের SCA ডেভেলপারদের জন্য ডিজাইন করা একটি সমাধান। এটি রিচেবিলিটি-ভিত্তিক অগ্রাধিকার ব্যবহার করে অ্যালার্ট ক্লান্তি কমায় এবং লাইসেন্স কমপ্লায়েন্সের মতো মূল বৈশিষ্ট্যগুলি প্রদান করে। SBOM উৎপাদন, এবং কার্যকর প্রতিকার।
তবে, এতে গুরুত্বপূর্ণ সুরক্ষার অভাব রয়েছে CI/CD pipelineসফটওয়্যার সাপ্লাই চেইন, বিল্ড সিস্টেম এবং ম্যালওয়্যার হুমকির কারণে সফটওয়্যার সাপ্লাই চেইনের গুরুত্বপূর্ণ পর্যায়গুলো অরক্ষিত থেকে যায়, যা এটিকে একটি পূর্ণাঙ্গ অ্যাপসেক প্রোগ্রামের জন্য উপযুক্ত করে তোলে না।
মুখ্য সুবিধা:
- পৌঁছানোর যোগ্যতার উপর ভিত্তি করে অগ্রাধিকার নির্ধারণ → শুধুমাত্র রানটাইমে সক্রিয় হওয়া দুর্বলতাগুলোকেই চিহ্নিত করে।
- লাইসেন্স সম্মতি প্রয়োগ এর ফলে, এটি লঙ্ঘনগুলো মার্জ হওয়া থেকে আটকাতে সরাসরি পিআর (PR) পর্যায়েই ঝুঁকিপূর্ণ প্যাকেজগুলোকে ব্লক করতে পারে।
- SBOM প্রজন্ম → সম্পূর্ণ ডিপেন্ডেন্সি সার্চ সহ CycloneDX সমর্থন করে।
- ডেভেলপার-কেন্দ্রিক ইউএক্স IDE, GitHub, GitLab এবং জনপ্রিয় অন্যান্য প্ল্যাটফর্মের সাথে সমন্বিত হয় CI/CD সরঞ্জাম।
- প্রতিকারমূলক অন্তর্দৃষ্টি সেই কারণে, এটি প্রভাবিত কোড লাইনগুলোকে হাইলাইট করে এবং সমাধান প্রক্রিয়াকে সহজ করার জন্য ধাপে ধাপে নির্দেশনা প্রদান করে।
কনস:
- না CI/CD or Build Security → সুতরাং, এটি সুরক্ষিত করতে পারে না pipelines, বিল্ড, বা প্রোডাকশন আর্টিফ্যাক্ট।
- কোন ম্যালওয়্যার সনাক্তকরণ নেই → ফলে, এটি আপনার সফটওয়্যার সরবরাহ শৃঙ্খলে থাকা ক্ষতিকারক প্যাকেজগুলো শনাক্ত করতে পারে না।
- খণ্ডিত বৈশিষ্ট্য সেট কোড, সাপ্লাই চেইন এবং সিক্রেটস মডিউলগুলো আলাদাভাবে কিনতে হবে।
- খরচ দ্রুত বাড়তে থাকে প্রকৃতপক্ষে, দলের আকার বাড়ার সাথে সাথে অবদানকারী-ভিত্তিক মূল্য নির্ধারণ দ্রুত বৃদ্ধি পায়।
💲 এর বিবরণ মূল্য নির্ধারণ*:
- আরম্ভ করা হয় প্রতি অবদানকারী প্রতি পণ্যের জন্য প্রতি মাসে ৪০ ডলার.
- কোনো সর্বাঙ্গীণ প্ল্যাটফর্ম নেইসম্পূর্ণ কভারেজ পেতে প্রতিটি পণ্য আলাদাভাবে কিনতে হবে। SDLC.
- লাইসেন্স লক-ইনসকল অবদানকারীকে সমস্ত মডিউল জুড়ে সমানভাবে লাইসেন্সপ্রাপ্ত হতে হবে।
৯. মেন্ড.আইও SCA টুল
সংক্ষিপ্ত বিবরণ:
Mend.io SCA এটি একটি সম্পূর্ণ অ্যাপসেক প্ল্যাটফর্মের অংশ, যা ওপেন-সোর্স দুর্বলতা, লাইসেন্স সংক্রান্ত সমস্যা এবং সাপ্লাই চেইন হুমকি খুঁজে বের করতে ও সমাধান করার জন্য তৈরি করা হয়েছে। বিশেষত, এটি রিচেবিলিটি অ্যানালাইসিস এবং স্মার্ট প্রায়োরিটাইজেশন সুবিধা প্রদান করে, যা আপনাকে শুধুমাত্র CVE সংখ্যার উপর নয়, বরং প্রকৃত ঝুঁকির উপর মনোযোগ দিতে সাহায্য করে।
তবে, বেশিরভাগ মূল বৈশিষ্ট্য শুধুমাত্র একটির সাথেই উপলব্ধ। premium লাইসেন্স। ফলে, যেসব দল নমনীয়তা খুঁজছে, তাদের সম্পূর্ণ স্যুটের জন্য অর্থ প্রদান করতে হতে পারে, যা সামগ্রিক খরচ বাড়িয়ে দিতে পারে এবং এর ব্যবহার সীমিত করতে পারে।
মুখ্য সুবিধা:
- নাগালের বিশ্লেষণ → এটি শুধুমাত্র আপনার কোডের সেই দুর্বলতাগুলোকেই চিহ্নিত করে যেগুলো প্রকৃতপক্ষে কাজে লাগানো যায়। ফলে, টিমগুলো কম ঝুঁকিপূর্ণ সমস্যা নিয়ে সময় নষ্ট করে না।
- EPSS-ভিত্তিক ঝুঁকি অগ্রাধিকারকরণ → সবচেয়ে গুরুত্বপূর্ণ হুমকিগুলোকে র্যাঙ্ক করার জন্য CVSS তীব্রতা স্কোরের সাথে এক্সপ্লয়েট ডেটা একত্রিত করে। ফলে, ডেভেলপাররা প্রথমে জরুরি বিষয়গুলো সমাধান করতে পারেন।
- লাইসেন্স সম্মতি সতর্কতা → সমস্যাযুক্ত ওপেন-সোর্স লাইসেন্সগুলো আগেভাগেই শনাক্ত করে এবং তাৎক্ষণিক প্রয়োগে সহায়তা করে। এর মাধ্যমে আপনি আইনি ও পরিচালনগত ঝুঁকি হ্রাস করেন।
- SBOM প্রজন্ম → মেশিন-পাঠযোগ্য তৈরি করে SBOMSPDX এবং CycloneDX ফরম্যাটে। সেই লক্ষ্যে, এটি আপনাকে নিয়ম মেনে চলতে এবং নিরীক্ষার জন্য প্রস্তুত থাকতে সাহায্য করে।
কনস:
- কোন ম্যালওয়্যার সনাক্তকরণ নেই → ক্ষতিকর ওপেন-সোর্স প্যাকেজগুলোর জন্য সক্রিয় স্ক্যানিংয়ের অভাব থাকায় সাপ্লাই চেইন সুরক্ষায় ফাঁক থেকে যায়।
- সীমিত শোষণযোগ্যতার প্রেক্ষাপট → যদিও এতে EPSS অন্তর্ভুক্ত আছে, Mend SCA রানটাইম-স্তরের নাগালের সুবিধা বা ফাংশনের গভীর শনাক্তকরণ সুবিধা প্রদান করে না।
- সীমাবদ্ধ কাস্টম নীতি অটোমেশন আরও বিশেষায়িত প্ল্যাটফর্মের তুলনায় দুর্বলতা প্রতিরোধ বা একত্রীকরণের পূর্বে তা কার্যকর করার ক্ষেত্রে অটোমেশন কম সুনির্দিষ্ট।
- প্ল্যাটফর্ম ইন্টিগ্রেশনের উপর ব্যাপক নির্ভরতা → SCA এর ফিচারগুলো মেন্ড-এর সম্পূর্ণ স্যুটের সাথে নিবিড়ভাবে সংযুক্ত, যা তাদের কার্যক্রমে অন্যান্য টুল ব্যবহারকারী দলগুলোর নমনীয়তাকে সীমিত করে। SDLC.
💲 এর বিবরণ মূল্য নির্ধারণ*:
- প্রতি অবদানকারী ডেভেলপারের জন্য বছরে $১,০০০ থেকে শুরু। — অন্তর্ভুক্ত SCA, SASTকন্টেইনার স্ক্যানিং এবং আরও অনেক কিছু।
- অতিরিক্ত চার্জ প্রযোজ্য মেন্ড এআই এর জন্য PremiumDAST, API নিরাপত্তা এবং সহায়ক পরিষেবাগুলো যুক্ত হওয়ায়, উন্নত সুরক্ষা ব্যবস্থা মূল মূল্যের সাথে উল্লেখযোগ্যভাবে যোগ হয়।
- ব্যবহার-ভিত্তিক নমনীয়তা নেইফলস্বরূপ, দলের আকার এবং নতুন ফিচার গ্রহণের সাথে খরচও দ্রুতগতিতে বৃদ্ধি পায়।
একটি বেছে নেওয়ার সময় বিবেচনা করার মতো অপরিহার্য বৈশিষ্ট্যসমূহ SCA টুল
পর্যালোচনা করা সরঞ্জামগুলোর পরিপ্রেক্ষিতে, একটি সুচিন্তিত নির্বাচনের জন্য এই মানদণ্ডগুলোই সবচেয়ে গুরুত্বপূর্ণ।cisআয়ন:
নাগালের মধ্যে থাকার যোগ্যতা বিশ্লেষণ। এমন একটি টুল যা প্রতিটি ট্রানজিটিভ ডিপেন্ডেন্সির প্রতিটি CVE-কে ফ্ল্যাগ করে, তা সংকেতের চেয়ে বেশি গোলমাল তৈরি করে। নাগালের বিশ্লেষণ এটি নির্ধারণ করে যে ঝুঁকিপূর্ণ কোড রানটাইমে প্রকৃতপক্ষে কার্যকর হচ্ছে কিনা, যার ফলে বেশিরভাগ অপ্রাসঙ্গিক ফলাফল বাদ পড়ে যায় এবং দলগুলো প্রকৃত ঝুঁকির উপর মনোযোগ দিতে পারে।
CVSS-এর বাইরে শোষণযোগ্যতার মেট্রিকসমূহ। এককভাবে CVSS তীব্রতা স্কোর প্রকৃত ঝুঁকির একটি দুর্বল সূচক। যে সরঞ্জামগুলি অন্তর্ভুক্ত করে EPSS স্কোর এবং পরিচিত এক্সপ্লয়েটের সহজলভ্যতা কোন দুর্বলতাগুলো লক্ষ্যবস্তু হওয়ার সম্ভাবনা রয়েছে, সে সম্পর্কে অনেক বেশি নির্ভুল চিত্র প্রদান করে।
প্রতিকার ঝুঁকি সচেতনতা। কোনো ডিপেন্ডেন্সি আপগ্রেড করার মাধ্যমে একটি ভালনারেবিলিটি ঠিক করতে গেলে নতুন ভালনারেবিলিটি দেখা দিতে পারে বা বিল্ডটি ভেঙে যেতে পারে। এমন কিছু টুল রয়েছে যা একটি প্যাচ প্রয়োগ করার আগে তার সম্পূর্ণ সুবিধা-অসুবিধাগুলো দেখিয়ে দেয়, যেমনটি Xygeni করে থাকে। প্রতিকার ঝুঁকি বিশ্লেষণপ্রতিকার যাতে নতুন সমস্যা তৈরি না করে, তা প্রতিরোধ করুন।
রিয়েল-টাইম ম্যালওয়্যার সনাক্তকরণ। CVE ডেটাবেসগুলো শুধুমাত্র প্রকাশিত প্যাকেজগুলোর পরিচিত দুর্বলতাগুলোকেই অন্তর্ভুক্ত করে। সাপ্লাই চেইন আক্রমণে ক্রমবর্ধমানভাবে এমন ক্ষতিকর প্যাকেজ ব্যবহার করা হচ্ছে যেগুলোর কোনো CVE নেই এবং এর জন্য টাইপোস্কোয়াটিং, ডিপেন্ডেন্সি কনফিউশন বা হ্যাক হওয়া মেইনটেইনার অ্যাকাউন্টের ওপর নির্ভর করা হয়। শুধুমাত্র আচরণ-ভিত্তিক, রিয়েল-টাইম ম্যালওয়্যার শনাক্তকরণ ক্ষমতাসম্পন্ন টুলই এই শ্রেণীর হুমকি মোকাবেলা করতে পারে।
CI/CD প্রয়োগ ক্ষমতার সাথে একীকরণ। স্ক্যানিং তখনই মূল্যবান, যখন এর থেকে প্রাপ্ত ফলাফল অনিরাপদ কোডকে প্রোডাকশনে পৌঁছানো থেকে আটকাতে পারে। পলিসি-অ্যাজ-কোড এনফোর্সমেন্ট ইন pull requests এবং pipeline গেটগুলি রূপান্তর করে SCA পরামর্শমূলক সরঞ্জাম থেকে একটি প্রকৃত নিরাপত্তা নিয়ন্ত্রণে।
লাইসেন্স পরিপালন ব্যবস্থাপনা। ওপেন সোর্স লাইসেন্সের বাধ্যবাধকতা শুধু নিরাপত্তাজনিত ঝুঁকিই নয়, বরং একটি আইনি ঝুঁকিও। SCA টুলগুলি প্রত্যক্ষ এবং পরোক্ষ নির্ভরতা জুড়ে লাইসেন্স ট্র্যাক করে, নীতি লঙ্ঘন চিহ্নিত করে এবং সমর্থন করে। SBOM সম্মতি প্রতিবেদন তৈরির জন্য তথ্য সংগ্রহ।
SBOM প্রজন্ম। গ্রাহক, নিয়ন্ত্রক সংস্থা এবং বিভিন্ন ফ্রেমওয়ার্কের পক্ষ থেকে সফটওয়্যার বিল অফ মেটেরিয়ালস-এর প্রয়োজনীয়তা ক্রমশ বাড়ছে, যেমন— CISA এবং ইইউ সাইবার রেজিলিয়েন্স অ্যাক্ট। যাচাই করুন যে টুলটি তৈরি করে SBOMCycloneDX এবং SPDX ফরম্যাটে চাহিদা অনুযায়ী এর অংশ হিসেবে standard কর্মপ্রবাহ, একটি হিসাবে নয় premium অ্যাড-অন।
কিভাবে সঠিক নির্বাচন করবেন SCA টুল
যদি আপনার প্রধান প্রয়োজন হয় ন্যূনতম বাধা সহ ডেভেলপারদের গ্রহণ করানো: Snyk বা Semgrep Supply Chain শক্তিশালী IDE ও Git ইন্টিগ্রেশন এবং ডেভেলপার-বান্ধব UX-এর মাধ্যমে সবচেয়ে সহজে কাজ শুরু করার সুযোগ দেয়।
যদি লাইসেন্স সম্মতি এবং বাইনারি বিশ্লেষণ অগ্রাধিকার হয়: যেসব প্রতিষ্ঠানের জটিল লাইসেন্স পরিচালনা সংক্রান্ত প্রয়োজনীয়তা এবং বিশাল পুরোনো কোডবেস রয়েছে, তাদের জন্য ব্ল্যাক ডাক সবচেয়ে পুঙ্খানুপুঙ্খ বিকল্প হিসেবেই রয়ে গেছে।
যদি আপনি ইতিমধ্যেই একটি নির্দিষ্ট বাস্তুতন্ত্রে থাকেন: JFrog প্ল্যাটফর্ম ব্যবহারকারীদের জন্য JFrog Xray, এবং Checkmarx চালনাকারী দলগুলোর জন্য Checkmarx One SASTএবং ভেরাকোড SCA ভেরাকোড প্ল্যাটফর্মের গ্রাহকদের জন্য এগুলি সকলেই তাদের নিজ নিজ ইকোসিস্টেমের মধ্যে স্বাভাবিক একীকরণের সুযোগ দেয়।
CVE ডিটেকশনের পাশাপাশি যদি আপনার প্রকৃত ম্যালওয়্যার সুরক্ষা প্রয়োজন হয়: একমাত্র জাইজেনি-ই নেটিভ হিসেবে রিয়েল-টাইম, আচরণ-ভিত্তিক ম্যালওয়্যার স্ক্যানিং প্রদান করে। SCA এমন সক্ষমতা, যা এমন সব হুমকিকেও অন্তর্ভুক্ত করে, যেগুলোর সমাধান কোনো CVE ডেটাবেসে নেই।
যদি তুমি চাও SCA একটি পূর্ণাঙ্গ DevSecOps প্রোগ্রামের অংশ হিসেবে: Xygeni-এর মতো একটি সমন্বিত প্ল্যাটফর্ম আলাদা টুল রক্ষণাবেক্ষণের প্রয়োজনীয়তা দূর করে। SCA, SASTগোপনীয়তা IaC, এবং pipeline securityপ্রাপ্ত ফলাফলগুলো পারস্পরিক সম্পর্কযুক্ত করা হয় ASPMব্যবহারযোগ্যতা এবং ব্যবসায়িক প্রেক্ষাপটের ভিত্তিতে অগ্রাধিকারপ্রাপ্ত, এবং এআই অটোফিক্স-এর মাধ্যমে সমাধানকৃত, এই সবকিছুই সিট-ভিত্তিক মূল্য নির্ধারণ ছাড়াই। বিকল্পগুলো তুলনা করুন ব্যবহার করে সেরা অ্যাপ্লিকেশন নিরাপত্তা সরঞ্জাম বৃহত্তর প্রেক্ষাপটের জন্য একটি সংক্ষিপ্ত বিবরণ।
দ্রুত সারসংক্ষেপ
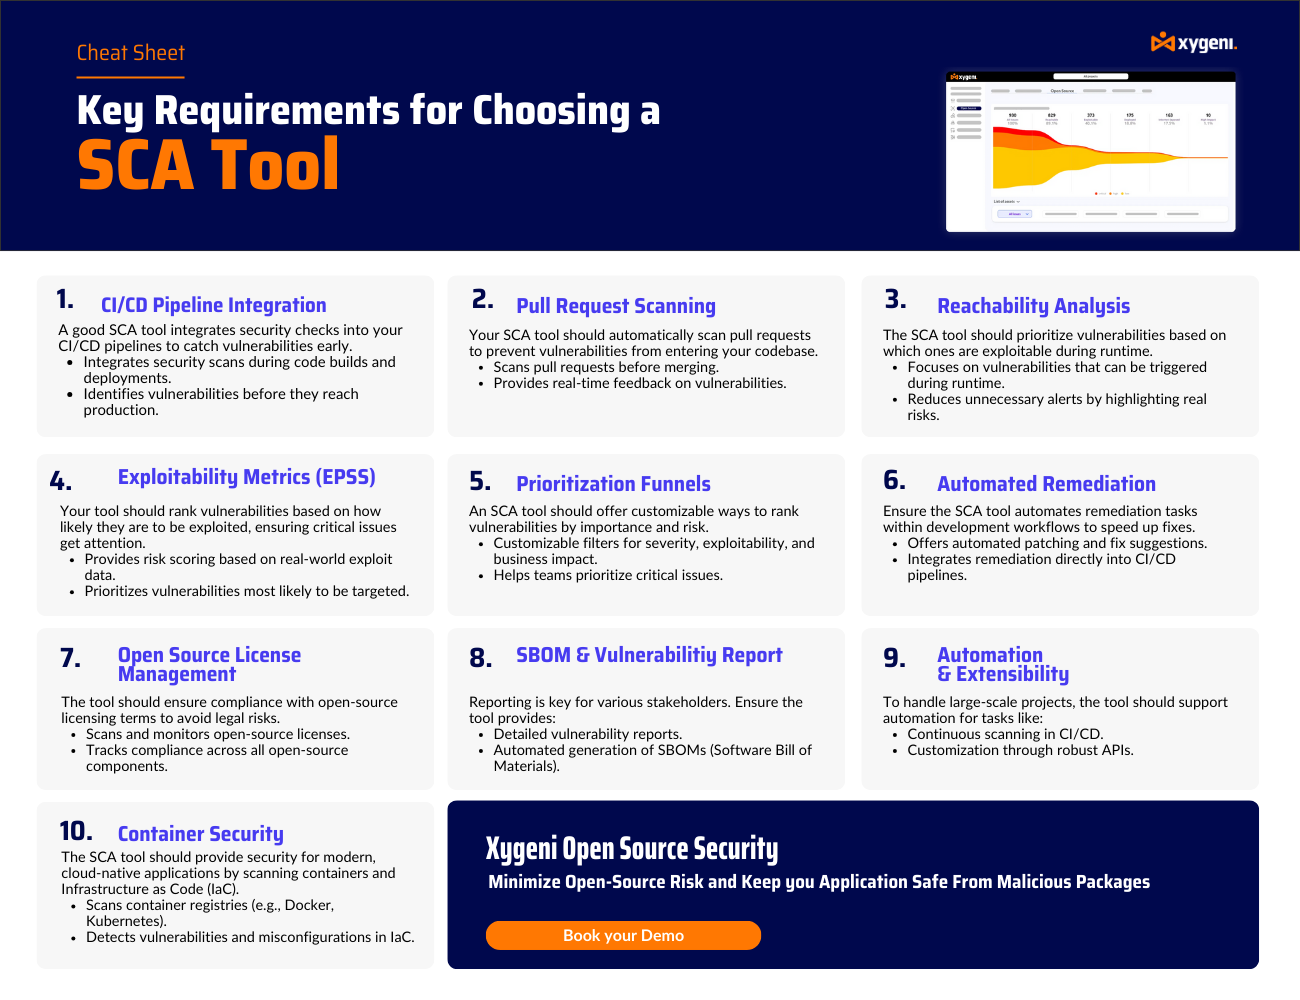
জাইজেনি: সম্পূর্ণ SCA রিচেবিলিটি অ্যানালাইসিস, এক্সপ্লয়টেবিলিটি স্কোরিং এবং রিয়েল-টাইম ম্যালওয়্যার ডিটেকশনের মাধ্যমে সুরক্ষা CI/CD pipelines.
আইকিডোসমন্বিত অ্যাপসেক প্ল্যাটফর্ম যা একত্রিত করে SCA, SASTএকটিমাত্র সমাধানে ক্লাউড নিরাপত্তা, ম্যালওয়্যার শনাক্তকরণ এবং রানটাইম সুরক্ষা।
স্নিকIDE-তে দ্রুত দুর্বলতা স্ক্যানিং এবং প্রতিকারের জন্য ডেভেলপার-বান্ধব টুল pipelines.
কালো হাঁস: Enterpriseওপেন সোর্স লাইব্রেরিগুলোতে উচ্চমানের দৃশ্যমানতা এবং কঠোর লাইসেন্স সম্মতি নিয়ন্ত্রণ।
ভেরাকোডবৃহৎ সংস্থাগুলির জন্য নীতি প্রয়োগ এবং পরিচালনায় নিবদ্ধ একটি সমন্বিত অ্যাপসেক প্ল্যাটফর্ম।
সোনোটাইপ জীবনচক্রগভীর নির্ভরশীলতা পর্যবেক্ষণের মাধ্যমে স্বয়ংক্রিয় নীতি ব্যবস্থাপনা এবং সরবরাহ শৃঙ্খলের দৃশ্যমানতা।
জেফ্রগ এক্সরেউন্নত বাইনারি ও কন্টেইনার স্ক্যানিং, যা JFrog ইকোসিস্টেম ব্যবহারকারী দলগুলোর জন্য সবচেয়ে উপযুক্ত।
চেকমার্কস ওয়ানশোষণযোগ্য পাথ সনাক্তকরণ এবং মডুলার সহ একীভূত অ্যাপসেক সমাধান enterprise কভারেজ।
সেমগ্রেপ সাপ্লাই চেইনহালকা এবং নাগালের উপর ভিত্তি করে SCA ছোট দলগুলোর জন্য, যাদের দ্রুত গ্রহণ করা প্রয়োজন।
Mend.io: SCA ওপেন সোর্স ঝুঁকিগুলোকে অগ্রাধিকার দিতে ও সমাধান করতে সাহায্য করার জন্য রিচেবিলিটি এবং ইপিএসএস স্কোরিং-এর সমন্বয়ে গঠিত একটি প্ল্যাটফর্ম।
কেন জাইজেনি-SCA কি স্মার্ট পছন্দ
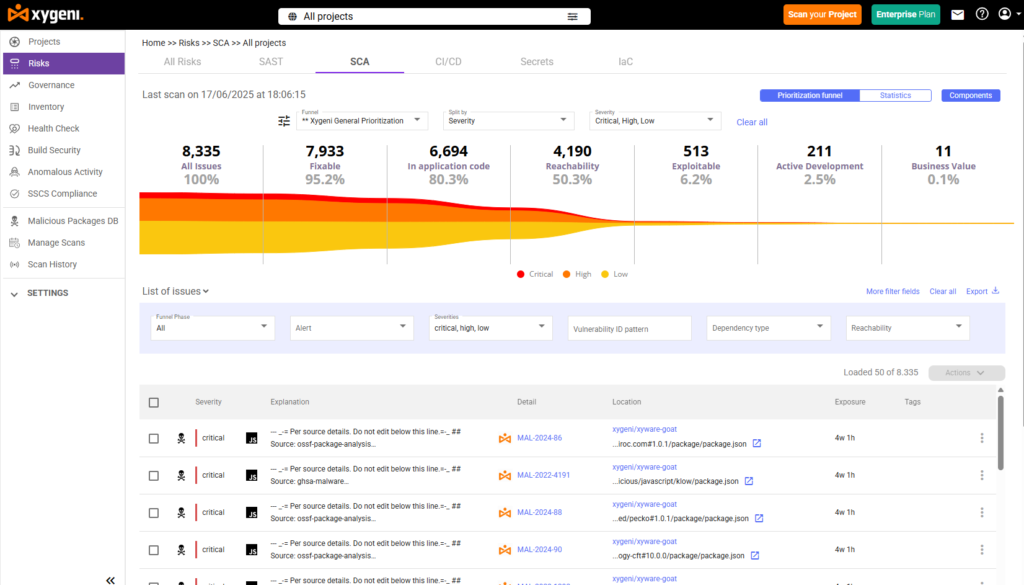
জাইজেনি SCA নিরাপত্তা সরঞ্জামগুলো আজকের আধুনিক দলগুলোর উন্নয়ন পদ্ধতির কথা মাথায় রেখেই তৈরি করা হয়েছে। এগুলো শুধু পুরোনো প্যাকেজগুলোকেই চিহ্নিত করে না। বরং, এগুলো রিয়েল-টাইম থ্রেট ইন্টেলিজেন্স, আরও উন্নত অগ্রাধিকার নির্ধারণ এবং স্বয়ংক্রিয় ব্যবস্থা যুক্ত করে, যা নিশ্চিত করে যে নিরাপত্তা আপনার উন্নয়নের সাথে স্বাভাবিকভাবে খাপ খাইয়ে চলে, এর বিরুদ্ধে নয়।
সফটওয়্যার কম্পোজিশন অ্যানালাইসিস টুলগুলোর মান জাইজেনি যেভাবে উন্নত করে, তা এখানে তুলে ধরা হলো:
প্রাথমিক ম্যালওয়্যার সনাক্তকরণ
জাইজেনি আপনার কোডবেসে পৌঁছানোর আগেই ক্ষতিকারক প্যাকেজ শনাক্ত করে। এর মধ্যে টাইপোস্কোয়াটেড ডিপেন্ডেন্সি এবং সাপ্লাই-চেইন থ্রেট, যেমন ডিপেন্ডেন্সি কনফিউশন, অন্তর্ভুক্ত। ফলে, আপনি শুরুতেই সমস্যা প্রতিরোধ করতে পারেন এবং আপনার কোডবেস সুরক্ষিত রাখতে পারেন। pipeline পরিষ্কার।
পৌঁছানোর যোগ্যতা এবং ইপিএসএস স্কোরিং
অপ্রাসঙ্গিক অ্যালার্ট দিয়ে আপনার টিমকে ভারাক্রান্ত করার পরিবর্তে, জাইজেনি আপনার কোডের মধ্যে যা কিছু প্রকৃতপক্ষে কাজে লাগানো যায়, তার উপরই মনোযোগ দেয়। ফলস্বরূপ, আপনি অপ্রয়োজনীয় তথ্য কমিয়ে শুধু সবচেয়ে গুরুত্বপূর্ণ দুর্বলতাগুলোর উপরই মনোযোগ দিতে পারেন।
স্বয়ংক্রিয় প্রতিকার Pull Requests
Xygeni স্বয়ংক্রিয়ভাবে সবচেয়ে নিরাপদ সমাধানটি প্রস্তাব করে অথবা একটি খুলে দেয় pull request আপনার জন্য। ফলে, আপনার দল তাদের স্বাভাবিক কর্মপ্রবাহে কোনো ব্যাঘাত না ঘটিয়েই দ্রুত প্রতিকার করতে পারবে।
প্রতিকার ঝুঁকি এবং আকস্মিক পরিবর্তন সনাক্তকরণ
জাইজেনি প্রতিটি আপডেট আপনার কোডবেসকে কীভাবে প্রভাবিত করে তা বিশ্লেষণ করে প্রচলিত প্যাচিং পদ্ধতির চেয়েও উন্নত কাজ করে। এর প্রতিকার ইঞ্জিন সংস্করণগুলোকে লাইন বাই লাইন তুলনা করে শনাক্ত করে। ব্রেকিং পরিবর্তন, মুছে ফেলা পদ্ধতি এবং এপিআই পরিবর্তন মার্জ করার আগে।
প্রতিটি প্রস্তাবিত সমাধানকে শ্রেণীবদ্ধ করা হয় কম, মাঝারি বা উচ্চ ঝুঁকিআপনাকে সামনে এগিয়ে যাওয়ার সবচেয়ে নিরাপদ পথটি দেখিয়ে দেয়। এর মাধ্যমে, আপনি নিরাপত্তা, স্থিতিশীলতা এবং উন্নয়নের গতির মধ্যে ভারসাম্য রেখে আত্মবিশ্বাসের সাথে সিদ্ধান্ত নিতে পারেন কোন প্যাচগুলো প্রয়োগ করবেন।
প্যাচ লাগানোর আগে জেনে নিন
সামনে commitযেকোনো আপডেটের সাথে সাথে, Xygeni প্রতিটি প্যাচ ঠিক কী কাজ করে তা বিশদভাবে ব্যাখ্যা করে। আপনি দেখতে পাবেন এটি কোন কোন CVE ঠিক করে, এটি নতুন কোনো ঝুঁকি তৈরি করে কিনা, এবং এটি কম্পাইলেশনকে প্রভাবিত করতে পারে কিনা। এই স্বচ্ছতা আপনাকে আত্মবিশ্বাসের সাথে কাজ করতে এবং অপ্রয়োজনীয় পুনর্গঠন এড়াতে সাহায্য করে।
কোড-স্তরের প্রভাব বুঝুন
মার্জ করার আগে Xygeni মুছে ফেলা বা পরিবর্তিত মেথড, প্রভাবিত ফাইল এবং সম্ভাব্য বিল্ড ত্রুটিগুলো হাইলাইট করে। এর ফলে, আপনি কম্পাইলেশন ব্যর্থতা এড়াতে পারেন এবং এমনকি ক্রিটিক্যাল পাথগুলোকেও স্থিতিশীল রাখতে পারেন।
CI/CDডিজাইন অনুযায়ী স্থানীয়
Xygeni আপনার বিদ্যমান ওয়ার্কফ্লোতে কোনো বাধা ছাড়াই খাপ খাইয়ে নেয়। এটি GitHub Actions, GitLab, Jenkins, Bitbucket এবং অন্যান্য প্ল্যাটফর্মের সাথে কাজ করে। সর্বোপরি, এটি কোনো কিছুর গতি না কমিয়েই সহজে ইন্টিগ্রেট হয়।
SBOM এবং লাইসেন্স Guardrails
Xygeni SPDX বা CycloneDX তৈরি করে। SBOMএটি স্বয়ংক্রিয়ভাবে লাইসেন্স সম্মতি বিধি রিয়েল টাইমে প্রয়োগ করে। এর ফলে, আপনি পুরো ডেভেলপমেন্ট লাইফসাইকেল জুড়ে অডিট-প্রস্তুত এবং নিয়ম মেনে চলতে সক্ষম থাকেন।
সব মিলিয়ে, জাইজেনি SCA নিরাপত্তা সরঞ্জাম আপনাকে গুরুত্বপূর্ণ বিষয়গুলো ঠিক করতে, ত্রুটি এড়াতে এবং আত্মবিশ্বাসের সাথে সুরক্ষিত কোড সরবরাহ করতে সাহায্য করে। আপনি শুধু সমস্যার জন্য স্ক্যান করেন না, বরং বুদ্ধিমত্তার সাথে সেগুলোর সমাধান করেন।
সর্বশেষ ভাবনা
প্রোডাকশন সফটওয়্যার সরবরাহকারী দলগুলোর জন্য সফটওয়্যার কম্পোজিশন অ্যানালাইসিস এখন আর ঐচ্ছিক নয়। ওপেন সোর্স সাপ্লাই চেইন একটি সক্রিয় আক্রমণের ক্ষেত্র, এবং শুধুমাত্র CVE স্ক্যানিং এমন কিছু প্রকৃত ফাঁক রেখে যায়, যা ক্ষতিকারক গোষ্ঠীগুলো ইতিমধ্যেই কাজে লাগাচ্ছে।
এখানে পর্যালোচনা করা দশটি টুল হালকা ওপেন সোর্স স্ক্যানার থেকে শুরু করে পূর্ণাঙ্গ পর্যন্ত বিভিন্ন ধরনের পদ্ধতিকে অন্তর্ভুক্ত করে। enterprise গভর্নেন্স প্ল্যাটফর্ম। সঠিক পছন্দটি নির্ভর করে আপনার দলের আকার, বিদ্যমান টুলিং, কমপ্লায়েন্সের প্রয়োজনীয়তা এবং আপনার নিরাপত্তা প্রোগ্রামকে CVE ডিটেকশনের বাইরে কতটা এগিয়ে যেতে হবে তার উপর।
যেসব দলের প্রয়োজন তাদের জন্য SCA প্রকৃত ম্যালওয়্যার সুরক্ষা, পৌঁছানোর যোগ্যতার উপর ভিত্তি করে অগ্রাধিকার নির্ধারণ, নিরাপদ স্বয়ংক্রিয় প্রতিকার এবং সম্পূর্ণ সফটওয়্যার সাপ্লাই চেইন জুড়ে পারস্পরিক সম্পর্ক স্থাপনের মাধ্যমে, জাইজেনি তার সমন্বিত এআই-চালিত অ্যাপসেক প্ল্যাটফর্মের অংশ হিসেবে ২০২৬ সালে সবচেয়ে পূর্ণাঙ্গ সমাধান প্রদান করে।

FAQ
সফটওয়্যার কম্পোজিশন অ্যানালাইসিস টুল বলতে কী বোঝায়?
একটি সফটওয়্যার কম্পোজিশন অ্যানালাইসিস টুল কোনো সফটওয়্যার প্রজেক্টে ব্যবহৃত ওপেন সোর্স লাইব্রেরি এবং থার্ড-পার্টি ডিপেন্ডেন্সিগুলো শনাক্ত করে, সেগুলোকে ভালনারেবিলিটি ডেটাবেস ও লাইসেন্স রেজিস্ট্রির সাথে মিলিয়ে দেখে এবং টিমগুলোকে এগুলোর দ্বারা সৃষ্ট ঝুঁকিগুলো বুঝতে ও পরিচালনা করতে সাহায্য করে। আধুনিক SCA টুলগুলোর মধ্যে আরও রয়েছে রিচেবিলিটি অ্যানালাইসিস, এক্সপ্লয়টেবিলিটি স্কোরিং, ম্যালওয়্যার ডিটেকশন এবং অটোমেটেড রিমিডিয়েশন।
পার্থক্য কি SCA এবং SAST?
SAST (স্ট্যাটিক অ্যাপ্লিকেশন সিকিউরিটি টেস্টিং) আপনার নিজস্ব সোর্স কোডকে নিরাপত্তা দুর্বলতার জন্য বিশ্লেষণ করে। SCA আপনার কোড যেসব থার্ড-পার্টি ওপেন সোর্স কম্পোনেন্টের উপর নির্ভর করে, সেগুলোকে বিশ্লেষণ করে। উভয়ই প্রয়োজনীয়: SAST আপনার লেখা কোডে সমস্যা খুঁজে পায়, SCA আপনার ব্যবহৃত কোডে সমস্যা খুঁজে বের করে। একটি সম্পূর্ণ অ্যাপ্লিকেশন নিরাপত্তা প্রোগ্রামে DAST-এর পাশাপাশি উভয়ই অন্তর্ভুক্ত থাকে। IaC স্ক্যানিং এবং গোপনীয় তথ্য শনাক্তকরণ।
কেন পৌঁছানোযোগ্যতা বিশ্লেষণ গুরুত্বপূর্ণ SCA?
বেশিরভাগ অ্যাপ্লিকেশনই কয়েক ডজন বা শত শত ওপেন সোর্স প্যাকেজের উপর নির্ভর করে, যেগুলোর অনেকগুলোতে এমন সব ফাংশনে পরিচিত CVE থাকে যা আসলে কখনও কল করা হয় না। রিচেবিলিটি অ্যানালাইসিস ছাড়া, SCA টুলগুলো এই সবগুলোকে ঝুঁকি হিসেবে চিহ্নিত করে, ফলে একটি বিশৃঙ্খল তালিকা তৈরি হয় যা ডেভেলপমেন্ট টিমগুলোকে দিশেহারা করে তোলে। রিচেবিলিটি অ্যানালাইসিস প্রাপ্ত ফলাফলগুলোকে ফিল্টার করে শুধু সেইসব ক্ষেত্রে নিয়ে আসে যেখানে ঝুঁকিপূর্ণ কোডটি রানটাইমে প্রকৃতপক্ষে এক্সিকিউট হয়, যা বিশৃঙ্খলা ব্যাপকভাবে কমিয়ে দেয় এবং টিমগুলোকে প্রকৃত ঝুঁকির উপর মনোযোগ দিতে সাহায্য করে।
পার্থক্য কি SCA এবং একটি SBOM?
SCA এটি ওপেন সোর্স নির্ভরতা এবং সেগুলোর ঝুঁকি শনাক্ত ও পরিচালনা করার একটি প্রক্রিয়া ও টুলসেট। SBOM সফটওয়্যার বিল অফ মেটেরিয়ালস (Software Bill of Materials) হলো একটি কাঠামোগত আউটপুট ডকুমেন্ট, যেখানে কোনো সফটওয়্যারের সমস্ত উপাদানের তালিকা থাকে। SCA সরঞ্জামগুলি সাধারণত তৈরি করে SBOMতাদের কর্মপ্রবাহের অংশ হিসেবে, কিন্তু পরিভাষা দুটি ভিন্ন জিনিসকে বোঝায়: একটি হলো বিশ্লেষণ প্রক্রিয়া, অন্যটি সেই প্রক্রিয়া দ্বারা উৎপাদিত একটি নির্দিষ্ট নিদর্শন।
যে SCA টুলটি কি ওপেন সোর্স প্যাকেজে ম্যালওয়্যার শনাক্ত করে?
সবচেয়ে SCA টুলগুলো শুধুমাত্র CVE ডেটাবেসের মাধ্যমে প্রকাশিত প্যাকেজগুলোর পরিচিত দুর্বলতাগুলোই শনাক্ত করে। এগুলো এমন ক্ষতিকারক প্যাকেজ শনাক্ত করতে পারে না যেগুলোর কোনো CVE নেই, আর বেশিরভাগ সাপ্লাই চেইন অ্যাটাক এভাবেই কাজ করে। এই তালিকার মধ্যে Xygeni-ই একমাত্র টুল, যা ওপেন সোর্স রেজিস্ট্রি জুড়ে রিয়েল-টাইম ও আচরণ-ভিত্তিক ম্যালওয়্যার শনাক্তকরণকে এর একটি নেটিভ ফিচার হিসেবে অন্তর্ভুক্ত করেছে। SCA হুমকি প্রবেশ করার আগেই সেগুলোকে প্রতিহত করার সক্ষমতা। SDLC.
দাবি পরিত্যাগী: মূল্যটি আনুমানিক এবং সর্বজনীনভাবে উপলব্ধ তথ্যের উপর ভিত্তি করে নির্ধারিত। সঠিক ও হালনাগাদ মূল্যের জন্য, অনুগ্রহ করে সরাসরি বিক্রেতার সাথে যোগাযোগ করুন।
