
২০২৬ সালে স্ট্যাটিক কোড অ্যানালাইসিস টুল কেন অপরিহার্য
স্ট্যাটিক কোড অ্যানালাইসিস এখন আর ঐচ্ছিক নয়; দ্রুতগতিতে সফটওয়্যার নির্মাণকারী যেকোনো দলের জন্য এটি একটি মৌলিক অনুশীলন। প্রোডাকশনে পাওয়া একই বাগের জন্য ১০,০০০ ডলার পর্যন্ত খরচ হতে পারে, ফিচার তৈরির কাজে ব্যয় হওয়া ইঞ্জিনিয়ারিংয়ের সময়, ব্যবহারকারীর অভিজ্ঞতার অবনতি, বা নিরাপত্তাজনিত ঘটনা হিসেবে প্রকাশ পেলে সুনামের ক্ষতি—এসব হিসাব বাদ দিয়েই স্ট্যাটিক কোড অ্যানালাইসিস এই ঘাটতি পূরণ করে। এটি কোড প্রকাশের আগেই সোর্স কোড স্ক্যান করে।
২০২৬ সালে ঝুঁকি আরও বেশি। জাইজেনির নিজস্ব গবেষণা অনুযায়ী, ৬০% অ্যাপ্লিকেশনে ফার্স্ট-পার্টি কোডে দুর্বলতা থাকে, এবং এআই-সহায়তাযুক্ত ডেভেলপমেন্টের কারণে কোড লেখার পরিমাণ দ্রুত বৃদ্ধি পাওয়ায়, প্রোডাকশনের আগে সমস্যা ধরার সুযোগ আগের চেয়ে অনেক কমে এসেছে। ডেভসেকওপিএস, এআই-সহায়তাযুক্ত কোডিং এবং জটিলতার উত্থানের সাথে সাথে... CI/CD pipelineসুতরাং, সঠিক স্ট্যাটিক অ্যানালাইসিস টুল থাকাটা এখন আর ঐচ্ছিক বিষয় নয়।
কিন্তু সব স্ট্যাটিক কোড অ্যানালাইসিস টুল একই রকম কার্যকারিতা দেয় না। কিছু টুল টিমকে অসংখ্য ভুল শনাক্তকরণে (ফলস পজিটিভ) ভরিয়ে দেয়। অন্যগুলো গুরুতর শোষণযোগ্য ত্রুটি পুরোপুরি এড়িয়ে যায়। এবং বেশিরভাগই দুর্বলতা শনাক্ত করেই থেমে যায়, ওপেন-সোর্স ডিপেন্ডেন্সি এবং এআই-জেনারেটেড কোডের মাধ্যমে এখন নিয়মিতভাবে আসা ক্ষতিকারক কোডের হুমকিগুলোকে উপেক্ষা করে।
এই পোস্টে ২০২৬ সালের সেরা ৪টি স্ট্যাটিক কোড অ্যানালাইসিস টুলের তুলনা করা হয়েছে, যেগুলোকে প্রকৃতপক্ষে গুরুত্বপূর্ণ বিষয়গুলোর ভিত্তিতে মূল্যায়ন করা হয়েছে: শনাক্তকরণের নির্ভুলতা, ফলস পজিটিভ রেট, ম্যালওয়্যার কভারেজ। CI/CD একত্রীকরণ, এবং মূল্য নির্ধারণ।
২০২৬ সালের সেরা স্ট্যাটিক কোড অ্যানালাইসিস টুলগুলোর সংক্ষিপ্ত তুলনা
| টুল | ট্রু পজিটিভ রেট | মিথ্যা ধনাত্মক হার | ম্যালওয়্যার সনাক্তকরণ | এআই অটোফিক্স | প্রাইসিং | সেরা জন্য |
|---|---|---|---|---|---|---|
| জাইজেনি SAST | ১০০% (OWASP বেঞ্চমার্ক) | ৮০% | হ্যাঁ — স্থানীয় | হ্যাঁ — প্রসঙ্গ-সচেতন পিআর ফিক্স | প্রতি অবদানকারীর জন্য মাসিক ৩৫ ডলার থেকে শুরু (সম্পূর্ণ প্ল্যাটফর্ম) | DevSecOps দলগুলোর নির্ভুলতা, ম্যালওয়্যার সনাক্তকরণ এবং সম্পূর্ণ প্ল্যাটফর্ম কভারেজ প্রয়োজন। |
| স্নিক কোড | ৮০% | ৮০% | না | আংশিক — পরামর্শ ঠিক করুন | মাসিক ১২৫ ডলার থেকে শুরু (সর্বনিম্ন ৫ জন অবদানকারী) SAST কেবল) | Snyk ইকোসিস্টেমে ইতিমধ্যে থাকা ডেভেলপার-প্রথম দলগুলো |
| সেমগ্রেপ | ৮০% | ৮০% | না | না | প্রতি অবদানকারীর জন্য মাসিক ৩৫ ডলার থেকে শুরু | যেসব টিমের দ্রুত, কাস্টমাইজযোগ্য নিয়ম-ভিত্তিক স্ক্যানিং প্রয়োজন |
| সোনারকিউব | ৮০% | পরিবর্তনশীল | না | না | মাসিক $65 থেকে (SAST শুধুমাত্র, প্রতি LoC-এর জন্য অর্থ প্রদান) | দলগুলো কোডের গুণমান এবং প্রযুক্তিগত ঋণ নিয়ে কাজ করছে |
সেরা স্ট্যাটিক কোড অ্যানালাইসিস টুলগুলোকে কী স্বতন্ত্র করে তোলে?
সব স্ট্যাটিক কোড অ্যানালাইসিস টুল একই মানের সুরক্ষা দেয় না। ২০২৬ সালের সবচেয়ে কার্যকর প্ল্যাটফর্মগুলোর মধ্যে এই সক্ষমতাগুলো রয়েছে:
কম ফলস পজিটিভ সহ নির্ভুল সনাক্তকরণ
সেরা টুলগুলো অপ্রয়োজনীয় অ্যালার্ট তৈরি করার পরিবর্তে আসল ও ব্যবহারযোগ্য দুর্বলতাগুলোকে অগ্রাধিকার দেয়। উচ্চ ট্রু পজিটিভ রেট এবং নিম্ন ফলস পজিটিভ রেটের অর্থ হলো, ডেভেলপাররা অপ্রয়োজনীয় অ্যালার্টের পেছনে না ছুটে আসল সমস্যা সমাধানে সময় ব্যয় করেন।
এআই-চালিত প্রতিকার
প্রতিকার ছাড়া শনাক্তকরণ প্রতিবন্ধকতা সৃষ্টি করে। এমন টুল খুঁজুন যা সরাসরি প্রাসঙ্গিক সমাধানের পরামর্শ দেয়। pull requestsম্যানুয়াল প্যাচিংয়ের প্রয়োজন ছাড়াই ঝুঁকিপূর্ণ প্যাটার্নগুলোকে নিরাপদ বিকল্প দিয়ে প্রতিস্থাপন করে।
ম্যালওয়্যার এবং সরবরাহ শৃঙ্খল সনাক্তকরণ
প্রচলিত স্ট্যাটিক কোড অ্যানালাইসিস টুলগুলো কোডিং-এর দুর্বলতা খুঁজে বের করার জন্য স্ক্যান করে। এগুলো ক্ষতিকর কোড শনাক্ত করে না। সেরা প্ল্যাটফর্মগুলো আরও এক ধাপ এগিয়ে, ফার্স্ট-পার্টি কোড এবং ওপেন-সোর্স ডিপেন্ডেন্সি উভয়ের মধ্যেই ব্যাকডোর, ট্রোজান, র্যানসমওয়্যার, অবফাসকেটেড এক্সিকিউশন এবং সিস্টেম রেজিস্ট্রি টেম্পারিং শনাক্ত করে।
CI/CD এবং IDE ইন্টিগ্রেশন
স্ট্যাটিক কোড অ্যানালাইসিস শুধু রিলিজের আগে নয়, বরং ক্রমাগত চালানো উচিত। GitHub Actions, GitLab CI, Jenkins, Azure DevOps, এবং Bitbucket-এর সাথে নেটিভ ইন্টিগ্রেশন এবং সেইসাথে এমন IDE প্লাগইন খুঁজুন যা কোড লেখার সাথে সাথেই প্রাপ্ত ফলাফলগুলো তুলে ধরে।
শোষণযোগ্যতা-ভিত্তিক অগ্রাধিকার
শুধুমাত্র প্রাপ্ত ফলাফলের সংখ্যা দিয়ে বিভ্রান্তি তৈরি করা হয়, কোনো অন্তর্দৃষ্টি নয়। সেরা টুলগুলো ফলাফলকে তার নাগালের মধ্যে থাকা, ব্যবহারযোগ্যতা এবং ব্যবসায়িক প্রভাবের ভিত্তিতে ফিল্টার করে — ফলে টিমগুলো প্রথমে প্রকৃত গুরুত্বপূর্ণ বিষয়গুলো সমাধান করে, শুধু সর্বোচ্চ CVSS স্কোর থাকা বিষয়গুলো নয়।
OWASP বেঞ্চমার্ক বৈধতা
স্ট্যাটিক কোড অ্যানালাইসিস টুল নির্বাচনের ক্ষেত্রে বিক্রেতার দাবির ওপর নয়, বরং পরিমাপযোগ্য ফলাফলের ওপর নির্ভর করা উচিত। OWASP বেঞ্চমার্ক প্রজেক্ট একটি standardবাস্তব-জগতের টেস্ট কেসগুলিতে পরিচিত দুর্বলতার ধরণগুলির বিপরীতে সনাক্তকরণের নির্ভুলতা মূল্যায়ন করার জন্য একটি সুনির্দিষ্ট, স্বাধীন কাঠামো। সর্বদা বেঞ্চমার্ক ডেটা চেয়ে নিন। commitএকটি সরঞ্জামের সাথে সম্পর্কিত।
সেরা স্ট্যাটিক কোড বিশ্লেষণ সরঞ্জাম
১. জাইজেনি SASTDevSecOps-এর জন্য নির্মিত স্ট্যাটিক কোড বিশ্লেষণ

সংক্ষিপ্ত বিবরণ: জাইজেনি SAST এটি শুধু আরেকটি স্ট্যাটিক কোড অ্যানালাইসিস টুল নয়। এটি বিশেষভাবে সেইসব DevSecOps টিমের জন্য তৈরি করা হয়েছে যাদের প্রি-অ্যাক্সেস টুল প্রয়োজন।cisউন্নয়নের গতি না কমিয়েই ত্রুটি শনাক্তকরণ, স্বয়ংক্রিয় প্রতিকার এবং পূর্ণাঙ্গ সুরক্ষা।
যেখানে বেশিরভাগ স্ট্যাটিক কোড অ্যানালাইসিস টুল শুধু দুর্বলতা শনাক্তকরণেই থেমে যায়, সেখানে জাইজেনি আরও এক ধাপ এগিয়ে যায়: এটি গভীর স্ট্যাটিক অ্যানালাইসিসের সাথে ইন্টেলিজেন্ট ম্যালওয়্যার ডিটেকশন, এআই-চালিত সমাধানের পরামর্শ এবং রিচেবিলিটি-ভিত্তিক অগ্রাধিকার নির্ধারণের সমন্বয় ঘটায়। এর ফলে এমন একটি টুল তৈরি হয় যা অন্য টুলের চোখ এড়িয়ে যাওয়া বিষয়গুলো ধরতে পারে, অপ্রয়োজনীয় অংশ ছেঁকে ফেলে এবং ডেভেলপারদের তাদের বিদ্যমান ওয়ার্কফ্লোর মধ্যেই সরাসরি সত্যিকারের গুরুত্বপূর্ণ সমস্যাগুলো সমাধান করতে সাহায্য করে।
জাইজেনি SAST এটিও সর্বাঙ্গীণ জাইজেনি প্ল্যাটফর্মের একটি অংশ, যার অর্থ SAST ফলাফলগুলি স্বয়ংক্রিয়ভাবে সম্পর্কিত SCAগোপনীয় তথ্য সনাক্তকরণ, CI/CD নিরাপত্তা, DAST, এবং ASPMদলগুলোকে সম্পূর্ণ ঝুঁকি পরিস্থিতি জুড়ে একটি সমন্বিত চিত্র প্রদান করা SDLC.
মুখ্য সুবিধা:
- ১০০% ট্রু পজিটিভ রেট (OWASP বেঞ্চমার্ক): SQL ইনজেকশন এবং ক্রস-সাইট স্ক্রিপ্টিং-এ কোনো ভুল শনাক্তকরণ হয়নি। দুর্বল এনক্রিপশন এবং দুর্বল হ্যাশিং-এ কোনো ভুল শনাক্তকরণ হয়নি।
- কম ফলস পজিটিভ রেট (১৬.৭%): এটি অ্যালার্টের ক্লান্তি কমায় এবং ডেভেলপারদের মনোযোগ অপ্রয়োজনীয় তথ্যের পরিবর্তে সমাধানযোগ্য সমস্যাগুলোর উপর রাখে।
- এআই অটোফিক্স: নিরাপদ, প্রসঙ্গ-সচেতন কোড সংশোধন তৈরি করে যা সরাসরি সরবরাহ করা হয় pull requestsঝুঁকিপূর্ণ প্যাটার্নগুলোকে ভাষার সর্বোত্তম অনুশীলনের সাথে সামঞ্জস্যপূর্ণ নিরাপদ বিকল্প দ্বারা প্রতিস্থাপন করে; কোনো ম্যানুয়াল প্যাচিংয়ের প্রয়োজন নেই।
- ম্যালওয়্যার সনাক্তকরণ: এটি ফার্স্ট-পার্টি কোড এবং ওপেন-সোর্স ডিপেন্ডেন্সি উভয় ক্ষেত্রেই ব্যাকডোর, ট্রোজান, ওয়ার্ম, র্যানসমওয়্যার, স্পাইওয়্যার, ছদ্মবেশী কোড এক্সিকিউশন এবং সিস্টেম রেজিস্ট্রি টেম্পারিং শনাক্ত করে। এই সক্ষমতাটি বেশিরভাগ স্ট্যাটিক কোড অ্যানালাইসিস টুলের একেবারেই নেই।
- শোষণযোগ্যতা অগ্রাধিকার ফানেল: প্রাপ্ত ফলাফলগুলোকে নাগালের মধ্যে থাকা, কাজে লাগানোর সুযোগ এবং ব্যবসায়িক প্রভাবের ভিত্তিতে ফিল্টার করে, যাতে টিমগুলো শুধু যা বিদ্যমান, তা নয়, বরং প্রকৃতপক্ষে বিপজ্জনক বিষয়গুলোকেই চিহ্নিত করতে পারে।
- IDE ইন্টিগ্রেশন: কোড লেখার সাথে সাথেই স্ক্যান করুন। কোনো সমস্যা সমাধানের আগে, সরাসরি আপনার IDE-এর ভেতরেই তার বিস্তারিত বিবরণ, তীব্রতা, মেটাডেটা এবং প্রতিকারের নির্দেশিকা দেখুন। commit তৈরি করা হয়.
- CI/CD ইন্টিগ্রেশন: GitHub Actions, GitLab CI, Jenkins, Azure DevOps, এবং Bitbucket-এর জন্য নেটিভ সাপোর্ট, সাথে কোয়ালিটি গেট যা ঝুঁকিপূর্ণ বিল্ড ব্লক করে।
- সম্পূর্ণ দুর্বলতা কভারেজ: ফার্স্ট-পার্টি এবং এআই-জেনারেটেড কোড জুড়ে ইনজেকশন ত্রুটি, এক্সএসএস, ভুল কনফিগারেশন, তথ্য ফাঁস, বাফার ওভারফ্লো, অপর্যাপ্ত প্রমাণীকরণ এবং অসুরক্ষিত অ্যাক্সেস কন্ট্রোল।
💲 এর বিবরণ প্রাইসিং
জাইজেনি SAST প্রতি অবদানকারীর জন্য মাসিক ৩৫ ডলার থেকে শুরু হওয়া অল-ইন-ওয়ান জাইজেনি (Xygeni) প্ল্যাটফর্মে এটি অন্তর্ভুক্ত। এর আওতায় রয়েছে... SAST, SCA, CI/CD নিরাপত্তা, গোপনীয়তা সনাক্তকরণ, IaC Security, DAST, এবং ASPMকোনো লুকানো সীমাবদ্ধতা, রিপোজিটরি-ভিত্তিক কোনো চার্জ এবং ফিচার আটকে রাখার কোনো ব্যবস্থা নেই।
শেষের সারি: জাইজেনি SAST যেসব টিমের একটি প্ল্যাটফর্মে প্রমাণিত নির্ভুল শনাক্তকরণ, এআই-চালিত প্রতিকার এবং ম্যালওয়্যার সুরক্ষা প্রয়োজন, তাদের জন্য এই তালিকার মধ্যে এটিই সবচেয়ে শক্তিশালী বিকল্প। OWASP বেঞ্চমার্কে এর ১০০% ট্রু পজিটিভ রেট, কম ফলস পজিটিভ রেট এবং নেটিভ সাপ্লাই চেইন সুরক্ষা এটিকে এই তালিকার অন্য সব টুল থেকে আলাদা করে তুলেছে।
৩. স্নিক Sast টুল

সংক্ষিপ্ত বিবরণ: Snyk Code একটি দ্রুত এবং সহজে ব্যবহারযোগ্য মাধ্যম হিসেবে পরিচিত। স্ট্যাটিক কোড বিশ্লেষণ টুল ডেভেলপারদের জন্য নির্মিত। এটি IDE এবং উভয়ের ভেতরেই রিয়েল-টাইম নিরাপত্তা ফিডব্যাক প্রদান করে। CI/CD pipelineযা কাজের ধারা ব্যাহত না করে সমস্যাগুলো আগেভাগেই শনাক্ত করতে সাহায্য করে। এর সেটআপ সহজ এবং এটি আধুনিক ডেভেলপমেন্ট এনভায়রনমেন্টের সাথে ভালোভাবে খাপ খায়।
তবে, ডেভেলপার-কেন্দ্রিক ডিজাইন হওয়া সত্ত্বেও, টুলটির ফলস পজিটিভ রেট তুলনামূলকভাবে বেশি। এছাড়াও, এতে বিল্ট-ইন ম্যালওয়্যার ডিটেকশনের অভাব রয়েছে, যার ফলে ফলাফল ম্যানুয়ালি যাচাই করার দায়িত্ব নিরাপত্তা দলগুলোর ওপর আরও বেশি বর্তায়।
মুখ্য সুবিধা:
- ৫০.৩৬% ট্রু পজিটিভ রেট: অধিকাংশ দুর্বলতা নির্ভুলভাবে শনাক্ত করে কোডের স্ট্যাটিক বিশ্লেষণ.
- CI/CD এবং IDE ইন্টিগ্রেশন: নিরবচ্ছিন্ন স্ক্যানিংয়ের জন্য জনপ্রিয় ডেভেলপার টুলগুলোর মধ্যে সরাসরি কাজ করে।
বিবেচনা করার সীমাবদ্ধতা
- ৪২.০৯% মিথ্যা ইতিবাচক হার: উচ্চ শব্দমাত্রা যা নিরাপত্তা দলগুলোকে অভিভূত করতে পারে এবং প্রতিকার বিলম্বিত করতে পারে।
- কোন ম্যালওয়্যার সনাক্তকরণ নেই: তৃতীয় পক্ষের নির্ভরতাগুলিতে ক্ষতিকারক কোড সনাক্ত করা যায়নি, অতিরিক্ত টুলের প্রয়োজন।
- SAST গৌণ: স্নিক তার খ্যাতি গড়ে তুলেছিল SCASnyk কোড ডেডিকেটেড-এর গভীরতার সাথে মেলে না। SAST সরঞ্জাম।
- খণ্ডিত মূল্য নির্ধারণ: SAST, SCAকন্টেইনার স্ক্যানিং এবং IaC আলাদাভাবে বিক্রি করা হয়; সম্পূর্ণ কভারেজের জন্য কাস্টম প্রয়োজন। enterprise উদ্ধৃতি।
💲 এর বিবরণ প্রাইসিং:
ন্যূনতম ৫ জন অবদানকারীর জন্য প্রতি মাসে ১২৫ ডলার থেকে শুরু। SAST কেবল. SCA, CI/CD নিরাপত্তা, গোপনীয়তা সনাক্তকরণ, IaC Securityএবং কন্টেইনার স্ক্যানিং অন্তর্ভুক্ত নয় এবং আলাদাভাবে কিনতে হবে। শুধুমাত্র ১০০টি পরীক্ষা অন্তর্ভুক্ত; অতিরিক্ত পরীক্ষার জন্য ব্যয়বহুল অ্যাড-অন প্রয়োজন। Enterprise দশজনের বেশি অবদানকারীর জন্য পরিকল্পনা প্রয়োজন।
শেষের সারি: যেসব ডেভেলপার-কেন্দ্রিক টিম ইতিমধ্যেই Snyk ইকোসিস্টেমে রয়েছে এবং জটিল কনফিগারেশন ছাড়াই দ্রুত ও সুনির্দিষ্ট ফলাফল চায়, তাদের জন্য Snyk Code একটি নির্ভরযোগ্য বিকল্প। যেসব টিমের আরও বেশি নির্ভুলতা, ম্যালওয়্যার শনাক্তকরণ বা একটি সমন্বিত AppSec প্ল্যাটফর্ম প্রয়োজন, তাদের জন্য এই তালিকার অন্যান্য বিকল্পগুলো বেশি উপযুক্ত।
১. সেমগ্রেপ Sast টুল
সংক্ষিপ্ত বিবরণ: সেমগ্রেপ একটি ওপেন-সোর্স স্ট্যাটিক কোড অ্যানালাইসিস টুল যা নমনীয়তা এবং গতিকে অগ্রাধিকার দেয়। এটি নিরাপত্তা এবং উন্নয়ন দলগুলোকে কোড কম্পাইলেশনের প্রয়োজন ছাড়াই তাদের নির্দিষ্ট কোডবেস এবং নীতির জন্য উপযোগী কাস্টম নিয়ম তৈরি করতে সক্ষম করে। এই কারণে এটি দ্রুত প্রতিক্রিয়া পাওয়ার জন্য আদর্শ। CI/CD pipelineএবং শিফট-লেফট নিরাপত্তা প্রোগ্রাম যেখানে কাস্টম পলিসি প্রয়োগ গুরুত্বপূর্ণ।
Semgrep-এর শক্তি হলো কাস্টমাইজেশন এবং গতি। এর দুর্বলতা হলো নির্ভুলতা: OWASP বেঞ্চমার্কে ৮৭.০৬% ট্রু পজিটিভ রেট এবং ৪২.০৯% ফলস পজিটিভ রেট থাকায়, এটি এই তালিকার শীর্ষ-রেটেড টুলগুলোর চেয়ে বেশি নয়েজ তৈরি করে এবং বেশি আসল সমস্যা ধরতে পারে না। এছাড়াও, এতে ম্যালওয়্যার শনাক্তকরণের কোনো ব্যবস্থা একেবারেই নেই।
মুখ্য সুবিধা:
- কাস্টম নিয়ম সমর্থন: টিমগুলো ডিএসএল (DSL) দক্ষতা ছাড়াই একটি সহজবোধ্য রুল সিনট্যাক্স ব্যবহার করে তাদের অ্যাপ্লিকেশনগুলোর জন্য নির্দিষ্ট নিরাপত্তা নিয়ম লিখতে ও প্রয়োগ করতে পারে।
- সংকলন ছাড়াই দ্রুত স্ক্যান: ধারাবাহিক স্থির বিশ্লেষণের অংশ হিসেবে দ্রুত প্রতিক্রিয়া প্রদান করে। pipelines.
- ব্যাপক ভাষা সহায়তা: এর আওতায় বিভিন্ন ধরনের ভাষা ও ফ্রেমওয়ার্ক অন্তর্ভুক্ত রয়েছে।
- CI/CD ইন্টিগ্রেশন: GitHub Actions, GitLab CI, এবং অন্যান্যর সাথে সমন্বিত হয় pipeline সরঞ্জাম।
- ওপেন-সোর্স কোর: সাধারণ স্ক্যানিংয়ের জন্য বিনামূল্যে ব্যবহার করা যায়; বাণিজ্যিক প্ল্যানগুলোতে প্রো নিয়মাবলী এবং টিম ফিচার যুক্ত করা হয়েছে।
বিবেচনা করার সীমাবদ্ধতা
- ৫০.৩৬% ট্রু পজিটিভ রেট: শীর্ষস্থানীয় স্ট্যাটিক কোড অ্যানালাইসিস টুলগুলোর তুলনায় গুরুতর সমস্যা শনাক্ত করার ক্ষেত্রে কম নির্ভরযোগ্য।
- ৪২.০৯% মিথ্যা ইতিবাচক হার: এই তালিকায় সর্বোচ্চ ফলস পজিটিভ রেট রয়েছে। যে দলগুলো কাস্টম নিয়মে বিনিয়োগ করে এটি কমাতে পারে, কিন্তু এর জন্য উল্লেখযোগ্য ও নিরন্তর প্রচেষ্টা প্রয়োজন।
- কোন ম্যালওয়্যার সনাক্তকরণ নেই: তৃতীয় পক্ষের উপাদানগুলিতে কোনো ক্ষতিকারক কোড শনাক্ত করা যায়নি।
- কোনো এআই অটোফিক্স নেই: প্রতিকার প্রক্রিয়াটি ম্যানুয়াল; প্রাপ্ত ফলাফলের জন্য ডেভেলপারের তদন্ত প্রয়োজন, এতে কোনো স্বয়ংক্রিয় সমাধান নির্দেশিকা নেই।
- অবদানকারী প্রতি মূল্যস্তর: প্রত্যেক অবদানকারীর জন্য সমস্ত পণ্যের লাইসেন্স প্রয়োজন, বিভিন্ন কভারেজ স্তর মেশানোর কোনো সুযোগ নেই।
💲 এর বিবরণ প্রাইসিং:
কোড, সাপ্লাই চেইন এবং সিক্রেটস-এর সম্মিলিত ব্যবহারের জন্য প্রতি কন্ট্রিবিউটরের মাসিক খরচ $100 থেকে শুরু। এতে কোনো নমনীয়তা নেই; সেমগ্রেপ কোড কিনলে সাপ্লাই চেইন এবং সিক্রেটস-এর জন্য একই সংখ্যক লাইসেন্স প্রয়োজন হবে। টিমের আকার বাড়ার সাথে সাথে খরচও রৈখিকভাবে বৃদ্ধি পায়।
শেষের সারি: যেসব সিকিউরিটি ইঞ্জিনিয়ারিং টিম কাস্টম ডিটেকশন রুল তৈরি করতে চায় এবং টিউনিং-এর জন্য বিনিয়োগ করতে পারে, তাদের জন্য Semgrep একটি দারুণ পছন্দ। যেসব টিমের উচ্চ আউট-অফ-দ্য-বক্স নির্ভুলতা, এআই-চালিত প্রতিকার, বা ম্যালওয়্যার সুরক্ষা প্রয়োজন, তাদের জন্য এটিকে আরও ব্যাপক কোনো প্ল্যাটফর্মের পরিপূরক হিসেবে ব্যবহার করাই শ্রেয়।
৫. সোনাক্যুব SAST টুল
সংক্ষিপ্ত বিবরণ: সোনাক্যুব সবচেয়ে বহুল ব্যবহৃত কোড কোয়ালিটি প্ল্যাটফর্মগুলোর মধ্যে একটি, যা ক্লিন কোডিং নিশ্চিত করার জন্য শক্তিশালী সমর্থন প্রদান করে। standardপ্রযুক্তিগত ঘাটতি হ্রাস করে এবং জনপ্রিয়গুলির সাথে একীভূত করে CI/CD টুল। এটি সিকিউরিটি হটস্পট ডিটেকশন এবং বেসিক ভালনারেবিলিটি স্ক্যানিং অফার করে, কিন্তু এর মূল শক্তি হলো কোডের গুণমান, সিকিউরিটি-গ্রেড স্ট্যাটিক অ্যানালাইসিস নয়।
OWASP বেঞ্চমার্কে, SonarQube-এর ট্রু পজিটিভ রেট ৫০.৩৬%, যার অর্থ হলো এটি প্রায় অর্ধেক আসল দুর্বলতা শনাক্ত করতে ব্যর্থ হয়। standardএটি ম্যালওয়্যার সনাক্তকরণ, এআই অটোফিক্স বা এক্সপ্লয়টেবিলিটি-ভিত্তিক অগ্রাধিকার প্রদানের সুবিধা দেয় না। যেসব টিমের কঠোর নিরাপত্তা চাহিদা রয়েছে, তাদের জন্য এটি একটি ডেডিকেটেড সিস্টেমের কোড কোয়ালিটি পরিপূরক হিসেবে সবচেয়ে ভালোভাবে কাজ করে। SAST একটি স্বতন্ত্র নিরাপত্তা সমাধান না হয়ে বরং একটি টুল হিসেবে।
মুখ্য সুবিধা
- কোডের গুণমান বিশ্লেষণ: বলবৎ করে standard৩০টিরও বেশি ভাষায় পঠনযোগ্যতা, কাঠামো এবং দীর্ঘমেয়াদী রক্ষণাবেক্ষণযোগ্যতার জন্য।
- CI/CD ইন্টিগ্রেশন: জেনকিন্স, গিটল্যাব, অ্যাজুর ডেভঅপ্স, গিটহাব অ্যাকশনস এবং আরও অনেক কিছুর সাথে সংযুক্ত হয়।
- নিরাপত্তা হটস্পট: সম্ভাব্য ঝুঁকিপূর্ণ কোড এলাকাগুলো চিহ্নিত করে, তবে সেগুলোর এক্সপ্লয়েটযোগ্যতা নিশ্চিত করার জন্য ম্যানুয়াল পর্যালোচনা প্রয়োজন।
- ক্লাউড এবং সেলফ-ম্যানেজড উভয় সংস্করণ: দলগুলোর জন্য নমনীয় স্থাপন on-premise প্রয়োজনীয়তা।
- বৃহৎ বাস্তুতন্ত্র: শক্তিশালী কমিউনিটির সমর্থন এবং প্লাগইনের সহজলভ্যতার কারণে এটি ব্যাপকভাবে গৃহীত হয়েছে।
বিবেচনা করার সীমাবদ্ধতা
- ৫০.৩৬% ট্রু পজিটিভ রেট: OWASP বেঞ্চমার্কে থাকা প্রকৃত দুর্বলতার অর্ধেকেরও কম শনাক্ত করে, যা এই তালিকার মধ্যে সর্বনিম্ন।
- সীমিত নিরাপত্তা গভীরতা: গভীর দুর্বলতা বিশ্লেষণ বা সরবরাহ শৃঙ্খল নিরাপত্তার চেয়ে কোড পরিচ্ছন্নতার জন্য বেশি উপযোগী।
- কোন ম্যালওয়্যার সনাক্তকরণ নেই: ফার্স্ট-পার্টি বা থার্ড-পার্টি কোডে ক্ষতিকর আচরণ শনাক্ত করে না।
- কোনো এআই অটোফিক্স নেই: সকল প্রাপ্ত ফলাফলের জন্য ম্যানুয়াল সংশোধন প্রয়োজন।
- প্রতি লাইন-ভিত্তিক মূল্য নির্ধারণ: ১০০ হাজার লাইন কোড থেকে খরচ শুরু হয় এবং প্রতি ১০ হাজার লাইন কোডের জন্য ৬ ডলার করে বাড়ে; কোডবেস বড় হলে খরচ উল্লেখযোগ্যভাবে বৃদ্ধি পায়।
💲 এর বিবরণ প্রাইসিং:
টিম প্ল্যানের জন্য মাসিক মূল্য ৬৫ ডলার থেকে শুরু। SAST শুধুমাত্র। প্রতি লাইন-এর জন্য অর্থ প্রদানের মডেল, যার সর্বোচ্চ সীমা ১.৯ মিলিয়ন লাইন-অফ-কনটেন্ট। কোনো সমন্বিত নিরাপত্তা ব্যবস্থা নেই।
শেষের সারি: যেসব টিম কোডের গুণমান, রক্ষণাবেক্ষণযোগ্যতা এবং টেকনিক্যাল ডেট ম্যানেজমেন্টকে অগ্রাধিকার দেয়, তাদের জন্য SonarQube একটি সঠিক পছন্দ। একটি স্বতন্ত্র নিরাপত্তা টুল হিসেবে, এর কম OWASP বেঞ্চমার্ক নির্ভুলতার কারণে এটিকে একটি ডেডিকেটেড সিস্টেমের সাথে যুক্ত করা উচিত। SAST যেসব টিমের প্রকৃত নিরাপত্তা চাহিদা রয়েছে, তাদের জন্য একটি প্ল্যাটফর্ম।
জাইজেনি কেন SAST ২০২৬ সালের সেরা স্ট্যাটিক কোড অ্যানালাইসিস টুল কোনটি?
এই তালিকার প্রতিটি টুলেরই একটি সুস্পষ্ট ব্যবহার রয়েছে। Snyk সেইসব টিমের জন্য উপযুক্ত যারা ইতিমধ্যেই Snyk ইকোসিস্টেমে রয়েছে এবং ডেভেলপারদের জন্য দ্রুত ফলাফল পেতে চায়। Semgrep সেইসব সিকিউরিটি ইঞ্জিনিয়ারদের পরিষেবা দেয় যাদের কাস্টম রুলস এবং দ্রুত স্ক্যান প্রয়োজন। SonarQube কোডের মান নিয়ন্ত্রণ এবং টেকনিক্যাল ডেট ম্যানেজমেন্টে বিশেষভাবে পারদর্শী।
কিন্তু এদের কোনোটিই শনাক্তকরণের নির্ভুলতা, ম্যালওয়্যার সুরক্ষা, এআই প্রতিকার এবং সম্পূর্ণ প্ল্যাটফর্ম কভারেজকে সেভাবে একত্রিত করে না, যেভাবে অন্যগুলো করে। জাইজেনি আছে।
জাইজেনি SAST এই তালিকার একমাত্র টুল যা OWASP বেঞ্চমার্কে ১০০% ট্রু পজিটিভ রেট অর্জন করে, এবং এর ফলস পজিটিভ রেট সর্বনিম্ন, মাত্র ১৬.৭%। এটিই একমাত্র টুল যা ফার্স্ট-পার্টি এবং থার্ড-পার্টি উভয় কম্পোনেন্টেই ক্ষতিকারক কোড শনাক্ত করতে পারে। এবং এটিই একমাত্র টুল যেখানে SAST ফলাফলগুলি স্বাভাবিকভাবেই সম্পর্কিত SCA, গোপনীয়তা সনাক্তকরণ, CI/CD নিরাপত্তা, ডাস্ট, এবং ASPMফলে নিরাপত্তা দলগুলো ঝুঁকির সম্পূর্ণ চিত্র দেখতে পায়, বিচ্ছিন্ন স্ক্যানের ফলাফল নয়।
যেসব টিম নিরাপদ ডেভেলপমেন্টের ব্যাপারে আন্তরিক, তাদের জন্য এআই যুগ (যেখানে এআই-নির্মিত কোড, আপোসকৃত নির্ভরতা, এবং ক্রমবর্ধমান হুমকির পরিমাণই নতুন স্বাভাবিকতা) জাইজেনি SAST এই তালিকার মধ্যে এটিই সবচেয়ে পূর্ণাঙ্গ, নির্ভুল এবং সাশ্রয়ী বিকল্প।
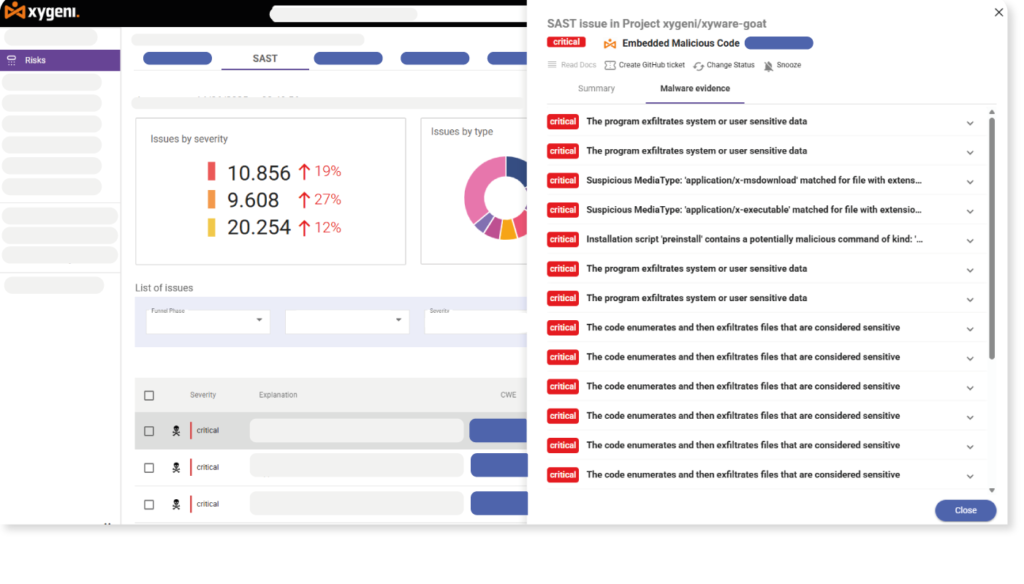

অতুলনীয় শনাক্তকরণ নির্ভুলতা - ১০০% সঠিক শনাক্তকরণের হার – OWASP বেঞ্চমার্ক দ্বারা প্রমাণিত
সচরাচর জিজ্ঞাস্য
স্ট্যাটিক কোড অ্যানালাইসিস বলতে কী বোঝায়?
স্ট্যাটিক কোড বিশ্লেষণ, যা নামেও পরিচিত SAST (স্ট্যাটিক অ্যাপ্লিকেশন সিকিউরিটি টেস্টিং) হলো অ্যাপ্লিকেশনটি ডেপ্লয় করার আগে, প্রোগ্রামটি এক্সিকিউট না করেই সোর্স কোড, বাইটকোড বা বাইনারি স্ক্যান করার একটি প্রক্রিয়া, যার মাধ্যমে নিরাপত্তা দুর্বলতা, কোডিং ত্রুটি এবং নীতি লঙ্ঘন শনাক্ত করা হয়।
পার্থক্য কি SAST এবং DAST?
SAST ডেপ্লয়মেন্টের আগে সোর্স কোড বিশ্লেষণ করে কোডিং পর্যায়েই দুর্বলতাগুলো ধরে ফেলে। DAST বাইরে থেকে চলমান অ্যাপ্লিকেশন পরীক্ষা করে, রানটাইম দুর্বলতা খুঁজে বের করার জন্য লাইভ সার্ভিসের বিরুদ্ধে বাস্তব আক্রমণের অনুকরণ করে। বেশিরভাগ উন্নত DevSecOps প্রোগ্রাম উভয়ই ব্যবহার করে, এবং Xygeni-এর মতো প্ল্যাটফর্মগুলোতে উভয়ই নেটিভভাবে অন্তর্ভুক্ত থাকে।
স্ট্যাটিক কোড অ্যানালাইসিস টুল কি ম্যালওয়্যার শনাক্ত করতে পারে?
বেশিরভাগই পারে না। ঐতিহ্যবাহী SAST টুলগুলো কোডিং দুর্বলতা স্ক্যান করে; এগুলো ইচ্ছাকৃতভাবে ক্ষতিকারক কোড শনাক্ত করে না। জাইজেনি SAST এটি ফার্স্ট-পার্টি কোড এবং ওপেন-সোর্স ডিপেন্ডেন্সি উভয়ের মধ্যেই ব্যাকডোর, ট্রোজান, র্যানসমওয়্যার, অবফাসকেটেড এক্সিকিউশন এবং সিস্টেম রেজিস্ট্রি টেম্পারিং শনাক্ত করার মাধ্যমে আরও এক ধাপ এগিয়ে যায়, যা সাপ্লাই চেইন অ্যাটাক বৃদ্ধির প্রেক্ষাপটে একটি অত্যন্ত গুরুত্বপূর্ণ সক্ষমতা।
OWASP বেঞ্চমার্ক কী এবং এটি কেন গুরুত্বপূর্ণ?
OWASP বেঞ্চমার্ক প্রজেক্ট একটি স্বাধীন, standardএকটি কাঠামো যা পরিমাপ করে কতটা নির্ভুলভাবে SAST টুলগুলো বাস্তব টেস্ট কেসগুলোতে পরিচিত দুর্বলতার প্যাটার্ন শনাক্ত করে। স্ট্যাটিক কোড অ্যানালাইসিস টুলগুলোর তুলনা করার জন্য এটি সবচেয়ে নির্ভরযোগ্য স্বাধীন উৎস এবং বিক্রেতাদের বিপণন দাবির চেয়ে উল্লেখযোগ্যভাবে বেশি বিশ্বাসযোগ্য।
আমার কি স্ট্যাটিক কোড অ্যানালাইসিস ব্যবহার করা উচিত SCA?
হ্যাঁ. SAST আপনার নিজের কোডের দুর্বলতাগুলো খুঁজে বের করে। SCA আপনার ওপেন-সোর্স নির্ভরতাগুলিতে থাকা ঝুঁকি শনাক্ত করে। এগুলি একত্রে উভয় অ্যাটাক সারফেসই কভার করে। Xygeni-এর মতো প্ল্যাটফর্মগুলিতে উভয়ই নেটিভভাবে অন্তর্ভুক্ত থাকে (এবং প্রাপ্ত ফলাফলগুলি একটি একক রিস্ক ভিউতে সমন্বিত করা হয়), যা আলাদা টুল পরিচালনা করার প্রয়োজনীয়তা দূর করে। dashboards.
