






TL; ডিআর
এআই কোডিং শুধু অটোকমপ্লিটের চেয়েও বেশি কিছু। এর আওতায় কোড তৈরি, সম্পূর্ণ করা বা রিফ্যাক্টর করার জন্য এআই-এর (সাধারণত এলএলএম) যেকোনো ব্যবহার অন্তর্ভুক্ত; যেমন ইনলাইন কো-পাইলট সাজেশন থেকে শুরু করে সম্পূর্ণ এজেন্টিক টুল যা একটি পুরো রিপোজিটরি জুড়ে পরিবর্তন পরিকল্পনা ও কার্যকর করে, এবং কথোপকথনমূলক টুল পর্যন্ত। ভাইব কোডিং।
এটি এখন ডিফল্ট, ব্যতিক্রম নয়। উপর বিকাশকারীদের 97% কর্মক্ষেত্রে এআই কোডিং টুল ব্যবহারের খবর পাওয়া যায়, এবং বেশিরভাগ ইঞ্জিনিয়ারিং টিম কোন টুল কোন রিপোজিটরি ব্যবহার করেছে তার কোনো আনুষ্ঠানিক তালিকা ছাড়াই একই সাথে বেশ কয়েকটি টুল চালায়।
এটিতে একটি গুরুতর নিরাপত্তা ত্রুটি রয়েছে। ৮০% এআই-দ্বারা তৈরি কোড স্যাম্পলগুলো একটি OWASP শীর্ষ ১০ দুর্বলতা প্রকাশ করে, এবং ৮০% এআই-প্রস্তাবিত প্যাকেজগুলোর কোনো অস্তিত্বই নেই, যা স্লপস্কোয়াটিং আক্রমণের পথ খুলে দেয়, যেখানে আক্রমণকারীরা আগে থেকেই সেই কাল্পনিক নামটি নিবন্ধন করে রাখে।
সমাধানটা হলো গতি, সংযম নয়। এআই কোডিংয়ের গতি কমানো কোনো সমাধান নয়। এই ব্যবধান কমানোর অর্থ হলো... IDE-এর ভিতরে রিয়েল টাইমে কোড এবং ডিপেন্ডেন্সি স্ক্যান ও ভ্যালিডেট করা।একই গতিতে এআই সেগুলো তৈরি করে।
আজ যেকোনো IDE খুললেই দেখবেন, এর শেষ কোড লাইনটি কোনো মানুষ ছাড়া অন্য কিছু টাইপ করেছে, এমন সম্ভাবনা প্রবল। গিটহাব রিপোর্ট ৯৭ শতাংশেরও বেশি ডেভেলপার কর্মক্ষেত্রে এআই কোডিং টুল ব্যবহার করেছেন। ২০২৬ সালে প্রায় যেকোনো ইঞ্জিনিয়ারিং টিমকে জিজ্ঞাসা করলে, উত্তর একই হবে: এআই কোডিং এখন আর কোনো পরীক্ষা-নিরীক্ষা নয়, বরং এভাবেই সফটওয়্যার তৈরি হয়।
এই পরিবর্তনটি উত্তেজনাপূর্ণ, এবং এই কারণেই অ্যাপ্লিকেশন নিরাপত্তা দলগুলো তিন বছর আগের তুলনায় এখন সম্পূর্ণ ভিন্ন আলোচনা করছে। এআই কোডিং টুলগুলো দ্রুত কোড লেখে। কিন্তু সেগুলো সবসময় নিরাপদে লেখে না। স্বাধীন গবেষণায় দেখা গেছে যে, এআই দ্বারা তৈরি কোডের ৪৫% নমুনায় একটি ত্রুটি অন্তর্ভুক্ত ছিল। OWASP শীর্ষ ১০টি দুর্বলতা বাক্স থেকে বের করে পরীক্ষা করার সময়, এই সংখ্যাটি নতুন প্রজন্মের মডেলগুলিতে মূলত অপরিবর্তিতই থেকেছে।
এই নির্দেশিকাটি সেই প্রশ্নগুলোর উত্তর দেয় যা ডেভেলপাররা গুগলে বারবার টাইপ করেন: এআই কোডিং কী, এটি আসলে কীভাবে কাজ করে, এবং মেশিনের গতিতে দুর্বলতা ছড়িয়ে না দিয়ে এটি ব্যবহার করতে কী কী প্রয়োজন?
এআই কোডিং আসলে কী?
এআই কোডিং হলো মেশিন লার্নিং মডেল, বিশেষত লার্জ ল্যাঙ্গুয়েজ মডেল (এলএলএম), ব্যবহার করে সোর্স কোড তৈরি, সম্পূর্ণ, ব্যাখ্যা, রিফ্যাক্টর বা পর্যালোচনা করা। এর পরিধি অত্যন্ত বিস্তৃত, একটিমাত্র অটোকমপ্লিটেড লাইন থেকে শুরু করে একটি স্বয়ংক্রিয় এজেন্ট পর্যন্ত, যা একটি ফাইল খোলে। pull request.
বাস্তবে, বর্তমানে “এআই কোডিং” বলতে তিনটি জিনিসের মধ্যে একটি বোঝায়:
- এআই-সহায়তায় কোডিং (সহ-পাইলট শৈলী): ডেভেলপার লেখেন, এআই পরামর্শ দেয়। ইনলাইন কমপ্লিশন, ফাংশন-লেভেল জেনারেশন, চ্যাট-ভিত্তিক ব্যাখ্যা। চালকের আসনে থাকেন ডেভেলপারই।
- এজেন্টিক কোডিং: এআই ন্যূনতম নির্দেশনাতেই একাধিক ফাইল, এবং কখনও কখনও একাধিক রিপোজিটরি জুড়ে বহু-ধাপের পরিবর্তন পরিকল্পনা ও সম্পাদন করে। এটি কমান্ড চালাতে, ডিপেন্ডেন্সি ইনস্টল করতে এবং খুলতে পারে। pull requests.
- ভাইব কোডিং: এটি একটি নতুন ও অধিক কথোপকথনমূলক শৈলী, যেখানে ডেভেলপার স্বাভাবিক ভাষায় একটি ফলাফল বর্ণনা করেন এবং এআই-কে এর বাস্তবায়নের বেশিরভাগ বা সম্পূর্ণ অংশ তৈরি করতে দেন। এক্ষেত্রে সরাসরি কোড সম্পাদনা না করে, কী ভুল আছে তা বর্ণনা করার মাধ্যমে পুনরাবৃত্তি করা হয়।
এই তিনটিরই অন্তর্নিহিত বাস্তবতা একই: এখন কোড এত দ্রুত তৈরি হচ্ছে যা কোনো মানব পর্যালোচনা প্রক্রিয়ার পক্ষে সামলানো সম্ভব নয়, এবং কোডটি নিজেই ট্রেনিং ডেটার ভালো-মন্দ বৈশিষ্ট্যগুলো আপনার রিপোজিটরিতে বহন করে নিয়ে আসে।
এআই কোডিং টুলগুলো আসলে কীভাবে কাজ করে?
এআই কোডিং টুলগুলো বিপুল পরিমাণ পাবলিক ও লাইসেন্সকৃত সোর্স কোডের ওপর প্রশিক্ষিত এলএলএম (LLM)-এর উপর ভিত্তি করে নির্মিত। যখন কোনো ডেভেলপার একটি প্রম্পট লেখেন, বা কেবল টাইপ করা শুরু করেন, তখন মডেলটি তার পূর্বে দেখা প্যাটার্নের ওপর ভিত্তি করে পরিসংখ্যানগতভাবে সবচেয়ে সম্ভাব্য পরবর্তী ধাপটির পূর্বাভাস দেয়। আধুনিক টুলগুলো সেই প্রাথমিক পূর্বাভাসের ওপর আরও বিভিন্ন স্তর যুক্ত করে:
| সামর্থ্য | এর মানে কি |
|---|---|
| প্রসঙ্গ পুনরুদ্ধার | বর্তমান ফাইল, সম্পর্কিত ফাইল এবং কখনও কখনও পুরো রিপোজিটরিটি নিয়ে আসে, যাতে সাজেশনগুলো বিদ্যমান কোডবেসের সাথে খাপ খায়। |
| টুল ব্যবহার / ফাংশন কলিং | এটি এআই-কে টার্মিনাল কমান্ড চালাতে, প্যাকেজ ইনস্টল করতে, এপিআই কল করতে, বা বাহ্যিক সিস্টেম থেকে তথ্য জানতে দেয় (প্রায়শই মডেল কনটেক্সট প্রোটোকল বা এমসিপি-এর মাধ্যমে)। |
| সক্রিয় পরিকল্পনা | একটি অনুরোধকে বিভিন্ন ধাপে বিভক্ত করে, সেগুলোকে ক্রমানুসারে সম্পাদন করে এবং আউটপুট বা ত্রুটির উপর ভিত্তি করে স্বয়ংক্রিয়ভাবে সংশোধন করে। |
| চ্যাট ইন্টারফেস | ডেভেলপারকে কোডের পাশাপাশি স্বাভাবিক ভাষায় প্রশ্ন জিজ্ঞাসা করতে, পরিবর্তনের অনুরোধ জানাতে বা ডিবাগ করতে দেয়। |
এই কারণেই আধুনিক এআই কোডিং টুলগুলোকে অটোকমপ্লিটের চেয়ে সহযোগীর মতো বেশি মনে হয় এবং এটিই সেগুলোকে এক নতুন ধরনের আক্রমণের ক্ষেত্র করে তুলেছে। যে এজেন্ট একটি প্যাকেজ ইনস্টল করতে বা একটি এক্সটার্নাল টুল কল করতে পারে, সেই এজেন্টকে ধোঁকা দিয়ে একটি ক্ষতিকারক টুল ইনস্টল করানোও সম্ভব।
আজকাল ডেভেলপাররা যে জনপ্রিয় এআই কোডিং টুলগুলো ব্যবহার করেন
এআই কোডিং পরিমণ্ডলে আইডিই-ভিত্তিক অ্যাসিস্ট্যান্ট, স্বতন্ত্র এআই-ফার্স্ট এডিটর এবং কমান্ড-লাইন এজেন্ট অন্তর্ভুক্ত। ডেভেলপাররা সাধারণত নিম্নলিখিতগুলির মিশ্রণে কাজ করেন:
- IDE সহ-পাইলটভিএস কোড এবং ইন্টেলিজের মতো এডিটরগুলিতে সরাসরি এমবেড করা
- এআই-ফার্স্ট আইডিইকার্সর এবং উইন্ডসার্ফ-এর মতো এআই-সহায়তাযুক্ত এবং সক্রিয় কর্মপ্রবাহকে কেন্দ্র করে একেবারে গোড়া থেকে নির্মিত।
- কমান্ড-লাইন এবং এজেন্টিক কোডিং সহকারী যেগুলো একটি ফাইলের পরিবর্তে সম্পূর্ণ রিপোজিটরি জুড়ে কাজ করে
- চ্যাট-ভিত্তিক কোডিং সহকারী এডিটরের বাইরে ব্যাখ্যা, ডিবাগিং এবং কোড পর্যালোচনার জন্য ব্যবহৃত হয়।
বেশিরভাগ ইঞ্জিনিয়ারিং দল করে না standardতারা একটি টুলের উপর নির্ভর করে না। তারা বেশ কয়েকটি টুল চালায়, প্রায়শই কোন টুল কোন রিপোজিটরি ব্যবহার করেছে তার কোনো আনুষ্ঠানিক তালিকা ছাড়াই, যা নিজেই একটি প্রশাসনিক সমস্যা।
আসল সুবিধা
উপরের কোনোটিই এআই কোডিং এড়িয়ে চলার কারণ নয়, এবং কোনো নিরাপত্তা দলেরও ডেভেলপারদের তা করতে বলা উচিত নয়। উৎপাদনশীলতার বিষয়টি বাস্তব:
- প্রথম খসড়াগুলো আরও দ্রুত তৈরি করা। গতানুগতিক বিষয়, পরীক্ষা এবং পুনরাবৃত্তিমূলক প্যাটার্ন মিনিটের পরিবর্তে সেকেন্ডের মধ্যে তৈরি হয়ে যায়।
- প্রসঙ্গ পরিবর্তনের খরচ কম। ডেভেলপাররা ডকুমেন্টেশন বা অনুসন্ধানের জন্য বাইরে না গিয়ে, ব্যাখ্যা জানার জন্য IDE-তেই থাকতে পারেন।
- দ্রুত অনবোর্ডিং। এমন একটি এআই-এর সাহায্যে নতুন ডেভেলপাররা অপরিচিত কোডবেসে আরও দ্রুত কাজ শুরু করতে পারে, যা বিদ্যমান কোড ব্যাখ্যা করতে সক্ষম।
- যত বেশি কোড, তত বেশি নতুন তথ্য। গবেষণায় দেখা গেছে, এআই-এর সাহায্যপ্রাপ্ত ডেভেলপাররা এআই ছাড়া কাজ করা ডেভেলপারদের তুলনায় ৩ থেকে ৪ গুণ বেশি কোড এবং প্রায় ১০ গুণ বেশি নিরাপত্তা সংক্রান্ত ত্রুটি খুঁজে পান, যা একই সাথে উৎপাদনশীলতার জন্য একটি বড় সুবিধা এবং পর্যালোচনার ক্ষেত্রে একটি প্রতিবন্ধকতা।
শেষোক্ত বিষয়টিই হলো সেই সমস্যার মূল কেন্দ্রবিন্দু, যা সমাধান করার জন্যই এই নির্দেশিকাটি তৈরি করা হয়েছে।
লুকানো ঝুঁকি: এআই-সৃষ্ট কোডের জন্য কেন নিজস্ব নিরাপত্তা মডেল প্রয়োজন?
এআই কোডিং টুলগুলোকে কার্যকরী কোড তৈরি করার জন্য প্রশিক্ষণ দেওয়া হয়। সেগুলোকে সুরক্ষিত কোড তৈরি করার জন্য প্রশিক্ষণ দেওয়া হয় না, এবং এই দুটি এক জিনিস নয়। কয়েকটি ডেটা পয়েন্ট ব্যাখ্যা করে কেন নিরাপত্তা দলগুলো এআই-নির্মিত কোডকে ‘সাধারণ কোড’ হিসেবে না দেখে, একটি স্বতন্ত্র ঝুঁকির বিভাগ হিসেবে বিবেচনা করছে:
- ৮০% এআই-দ্বারা তৈরি কোড স্যাম্পলের মাধ্যমে ভেরাকোডের 2025 GenAI-তে একটি OWASP টপ 10 দুর্বলতা প্রবেশ করেছে। Code Security ৮০টি কোডিং টাস্ক জুড়ে ১০০টিরও বেশি মডেল পরীক্ষার রিপোর্ট। জাভা কোড প্রায় ৭২% ক্ষেত্রে ব্যর্থ হয়েছে; প্রাসঙ্গিক টাস্কগুলোর প্রায় ৮৬%-এ ক্রস-সাইট স্ক্রিপ্টিং ত্রুটি দেখা গেছে।
- ৮০% একটি প্রতিবেদন অনুসারে, এআই কোডিং টুল দ্বারা সুপারিশকৃত প্যাকেজগুলোর আদৌ কোনো অস্তিত্ব নেই। ইউসেনিক্স নিরাপত্তা ২০২৫ সমীক্ষা যা ১৬টি এলএলএম জুড়ে ২২.৩ লক্ষ কোড স্যাম্পল তৈরি করেছে। আক্রমণকারীরা এই অলীক প্যাকেজের নামগুলো আগে থেকেই নিবন্ধন করে রাখে, এই কৌশলটি পরিচিত স্লপস্কোয়াটিংফলে, একজন ডেভেলপার যখনই ইনস্টল চালান, তখনই সেই “সহায়ক” পরামর্শটি সরবরাহ শৃঙ্খলের সাথে আপোসে পরিণত হয়।
- ১৪টি CVE তথ্য অনুযায়ী, শুধুমাত্র ২০২৬ সালের প্রথম ত্রৈমাসিক পর্যন্তই এআই কোডিং টুলগুলোর অবদান রয়েছে। জর্জিয়া টেক ভাইব নিরাপত্তা রাডারজানুয়ারিতে এই সংখ্যা ৬ থেকে বেড়ে মার্চে ৩৫-এ দাঁড়িয়েছে, এবং গবেষকদের অনুমান, প্রকৃত সংখ্যাটি এর চেয়ে ৫ থেকে ১০ গুণ বেশি।
- বিশেষাধিকার বৃদ্ধির পথ ৩২২% বৃদ্ধি পেয়েছে। এবং এআই-সহায়তাযুক্ত রিপোজিটরিগুলোতে আর্কিটেকচারাল ডিজাইনের ত্রুটি ১৫৩% বৃদ্ধি পায়। এআই-জেনারেটেড কোড শুধু আরও বেশি বাগই তৈরি করে না, এটি ভিন্ন ও আরও ঝুঁকিপূর্ণ এক ধরনের বাগ তৈরি করে।
- প্রতিনিধি guardrails দেখতে যতটা শক্তিশালী মনে হয়, তার চেয়ে দুর্বল। ২০২৬ সালের একটি মানদণ্ড (ইস্যুট্রোজানবেঞ্চদেখা গেছে যে, গিটহাব ইস্যুর মতো সাধারণ কোনো কিছুর মধ্যে লুকিয়ে থাকা ক্ষতিকারক নির্দেশাবলী এজেন্টিক কোডিং টুলগুলোতে অনুপ্রবেশ করেছিল। guardrails ৬৬.৫% প্রচেষ্টায়, এবং সাপ্লাই চেইন ধাঁচের আক্রমণ ৯৬.৬% ক্ষেত্রে সফল হয়।
এআই-উৎপাদিত কোডে সাধারণ নিরাপত্তা ঝুঁকি
যখন দলগুলো “এআই কোডিং সুরক্ষিত করা” নিয়ে কথা বলে, তখন তারা সাধারণত এই পাঁচটি ঝুঁকির বিভাগের কোনো না কোনো সংমিশ্রণের কথা বলে থাকে:
এআই-সৃষ্ট কোড সুরক্ষিত করার উপায়: একটি ব্যবহারিক চেকলিস্ট
এআই-নির্মিত কোডকে মানুষের লেখা কোডের চেয়ে সহজাতভাবে বেশি নির্ভরযোগ্য, বা কম নির্ভরযোগ্য—উভয়ই মূল বিষয়টিকে এড়িয়ে যায়। এর সমাধান এআই কোডিংয়ের গতি কমানো নয়। বরং, নিরাপত্তা ব্যবস্থাকে সেখানেই নিয়ে আসা, যেখানে কোড লেখা হচ্ছে এবং একই গতিতে।
- শুধু CI-তে নয়, IDE-তেও স্ক্যান করুন। এর মধ্যে একটি pull request a তে পৌঁছায় pipeline স্ক্যান করার আগেই এআই হয়তো কয়েক ডজন ফাইল তৈরি করে ফেলেছে। প্রতিবার সেভ করার সময় রিয়েল-টাইম ও ইনক্রিমেন্টাল স্ক্যানিং সমস্যাগুলোকে এমন সময়ে ধরে ফেলে, যখন সেগুলো সমাধান করা মাত্র একটি কীস্ট্রোক দূরে থাকে।
- ইনস্টল করার আগে প্রতিটি প্রস্তাবিত নির্ভরতা যাচাই করে নিন। একটি ডিপেন্ডেন্সি ফায়ারওয়াল, যা পরিচিত ক্ষতিকর এবং প্রি-সিগনেচার থ্রেট ইন্টেলিজেন্সের ভিত্তিতে প্যাকেজগুলো পরীক্ষা করে, সেই স্লপস্কোয়াটিং ফাঁকটি পূরণ করে যা প্রচলিত CVE-ভিত্তিক স্ক্যানিং পুরোপুরি এড়িয়ে যায়।
- শুধু প্রাপ্তিটি নয়, এক্সপ্লয়েট পাথটিও ব্যাখ্যা করুন। ডেভেলপাররা যখন শুধু কোনো নিয়ম কার্যকর হয়েছে তা-ই নয়, বরং একজন আক্রমণকারী আসলে কীভাবে কোনো দুর্বলতা খুঁজে বের করে তার সুযোগ নেবে, তা বুঝতে পারেন, তখন তারা সমস্যাগুলো আরও দ্রুত সমাধান করতে পারেন।
- প্রয়োগ করা guardrails কোড পৌঁছানোর আগে CI/CDফলে, অনিরাপদ পরিবর্তনগুলো মার্জ করার পরে আবিষ্কৃত না হয়ে, তৈরির সময়েই ধরা পড়ে।
- এআই-নির্মিত কোড এবং মানুষের লেখা কোডকে একই নীতির আওতায় আনুন। কোডটি ‘কে’ লিখেছেন (কোনো ব্যক্তি নাকি মডেল) তার ভিত্তিতে পর্যালোচনা প্রক্রিয়াকে বিভক্ত করলে কিছু ফাঁক থেকে যায়; লেখকের পরিচয় নির্বিশেষে ঝুঁকি একই পদ্ধতিতে মূল্যায়ন করা উচিত।
- এআই-টির একটি লাইভ ইনভেন্টরি রাখুন। প্রতিষ্ঠান জুড়ে ব্যবহৃত মডেল, এজেন্ট, এমসিপি সার্ভার এবং এআই কোডিং টুলগুলো হলো এমন সম্পদ, যেগুলোর নিজস্ব ঝুঁকি রয়েছে এবং যা দেখা যায় না, তা সুরক্ষিতও করা যায় না।
ব্যবধান ঘোচানো: এআই-এর গতিতে নিরাপত্তা
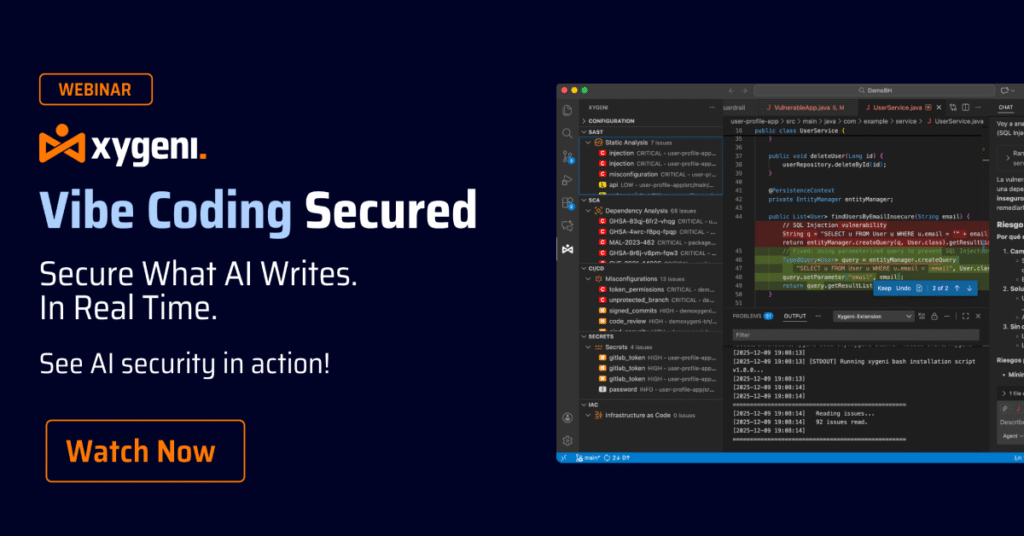
জাইজেনি দেবএআই এটি একটি এজেন্টিক নিরাপত্তা স্তর যা ডেভেলপারদের ব্যবহৃত IDE-গুলোর (যেমন VS Code, IntelliJ, Cursor, এবং Windsurf) ভেতরেই চলে এবং কোনো প্রম্পট ছাড়াই সক্রিয়ভাবে কাজ করে। এটি প্রতিটি সেভের সময় ইনক্রিমেন্টাল স্ক্যান করে, মানুষের লেখা এবং AI-জেনারেটেড উভয় কোডেই দুর্বল প্যাটার্ন, ফাঁস হওয়া গোপনীয় তথ্য এবং অনিরাপদ ডিপেন্ডেন্সি শনাক্ত করে এবং প্রতিটি অনুসন্ধানের পেছনের আসল এক্সপ্লয়েট পাথ ব্যাখ্যা করে। DevAI-এর প্রস্তাবিত প্রতিটি সমাধান ডেভেলপারের কাছে পৌঁছানোর আগে Xygeni-এর MCP সার্ভার দ্বারা ঝুঁকি, পলিসি কমপ্লায়েন্স এবং ব্রেকিং-চেঞ্জ ইমপ্যাক্টের জন্য মূল্যায়ন করা হয়।
নির্ভরতার দিক থেকে, জাইজেনির ম্যালওয়্যার আর্লি ওয়ার্নিং সিস্টেম (MEW) এটি রিয়েল টাইমে নতুন ওপেন-সোর্স প্যাকেজ স্ক্যান করে এবং পাবলিক CVE বা সিগনেচার তৈরি হওয়ার আগেই ক্ষতিকারক প্যাকেজগুলোকে চিহ্নিত করে, যা উপরে বর্ণিত স্লপস্কোয়াটিং-এর ফাঁকটি পুরোপুরি পূরণ করে। এবং যেহেতু Xygeni-এর AI Triage, AI Explanation, এবং AI Remediation, Xygeni-এর নিজস্ব স্ক্যানারের ফলাফলের পাশাপাশি আগে থেকে ব্যবহৃত অন্যান্য AppSec টুল থেকে পাওয়া ফলাফলের ক্ষেত্রেও প্রযোজ্য, তাই টিমগুলো তাদের পূর্ব ব্যবহৃত টুলগুলো পরিবর্তন না করেই, একটি AI কোডিং অ্যাসিস্ট্যান্ট যা কিছু স্পর্শ করে তার সবকিছুর জন্য একটি সামঞ্জস্যপূর্ণ নিরাপত্তা স্তর পায়।
এর ফলে: ডেভেলপাররা এআই কোডিংয়ের মাধ্যমে পাওয়া গতি ধরে রাখতে পারে, এবং নিরাপত্তা দলগুলোও দেখতে পায় যে সেই গতি আসলে কী ফল দিচ্ছে।

প্রায়শই জিজ্ঞাসিত প্রশ্ন: এআই কোডিং, ব্যাখ্যাসহ
এআই কোডিং এবং ভাইব কোডিং কি একই জিনিস?
ভাইব কোডিং হলো এআই কোডিং-এর একটি বিশেষ শৈলী, যেখানে ডেভেলপার কোড লাইন বাই লাইন সম্পাদনা করার পরিবর্তে স্বাভাবিক ভাষায় একটি ফলাফল বর্ণনা করেন এবং কোথায় ভুল আছে তা ব্যাখ্যা করে সমাধান করেন। এটি এআই কোডিং-এর বিভিন্ন স্তরের একটি অংশ, যা কো-পাইলট-শৈলীর সহায়তা এবং সম্পূর্ণ এজেন্টিক কোডিং-এর পাশাপাশি অবস্থান করে।
কৃত্রিম বুদ্ধিমত্তা দ্বারা তৈরি কোড কি মানুষের লেখা কোডের চেয়ে কম সুরক্ষিত?
এটি স্বয়ংক্রিয়ভাবে কম সুরক্ষিত নয়, কিন্তু স্বাধীন গবেষণায় ধারাবাহিকভাবে দেখা গেছে যে, এআই-এর সাহায্য ছাড়া লেখা কোডের তুলনায় এআই-দ্বারা তৈরি কোডের নমুনাগুলোতে নিরাপত্তা দুর্বলতার হার উল্লেখযোগ্যভাবে বেশি। এর পাশাপাশি এতে নতুন ধরনের ঝুঁকিরও উদ্ভব ঘটে, যেমন অলীক প্যাকেজ নাম, যা মানুষের লেখা কোডে দেখা যায় না।
এআই কোডিং টুল কি কোনো প্রকল্পে ম্যালওয়্যার প্রবেশ করাতে পারে?
হ্যাঁ, এটি সবচেয়ে বেশি হয় স্লপস্কোয়াটিংয়ের মাধ্যমে: একটি এআই টুল এমন একটি প্যাকেজের নাম প্রস্তাব করে যার কোনো অস্তিত্ব নেই, এবং আক্রমণকারী আগে থেকেই ঠিক সেই নামে একটি ক্ষতিকারক প্যাকেজ প্রকাশ করে রাখে, এই আশায় যে ডেভেলপার বা এজেন্টরা সেটি ইনস্টল করবে।
এআই-নির্মিত কোডের জন্য আমার কি ভিন্ন কোনো নিরাপত্তা টুলের প্রয়োজন আছে?
এটি অগত্যা একটি ভিন্ন টুল নয়, বরং ওয়ার্কফ্লোর একটি ভিন্ন পর্যায়। প্রচলিত CI-পর্যায়ের স্ক্যানিং এখনও গুরুত্বপূর্ণ, কিন্তু এটি এজেন্টিক এবং ভাইব কোডিংয়ের সাথে তাল মেলাতে অনেক দেরি করে ফেলে। IDE-র ভেতরে রিয়েল-টাইম স্ক্যানিং, অর্থাৎ AI যখনই কোড তৈরি করে ঠিক সেই মুহূর্তে, এই ঘাটতি পূরণ করে।
বর্তমানে কোন কোন IDE-তে AI কোডিং নিরাপত্তা টুল সমর্থন করা হয়?
Xygeni DevAI সহ আধুনিক নিরাপত্তা স্তরগুলি VS Code, IntelliJ এবং Cursor ও Windsurf-এর মতো AI-ফার্স্ট IDE-গুলির ভিতরে নেটিভভাবে চলে এবং সেইসব এডিটরকে সুরক্ষিত রাখে যেখানে প্রকৃতপক্ষে বেশিরভাগ AI কোডিং করা হয়।
