






A শূন্য দিনের দুর্বলতা সাইবার নিরাপত্তার সবচেয়ে গুরুতর ঝুঁকিগুলোর মধ্যে এটি অন্যতম। এটি এমন একটি ত্রুটি, যা কাজে লাগানো শুরু না হওয়া পর্যন্ত কেউ জানতে পারে না।
যখন আক্রমণকারীরা এটি খুঁজে বের করে এবং ব্যবহার করে, তার ফল হলো একটি জিরো ডে এক্সপ্লয়েটএমন একটি কোড বা কৌশল যা সেই লুকানো দুর্বলতাকে একটি বাস্তব হুমকিতে পরিণত করে। সফটওয়্যার এবং ডেভসেকওপিএস দলগুলোর জন্য, এগুলো জিরো ডে দুর্বলতা এক্সপ্লয়েট এমন সব ফাঁকা জায়গা তৈরি করে যেখানে সাধারণ স্ক্যানার, অ্যান্টিভাইরাস টুল এবং প্যাচ কোনো সাহায্য করতে পারে না।
আক্রমণকারীরা এখন দ্রুত গতিতে কোড, নির্ভরতা এবং অন্যান্য বিষয়কে লক্ষ্যবস্তু করছে। CI/CD pipelines.
কিভাবে বোঝা a জিরো ডে এক্সপ্লয়েট এটি কীভাবে কাজ করে এবং তা আগেভাগে কীভাবে শনাক্ত করা যায়, তা এখন যেকোনো আধুনিক উন্নয়ন প্রক্রিয়াকে সুরক্ষিত রাখার একটি মূল অংশ।
কী কারণে একটি জিরো-ডে দুর্বলতা এত বিপজ্জনক
A জিরো ডে এক্সপ্লয়েট বিক্রেতা কোনো দুর্বলতার অস্তিত্ব সম্পর্কে জানার আগেই সেটির সুযোগ নেয়।
পরিচিত ত্রুটিগুলোর মতো এর কোনো প্যাচ বা সমাধান নেই, এবং আক্রমণটি ঘটার আগে এটি শনাক্ত করারও প্রায়শই কোনো নির্ভরযোগ্য উপায় থাকে না।
এই দুর্বলতাগুলো প্রায়শই সফটওয়্যার লাইব্রেরি, ব্রাউজার বা থার্ড-পার্টি কম্পোনেন্টের মধ্যে লুকিয়ে থাকে। একবার আবিষ্কৃত হলে, আক্রমণকারীরা দ্রুত এগুলোকে অস্ত্র হিসেবে ব্যবহার করতে পারে এবং বিশ্বস্ত টুল ও রিপোজিটরির মাধ্যমে ক্ষতিকর কোড ছড়িয়ে দিতে পারে।
এর জন্য, জিরো ডে দুর্বলতা এক্সপ্লয়েট সাপ্লাই চেইন এবং ক্লাউড পরিবেশ জুড়ে দ্রুত চলাচল করতে পারে।
একটি ওপেন-সোর্স প্রোজেক্টের একটিমাত্র ডিপেন্ডেন্সি কারও নজরে আসার আগেই হাজার হাজার বিল্ড তৈরি করে ফেলতে পারে।
জিরো-ডে দুর্বলতা এক্সপ্লয়েট বোঝা
আক্রমণকারীরা কীভাবে এই দুর্বলতাগুলো ব্যবহার করে তা বোঝার জন্য, একটি জিরো-ডে এক্সপ্লয়েটের সাধারণ ক্রমটি দেখা সহায়ক হয়:
- একজন গবেষক বা আক্রমণকারী একটি অজানা ত্রুটি খুঁজে পায়।
- আক্রমণকারী সেই ত্রুটিটি ব্যবহার করার জন্য এক্সপ্লয়েট কোড তৈরি করে।
- এই ত্রুটিটি বাস্তব আক্রমণে ব্যবহৃত হয় অথবা অনলাইনে শেয়ার করা হয়।
- বিক্রেতারা সমস্যাটি শনাক্ত করে একটি প্যাচ প্রকাশ করেন।
- নিরাপত্তা দলগুলো দ্রুত আপডেট প্রয়োগ করতে এবং ঝুঁকি কমাতে কাজ করে।
উদাহরণ স্বরূপ, আইবিএম এক্স-ফোর্স এমন একটি ঘটনার কথা জানানো হয়েছে যেখানে আক্রমণকারীরা GoAnywhere ফাইল-ট্রান্সফার সফটওয়্যারের একটি জিরো-ডে দুর্বলতা আবিষ্কারের ২৪ ঘণ্টার মধ্যেই সেটির সুযোগ নিয়েছিল।
এতে বোঝা যায়, আবিষ্কার এবং তার অপব্যবহারের মধ্যে ব্যবধান কতটা কম, কখনও কখনও মাত্র কয়েক ঘণ্টা।
এই আক্রমণগুলো শুধু তাত্ত্বিক নয়। এগুলো ইতোমধ্যে গুরুতর ক্ষতি করেছে। enterprise সিস্টেম, ওপেন-সোর্স সফটওয়্যার এবং বৈশ্বিক সরবরাহ শৃঙ্খল।
জিরো-ডে আক্রমণের বাস্তব উদাহরণ
জিরো-ডে অ্যাটাক এখন আর বিরল নয়। ব্রাউজার থেকে শুরু করে বিল্ড সিস্টেম এবং ডেভেলপার টুল পর্যন্ত আধুনিক সফটওয়্যারের প্রতিটি স্তরেই এগুলো ঘটে থাকে।
নিম্নলিখিত উদাহরণগুলো দেখায় যে, প্রতিরোধকারীরা প্রতিক্রিয়া দেখানোর আগেই আক্রমণকারীরা কত দ্রুত অজানা দুর্বলতার সুযোগ নেয়:
- মুভইট ট্রান্সফার (২০২৩)আক্রমণকারীরা Progress MOVEit Transfer-এ একটি জিরো-ডে SQL ইনজেকশন দুর্বলতা (CVE-2023-34362) কাজে লাগিয়েছিল। একটি প্যাচ প্রকাশের আগে, এই এক্সপ্লয়েটটির মাধ্যমে ব্যাংক এবং সরকারি সংস্থাসহ শত শত প্রতিষ্ঠান থেকে ব্যাপক পরিমাণে ডেটা চুরি করা সম্ভব হয়েছিল।
- গুগল ক্রোম (২০২৫)ক্রোমের ভি৮ জাভাস্ক্রিপ্ট ইঞ্জিনের একটি জিরো-ডে দুর্বলতা (CVE-2025-10585) সক্রিয়ভাবে ব্যবহৃত হচ্ছিল। আক্রমণগুলো চলমান থাকার বিষয়টি নিশ্চিত হওয়ার পর গুগল একটি জরুরি প্যাচ প্রকাশ করেছে।
- সোলারউইন্ডস সাপ্লাই চেইন অ্যাটাক (২০২০)আক্রমণকারীরা সোলারউইন্ডস-এর ওরিয়ন প্ল্যাটফর্মের একটি বিশ্বস্ত সফটওয়্যার আপডেটে ক্ষতিকারক কোড প্রবেশ করিয়েছিল, যার ফলে ১৮,০০০-এরও বেশি প্রতিষ্ঠান ঝুঁকির মুখে পড়ে। যদিও এটি কোনো একক এক্সপ্লয়েট ছিল না, তবে এটি সাপ্লাই চেইনে একটি জিরো-ডে এক্সপ্লয়েটের মতো কাজ করেছিল।
- মাইক্রোসফট এক্সচেঞ্জ সার্ভার (২০২১, “প্রক্সি লগঅন”): চারটি জিরো-ডে দুর্বলতার সুযোগ নিয়ে আক্রমণকারীরা বিশ্বব্যাপী এক্সচেঞ্জ সার্ভারগুলোতে দূরবর্তী অ্যাক্সেস লাভ করেছিল। প্যাচগুলো দ্রুত চলে এলেও, ততক্ষণে হাজার হাজার সিস্টেম ক্ষতিগ্রস্ত হয়েছিল।
- জুম ক্লায়েন্ট (২০২২)একটি জিরো-ডে এক্সপ্লয়েট দূরবর্তী আক্রমণকারীদেরকে প্যাচবিহীন উইন্ডোজ ক্লায়েন্টগুলিতে ভিডিও কল চলাকালীন কোড কার্যকর করার সুযোগ দিত। জনসমক্ষে প্রকাশের আগে এই ত্রুটিটি ব্যক্তিগতভাবে লেনদেন করা হয়েছিল।
প্রতিটি ঘটনা দেখায় কিভাবে জিরো ডে দুর্বলতা এক্সপ্লয়েট নির্ভরতা জুড়ে ছড়িয়ে পড়তে পারে, pipelineএবং ক্লাউড পরিবেশে কয়েক ঘন্টার মধ্যে।
এই কারণেই এই হুমকিগুলো ছড়িয়ে পড়ার আগেই থামানোর জন্য দৃশ্যমানতা, অস্বাভাবিকতা শনাক্তকরণ এবং আগাম সতর্কতা অপরিহার্য।
এই ঘটনাগুলো আক্রমণকারীদের কৌশলে একটি পরিবর্তনও নির্দেশ করে, যা বিচ্ছিন্ন এন্ডপয়েন্ট আক্রমণ থেকে বিল্ড সিস্টেম, ডিপেন্ডেন্সি এবং ডেভঅপস-এ অনুপ্রবেশের দিকে ঝুঁকেছে। pipelines.
সফটওয়্যার সরবরাহ শৃঙ্খলে জিরো-ডে এক্সপ্লয়েট
আধুনিক জিরো-ডে এক্সপ্লয়েটগুলো প্রায়শই শুধু এন্ডপয়েন্ট বা অপারেটিং সিস্টেমকেই নয়, বরং সফটওয়্যার সাপ্লাই চেইনকেও লক্ষ্যবস্তু করে।
আক্রমণকারীরা আপোসকৃত নির্ভরতা, ক্ষতিকারক স্ক্রিপ্ট এবং ব্যবহার করে CI/CD উন্নয়ন প্রক্রিয়ায় উপরের দিকে অগ্রসর হওয়ার জন্য ভুল কনফিগারেশন।
সবচেয়ে সাধারণ আক্রমণ পদ্ধতিগুলোর মধ্যে কয়েকটি হলো:
- প্রকাশক সংক্রমিত প্যাকেজ ওপেন-সোর্স রেজিস্ট্রিগুলোতে।
- পোস্ট-ইনস্টল স্ক্রিপ্টে জিরো-ডে পেলোড প্রবেশ করানো।
- নজরবিহীন বিল্ড জব বা ক্রেডেনশিয়ালের অপব্যবহার।
- হাইজ্যেক বৈধ রক্ষণাবেক্ষণকারী বা তাদের অ্যাকাউন্ট।
প্রচলিত এন্ডপয়েন্ট টুলগুলো এই হুমকিগুলো দেখতে পায় না কারণ এগুলো ঘটে আগে সফটওয়্যার উন্নয়ন, বিল্ড বা ইন্টিগ্রেশন পর্যায়ে চলে।
এই কারণেই ডেভসেকওপিএস ভিজিবিলিটি এবং স্বয়ংক্রিয় স্ক্যানিং অত্যন্ত গুরুত্বপূর্ণ।
জীবনচক্র এবং সনাক্তকরণ ব্যবধান
| পর্যায় | আক্রমণকারীর কার্যকলাপ | ডিফেন্ডার চ্যালেঞ্জ |
|---|---|---|
| আবিষ্কার ও অস্ত্রায়ন | প্রকাশের আগে একটি অজানা ত্রুটি খুঁজে বের করুন এবং একটি কার্যকর এক্সপ্লয়েট তৈরি করুন। | কোনো পরিচিত সিগনেচার বা প্যাচ উপলব্ধ নেই; ডিফেন্ডারদের কাছে এর দৃশ্যমানতা নেই। |
| এক্সপ্লয়েট স্থাপন | ফিশিং, সংক্রামিত প্যাকেজ বা ক্ষতিকারক আপডেটের মাধ্যমে পেলোড সরবরাহ করা হয়। | সম্পাদনের পরেই কেবল শনাক্তকরণ ঘটে; প্রতিক্রিয়ার সময় সীমিত। |
| প্যাচ এবং প্রকাশনা | বিক্রেতা একটি আপডেট প্রকাশ করে এবং এক্সপ্লয়েটটি সর্বজনীন হয়ে যায়। | প্যাচগুলো পরীক্ষা ও প্রয়োগ না করা পর্যন্ত সিস্টেমগুলো অরক্ষিত থাকে। |
শনাক্তকরণের ফাঁকটিই সবচেয়ে বিপজ্জনক মুহূর্ত। যখন জিরো-ডে ভালনারেবিলিটি এক্সপ্লয়েট বিদ্যমান থাকে এবং দলগুলোর কাছে কোনো সিগনেচার বা প্যাচ থাকে না, তখন আক্রমণকারীরা দ্রুত পদক্ষেপ নিতে পারে। এই ফাঁকটি পূরণ করার জন্য প্রয়োজন প্রাথমিক শনাক্তকরণ, নিরন্তর পর্যবেক্ষণ এবং আচরণ-ভিত্তিক প্রতিরক্ষা ব্যবস্থা।
আধুনিক জিরো-ডে হুমকির পেছনের তথ্য
সাম্প্রতিক প্রতিবেদনগুলো থেকে দেখা যাচ্ছে যে জিরো-ডে অ্যাক্টিভিটি কতটা সাধারণ এবং দ্রুত হয়ে উঠেছে:
- সার্জারির গুগল থ্রেট ইন্টেলিজেন্স গ্রুপ (জিটিআইজি) রিপোর্ট ৭৫টি জিরো-ডে দুর্বলতা ২০২৪ সালে বন্য পরিবেশে এর আহরণ পূর্ববর্তী বছরের তুলনায় ৩০ শতাংশ বৃদ্ধি পাবে।
- সম্পর্কে সেই শূন্য-দিনগুলির ৪৪ শতাংশ লক্ষ্যবস্তু enterprise ভিপিএন, ফায়ারওয়াল এবং ম্যানেজমেন্ট টুলের মতো সিস্টেমগুলো থেকে বোঝা যায় যে, আক্রমণকারীরা এখন উচ্চ-মূল্যের অবকাঠামোর ওপর মনোযোগ দিচ্ছে।
- সার্জারির আইবিএম ২০২৫ থ্রেট ইন্টেলিজেন্স ইনডেক্স রেকর্ড করা হয়েছে এর চেয়ে বেশি 65,000 দুর্বলতা সর্বজনীনভাবে উপলব্ধ এক্সপ্লয়েটগুলোর সাহায্যে, অনেকগুলো নতুন জিরো-ডে অ্যাটাকে পুনরায় ব্যবহার ও নতুন আঙ্গিকে সাজানো হয়।
এই পরিসংখ্যানগুলো দেখায় কেন কোনো প্যাচ আসার আগেই টিমগুলোকে জিরো ডে ভালনারেবিলিটি এক্সপ্লয়েটের লক্ষণগুলো শনাক্ত করতে হবে।
সেরা জিরো-ডে সুরক্ষায় কী কী অন্তর্ভুক্ত থাকা উচিত
এর প্রভাব সীমিত করতে জিরো ডে এক্সপ্লয়েটপ্রতিরক্ষা ব্যবস্থার জন্য একাধিক স্তর এবং উন্নয়ন প্রক্রিয়ার প্রাথমিক পর্যায়ে এর স্থাপন প্রয়োজন। একটি পূর্ণাঙ্গ পদ্ধতির অন্তর্ভুক্ত বিষয়গুলো হলো:
- বিল্ডে অন্তর্ভুক্ত হওয়ার আগেই সন্দেহজনক প্যাকেজ শনাক্ত করতে npm এবং PyPI-এর মতো রেজিস্ট্রিগুলোর রিয়েল-টাইম স্ক্যানিং।
- আগাম সতর্কীকরণ ব্যবস্থা যা নতুন প্যাকেজ বা প্রকাশকের আকস্মিক পরিবর্তন সম্পর্কে সতর্ক করে, যা বাস্তব জগতে জিরো-ডে দুর্বলতার অপব্যবহারের ইঙ্গিত দিতে পারে।
- ডিপেন্ডেন্সি ফায়ারওয়াল যা স্বয়ংক্রিয়ভাবে ঝুঁকিপূর্ণ উপাদানগুলিকে ব্লক বা কোয়ারেন্টাইন করে।
- জুড়ে অসঙ্গতি সনাক্তকরণ CI/CD pipelineঅস্বাভাবিক বিল্ড-টাইম আচরণ খুঁজে বের করার জন্য যা কোনো শোষিত নির্ভরতার ইঙ্গিত দিতে পারে।
- হ্যাক হওয়া বা নকল রক্ষণাবেক্ষণকারী অ্যাকাউন্ট শনাক্ত করার জন্য সহযোগীদের সুনাম ট্র্যাক করা হয়, যেগুলো ত্রুটিযুক্ত রিলিজ প্রকাশ করতে পারে।
- অনিরাপদ কোডকে প্রধান শাখায় একীভূত হওয়া থেকে বিরত রাখতে নীতির ধারাবাহিক প্রয়োগ।
ন্যাশনাল ভালনারেবিলিটি ডেটাবেস অনুসারে, ২০২৪ সালে ২৯,০০০-এরও বেশি নতুন CVE রেকর্ড করা হয়েছে। যদিও জিরো-ডে ইস্যুগুলো প্রকাশের পরেই তালিকাভুক্ত করা হয়, এই বৃদ্ধি দেখায় যে দুর্বলতাগুলো কত দ্রুত আবির্ভূত হয় এবং কেন একটি দুর্বলতাকে থামানো জরুরি। জিরো ডে এক্সপ্লয়েট প্রাথমিক বিষয়গুলো।
জাইজেনি কীভাবে জিরো-ডে এক্সপ্লয়েট প্রশমিত করতে সাহায্য করে
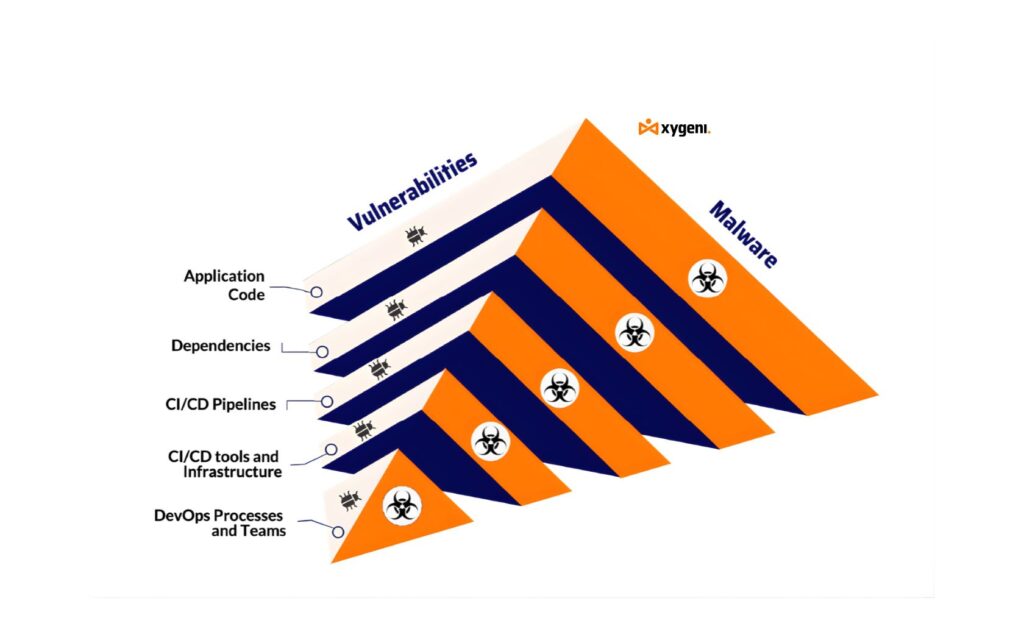
জাইজেনি রাখে প্রাথমিক সনাক্তকরণ এবং স্বয়ংক্রিয় সুরক্ষা জিরো ডে এক্সপ্লয়েটের ঝুঁকির সময়কাল কমাতে আপনার ডেভঅপ্স ফ্লোতে অন্তর্ভুক্ত করুন। মূল সক্ষমতাগুলোর মধ্যে রয়েছে:
- ঝুঁকিপূর্ণ আচরণের প্রাথমিক লক্ষণ শনাক্ত করার জন্য নতুন ও বিদ্যমান প্যাকেজগুলোর ক্রমাগত পর্যবেক্ষণ।
- An পূর্ব সতর্কতা ব্যবস্থা যা রেজিস্ট্রিগুলিতে কোনো সম্ভাব্য এক্সপ্লয়েট প্যাটার্ন দেখা দিলে টিমগুলিকে অবহিত করে
- সন্দেহজনক ডিপেন্ডেন্সিগুলোকে স্বয়ংক্রিয়ভাবে ব্লক বা কোয়ারেন্টাইন করা হয়, যাতে কোনো জিরো-ডে এক্সপ্লয়েট আপনার বিল্ড আর্টিফ্যাক্টে প্রবেশ করতে না পারে।
- অসাধারণ সনাক্তকরণ বিল্ড চলাকালীন অপ্রত্যাশিত ফাইল পরিবর্তন বা এক্সপ্লয়েট আচরণের সাথে মিলে যায় এমন রিমোট কলগুলো হাইলাইট করে।
- রক্ষণাবেক্ষণকারী এবং প্রকাশকদের জন্য খ্যাতি পর্যবেক্ষণ ব্যবস্থা, যা কোনো আপসের ইঙ্গিত দিতে পারে এমন আকস্মিক পরিবর্তন শনাক্ত করতে সাহায্য করে।
- প্রসঙ্গ-সচেতন অগ্রাধিকার যা দলগুলোকে মূল্যায়ন করতে সাহায্য করে যে, শনাক্ত হওয়া কোনো সমস্যা তাদের পরিবেশে জিরো-ডে এক্সপ্লয়েটে পরিণত হওয়ার সম্ভাবনা আছে কি না।
Xygeni প্রচলিত CI সিস্টেম এবং সোর্স কন্ট্রোলের সাথে সমন্বিত হয়, ফলে আপনি কোনো অতিরিক্ত স্ক্রিপ্ট বা জটিল সেটআপ ছাড়াই এই সুরক্ষাগুলো পেয়ে যান।
পরবর্তী জিরো-ডে-র জন্য প্রস্তুতি নেওয়ার সর্বোত্তম অনুশীলন
- বজায় রাখা SBOMs প্রতিটি বিল্ডে কী কোড এবং প্যাকেজ রয়েছে তা জানতে
- পিন নির্ভরতা সংস্করণ এবং এমন ওয়াইল্ডকার্ড পরিহার করুন যা কোনো অজানা প্যাকেজকে ঢুকে পড়ে জিরো-ডে এক্সপ্লয়েট চালানোর সুযোগ করে দেয়।
- স্তরভিত্তিক স্ক্যান চালান: স্ট্যাটিক চেক, ডাইনামিক টেস্ট এবং আচরণ পর্যবেক্ষণ
- যখন কোনো জিরো-ডে এক্সপ্লয়েট সর্বজনীন হয়ে যায়, তখন ঝুঁকি কমাতে প্যাচিং এবং রোলব্যাক পদ্ধতি স্বয়ংক্রিয় করুন।
- বিল্ড জবগুলিতে গোপনীয় তথ্য এবং অনুমতি সীমিত করুন, যাতে কোনো এক্সপ্লয়েট সহজে ছড়িয়ে পড়তে না পারে।
- সাপ্লাই-চেইন ঝুঁকি শনাক্ত করতে এবং জিরো-ডে এক্সপ্লয়েটের লক্ষণ দেখা দিলে দ্রুত ব্যবস্থা নিতে টিমগুলোকে প্রশিক্ষণ দিন।
Xygeni-এর মতো টুলগুলো এই ধরনের অনেক কাজকে স্বয়ংক্রিয় করতে এবং কায়িক শ্রম কমাতে সাহায্য করে, পাশাপাশি জিরো-ডে এক্সপ্লয়েট শনাক্তকরণের ক্ষমতাও উন্নত করে।
শেষ কথা: জিরো-ডে এক্সপ্লয়েট থেকে এক ধাপ এগিয়ে থাকা
জিরো-ডে থ্রেট ক্রমাগত বিকশিত হতে থাকবে। একারণেই প্রতিরক্ষা ব্যবস্থাও পরিবর্তন করতে হবে। শুধু এন্ডপয়েন্ট সুরক্ষিত রাখাই যথেষ্ট নয়। টিমগুলোর এমন দৃশ্যমানতা এবং সুরক্ষা প্রয়োজন যা কোড, ডিপেন্ডেন্সি এবং অন্যান্য স্তর থেকে শুরু হয়। pipelines.
রিয়েল-টাইম স্ক্যানিং, আগাম সতর্কতা এবং স্বয়ংক্রিয় ব্লকিং-এর সমন্বয়ের মাধ্যমে, আপনি একটি জিরো-ডে এক্সপ্লয়েট প্রোডাকশনে পৌঁছানোর সম্ভাবনা কমাতে পারেন। আগে শনাক্ত করুন, দ্রুত ব্লক করুন এবং আপনার সফটওয়্যার সাপ্লাই চেইনকে এক ধাপ এগিয়ে রাখুন।

