






TL; ডিআর
পোস্ট-কোয়ান্টাম ক্রিপ্টোগ্রাফি (PQC) বলতে এমন ক্রিপ্টোগ্রাফিক অ্যালগরিদমকে বোঝায় যা ভবিষ্যতের কোনো বৃহৎ আকারের কোয়ান্টাম কম্পিউটারের আক্রমণ প্রতিরোধ করার জন্য ডিজাইন করা হয়েছে। ইউরোপ, আমেরিকা এবং এশিয়া-প্যাসিফিক জুড়ে এতে স্থানান্তরিত হওয়া এখন একটি সেকেলে বাধ্যবাধকতা। এখন আর গবেষণার বিষয় নয়.
সর্বত্র প্রথম সরবরাহযোগ্য হলো একটি ইনভেন্টরি, কোনো কোড পরিবর্তন নয়। প্রতিটি শাসনব্যবস্থা, যেমন NIST IR 8547, উত্তর-কোয়ান্টাম ক্রিপ্টোগ্রাফিতে রূপান্তর Standards, দ্য ইইউ রোডম্যাপস্পেনের সিসিএন-টিইসি ০০৯ এবং অন্যান্য অঞ্চলের জন্য অনুরূপ সুপারিশ, সেইসাথে খাতভিত্তিক সুপারিশ যেমন PCI DSS 12.3.3শুরুতেই আপনাকে আপনার ব্যবহৃত ক্রিপ্টোগ্রাফিগুলো তালিকাভুক্ত করতে বলা হয়।
ক্রিপ্টোগ্রাফিক সম্পদের জন্য এই ধরনের একটি তালিকার প্রস্তাবিত রূপটি হলো সিবিওএম ক্রিপ্টোগ্রাফিক বিল অফ মেটেরিয়ালস (Cryptographic Bill of Materials), যা একটি সিস্টেম দ্বারা ব্যবহৃত অ্যালগরিদম, কী, সার্টিফিকেট এবং প্রোটোকলগুলির একটি মেশিন-পাঠযোগ্য তালিকা। এটি সুপরিচিত এর একটি সম্প্রসারণ। SBOM এবং প্রস্তাবিত standardসেই ইনভেন্টরির জন্য ফরম্যাট।
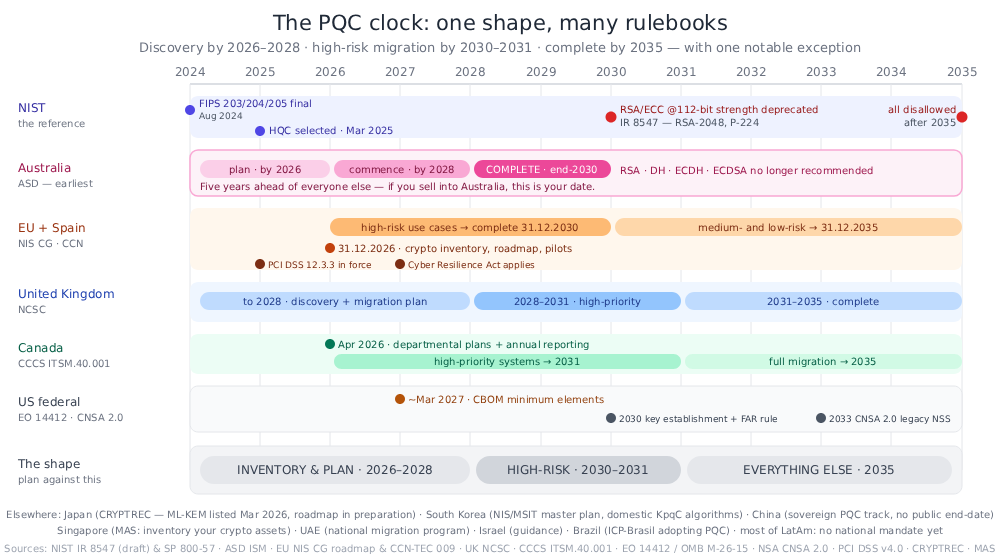
আপনার প্রথম বাধ্যতামূলক তারিখটি যাচাই করুন; সেটি ২০৩৫ সাল নাও হতে পারে। বেশিরভাগ বিচারব্যবস্থা ২০২৬-২০২৮ সালের মধ্যে তথ্য উদঘাটন, ২০৩০-২০৩১ সালের মধ্যে উচ্চ-ঝুঁকিপূর্ণ তথ্য উদঘাটন এবং ২০৩৫ সালের মধ্যে তা সম্পূর্ণ করার বিষয়ে একমত। লক্ষ্যগুলো জানা আছে, কিন্তু সেগুলো একটিমাত্র বিকল্প নয়। ML-KEM কী এক্সচেঞ্জ প্রতিস্থাপন করে, ML-DSA সাধারণ-উদ্দেশ্য স্বাক্ষর প্রতিস্থাপন করে, যখন হ্যাশ-ভিত্তিক স্কিমগুলি (SLH-DSA, XMSS/LMSফার্মওয়্যার এবং দীর্ঘস্থায়ী রুট কভার করে। কী এস্টাবলিশমেন্ট ইতিমধ্যেই ইন্টারনেট স্কেলে সরবরাহ করা হচ্ছে; সার্টিফিকেট এবং সিগনেচার এখনও বহু বছর পিছিয়ে আছে — তাই জরুরি অর্ডার এবং লিডটাইম অর্ডারের মধ্যে পার্থক্য রয়েছে, এবং আপনার প্ল্যানে উভয়েরই প্রয়োজন।
এই রূপান্তরটি এক দশকের সহাবস্থান, কোনো আকস্মিক পরিবর্তন নয়। ২০৩০-এর দশকের মাঝামাঝি পর্যন্ত বেশিরভাগ সংস্থা ক্লাসিক্যাল এবং পোস্ট-কোয়ান্টাম ক্রিপ্টোগ্রাফি পাশাপাশি চালাবে, এবং প্রায়শই আক্ষরিক অর্থেই একত্রিতভাবে: যা একটি হাইব্রিড কাঠামো। ক্রিপ্টো-অ্যাজিলিটি এটাই সেই সময়কালকে সহনীয় করে তোলে। এর মানে হলো, কোড নতুন করে লেখা এবং পুনরায় স্থাপন করার পরিবর্তে, কনফিগারেশন এবং পলিসির মাধ্যমে অ্যালগরিদম, প্যারামিটার পরিবর্তন করতে পারা, অথবা আদৌ হাইব্রিড ব্যবহার করা হবে কি না, সেই সিদ্ধান্ত নিতে পারা।
একটি নয়, দুটি 'ঘড়ি' টিক টিক করে চলছে: উপরের নিয়ন্ত্রক ঘড়িটি, এবং এখন ফসল সংগ্রহ করুন, পরে ডিক্রিপ্ট করুন। (HNDLএর পরেরটি হলো, প্রতিপক্ষরা বর্তমানে এনক্রিপ্টেড ট্র্যাফিক রেকর্ড করছে, যাতে কোয়ান্টাম কম্পিউটার তৈরি হয়ে গেলে তা ডিক্রিপ্ট করা যায়। এর মানে হলো, দীর্ঘ গোপনীয়তার মেয়াদ থাকা ডেটা ইতিমধ্যেই অরক্ষিত হয়ে পড়েছে।
কঠিন অংশটা অ্যালগরিদম নয়, বরং আবিষ্কার করা। ক্রিপ্টোগ্রাফি সোর্স কোড, ডিপেন্ডেন্সি, সার্টিফিকেট, কী ফাইল, ইনফ্রাস্ট্রাকচার-অ্যাজ-কোড, কন্টেইনার ইমেজ, প্রোটোকল কনফিগারেশন এবং থার্ড-পার্টি প্রোডাক্টের মধ্যে লুকিয়ে থাকে। একটি বিশ্বাসযোগ্য তালিকাকে সততার সাথে বলতে হয় যে, সে কী দেখতে পায় না।
জাইজেনি আপনাকে PQC-এর জন্য প্রস্তুত হতে সাহায্য করতে পারে CBOM তৈরি করার মাধ্যমে, প্রতিটি ক্রিপ্টো অ্যাসেটকে কোয়ান্টাম ঝুঁকি অনুসারে শ্রেণীবদ্ধ করে, HNDL এক্সপোজারের ভিত্তিতে মাইগ্রেশন ব্যাকলগকে র্যাঙ্ক করে, ফলাফলগুলোকে ছয়টি নিয়ন্ত্রক ব্যবস্থার সাথে ম্যাপ করে এবং আপনার ডিপেন্ডেন্সিগুলোর পোস্ট-কোয়ান্টাম প্রস্তুতির উপর রিপোর্ট তৈরি করে। সম্পূর্ণ বিবরণ: কোয়ান্টাম-সেফ কমপ্লায়েন্স.
একটি কোয়ান্টাম কম্পিউটার কী কী ভেঙে ফেলে — এবং কী কী ভাঙে না
এই পার্থক্যটিই GRC শ্রোতাদের জন্য সবচেয়ে গুরুত্বপূর্ণ প্রযুক্তিগত তথ্য, কারণ এটিই নির্ধারণ করে যে কোনো একটি সিদ্ধান্ত একটি প্রতিস্থাপন প্রকল্প বা একটি কনফিগারেশন পরিবর্তনভুল করলে এমন প্রতিকারমূলক পরামর্শ তৈরি হয় যা কেবল অকেজোই নয়, বরং সক্রিয়ভাবে ক্ষতিকর।
Shor এর অ্যালগরিদম — একটি কোয়ান্টাম অ্যালগরিদম যা বড় পূর্ণসংখ্যাকে উৎপাদকে বিশ্লেষণ করে এবং দক্ষতার সাথে বিচ্ছিন্ন লগারিদম গণনা করে — আজকের পাবলিক-কী ক্রিপ্টোগ্রাফি: RSA, ECDSA, EdDSA, Diffie-Hellman এবং ECDH, বা DSA-কে কাঠামোগতভাবে ভেঙে দেয়। আছে কী-সাইজের কোনো সমাধান নেইএকজন কোয়ান্টাম প্রতিপক্ষের বিরুদ্ধে একটি ৪০৯৬-বিটের আরএসএ কী একটি ২০৪৮-বিটের কী-এর চেয়ে উল্লেখযোগ্যভাবে বেশি নিরাপদ নয়। এই অ্যালগরিদমগুলো অবশ্যই হতে হবে প্রতিস্থাপিতএকই গণিতের উপর ভিত্তি করে নির্মিত জাতীয় সংস্করণগুলোর ক্ষেত্রেও একই কথা প্রযোজ্য — উদাহরণস্বরূপ, চীনের SM2 উপবৃত্তাকার-বক্ররেখা ভিত্তিক এবং তাই এটিও সমানভাবে ঝুঁকিপূর্ণ।
গ্রোভারের অ্যালগরিদম — একটি কোয়ান্টাম সার্চ অ্যালগরিদম — সিমেট্রিক সাইফার এবং হ্যাশ ফাংশনগুলোকে দুর্বল করে, কিন্তু শুধুমাত্র তাদের কার্যকর শক্তিকে প্রায় অর্ধেক করে। এগুলো হলো যথাস্থানে শক্ত করা যায়AES-128 থেকে AES-256-এ, SHA-256 থেকে SHA-384 বা SHA-512-এ পরিবর্তন। NIST IR 8547 বিষয়টি সরাসরি উল্লেখ করেছে: NIST-এর সিমেট্রিক standardপাবলিক-কী ক্রিপ্টোগ্রাফির তুলনায় পরিচিত কোয়ান্টাম আক্রমণগুলির বিরুদ্ধে এগুলি উল্লেখযোগ্যভাবে কম ঝুঁকিপূর্ণ। standardএবং কমপক্ষে ১২৮ বিট ক্লাসিক্যাল নিরাপত্তা প্রদানকারী যেকোনো অনুমোদিত সিমেট্রিক প্রিমিটিভ এখনও NIST-এর সর্বনিম্ন পোস্ট-কোয়ান্টাম নিরাপত্তা বিভাগের মানদণ্ড পূরণ করে।
যে যন্ত্রটি এই কাজটি করবে তাকে বলা হয় সিআরকিউসি - একটি ক্রিপ্টোগ্রাফিকভাবে প্রাসঙ্গিক কোয়ান্টাম কম্পিউটারজননীতি এর অবস্থা সম্পর্কে সতর্ক; মার্কিন যুক্তরাষ্ট্রের বাস্তবায়নকারী স্মারকলিপিতে এটি স্পষ্টভাবে বলা হয়েছে: “এখনও পর্যন্ত কোনো CRQC-এর অস্তিত্ব জানা যায়নি, কিন্তু কোয়ান্টাম কম্পিউটিং ক্ষেত্রে ধারাবাহিক অগ্রগতির ফলে আগামী দশকে একটি CRQC তৈরি হতে পারে।”
পরিবর্তনটা এই নয় যে যন্ত্রটি এসে গেছে — বরং পরিবর্তনটা হলো, এর জন্য যা যা প্রয়োজন হবে তার অনুমান ক্রমাগত ছোট হয়ে আসছে। ২০২৫ সালের মে মাসে, গুগল কোয়ান্টাম এআই-এর ক্রেইগ গিডনি একটি আনুমানিক সম্পদের হিসাব প্রকাশ করেন, যা থেকে দেখা যায় যে... দশ লক্ষেরও কম নয়েজি কিউবিটযুক্ত একটি কোয়ান্টাম কম্পিউটার দ্বারা RSA-2048-কে এক সপ্তাহেরও কম সময়ে ফ্যাক্টর করা যেতে পারে। — যা তার নিজের ২০১৯ সালের প্রায় ২ কোটির অনুমানের তুলনায় প্রায় বিশগুণ কম। এটি একটি প্রকৌশলগত অনুমান, কিন্তু ছয় বছরে যে অনুমান ২০ গুণ কমে যায়, তা ঠিক সেই ধরনের প্রবণতাকেই গুরুত্ব সহকারে বিবেচনা করার জন্য একজন ঝুঁকি ব্যবস্থাপককে পারিশ্রমিক দেওয়া হয়।
যে ঘড়িটা ইতিমধ্যে চালু হয়ে গেছে: এখনই ফসল সংগ্রহ করো, পরে ডিক্রিপ্ট করো।
এখনই সংগ্রহ করুন, পরে ডিক্রিপ্ট করুন (HNDL) এটি হলো বর্তমানে এনক্রিপ্টেড ট্র্যাফিক বা ডেটা ক্যাপচার করে সংরক্ষণ করার একটি পদ্ধতি, যতক্ষণ না কোনো CRQC তা ডিক্রিপ্ট করতে পারে। এটি এমন যেকোনো কিছুর জন্য একটি ভবিষ্যৎ সক্ষমতাকে বর্তমান সময়ের ঝুঁকিতে পরিণত করে, যা বছরের পর বছর ধরে গোপন রাখা আবশ্যক: যেমন স্বাস্থ্য রেকর্ড, আইনি নথি, মেধা সম্পত্তি, রাষ্ট্রীয় গোপনীয়তা, দীর্ঘস্থায়ী পরিচয়পত্র এবং স্বাক্ষরিত প্রমাণপত্র।
নিয়ন্ত্রক সংস্থাগুলো এই বিষয়ে আর গড়িমসি করছে না। NIS2 সংশোধনের জন্য ইউরোপীয় কমিশনের জানুয়ারি ২০২৬-এর প্রস্তাবের অষ্টম অনুচ্ছেদে বলা হয়েছে যে, “‘এখনই তথ্য সংগ্রহ করে পরে ডিক্রিপ্ট করার’ আক্রমণের সম্ভাবনা, যা সম্ভবত এখনই ঘটছে, এবং স্বাক্ষর জাল করার জন্য কোয়ান্টাম আক্রমণের ফলে সৃষ্ট ভবিষ্যৎ ঝুঁকি” এই রূপান্তরকে যৌক্তিকতা দেয়।
পরিকল্পনার ফলাফলটি একটি সাধারণ পাটিগণিত, এবং এই যুক্তিটিই মিশেল মোস্কা তখন থেকে দিয়ে আসছেন। 2015আপনার ডেটা যত বছর গোপন রাখতে হবে, সেই সংখ্যার সাথে আপনার মাইগ্রেশনে যে সময় লাগবে, সেই সংখ্যাটি যোগ করুন। যদি সেই যোগফল এমন একটি সীমা অতিক্রম করে যেখানে যুক্তিসঙ্গতভাবে একটি CRQC (স্বতন্ত্র ডেটা গোপনীয়তা সনদ) বিদ্যমান থাকে, তাহলে আপনি ইতিমধ্যেই দেরি করে ফেলেছেন। বেশিরভাগ নিয়ন্ত্রিত সংস্থার জন্য, একটি বহু-বছরের মাইগ্রেশন এবং তার সাথে এক দশক ধরে ডেটা সংরক্ষণের সময়কাল যেকোনো বিশ্বাসযোগ্য অনুমানকে সহজেই ছাড়িয়ে যায়।
NIST, IR 8547-এ কার্যনির্বাহী সিদ্ধান্তে উপনীত হয়েছে: এটি “'এখনই সংগ্রহ করো, পরে ডিক্রিপ্ট করো' ধরনের আক্রমণ থেকে সুরক্ষার জন্য, বিশেষ করে TLS এবং IKE-এর মতো ইন্টারেক্টিভ প্রোটোকলগুলিতে, কোয়ান্টাম-প্রতিরোধী কী-প্রতিষ্ঠা স্কিমগুলিতে স্থানান্তরের বিষয়টিকে অগ্রাধিকার দেবে বলে আশা করে।” প্রথমে কী প্রতিষ্ঠা, তারপরে স্বাক্ষর — এই ক্রমটি মার্কিন যুক্তরাষ্ট্রের ফেডারেল পর্যায়ক্রম আক্ষরিকভাবে অনুসরণ করে, যেখানে স্বাক্ষরের পুরো এক বছর আগেই পোস্ট-কোয়ান্টাম কী প্রতিষ্ঠা সম্পন্ন হবে। (IPsec VPN-এর পেছনের কী-নেগোসিয়েশন প্রোটোকলটি হলো IKE।)
এটি ক্রিপ্টোগ্রাফি সমস্যার আগে কেন একটি GRC সমস্যা?
তিনটি কারণে এটি ডেস্কের উপর এসে পড়ে। CISক্রিপ্টো ইঞ্জিনিয়ারদের সাথে থাকার পরিবর্তে অপারেটিং সিস্টেম এবং কমপ্লায়েন্স অফিসারদের সাথে থাকা।
সময়সীমাগুলো আইন ও প্রবিধান থেকে আসে, পদার্থবিদ্যা থেকে নয়। CRQC কখন আসবে তা কেউ জানে না। সবাই খোঁজ নিয়ে দেখতে পারে যে, ইইউ ২০৩০ সালের শেষ নাগাদ উচ্চ-ঝুঁকিপূর্ণ ব্যবহারের ক্ষেত্রগুলো স্থানান্তরিত হওয়ার প্রত্যাশা করে এবং অস্ট্রেলিয়ার ASD সম্পূর্ণ রূপান্তরটি আশা করে। সমাপ্ত ২০৩০ সালের শেষ নাগাদ, এবং ২০৩০ সালের পর NIST ১১২-বিট নিরাপত্তা-শক্তি স্তরে RSA এবং এলিপটিক-কার্ভ ক্রিপ্টোগ্রাফিকে অপ্রচলিত ঘোষণা করবে এবং ২০৩৫ সালের পর সমস্ত কোয়ান্টাম-ঝুঁকিপূর্ণ পাবলিক-কী ক্রিপ্টোগ্রাফি নিষিদ্ধ করবে। এই তারিখগুলো নিরীক্ষণযোগ্য; কিন্তু কোয়ান্টাম সময়রেখা নিরীক্ষণযোগ্য নয়।
প্রথম প্রদানযোগ্য জিনিসটি হলো একটি নিরীক্ষা নথি। যেকোনো অ্যালগরিদম বদলানোর আগে, প্রতিটি শাসনব্যবস্থা একই প্রশ্ন জিজ্ঞাসা করে: আপনার কাছে কী ধরনের ক্রিপ্টোগ্রাফি আছে এবং কোথায়? এটি একটি ইনভেন্টরি বাধ্যবাধকতা — যা একজন মালিক, একটি পর্যালোচনার ধারাবাহিকতা এবং প্রমাণের আবশ্যকতা সহ একটি প্রশাসনিক কার্যসম্পাদন। PCI DSS মার্চ ২০২৫ থেকে ঠিক এটাই বাধ্যতামূলক করেছে, পরিমাণ নির্দিষ্ট হোক বা না হোক।
এটি একটি ক্রয় সংক্রান্ত সমস্যা। আপনার পরিকাঠামোর বেশিরভাগ ক্রিপ্টোগ্রাফি আপনার নিজের নয়। এটি লাইব্রেরি, প্ল্যাটফর্ম, অ্যাপ্লায়েন্স, SaaS প্রোভাইডার এবং পেমেন্ট টার্মিনালে রয়েছে। ইইউ রোডম্যাপে সংস্থাগুলোকে “অভ্যন্তরীণ এবং তৃতীয় পক্ষের উভয় নির্ভরতা বিবেচনা করে নির্ভরতার মানচিত্র তৈরি করতে” বলা হয়েছে; ASD আপনার বিক্রেতাদের জিজ্ঞাসা করার জন্য পোস্ট-কোয়ান্টাম প্রশ্নাবলীর একটি সহায়ক তালিকা প্রকাশ করে। উভয়ই সরবরাহকারী-ব্যবস্থাপনার কার্যকলাপ, এবং উভয়ের জন্যই এমন প্রমাণ প্রয়োজন যা আপনি একজন অডিটরের সামনে উপস্থাপন করতে পারবেন।
নিয়মebookআসলে আপনার ক্ষেত্রে যা প্রযোজ্য
অ্যালগরিদমগুলো স্থির করা হয়েছে
NIST মূল পোস্ট-কোয়ান্টাম চূড়ান্ত করেছে standard২০২৪ সালের আগস্টে — এমএল-কেইএম মূল প্রতিষ্ঠার জন্য (FIPS 203), এবং এমএল-ডিএসএ (FIPS 204) এবং SLH-DSA (FIPS 205স্বাক্ষরের জন্য — ফলে এখন আর “অপেক্ষা করুন” বলার প্রয়োজন নেই। standards” প্রতিরক্ষা। A Kemকী-এনক্যাপসুলেশন মেকানিজম হলো কী এক্সচেঞ্জের পোস্ট-কোয়ান্টাম বিকল্প: এটি দুটি পক্ষের মধ্যে একটি যৌথ গোপনীয়তা স্থাপন করে এবং এটিই সেই অংশ যা HNDL-কে প্রতিহত করে।
আরও দুটি উড়ছে: এফএন-ডিএসএ (ফ্যালকনের উপর ভিত্তি করে তৈরি FIPS 206) এখনও খসড়া হিসেবেও প্রকাশিত হয়নি, এবং এইচকিউসি মার্চ ২০২৫-এ একটি কোড-ভিত্তিক ব্যাকআপ কী-এনক্যাপসুলেশন প্রক্রিয়া হিসেবে নির্বাচিত হয়েছিল, যা নথিভুক্ত করা হয়েছে এনআইএসটি আইআর ৮৪৪১আজ কোনোটিই কোনো পরিকল্পনাকে বাধা দেওয়া উচিত নয়, কিন্তু ভবিষ্যতে গড়ে তোলার জন্য উভয়ই কারণ। ক্রিপ্টো-অ্যাজিলিটি — কোড পুনরায় লেখার পরিবর্তে কনফিগারেশনের মাধ্যমে অ্যালগরিদম পরিবর্তন করতে পারা। আপনার কোন অ্যালগরিদমটি কোনটিতে পরিণত হবে তা নির্ধারিত থাকে। প্রতিস্থাপন মানচিত্র আরও নিচে।
রেফারেন্স টাইমলাইন: NIST IR 8547
NIST IR 8547, পোস্ট-কোয়ান্টাম ক্রিপ্টোগ্রাফিতে রূপান্তর Standardsএটিই সেই নথি যার সাথে অন্যান্য বেশিরভাগ রোডম্যাপ নিজেদের সামঞ্জস্য বিধান করে, কারণ এটি ক্লাসিক্যাল পাবলিক-কী ক্রিপ্টোগ্রাফির অবসরের তারিখ নির্ধারণ করে দেয়:
| অ্যালগরিদম পরিবার | পরামিতি | স্থানান্তরণ |
|---|---|---|
| ইসিডিএসএ, আরএসএ (স্বাক্ষর) | ১১২ বিটের নিরাপত্তা শক্তি | ২০৩০ সালের পর বাতিল, ২০৩৫ সালের পর নিষিদ্ধ |
| ইসিডিএসএ, এডডিএসএ, আরএসএ (স্বাক্ষর) | ≥ ১২৮ বিট নিরাপত্তা শক্তি | ২০৩৫ সালের পর বাতিল করা হবে |
| সসীম-ক্ষেত্র DH এবং MQV, ECDH, RSA কী প্রতিষ্ঠা | ১১২ বিটের নিরাপত্তা শক্তি | ২০৩০ সালের পর বাতিল, ২০৩৫ সালের পর নিষিদ্ধ |
একক সম্পর্কে একটি টীকা: NIST উল্লেখ করে নিরাপত্তা শক্তি, কী-এর দৈর্ঘ্য নয়। প্রতি এসপি ৮০০-৫৭ পার্ট ১ রেভ. ৫সারণি ২ অনুসারে, ১১২-বিট শক্তি স্তরটি হলো RSA-2048 এবং ২২৪–২৫৫-বিট অর্ডারের (পি-২২৪) এলিপটিক কার্ভ; ১২৮-বিট স্তরটি হলো RSA-3072 এবং ২৫৬–৩৮৩ বিটের কার্ভ (পি-২৫৬)। সুতরাং “১১২-বিট আরএসএ” কোনো ১১২-বিট কী নয় — এটি হলো আরএসএ-২০৪৮, যা এখনও প্রচলিত টিএলএস-এর একটি বড় অংশ টার্মিনেট করে। এবং বহুল ব্যবহৃত পি-২৫৬ / আরএসএ-৩০৭২ জুটিটি হলো না এটি ২০৩০ সালের বাতিলের তালিকায় রয়েছে; এটি ২০৩৫ সালের অগ্রহণযোগ্যতার তালিকাতেও আছে। উভয় তালিকার শেষ একই জায়গায়: ২০৩৫ সালের পর কোনো প্যারামিটার আকারেই কোনো কোয়ান্টাম-ঝুঁকিপূর্ণ পাবলিক-কী অ্যালগরিদম অনুমোদিত হবে না।
স্টিয়ারিং হুইলে উল্লেখ করার আগে একটি বিষয় জেনে রাখা ভালো। commitটি: আইআর ৮৫৪৭ এখনও একটি প্রাথমিক গণ-খসড়া। — প্রকাশিত নভেম্বর ২০২৪, মতামত জানানোর সময়সীমা শেষ জানুয়ারি ২০২৫, এই প্রতিবেদন লেখার সময় পর্যন্ত কোনো চূড়ান্ত সংস্করণ নেই। তা সত্ত্বেও এটি জাতীয় রোডম্যাপ এবং বিক্রেতাদের পণ্যের ক্ষেত্রে একটি নির্ভরযোগ্য উৎস হয়ে উঠেছে। জাইজেনি অন্তর্ভুক্ত থাকলে, এর সাথে মিলিয়ে ক্রমাঙ্কন করুন। এটি কী তাও লক্ষ্য করুন। এটি নাএতে মজুদ, আবিষ্কার বা ক্রিপ্টো-চটপটেপনা সম্পর্কে কিছুই বলা নেই। সেই বাধ্যবাধকতাগুলো অন্য জায়গা থেকে আসে।
বিশ্ব মানচিত্র: কে কী বলছে, এবং কখন বলছে
এই সারণিতে অঞ্চল অনুযায়ী নিয়ন্ত্রক কাঠামোর সারসংক্ষেপ দেওয়া হয়েছে:
| এখতিয়ার / সংস্থা | কী সেট করা আছে | প্রধান দিনগুলো |
|---|---|---|
| অস্ট্রেলিয়া — এএসডি | যেকোনো জায়গার সবচেয়ে সুনির্দিষ্ট সময়রেখা। ISM, RSA, DH, ECDH এবং ECDSA বন্ধ করার সুপারিশ করে। | পরিকল্পনা ২০২৬ · শুরু ২০২৮ · সম্পন্ন ২০৩০ |
| ইইউ — এনআইএস সিজি রোডম্যাপ; সিওএম(২০২৬) ১৩ এনআইএস২-তে পিকিউসি অন্তর্ভুক্ত করার প্রস্তাব করেছে | জাতীয় রোডম্যাপ, ক্রিপ্টোগ্রাফিক ইনভেন্টরি, ডিপেন্ডেন্সি ম্যাপ; সিবিওএম বিশেষভাবে সুপারিশকৃত। | ২০২৬ প্রথম পদক্ষেপ · ২০৩০ উচ্চ-ঝুঁকি সম্পন্ন · ২০৩৫ মাঝারি/নিম্ন |
| স্পেন — সিসিএন-টিইসি ০০৯ / বিপি-৩৭ (জুলাই ২০২৬) | ক্রিপ্টোগ্রাফিক-ইনভেন্টরি ডেলিভারেবলের মাধ্যমে ইইউ-এর মাইলফলকগুলো বাস্তব রূপ পেল। | ৩১.১২.২০২৬ কৌশল, শাসনব্যবস্থা, ক্রিপ্টো ইনভেন্টরি, পাইলট প্রকল্প · ৩১.১২.২০৩০ উচ্চ-ঝুঁকি · ৩১.১২.২০৩৫ মাঝারি |
| যুক্তরাজ্য — এনসিএসসি | প্রথমে আবিষ্কার, তারপর অগ্রাধিকার ভিত্তিতে স্থানান্তর | ২০২৮ অনুসন্ধান ও পরিকল্পনা · ২০৩১ উচ্চ অগ্রাধিকার · ২০৩৫ সম্পন্ন |
| কানাডা — CCCS ITSM.40.001 | বিভাগীয় পরিকল্পনা এবং বার্ষিক অগ্রগতি প্রতিবেদন | এপ্রিল ২০২৬ পরিকল্পনা · ২০৩১ উচ্চ-অগ্রাধিকার · ২০৩৫ পূর্ণ |
| মার্কিন যুক্তরাষ্ট্রীয় ফেডারেল — নির্বাহী আদেশ ১৪৪১২ / ওএমবি এম-২৬-১৫ | এজেন্সি স্থানান্তর, ঠিকাদার ক্যাসকেড, এবং সিবিওএম ন্যূনতম উপাদানসমূহ | ~মার্চ ২০২৭ সিবিওএম উপাদানসমূহ · ২০৩০ মূল প্রতিষ্ঠা + এফএআর বিধি · ২০৩১ স্বাক্ষর · ২০৩৫ পূর্ণাঙ্গ |
| মার্কিন জাতীয় নিরাপত্তা ব্যবস্থা — এনএসএ সিএনএসএ ২.০ | বিশুদ্ধ PQC, কোনো হাইব্রিড নয়; ML-KEM-1024, ML-DSA-87, AES-256, SHA-384/512 | অধিকাংশ বিভাগ ২০৩০–২০৩১ · অবশিষ্ট ২০৩৩ |
| জাপান — ক্রিপ্টরেক; ২০২৫ সাইবার নিরাপত্তা কৌশল | ML-KEM সুপারিশকৃত সাইফার তালিকায় যুক্ত হয়েছে (মার্চ ২০২৬); PQC-কে তাৎক্ষণিক নীতিগত অগ্রাধিকার দেওয়া হয়েছে। | প্রস্তুতিতে থাকা স্থানান্তর রোডম্যাপ |
| দক্ষিণ কোরিয়া — জাতীয় গোয়েন্দা সংস্থা / এমএসআইটি, কেপিকিউসি | ২০২৪-২৫ সালের জন্য নির্বাচিত জাতীয় মহাপরিকল্পনা এবং একটি দেশীয় অ্যালগরিদম সেট (HAETAE, AIMer, SMAUG-T, NTRU+), যা NIST-এর পাশাপাশি চলবে। | সেক্টর পাইলট প্রকল্প চলমান রয়েছে। |
| চীন — আইসিসিএস / রাষ্ট্রীয় ক্রিপ্টোগ্রাফি প্রশাসন | সার্বভৌম পথ: NIST অ্যালগরিদম গ্রহণ করার পরিবর্তে নিজস্ব PQC প্রতিযোগিতা (আবেদন জমা দেওয়ার শেষ তারিখ জুন ২০২৬)। | কোনো সর্বজনীন শেষ তারিখ নেই |
| সিঙ্গাপুর — MAS অ্যাডভাইজরি (ফেব্রুয়ারি 2024) | খাত-নেতৃত্বাধীন: আর্থিক প্রতিষ্ঠানগুলোকে ক্রিপ্টোগ্রাফিক সম্পদের তালিকা তৈরি করতে এবং স্থানান্তরের জন্য অগ্রাধিকারমূলক সম্পদ চিহ্নিত করতে বলা হয়েছে। | কোনো নির্দিষ্ট তারিখ নেই |
| নিউজিল্যান্ড — এনজেডআইএসএম | একটি PQC প্রস্তুতি বিভাগ বিদ্যমান; কোনো PQC অ্যালগরিদম অনুমোদিত হয়নি এবং মাইগ্রেশনের কোনো সময়সীমা নির্ধারণ করা হয়নি। | কোনোটি সেট করা নেই |
| সংযুক্ত আরব আমিরাত | রাষ্ট্র-সমর্থিত ক্রিপ্টো-আবিষ্কার উদ্যোগসহ জাতীয় এনক্রিপশন নীতি এবং একটি জাতীয় পোস্ট-কোয়ান্টাম মাইগ্রেশন কর্মসূচি। | কার্যক্রম চলছে |
| ইসরায়েল — INCD/ Bank of Israel | সরকারি সংস্থাগুলোকে অবকাঠামোর মানচিত্র তৈরি করতে এবং অরক্ষিত ডেটা শনাক্ত করতে বলা হয়েছে; ইনভেন্টরি ও রোডম্যাপ বিষয়ে খাতভিত্তিক নির্দেশিকা — এটি এখনো বাধ্যতামূলক করা হয়নি। | পথপ্রদর্শন |
| ব্রাজিল — আইটিআই | একটি নির্দেশনামূলক নির্দেশনার মাধ্যমে (জানুয়ারি ২০২৬) পোস্ট-কোয়ান্টাম অ্যালগরিদমসমূহকে জাতীয় পাবলিক-কী পরিকাঠামো আইসিপি-ব্রাজিলে অন্তর্ভুক্ত করা হচ্ছে। | পর্যায়ক্রমে সার্টিফিকেট প্রদান শুরু করা হয়েছে |
| লাতিন আমেরিকার বাকি অংশ (মেক্সিকো, কলম্বিয়া, পেরু, চিলি…) | এই প্রতিবেদন লেখার সময় পর্যন্ত PQC-এর জন্য নির্দিষ্ট কোনো জাতীয় আদেশ প্রকাশিত হয়নি। | খাত নিয়ন্ত্রক সংস্থা, পিসিআই ডিএসএস এবং গ্রাহক চুক্তির মাধ্যমে বাধ্যবাধকতাগুলো উদ্ভূত হয়। |
তিনটি বিচ্যুতির মূল্য একটি টেবিলের সারির চেয়ে বেশি।
- অস্ট্রেলিয়া বাকি সবার থেকে পাঁচ বছর এগিয়ে আছে। ASD-এর নির্দেশনা “২০৩০ সালের মধ্যে দুর্বল প্যারামিটারগুলো বাতিল করা” নয় — বরং এটি হলো “২০৩০ সালের শেষ নাগাদ রূপান্তর সম্পন্ন করা”, এবং ISM সেই তারিখের মধ্যে প্রচলিত অ্যাসিমেট্রিক ক্রিপ্টোগ্রাফির ব্যবহার বন্ধ করার সুপারিশ করে, “যার মধ্যে রিভেস্ট-শামির-অ্যাডলম্যান (RSA), ডিফি-হেলম্যান (DH), এলিপটিক কার্ভ ডিফি-হেলম্যান (ECDH) এবং এলিপটিক কার্ভ ডিজিটাল সিগনেচার অ্যালগরিদম (ECDSA)-এর মতো ক্রিপ্টোগ্রাফিক অ্যালগরিদমগুলো অন্তর্ভুক্ত”। আপনি যদি অস্ট্রেলিয়ায় ব্যবসা পরিচালনা করেন বা অস্ট্রেলিয়ান সরকারি সাপ্লাই চেইনে পণ্য বিক্রি করেন, তবে আপনার জন্য সেই তারিখটিই বাধ্যতামূলক, ২০৩৫ সাল নয়।
- চীন সার্বভৌমত্বের পথে এগোচ্ছে। এটি এমএল-কেম (ML-KEM) এবং এমএল-ডিএসএ (ML-DSA) গ্রহণ করেনি; রাষ্ট্রীয় ক্রিপ্টোগ্রাফি প্রশাসনের ইনস্টিটিউট পরবর্তী প্রজন্মের বাণিজ্যিক অ্যালগরিদমের জন্য নিজস্ব আহ্বান জানিয়েছিল, যার জমা দেওয়ার শেষ তারিখ জুন ২০২৬ এবং standardঅনুসরণ করার জন্য। একটি বহুজাতিক সংস্থার জন্য এর অর্থ হলো পরিকল্পনা করা। দুই একই ক্ষেত্রের পোস্ট-কোয়ান্টাম অ্যালগরিদম পরিবারগুলো, যেখানে SM2—যা এলিপটিক-কার্ভ ভিত্তিক এবং তাই একইভাবে শোর-ভঙ্গকারী—হলো স্থানান্তরের জন্য বর্তমান প্রধান অ্যালগরিদম। এখানে ক্রিপ্টো-চটপটেপনা আর কোনো বিমূর্ত ধারণা থাকে না।
- বিশ্বের বেশিরভাগ দেশেই জাতীয় পর্যায়ে সুরক্ষা ও মান নিয়ন্ত্রণের কোনো বাধ্যবাধকতা নেই — এবং এতে খুব একটা পরিবর্তনও আসে না। লাতিন আমেরিকার বেশিরভাগ অংশে এবং মধ্যপ্রাচ্য ও এশিয়া-প্যাসিফিকের অনেক জায়গায়, পিকিউসি-র কোনো সময়সীমা প্রকাশিত হয়নি। এরপরও তিনটি সীমান্ত-নিরপেক্ষ চ্যানেলের মাধ্যমে বাধ্যবাধকতা এসে পৌঁছায়: খাত-ভিত্তিক নিয়ন্ত্রক সংস্থা (আর্থিক প্রতিষ্ঠানগুলোর জন্য সিঙ্গাপুর-ধাঁচের পরামর্শ; একটি কেন্দ্রীয় ব্যাংকের প্রত্যাশা), অনুভূমিক standardযেসব প্রতিষ্ঠান ইতিমধ্যেই একটি ক্রিপ্টোগ্রাফিক ইনভেন্টরি (PCI DSS, ISO/IEC 27001 কন্ট্রোল সেট) দাবি করে, এবং গ্রাহকরা। একজন ইইউ, অস্ট্রেলিয়ান বা মার্কিন ফেডারেল ক্রেতার সরবরাহকারী চুক্তির মাধ্যমে তাদের সময়সীমা উত্তরাধিকারসূত্রে পায়।
যাইহোক, একটি বেসরকারি সংস্থাকে কী বেঁধে রাখে?
জাতীয় রোডম্যাপগুলো আপাতত একপাশে রাখুন। বেশিরভাগ বেসরকারি সংস্থার জন্য বলবৎযোগ্য বাধ্যবাধকতাগুলো চারটি উৎস থেকে আসে, যার কোনোটিই পরিমাণগত ক্ষতিপূরণের জন্য লেখা হয়নি:
- NIS2 (নির্দেশিকা (EU) 2022/2555) এর ধারা 21(2)(h) তে, একটি ভিত্তিগত ঝুঁকি-ব্যবস্থাপনা ব্যবস্থা হিসাবে "ক্রিপ্টোগ্রাফি এবং, যেখানে উপযুক্ত, এনক্রিপশন ব্যবহারের বিষয়ে নীতি ও পদ্ধতি" প্রয়োজন। COM(2026) 13 ধারা 7(2) তে PQC ট্রানজিশন যোগ করে কোয়ান্টাম মাত্রা স্পষ্ট করবে।
- Dora - দ্য ডিজিটাল অপারেশনাল রেজিলিয়েন্স অ্যাক্ট এবং এর প্রযুক্তিগত standards, কমিশন অর্পিত প্রবিধান (ইইউ) ২০২৪/১৭৭৪অনুচ্ছেদ ৬ অনুযায়ী আর্থিক প্রতিষ্ঠানগুলোকে তাদের এনক্রিপশন নীতিতে “ক্রিপ্টোঅ্যানালাইসিসের অগ্রগতির ভিত্তিতে, প্রয়োজনে, ক্রিপ্টোগ্রাফিক প্রযুক্তি হালনাগাদ বা পরিবর্তন করার বিধান” অন্তর্ভুক্ত করতে হবে, এবং যেখানে তারা হালনাগাদ করতে পারবে না, সেখানে “সাইবার হুমকির বিরুদ্ধে স্থিতিস্থাপকতা নিশ্চিত করে এমন প্রশমন ও পর্যবেক্ষণমূলক ব্যবস্থা গ্রহণ করতে হবে”। এটি একজন তত্ত্বাবধায়কসহ একটি ক্রিপ্টো-অ্যাজিলিটি বাধ্যবাধকতা, এবং এর প্রস্তাবনাগুলোতে কোয়ান্টাম অগ্রগতির কথা স্পষ্টভাবে উল্লেখ করা হয়েছে।
- PCI DSS v4.0 এর আবশ্যকতা ১২.৩.৩ — এমন একটি বিষয় যা বেশিরভাগ সংস্থাই না বুঝেই করতে ব্যর্থ হয়, অথচ এটি ছদ্মবেশে একটি PQC আবশ্যকতা। PCI SSC এটিকে “প্রতি ১২ মাসে অন্তত একবার ব্যবহৃত ক্রিপ্টোগ্রাফিক সাইফার স্যুট এবং প্রোটোকল নথিভুক্ত ও পর্যালোচনা করার একটি নতুন আবশ্যকতা” হিসেবে বর্ণনা করে, এবং এটি এখন আর একটি সেরা অনুশীলন নয়। 31 মার্চ 2025PQC-এর কোনো নির্দিষ্ট সময়সীমা নেই, কোয়ান্টাম অ্যালগরিদমের কোনো তালিকাও নেই — কিন্তু বার্ষিক ক্রিপ্টোগ্রাফিক ইনভেন্টরি এবং ক্রিপ্টোগ্রাফিক পরিবর্তনের প্রতিক্রিয়া জানানোর জন্য নথিভুক্ত পরিকল্পনা আগে থেকেই বিদ্যমান।cisএকটি PQC প্রোগ্রামের জন্য প্রয়োজনীয় নিয়ন্ত্রণগুলো, যা ইতিমধ্যেই কার্যকর এবং নিরীক্ষিত।
- ক্রয় প্রক্রিয়া ক্রমিক। দুটি ধারা যেকোনো জাতীয় রোডম্যাপের চেয়েও বেশি দূর পর্যন্ত পৌঁছাবে। সাইবার স্থিতিস্থাপকতা আইন (ইইউ প্রবিধান (EU) 2024/2847) থেকে প্রযোজ্য 11 ডিসেম্বর 2027 এবং ইতিমধ্যে একটি তৈরি করে SBOM ডিজিটাল উপাদানযুক্ত পণ্যের জন্য প্রস্তুতকারকের একটি বাধ্যবাধকতা রয়েছে — এটি সিবিওএম (CBOM) বাধ্যতামূলক করে না, তবে এটি মেশিন-পঠনযোগ্য বিল অফ মেটেরিয়ালসকে পণ্য-সম্মতির প্রমাণপত্র হিসেবে প্রতিষ্ঠা করে। এবং মার্কিন যুক্তরাষ্ট্রে, ইও 14412 ফেডারেল অধিগ্রহণ নিয়ন্ত্রণ (FAR) কাউন্সিলকে এমন একটি নিয়ম প্রস্তাব করার নির্দেশ দেয় যা প্রয়োজন আচ্ছাদিত ঠিকাদার NIST FIPS মেনে চলার জন্য PQC অ্যালগরিদম অন্তর্ভুক্ত করা 31 ডিসেম্বর 2030 এর মধ্যেএবং — যে ধারাটির পরিধি সবচেয়ে ব্যাপক — আদেশসমূহ CISA এবং NIST প্রায় ২৭০ দিনের মধ্যে প্রকাশ করবে। 19 মার্চ 2027), “ক্রিপ্টোগ্রাফিক বিল অফ মেটেরিয়ালস-এর ন্যূনতম উপাদানগুলোর বিষয়ে সংস্থাগুলোর সুচিন্তিত মতামত বর্ণনা করে এমন একটি জননির্দেশনা। এই উপাদানগুলো কোনো হার্ডওয়্যার বা সফটওয়্যার উপাদান দ্বারা ব্যবহৃত ক্রিপ্টোগ্রাফিক অ্যাসেটগুলোর স্বয়ংক্রিয় মূল্যায়ন সক্ষম করবে।”
শেষেরটি ওয়াশিংটনের বাইরেও অনেক গুরুত্বপূর্ণ। “একটির জন্য ন্যূনতম উপাদান SBOM” হল পূর্বcisদেখুন কীভাবে সফটওয়্যার বিল অফ মেটেরিয়ালস একটি ভালো ধারণা থেকে বিশ্বব্যাপী একটি চুক্তিমূলক দলিলে পরিণত হলো। সিবিওএম এখন একই পথে রয়েছে, সাথে স্বয়ংক্রিয় মূল্যায়ন প্রয়োজনে এটি স্পষ্টভাবে উল্লেখ করা হয়েছে — হাতে তৈরি স্প্রেডশিট দিয়ে তা পূরণ হবে না।
ফর্ম্যাট: CycloneDX CBOM
ঘূর্ণিঝড় ডিএক্স হয় standard যা CBOM-কে একটি সুনির্দিষ্ট রূপ দেয়। সংস্করণ 1.7২১ অক্টোবর ২০২৫-এ প্রকাশিত এবং ECMA-424 ২য় সংস্করণ হিসেবে অনুমোদিত, হলো বর্তমান ক্রিপ্টো-কেন্দ্রিক পরিমার্জন: এটি একটি নতুন বৈশিষ্ট্য যোগ করে। standardক্রিপ্টোগ্রাফিকের তালিকা অ্যালগরিদম পরিবার এবং একটি বিশদ তালিকা উপবৃত্তাকার বক্ররেখাবিশেষভাবে “অডিট, কমপ্লায়েন্স রিভিউ এবং PQC প্রস্তুতি মূল্যায়ন”-কে সমর্থন করার জন্য। একটি CycloneDX CBOM চার ধরনের ক্রিপ্টো অ্যাসেট—অ্যালগরিদম, প্রোটোকল, সার্টিফিকেট এবং সম্পর্কিত উপাদান যেমন কী, IV ও সল্ট—এর পাশাপাশি সেগুলোকে বাস্তবায়নকারী সফটওয়্যার কম্পোনেন্টগুলোর বর্ণনা দেয়।
মূল বিষয়টি সুনির্দিষ্ট হলেও কার্যকরী: যখন CBOM-এর ন্যূনতম উপাদানগুলো প্রকাশিত হবে, তখন বাজার ইতিমধ্যেই CycloneDX ফরম্যাটটি ব্যবহার করতে শুরু করবে।
সমন্বিত সময়রেখা
নকশাটি প্রায় সব জায়গায় একই আকৃতির: ২০২৬-২০২৮ সালের মধ্যে আবিষ্কার, ২০৩০-২০৩১ সালের মধ্যে উচ্চ-ঝুঁকিপূর্ণ অভিবাসন, এবং ২০৩৫ সালের মধ্যে বাকি সবকিছু। সেই কাঠামো অনুযায়ী পরিকল্পনা করুন এবং আপনি সেগুলোর সবগুলোর সাথেই মোটামুটিভাবে একমত হবেন। তারপর সেই একটি তারিখ খুঁজে বের করুন যা আপনাকে আবদ্ধ করবে। আপনি প্রথমত — এটি খুব কমই ২০৩৫ সাল হয়, এবং যারা PCI DSS-এর আওতাভুক্ত, তাদের জন্য ইনভেন্টরির বাধ্যবাধকতা ২০২৫ সাল থেকেই শুরু হয়েছে।
স্বয়ং অভিবাসন: কোনটির পরিবর্তে কোনটি আসে
সময়সীমা হলো ব্রিফিংয়ের অর্ধেক মাত্র। বাকি অর্ধেক হলো আপনি আসলে কী স্থানান্তর করছেন। থেকে এবং এর উত্তর একটি প্রতিস্থাপন নয়, বরং বিভিন্ন পরিপক্কতা, বিভিন্ন আকার এবং ভিন্ন ভিন্ন সরবরাহ সময়ের একাধিক প্রতিস্থাপন।
প্রতিস্থাপন মানচিত্র
| আজ আপনার যা আছে | যা হয়ে ওঠে | Standard | কি দেখতে হবে |
|---|---|---|---|
| RSA কী ট্রান্সপোর্ট, DH / ECDH কী এক্সচেঞ্জ — TLS, VPN/IPsec, SSH, মেসেজিং | বর্তমানে X25519-এর সাথে হাইব্রিড হিসেবে ML-KEM কার্যত ব্যবহৃত হচ্ছে। | FIPS 203 | জরুরি বিষয়টি হলো: এটাই HNDL-কে থামিয়ে দেয়। যা ইতিমধ্যেই ইন্টারনেট পর্যায়ে প্রয়োগ করা হয়েছে। |
| RSA / ECDSA / EdDSA সাধারণ-উদ্দেশ্য স্বাক্ষর — সার্টিফিকেট, টোকেন, নথি | ML-DSA | FIPS 204 | আকার। বর্তমানে প্রচলিত ৩.২ কিলোবাইট গড় চেইনের তুলনায় এমএল-ডিএসএ-৪৪ প্রতিটি টিএলএস সংযোগে প্রায় ১৫ কিলোবাইট অতিরিক্ত জায়গা নেয়। |
| স্বাক্ষরের জন্য প্রয়োজন ভিন্ন গাণিতিক বাজি, অথবা অত্যন্ত দীর্ঘস্থায়ী বিশ্বাসের ভিত্তি। | SLH-DSA | FIPS 205 | হ্যাশ-ভিত্তিক ও রক্ষণশীল, কিন্তু সিগনেচার বড় এবং সাইনিং ধীরগতির। |
| ফার্মওয়্যার, সফটওয়্যার এবং সিকিওর-বুট সাইনিং | XMSS বা LMS (স্টেটফুল হ্যাশ-ভিত্তিক), অথবা SLH-DSA | এসপি ৮০০-২০৮ | স্টেট ম্যানেজমেন্ট একটি কঠোর পরিচালনগত আবশ্যকতা — একটি ওয়ান-টাইম কী পুনরায় ব্যবহার করলে স্কিমটির নিরাপত্তা নষ্ট হয়ে যায়। |
| আকার-সীমাবদ্ধ স্বাক্ষর | FN-DSA | FIPS 206 — এখনো প্রকাশিত হয়নি | এটাকে ২০২৬-২০২৭ সালের পরিকল্পনায় রাখবেন না। |
| জালি ভাঙনের বিরুদ্ধে একটি বেড়া | HQC | মার্চ ২০২৫-এ নির্বাচিত, standard মুলতুবী | একটি ব্যাকআপ KEM, কোনো পরিকল্পনা নয়। |
| AES-128, SHA-256, 3DES, MD5, SHA-1 | AES-256, SHA-384/512 অথবা SHA-3; 3DES, MD5, SHA-1 বাতিল করা হলো। | বিদ্যমান FIPS | গ্রোভার টেরিটরি: একটি প্যারামিটার পরিবর্তন, প্রতিস্থাপন নয় |
অকুলীন — একটি পোস্ট-কোয়ান্টাম অ্যালগরিদমকে একটি ক্লাসিক্যাল অ্যালগরিদমের সাথে এমনভাবে একত্রিত করা যাতে একজন আক্রমণকারীকে উভয়কেই ভাঙতে হয় — রূপান্তরের সময় এটিই হলো স্বাভাবিক অবস্থান, এবং RFC 9794 (জুন ২০২৫) অবশেষে standardএর জন্য পরিভাষা তৈরি করা হয়েছে (“PQ/T হাইব্রিড”)। এখানে নীতিগত ভিন্নতা রয়েছে, তাই এটি একটি এখতিয়ারগত প্রশ্ন, কোনো প্রকৌশলগত পছন্দ নয়: স্পেনের CCN ল্যাটিস-ভিত্তিক সিগনেচার (ML-DSA, FN-DSA) হাইব্রিড করার সুপারিশ করে এবং বলে যে হ্যাশ-ভিত্তিক স্কিমগুলোর (XMSS, SLH-DSA) জন্য এর প্রয়োজন নেই, এবং ইইউ-এর অবস্থানও ব্যাপকভাবে হাইব্রিড-বান্ধব; অন্যদিকে, CNSA 2.0 জাতীয় নিরাপত্তা ব্যবস্থার জন্য বিশুদ্ধ PQC চায়। একটি বহুজাতিক সংস্থার উভয় কনফিগারেশনেরই প্রয়োজন হবে, যা অ্যালগরিদম পছন্দের বিষয়টিকে কোডের পরিবর্তে কনফিগারেশন করার পক্ষে একটি যুক্তি।
যার কোনো সরাসরি প্রতিস্থাপন নেই
NIST আছে standardঠিক দুটি জিনিসকে সংজ্ঞায়িত করা হয়েছে: কী এনক্যাপসুলেশন এবং ডিজিটাল সিগনেচার। একটি সিস্টেমের বেশিরভাগ অংশের জন্য এটাই যথেষ্ট, এবং বাকি অংশের জন্য কিছুই না। যদি আপনার সিস্টেমগুলো পেয়ারিং-ভিত্তিক গঠন, আইডেন্টিটি- বা অ্যাট্রিবিউট-ভিত্তিক এনক্রিপশন, থ্রেশহোল্ড, ব্লাইন্ড বা গ্রুপ সিগনেচার, অথবা অন্যান্য উন্নত প্রোটোকল-স্তরের ক্রিপ্টোগ্রাফির উপর নির্ভর করে, তবে বর্তমানে মাইগ্রেট করার মতো কোনো অনুমোদিত পোস্ট-কোয়ান্টাম সমতুল্য নেই — এর সৎ সমাধান হলো, এখনই সেই ব্যবহারগুলো চিহ্নিত করা, সেগুলোকে অমীমাংসিত হিসেবে চিহ্নিত করা, এবং একটি সমাধানের জন্য অপেক্ষা না করে বেরিয়ে আসার একটি পথ তৈরি করা। standardহার্ডওয়্যার রুটস অফ ট্রাস্টের ক্ষেত্রেও একই কথা প্রযোজ্য: এইচএসএম (হার্ডওয়্যার সিকিউরিটি মডিউল), টিপিএম এবং স্মার্টকার্ডগুলো এমন সিলিকন রিফ্রেশ সাইকেলে চলে যা রেগুলেটরি উইন্ডোর চেয়ে দীর্ঘ।
একটি নয়, বরং বিভিন্ন সময়কালের একাধিক স্থানান্তর।
এইখানেই প্রতিস্থাপন মানচিত্রটি প্রস্তুতির সময়রেখা পরিবর্তন করে দেয়। জরুরি অবস্থার ক্রম এবং সরবরাহের সময়সীমার ক্রম এক নয়।এবং এগুলোর কেবল একটির ওপর ভিত্তি করে তৈরি পরিকল্পনা নির্ধারিত সময়সীমা অতিক্রম করবে।
- স্থানান্তররত ডেটা — মূল প্রতিষ্ঠা। সর্বোচ্চ জরুরি অবস্থা (এটি এইচএনডিএল পৃষ্ঠ) এবং সবচেয়ে কম লিড টাইম: বেশিরভাগ স্ট্যাকের জন্য এটি একটি লাইব্রেরি আপগ্রেড এবং একটি কনফিগারেশন পরিবর্তন। এটি যে সমাধানযোগ্য, তাও সুস্পষ্টভাবে প্রমাণিত — ক্লাউডফ্লেয়ার রিপোর্ট করেছে। অক্টোবর 2025 এর নেটওয়ার্কে মানুষের দ্বারা সৃষ্ট ট্র্যাফিকের অর্ধেকেরও বেশি ইতিমধ্যেই পোস্ট-কোয়ান্টাম কী অ্যাগ্রিমেন্ট ব্যবহার করছে। ঘাটতিটা হলো সংযোগের আপনার দিকে: শীর্ষ ১,০০,০০০ পাবলিক ওয়েব সার্ভারের মধ্যে মাত্র ~৩৯% এবং ক্লাউডফ্লেয়ারের পেছনের অরিজিন সার্ভারগুলোর মধ্যে ৩.৭% এটি সমর্থন করে। বর্তমান পরিসংখ্যান নিচে দেওয়া হলো। ক্লাউডফ্লেয়ার রাডার. এখান থেকে শুরু করুন, তাড়াতাড়ি শেষ করুন।
- কোড, ফার্মওয়্যার এবং সিকিওর-বুট সাইনিং। HNDL-এর ক্ষেত্রে তাগিদ কম — কেউ সিগনেচার সংগ্রহ করে না — কিন্তু এর জন্য দীর্ঘ সময় এবং একটি আগাম ডেডলাইন প্রয়োজন, কারণ ২০২৭ সালে পাঠানো একটি ডিভাইসকে ২০৪০ সালেও সিগনেচার যাচাই করতে হবে, এবং সাইনিং রুটগুলোর জীবনকাল এক দশকেরও বেশি। standardএসগুলো প্রস্তুত (এসপি ৮০০-২০৮, এসএলএইচ-ডিএসএ); সিএনএসএ ২.০ এবং স্পেনের সিসিএন উভয়ই ঠিক এই কারণেই ফার্মওয়্যার স্বাক্ষরকে অগ্রাধিকার দেয়। তাড়া না থাকলেও এখনই শুরু করুন।
- পিকেআই এবং সার্টিফিকেটসমূহ। এই সময়সূচী আপনার নিয়ন্ত্রণে নেই। ২০২৭ সালের আগে পোস্ট-কোয়ান্টাম সার্টিফিকেটগুলো বিভিন্ন ব্রাউজারে ব্যাপকভাবে সহজলভ্য ও বিশ্বস্ত হবে বলে আশা করা হয়নি, ২০২৫ সালের শেষ নাগাদও IETF-এ হাইব্রিড সার্টিফিকেট ফরম্যাটগুলো অমীমাংসিত ছিল এবং চেইনের আকার বহুগুণ বৃদ্ধি পায়। পাইলট এবং বাজেট; যে তারিখ আপনার নিয়ন্ত্রণে নেই, তার প্রতিশ্রুতি দেবেন না।
- স্থির ডেটা এবং দীর্ঘস্থায়ী আর্কাইভ। বাল্ক এনক্রিপশন ঠিক আছে — AES-256 হলো একটি প্যারামিটার পরিবর্তন। ঝুঁকিটি এর উপরের কী হায়ারার্কিতে রয়েছে: কী র্যাপিং এবং কী ট্রান্সপোর্ট, যা RSA বা ECDH ব্যবহার করে। রি-এনক্রিপশন ক্যাম্পেইনগুলো ধীরগতির এবং ব্যাকআপ, আর্কাইভ ও এসক্রোকে প্রভাবিত করে।
- এমবেডেড, ওটি (অপারেশনাল টেকনোলজি — শিল্প ও নিয়ন্ত্রণ ব্যবস্থা) এবং থার্ড-পার্টি সিস্টেম। রিফ্রেশ চক্র উইন্ডোর চেয়ে দীর্ঘ, এবং কিছু অ্যাসেট আছে যা কোনোভাবেই মাইগ্রেট করা যায় না। এগুলোর জন্য সমাধান হলো প্রতিস্থাপন, ক্ষতিপূরণমূলক নিয়ন্ত্রণ, অথবা একটি নথিভুক্ত ও স্বীকৃত ঝুঁকি — এবং আপনি যত আগে এগুলো চিহ্নিত করবেন, এই বিকল্পগুলোর প্রতিটির খরচ তত কম হবে।
জিআরসি পরিকল্পনার দুটি বাস্তব পরিণতি। প্রথমত, শুধুমাত্র ঝুঁকি স্কোরের উপর ভিত্তি করে নয়, বরং আপনার প্রথম বাধ্যতামূলক তারিখ থেকে লিড টাইম অনুযায়ী পেছনের দিকে সময়সূচী তৈরি করুন।র্যাঙ্ক করা ব্যাকলগ আপনাকে বলে দেয় আপনার হাতে থাকা কাজগুলোর মধ্যে কোনটি প্রথমে ঠিক করতে হবে। পারেন দ্রুত ঠিক করুন; লিড-টাইম তালিকাটি আপনাকে বলে দেবে কী করতে হবে। শুরু প্রথমত, নির্বিশেষে। দ্বিতীয়ত, ইনভেন্টরিতে শুধু অ্যালগরিদমই নয়, ব্যবহারের ক্ষেত্রটিও নথিভুক্ত করতে হবে।“এই রিপোজিটরিতে RSA-2048 আছে”—এটি কোনো কার্যকর পদক্ষেপ নয়; “একটি পাবলিক-ফেসিং সার্ভিসে কী ট্রান্সপোর্টের জন্য ব্যবহৃত RSA-2048” এবং “ফার্মওয়্যার সাইন করার জন্য ব্যবহৃত RSA-2048” হলো দুটি ভিন্ন প্রকল্প, যাদের লক্ষ্য, সময়সীমা এবং মালিক ভিন্ন। এ কারণেই একটি ইনভেন্টরিতে শুধুমাত্র অ্যালগরিদমের নাম নয়, বরং প্রিমিটিভ ক্লাস এবং যে সারফেসে ক্রিপ্টোগ্রাফিটি পাওয়া গেছে, তা অন্তর্ভুক্ত করতে হয়—এবং এ কারণেই এমন একটি ইনভেন্টরি তৈরি করা যতটা সহজ মনে হয়, তার চেয়ে অনেক বেশি কঠিন।
PQC প্রস্তুতি কেন কঠিন: ক্রিপ্টোগ্রাফি সত্যিই সর্বত্র বিদ্যমান।
প্রতিটি শাসনব্যবস্থা প্রথমে মজুত তালিকা চায়, কারণ এই তালিকা তৈরি করাই সবচেয়ে কঠিন কাজ। প্রতিষ্ঠানগুলো চেষ্টা করতে গিয়েই এই বিষয়টি উপলব্ধি করে।
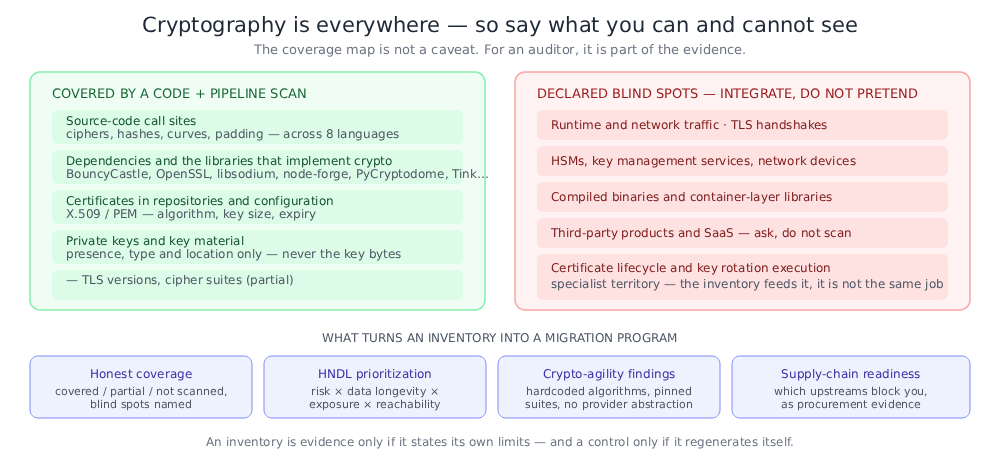
ক্রিপ্টোগ্রাফি আসলে কোথায় লুকিয়ে থাকে
- আপনার নিজের উৎসে সাইটগুলিকে কল করুন — একটি সার্ভিসে নির্মিত সাইফার, একটি ইউটিলিটি ক্লাসে নির্বাচিত হ্যাশ, একটি সাইনিং রুটিনে নাম দেওয়া কার্ভ। একটি মনোরেপোতে আটটি ভাষার অর্থ হলো আট সেট ইডিওম।
- নির্ভরতা বেশিরভাগ অ্যাপ্লিকেশনের ক্রিপ্টোর সিংহভাগই এমন সব লাইব্রেরির মাধ্যমে সম্পাদিত হয়, যেগুলো টিম কখনো ইচ্ছাকৃতভাবে বেছে নেয়নি: BouncyCastle, OpenSSL, libsodium, node-forge, PyCryptodome, Tink। আসলে কোন অ্যালগরিদমটি চলবে, তা লাইব্রেরির একটি বৈশিষ্ট্য, আপনার কোডের নয়।
- সার্টিফিকেট এবং মূল উপকরণ — X.509 সার্টিফিকেটগুলো রিপোজিটরিতে চেক-ইন করা হয়েছে, PEM কী ফাইলগুলো কনফিগ ডিরেক্টরিতে রয়েছে, এবং কীস্টোরগুলো ইমেজের সাথে অন্তর্ভুক্ত করা হয়েছে।
- ইনফ্রাস্ট্রাকচার-অ্যাজ-কোড এবং প্রোটোকল কনফিগারেশন — একটি Terraform মডিউলে সর্বনিম্ন TLS সংস্করণ, একটি ingress কন্ট্রোলারে সাইফার স্যুট তালিকা, একটি বেস ইমেজে SSH কনফিগারেশন।
- কন্টেইনার ইমেজ এবং কম্পাইল করা বাইনারি ক্রিপ্টো লাইব্রেরিগুলো এমন লেয়ারে লিঙ্ক করা থাকে যা কারো সোর্স স্ক্যান কখনো পড়ে না।
- তৃতীয় পক্ষের পণ্য এবং SaaS — সেই ক্রিপ্টো যা আপনি দেখতে বা পরিবর্তন করতে পারেন না, কেবল সে সম্পর্কে জিজ্ঞাসা করতে পারেন।
- এইচএসএম, কী ম্যানেজমেন্ট পরিষেবা এবং নেটওয়ার্ক ডিভাইস — সেই ক্রিপ্টো যা সম্পূর্ণরূপে সফটওয়্যারের বাইরে অবস্থান করে।
যে চারটি জিনিস এটিকে একটি প্রোগ্রাম বানায়, স্ক্যান নয়
সৎ সংবাদ পরিবেশন। একটি ইনভেন্টরি তখনই প্রমাণ হিসেবে গণ্য হয়, যখন তা তার নিজস্ব সীমা উল্লেখ করে। “আমরা সোর্স, ডিপেন্ডেন্সি, সার্টিফিকেট, কী ফাইল এবং স্ক্যান করেছি IaC “কনফিগারেশন; আমরা রানটাইম ট্র্যাফিক, টিএলএস হ্যান্ডশেক, এইচএসএম কন্টেন্ট, কম্পাইল করা বাইনারি বা কন্টেইনার লেয়ার স্ক্যান করিনি”—এটি একটি সমর্থনযোগ্য অবস্থান। হরবিহীন কোনো সংখ্যা সমর্থনযোগ্য নয়।
অগ্রাধিকার নির্ধারণ, গণনা নয়। একটি বৃহৎ এস্টেট থেকে হাজার হাজার ক্রিপ্টো তথ্য পাওয়া যায়। একটি সাধারণ তালিকা ব্যবহারযোগ্য নয়। যে র্যাঙ্কিংটি গুরুত্বপূর্ণ, তা চারটি বিষয়কে একত্রিত করে: অ্যালগরিদমটি কি শোর-ব্রোকেন নাকি কেবল গ্রোভার-উইকেনড; এটি যে ডেটা রক্ষা করে তা কতদিন গোপন রাখতে হবে (HNDL ফ্যাক্টর); এটি কি কোনো নেটওয়ার্কে উন্মুক্ত; এবং এটি কি কোনো টেস্ট ফিক্সচার বা ভেন্ডরড স্যাম্পলে থাকার পরিবর্তে চলমান কোডে প্রকৃতপক্ষে অ্যাক্সেসযোগ্য। প্রতিটি রোডম্যাপ যা বলে “উচ্চ-ঝুঁকিপূর্ণ ব্যবহারের ক্ষেত্রগুলো প্রথমে”, তা আসলে একটি অগ্রাধিকার নির্ধারণের নির্দেশ দেয়, এবং আপনি একটি বর্ণানুক্রমিক তালিকা থেকে এর উত্তর দিতে পারবেন না।
শুধু প্রতিস্থাপন নয়, কর্মচঞ্চলতা। প্রতিস্থাপন মানচিত্র যেমন দেখিয়েছে, লক্ষ্যমাত্রার সেটটি এখনও পরিবর্তনশীল এবং হাইব্রিড নিয়মগুলো অঞ্চলভেদে ভিন্ন — ২০২৭ সালে আপনি যে অদলবদলটি করবেন, সেটিই আপনার শেষ হবে না। হার্ডকোডেড অ্যালগরিদমের নাম, নির্দিষ্ট সাইফার স্যুট, প্রোভাইডার অ্যাবস্ট্রাকশনের অভাব এবং অপরিবর্তনীয় প্রোটোকল সংস্করণগুলোই এই পরিবর্তনকে প্রভাবিত করে। পরবর্তী অন্য একটি বহু-বছরের প্রকল্পে অদলবদল করুন। এগুলো স্বতন্ত্র পর্যবেক্ষণ, যা এখন সমাধান করা সস্তা এবং পরে সমাধান করা ব্যয়বহুল।
সরবরাহ শৃঙ্খল। আপনি আপনার সবচেয়ে ধীরগতির আপস্ট্রিমের চেয়ে দ্রুত মাইগ্রেট করতে পারবেন না। আপনার কোন কোন ডিপেন্ডেন্সি PQC সমর্থন করে, কোনগুলো হাইব্রিড মোড অফার করে, কোনগুলো রোডম্যাপ প্রকাশ করেছে, কোনগুলো আদৌ CBOM প্রকাশ করে — এই বিষয়গুলোই আপনার ক্রিটিক্যাল পাথ নির্ধারণ করে, এবং NIS2 ও DORA-এর সরবরাহকারী-ঝুঁকি সংক্রান্ত বাধ্যবাধকতার অধীনে একটি প্রকিউরমেন্ট টিমের জন্য এটিই প্রয়োজনীয় প্রমাণ।
আরেকটি ফাঁদ: ইনভেন্টরি হলো একটি নিয়ন্ত্রণ, কোনো প্রকল্প নয়।
সহজাত প্রবৃত্তি হলো একটি অনুসন্ধানমূলক অনুশীলন চালানো।cisএকটি স্প্রেডশিট তৈরি করুন এবং তা ফাইল করুন। PCI DSS তার বারো-মাসের পর্যালোচনা চক্রের মাধ্যমে ইতিমধ্যেই সেই সুযোগ বন্ধ করে দিয়েছে; স্পেনের CCN তার মাইগ্রেশন চেকলিস্ট শেষ করে “ক্রিপ্টোগ্রাফিক অ্যাসেট এবং তাদের নির্ভরশীলতার ইনভেন্টরি আপডেট করুন” এই কথাটি দিয়ে; এবং মার্কিন যুক্তরাষ্ট্রের বাস্তবায়নকারী স্মারকলিপিটি আরও বেশি স্পষ্ট:
ফেডারেল আইটি পরিবেশের ব্যাপকতা ও জটিলতার কারণে, ক্রিপ্টোগ্রাফি শনাক্তকরণ ও ব্যবস্থাপনার ক্ষেত্রে ম্যানুয়াল পদ্ধতি প্রায়শই অপর্যাপ্ত। সংস্থাগুলোর উচিত, যখন সম্ভব ও উপযুক্ত হয়, তখন তাদের ক্রিপ্টোগ্রাফিক অবস্থা সম্পর্কে একটি পূর্ণাঙ্গ এবং ক্রমাগত হালনাগাদকৃত ধারণা অর্জনের জন্য অটোমেশন ব্যবহার করা। ইনভেন্টরি ম্যানেজমেন্ট, নীতি প্রয়োগ এবং কমপ্লায়েন্স রিপোর্টিংয়ের জন্য অটোমেশন অত্যন্ত গুরুত্বপূর্ণ।
ক্রিপ্টোগ্রাফি পরিবর্তনশীল: একজন ডেভেলপার একটি লাইব্রেরি যোগ করেন, বেস ইমেজ পরিবর্তিত হয়, একটি নতুন পরিষেবা ডিফল্ট সাইফার স্যুট সহ আসে। প্রতিটি বিল্ডে পুনর্গঠিত একটি ইনভেন্টরি হলো নিয়ন্ত্রণ; কিন্তু প্রতি বছর হাতে করে পুনর্গঠিত একটি ইনভেন্টরি হলো এমন এক প্রত্নতাত্ত্বিক প্রকল্প যা আপনাকে চিরকাল পুনরাবৃত্তি করতে হবে।
বাস্তবে “PQC প্রস্তুতি” বলতে কী বোঝায়
বিক্রেতার পরিভাষা বাদ দিলে, PQC প্রস্তুতি হলো চাহিদা অনুযায়ী ছয়টি জিনিস তৈরি করার ক্ষমতা:
- একটি ক্রিপ্টোগ্রাফিক ইনভেন্টরি একটি standard দৃশ্যমান পৃষ্ঠতলগুলোকে আবৃত করে, স্বয়ংক্রিয়ভাবে পুনর্নির্মিত একটি যন্ত্রপাঠযোগ্য ফরম্যাট।
- ঝুঁকি শ্রেণিবিন্যাস এর মধ্যে থাকা প্রতিটি অ্যাসেটের হয় প্রতিস্থাপন করতে হবে (শোর-ভাঙ্গা), অথবা যথাস্থানে আরও মজবুত করা যেতে পারে (গ্রোভার-দুর্বল করা), কিংবা তা ইতিমধ্যেই কোয়ান্টাম-নিরাপদ।
- একটি র্যাঙ্কড মাইগ্রেশন ব্যাকলগ যা ডেটার দীর্ঘস্থায়িত্ব, প্রকাশ এবং সহজলভ্যতাকে প্রতিফলিত করে — তাই “উচ্চ-ঝুঁকিপূর্ণ ব্যবহারের ক্ষেত্রগুলোকে অগ্রাধিকার” দেওয়ার বিষয়টি জবাবদিহিমূলক।
- একটি কভারেজ বিবৃতি যা আপনার দুর্বলতাগুলোকে স্পষ্টভাবে চিহ্নিত করে।
- সম্মতির প্রমাণ আপনাকে প্রকৃতপক্ষে আবদ্ধকারী শাসনব্যবস্থাগুলোর সাথে তাদের তারিখসহ সংযুক্ত করা হয়েছে।
- সরবরাহ-শৃঙ্খল প্রস্তুতির একটি দৃষ্টিভঙ্গি কোন আপস্ট্রিমগুলো আপনার মাইগ্রেশন আটকে দিচ্ছে তা আপনাকে জানাচ্ছি।
অন্য সবকিছু — কী রোটেশন, সার্টিফিকেট লাইফসাইকেল, এইচএসএম অর্কেস্ট্রেশন, নেটওয়ার্ক ডিসকভারি — গুরুত্বপূর্ণ, কিন্তু এগুলো এই ছয়টির পরবর্তী ধাপ। যা খুঁজে পাননি, তা আপনি রোটেশন করতে পারবেন না।
জাইজেনি কীভাবে সাহায্য করে
জাইজেনির কোয়ান্টাম-সেফ কমপ্লায়েন্স আপনার মধ্যে ইতিমধ্যে চলমান স্ক্যান থেকে সক্ষমতাটি ছয়টিই তৈরি করে। pipelineকোনো আলাদা ক্রিপ্টো-এস্টেট প্রোডাক্ট নেই, কোনো এজেন্ট নেই, আপনার নির্মাণের পদ্ধতিতে কোনো পরিবর্তন নেই — ক্রিপ্টো আবিষ্কার প্রক্রিয়াটি এর পাশাপাশিই চলে। SCA (সফটওয়্যার গঠন বিশ্লেষণ — নির্ভরতা স্ক্যান), SAST (স্ট্যাটিক অ্যাপ্লিকেশন নিরাপত্তা পরীক্ষা — সোর্স-কোড স্ক্যান) এবং IaC আপনার কাছে ইতিমধ্যেই থাকা বিশ্লেষণ।
১ · সিবিওএম। Xygeni জাভা, কোটলিন, জাভাস্ক্রিপ্ট/টাইপস্ক্রিপ্ট, পাইথন, গো, সি#, পিএইচপি এবং সুইফট জুড়ে চারটি ক্রিপ্টো অ্যাসেট টাইপ—অ্যালগরিদম, প্রোটোকল, সার্টিফিকেট এবং কী ও সল্টের মতো সম্পর্কিত উপাদান—কভার করে একটি CycloneDX CBOM নির্গত করে এবং প্রতিটি অ্যালগরিদমকে তার বাস্তবায়নকারী লাইব্রেরির সাথে লিঙ্ক করে। ক্রিপ্টো অ্যাসেটগুলো প্ল্যাটফর্মে কম্পোনেন্ট, ভালনারেবিলিটি, সিক্রেট এবং অন্যান্য উপাদানের পাশাপাশি ফার্স্ট-ক্লাস ইনভেন্টরি অবজেক্ট হিসেবে বিবেচিত হয়। IaC প্রাপ্ত নিদর্শনগুলো একই উৎস ও ইতিহাস বহন করে। গুরুত্বপূর্ণ উপাদান কখনোই তালিকায় অন্তর্ভুক্ত করা হয় না — শুধু এর উপস্থিতি, ধরন এবং অবস্থান উল্লেখ করা হয়।
২ · কোয়ান্টাম-ঝুঁকি শ্রেণিবিন্যাস। প্রতিটি সম্পদ লেবেল করা আছে ছোট ভাঙা (পাবলিক-কী, অবশ্যই প্রতিস্থাপন করতে হবে), গ্রোভার-দুর্বল (প্রতিসম বা হ্যাশ, যথাস্থানে শক্ত করা যায়) অথবা পিকিউসি-সেফএবং HNDL সংস্পর্শের জন্য চিহ্নিত। একই পার্থক্যটি চালিত করে SAST প্রতিকারের পরামর্শ, যা প্রিমিটিভ ক্লাসের উপর ভিত্তি করে বিভক্ত হয়: RSA এবং ECC-এর জন্য পরামর্শ হলো “রূপান্তরের সময় একটি হাইব্রিড কনস্ট্রাকশন সহ ML-KEM বা ML-DSA-তে মাইগ্রেট করুন”, অন্যদিকে AES-128 এবং SHA-256-এর জন্য পরামর্শ হলো “কী বা ডাইজেস্টের আকার বৃদ্ধি করুন”। এটি ইচ্ছাকৃত — একজন কোয়ান্টাম প্রতিপক্ষের বিরুদ্ধে একটি বড় RSA কী ব্যবহারের পরামর্শ দেওয়া কিছুই না বলার চেয়েও খারাপ, এবং যে কোনো টুল যা এই দুটি বিষয়কে গুলিয়ে ফেলে, তা ঠিক তাই করবে।
৩ · ক্রমবিন্যস্ত মাইগ্রেশন ব্যাকলগ। একটি সাধারণ তালিকার পরিবর্তে, জাইজেনি প্রতিটি কোয়ান্টাম-ঝুঁকিপূর্ণ অ্যাসেটকে কোয়ান্টাম দুর্বলতা, ডেটার দীর্ঘস্থায়িত্ব ও সংবেদনশীলতা, নেটওয়ার্ক এক্সপোজার, রিচেবিলিটি এবং ব্যবসায়িক মূল্যের উপর ভিত্তি করে ০-১০০ এর মধ্যে স্কোর দেয় এবং একটি র্যাঙ্কড ব্যাকলগ প্রকাশ করে। এই বিষয়টিই “২০৩০ সালের মধ্যে উচ্চ-ঝুঁকিপূর্ণ ব্যবহারের ক্ষেত্র”-কে একটি স্লোগান থেকে একটি কাজের সারিতে পরিণত করে।
৪ · আওতাভুক্তির মানচিত্র। জাইজেনি রিপোর্ট করে যে এটি কী দেখেছে এবং কী দেখেনি: সোর্স কোড, সার্টিফিকেট, ডিপেন্ডেন্সি অ্যাট্রিবিউশন, প্রাইভেট-কী ফাইল এবং IaC কনফিগারেশনগুলোকে কভার করা, আংশিক বা স্ক্যান করা হয়নি—এই তিন ভাগে তালিকাভুক্ত করা হয় এবং রানটাইম ও নেটওয়ার্ক ট্র্যাফিক, TLS হ্যান্ডশেক, HSM ও KMS-এর বিষয়বস্তু, কম্পাইল করা বাইনারি এবং কন্টেইনার-লেয়ার লাইব্রেরিগুলোকে স্পষ্টভাবে ব্লাইন্ড স্পট হিসেবে উল্লেখ করা হয়। অডিটররা এমন একটি টুলের প্রতি ভালোভাবে সাড়া দেন যা তার নিজের সীমাবদ্ধতাগুলো স্পষ্টভাবে উল্লেখ করে; তাই, আমাদের অভিজ্ঞতায়, এমন টুল ব্যবহার করা উচিত। CISওস
৫ · সম্মতির প্রমাণ। কমপ্লায়েন্স ইঞ্জিনটি ছয়টি ব্যবস্থার বিপরীতে ক্রিপ্টো ইনভেন্টরি মূল্যায়ন করে এবং তাদের প্রকৃত সময়সীমার সাপেক্ষে পাস, আংশিক বা ফেলের রায় প্রদান করে: এনআইএসটি আইআর ৮৪৪১, এনএসএ সিএনএসএ ২.০, দ্য ইইউ পিকিউসি রোডম্যাপএবং এর উত্তর-কোয়ান্টাম উপসেটগুলি PCI DSS 4.0, Dora এবং NIS2এটি একই কমপ্লায়েন্স স্ক্যানারে থাকে যেখানে CIS সফটওয়্যার সাপ্লাই চেইন বেঞ্চমার্ক, OWASP SCVS এবং OpenSSF standardসুতরাং, আপনার সফটওয়্যার সাপ্লাই চেইন কমপ্লায়েন্সের বাকি অংশের মতোই PQC পসচার রিপোর্টগুলোও একই চ্যানেলের মাধ্যমে জমা দেওয়া হয়। যেসব প্রতিষ্ঠানের বাধ্যতামূলক ডেডলাইন অন্য কোনো উৎস থেকে আসে — যেমন ASD, CCCS, CCN — তারাও একই প্রমাণের ভিত্তিতে কাজ করতে পারে, যেহেতু সেই রোডম্যাপগুলো একই ২০৩০/২০৩৫ কাঠামোর উপর ভিত্তি করে তৈরি; শুধুমাত্র অস্ট্রেলিয়ার ২০৩০ সালের শেষ নাগাদ কাজ শেষ করার তারিখটি আলাদাভাবে ট্র্যাক করার প্রয়োজন হয়।
৬ · সরবরাহ শৃঙ্খলের প্রস্তুতি। প্রতিটি ডিপেন্ডেন্সির একটি পোস্ট-কোয়ান্টাম রেডিয়েন্স অ্যাট্রিবিউট থাকে — যেমন এটি PQC সাপোর্ট করে কিনা, হাইব্রিড মোড অফার করে কিনা, বা এর কোনো প্রকাশিত রোডম্যাপ আছে কিনা — যার ফলে আপনি দেখতে পারেন কোন আপস্ট্রিমগুলো আপনার ক্রিটিক্যাল পাথে রয়েছে, এবং প্রকিউরমেন্টের জন্য ভেন্ডর রেডিয়েন্সের একটি চিত্র তৈরি করতে পারেন।
ছয়টির বাইরে: ক্রিপ্টো-অ্যাজিলিটি সংক্রান্ত ফলাফল। জাইজেনি সেই প্যাটার্নগুলোকেও চিহ্নিত করে যা তৈরি করে পরবর্তী মাইগ্রেশন একটি পুনর্লিখন — হার্ডকোডেড অ্যালগরিদম এবং কার্ভ পছন্দ, প্রোভাইডার অ্যাবস্ট্রাকশনের অভাব, পিন করা লিগ্যাসি সাইফার স্যুট, এবং অপরিবর্তনীয় প্রোটোকল সংস্করণ। দুর্বল এবং কোয়ান্টাম-ঝুঁকিপূর্ণ ক্রিপ্টো আপনার বাকি অনুসন্ধানের মতোই একই পলিসি লেয়ারের মাধ্যমে প্রয়োগযোগ্য, তাই একটি সম্পূর্ণ নতুন শোর-ভাঙ্গা অ্যালগরিদমও এর আওতায় ধরা পড়তে পারে। pull request বরং আগামী বছরের নিরীক্ষায়।
কী টেকওয়েস
- কোনো পরিকল্পনা করার আগে আপনার বাইন্ডিংয়ের সম্ভাব্য প্রথম তারিখটি জেনে নিন। বেশিরভাগ রোডম্যাপ উচ্চ-ঝুঁকিপূর্ণ অঞ্চলের জন্য ২০৩০ এবং বাকি অঞ্চলের জন্য ২০৩৫ সালকে লক্ষ্য করে এগোচ্ছে — কিন্তু অস্ট্রেলিয়া প্রত্যাশা করছে যে সমগ্র ২০৩০ সালের শেষ নাগাদ রূপান্তর সম্পন্ন হবে এবং ২০২৫ সাল থেকে পিসিআই ডিএসএস (PCI DSS) মজুদের তথ্য চাইতে শুরু করবে।
- আকৃতির বিরুদ্ধে পরিকল্পনা করুন, এখতিয়ারের বিরুদ্ধে নয়। ২০২৬-২০২৮ সালের মধ্যে শনাক্তকরণ, ২০৩০-২০৩১ সালের মধ্যে উচ্চ-ঝুঁকিপূর্ণ স্থানান্তর এবং ২০৩৫ সালের মধ্যে সম্পন্ন। একবার সমন্বয় করলেই বেশিরভাগ শর্ত পূরণ হয়ে যাবে; ব্যতিক্রমগুলো আলাদাভাবে পর্যবেক্ষণ করুন।
- ইনভেন্টরি দিয়ে শুরু করুন, কারণ সবাই প্রথমে এটাই জানতে চায়। — ইইউ, স্পেন, কানাডা, অস্ট্রেলিয়া, সিঙ্গাপুরের এমএএস (MAS) এবং পিসিআই ডিএসএস (PCI DSS) সবগুলোই একই ফলাফল প্রদানের মাধ্যমে চালু হচ্ছে।
- ফরম্যাট হিসেবে CBOM ব্যবহার করুন। ইইউ রোডম্যাপে এর নাম উল্লেখ করে সুপারিশ করা হয়েছে; সিবিওএম-এর ন্যূনতম উপাদানগুলোর বিষয়ে মার্কিন নির্দেশনা প্রায় মার্চ ২০২৭-এর মধ্যে প্রকাশিত হওয়ার কথা এবং এতে সুস্পষ্টভাবে প্রয়োজন হয় স্বয়ংক্রিয় মূল্যায়ন।
- শোর এবং গ্রোভারকে কখনো গুলিয়ে ফেলবেন না। পাবলিক-কী অবশ্যই প্রতিস্থাপন করতে হবে; সিমেট্রিক ও হ্যাশ যথাস্থানে আরও সুরক্ষিত করা যেতে পারে। প্রতিকারের পরামর্শে এই বিষয়গুলো গুলিয়ে ফেলা হলে, তা কোনো পরামর্শ না দেওয়ার চেয়েও খারাপ।
- HNDL আপনার আসল সময়সীমা নির্ধারণ করে দেয়। ২০৩৫ সালের পরেও যে ডেটা গোপন রাখা আবশ্যক, তা আজ উন্মুক্ত হয়ে পড়ছে। সিগনেচারের চেয়ে কী (key) স্থাপনকে (যেমন TLS, IKE, এবং ডেটা স্থানান্তরের সময় সুরক্ষাকারী যেকোনো কিছু) অগ্রাধিকার দিন।
- শুধু ঝুঁকির ভিত্তিতে নয়, বরং প্রস্তুতির সময় অনুযায়ী সময়সূচী তৈরি করুন। কী স্থাপন জরুরি কিন্তু দ্রুত; ফার্মওয়্যার সাইনিং এবং পিকেআই জরুরি নয় কিন্তু ধীরগতির, এবং ধীরগতির কাজগুলো আগে শুরু করতে হবে। যা কিছু স্থানান্তর করা যায় না — যেমন পুরোনো হার্ডওয়্যার, স্থগিত থার্ড-পার্টি পণ্য — সেগুলোর তালিকা এই বছরই করা উচিত, কারণ প্রতিস্থাপনই একমাত্র অবশিষ্ট বিকল্প এবং এর জন্য একটি বাজেট চক্র প্রয়োজন।
- শুধু অ্যালগরিদম নয়, ব্যবহারের ক্ষেত্রটিও নথিভুক্ত করুন। TLS হ্যান্ডশেককে সুরক্ষিত করার জন্য RSA ব্যবহার এবং ফার্মওয়্যারে স্বাক্ষর করার জন্য RSA ব্যবহার—এই দুটি ভিন্ন প্রকল্প, যাদের লক্ষ্য, সময়সীমা এবং মালিক আলাদা। শুধুমাত্র অ্যালগরিদমের নাম তালিকাভুক্ত করে এমন একটি তালিকা দিয়ে মাইগ্রেশন পরিচালনা করা যায় না।
- একটি সৎ কভারেজ মানচিত্রের দাবি করুন। সোর্স স্ক্যান থেকে সম্পূর্ণ ক্রিপ্টোগ্রাফিক দৃশ্যমানতার দাবি করা যেকোনো টুলই অতিরঞ্জিত। এটি যা দেখতে পায়, তার মতোই গুরুত্বপূর্ণ হলো যা দেখতে পায় না।
- দ্বিতীয় মাইগ্রেশনের জন্য বিল্ড করুন। FIPS 206 চূড়ান্ত নয়, HQC নয় standardগঠিত, এবং চীন ও কোরিয়া standardতাদের নিজেদের পরিবারকে নিজেদের মতো করে গড়ে তোলা। একটি বহুজাতিক প্রতিষ্ঠান একাধিক পোস্ট-কোয়ান্টাম অ্যালগরিদম সেট ধারণ করবে; ক্রিপ্টো-অ্যাজিলিটি সংক্রান্ত আবিষ্কারগুলো এখন সস্তা এবং ২০৩১ সালে ব্যয়বহুল হবে।
- এটিকে স্বয়ংক্রিয় করুন অথবা পুনরাবৃত্তি করুন। প্রতিটি বিল্ডে পুনর্গঠিত একটি ক্রিপ্টোগ্রাফিক ইনভেন্টরি হলো একটি নিয়ন্ত্রণ। একটি স্প্রেডশিট হলো একটি স্ন্যাপশট যা স্বাক্ষরিত হওয়ার দিন থেকেই পরিবর্তিত হতে শুরু করে।
আরও পড়তে
সম্পূর্ণ প্রযুক্তিগত বিবরণ — কী আবিষ্কৃত হয়, কোয়ান্টাম-ঝুঁকি শ্রেণিবিন্যাস এবং অগ্রাধিকার স্কোরিং কীভাবে কাজ করে, প্রতিটি কমপ্লায়েন্স ব্যবস্থা কিসের ভিত্তিতে মূল্যায়ন করা হয়, এবং কীভাবে রিপোর্টগুলি পাওয়া যায় — Xygeni ডকুমেন্টেশনে রয়েছে:
- জাইজেনি: “কোয়ান্টাম-সেফ কমপ্লায়েন্সজাইজেনি ডকস।
- জাইজেনি: “Xygeni CLI দিয়ে একটি CBOM তৈরি করুনজাইজেনি ডকস।
- জাইজেনি: “সমর্থিত সম্মতি standardsজাইজেনি ডকস।
Standardএস এবং অ্যালগরিদম:
- NIST: “আইআর ৮৫৪৭ (প্রাথমিক গণপ্রকাশনা খসড়া): উত্তর-কোয়ান্টাম ক্রিপ্টোগ্রাফিতে রূপান্তর Standardsনভেম্বর ২০২৪।
- NIST: “FIPS 203 (ML-KEM)","FIPS 204 (ML-DSA)","FIPS 205 (SLH-DSA)আগস্ট ২০২৪।
- NIST: “আইআর ৮৫৪৪: এনআইএসটি পি কিউ সি-এর চতুর্থ রাউন্ডের স্থিতিপত্র Standardকরণ প্রক্রিয়ামার্চ ২০২৫।
- NIST: “এসপি ৮০০-৫৭ পার্ট ১ রিভিশন ৫: কী ম্যানেজমেন্টের জন্য সুপারিশ— সারণি ২, তুলনীয় নিরাপত্তা শক্তি।
- NIST: “এসপি ৮০০-২০৮: স্টেটফুল হ্যাশ-ভিত্তিক স্বাক্ষর স্কিমের জন্য সুপারিশ” (LMS, HSS, XMSS, XMSS^MT)। অক্টোবর ২০২০।
- আইইটিএফ: “RFC 9794: পোস্ট-কোয়ান্টাম ঐতিহ্যবাহী হাইব্রিড স্কিমগুলির পরিভাষাজুন ২০২৫।
- ক্লাউডফ্লেয়ার: “২০২৫ সালে কোয়ান্টাম-পরবর্তী ইন্টারনেটের অবস্থাএবং “সম্পর্কিত লাইভ গ্রহণের ডেটাক্লাউডফ্লেয়ার রাডার"।
- সাইক্লোনডিএক্স: “ক্রিপ্টোগ্রাফি বিল অফ ম্যাটেরিয়ালস (CBOM)" এবং "CycloneDX v1.7 রিলিজঅক্টোবর ২০২৫।
জাতীয় ও আঞ্চলিক রোডম্যাপ:
- ASD (অস্ট্রেলিয়া): “পোস্ট-কোয়ান্টাম ক্রিপ্টোগ্রাফির পরিকল্পনাসেপ্টেম্বর ২০২৫।
- এনআইএস সহযোগিতা গোষ্ঠী: “পোস্ট-কোয়ান্টাম ক্রিপ্টোগ্রাফিতে রূপান্তরের জন্য একটি সমন্বিত বাস্তবায়ন রোডম্যাপজুন ২০২৫।
- সিসিএন (স্পেন): “CCN-TEC 009 / BP-37 — ট্রান্সসিয়ন পোস্টকুয়ান্টিকা সেগুরার জন্য সুপারিশ. জুলাই ২০২৬।
- ইউরোপীয় কমিশন: “কমিশনের সুপারিশ (ইইউ) ২০২৪/১১০১” (১১ এপ্রিল ২০২৪) এবং “COM(2026) 13 — নির্দেশিকা (EU) 2022/2555 (NIS2) সংশোধনের প্রস্তাব” (২০ জানুয়ারী ২০২৬)।
- এনসিএসসি (ইউকে): “পোস্ট-কোয়ান্টাম ক্রিপ্টোগ্রাফিতে স্থানান্তরের সময়সীমামার্চ ২০২৫।
- কানাডিয়ান সেন্টার ফর সাইবার সিকিউরিটি: “কানাডা সরকারের জন্য পোস্ট-কোয়ান্টাম ক্রিপ্টোগ্রাফিতে স্থানান্তরের রোডম্যাপ (ITSM.40.001)জুন ২০২৫।
- হোয়াইট হাউস: “নির্বাহী আদেশ ১৪৪১২ — উন্নত ক্রিপ্টোগ্রাফিক আক্রমণ থেকে জাতিকে সুরক্ষিত করা” (২২ জুন ২০২৬) এবং ওএমবি “এম-26-15” (২৪ জুন ২০২৬)।
- এনএসএ: “কোয়ান্টাম-পরবর্তী সাইবার নিরাপত্তা সম্পদ (সিএনএসএ ২.০)"।
- ক্রিপ্ট্রেক (জাপান): “ক্রিপ্টরেক— এমএল-কেইএম (ML-KEM) মার্চ ২০২৬-এ প্রস্তাবিত সাইফার তালিকায় যুক্ত করা হয়েছে।
- এমএএস (সিঙ্গাপুর): “কোয়ান্টামের সাথে সম্পর্কিত সাইবার নিরাপত্তা ঝুঁকি মোকাবেলার বিষয়ে পরামর্শফেব্রুয়ারি ২০২৪।
- NZISM (নিউজিল্যান্ড): “পোস্ট-কোয়ান্টাম ক্রিপ্টোগ্রাফির জন্য প্রস্তুতি"।
- আইসিসিএস (চীন): “বাণিজ্যিক ক্রিপ্টোগ্রাফি ইনস্টিটিউট Standards” — পরবর্তী প্রজন্মের বাণিজ্যিক ক্রিপ্টোগ্রাফিক অ্যালগরিদম প্রোগ্রাম।
- আইটিআই (ব্রাজিল): “ITI publica Instrução Normativa que incorpora algoritmos pós-quânticos à ICP-Brazilজেনেইরো ২০২৬।
খাতভিত্তিক ও সমান্তরাল বাধ্যবাধকতা:
- ইইউ: “নির্দেশিকা (EU) 2022/2555 (NIS2)"; "প্রবিধান (ইইউ) ২০২২/২৫৫৪ (ডোরা)"; "কমিশন ডেলিগেটেড রেগুলেশন (ইইউ) ২০২৪/১৭৭৪ (ডোরা আইসিটি ঝুঁকি-ব্যবস্থাপনা আরটিএস)"; "প্রবিধান (ইইউ) ২০২৪/২৮৪৭ (সাইবার স্থিতিস্থাপকতা আইন)"।
- পিসিআই নিরাপত্তা Standardপরিষদ: “PCI DSS v3.2.1 থেকে v4.0-এ পরিবর্তনের সারসংক্ষেপ” (প্রয়োজনীয়তা ১২.৩.৩)।
পটভূমি:
- ক্রেইগ গিডনি: “দশ লক্ষেরও কম নয়েজি কিউবিট ব্যবহার করে কীভাবে ২০৪৮ বিটের RSA পূর্ণসংখ্যাকে উৎপাদকে বিশ্লেষণ করা যায়গুগল কোয়ান্টাম এআই, মে ২০২৫।
- মিশেল মোস্কা: “কোয়ান্টাম কম্পিউটারের যুগে সাইবার নিরাপত্তা: আমরা কি প্রস্তুত থাকব?"। IACরিপ্রিন্ট ২০১৫/১০৭৫।
