






Sviluppu mudernu pipelineI software sò alimentati da software open source. Ma senza una visibilità adatta, a vostra urganizazione pò esse esposta à risichi di licenza, vulnerabilità è una pressione crescente di cunfurmità. Hè per quessa chì hè cruciale aduttà u e migliori pratiche per a divulgazione di cumpunenti open source à i clienti, è per sustene quelle divulgazioni cù azzioni aduprendu u e migliori suluzioni per assicurà i cumpunenti open source.
In questa guida, vi spiegheremu cumu custruisce un prucessu di divulgazione trasparente è affidabile cù SBOMs, VDR, è u dirittu open source security flatOgni passu hè in cunfurmità cù e regulazioni attuali è enterprise attese.
1. Perchè e migliori pratiche per a divulgazione di i cumpunenti Open Source sò impurtanti
L'usu di cumpunenti open source hè standard in guasi tutti i flussi di travagliu di sviluppu. Tuttavia, senza una divulgazione chjara, risicate di:
- Violazioni legali da licenze scunnisciute
- Attacchi à a catena di furnimentu da pacchetti maliziosi
- Offerte perse per via di una scarsa documentazione di conformità
Per evità queste trappule, a vostra strategia di divulgazione deve esse cumpleta, precisa è aggiornata. Aduttà u e migliori suluzioni per assicurà i cumpunenti open source assicura chì a trasparenza sia accumpagnata da una vera riduzione di i risichi.
2. Automatizà SBOM è VDR per a Trasparenza di i Cumponenti Open Source
Per applicà e migliori pratiche per a divulgazione di cumpunenti open source à i clienti, a basa più impurtante hè l'automatizazione. Invece di cumpilà manualmente e liste di pacchetti, e squadre devenu affidà si à strumenti chì generanu un cumpletu è standardcunforme à a norma s Lista di Materiali di u Software (SBOM) è un precisu Rapportu di divulgazione di vulnerabilità (VDR).
An SBOM dettagli ogni cumpunente open source utilizatu in a vostra applicazione, cumprese dipendenze dirette è transitive, cù informazioni cum'è numeri di versione, licenze è origine. Questu ùn hè più facultativu. Regolamenti cum'è NIS 2 è l'Ordine Esecutivu 14028 esige una visibilità cumpleta in tutta a catena di furnimentu di software.
Tuttavia, una lista da sola ùn basta micca. Un VDR vi dà à voi è à i vostri clienti risposte vere: quali cumpunenti sò vulnerabili, se queste vulnerabilità sò sfruttabili è quali misure di mitigazione sò state prese. I VDR sò particularmente utili in l'industrie regulate induve i venditori di software devenu mustrà micca solu ciò chì utilizanu, ma ancu cumu gestiscenu u risicu.
Cù Xygeni, SBOM è a generazione VDR hè integrata in u vostru sviluppu pipelineU sistema raccoglie automaticamente i metadati di dipendenza, l'arricchisce cù informazioni di licenza è vulnerabilità, è l'esporta in formati industriali cum'è SPDX e CycloneDXQuesti rapporti rispondenu à i requisiti di cunfurmità più severi è supportanu divulgazioni basate nantu à a fiducia in i flussi di travagliu di i clienti, di l'audit è di l'approvvigionamentu.
3. Scansione di e dipendenze cù analizzatori attenti à l'ecosistema
Una divulgazione curretta principia cù una scansione precisa. Per assicurà a cumpletezza, avete bisognu di analizzatori custruiti per ogni ecosistema di pacchetti: npm, Maven, PyPI, NuGet è altri.
lu Xygeni open source security flat usa analizzatori specifichi di a lingua per andà oltre l'analisi statica di manifesti. Quessi analizzatori rilevenu i cumpunenti diretti è transitivi attuali utilizati in e vostre compilazioni, risolvenu e versioni è raccolgenu metadati chjave cum'è:
- Tipi di licenza
- Origini di i cumpunenti
- Identità di u mantenitore
- Età di u pacchettu o statu di mantenimentu
Stu livellu di dettagliu hè essenziale per applicà e migliori pratiche per a divulgazione di cumpunenti open source à i clienti. I scanner generici mancanu indicatori critichi, cum'è i pacchetti npm interni senza ambitu, chì puderanu esse accidentalmente esposti à u registru publicu.
4. Rilevate i cumpunenti risicati è suspettosi prima di divulgà
Un prucessu di divulgazione di alta qualità va oltre l'inventariu, include filtrazione di risichiEccu induve hè Xygeni. open source security flat si distingue. Include rilevatori specifici per:
- Cunfusione di dipendenzaCatturà i nomi di i pacchetti interni chì currispondenu à quelli publichi.
- TyposquattingBluccate i pacchetti chì parenu esse cuncipiti per ingannà.
- MalwareIdentificà u cumpurtamentu maliziosu in i script di installazione o di esecuzione.
- Scripts suspettosi: Rileva cumandamenti di shell micca affidabili o logica codificata.
- Pacchetti Anomali: Evidenzià i cumpunenti pocu cumuni o fora di mudellu.
- Moduli npm senza ambitu: Segnalà u codice internu chì puderia esse publicatu accidentalmente.
Queste capacità facenu chì open source security scanner una parte critica di e migliori suluzioni per assicurà i cumpunenti open source, assicurendu chì e vostre divulgazioni riflettinu un approcciu di sicurezza prima di ghjunghje à i vostri clienti.
| Manager di pacchettu | lingua | File di dipendenza supportati |
|---|---|---|
| Maven | Java | pom.xml |
| gradle | Java, Kotlin | custruisce.gradle, custruisce.gradle.kts, gradle.file di serratura, gradle.properties |
| NPM | JavaScript | package.json, package-lock.json |
| ghjumelli | JavaScript | filatu.serratura |
| PNPM | JavaScript | pnpm-lock.yaml |
| Bowers | JavaScript | bower.json |
| NuGet | .NET, C# | .nuspec, packages.config, .csproj, project.assets.json, packages.lock.json |
| seme | pitone | esigenze.txt, pipfile.toml, pipfile.lock, setup.py, setup.cfg, environment.yml |
| puisìa | pitone | esigenze.txt, pyproject.toml, puesia.lock |
| Vai Moduli | Golang (Andà) | andà.mod, andà.sum |
| cumpusituri | PHP | cumpositore.json, cumpositore.lock |
| rubini | Ruby | Gemfile, Gemfile.lock |
5. Aghjunghje u Cuntestu di Vulnerabilità cù Reachability è Exploitability
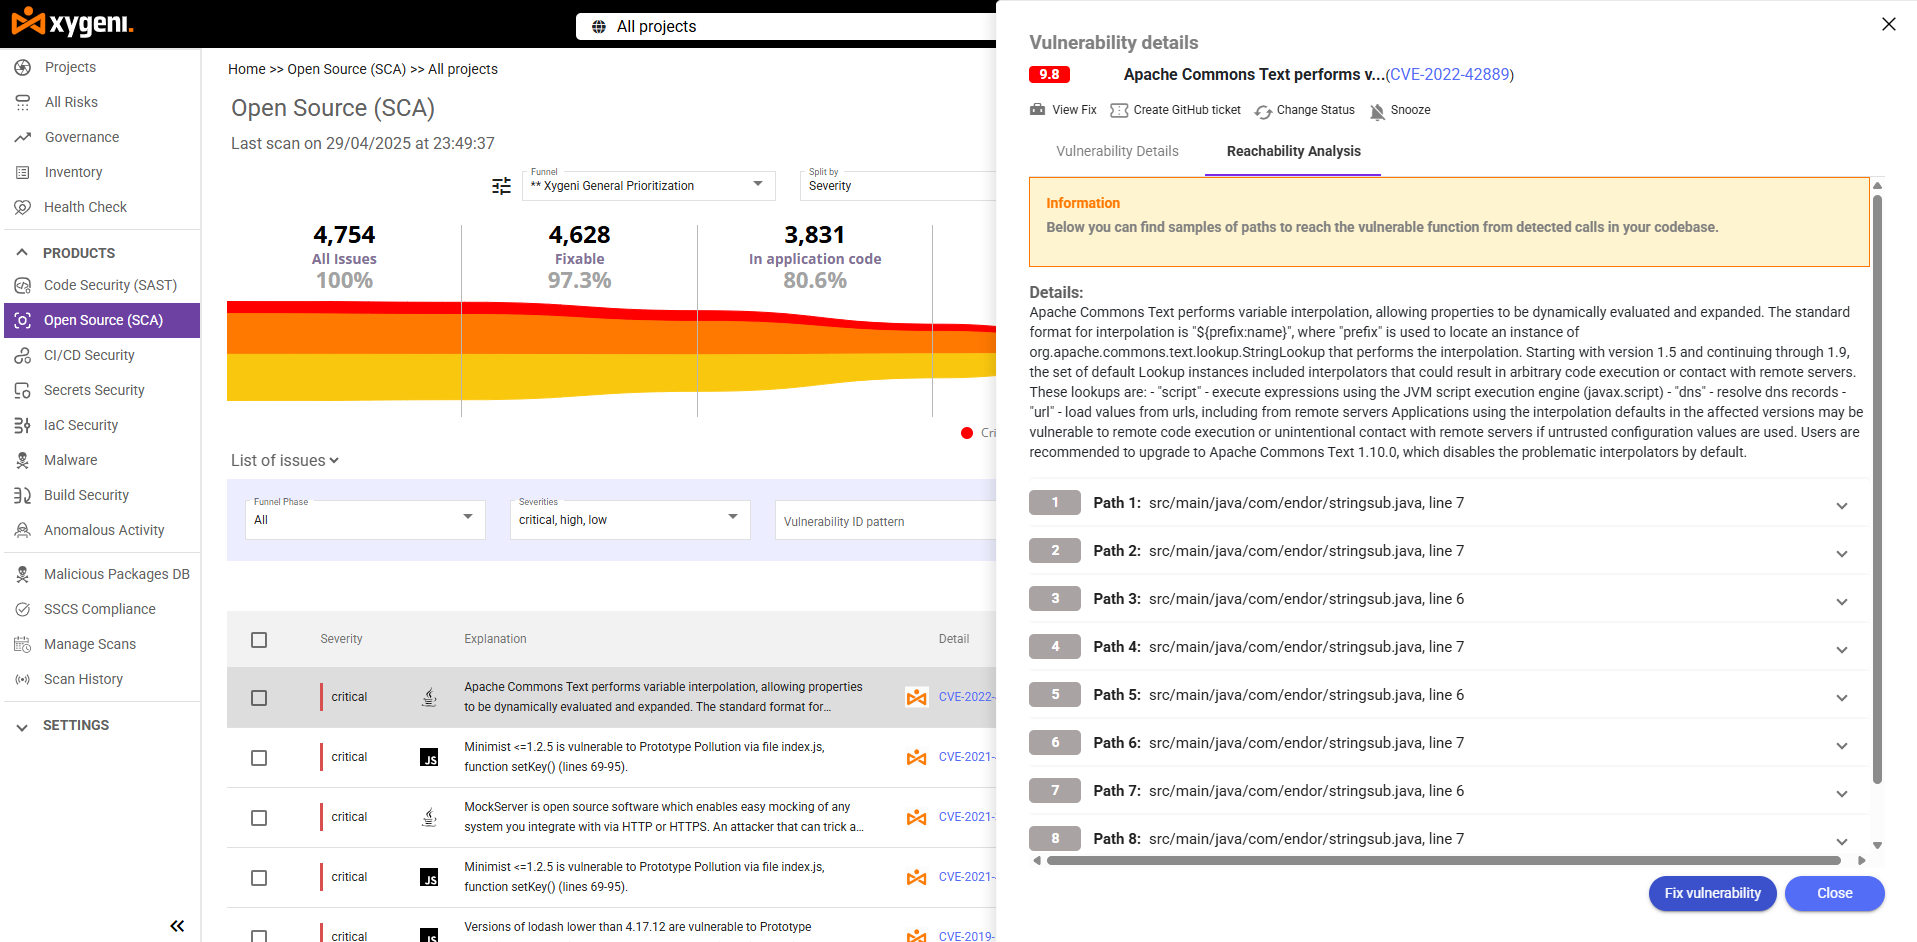
Quandu si divulganu vulnerabilità, u cuntestu hè tuttu. Micca tutti i CVE sò uguali. Una vulnerabilità severa ùn puderebbe mai esse attivata in a vostra applicazione se u codice affettatu hè irraggiungibile.
Xygeni arricchìsce i so VDR cù:
- Analisi di raggiungibilità: Identifica se a funzione vulnerabile hè veramente chjamata.
- Puntuazione EPSSStima a probabilità di sfruttamentu in u mondu reale.
- Insights di u risicu di rimediazioneMostra quali opzioni di aghjurnamentu sò e più sicure, cumpresi i cambiamenti impurtanti o i novi risichi introdutti in e versioni patchate.
Questu riduce u rumore è vi aiuta à fucalizà e divulgazioni nantu à ciò chì importa. I clienti ottenenu una vera intelligenza di sicurezza, micca una longa lista senza azzione.
6. Integra CI/CD per mantene e divulgazioni precise è in tempu reale
I cumpunenti open source cambianu spessu. Hè per quessa chì i ducumenti di divulgazione statichi diventanu rapidamente obsoleti. Per assicurà a precisione, u vostru flussu di travagliu di divulgazione deve integrà si cù CI/CD.
Xygeni vi permette di:
- Automatizà SBOM è generazione VDR durante e custruzzioni
- Installate porte di sicurezza per bluccà i pacchetti periculosi
- Ricevi avvisi istantanei quandu una dipendenza pulita diventa vulnerabile
- Segui i cambiamenti in tuttu pull requests è implementazioni
Questa integrazione in tempu reale mantene e vostre divulgazioni aggiornate è allineate cù u e migliori pratiche per a divulgazione di cumpunenti open source à i clienti, soprattuttu quandu si tratta enterprise clienti o quadri di audit.
7. Furnisce rapporti pronti per l'audit chì custruiscenu fiducia
I vostri clienti è i vostri auditori anu bisognu di più cà una lista, anu bisognu di chiarezza è di prove. Xygeni facilita questu.
Poi:
- Esporta SBOMs è VDR cù un clic
- Filtrà per gravità, tipu di licenza, o sfruttabilità
- Aduprate a nostra interfaccia Web per a cunfurmità dashboards
- Annotate i risichi è allegate note di rimediazione
Queste funzionalità ùn solu simplificanu l'auditi, ma vi aiutanu ancu à risponde à tutte e migliori soluzioni per assicurà i cumpunenti open source.
Applicà e migliori pratiche per a divulgazione di cumpunenti Open Source à i clienti
Gestisce cù successu open source security ùn hè più solu una sfida tecnica, hè un vantaghju cumpetitivu. Seguendu u e migliori pratiche per a divulgazione di cumpunenti open source à i clienti, dimustrate chì u vostru software ùn hè micca solu funziunale ma ancu sicuru, trasparente è cunforme.
Divulgendu u vostru cumpunenti open source chjaramente, inseme cù i dati di vulnerabilità in tempu reale, custruisce fiducia cù l'utilizatori è enterprise clienti. Supporta ancu a cunfurmità cù quadri cum'è NIS2, DORA è l'Ordine Esecutivu 14028.
Usendu un open source security flat cum'è Xygeni dà à a vostra squadra l'automatizazione è l'intelligenza chì hà bisognu per:
- Generà accuratu SBOM è rapporti VDR cù ogni custruzzione
- Detecta e minacce nascoste in a vostra catena di furnimentu di software
- Evidenziate l'explotabilità è i risichi di licenza in i vostri cumpunenti
- Furnisce rapporti azionabili è pronti per l'audit à dumanda
Queste capacità facenu parte di e migliori suluzioni per assicurà i cumpunenti open source, è pusizionanu a vostra squadra cum'è partenarii proattivi è affidabili in materia di sicurezza.

