

Nunda hè statu viulatu. L'agente hà fattu u so travagliu, hà toccu una dipendenza, una cunfigurazione, o un serviziu chì nimu ùn li hà dumandatu di toccà, è hè statu in i so permessi tuttu u tempu. In questa sessione, viderete perchè stu casu hè più difficiule chè qualsiasi attaccu: cumu un cunfine tracciatu in anticipu finisce per esse più largu di u compitu necessariu, perchè una appruvazione hè un decisione fatta una volta mentre l'esecuzione cuntinueghja, cumu l'accessu permanente hà trasfurmatu u laptop di u sviluppatore in i gioielli di a curona, è cumu si vede a ricuperazione quandu l'attore ùn pò micca spiegà u so propiu ragiunamentu. Registratevi avà per vede induve si trova l'ultimu mumentu applicabile, è ciò chì cuntene u raghju di l'esplosione.
U CEO di Xygeni, Jesús Cuadrado, s'hè messu à pusà cù CyberDefense TV di Cyber Defense Magazine per una entrevista Hot Seat. Parla di a sicurità di u software à u puntu induve hè creatu, quandu l'agenti di l'IA scrivenu u codice è i pacchetti maliziosi ghjunghjenu à i registri publichi prima chì esista una firma. Fighjate l'intervista per vede cumu Xygeni aborda a sicurità di l'applicazione è di a catena di furnimentu per e squadre chì custruiscenu cù l'IA. Fighjate a breve entrevista avà!

Fighjate u nostru prossimu webinar! L'assistenti di codificazione AI allucinanu cù i nomi di i pacchetti, è l'attaccanti stanu digià registrendu questi nomi falsi cù malware. In questa sessione, viderete cumu mappà tuttu u vostru ecosistema AI in diretta, cù AI Inventory è AI BOM chì mostranu ogni mudellu, agente è dipendenza introdutta da l'IA in u vostru software. Scoprite cumu Xygeni Shield blucca i pacchetti maliziosi prima ancu chì una firma esista, chjudendu u spaziu chì i scanner basati nantu à a firma lascianu apertu. Guardate avà per vede cumu assicurà u vostru software prima chì u slopsquatting trasformi a prossima suggerimentu di l'IA in un puntu d'entrata.

Da u mumentu chì un agente IA installa una dipendenza o mudifica un Dockerfile, u vostru SBOM è l'ipotesi di pruvenienza sò digià state testate, è a maiò parte di e squadre ùn anu manera di verificà ciò chì hè accadutu veramente. In questa sessione, viderete u veru cambiamentu in diretta: cumu u mumentu di l'installazione cambia una volta chì nisun sviluppatore dà un'ochjata à u nome di u pacchettu prima, sì SBOMs è a pruvenienza sò sempre validi quandu un agente hà fattu u decisione, è ciò chì resta di a revisione di u codice è di u shift-left quandu l'agenti commit, è qualchì volta si fusionanu, da soli. Guardate avà per vede ciò chì un agente veramente sicuru pipeline richiede in pratica, micca solu in teoria.

À partesi da l'11 di settembre di u 2026, l'ARC vi dà 24 ore per signalà una vulnerabilità sfruttata attivamente à l'ENISA, ancu per i prudutti digià in u mercatu, è a maiò parte di e squadre ùn anu ancu un flussu di travagliu per quessa. In questa sessione, viderete u veru prucessu in diretta: generà un SBOM per sapè quali versioni di u produttu sò affettate, triendu i risultati cù l'analisi di raggiungibilità è sfruttabilità per separà u risicu reale da u rumore, è cunfigurà notifiche in modu chì a persona ghjusta sia avvisata in u mumentu chì una scuperta si trasforma in un incidente segnalabile. Guardate avà per vede cumu trasfurmà l'orologio di notificazione di l'ARC da una scadenza legale in un flussu di travagliu chì a vostra squadra pò effettivamente eseguisce sottu pressione.

Fighjate avà u nostru SafeDev Talk: Open Source, IA è a nova superficia d'attaccu: codice armatu, difese più intelligenti. Mentre l'IA è l'open source ridefiniscenu u software mudernu, a superficia d'attaccu s'espande più rapidamente chè mai. Da i risichi di dipendenza è l'infiltrazione di a catena di furnimentu à a generazione di exploit guidati da l'IA, l'attaccanti stanu evolvendu, è cusì devenu evolvere ancu i difensori. Unitevi à l'esperti di Red Hat, TikTok è Xygeni per esplorà cumu l'IA è l'automatizazione stanu trasfurmendu a sicurezza open source. Fighjate avà per amparà cumu custruisce resilienza, trasparenza è fiducia in tutta a catena di furnimentu di software mudernu!

E squadre di sicurezza si basanu spessu nantu à SCA e SAST separatamente, ciò chì pò purtà à a fatigue di l'alerta, à insights frammentati è à risichi mancati. Invece di sceglie trà elli, a vera sfida hè cumu fà li travaglià inseme per una postura di sicurezza più forte. Guardate u nostru SafeDev Talk è scopre perchè SCA da solu ùn hè micca abbastanza, cumu l'analisi di raggiungibilità riduce i falsi pusitivi, perchè SAST riempie lacune critiche in a cupertura AppSec, è assai di più. Fighjate avà!

Fighjate avà: L'IA hè digià in u vostru SDLC. È avà ? L'IA ùn batte micca à a porta di a vostra catena di furnimentu di software; hè digià dentru. I copiloti, l'agenti, i servitori MCP è e dipendenze generate da l'IA stanu rimodellendu u modu in cui u codice hè custruitu, rivedutu è speditu. In questu SafeDev Talk, i dirigenti OWASP è l'esperti AppSec spiegheranu ciò chì significa veramente per a vostra postura di sicurezza, induve i mudelli di guvernanza si stanu rompendu è quali cuntrolli pratichi funzionanu veramente senza rallentà e squadre d'ingegneria. Aspettatevi cunclusioni concrete è attuabili (micca solu teoria) nantu à cumu implementà cuntrolli pratichi chì pruteggenu u sviluppu assistitu da l'IA senza diventà un collu di buttiglia per i vostri ingegneri. Guardate avà!

Fighjate avà u nostru SafeDev Talk: Cumu passà l'audit? Custruisce una vera AppSec allinata cù ISO, NIST è CRA. Oghje, u codice sicuru ùn hè micca abbastanza; avete bisognu di pruvà lu. Cù quadri cum'è ISO 27001, NIST CSF, CRA, DORA è NIS-2 chì piglianu u centru di a scena, l'urganisazioni devenu custruisce prugrammi AppSec pronti per l'audit chì resistinu veramente à u scrutiniu. In questu episodiu, l'esperti esploreranu cumu passà da a pulitica à a pratica, integrà a conformità in CI/CD, è allineà e squadre d'ingegneria, di sicurezza è di GRC intornu à ciò chì hè veramente appruvatu. Date un'ochjata avà!

Fighjate avà u nostru episodiu SafeDev Talk nantu à a Sicurezza Senza Silos è amparate u veru valore di l'usu di e Piattaforme AppSec All-In-One. I silos cuntinueghjanu à esse un ostaculu maiò per una gestione efficace di i risichi. Sta sessione esplora cumu l'adopzione di una piattaforma all-in-one pò simplificà a vostra strategia AppSec, migliurà a cullaburazione trà e squadre di sicurezza è di sviluppu, aiutà vi à stà à l'avanguardia di e minacce emergenti, è assai di più! Fighjate avà è uttene strategie per assicurà a vostra catena di furnimentu di applicazioni è software!

Fighjate avà u nostru SafeDev Talk From Code to Runtime. Parechje squadre investenu assai in l'analisi statica, eppuru e vulnerabilità ghjunghjenu sempre in pruduzzione. A sfida ùn hè micca una mancanza di strumenti; hè una mancanza di cuntestu per capisce u risicu reale. In questa sessione guidata da esperti, esploreremu perchè l'AppSec muderna ùn pò micca fidà si di una sola perspettiva è cumu a cumbinazione di insights à livellu di codice è runtime aiuta e squadre à rilevà, dà priorità è rimedià e vulnerabilità in modu più efficace in tuttu u ciclu di vita. Fighjate avà per capisce induve l'approcci attuali sò insufficienti è cumu custruisce una strategia di sicurezza più cumpleta è sensibile à u cuntestu.

Fighjate avà u nostru SafeDev Talk: DevSecOps alimentatu da l'IA - Orchestrazione di a sicurezza à scala nuvola. A sicurezza ùn pò esse un pensamentu dopu in u sviluppu mudernu, è l'IA sta rimodellendu u modu in cui custruemu, assicuremu è scalemu u software. In questu episodiu, l'esperti esploranu cumu andà al di là di e patch è di a scansione per ottene una vera orchestrazione intelligente in tuttu u SDLCDa a gestione di e vulnerabilità basata nantu à l'IA à quella integrata guardrails in CI/CD è in tempu d'esecuzione, sta presentazione si immerge in ciò chì AppSec scalabile è nativu di u cloud pare veramente. Fighjate avà!

Fighjate avà u nostru prossimu SafeDev Talk è Rivoluziunate a vostra Strategia DevSecOps! Esplorate cumu a gestione proattiva di u risicu pò trasfurmà a vostra strategia DevSecOps è rinfurzà a vostra catena di furnimentu di software contr'à e minacce emergenti. Sta sessione hè fatta apposta per i dirigenti di a cibersigurtà è e squadre di sviluppu dedicate à stà à l'avanguardia in u paisaghju sempre più cumplessu di e vulnerabilità. Date un'ochjata à l'episodiu avà!
Fighjate u primu SafeDev Talk di u 2025 è elevà u vostru Open Source Security strategie! Ascoltate i migliori esperti mentre esploranu lezioni chjave di u 2024, meccanismi di difesa d'avanguardia è u futuru di a sicurezza OSS. Questa hè a vostra chance di stà à l'avanguardia di u paisaghju di minacce in evoluzione è amparà strategie proattive per assicurà a vostra catena di furnimentu di software!

Fighjate u nostru SafeDev Talk è trasfurmate a vostra strategia AppSec! Scuprite perchè ASPM (Application Security Posture Management) hè a chjave per superà a fatigue di l'alerte, unificà l'infurmazioni di sicurezza è dà priorità à i risichi reali. I migliori esperti di cibersigurtà si immergeranu in u futuru di AppSec è DevSecOps, spartendu strategie attuabili per aiutà vi à stà avanti. Ùn mancate micca sta opportunità per amparà cumu simplificà i flussi di travagliu di sicurezza è custruisce una strategia DevSecOps senza soluzione di continuità. Guardate avà!

Unisciti à noi per "Demistificà" SBOM Sicurezza", induve l'esperti di cibersigurtà Jennifer Cox, Santosh Kamane è Jesus Cuadrado riveleranu l'impurtanza di SBOM per migliurà a qualità è a sicurezza di u software, è assicurà a conformità. Stu webinar hè essenziale per acquistà cunniscenze nantu à cumu assicurà efficacemente a vostra catena di furnimentu di software. Amparate quantu facilmente pudete dà forza à a vostra postura di sicurezza di u software!

Fighjate avà u nostru ultimu SafeDev Talk di l'annu è aghjunghjite u vostru livellu Software Supply Chain SecurityUnisciti à i migliori esperti di l'industria mentre rivisitanu e lezioni cruciali di u 2024, scoprenu l'ultime tendenze è spartenu insights azzionabili per preparassi à e sfide di u 2025. Stu webinar hè cuncipitu per i prufessiunali di a sicurezza è e squadre di sviluppu desiderosi d'innovà è di stà à l'avanguardia in a dinamica. software supply chain security mondu. Registratevi avà!

L'esperti di Thoughtworks, Codurance è Xygeni sparteranu e so cunniscenze nantu à Software Supply Chain SecurityElevate a vostra postura di sicurezza è prutegge a reputazione è a continuità di a vostra attività. Site prontu à amparà nantu à l'evoluzione di Software Supply Chain Security?

Application Security Posture Management (ASPM) guadagna trazione ghjornu dopu ghjornu. Tuttavia, e so funziunalità specifiche ùn ponu micca esse cumpletamente chjare per tutti. Assicurate u vostru postu avà! Unitevi à u nostru SafeDev Talk "Avete bisognu ASPM in a vostra vita?" cù l'esperti di cibersigurtà James Berthoty, William Palm è Luis Garcia per esplorà u putenziale di ASPM cum'è una suluzione olistica di sicurezza di l'applicazione è cuntinuà à dà forza à a vostra urganizazione!

Fighjate a nostra edizione d'ottobre di SafeDevTalk per scopre cumu trasfurmà l'analisi di a cumpusizione di u software (SCA) è assicurà a vostra catena di furnimentu di software contr'à e minacce emergenti.
Questa sessione hè pensata per i dirigenti di a cibersigurtà è e squadre di sviluppu chì cercanu di stà à l'avanguardia in u paisaghju cumplessu d'oghje di vulnerabilità open-source.

Fighjate avà u nostru SafeDev Talk nantu à e Catene di Fornitura di Software Sottu Pressione: Ciò chì u 2025 ci hà amparatu nantu à i Malware è l'IA, è Ciò chì vene dopu. U 2025 hà cambiatu. software supply chain securityE nove meccaniche d'attaccu (malware assistitu da l'IA, autopropagazione è abusu di fiducia à grande scala) anu espostu i limiti di e difese esistenti. Unitevi à sta sessione guidata da esperti per capisce ciò chì hè veramente cambiatu in u 2025 è ciò chì e squadre di sviluppu è di sicurezza devenu adattà per u 2026. Guardate l'episodiu avà!

Unisciti à Luis Rodríguez, CTO di Xygeni, è Luis Manuel García, Manager di Supportu à e Vendite, in questu Webinar nantu à Secure CI/CDAmparate da i nostri esperti cumu aduttà e migliori pratiche OWASP per rinfurzà a sicurezza di u vostru CI/CD è prutegge a vostra catena di furnimentu di software. Prutegge u vostru CI/CD è a catena di furnimentu di software cù OWASP. Parleranu di Inventariu è Analisi, CI/CD Rischi, Rilevazione è Prevenzione frà parechje altre cose!

A quarta edizione di SafeDevTalks presenta i principali esperti di cibersigurtà Derek Fisher, Abhilasha Sinha è Luis Rodriguez. Questu episodiu approfondirà u tema cruciale di a dipendenza da cumpunenti di terze parti è open source in u sviluppu di software, rivelendu e vulnerabilità nascoste è e minacce emergenti. Unitevi à noi per amparà di più nantu à e vulnerabilità nascoste, e minacce in espansione, e violazioni di u mondu reale è assai di più!

Fighjate avà u nostru prossimu episodiu di SafeDev Talk: Vulnerabilità infinite. Difese più intelligenti! A gestione di e vulnerabilità hè in evoluzione, è l'arnesi tradiziunali ùn sò più abbastanza. Unitevi à noi per scopre cumu e minacce muderne richiedenu mudelli di risicu più intelligenti, prioritizazione in tempu reale è un novu approcciu per assicurà a catena di furnimentu di u software. Ùn mancate micca sta sessione piena di insights di esperti per rinfurzà a vostra strategia AppSec è stà à l'avanguardia di u paisaghju dinamicu di u risicu d'oghje!

Unisciti à questu secondu episodiu di CI/CD webinars cù Luis Rodríguez, CTO, è cofundatore di Xygeni, è Luis Manuel García, Manager di Supportu à e Vendite. In questa sessione, esploreremu a perspettiva di a "squadra blu" di CI/CD sicurità, immergendu si in prufundità in i passi attuabili chì l'urganisazioni ponu fà per migliurà a so postura di sicurezza ...

In questu paisaghju digitale in rapida evoluzione, a sicurezza di a vostra catena di furnimentu di software hè più critica chè mai. Cù l'emergenze di nuove tattiche d'attaccu, hè cruciale stà à l'avanguardia è armà si cù l'ultime strategie di prutezzione. In questu webinar, Luis Rodriguez vi guiderà...

Fighjate avà u nostru prossimu webinar: Automatizazione di a sicurezza di l'applicazioni AI! E squadre AppSec sò sopraffatte da l'alerte; avà hè ora di automatizà. In questa sessione pratica, scopre cumu eliminà u triage manuale è passà da l'alerta à a riparazione in pochi secondi utilizendu l'auto-rimediazione faciule da u sviluppatore. Amparate cumu riduce i falsi pusitivi, dà priorità à i risichi reali è applicà e pulitiche di sicurezza è vede cumu integrà l'auto-rimediazione in CI/CD pipelines cù intelligente guardrails (frà parechje altre cose). Guardatelu oghje!

Fighjate avà u nostru SafeDev Talk: Sicurezza per difettu: Cumu l'auto-rimediazione rimodella AppSec? "Sicurezza per difettu" ùn hè più facultativa; hè a nova basa. Cù u codice generatu da l'IA, i cumpunenti IA integrati è i cicli di sviluppu rapidissimi, i cancelli di sicurezza tradiziunali sò insufficienti. A risposta? Difese pruattive è auto-rimediazione pratica chì funziona induve vivenu i sviluppatori. Fighjate avà è fate u prossimu passu in l'AppSec muderna!

Ascolta l'episodiu di u podcast The Cyber Security Matters di Neuco nantu à "A nova sfida in a sicurezza di u software: cumu mantene i devop in funzione senza cascà sottu à l'attacchi di a catena di furnimentu" cù Luis Rodriguez, CTO di Xygeni, è esplora e sfide in evoluzione per assicurà a catena di furnimentu di u software.

Fighjate u nostru SafeDev Talk: AI Unleashed: Navigating Emerging Threats and Defenses in Application Security. Mentre l'IA trasforma a cibersigurtà, u so impattu nantu à a Sicurezza di l'Applicazione hè à tempu putente è sfumatu. Da u malware polimorficu à a manomissione di mudelli è l'iniezione rapida, l'attaccanti utilizanu l'IA per elaborà attacchi più intelligenti, è i difensori utilizanu l'IA per rilevà è mitigà più rapidamente. Fighjatelu per capisce i dui lati di l'equazione è amparà cumu fà u vostru prugramma AppSec prontu per l'IA.
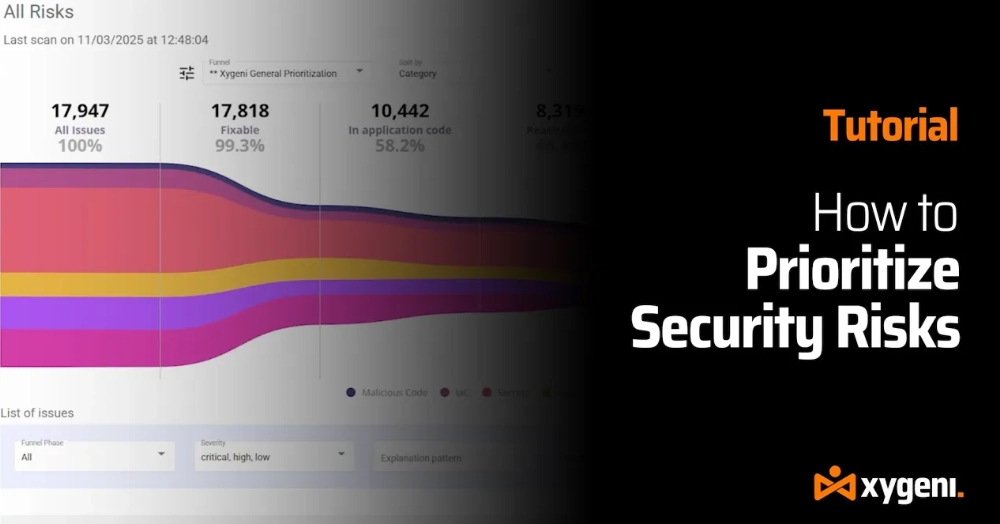
Stancu di l'alerte di sicurezza senza fine ? Riparemu ciò chì importa veramente. Sè site intarratu in un diluviu di scuperte di vulnerabilità, ùn site micca solu. In questu tutoriale passu à passu, vi mustraremu cumu Xygeni Funnels aiuta e squadre DevOps è AppSec à taglià u rumore è à cuncentrà si nantu à e vere minacce - cusì pudete prutege u vostru codice, pipelines, è sistemi critici per l'impresa in modu più efficace.

E squadre AppSec sò sottu pressione. I volumi d'alerte stanu esplodendu, a velocità di sviluppu cuntinueghja à cresce, è u triage manuale ùn pò più stà à u ritmu. L'approcci di sicurezza tradiziunali mostranu i so limiti. In questa sessione pratica guidata da esperti, viderete cumu l'automatizazione AppSec basata nantu à l'IA aiuta e squadre à superà a fatigue di l'alerte è à trasfurmà i risultati di sicurezza in correzioni affidabili è automatizate. Amparate ciò chì deve cambià in l'AppSec mudernu è cumu e squadre di sviluppu è di sicurezza ponu prutege ogni cosa. commit e pull request senza rallentà a consegna. Guardate u webinar à dumanda è scoprite cumu l'automatizazione basata nantu à l'IA rimodella AppSec in pratica.

Fighjate a nostra sessione di Black Hat Europe: A nova realità AppSec: sviluppu guidatu da l'IA, malware è risicu di software mudernu. Mentre l'IA accelera a consegna di software, rimodella ancu a superficia d'attaccu. Da malware open-source è compromissione di a catena di furnimentu à difetti di codice generati da l'IA, sta cunferenza esplora cumu emergenu i risichi AppSec muderni, è ciò chì e squadre di sicurezza devenu fà per stà à l'avanguardia in un mondu guidatu da l'IA.

Fighjate avà u nostru episodiu SafeDev Talk di a stagione d'apertura nantu à DORA per ammaestrallu è stà à l'avanguardia in u paisaghju in continua evoluzione di a regulazione finanziaria. Stu webinar hè statu cuncipitu specificamente per l'istituzioni finanziarie è vi aiuterà à navigà in l'impattu di DORA nantu à a sicurezza operativa è a cunfurmità. Uttenerete strategie attuabili è insights di esperti, chì vi prepareranu megliu per u futuru!
Date un'ochjata à l'episodiu di u podcast Secure Cyber Connect chì prisenta u nostru CTO Luis Rodriguez. Cù più di 15 anni di sperienza, Luis sparte idee esperte nantu à a rilevazione di codice maliziosu, a sicurezza di i cumpunenti di terze parti è e strategie AppSec à prova di futuru. Da e conseguenze di SolarWinds à l'ultimu incidente di backdoor SSH, questu episodiu copre e minacce di u mondu reale è e tattiche di difesa pratiche. Amparate cumu rinfurzà u vostru SDLC, riduce u risicu di a catena di furnimentu è stà à l'avanguardia di e minacce cibernetiche in evoluzione.

Unisciti à u nostru webinar "Rilevazione di malware in tempu reale in Open Source" per esplorà l'ultime minacce di malware chì anu un impattu nantu à u Software Open Source (OSS). Cù a crescita di l'adopzione di OSS, cresce ancu u vulume è a cumplessità di e minacce, presentendu novi sfide per i sviluppatori è l'urganisazioni. Sta sessione approfondita svelerà l'ultime tendenze, e minacce emergenti è e strategie avanzate per prutege e vostre dipendenze OSS da attacchi maliziosi. Unisciti à noi!

Ci avete mancatu à Black Hat ? Fighjate a replica esclusiva di a nostra sessione di 20 minuti nantu à a cibersigurtà di l'IA, l'automatizazione di a sicurezza di l'applicazioni è AutoFix. Scuprite cumu riduce u rumore d'alerta, riparà e vulnerabilità automaticamente cù PR sicuri è purtà l'automatizazione AppSec direttamente in u vostru pipeline (frà parechje altre cose interessanti). Guardate a sessione à dumanda!

Fighjate è immergetevi in: u bisognu urgente di applicazioni sicure à a luce di u numeru crescente di violazioni di dati è vulnerabilità; e sfide attuali di a custruzione di software sicuru è scalabile, cumpresi flussi di travagliu silos, lacune di cumunicazione trà squadre remote è i risichi assuciati à l'integrazione di software open-source (OSS); è assai di più. Amparate cumu taglià u rumore è fucalizza nantu à e minacce più critiche. Ùn mancate micca!
Ùn avete micca pussutu ghjunghje à a Cunferenza RSA 2024 in San Francisco.cisco? Nisun prublema! Fighjate u nostru webinar esclusivu è anticipate alcune di e tendenze più critiche in cibersigurtà, da i cambiamenti in CISDa roli O à i principali sviluppi d'avanguardia in a ciberdifesa, tuttu à u vostru scrivania. In questu webinar, vi immergerete in l'intuizioni è e strategie più aggiornate chì u mondu di a cibersigurtà hà da offre!
Fighjate avà u nostru webinar Securizà u codice generatu da l'IA prima di a so spedizione. I mudelli di codificazione di frontiera allucinanu sempre nomi di pacchetti falsi in finu à u 6% di l'output, è attacchi veri cum'è Shai-Hulud mostranu quantu veloce un unicu pacchettu avvelenatu pò sparghjesi attraversu GitHub, u cloud è CI/CDL'agenti di l'IA toccanu avà i fugliali, i terminali è pipelinedirettamente, spessu prima di qualsiasi cuntrollu di sicurezza. In questa sessione, ospitata da Nimbus Compute in cullaburazione cù Xygeni, esploreremu perchè a sicurezza solu CI ùn hè più abbastanza è cumu u trasferimentu di a rilevazione in l'IDE aiuta e squadre à rilevà u risicu prima ch'ellu ghjunghje à a pruduzzione.

Fighjate avà u nostru webinar Vibe Coding Without Regret. L'IA trasforma u modu in cui u software hè custruitu, cù i Copiloti è l'agenti IA chì generanu una parte crescente di codice di pruduzzione. In questa sessione, viderete cumu assicurà u codice generatu da l'IA direttamente in l'IDE, cù a rilevazione di vulnerabilità in tempu reale. guardrails per Copilot, è a prioritizazione basata nantu à a raggiungibilità. Scuprite cumu a rimediazione assistita da l'IA aiuta i sviluppatori à risolve i prublemi in modu efficiente è à custruisce software sicuru, basatu nantu à l'IA, senza perde u cuntrollu. Fighjate avà per amparà cumu custruisce software sicuru, basatu nantu à l'IA da u principiu.