Xygeni SCA

Minimizza u risicu di l'Open-Source è mantene a vostra applicazione sicura da i pacchetti maliziosi

Dà priorità à e vulnerabilità chì importanu veramente è cunnoscele in tempu reale s'è e vostre dipendenze incorporanu codice maliziosu

Truvate ogni vulnerabilità in e vostre dipendenze

Identificà è risolve i prublemi di sicurezza, manutenzione è licenza in e dipendenze di l'applicazione prima di implementà u vostru software.

Identificà u codice maliziosu

Rileva sezioni di codice suspettosi è mudelli sfruttati da l'attaccanti dopu a publicazione di dipendenze nove è aggiornate.

Focus nantu à i risichi critichi di l'Open Source

Priuritizate e vulnerabilità cù u più grande impattu cummerciale, è gestite i risichi cù u puntuatu di risichi basatu annantu à u cuntestu è a tracciabilità da u codice à u cloud.


Rimediate automaticamente e vostre vulnerabilità Open Source

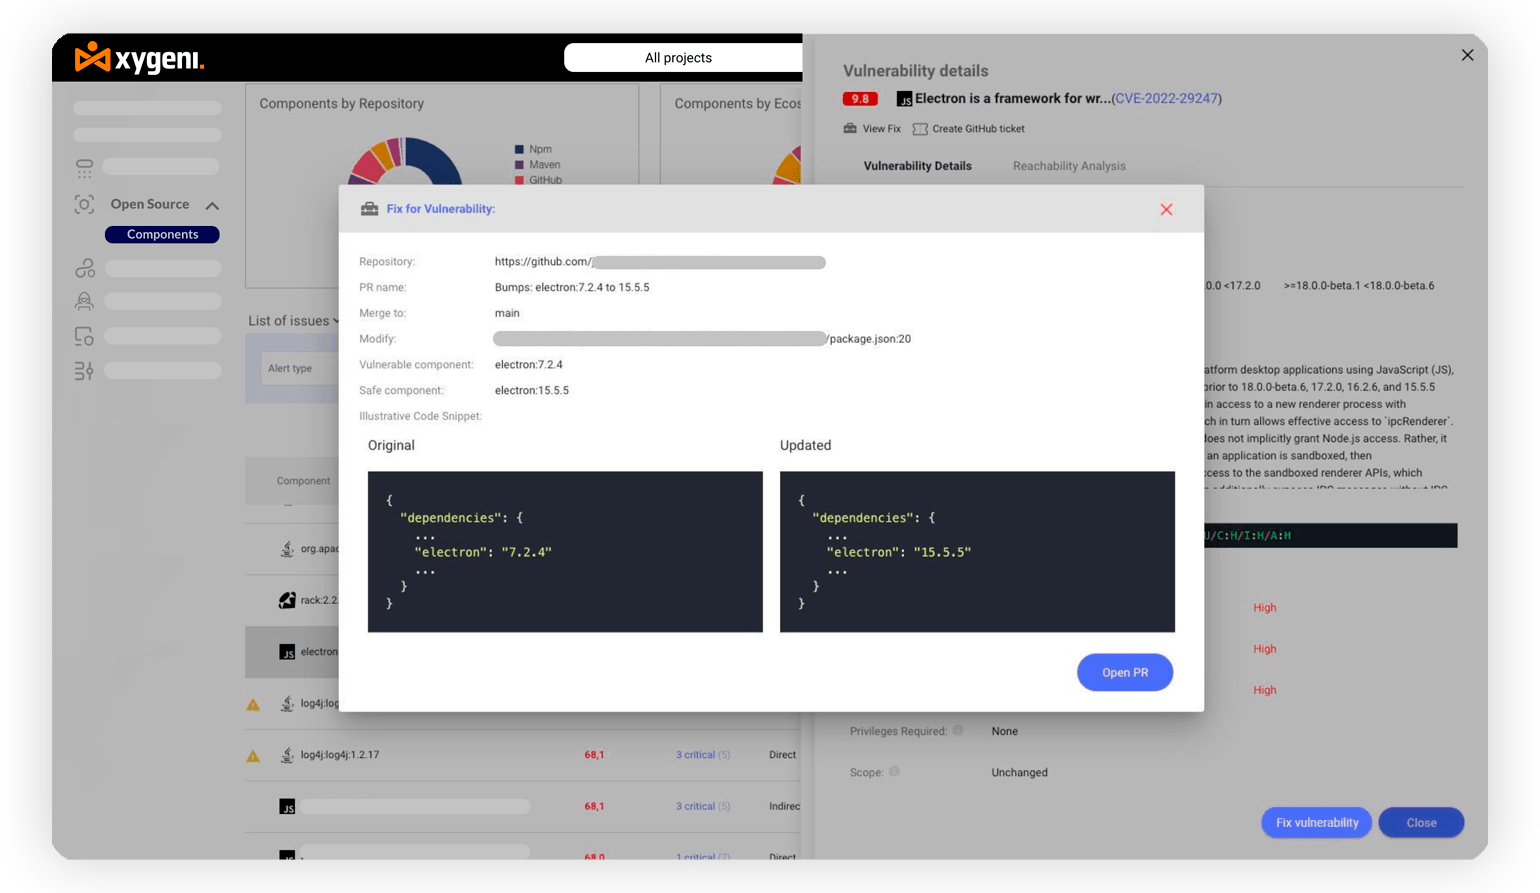
Aghjurnate automaticamente à dipendenze open source senza vulnerabilità cù funzioni intelligenti pull requests.
Xygeni SCA's Capacità è Funziunalità

Traccia e vulnerabilità automaticamente

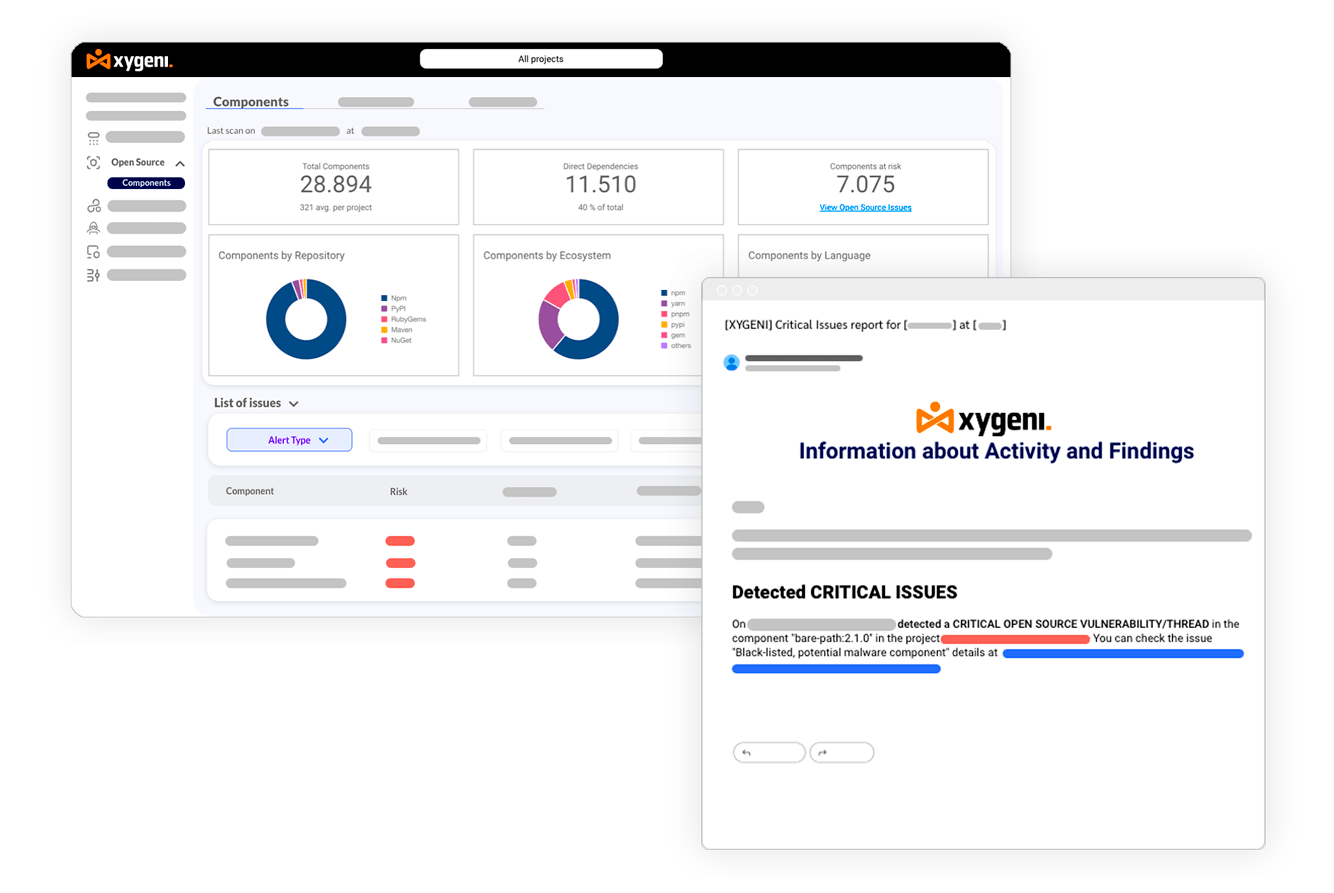
Ricevi aghjurnamenti nantu à e vulnerabilità appena identificate attraversu i vostri canali di segnalazione, o bluccatele assicurenduvi di stà prutetti è infurmati prima di entre in pruduzzione.
OSOS-Informazione-Alerta
OSS Oltre CVE - Sicurezza OSS - SCA Tool

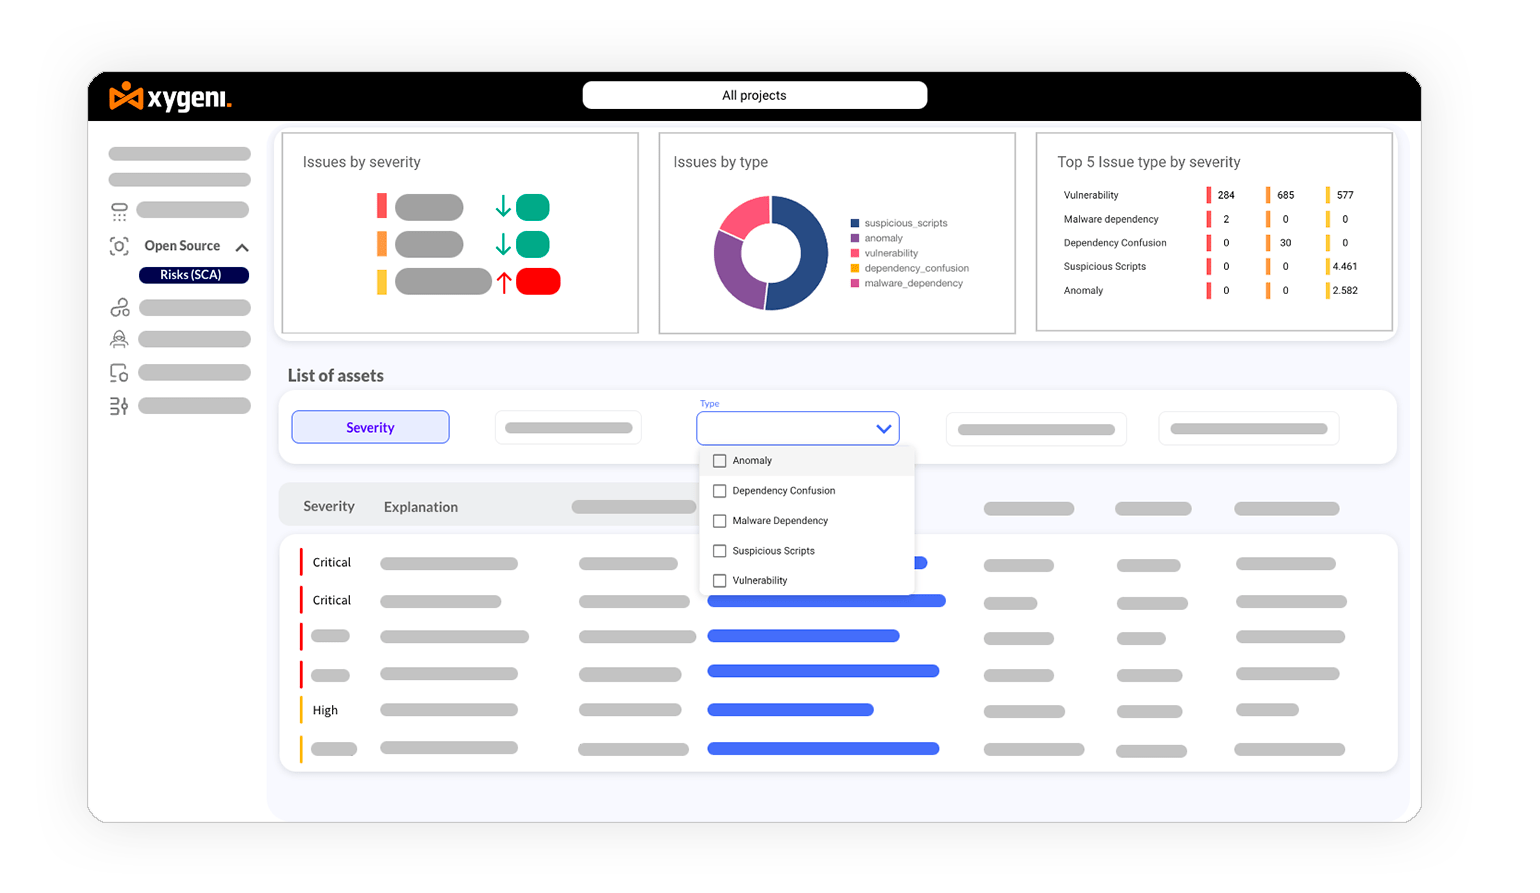
Espansione Open Source Security Oltre i CVE

Incorpora fattori di risicu supplementari oltre i punteggi CVSS, impedendu l'integrazione di pacchetti chì ponu esse senza CVE ma sempre risicati.

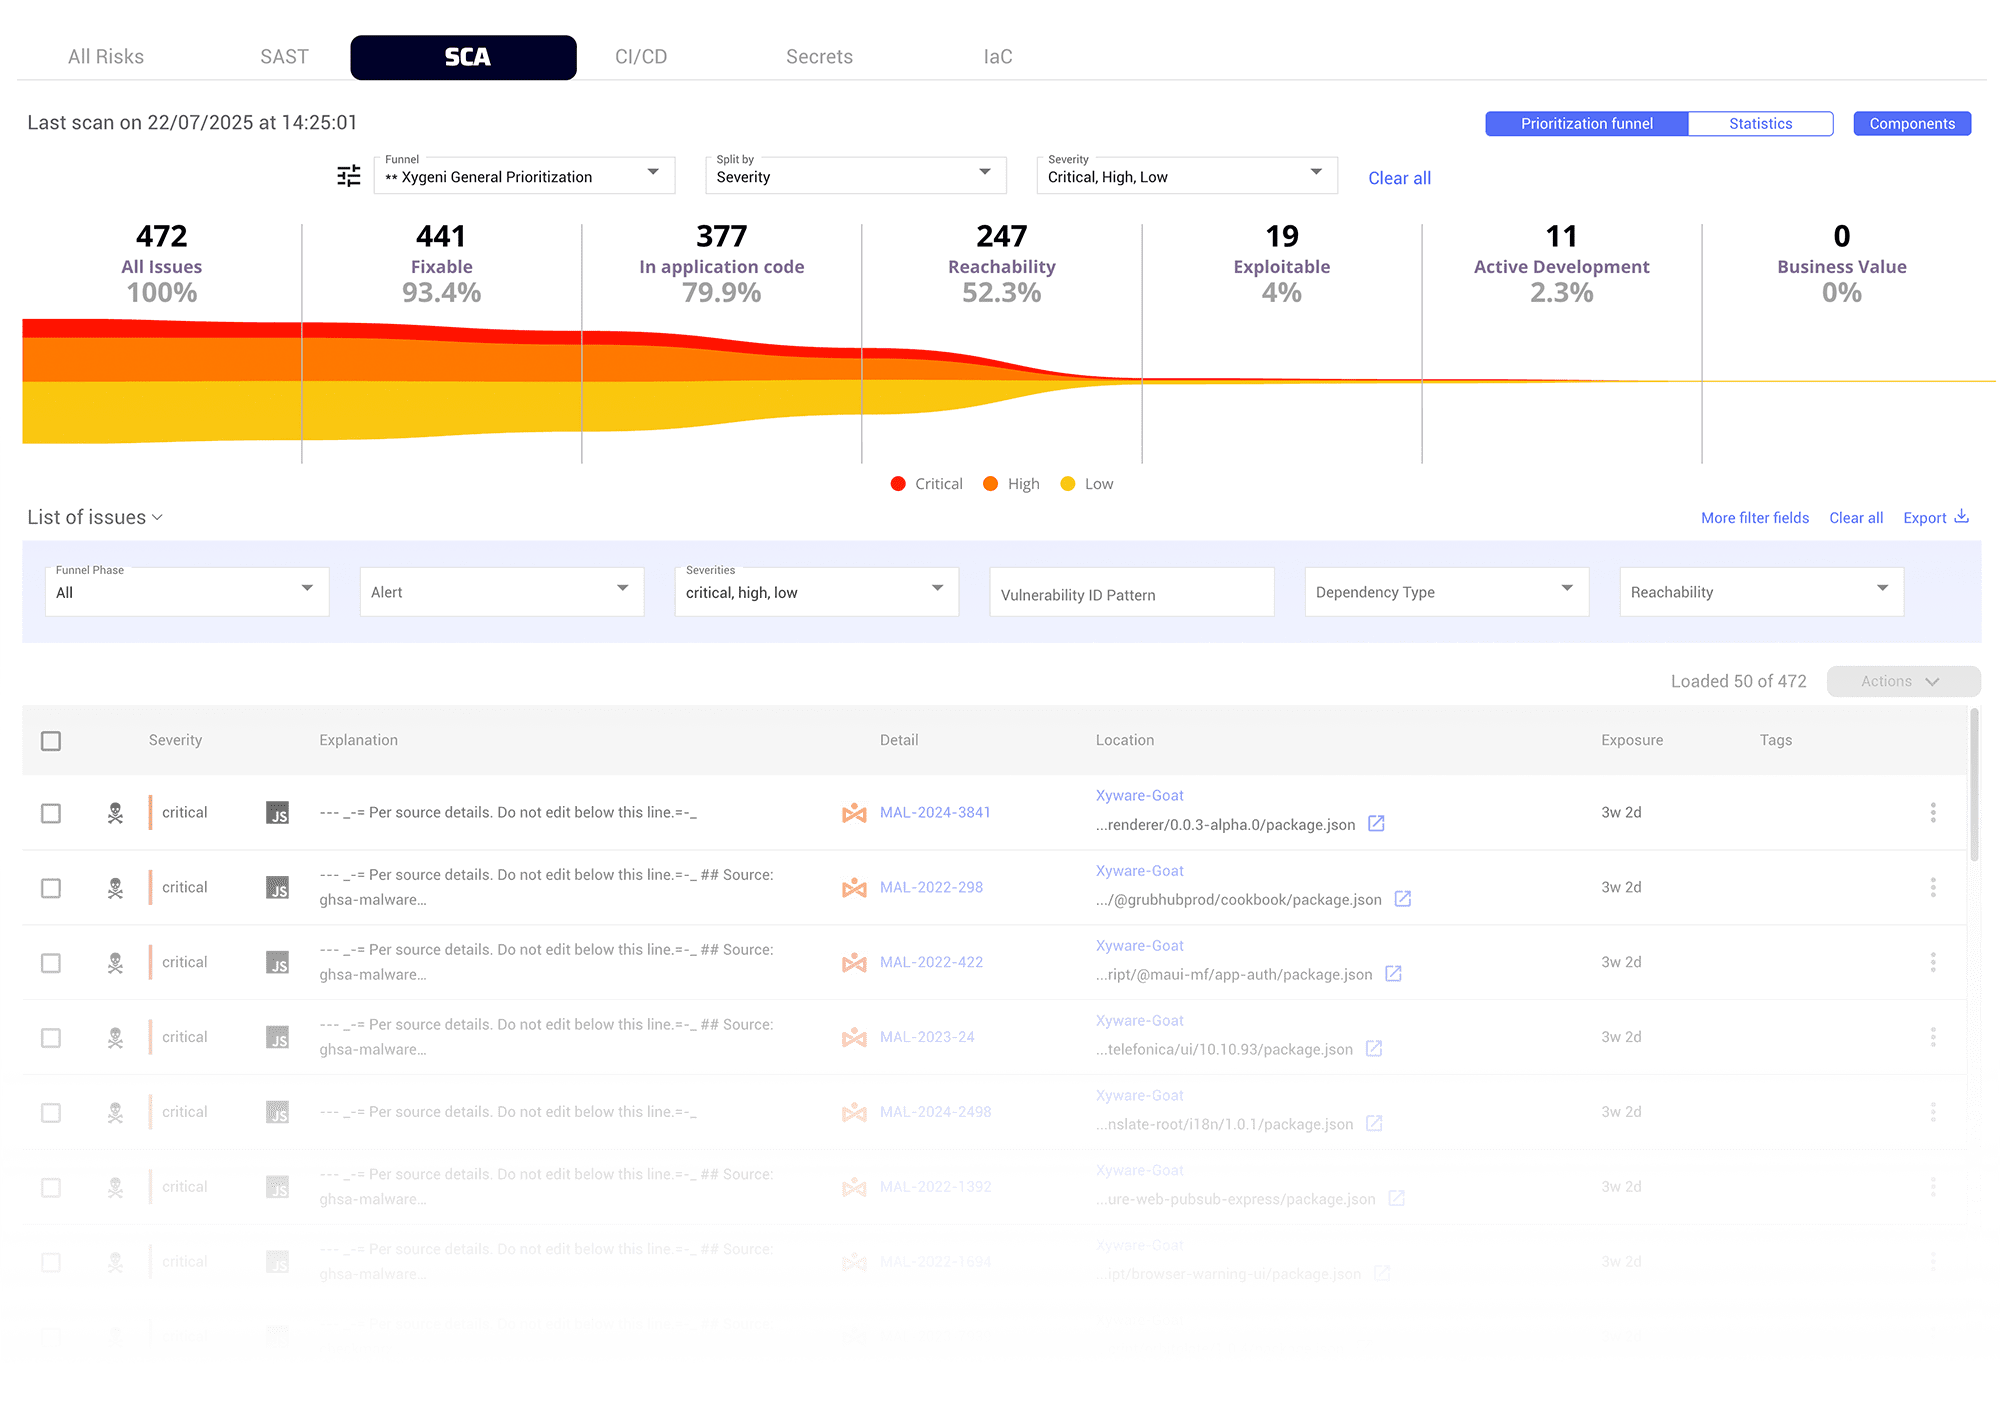
Priurizà SCA Senza u rumore

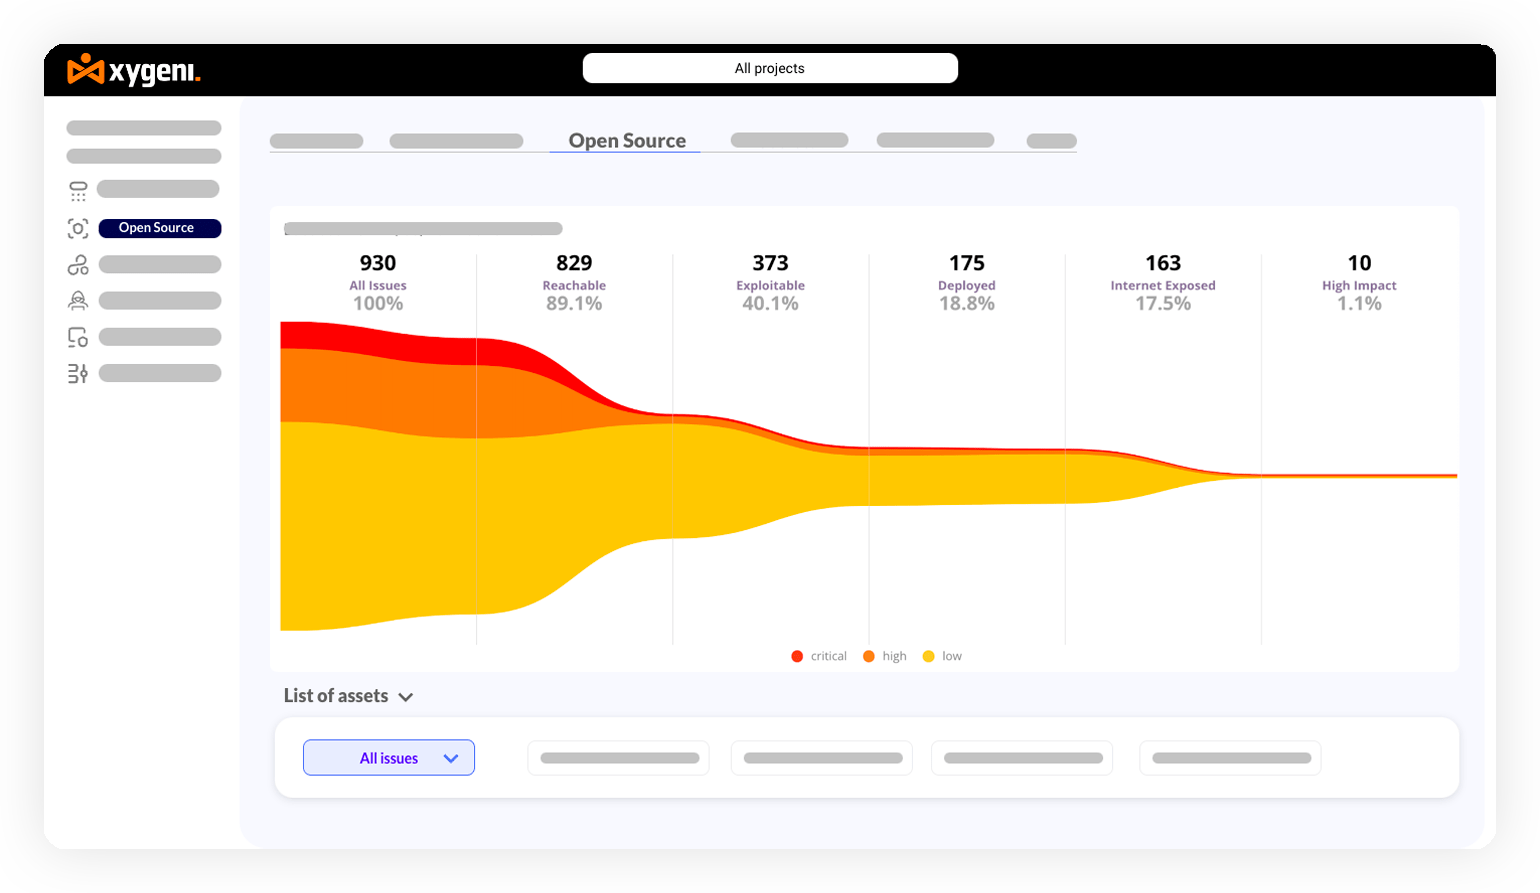
Cuntestualizà e vulnerabilità di l'open source cù a so impurtanza cummerciale, a so accessibilità, a so esposizione à Internet, a so sfruttabilità è altri criteri di cuntestu, simplificendu l'alerte è risparmiendu tempu per e squadre di sicurezza è di sviluppu.
OSS_Funnel_Issues_Prioritize_SCAStrumentu d'analisi di a cumpusizione di u software di sicurezza
Rimediazione Automatizzata di Vulnerabilità Open Source

Rimediazione automatizata di vulnerabilità Open Source

Aghjurnate automaticamente à e dipendenze open source senza vulnerabilità, sia per via di una correzione automatica pull requests o prompt manuali. Risparmia tempu è risorse significative, assicurendu una gestione di vulnerabilità rapida è coerente.

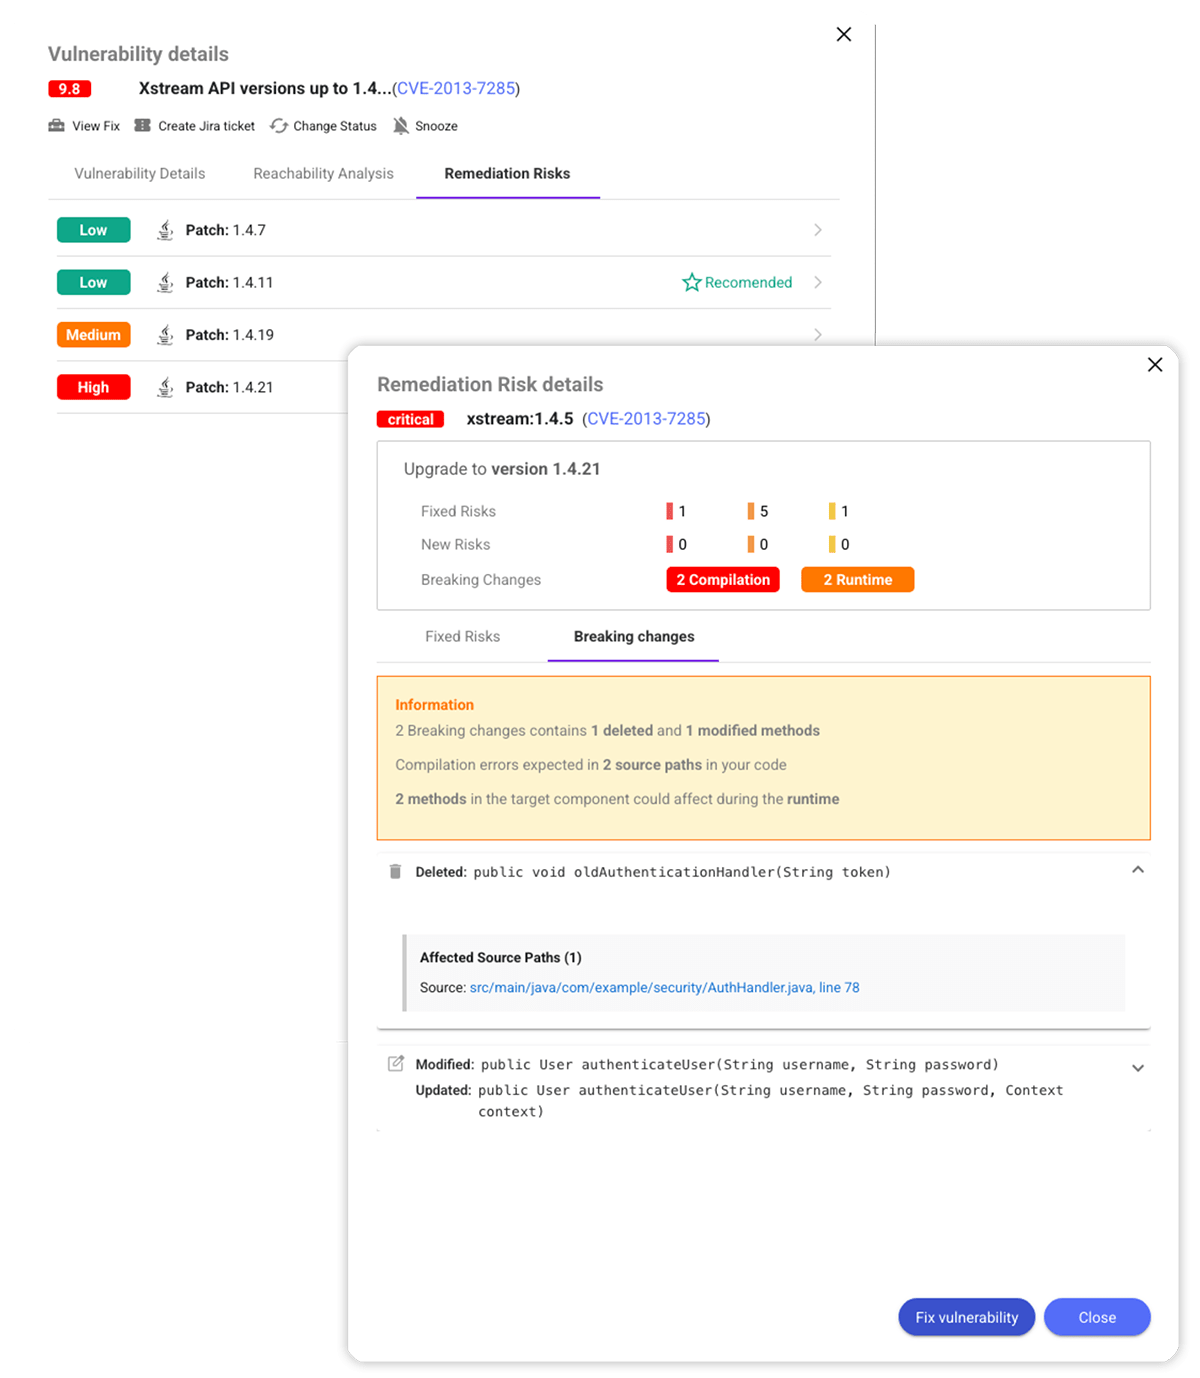
Rilevazione di cambiamenti di rottura

Vede ciò chì puderia rompe prima di l'aghjurnamentu. Uttene una visibilità cumpleta di i cambiamenti di codice richiesti, i risichi di cumpatibilità è u sforzu di ricuperazione.
Flussi di travagliu di rimediazione Open Source Security Tool

Simplificà i flussi di travagliu di riparazione

Supporta a rimediazione di vulnerabilità open source furnendu à i sviluppatori tuttu u cuntestu necessariu, direttamente in i so flussi di travagliu è strumenti di tracciamentu di i prublemi per operazioni efficienti.

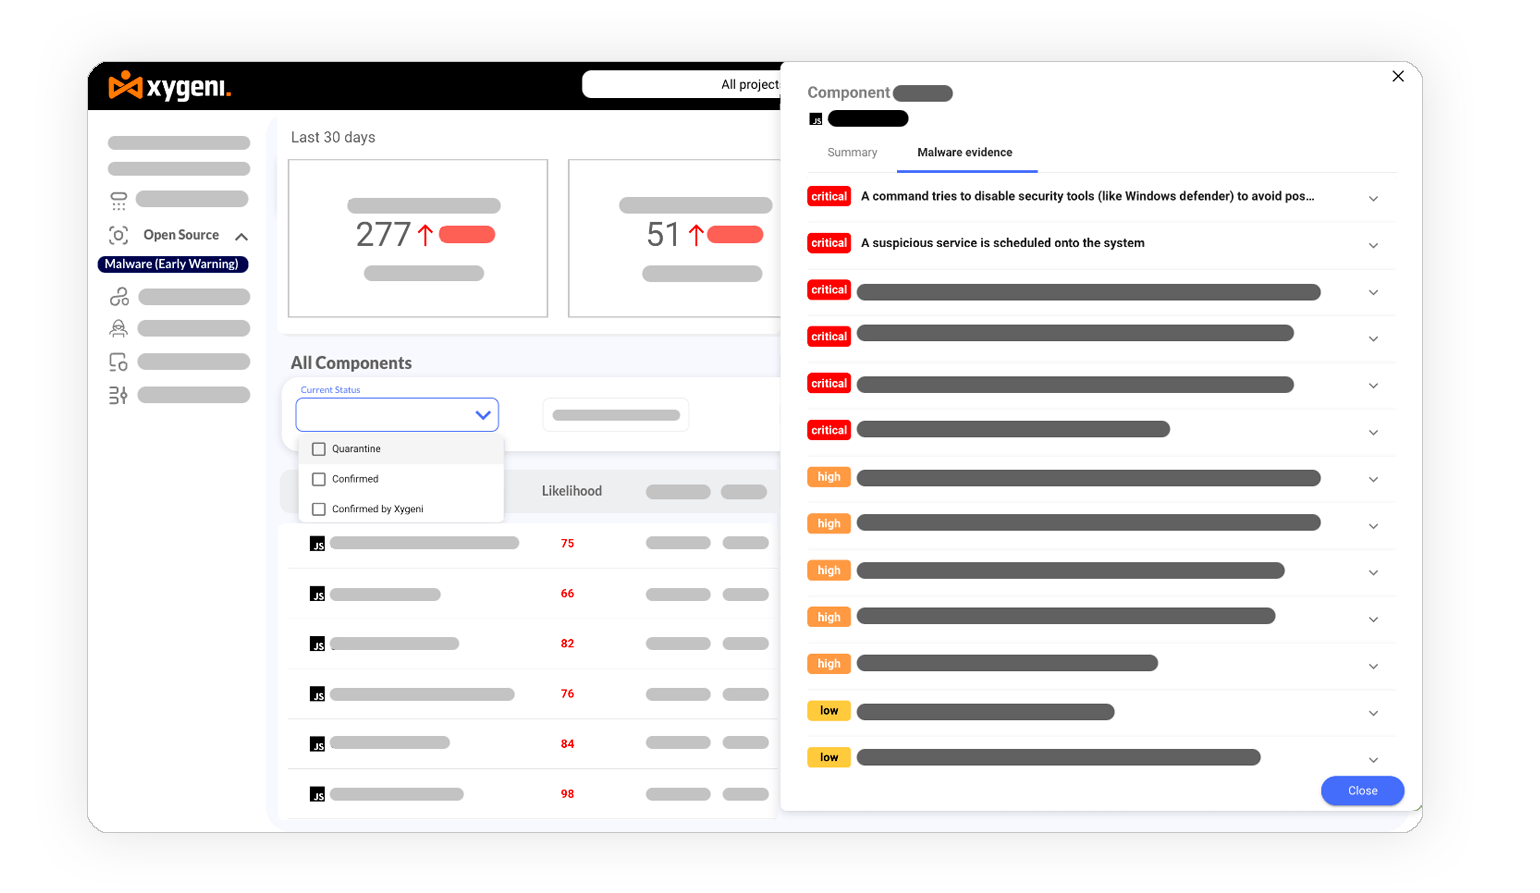
Rileva dipendenze maliziose in tempu reale

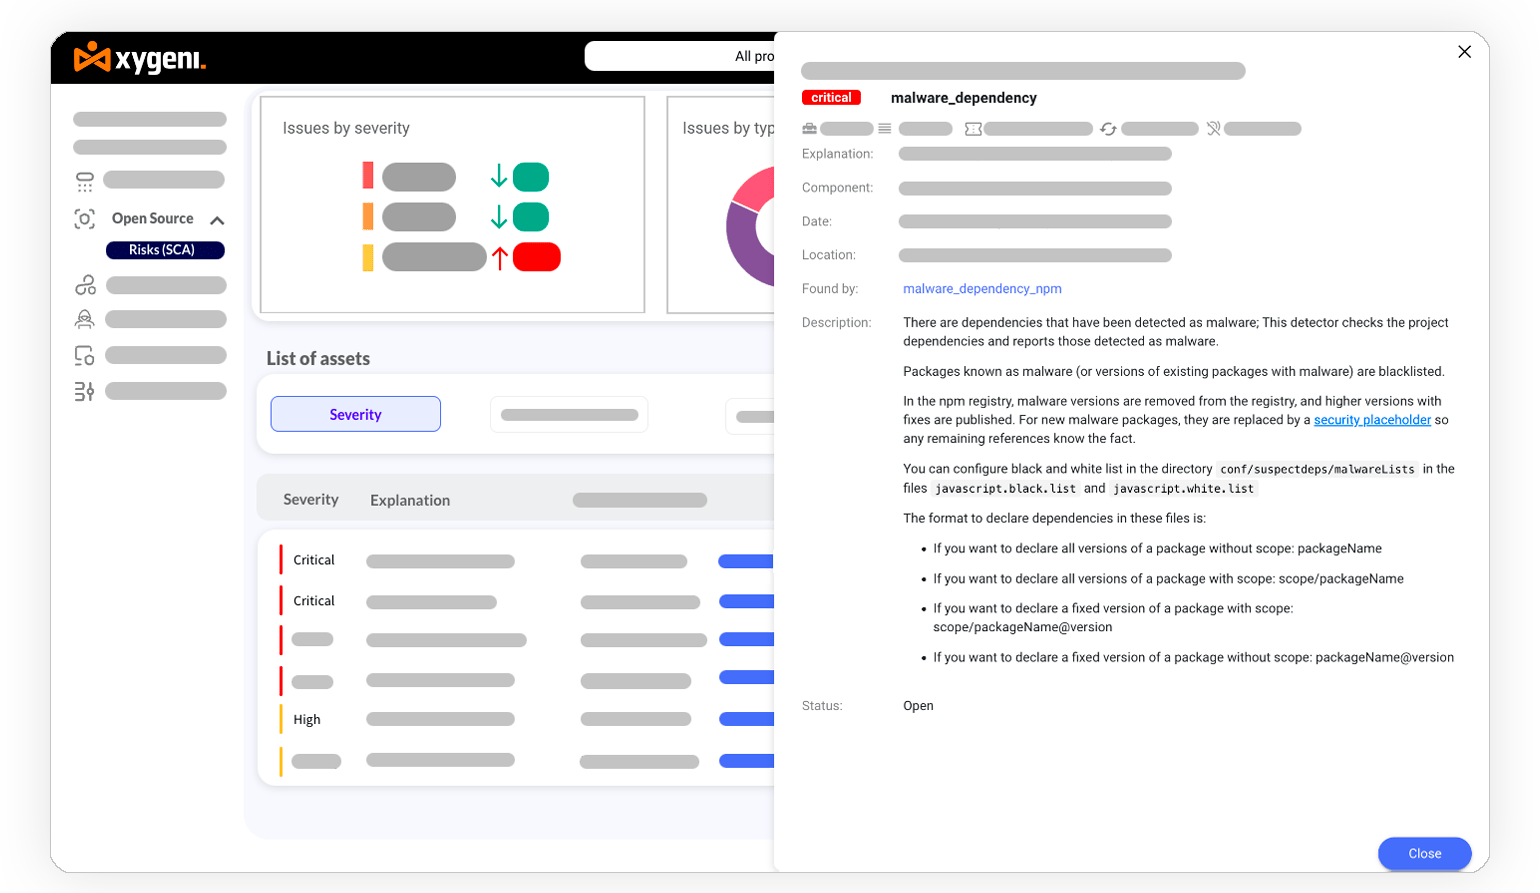
Analizate migliaia di pacchetti open source novi è aghjurnati ogni ghjornu per rilevà è bluccà istantaneamente u malware zero-day è prutege a vostra applicazione è a vostra infrastruttura.
Detect_Malicious_Components
prutezzione di malware open-source

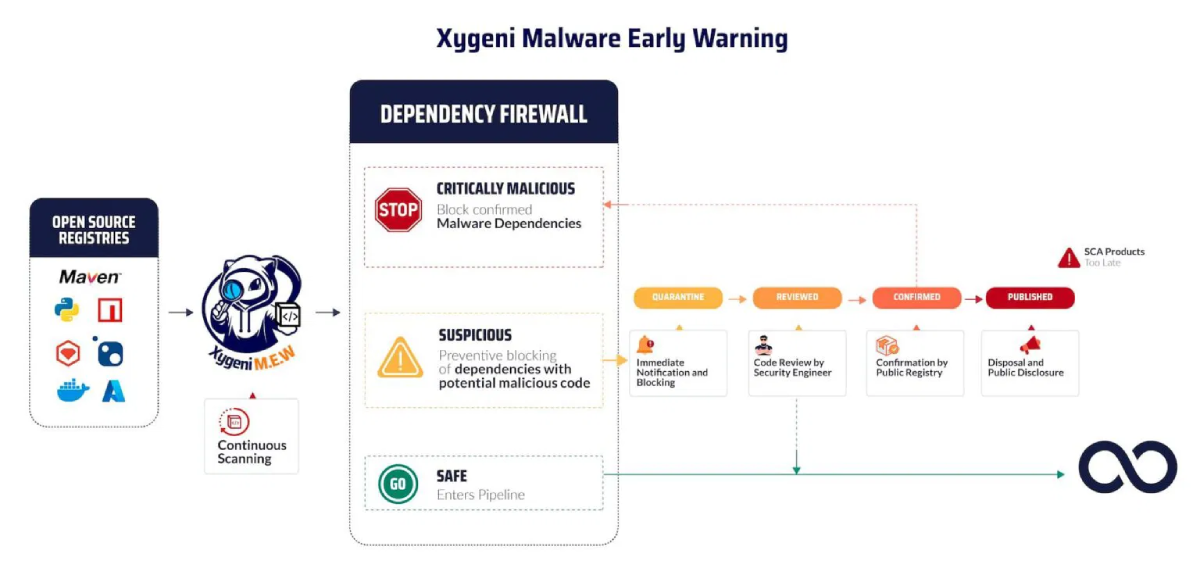
Bloccà i Malware in modu Proattivu

Emette avvisi precoci per i pacchetti suspetti, mettenduli in quarantena per prutege a vostra catena di furnimentu è sustene l'implementazione guardrails per bluccà l'infiltrazione in a vostra applicazione.

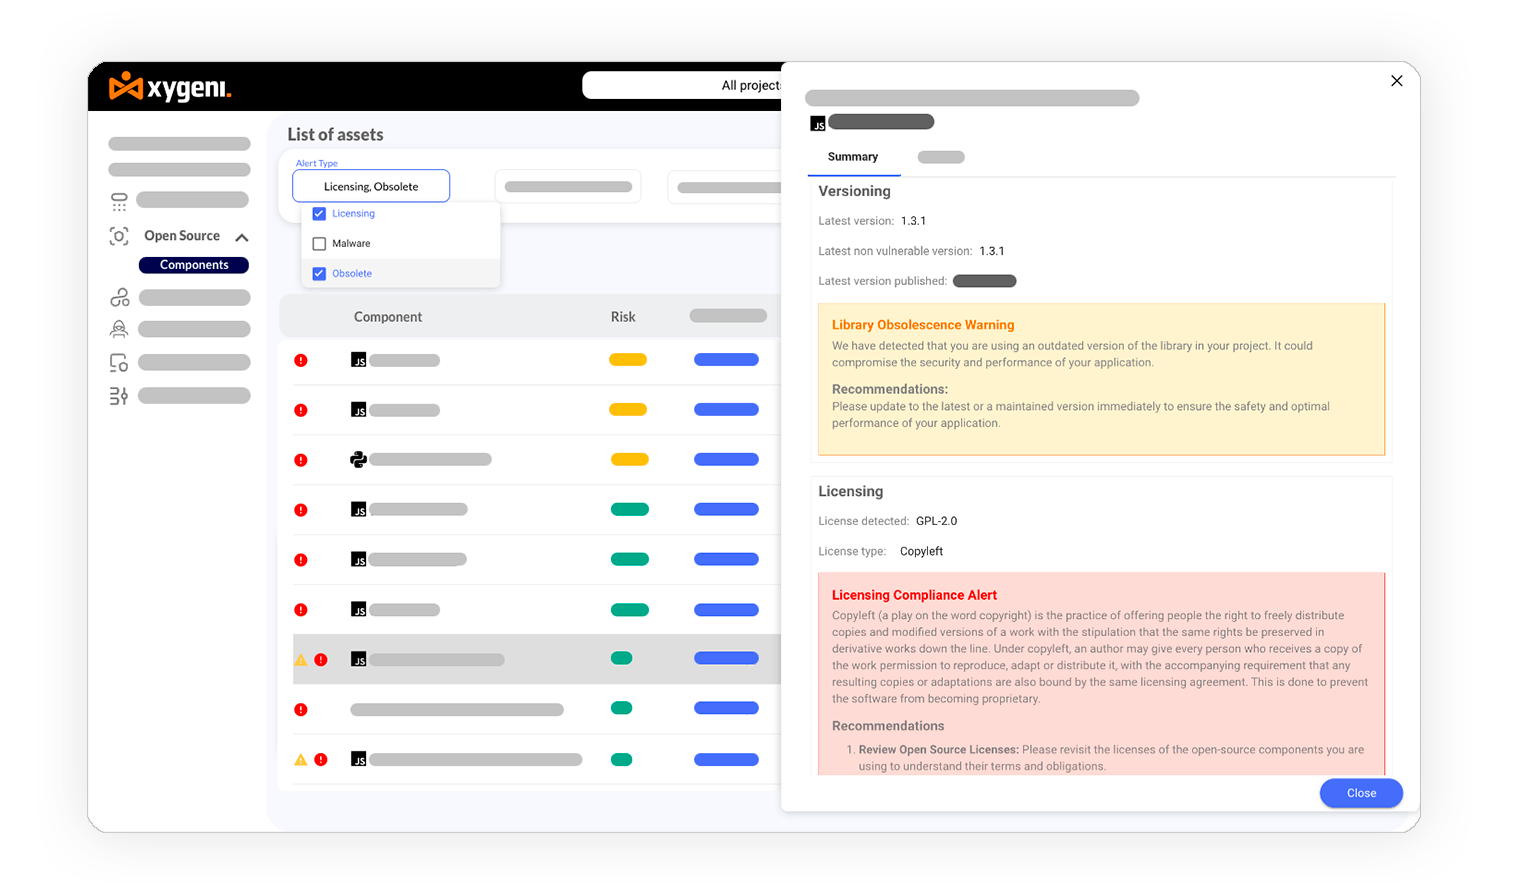
Gestisce u Risicu di Licenza

Ottene una visibilità immediata di i prublemi potenziali di licenza open source chì affettanu a conformità regulatoria cù ogni cambiamentu di codice è impedisce penalità.
Gestisce_u_Risicu_di_Licenza
pruduce SBOM

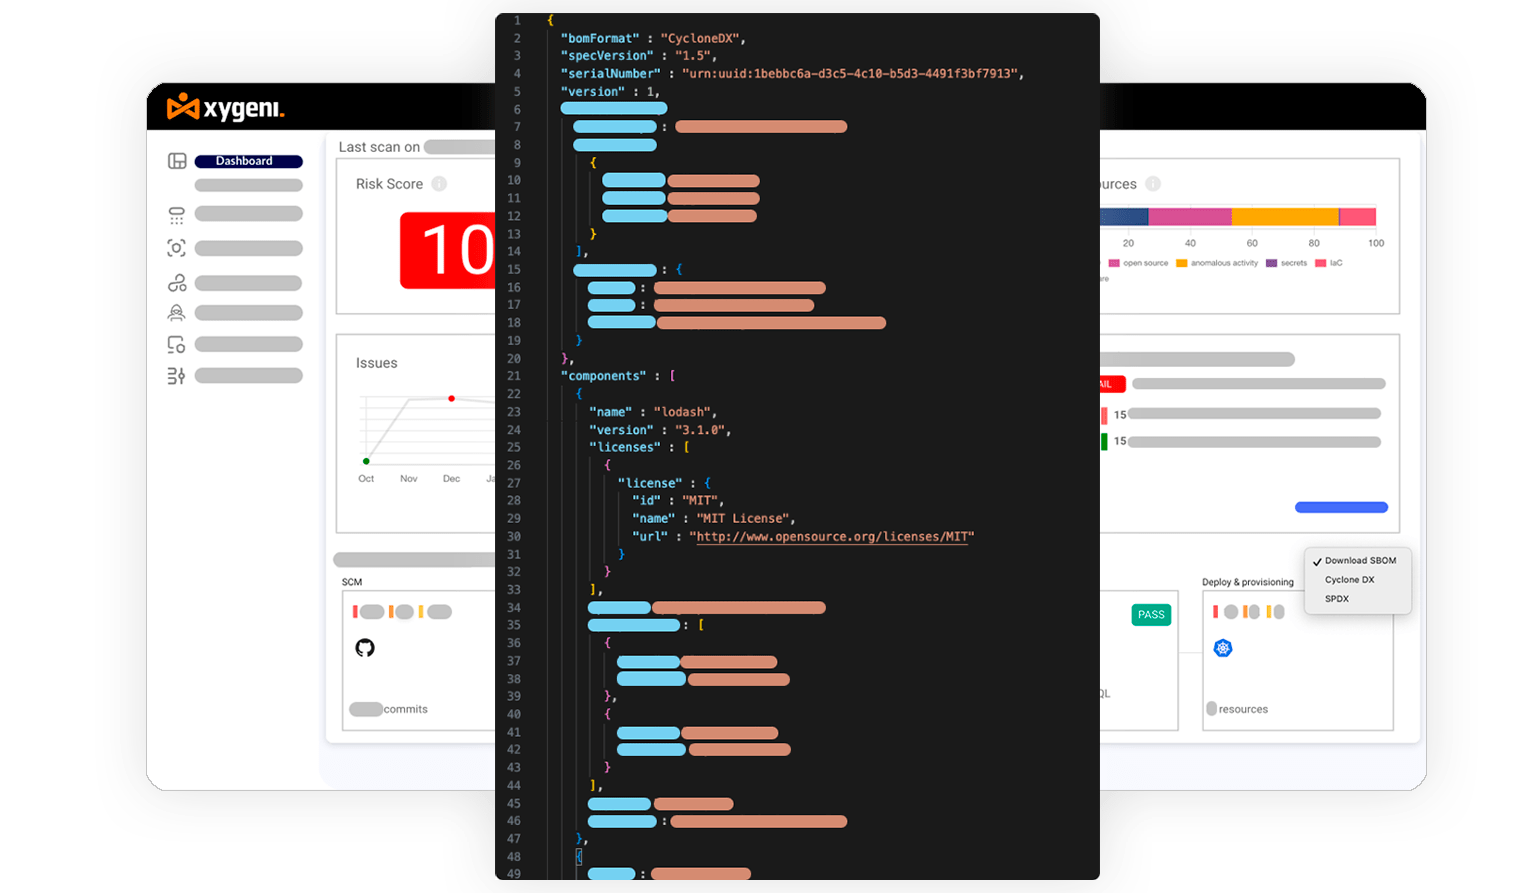
pruduce SBOM è VDR per a Conformità DevOps

Espurtà una distinta di materiali di software aggiornata (SBOM) in furmati SPDX o CycloneDX cù un solu clic, è sparte è annotà facilmente e vulnerabilità chì anu un impattu nant'à a vostra applicazione.
Accumincianu

cù a piattaforma AppSec tuttu-in-unu Xygeni