






U 23 è u 24 di settembre, a squadra Xygeni s'hè divisa in duie cità è duie cumunità OWASP per parlà di a sicurezza di l'applicazioni IA: OWASP AppSec Days Portugallu in Porto e L'avvenimentu di sicurezza AI di OWASP in Karlsruhe, Alemagna.
Paesi diversi, folle diverse, listessa dumanda in guasi ogni cunversazione: "Induve l'IA aiuta veramente in a sicurezza di l'applicazioni, è induve hè solu una nova etichetta nantu à i vechji strumenti?"
Eccu u nostru riassuntu di ciò chì avemu intesu, ciò chì ci hà surprisatu è e risposte chì avemu datu.
TL; DR
Dui sale OWASP, dui paesi, una quistione: induve l'IA aiuta veramente in a sicurezza di l'applicazioni? In Porto è Karlsruhe, i praticanti ùn si dumandavanu micca s'elli avianu da aduprà l'IA. Si dumandavanu quale IA in u so stack AppSec face un veru travagliu, è quale assicura l'IA stessa.
- ASPM hè sempre un cuncettu novu per parechje squadre. In Porto, assai praticanti ùn avianu mai travagliatu cù un Application Security Posture Management piattaforma, ancu s'elli sentenu u prublema ch'ella risolve ogni ghjornu: troppu strumenti, troppu alerti.
- ASPM è "IA SAST"ùn sò micca listessa cosa. A scansione trova difetti in u codice. ASPM decide quali risultati, da ogni strumentu chì eseguite, meritanu veramente u vostru tempu.
- U triage è a riparazione di l'IA anu suscitatu u più interessu. "Hè questu veru ? Quantu urgente ? Quantu hè difficiule à riparà ?" hè a quistione chì ogni squadra vole una risposta automatica, à ogni scuperta è da ogni scanner.
- L'IA hè avà un patrimoniu da assicurà, micca solu un strumentu da aduprà. File di prompt, servitori MCP, cunfigurazioni di l'agente cum'è
.mcp/servers.jsonè l'autenticità di l'IA facenu parte di a superficia d'attaccu, cum'è a campagna CHAINDROP hà fattu capisce trè settimane prima di l'avvenimenti. - A suvranità hè impurtante in Europa. Esecutà l'IA nantu à a vostra propria infrastruttura, cù u vostru propiu mudellu, hè statu discussu ripetutamente.
Dui cità, una cunversazione intornu à a Sicurezza di l'Applicazioni di l'IA
In Porto, Agustín Sánchez (Securità di l'Applicazione Globale è Secure AI Dev Advisor) e Marcos Martin (Ingegnere DevSecOps) hà passatu dui ghjorni à u Stand 12 à a Fundação António Cupertino de Miranda. In Karlsruhe, George Nissim (Senior Solutions Engineer) s'hè unitu à a cumunità OWASP à l'IHK Haus der Wirtschaft per una ghjurnata cù una forte attenzione à a sicurità di l'IA.
E sale eranu piene di praticanti: sviluppatori, ingegneri AppSec, capi DevSecOps. Persone chì valutanu testendu, micca leghjendu diapositive. Questu hà fattu e conversazioni più acute è più utili per noi.
Quistione 1: "Chì hè esattamente ASPM?
Questu hè statu mintuvatu constantemente in Porto, è merita una risposta chjara.
ASPM (Application Security Posture Management) hè u stratu chì trasforma i risultati di ogni strumentu di sicurezza in un mudellu di risicu unicu. A maiò parte di l'urganisazioni utilizanu digià parechji scanner: unu per u codice, unu per e dipendenze, unu per i sicreti, forse un altru per l'infrastruttura cum'è codice. Ognunu produce a so propria lista, a so propria scala di gravità, a so propria dashboardU risultatu hè millaie d'alerte è nisuna risposta cumuna à l'unica quistione chì importa: Chì riparemu prima ?
ASPM risponde à sta quistione. Ingerisce i risultati di i scanner nativi è di arnesi di terzu, li correla è li dà priorità per risicu reale piuttostu chè per gravità cruda. Sè vo site novu in a categuria, a nostra guida per Ce ASPM hè è perchè hè impurtante hè un bonu puntu di partenza.
U puntu chjave per e squadre in a stanza: ASPM ùn richiede micca di rimpiazzà ciò chì avete digià in corsu. A vostra pila esistente diventa l'input.
Is ASPM listessu cum'è l'IA SAST?
Innò. A scansione trova prublemi. ASPM decide quali prublemi meritanu u vostru tempu.
| Dimension | Scansione (SAST cù l'IA) | ASPM |
|---|---|---|
| A quistione risponde | Ci hè una vulnerabilità in questu codice? | Di tuttu ciò chì avemu trovu, chì hè ciò chì importa di più ? |
| aghjalesi | Un tipu di scuperta: u codice surghjente | Ogni tipu di scuperta, da ogni strumentu |
| Induve l'IA aiuta | Detezzione, spiegazione è currezzione di difetti in u codice, ghjustu in l'IDE | Triage, prioritizazione è riparazione in tuttu u portafogliu |
| radicali avrìanu pututu | Findings | A mudellu di risicu prioritariu è una coda di riparazione |
In brevi: a scansione trova prublemi; ASPM decide quali prublemi meritanu u vostru tempu. Avete bisognu di tramindui, è sò più forti inseme, perchè u listessu stratu di IA s'applica à ciò chì i scanner di Xygeni trovanu è à ciò chì i vostri altri strumenti trovanu. Per una visione più larga di u mercatu, vedi u nostru paragone di u cima ASPM strumenti per u 2026.
Quistione 3: "Cumu Xygeni usa a sicurezza di l'applicazione IA?"
Eccu induve a maiò parte di e conversazioni sò andate più in prufundità. A nostra risposta: l'IA in Xygeni ùn hè micca quì per generà più alerti. Hè quì per caccià u rumore è chjude u travagliu. Quattru travagli concreti intornu à a Sicurezza di l'Applicazione IA:
1. Triage di l'IA: hè vera sta scuperta ?
Per ogni scuperta, Triage di l'IA risponde à trè dumande: s'ellu hè un falsu pusitivu, quantu hè urgente basatu annantu à l'impattu reale, è quantu hè cumplessa a riparazione (automatica, sforzu manuale mediu, o sforzu manuale altu). Funziona nantu à i risultati di Xygeni è nantu à i risultati ingeriti da scanner di terze parti.
2. Spiegazione di l'IA: cumu un attaccante aduprerebbe questu?
Invece di un numeru CWE è una descrizzione generica, i sviluppatori ottenenu u percorsu cumpletu di l'exploit: cumu a vulnerabilità puderia esse sfruttata è cumu verificalla. Questa hè a differenza trà un bigliettu chì si trova in un backlog è unu chì hè riparatu.
3. Rimediazione di l'IA: riparallu senza rompe a custruzzione
Xygeni prupone correzioni validate per u codice è i risultati di l'infrastruttura cum'è codice, cuncipiti per ùn rompe micca e compilazioni. L'obiettivu hè menu biglietti, micca biglietti scritti megliu.
4. DevAI: sicurità in l'IDE, senza prompt
DevAI Funziona in modu proattivu in VS Code, IntelliJ, Cursor è Windsurf. Ùn aspetta micca chì un sviluppatore u dumanda. Rileva vulnerabilità sia in u codice scrittu da l'omu sia in quellu generatu da l'IA mentre sò scritti, spiega cumu un attaccante li sfrutterebbe è propone correzioni subitu.
Quistione 4: "È quale assicura l'IA stessa?"
Karlsruhe hè andatu direttamente quì, è Porto hà seguitu.
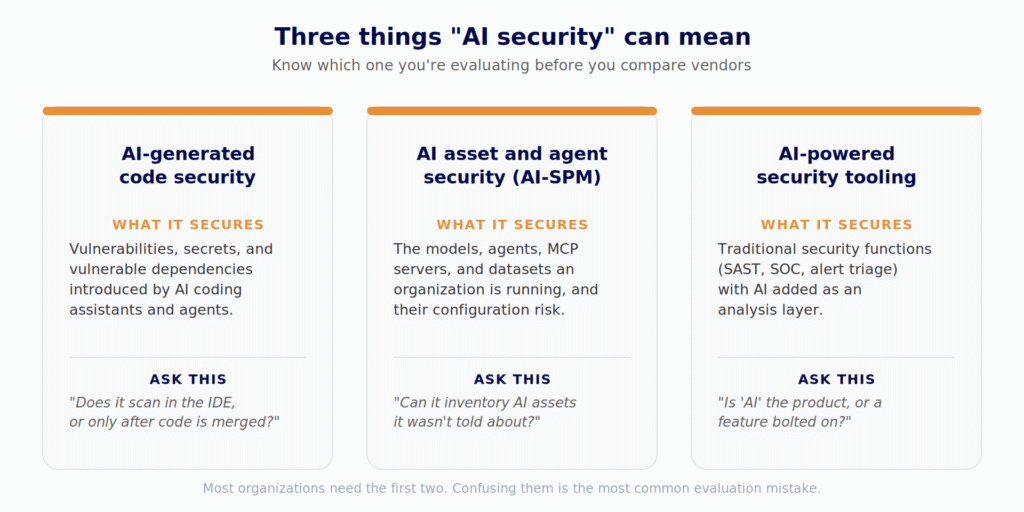
L'assistenti di codificazione AI, l'agenti è i servitori MCP facenu avà parte di ogni ambiente di sviluppu. Sò guvernati da fugliali di testu chjaru (fugliali di cumpetenze, fugliali di regule, prompt, cunfigurazioni MCP) chì ottenenu committestati è rivisti cum'è a ducumentazione. Eppuru cambianu in silenziu ciò chì un assistente IA hè urdinatu di fà è ciò chì pò ghjunghje. Analizemu sti risichi in u nostru I 10 principali minacce di sicurezza di l'IA.
lu CHAINDROP A campagna in Aostu 2026 hà dimustratu ciò chì significa in pratica. Un verme autopropagante hà fattu backdoor à centinaie di pacchetti npm per un totale più di 1.3 miliardi di scaricamenti mensili, cù un raccoglitore di credenziali chì hà miratu Credenziali di l'assistente IA trà centinaie d'altri mudelli. Nisun CVE hè statu assignatu durante u sfruttamentu attivu. Ùn ci era nunda da aspittà. Hè u listessu mudellu chì seguitemu ogni settimana in u nostru cunfirmatu pacchetti npm maliziosi scuperti.
Xygeni AI Security affronta stu stratu in trè tappe:
- scopre: un inventariu in diretta di ogni asset IA in i vostri repositori (mudelli, framework, datasets, agenti, servitori MCP, cumpetenze, prompt, guardrails è l'arnesi di codificazione AI in usu), custruiti da u codice, e dipendenze è i fugliali di cunfigurazione chì l'arnesi AI lascianu daretu. Nisuna inchiesta, nisuna autovalutazione. Eccu perchè a scuperta vene prima.
- Carte: an AI-BOM è un graficu di relazione chì mostra quale agente chjama quale strumentu è quale servitore MCP si trova daretu à quale assistente. U risicu stà in u cablaggio, micca in un unicu attivu.
- Scuprite: iniezione pronta è risichi cunnessi in u codice è a cunfigurazione, mappati à u OWASP Top 10 per l'applicazioni LLM, cù u schedariu è a linea esatti. In più di e credenziali di u fornitore di IA esposte in i schedari di cunfigurazione di prompt è di l'agente, è di e dipendenze maliziose di u stack di IA rilevate da miaulement, u nostru mutore di malware chì rileva i pacchetti maliziosi prima chì una firma esista.
Per l'imagine cumpleta, leghjite Spiegazione di a sicurità di l'IA è a nostra guida à Sicurezza di a catena di furnimentu di l'IA.
Quistione 5: "U mo codice pò stà in a mo infrastruttura?"
In una stanza europea, sta quistione si pone sempre. Per parechje squadre, a sicurità di l'applicazione IA funziona solu s'è l'IA stessa rispetta a suvranità di i dati. A risposta hè sì: Xygeni funziona cum'è SaaS, on-premises, ibridu, o cù spaziu d'aria. Sceglite u mudellu (OpenAI, Anthropic, Gemini, Groq, Azure AI Foundry, AWS Bedrock, o a vostra propria API cumpatibile), u vostru codice ùn abbanduneghja micca u vostru ambiente, è cuntrullate u costu di l'IA.
cù Obblighi di segnalazione di a Legge di Resilienza Cibernetica in diretta dapoi l'11 di settembre di u 2026 (24 ore per mandà un avvisu precoce nantu à una vulnerabilità sfruttata attivamente), cunnosce rapidamente u vostru veru risicu hè avà un requisitu regulatoriu, micca qualcosa di bellu da avè.
Ciò chì avemu purtatu in casa
Trè lezioni da una settimana è duie sale OWASP:
- U mercatu hè davanti à u vucabulariu. E squadre sentenu u ASPM prublema (troppi strumenti, troppi avvisi) prima ch'elli cunnoscinu u nome di a categuria. Spiegallu chjaramente hè più impurtante chè numinallu.
- I praticanti volenu una IA chì chjude u travagliu. U triage è a riparazione superanu a "rilevazione basata nantu à l'IA" in ogni cunversazione.
- L'IA hè avà un patrimoniu da assicurà, micca solu un strumentu da aduprà. A quistione di l'inventariu ("chì IA utilizemu veramente?") hè una à a quale a maiò parte di e squadre ùn ponu ancu risponde. Hè ancu u puntu di partenza di qualsiasi seria Gestione di u risicu di l'IA U prugramma.
Grazie à e cumunità OWASP Portugallu è OWASP Germania, à l'urganizatori è à tutti quelli chì sò passati per una cunversazione. Ci si vede à a prossima.
Ci avete mancatu in Porto o Karlsruhe ?
Scuprite cumu u triage è a riparazione di l'IA riducenu u vostru arretratu in i vostri propri repositori. Cumincià gratis: a rilevazione di malware prima chì una firma esista hè inclusa da u primu ghjornu. Vulete vede a Sicurezza AI è ASPM travagliate nantu à tutta a vostra pila? Notizie cù a squadra chì avaristi scontru à u stand.

FAQ
Chì ghjè a differenza trà ASPM e SAST?
SAST scansiona u codice surghjente per e vulnerabilità. ASPM aggrega i risultati di SAST è ogni altru strumentu di sicurezza, li correla è li dà priorità per risicu reale, affinchì e squadre sappianu ciò chì devenu riparà prima.
U triage di l'IA funziona nantu à i risultati di altri strumenti?
Cù Xygeni, sì. U Triage, a Spiegazione è a Rimediazione di l'IA s'applicanu à i risultati di Xygeni è à i risultati ingeriti da scanner di terze parti cum'è Snyk, Veracode è Checkmarx.
Chì ghjè un AI-BOM?
Una distinta di materiali di l'IA elenca i cumpunenti di l'IA in u vostru software: mudelli, insemi di dati, agenti, servitori MCP, prompt è guardrails, è cumu si cunnettanu.
L'IA di Xygeni pò funziunà? on-premises?
Iè. Xygeni supporta on-premises, ibridi è implementazioni cù spaziu d'aria, cù a vostra scelta di mudellu IA.
