






In 2024 solu, L'IA hà scrittu più di 256 miliardi di linee di codiceLasciate chì questu si capisca. Sicondu Statista, 41% di tutti iu codice di u software hè avà codice generatu da l'IAQuellu numeru ùn face chè cresce, è cusì sò i risichi.
U codice IA hè veloce. Calchì volta troppu veloce. Avà vedemu un Piccu 10 volte espostu API punti fini manca di autorizazione basica è validazione di l'input. È eccu u prublema: u codice AI cattivu ùn hè micca solu un bug unicu. S'ellu si trova in un repositoriu open-source, diventa dati di furmazione per i futuri mudelli di IA, sparghjendu ancu di più quelle vulnerabilità.
Dunque, chì pudemu fà ? Facemu in modu chì ogni linea—umanu o macchina— hè scansionatu è sicuru.
Eccu induve l'IA SAST entraTest di Sicurezza di l'Applicazione Statica custruiti per i sviluppatori chì travaglianu in l'era di LLM, Copilot è codificazione autopilot.
Vulete approfondisce u codice di l'IA è a cibersigurtà?
U codice generatu da l'IA hè solu a punta di l'iceberg. Sè vo circate di capisce l'impattu cumpletu di l'IA nantu à e pratiche di sicurezza muderne - da a rilevazione di e minacce à a riparazione automatizata - ùn vi scurdate di a nostra guida approfondita:
Chì ghjè u prublema cù u codice generatu da l'IA?
U codice generatu da l'IA pare bellu. Si compila. Si eseguisce. Vene ancu cù cumenti. Ma sottu u cappucciu, spessu salta:
- prucedimentu è u cuntrollu d'accessu
- Validazione è sanificazione di l'input
- Gestione di i sicreti (per esempiu, gettoni codificati in modu rigidu)
- Gestione di l'errori è logica di i casi limite
- Usu sicuru di e biblioteche è di l'API
Què ùn hè micca perchè l'IA hè maliziosa - ùn capisce micca u vostru mudellu di minaccia. È hè aduprata più chè mai, spessu senza alcuna revisione.
Esempiu di vulnerabilità in u codice IA in u mondu reale
Dicemu chì Copilot genera questu in una applicazione Express.js:
					app.post('/submit', (req, res) => {
  db.insert(req.body)
  res.send('OK')
})
Pare bè - finu à chì ùn ti ne rendi contu ùn ci hè nisuna validazione di l'input o sanitizazione. In un cuntestu di pruduzzione, hè una via rapida per XSS or vulnerabilità di l'iniezione.
Cosa hè AI SAST?
AI SAST Ùn si tratta micca di assicurà l'IA stessa. Si tratta di assicurà u codice AI —e cose chì sò generate, copiate, incollate è commitcunnessu à a vostra applicazione.
Funziona cum'è tradiziunale SAST: scansiona u codice surghjente prima ch'ellu sia eseguitu, segnala vulnerabilità, suggerisce correzioni. Ma hè custruitu cù flussi di travagliu muderni, assistiti da l'IA in mente.
Certe piattaforme stanu ancu sperimentendu cù l'IA è l'apprendimentu automaticu per migliurà u ricunniscimentu di mudelli è riduce i falsi pusitivi. Ma quì, u nostru scopu hè simplice: Aduprate l'analisi statica per assicurà u codice scrittu da strumenti di IA.
Pensate à questu cum'è a vostra verificazione di a realità. Perchè "si compila" ùn hè micca listessu chè "hè sicuru".
Cumu l'AI SAST Assicura u codice IA in u vostru flussu di travagliu
Xygeni Code Security hè custruitu apposta per l'ambienti di sviluppu muderni - veloce, automatizatu è cunnessu in tutta a vostra catena di strumenti.
C'arriva:
- Un nativu SAST flat per l'analisi statica in tempu reale di a vostra basa di codice
- Supportu per rilevazione di codice maliziosu in u codice surghjente
- Seamless integrazione di scanner di terze parti—cusì ùn site micca bluccatu o ubligatu à cambià
Digià aduprate SonarQube, Snyk, Checkmarx, o Veracode ? Nisun prublema—Xygeni pò impurtà e so scuperte è centralizà tuttu sottu un solu sistema pulitu. dashboard. Ciò significa una migliore visibilità, una prioritizazione più intelligente è nisun sforzu duplicatu, soprattuttu quandu si tratta di rischi imprevedibili di codice AI.
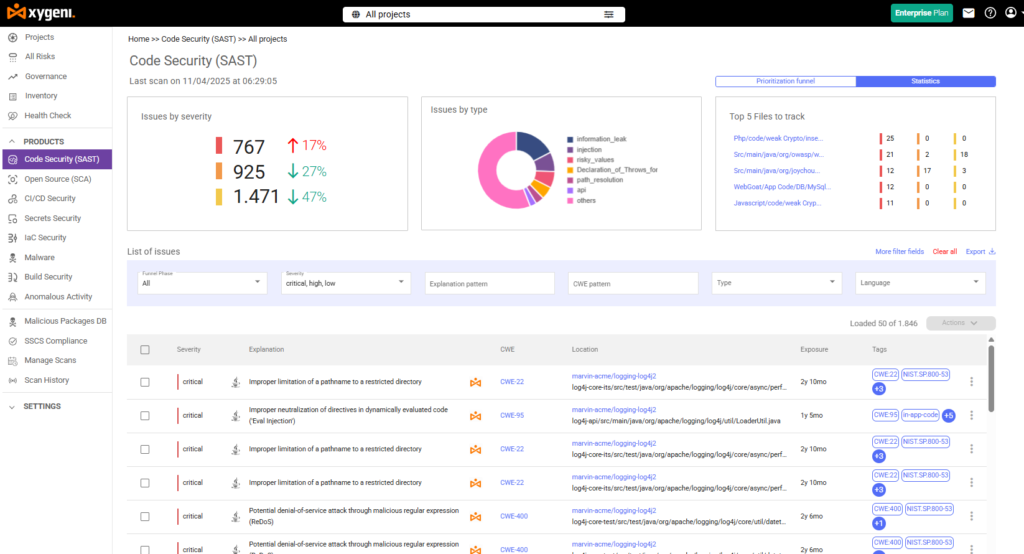
Dentru à a Cunsola Xygeni
Testa versu Code Security → Rischi (SAST) è viderete:
- Tutte e vulnerabilità di u codice - Xygeni è di terze parti
- Dettagli di prublemi à livellu di linea è cunsiglii di rimediazione
- Filtri per gravità, strumentu è passu di u flussu di travagliu
- Prova di codice maliziosu
- Supportu per e regule persunalizate, cusì pudete adattallu à a vostra basa di codice
ligna di fondu: Ùn vi dice micca solu "qualcosa ùn va micca". Vi mostra ciò chì hè, induve è perchè - è cumu riparallu.
Cunsiglii Pro per l'usu SAST in Prughjetti IA-Heavy
Eccu cumu sfruttà à u massimu l'IA SAST senza interrompe u vostru flussu:
- Impostallu per fallu a vostra custruzzione s'ellu si trovanu prublemi alti / critichi.
Eseguite scansioni nantu à i PR, micca solu custruzzioni notturne o settimanali. - Cumbattinu SAST cù a scansione di secreti è IaC a dittizzioni per una cupertura cumpleta.
- Revisione di i frammenti di IA predefiniti—in particulare tuttu ciò chì tratta di autentificazione, I/O di file, o accessu à DB.
- Ùn ignurà nunda—ancu i prublemi di bassa gravità ponu aggravassi rapidamente secondu l'evoluzione di l'applicazione.
Imballaghjà: SAST Ùn hè micca sexy, ma funziona
Fighjate - vulemu tutti spedisce rapidamente. Ma rapidamente senza sicurezza hè cumu si verificanu e violazioni. AI SAST hè a vostra manera di accelerà senza sbaglià.
Ùn si tratta micca d'esse paranoicu. Si tratta d'esse praticu.
Aduprate l'arnesi. Automatizate e scansioni. Trattate u codice IA cum'è u codice di terze parti: micca fidatu finu à chì ùn sia micca sicuru.
Prontu à vede ciò chì u vostru codice generatu da l'IA piatta?
Principià una prova gratuita di 14 ghjorni – Nisuna carta di creditu. Nisun rumore. Solu un codice pulitu è sicuru.

