






Sapete chì una sola linea di codice difettu pò custà un cumpagnia milioni di dollariGaranzia di l'integrità è di a sicurità di u software hè cruciale. Eccu induve l'attestazione di u software è l'attestazione di a custruzzione ghjocanu un rolu chjave. Queste pratiche furniscenu una prova verificabile chì e custruzzioni di software rispettanu una sicurezza stretta. standards, favurendu a fiducia è riducendu e minacce in tuttu u ciclu di sviluppu. Cum'è un fattore rivoluzionariu in DevSecOps, l'attestazione rinfurza a sicurezza in ogni tappa di u sviluppu.
Sapete chì un bug in u codice di Knight Capital Group, una sucietà di cummerciu d'alta frequenza, hà purtatu à una perdita di $ 460 milioni in solu 45 minuti in u 2012? U codice difettu hà mandatu milioni d'ordini d'azzioni erronei, causendu u caosu di u mercatu è perdite finanziarie significative per a cumpagnia.
Chì ghjè l'Attestazione di Software in Build Security?
Attestazione di software in build security hè un prucessu criticu in DevSecOps chì genera prove verificabili per cunfirmà chì e custruzzioni di software rispettanu e pulitiche è e procedure di sicurezza predeterminate. Stu prucessu hè vitale per prutege e catene di furnimentu di software da e minacce cibernetiche. L'attestazione assicura chì e squadre seguitanu una sicurezza stretta. standards in ogni tappa di u ciclu di vita di u sviluppu di u software (SDLC). Parechji di questi standardsò descritti in i quadri cumpleti di cibersigurtà di u NIST.
I Pilastri di l'Attestazione di Custruzzione
Supportu di pilastri definiti build security attestazione, chì sustene l'integrità, l'affidabilità è a fiducia di u software in a pratica DevSecOps. Quessi sò i principii, i prucessi è i cumpunenti impurtanti cuntenuti in u build security esecuzione è implementazione di l'attestazione. Cunsidereremu ognunu di i pilastri.
Raccolta di tutte e prove necessarie in tuttu u SDLC
U primu pilastru implica l'analisi è a raccolta di logs, cunfigurazioni è dati da punti chjave in u prucessu di custruzzione. Raccogliendu sistematicamente queste prove, l'urganisazioni mantenenu a trasparenza, a tracciabilità è a responsabilità in tuttu u sviluppu. pipeline.
Storage Secure
Implica l'usu di meccanismi per u almacenamentu criptatu è cuntrullatu da l'accessu per assicurà l'integrità è a cunfidenzialità di i dati d'attestazione. Quessi meccanismi pruteghjenu contr'à a compromissione o l'accessu micca autorizatu. Stu pilastru assicura chì l'evidenza resti immutabile è affidabile. Una fonte affidabile di verità hè stabilita per mezu di a verificazione.
Motore d'attestazione
U Motore d'Attestazione valuta se e custruzzioni di software sò conformi à a sicurezza definita. standards. Produce attestazioni chì documentanu a conformità à queste standardÀ u core di stu prucessu, u Motore d'Attestazione automatizeghja l'attestazione per assicurà cuntrolli di sicurezza puntuali, precisi è coerenti. Questu garantisce l'integrità di a custruzzione.
Verificazione Indipendente
U quartu pilastru si basa nantu à a verificazione indipendente per sustene u rolu di l'attestazioni generate. A verificazione imparziale assicura chì l'attestazioni sianu in cunfurmità cù e pulitiche è e procedure di sicurezza. Valida a so integrità. Stu pilastru garantisce chì u prucessu d'attestazione sia ughjettivu, responsabile è affidabile. Riduce u risicu di pregiudiziu o manipulazione durante l'attestazione.
Rapportu è Insights
L'ultimu pilastru furnisce rapporti cumpleti è insights nantu à u prucessu d'attestazione. A dashboard o u strumentu di segnalazione offre visibilità nantu à a postura di sicurezza di e custruzzioni di software. Mostra se a cunfurmità cù a sicurezza standards hè rispettatu o mancante. Questu aiuta à identificà l'esposizioni, à seguità e prestazioni è à fà decisioni infurmatecisioni per rinfurzà a sicurità.
A forte cumbinazione di sti pilastri custituisce a basa per a custruzzione di l'attestazione di sicurezza. Questu aiuta l'urganisazioni in u sviluppu di software à prutege si da e minacce cibernetiche emergenti. L'adopzione di sti principii in i prucessi è e tecnulugie prumove una cultura di custruzzioni di software sicure, integrali è affidabili.
U flussu di travagliu di l'attestazione di u software: assicurà l'integrità è a fiducia
U flussu di travagliu di l'attestazione seguita un prucessu chjaru per verificà l'autenticità di ogni cumpunente di u software. Cumincia cù a definizione di un cuntrattu. Stu cuntrattu descrive i requisiti per l'attestazione, cum'è a descrizzione di l'imagine di u container o l'inclusione di una Lista di Materiali di u Software (SBOM) per attestazioni altamente probatorie. Assicura chì tutti i prucessi di custruzzione seguitanu u stabilitu standards.
Integrandu stu flussu di travagliu in Integrazione Continua (CI) pipelineE squadre ponu creà attestazioni senza intoppi. Queste attestazioni traccianu u prugressu di u software attraversu u sviluppu, a prova è u spiegamentu. E squadre applicanu misure di sicurezza strette è verificanu rigorosamente l'attestazioni in cunfrontu cù u cuntrattu per a precisione.
U viaghju di l'attestazione si svolge attraversu parechje fasi distinte, ognuna critica per l'integrità di u build security:
- PreparationStabilisce u quadru d'attestazione è definisce e pulitiche di sicurezza.
- Raccolta di evidenza: Raccolta di dati in tuttu u SDLC per assicurà una panoramica cumpleta di a sicurità.
- Generazione di AttestazioneValutazione di l'evidenza per pruduce attestazioni chì cunfermanu a conformità cù e pulitiche di sicurezza.
- VerificationVerificazione indipendente di l'attestazioni per cunfirmà l'integrità di sicurezza di a custruzzione.
- Rapporti è InsightAnalizà i risultati di l'attestazione per furnisce insights azzionabili per migliurà build security.
Vantaghji di l'attestazione di software in Build Security
Usendu l'attestazione in build security porta parechji vantaghji, impurtanti per mantene u sviluppu di software sicuru è affidabile:
- Megliu SicurezzaAssicura chì e custruzzioni sianu sicure è chì rispettinu e regule di sicurezza.
- Aumentu di a fiduciaCustruisce a trasparenza è a rispunsabilità, creendu fiducia cù l'attori interessati.
- rispettuAiuta à risponde à a sicurità standards è seguitate i regulamenti.
- Riduzione di u RisicuTruva è risolve i risichi di sicurezza à l'iniziu di u prucessu di sviluppu.
- Efficiency: Aghjunghje sicurezza à u CI/CD pipeline, rendendu u prucessu più efficiente.
Software Formati è Modelli d'Attestazione
I furmati è i mudelli d'attestazione offrenu modi strutturati per rapprisintà cumpunenti o eventi di software. Quessi quadri permettenu à l'attestatori d'urganizà i metadati chjaramente, assicurendu chì l'attestazioni possinu esse aduprate in diversi ambienti di sviluppu di software. Questa cunsistenza aiuta à mantene e pratiche chjare è standardizatu.
Elementi chjave di i formati è mudelli di attestazione di software
uggettivuI furmati è i mudelli d'attestazione verificanu a fiducia è l'autenticità di l'artefatti o di l'eventi di u software. Includenu informazioni cum'è a creazione, l'origine, e dipendenze è l'attributi di sicurezza di u software.
StandardizazioneI formati è i mudelli d'attestazione anu cum'è scopu standardizà i prucessi per a cuerenza è a cumpatibilità trà strumenti, piattaforme è ecosistemi. Associazioni industriali, standard-l'organismi di definizione, o e cumunità spessu definiscenu questi standards. Furniscenu schemi cumuni, strutture di dati è protokolli per assicurà una cumunicazione chjara.
Tipi di furmati d'attestazione di software
Pruvenenza: Lu SLSA (Livelli di a catena di furnimentu di Software Assurance) Formatu di pruvenienza hè un furmatu largamente aduttatu in e catene di furnimentu open-source. Fornisce infurmazioni dettagliate nantu à cumu sò stati custruiti l'artefatti di u software, cumpresi l'ambiente, e dipendenze è i cumandamenti di compilazione.
Lista di Materiali di u Software (SBOM): SBOM offre una lista furmattata di artefatti di software, inseme cù e so dipendenze è relazioni. Rende trasparente a cumpusizione di a compilazione di u software, permettendu à e parti interessate di valutà l'obblighi di sicurezza, cunfurmità è licenza.
Formati persunalizatiL'urganisazioni ponu persunalizà i furmati d'attestazione per risponde à i bisogni specifichi di cunfurmità o di l'industria. standards. Puderanu aghjunghje metadati supplementari, regule di validazione basate nantu à e pulitiche urganizative, o meccanismi crittografici secondu i bisogni.
Elementi di u mudellu d'attestazione di u software:
I mudelli d'attestazione includenu parechji elementi strutturati in un standard manera. Diversi mudelli o forme indicanu ciò chì deve esse inclusu in l'attestazione è cumu deve esse strutturata.
- SurvelopeFornisce autenticità è integrità di u missaghju d'attestazione nurmalmente per via di una firma digitale crittografica o di un certificatu.
- affirmazioniCuntene u cuntenutu o a dichjarazione attuale chì hè attestata, vale à dì, dettagli nantu à l'artefattu di u software, a so pruvenienza o u statutu di cunfurmità.
- SignatureIndica l'attestante chì hà creatu l'attestazione, assicurendu a responsabilità è l'autenticità.
- PredicatuDeve cuntene metadati nantu à u sughjettu di l'attestazione; questu include l'attributi di l'artefattu, e proprietà di l'artefattu, o u so statutu di cunfurmità.
- fagottu 'nfarinatuUna cullezzione di parechje attestazioni o artefatti chì sò ligati in modu cunnessu, facilitendu l'urganizazione è a gestione di i dati d'attestazione.
Interoperabilità è Adozione
Usendu standardFormati è mudelli d'attestazione izzati, ponu esse facilmente integrati in strumenti, flussi di travagliu o quadri di sicurezza esistenti. Questu garantisce un prucessu d'adozione senza intoppi. Permette ancu l'elaborazione automatizata, a validazione è a verificazione di diversi ambienti durante u sviluppu è u sviluppu di u software.
Migliori pratiche di sicurezza di l'attestazioni di software
E migliori pratiche in attestazioni si riferiscenu à e linee guida, i metudi è l'approcci in u sviluppu di software è i so ecosistemi di catena di furnimentu, chì garantiscenu l'efficacia, a sicurezza è l'affidabilità di i prucessi d'attestazione. Alcune di e migliori pratiche chjave per guidà l'entità à avè un quadru d'attestazione solidu chì sustene a fiducia, a trasparenza è a responsabilità includenu e seguenti:
Rappresentazione di l'Attestazioni
StandardA izazione deve esse rispettata in quantu à i formati, i schemi è i protokolli per a rapprisentazione di l'attestazioni. Aduprà l'industria standardinduve pussibule per guarantisce a coerenza è a cumpatibilità cù i strumenti, e piattaforme è l'ecosistemi cù i quali a suluzione risultante interagiscerà.
Autentificazione è Integrità
Implementà meccanismi forti cum'è segni crittografici, certificati digitali, o funzioni hash per assicurà chì l'identità di l'attestazione è u so cuntenutu ùn sianu micca alterati, pruteggendu contr'à ogni forma di manomissione, falsificazione o altre mudificazioni micca autorizate à i dati attestati.
Cuntrollu di Accessu è Autorizazione
Applicà e regule di cuntrollu d'accessu è d'autorizazione per limità quale pò accede à i dati d'attestazione, seguendu i principii di bisognu di sapè o di privilegi minimi. Solu e persone o i sistemi adatti devenu avè u permessu di creà, cambià o vede l'attestazioni. Questu impedisce l'accessu micca autorizatu è mantene i dati sicuri.
Storage
Conservate l'attestazioni in cuntenituri o archivi sicuri è à prova di manumissione, chì sò criptati, cù accessu cuntrullatu è anu piste di audit per mantene a cunfidenzialità è a resilienza di i dati. Devenu esse facilmente dispunibili quandu sò necessarii per scopi di verificazione o di audit.
Gestione di u Ciclu di Vita
Stabilisce prucessi chjari per a gestione di u ciclu di vita di l'attestazione, cumprese a creazione, a validazione, a scadenza è a revoca. Aggiornate regularmente l'attestazioni per riflette i cambiamenti in e versioni di software, e dipendenze o e posture di sicurezza.
Auditing è Monitoring
Mettite in opera meccanismi di verificazione è di monitoraghju per seguità è verificà l'attività di attestazione, cumprese a creazione, a verificazione è u cunsumu. Questu permette una rilevazione è una risposta tempestive à l'incidenti di sicurezza in l'attestazioni.
Facilmente integratu cù terze parti
Assicurà una facile integrazione di i prucessi d'attestazione cù strumenti, servizii o piattaforme di terze parti aduprate in l'ecosistema di sviluppu di software è di a catena di furnimentu, cumprese CI/CD pipelines, repositori d'artefatti, scanner di vulnerabilità è motori d'applicazione di pulitiche.
Trasparenza è Documentazione
Mantene l'apertura è a documentazione in i prucessi, e pulitiche è e procedure d'attestazione. Documentà a logica, i criteri è e metodologie per generà, verificà è interpretà l'attestazioni per assicurà chì tutte e parti implicate capiscinu è sianu rispunsevuli.
Formazione è Sensibilizazione
Furnisce prugrammi di furmazione è di sensibilizazione per tuttu u persunale implicatu in u prucessu d'attestazione, cum'è i sviluppatori, i praticanti di sicurezza è l'auditori, assicurendu chì capiscenu i so roli, responsabilità è e migliori pratiche per l'attestazione.
E Millionaire Continua
Prumove una cultura di miglioramentu cuntinuu per mezu di feedback, revisioni è miglioramenti iterativi in i quadri tecnologichi è di guvernanza. Valutà è affinà regularmente e pratiche di attestazione per adattassi à i rischi, e regulamentazioni è l'evoluzione. standards.
A suluzione d'attestazione di software di Xygeni: Alzà u livellu di a cibersigurtà
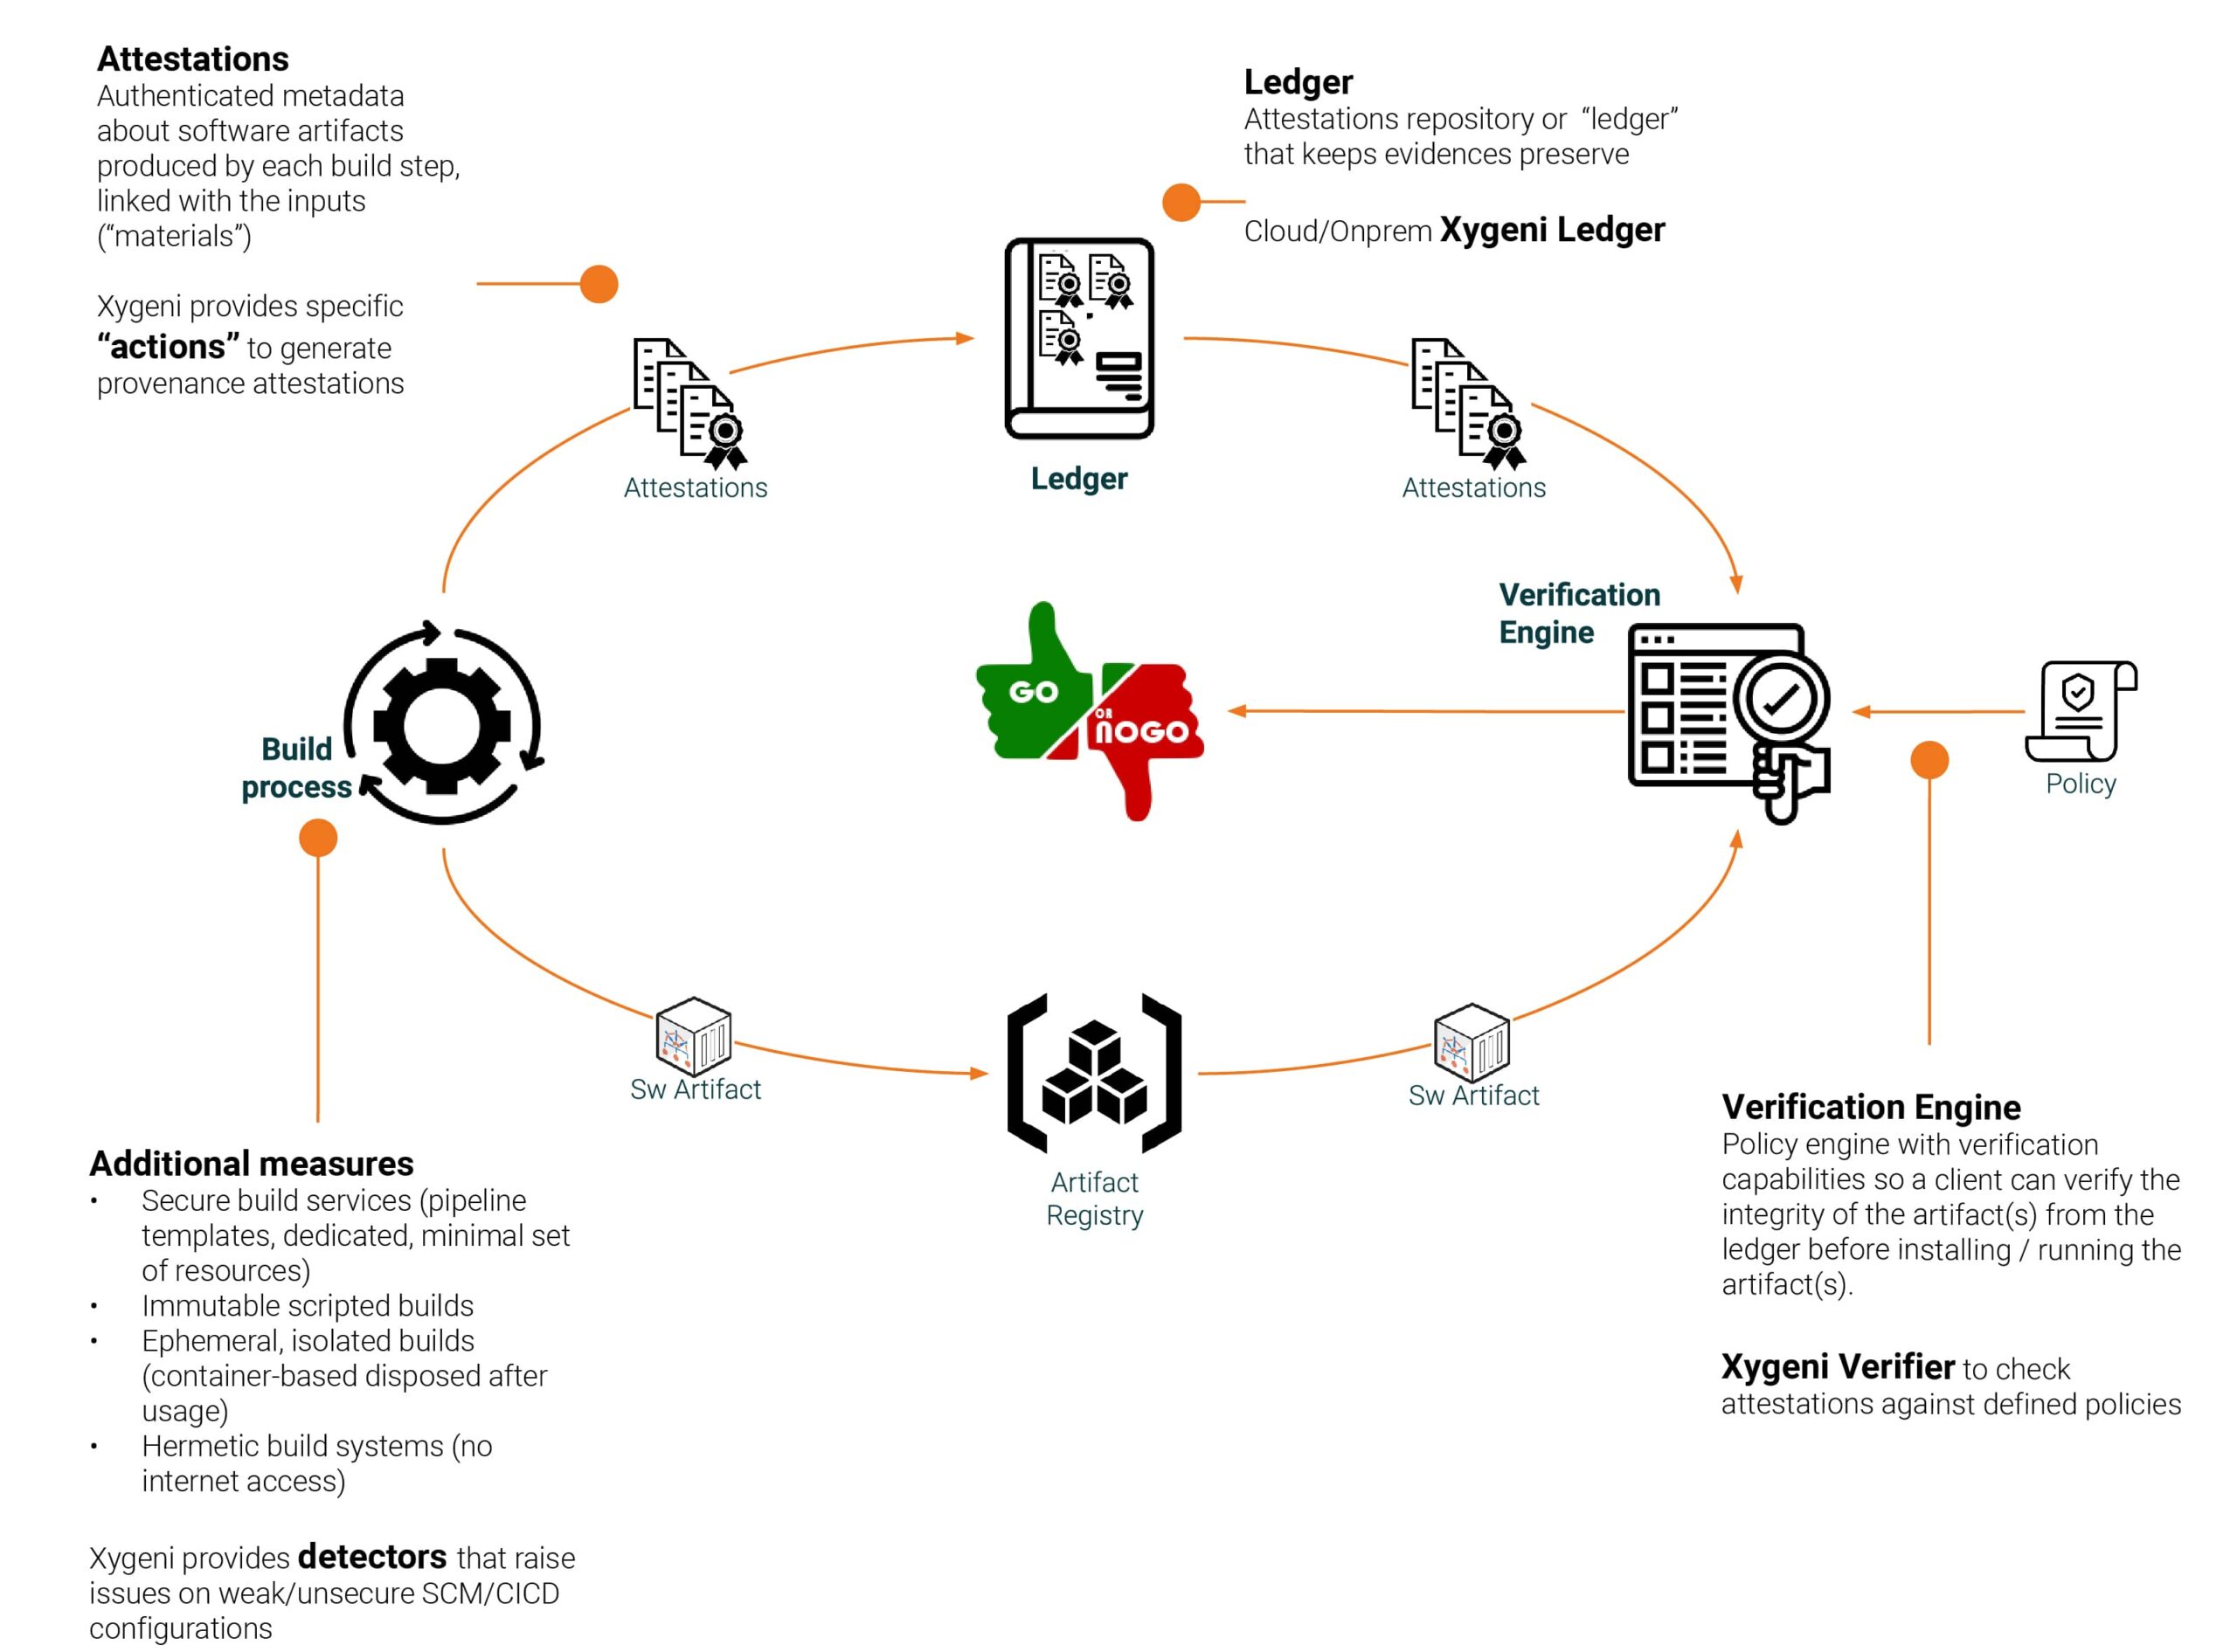
A suluzione d'attestazione di software di Xygeni assicura chì ogni parte di u ciclu di vita di u sviluppu di u software (SDLC) seguita a più alta sicurezza è cunfurmità standards. Aghjunghjendu attestazione à u vostru CI/CD pipelines, Xygeni furnisce a prova chì u vostru software ferma sicuru è intattu da a custruzzione à a implementazione.
A piattaforma di Xygeni gestisce a sicurezza build attestations attraversu un sistema automatizatu chì crea, archivia è verifica l'attestazioni. Questu assicura chì u viaghju di u vostru software - da u codice à a implementazione - sia monitoratu, verificatu è prutettu da a manomissione. A nostra suluzione usa l'attestazioni di i Livelli di a Catena di Fornitura per l'Artefatti di Software (SLSA) per custruisce una catena di fiducia, impedendu à cambiamenti o vulnerabilità micca autorizate di entre in u vostru codice.
Caratteristiche principali di a suluzione d'attestazione di Xygeni:
- Automatizazione cumpleta: L'attestazioni sò generate automaticamente durante u prucessu di custruzzione, assicurendu chì i vostri cumpunenti di software rispettanu a sicurezza. standards senza intervenzione manuale.
- Predicatu di attestazione in tuttu: chistu standard U furmatu per l'attestazioni offre una narrativa chjara è documentata di u prucessu di sviluppu di u software, assicurendu a trasparenza.
- Motore di verificazione: A piattaforma di Xygeni include un robustu mutore di verificazione, chì incrucia l'attestazioni cù pulitiche predefinite per assicurà a conformità è a validità.
- Storage Secure: L'attestazioni sò criptate è almacenate in modu sicuru, pruteggendule da manomissioni.
- Pruvenienza è SBOM integrazioneA suluzione di Xygeni s'integra cù a Lista di Materiali di u Software (SBOM) per furnisce un contu dettagliatu di tutti i cumpunenti di u software, assicurendu a tracciabilità cumpleta di e dipendenze open-source è pruprietarie.
Utilizendu a suluzione d'attestazione di Xygeni, l'imprese ponu migliurà attivamente a so sicurezza, stà à l'avanguardia di e nuove minacce è rispettà e regule in evoluzione cum'è NIST è SLSA standardsQuestu custruisce a fiducia in a vostra catena di furnimentu di software è aiuta à risponde à i bisogni di cunfurmità stretta, creendu un prucessu di sviluppu sicuru è forte.
Per l'urganisazioni chì cercanu d'aduttà Software Supply Chain Security (SSCS), L'arnesi d'attestazione di Xygeni offrenu una visibilità, un cuntrollu è una fiducia senza paragone in ogni tappa di u sviluppu.

