






Perchè e lacune di visibilità in a gestione di a sicurezza di l'applicazioni sò impurtanti
Ogni Gestore di Sicurezza di l'Applicazione si trova di fronte à sfide crescenti per assicurà chì l'applicazioni sianu prutette da e minacce muderne. À misura chì l'urganisazioni si espandenu, u numeru di applicazioni, API è microservizii cuntinueghja à cresce. Di cunsiguenza, e squadre di sicurezza devenu trattà cù una superficia d'attaccu crescente, rendendu più difficiule di... rilevà e vulnerabilità è applicà i cuntrolli di sicurezza in modu efficace. Senza una definizione ben definita Application Security Posture Management strategia, e squadre anu difficultà à identificà i risichi di sicurezza, à dà priorità à e minacce è à mantene un quadru efficace di Gestione di a Sicurezza di l'Applicazione. Di cunsiguenza, e lacune di sicurezza persistenu, aumentendu u risicu di violazioni è di fallimenti di cunfurmità.
Per stà à u passu cù e minacce crescenti, Application Security Posture Management (ASPM) furnisce una visibilità cuntinua, una prioritizazione automatizata di i risichi è una riparazione in tempu reale. In altre parole, ASPM aiuta e squadre di sicurezza à fucalizà si nantu à e minacce reale invece di perseguità falsi pusitivi. Inoltre, integrandu l'automatizazione in i flussi di travagliu di sicurezza, ASPM riduce u sforzu manuale è assicura chì e vulnerabilità sò affrontate prima ch'elle diventinu exploit.
Cumu spiegà Scuprite u Valore di ASPM Piattaforme: Insights da SafeDev Talks, e squadre di sicurezza anu bisognu di più cà solu avvisi - anu bisognu di strumenti chì li aiutanu à capisce quali risichi sò i più impurtanti è cumu risolve li rapidamente. Un forte ASPM A piattaforma cunnetta e squadre di sicurezza è di sviluppu, rendendu più faciule l'applicazione di pulitiche di sicurezza è a prevenzione di i prublemi prima ch'elli si trasforminu in minacce maiò.
Questa guida esplora cumu ASPM migliora a gestione di a sicurezza di l'applicazione, cumu Xygeni ASPM a piattaforma chjude efficacemente e lacune di sicurezza, è perchè l'automatizazione hè particularmente critica per e squadre DevOps chì cercanu di simplificà a sicurezza senza rallentà u sviluppu.
Glossariu di Sicurezza Xygeni
Chì ghjè ASPM?
L'OSS si cuncentra nantu à a prutezzione di i prughjetti software è di e so dipendenze da vulnerabilità, codice maliziosu è altre minacce. Aduttatu largamente in u sviluppu, u codice accessibile publicamente pò diventà un bersagliu per risichi cum'è u malware. Queste sfide si presentanu spessu quandu si utilizanu cumpunenti obsoleti o repositori mal mantenuti.
Sfide affrontate da un Gestore di Sicurezza di l'Applicazione
- Espansione di superfici d'attaccu – L'aumentu di l'applicazioni, di l'API è di e dipendenze di terze parti porta à più punti d'entrata per l'attaccanti.
- Mancanza di Priorizazione di u Risicu – Senza una priorità adatta, troppu alerti sopraffanu e squadre di sicurezza, rendendu difficiule di cuncentrassi nantu à e vulnerabilità critiche.
- Lacune di Conformità è Guvernanza – Rispettà i quadri di sicurezza cum'è ISO 27001, NIST è OWASP hè difficiule senza l'applicazione di pulitiche in tempu reale.
- Rimediazione manuale è lenta – A riparazione manuale di e vulnerabilità piglia troppu tempu, aumentendu a finestra di esposizione.
In riassuntu, l'urganisazioni chì ùn riescenu micca à aduttà Application Security Posture Management (ASPM) rischianu risposte ritardate, fallimenti di cunfurmità è un accumulu di debitu di sicurezza.
comu Xygeni ASPM Chiude e lacune di visibilità in a gestione di a sicurezza di l'applicazioni
E squadre di sicurezza sò cunfruntate à sfide custanti per via di strumenti frammentati, alerti eccessivi è punti cechi in l'applicazioni muderne. Senza un approcciu centralizatu, e squadre di sicurezza anu difficultà à rilevà e vulnerabilità, seguità i risichi è applicà e pulitiche di sicurezza in modu efficiente. Di cunsiguenza, e cunfigurazioni sbagliate si sfuggenu, e lacune di sicurezza si allarganu è u debitu di sicurezza aumenta cù u tempu.
Per superà queste sfide, l'urganisazioni devenu aduttà un approcciu proattivu. Di cunsiguenza, ponu affruntà efficacemente i risichi di sicurezza prima ch'elli s'aggravinu. Inoltre, Xygeni... Application Security Posture Management (ASPM) a suluzione ùn solu furnisce una visibilità in tempu reale, ma migliora ancu a prioritizazione automatizata di i risichi è assicura una riparazione senza intoppi.
Funzioni principali di Xygeni ASPM per a Gestione di a Sicurezza di l'Applicazione
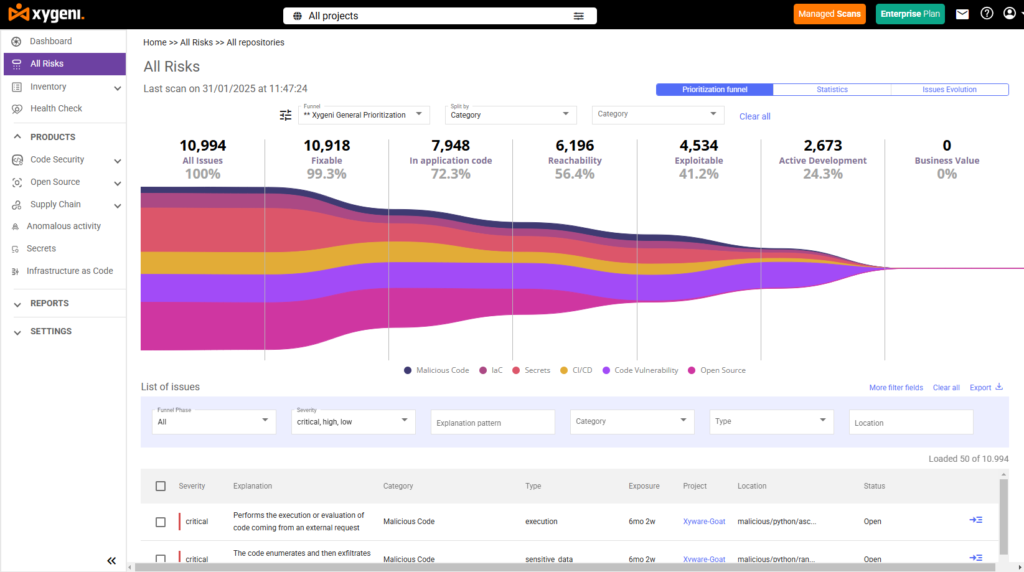
Scuperta Automatizzata di l'Attivi - Una Postura di Sicurezza Più Chjara
E squadre di sicurezza ùn ponu micca prutege ciò chì ùn ponu micca vede. Dunque, ottene una visibilità cumpleta di tutte l'applicazioni, API, dipendenze è cumpunenti di l'infrastruttura hè cruciale.
- Xygeni mappa continuamente l'assi software trà i repositori, CI/CD pipelines, è ambienti cloud.
- E squadre di sicurezza ottenenu informazioni in tempu reale nantu à e cunfigurazioni errate, e dipendenze obsolete è i risichi emergenti.
- Cusì, i gestori di a sicurità ponu valutà rapidamente l'esposizione à i risichi è piglià azzioni prima chì un prublema s'aggravi.
CI/CD Pipeline Security è Rilevazione di Manomissione di Codice
L'integrità di u sviluppu pipeline hè cruciale per prevene l'attacchi. Tuttavia, senza un monitoraghju adattatu, u codice maliziosu o e cunfigurazioni sbagliate ponu entre in pruduzzione.
Xygeni rinforza CI/CD sicurità da:
- Detezione di cambiamenti di codice micca autorizati prima di u spiegamentu.
- Identificà i sicreti codificati in modu rigidu è e chjave API chì puderanu purtà à fughe di credenziali.
- Spotting pipeline cunfigurazioni sbagliate chì esponenu l'applicazioni à attacchi.
Per via di questu, e squadre di sicurezza ponu liberà u software in modu sicuru senza aghjunghje vulnerabilità.
Priorizazione basata nantu à u risicu - Focus nantu à e vulnerabilità ghjuste
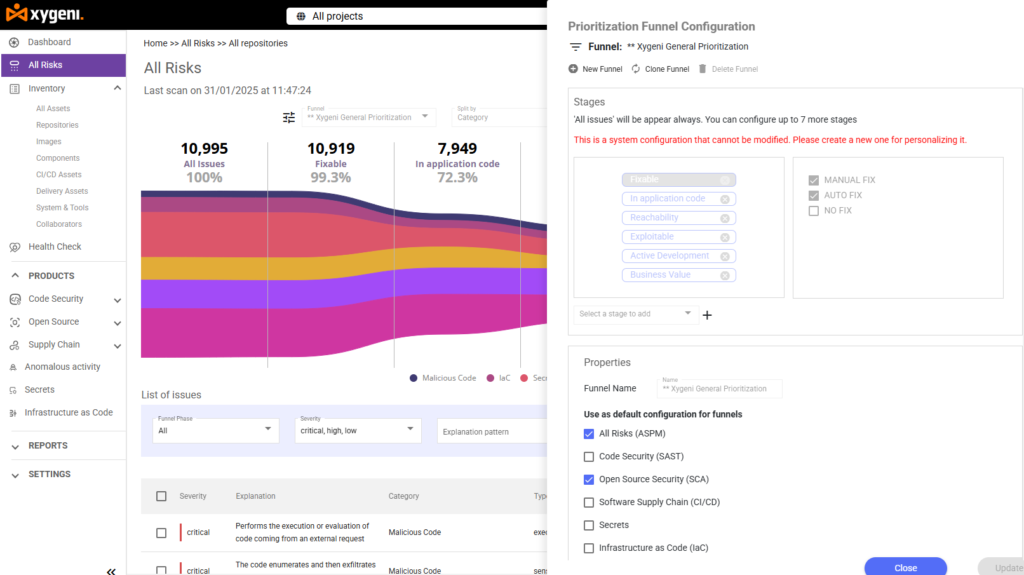
Cumu hè evidenziatu in ASPMElevazione di a cibersigurtà è di u successu cummerciale, micca tutti i prublemi di sicurezza richiedenu un'azione immediata. Per esempiu, una vulnerabilità in una biblioteca di terze parti pò sembrà critica, ma se a funzione affettata ùn hè mai eseguita, ùn pone alcun risicu reale.
Xygeni's ASPM assicura chì e squadre si cuncentrinu nantu à e minacce reale per mezu di:
- Utilizendu EPSS (Sistema di Puntuazione di Previsione di Exploit) per determinà quali vulnerabilità sò più propensi à esse sfruttate da l'attaccanti.
- Praticà Analisi di Raggiungibilità per cunfirmà s'ellu un cumpunente vulnerabile hè veramente eseguitu in pruduzzione.
- Filtrà i falsi pusitivi cusì e squadre di sicurezza ùn perdenu micca tempu cù prublemi senza impurtanza.
Per via di questu, e squadre ponu travaglià in modu più intelligente, riparà prima e vulnerabilità à altu risicu invece d'esse sopraffatte da una lista infinita d'alerte.
Rimediazione Automatizzata - Sicurezza chì si move à a velocità di DevOps
A riparazione manuale hè lenta è propensa à l'errori. Tuttavia, i flussi di travagliu di sicurezza automatizati aiutanu e squadre à riparà e vulnerabilità prima ch'elle diventinu exploit.
Xygeni permette:
- Patching automatizatu di dipendenze vulnerabili.
- Rotazione di i sicreti per eliminà e credenziali codificate in modu rigidu prima chì l'attaccanti li sfruttinu.
- Applicazione di pulitiche per assicurà chì e cunfigurazioni di sicurezza restinu intatte.
Di cunsiguenza, i gestori di a sicurità riducenu i carichi di travagliu manuali mentre migliuranu a postura generale di a sicurità.
Applicazione di a Conformità - State Pronti per l'Audit
Quadri di sicurezza cum'è ISO 27001, GDPR, è NIST richiedenu à l'urganisazioni di applicà cuntrolli di sicurezza stretti. Tuttavia, senza automatizazione, u seguimentu di a cunfurmità diventa micca solu tediosu ma ancu propensu à l'errore umanu.
Xygeni simplifica a cunfurmità per via di:
- Seguimentu di e violazioni di e pulitiche in tempu reale.
- Generazione di rapporti di sicurezza pronti per l'audit nantu à e vulnerabilità, i sforzi di rimediazione è e valutazioni di i risichi.
- Assicurà a cunfurmità cuntinua per mezu di l'applicazione automatizata di e pulitiche.
Per via di questu, e squadre di sicurezza ponu risponde à i requisiti regulatori senza sforzu, evitendu penalità costose è lacune di sicurezza.
Chì Sette Xygeni ASPM A parte
À u cuntrariu di l'arnesi di sicurezza tradiziunali chì generanu un numeru schiacciante d'alerte, Xygeni si cuncentra nantu à i risichi chì importanu veramente.
Per integrazione cù CI/CD pipelineTracciendu efficacemente l'assi in tutti l'ambienti è automatizendu a riparazione, Xygeni assicura chì e squadre di sicurezza possinu stà à l'avanguardia di e minacce senza rallentà u sviluppu.
Eccu cumu si distingue Xygeni:
- Priorizazione chì funziona – À u cuntrariu di l'arnesi legacy chì segnalanu ogni vulnerabilità, Xygeni filtra i risichi micca sfruttabili, aiutendu e squadre à fucalizza si nantu à ciò chì conta.
- Integrazione DevSecOps senza soluzione di continuità – A sicurità ùn deve micca disturbà u sviluppu. Xygeni s'integra senza intoppi in GitHub, GitLab, Jenkins, Kubernetes è e piattaforme cloud.
- Tempi di risposta più veloci – Cù l'applicazione automatizata di patch, a rotazione di i secreti è u monitoraghju in tempu reale, e squadre di sicurezza ponu risolve i prublemi in minuti invece di ghjorni.
- Applicazione cuntinua di a sicurezza – Xygeni assicura chì e pulitiche di sicurezza fermanu intatte, ancu quandu e squadre di sviluppu spinghjenu un novu codice.
Per via di questu, Xygeni ASPM a suluzione hè una strumentu essenziale per qualsiasi Gestore di Sicurezza di l'Applicazione chì cerca di eliminà e lacune di visibilità è di applicà a sicurezza senza sforzu.
Curioso cumu ASPM si compara à l'Orchestrazione è a Correlazione di a Sicurezza di l'Applicazione (ASoC)?
Verificate a nostra ripartizione cumpleta nantu à ASPM vs ASoC: Ciò chì li distingue per capisce e differenze chjave è quale approcciu si adatta megliu à a vostra strategia di sicurezza.
Cumu implementà ASPM
Implementazione Application Security Posture Management (ASPM) vene cun sfide, cum'è l'integrazione di strumenti, a gestione di falsi pusitivi è l'allineamentu di a sicurità cù a velocità di sviluppu. Cum'è descrittu in Chì sò e sfide di l'implementazione ASPM in a vostra urganizazione ?, l'urganisazioni devenu affruntà questi ostaculi per aduttà cù successu ASPM è massimizà a so efficacia.
Per assicurà una implementazione senza intoppi, seguitate questi passi chjave:
Definisce e Pulitiche è l'Obiettivi di Sicurezza
- Allineate l'ubbiettivi di sicurezza cù l'ubbiettivi cummerciale è i bisogni di cunfurmità.
- Definisce i limiti di risicu per fucalizza nantu à e minacce più impurtanti.
Integrate ASPM in CI/CD Pipelines
- Automatizà i cuntrolli di sicurezza in ogni tappa di u prucessu di custruzzione.
- Applicà e pulitiche di sicurezza prima chì l'applicazioni ghjunghjenu à pruduzzione.
Priorizà è rimedià e vulnerabilità in modu efficiente
- Aduprate EPSS è l'analisi di raggiungibilità per filtrà e vulnerabilità à bassu risicu.
- Applicà a riparazione automatizata per riduce i tempi di risposta.
Monitorà continuamente a postura di sicurezza di l'applicazione
- Utilizà u tempu reale dashboards per una visibilità di sicurezza cumpleta.
- Configurate avvisi automatizati per e violazioni di e pulitiche di sicurezza.
Automatizà a Conformità è i Rapporti
- Mantene i quadri di sicurezza in traccia cù cuntrolli automatizati.
- Generà rapporti di sicurezza dettagliati per audit interni.
Pigliate u cuntrollu di a sicurità di a vostra applicazione
Tags: l ' Xygeni ASPM Brochure di u produttu per vede cumu l'automatizazione, a prioritizazione di i risichi in tempu reale è a visibilità cumpleta ponu trasfurmà a vostra strategia di sicurezza!
Perchè ogni gestore di sicurezza di l'applicazione hà bisognu Xygeni ASPM
An Gestore di a Sicurezza di l'Applicazione ùn si pò micca fidà di flussi di travagliu manuali è obsoleti per assicurà l'applicazioni muderne. Cù l'espansione di l'API, di i microservizi è di l'ambienti cloud, l'urganisazioni anu bisognu di un approcciu automatizatu à a sicurezza. Altrimenti, e vulnerabilità continueranu à passà inosservate, aumentendu u risicu di violazioni.
Aduttendu Application Security Posture Management (ASPM), e squadre di sicurezza ponu:
- Ottene una visibilità cumpleta di a sicurezza: monitoraghju di l'applicazioni, di l'API, di l'assi cloud è di e dipendenze in tempu reale.
- Applicà e pulitiche di sicurezza automaticamente, assicurendu chì i cuntrolli critichi fermanu intatti in tutti l'ambienti.
- Rimediate e vulnerabilità più rapidamente aduprendu l'automatizazione, riducendu u debitu di sicurezza è minimizendu u risicu.
A strategia di sicurità proattiva permette un Gestore di a Sicurezza di l'Applicazione per prevene e minacce prima ch'elle diventinu critiche, invece di reagisce troppu tardi. Inoltre, l'infurmazioni in tempu reale, a prioritizazione di i risichi è l'automatizazione aiutanu à eliminà i punti cechi, riducendu i falsi allarmi è permettendu à e squadre di fucalizza nantu à e minacce reali.
Principia a to prova gratuita oghje è vede cumu u premiatu di Xygeni ASPM putenzi Gestori di Sicurezza di l'Applicazione per rinfurzà a so strategia di sicurezza.

