






L'autofix in AppSec hè u prucessu di rilevazione è rimediazione automatica di vulnerabilità direttamente in u flussu di travagliu di sviluppu senza intervenzione manuale. Per e squadre di software muderne, questu sona cum'è u prossimu passu ovviu. L'arretrati cuntinueghjanu à cresce, i cicli di liberazione cuntinueghjanu à diminuisce, è poche urganisazioni ponu permette di canalizzà ogni SAST scuperta, prublema di dipendenza, fuga di secreti, o IaC cunfigurazione sbagliata in una coda di rimediazione cumpletamente manuale.
Tuttavia, ci hè un prublemu. E squadre volenu rimedià e vulnerabilità più veloce, ma ùn volenu micca l'automatizazione chì introduce tranquillamente regressioni, rompe dipendenze o crea instabilità in CI/CDQuella tensione hè avà unu di i prublemi cintrali in a sicurità di l'applicazioni. OWASP tratta esplicitamente CI/CD cum'è un duminiu di sicurezza cù e so categurie di risicu maiò, mentre U quadru di sviluppu di software sicuru di u NIST chiarisce chì e pratiche di sviluppu sicuru devenu esse integrate in u SDLC invece di esse avvitatu à a fine.
Hè per quessa correzione automatica Ùn hè micca solu una caratteristica di u produttu. Hè un mudellu operativu. Fattu male, crea rumore, risicu è custruzzioni rotte. Fattu bè, chjude u fossu trà a rilevazione è a riparazione, riduce u tempu di riparazione è aiuta a sicurezza à adattassi à a velocità di DevOps. In questa guida, videremu ciò chì significa veramente l'autofix in AppSec, induve fiasca, cumu deve esse una riparazione automatizata sicura, è cumu implementalla in modu chì i sviluppatori si fidinu veramente.
Chì ghjè l'Autofix in AppSec?
À un livellu basicu, correzione automatica significa chì u software face più chè identificà un prublema di sicurezza. Propone, genera o applica una riparazione. In altre parole, u strumentu si move da "eccu u prublema" à "eccu a suluzione".
Sona simplice, ma in pratica copre parechji flussi di travagliu assai diversi.
In SAST, l'autofix significa tipicamente generà cambiamenti à livellu di codice per vulnerabilità cum'è l'iniezione SQL, u scripting cross-site, i mudelli di deserializazione micca sicuri, a validazione di l'input debule o a logica di autenticazione micca sicura. SCA, di solitu significa raccomandà o applicà aghjurnamenti di dipendenza, appuntà versioni più sicure, o creà pull requests chì movenu i pacchetti à e versioni patchate. In Sicreti di Sicurezza, l'autocurrezzione pò significà a revoca è a rotazione di credenziali, micca solu a so segnalazione. In IaC, pò significà riscrive i mudelli di cunfigurazione insicuri di Terraform, Kubernetes o cloud in valori predefiniti più sicuri.
A distinzione impurtante hè questa: a correzione automatica ùn hè micca listessa cosa chè un suggerimentu. Parechji strumenti di sicurezza ponu suggerisce una correzione generica. Menu ponu generà un cambiamentu prontu per u sviluppatore. Ancora menu ponu eseguisce quella correzione attraversu u flussu di travagliu di consegna attuale, validallu è presentallu à u sviluppatore cum'è un cambiamentu rivedibile in u cuntrollu di a surgente.
Sta differenza hè impurtante perchè e squadre d'ingegneria muderne ùn operanu micca in PDF è biglietti. Operanu in pull requests, pulitiche, cuntrolli è pipelines.
Perchè a riparazione tradiziunale ùn si scala micca
U casu per l'autofix principia cù una realità dulurosa: i prucessi tradiziunali di rimediazione ùn si adattanu micca à a consegna di software mudernu.
A maiò parte di l'urganisazione anu digià abbastanza scansioni. Ùn anu micca abbastanza risoluzione. L'analisi statica, a scansione di e dipendenze, a rilevazione di secreti è i cuntrolli di l'infrastruttura generanu risultati continuamente. Intantu, e squadre d'ingegneria sò sottu pressione per spedisce funzionalità, mantene i tempi di consegna bassi è evità di destabilizzà a pruduzzione.
U risultatu hè una lacuna trà a scuperta è l'azione.
Prima, ci hè un vulume simplice d'alerta. Più un prugramma AppSec diventa maturu, più risultati tende à pruduce. Quessa ùn migliora micca sempre a sicurezza. In parechji ambienti, crea solu arretrati. I materiali di u produttu di Xygeni pusizionanu questu cum'è un prublema di rumore è di prioritizazione, è questu inquadramentu s'allinea cù a realtà più larga di l'industria: a prioritizazione, micca solu a rilevazione, hè induve parechji prugrammi luttano.
Siconda, a riparazione manuale hè lenta per via di a so cuncepzione. Un sviluppatore deve leghje u prublema, interpretà l'output di u scanner, riproduce u prublema se necessariu, cuncepisce una suluzione, implementalla, eseguisce testi, apre un pull request, è aspettate a revisione. Quessa pò esse accettabile per un prublema criticu. Ùn hè micca accettabile per centinaie di scuperte di gravità media, aghjurnamenti di dipendenza recurrenti, o fughe di secreti ripetute in parechji repositori.
Terzu, a sicurità è l'ingegneria sò spessu ottimisate per risultati diversi. A sicurità vole una riduzione di u risicu. L'ingegneria vole chì u cambiamentu sia introduttu in modu sicuru è prevedibile. Sta differenza hè gestibile quandu u flussu di scuperte hè chjucu. Diventa dannusu quandu e squadre sò inundate di prublemi è ùn esiste micca un mecanismu per trasfurmà e scuperte validate in correzioni sicure è à bassa attritu.
Hè precisamente quì chì l'automatizazione cumencia à sembrà necessaria. Eppuru, a necessità da sola ùn rende micca l'automatizazione sicura.
U prublema cù l'autocorrezione ingenua
Micca tutte l'autocorrezioni sò bone autocorrezioni. In fatti, parechje di l'obiezioni chì i sviluppatori anu à l'automatizazione di a sicurezza ùn sò micca obiezioni à l'automatizazione stessa. Sò obiezioni à una mala automatizazione.
Un mutore di autofix ingenu hà tipicamente unu di quattru prublemi.
A prima hè chì tratta ogni prublema cum'è ugualmente riparabile. Un scanner vede una dipendenza vulnerabile è propone semplicemente a prossima versione patchata. Un mutore di codice vede un mudellu micca sicuru è scambia cù una sustituzione in scatola. Questu pò funzionà per certi casi simplici. Fallisce rapidamente in i sistemi reali, induve a basa di codice, l'architettura, u runtime è u graficu di dipendenza sò tutti impurtanti.
U secondu hè chì ignora u cuntestu di esecuzione. Una correzione chì pare curretta in isolamentu pò esse irrilevante, insufficiente o risicata quandu hè applicata à percorsi di codice reali. Questa hè una di e ragioni per chì i signali di sfruttabilità sò cusì impurtanti. L'EPSS di FIRST esiste primacissolu perchè a gravità da sola ùn hè micca un indicatore affidabile di a probabilità chì una vulnerabilità sia sfruttata à cortu termine. EPSS furnisce una stima di probabilità cutidiana di l'attività di sfruttamentu per i CVE, chì aiuta e squadre à fucalizà a capacità di riparazione limitata nantu à ciò chì hè più prubabile d'esse attaccatu.
U terzu hè chì l'autocorrezione ingenua ignora u risicu di cambiamentu. Questu hè particularmente periculosu in SCAUn aghjurnamentu di dipendenza pò eliminà un CVE è introduce sempre incompatibilità API, metudi rimossi, classi rinominate, cuntratti alterati, o cambiamenti suttili di cumpurtamentu in tempu reale.
U quartu hè a sovraautomatizazione. Quandu un strumentu apre un'onda di pocu valore pull requests, parechji di i quali fiascanu i testi o creanu attritu di fusione, i sviluppatori amparanu à ignurallu. Quella ùn hè micca accelerazione di riparazione. Quella hè spam di riparazione.
A quistione ghjusta, dunque, ùn hè micca se e squadre devenu automatizà a riparazione. A quistione ghjusta hè chì tipu d'automatizazione riduce u risicu senza aumentà u dulore operativu.
I cambiamenti radicali sò u veru prublema di fiducia
Quandu i sviluppatori dicenu chì ùn anu micca fiducia in l'autofix, spessu volenu dì una cosa assai specifica: ùn anu micca fiducia in questu per ùn rompe qualcosa.
Quellu prublema di fiducia hè più visibile in a rimediazione di e dipendenze.
Un pacchettu vulnerabile pò avè una versione patchata dispunibile, ma questu ùn significa micca chì l'aghjurnamentu hè sicuru. A versione patchata pò rimuovere un metudu utilizatu da a vostra applicazione. Pò rinominà una API. Pò stringhje un cuntrattu di tipu. Pò mudificà u cumpurtamentu in modu da passà i testi unitari ma causà regressioni di pruduzzione. In parechje squadre, u costu reale di a riparazione ùn hè micca applicà a patch. Hè investigà u raghju di l'esplosione.
Cunsiderate un esempiu simplice in Java. Una basa di codice dipende da una biblioteca induve un metudu cumunu esiste in a versione 1.x ma hè statu eliminatu in a versione 2.x.
					// Before upgrade
MyService service = new MyService();
service.foo();
Dopu l'aghjurnamentu, foo() ùn esiste più. A vulnerabilità pò esse sparita, ma a custruzzione hè rotta.
Hè per quessa chì "aghjurnà solu à a versione fissa" ùn hè micca una strategia d'ingegneria. Hè una scumessa.
OWASP's CI/CD a guida hè pertinente quì perchè a consegna muderna pipelinesò tramindui meccanismi d'accelerazione è superfici d'attaccu. I cuntrolli di sicurezza chì creanu cambiamenti instabili o micca cuntrullati pipeline U cumpurtamentu risolve un prublema creendu un altru. CI/CD E prutezioni anu bisognu di cuntrollu di flussu, validazione è applicazione di pulitiche, micca solu iniezione rapida di cambiamenti.
Una correzione automatica sicura deve rispettà sta realità. Deve capisce micca solu s'è una vulnerabilità hè riparabile, ma ancu s'è a correzione pò esse introdutta senza rompe u ciclu di vita di u software ch'ella hè destinata à prutege.
Ciò chì duveria esse una riparazione automatica sicura
A correzione automatica sicura ùn hè micca "generazione automatica di cambiamenti". A correzione automatica sicura hè riparazione automatizata cuntrullata.
Ciò significa cinque cose.
Prima, e correzioni devenu esse sensibili à u cuntestu. Una suggerimentu sicuru chì ignora u codice circundante, e cunvenzioni di u quadru, u flussu di dati o u cumpurtamentu di dipendenza ùn hè micca abbastanza bonu. A correzione deve adattassi à l'applicazione, micca solu à a classa di vulnerabilità.
Siconda, e correzioni devenu esse attentive à u risicu. Eccu induve l'analisi di u risicu di riparazione importa. Un bon sistema di riparazione automatica deve esse capace di risponde à una quistione ingegneristica basica prima di prupostà un cambiamentu: chì hè a probabilità chì sta riparazione introdurrà rumpendu cambiamenti?
Terzu, e correzioni devenu esse prioritizate. I migliori prugrammi di riparazione automatica ùn cercanu micca di riparà tuttu in una volta. Allineanu a riparazione à a sfruttabilità, a raggiungibilità è l'impattu operativu. Questu currisponde à cumu i prugrammi AppSec maturi si stanu evolvendu in modu più largu. CISU Catalogu di Vulnerabilità Sfruttate Cunnisciute di A esiste primacisEly per aiutà l'urganisazioni à incorporà evidenze di sfruttamentu in u prucessu di rimediazionecisioni, micca solu a valutazione di a gravità.
Quartu, l'autofix deve esse eseguitu in i flussi di travagliu di consegna reali. Se u mutore di rimediazione ùn pò micca funziunà pull requests, cuntrolli, pulitiche è testi, ùn hè micca allinatu cù u modu in cui e squadre muderne furniscenu software.
Quintu, i sviluppatori devenu mantene u cuntrollu. I cambiamenti appruvati da i sviluppatori ùn sò micca una debulezza di l'autofix. Sò u mecanismu chì rende l'automatizazione affidabile in l'ambienti di ingegneria di pruduzzione.
Dettu in altre parole, una riparazione sicura richiede cuntrollu, micca solu automatizazione.
Autofix ingenua vs Autofix sicura
Quì sottu hè a differenza pratica trà l'automatizazione chì crea travagliu è l'automatizazione chì u elimina.
| aspettu | Correzione automatica ingenua | Riparazione automatica sicura |
|---|---|---|
| Strategia di riparazione | Applica correzioni generiche o aghjurnamenti appena una vulnerabilità hè rilevata | Genera correzioni sensibili à u cuntestu basate nantu à u codice, u cumpurtamentu di dipendenza è a validazione di u flussu di travagliu |
| Aghjurnamenti di Dipendenza | Raccomanda a prossima versione patchata senza analisi d'impattu di i cambiamenti | Valuta i percorsi di aghjurnamentu è verifica i cambiamenti chì ùn funzionanu micca prima di suggerisce una riparazione. |
| Priorizazione | Agisce solu per gravità | Combina a severità cù l'explotabilità, a raggiungibilità è l'impattu operativu |
| Pipeline Securità | Pò apre PR chì fiascanu e custruzzioni o i testi | Valida e correzioni per mezu di CI/CD cuntrolli è porte di revisione |
| Ruolo di sviluppatore | I sviluppatori puliscenu e cunsequenze di l'automatizazione | I sviluppatori esaminanu e pruposte di riparazione sicure è pronte à esse fusionate |
| Risurrezzione | Più rumore, più regressioni, menu fiducia | Rimediazione più rapida, menu regressioni, adozione più alta |
Sè vo vulete piglià una lezzione da sta tavula, hè questa: A qualità di l'autofix hè determinata da a qualità di u so cuntestu è di i so cuntrolli.
Cumu funziona l'Autofix in un DevSecOps mudernu Pipeline
In un ambiente maturu, L'autocorrezione ùn hè micca una sola azzione. Hè un flussu di travagliu di rimediazione strutturatu integratu in CI/CD.
Invece di correzioni manuali è sconnesse, muderne pipelines seguitanu un flussu cuntinuu:
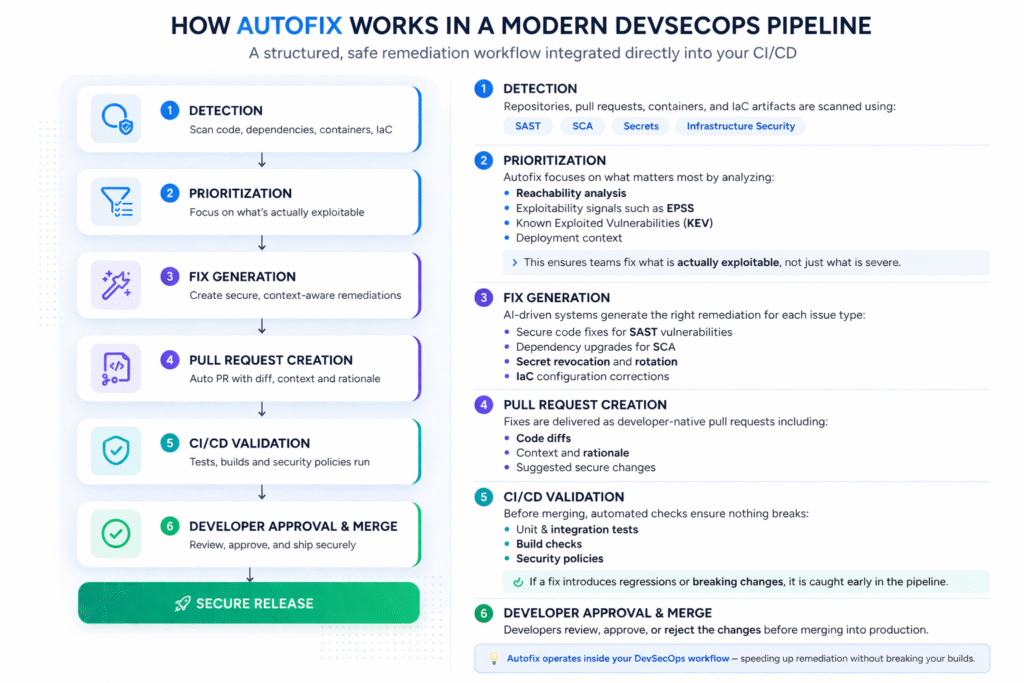
Cumu funziona l'Autofix in un DevSecOps mudernu Pipeline
In un ambiente maturu, L'autocorrezione ùn hè micca una sola azzione. Hè un flussu di travagliu di rimediazione strutturatu integratu in CI/CD.
Invece di correzioni manuali è sconnesse, muderne pipelines seguitanu un flussu cuntinuu:
Flussu di travagliu di correzione automatica passu à passu
- Detective
Repositori, pull requests, cuntenitori, o IaC l'artefatti sò scansionati aduprendu SAST, SCA, Secreti, o cuntrolli di l'infrastruttura. - Priorizazione
Micca tutte e vulnerabilità sò trattate ugualmente. I sistemi Autofix danu priorità à l'usu di:- Analisi di raggiungibilità
- Signali di sfruttabilità cum'è EPSS
- Vulnerabilità sfruttate cunnisciute (KEV)
- Cuntestu di implementazione
- Generazione di Correzioni
U sistema genera azzioni di rimediazione basate annantu à u tipu di prublema:- Correzioni di codice per SAST vulnerabili
- Aghjurnamenti di dipendenza per SCA
- Revocazione è rotazione secreta
- IaC currezzioni di cunfigurazione
- Pull Request Creazione
E correzioni sò impacchettate in flussi di travagliu nativi per i sviluppatori, tipicamente cum'è pull requests cù:- Differenze di codice
- Cuntestu è logica
- Cambiamenti suggeriti
- Validazione in CI/CD
Prima di a fusione, e correzioni sò validate automaticamente per mezu di:- Test di unità è integrazione
- Custruisce cuntrolli
- Politiche di sicurità
- Approvazione di u sviluppatore è fusione
I sviluppatori rivedenu, appruvanu o ricusanu i cambiamenti prima di fusionalli in pruduzzione
Cusì, l'autofix ùn ignora micca u ciclu di sviluppu. Opera in ellu.
S'integra perfettamente cù piattaforme cum'è GitHub, GitLab è Azure DevOps, assicurendu chì A rimediazione di e vulnerabilità diventa parte di u flussu di travagliu di consegna, micca un prucessu separatu.
Correzione automatica per diverse classi di vulnerabilità
Unu di l'errori i più cumuni in a cunversazione di l'autocorrezione hè di trattà tutte e correzioni cum'è s'elle si cumportanu di listessa manera. Ùn hè micca cusì.
Correzione automatica per SAST
L'autocorrezione à livellu di codice hè induve parechje persone scontranu per a prima volta u cuncettu. Un scanner trova una iniezione SQL, un sink XSS riflessu, o un mudellu di validazione micca sicuru è propone una sustituzione sicura. Questa hè spessu a forma più intuitiva di autocorrezione perchè a correzione hè visibile in u codice surghjente è pò esse rivista cum'è qualsiasi altra mudificazione.
I materiali di u produttu di Xygeni pusizionanu AI AutoFix in questu spaziu cum'è una riparazione sensibile à u cuntestu chì genera correzioni pronte per i sviluppatori è pull requests per prublemi cum'è XSS è iniezione SQL. U missaghju sottustante hè impurtante ancu al di là di l'affermazione di u pruduttu: bonu SAST A correzione automatica deve esse sensibile à u codice, micca solu à e regule.
Correzione automatica per SCA
A correzione automatica di e dipendenze hè probabilmente più impurtante da un puntu di vista operativu perchè i pacchetti vulnerabili appariscenu constantemente è a manutenzione manuale di e dipendenze ùn si adatta micca. Ma hè ancu quì chì a fiducia hè più difficiule da guadagnà, perchè l'aghjurnamenti di e dipendenze sò esattamente induve rumpendu cambiamenti diventà u più dulurosu.
Un credibile SCA A capacità di riparazione automatica deve dunque fà più chè truvà una versione patchata. Deve valutà a sicurezza di l'aghjurnamentu, u raghju di l'esplosione è a cumpatibilità.
Correzione automatica per i sicreti
A rimediazione di i sicreti hè menu una questione di riscrittura di codice è più di cuntinimentu. Sè un sicretu vivu hè espostu, a risposta ideale ùn hè micca un bigliettu chì dumanda à qualchissia di rotà lu a settimana prossima. A risposta ideale hè a revoca immediata, a sustituzione è u tracciamentu chjaru. Hè per quessa chì l'autofix in a sicurezza di i sicreti pare spessu diversa da l'autofix di codice. U valore hè a velocità è a certezza.
Correzione automatica per IaC
I sbagli di cunfigurazione di l'infrastruttura sò spessu assai ripetitivi. Questu li rende forti candidati per l'automatizazione. Se e squadre ponu standardizà mudelli sicuri per Terraform, Kubernetes, ARM, o CloudFormation, tandu l'autofix pò applicà quelli mudelli assai prima in u pipelineL'enfasi di u SSDF di u NIST nantu à l'integrazione di pratiche sicure in ogni SDLC L'implementazione si adatta direttamente quì: a sicurezza hè a più forte quandu hè integrata in u flussu di travagliu, micca rimandata à tappe successive.
Cumu evità di rompe e custruzzioni cù Autofix
Questa hè a prumessa principale daretu à u tema, è merita un trattamentu direttu.
Per evità di rompe e custruzzioni cù l'autofix, e squadre devenu validà a riparazione in u listessu modu chì validanu qualsiasi altru cambiamentu ligatu à a pruduzzione. Ciò significa:
- analizà a dipendenza è l'impattu di u codice prima di applicà u cambiamentu
- validà a riparazione in CI/CD cù testi è pulitiche
- limità a portata automatizata induve u raghju di l'esplosione hè altu
- richiede una revisione di u sviluppatore per i cambiamenti materiali
- aduprate l'introduzione graduale per l'aghjurnamenti di grande impattu
Hè per quessa chì l'analisi di u risicu di riparazione hè cusì preziosa. Cambia a quistione da "ci hè una suluzione?" à "hè questa a suluzione più sicura è fattibile?". Questa hè una quistione d'ingegneria assai megliu.
Hè ancu quì chì parechji prugrammi d'automatizazione fiascanu. Ottimizanu per u rendimentu è ignoranu a sicurezza di i cambiamenti. I sviluppatori l'anu subitu nutatu.
In cuntrastu, un sistema di correzione automatica affidabile rispetta a listessa disciplina di gestione di u cambiamentu chì e squadre d'ingegneria forti applicanu digià à u sviluppu di e funzionalità: rivedere, testà, validà, fusionà.
E migliori pratiche per l'implementazione di l'Autofix
Sè vo site à custruisce o à fà maturà un prugramma di riparazione automatica, l'obiettivu deve esse l'adozione, micca a nuvità. E squadre useranu a riparazione automatica quandu risparmia tempu in modu consistente senza creà travagliu di pulizia.
Cuminciate cù a pulitica. Decide prima quali classi di prublemi sò sicure da automatizà. SAST I mudelli cù riscritture ben capite, l'aghjurnamenti di dipendenze in intervalli di versione definiti, o i flussi di travagliu di revoca secreta sò spessu boni candidati iniziali.
Dopu, restringete u scopu. Ùn pruvate micca à automatizà tuttu in una sola versione. Cuncentratevi prima nantu à i prublemi chì sò à tempu cumuni è di alta fiducia. Di solitu, hè una strategia di custruzzione di fiducia megliu cà implementà una correzione larga ma rumurosa.
Integrate a riparazione in i flussi di travagliu di sviluppatori esistenti. Se e vostre squadre d'ingegneria vivenu in pull requests è e prutezioni di e branche, l'autofix duveria ancu.
Misurate i risultati. E metriche ghjuste ùn sò micca solu "u numeru di correzioni generate". Sò a velocità di fusione, a velocità di regressione, u tempu risparmiatu, a riduzione di falsi pusitivi è u tempu di riparazione.
Infine, mantene un livellu d'approvazione umana induve hè impurtante. A correzione automatica sicura ùn elimina micca u ghjudiziu di u sviluppatore. L'eleva eliminendu u travagliu ripetitivu è cuncentrandu l'attenzione nantu à e recensioni di più altu valore.
Da a rilevazione à a riparazione: chjude u ciclu
Una di e più grande debulezze di l'arnesi AppSec legacy hè chì u prucessu finisce troppu prestu. Apparisce una scuperta. Un bigliettu hè creatu. Dopu u sistema aspetta.
Què ùn hè micca un ciclu chjusu. Què hè un trasferimentu.
Un prugramma AppSec mudernu deve esse capace di passà da a rilevazione à a prioritizazione à a riparazione cù a minima orchestrazione manuale pussibule. Questa hè a vera prumessa di l'autofix. Ùn rende micca solu a riparazione più rapida. Cambia induve si faci a riparazione, cumu hè introdutta è quale deve fà u travagliu ripetitivu.
Hè ancu per quessa chì u tema hè impurtante cummercialmente, micca solu tecnicamente. I cumpratori ùn volenu più solu a qualità di rilevazione. Volenu una riduzione misurabile di l'arretrati è un muvimentu più veloce da a scuperta di i prublemi à a so risoluzione.
Cumu Xygeni permette l'Autofixazione sicura
I materiali di Xygeni pusizziunanu a so capacità di autocorrezione intornu à trè temi: cuntestu, automatizazione è integrazione di consegna.
Da u latu di u codice, Xygeni AI SAST AutoFix genera correzioni pronte per i sviluppatori, rimpiazzendu i mudelli risicati cù alternative sicure è furnendu quelle correzioni per mezu di pull requests invece di raccomandazioni astratte. Rimedia istantaneamente vulnerabilità cum'è XSS o SQL Injection è applica e migliori pratiche di codificazione sicura direttamente in u flussu di travagliu di u sviluppatore.
Tuttavia, l'autofix in Xygeni va oltre SAST. Include ancu Correzione automatica di i sicreti, chì rileva l'autenticazioni filtrate è e revoca automaticamente aduprendu credenziali predefinite playbooks attraversu piattaforme cum'è AWS, GCP, o GitLab. Questu permette un cuntinimentu immediatu, eliminendu i ritardi di risposta manuale è riducendu u risicu d'abusu di credenziali.
Da u latu di a dipendenza, Xygeni's SCA Correzione automatica permette l'auto-rimediazione in massa generendu correzioni per e dipendenze vulnerabili è applicendule à scala. E squadre ponu attivà patch automatizati, creà pull requests cù versioni aghjurnate, è integrà a riparazione direttamente in CI/CD pipelines senza interrompe a consegna.
Inoltre, queste capacità si estendenu à Infrastruttura cum'è Codice (IaC) e pipeline cunfigurazioni, assicurendu chì e cunfigurazioni errate è i mudelli d'infrastruttura risicati sianu ancu rimediati cum'è parte di u listessu flussu di travagliu automatizatu.
Hè questu u puntu strategicu. L'autocorrezione sicura ùn funziona micca in isolamentu. Si estende codice (SAST), dipendenze (SCA), sicreti è infrastrutture (IaC), assicurendu una riparazione consistente in tutta a catena di furnimentu di software. Inoltre, funziona megliu quandu hè cumminatu cù a prioritizazione basata nantu à l'exploitabilità, l'analisi di u graficu di dipendenza è CI/CD validazione, cusì e correzioni ùn sò micca solu automatizate, ma ancu sicure, pertinenti è pronte per a pruduzzione.
Risposta rapida: Cumu rimedià in modu sicuru e vulnerabilità cù Autofix?
Per rimedià in modu sicuru e vulnerabilità cù l'autofix, e squadre anu bisognu di correzioni sensibili à u cuntestu, prioritizazione basata nantu à l'exploitabilità, analisi di u risicu di rimediazione, CI/CD validazione è appruvazione di u sviluppatore prima di a fusione.
Questa hè a risposta corta.
Tuttu ciò chì hè menu di què pò esse sempre automatizazione, ma ùn hè micca u tipu di sviluppatori di automatizazione chì si fidaranu in a pruduzzione.
FAQ
Chì ghjè l'autofix in AppSec?
L'Autofix in AppSec hè a generazione è a consegna automatizata di cambiamenti di correzione per prublemi di sicurezza cum'è difetti di codice, dipendenze vulnerabili, sicreti esposti o cunfigurazioni errate di l'infrastruttura.
L'autocurrezzione pò rompe e custruzzioni?
Iè. L'autofix pò rompe e compilazioni quandu l'aghjurnamenti di e dipendenze introducenu cambiamenti incompatibili, quandu e correzioni ignoranu u cuntestu di l'applicazione, o quandu i cambiamenti sò applicati senza validazione.
Cumu si rimedianu automaticamente e vulnerabilità senza creà regressioni?
Aduprà a correzione automatica in un flussu di travagliu cuntrullatu: dà priorità per sfruttabilità è raggiungibilità, analizà u risicu di riparazione, validà i cambiamenti in CI/CD, è mantene una tappa d'approvazione di u sviluppatore.
Chì distingue l'autocorrezione sicura da l'autocorrezione ingenua?
A correzione automatica sicura hè sensibile à u cuntestu, sensibile à u risicu è pipeline-cusciente. L'autocorrezione ingenua propone o applica semplicemente cambiamenti senza capisce a cumpatibilità, l'impattu in tempu reale o u flussu di travagliu ingegneristicu.
L'autocorrezione AI hè affidabile?
Pò esse, ma l'affidabilità dipende da a validazione è da a guvernanza. Gartner ricumanda esplicitamente chì l'urganisazioni chì utilizanu l'IA code security L'assistenti cuntinueghjanu à aduprà l'AST tradiziunale è a revisione di u codice cum'è cuntrolli di equilibriu, perchè l'ottimizzatori di l'IA ponu sovracurregge o mancà i prublemi ligati à e prestazioni, l'affidabilità è a qualità di u codice.
Trasgressioni finale
L'autofix ùn hè più una nuvità in AppSec. Diventa un requisitu praticu per e squadre chì anu bisognu di riduce l'arretrati senza aumentà u numeru di impiegati o rallentà a consegna.
A vera sfida ùn hè micca s'ellu ci vole à automatizà a riparazione. Hè s'ellu sta automatizazione rispetta u modu in cui u software hè in realtà custruitu è distribuitu.
Sè a vostra strategia di correzione automatica ignora u cuntestu, a prioritizazione è a validazione, creerà più attritu chè valore. Sè hè cuncipita intornu à i flussi di travagliu di i sviluppatori, u risicu di riparazione è CI/CD punti di cuntrollu, pò migliurà materialmente sia i risultati di sicurezza sia a velocità di l'ingegneria.
Eccu u standard vale a pena di puntà.

Prupòsitu di lu Author
Cofundatore è CTO
Fatima Said hè specializatu in cuntenutu dedicatu à i sviluppatori per AppSec, DevSecOps è software supply chain securityTrasforma signali di sicurezza cumplessi in indicazioni chjare è attuabili chì aiutanu e squadre à dà priorità più rapidamente, riduce u rumore è spedisce codice più sicuru.
