






I sviluppatori chì travaglianu cù Azure DevOps Repos cunnoscenu a lotta: equilibrà a velocità di consegna cù a sicurezza hè difficiule. E scansioni manuali interrompenu u flussu di travagliu, cambià strumenti rompe a concentrazione è aspittà i rapporti rallenta tuttu. Hè per quessa chì Xygeni hà introduttu Managed Scans for Azure DevOps, un modu simplice è automatizatu per assicurà i vostri Azure Repos senza lascià u vostru ambiente. Cù Xygeni's Scansione di vulnerabilità Azure, e squadre ponu scansà, rilevà è riparà i risichi automaticamente, tuttu da a listessa interfaccia.
Azure DevOps Repos: Sicurezza chì si adatta à u flussu di travagliu di i sviluppatori
A sicurità si sente spessu cum'è una barriera trà u codice è a consegna. A maiò parte di l'arnesi richiedenu una cunfigurazione manuale, esterna dashboards, o script cumplessi chì rallentanu u sviluppu. Tuttavia, i sviluppatori ùn devenu micca sacrificà a velocità per a prutezzione.
Xygeni Managed Scans risolve stu prublema purtendu a scansione di sicurezza direttamente in Azure DevOps Repos. In altre parole, basta à cunnette i vostri Azure Repos, è Xygeni gestisce u restuCrea flussi di travagliu automaticamente, scansiona e vulnerabilità è riporta i risultati in tempu reale. Di cunsiguenza, avete una copertura cumpleta cù un sforzu minimu.
Cusì, i sviluppatori ponu infine mantene a so attenzione induve deve esse, spedendu codice sicuru più rapidamente, senza cunfigurazione manuale. À u listessu tempu, e squadre di sicurezza ottenenu a visibilità di chì anu bisognu, senza aghjunghje attritu à u prucessu.
Perchè a Sicurezza Spessu Rallenta u Sviluppu (è Cumu Riparallu)
A scansione di sicurezza ùn deve micca furzà vi à lascià i vostri strumenti o aspittà i risultati. Eppuru, in parechji casi, i sviluppatori si basanu sempre nantu à scripts o integrazioni esterne per rilevà e vulnerabilità. Di cunsiguenza, e scansioni si verificanu tardi in u prucessu, i risultati sò spargugliati, è a squadra passa più tempu à gestisce i scanner chè à scrive codice.
Cù e scansioni gestite in Azure DevOps, Xygeni cambia questu. Invece di cambià trà strumenti, i sviluppatori ponu avà cunnette a so urganizazione, autorizà l'accessu è scansà i repositori automaticamente. Inoltre, ùn ci hè bisognu di cunfigurazione supplementaria, cumandamenti CLI, o YAML schedari da mantene. Di cunsiguenza, a sicurità diventa parte di u flussu di travagliu piuttostu chè un ostaculu.
Scansioni gestite per Azure DevOps Repos: Semplici, Automatizzate, Integrate
Infine, a simplicità incontra l'automatizazione. Xygeni Managed Scans sò cuncipiti per integrà si naturalmente in u vostru flussu di travagliu Azure DevOps Repos. Per esempiu, da Xygeni dashboard, Pudete creà una integrazione aduprendu solu u nome di a vostra urganizazione è un token d'accessu.
Una volta cunnessu, Xygeni gestisce automaticamente tuttu ciò chì accade daretu à e quinte. Crea i flussi di travagliu di scansione, genera token sicuri è carica i risultati nant'à u vostru contu. dashboardDunque, ùn ci hè bisognu di cunfigurazione manuale o di cunfigurazione esterna. In breve, questu hè un scanning di vulnerabilità Azure integratu direttamente in u vostru ambiente DevOps esistente.
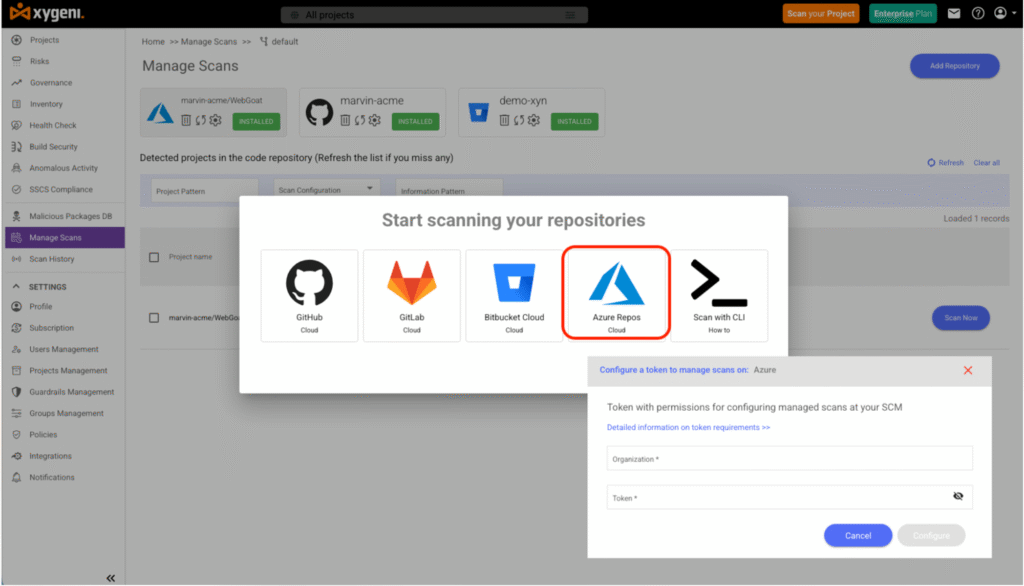
I scans gestiti da Xygeni sò cuncipiti per a simplicità. Da Xygeni dashboard, pudete creà una integrazione cù Azure DevOps Repos aduprendu solu u nome di a vostra urganizazione è un token d'accessu. Una volta cunnessu, Xygeni gestisce automaticamente tuttu daretu à e quinte:
- Crea i flussi di travagliu di scansione direttamente in i vostri Azure Repos.
- Genera un sicuru
XYGENI_TOKENper autenticà e scansioni. - Carica automaticamente tutti i risultati nantu à a piattaforma Xygeni.
Nisun script, nisuna cunfigurazione manuale è nisuna installazione esterna. Tuttu hè gestitu in l'interfaccia Web, ciò chì face di a scansione di vulnerabilità Azure una parte integrata di u vostru flussu DevOps.
Cumu i sviluppatori ponu eseguisce scansioni gestite in Azure Repos
Ogni squadra travaglia in modu diversu, dunque Xygeni offre parechji modi per scansà i vostri Azure Repos, tutti automatizati è faciuli da cuntrullà da a listessa interfaccia.
Scansioni à dumanda
Avete bisognu di verificà un repositoriu prima di fusionallu o di pubblicallu? Basta à cliccà Scansiona avà.
Xygeni esegue un flussu di travagliu direttamente in u vostru repositoriu, scansiona e vulnerabilità è carica i risultati in u vostru dashboardPerfetta per analisi ad-hoc o revisioni rapide prima di aghjurnamenti maiò.
Scans pianificati
Mantene a vostra basa di codice sicura in permanenza cù scansioni pianificate ogni ghjornu.
Impostate l'ora una volta, è Xygeni crea automaticamente u flussu di travagliu in Azure DevOps Repos. E scansioni sò eseguite ogni ghjornu, rilevanu i novi risichi in anticipu è avvisanu a vostra squadra per mezu di notificazioni.
Scansioni nantu à e richieste di pull o di fusione
Sposta a sicurità ancu più à manca scansionendu ogni pull request.
Quandu una branca hè fusa in a branca predefinita, a scansione si esegue automaticamente, impedendu a fusione di codice micca sicuru. I sviluppatori stanu veloci, è a vostra scansione di vulnerabilità Azure tene u passu cù ogni cambiamentu.
Perchè hè impurtante: Benefici reali per i sviluppatori
| Problem | nanzu | Cù e scansioni gestite da Xygeni |
|---|---|---|
| installazione | Script manuali è gettoni | Integrazione in un clic cù Azure Repos |
| Speed | Scansioni lente è esterne | Scansioni automatizate istantanee in Azure DevOps |
| Visibilità | Rapporti spargugliati trà strumenti | Risultati centralizati in Xygeni Dashboard |
| Rimedimentu | Correzioni manuali | Auto-rimediazione cù Xygeni Bot |
| Cuntrollu di e pulitiche | Regule inconsistenti | Unificatu guardrails in tutti i prughjetti |
Mantenendu a scansione in Azure DevOps, Xygeni elimina u cambiamentu di cuntestu chì rallenta e squadre. Di cunsiguenza, i sviluppatori ponu rilevà è riparà e vulnerabilità direttamente in u so flussu di travagliu Azure DevOps Repos.
E migliori pratiche per a scansione di vulnerabilità di Azure
Per sfruttà à u massimu e scansioni gestite, trattatele cum'è una parte integrante di u vostru flussu di travagliu. Cunfigurà e scansioni in anticipu, pianificatele regularmente è monitorà i risultati continuamente per mantene una forte CI/CD sicurità.
| Catigurìa | Best Pratiche | Perchè importa |
|---|---|---|
| Access Control | Aduprà gettoni cù scopu per l'integrazioni | Riduce u risicu di permessi sovraesposti |
| Assistance | Pianificà scansioni di ogni ghjornu | Mantene una prutezzione cuntinua |
| Pull Requests | Attivà a scansione nantu à e fusioni | Catturà e vulnerabilità prima di u sviluppu |
| Sicurezza di e dipendenze | Verificate e biblioteche è l'aghjurnamenti | Prevenisce i cumpunenti vulnerabili |
| Notificazione | Imposta avvisi per e scansioni finite | Mantene i sviluppatori infurmati |
| Guardrails | Bluccà e fusioni micca sicure | Applicà pulitiche coerenti |
Codice sicuru senza rallentà
A sicurità ùn deve mai vene à u detrimentu di a velocità di u sviluppatore. Xygeni Managed Scans per Azure DevOps porta a scansione di vulnerabilità Azure induve i vostri sviluppatori travaglianu digià, aiutenduli à stà veloci è sicuri à tempu.
Cunnette i vostri Azure Repos, automatizate e vostre scansioni è lasciate chì Xygeni si occupi di u restu.
Pianificate a vostra dimustrazione oghje è scopre cumu Xygeni automatizza a sicurezza in u vostru Azure DevOps pipelines.
Avete dumande nantu à a sicurità di Azure?

