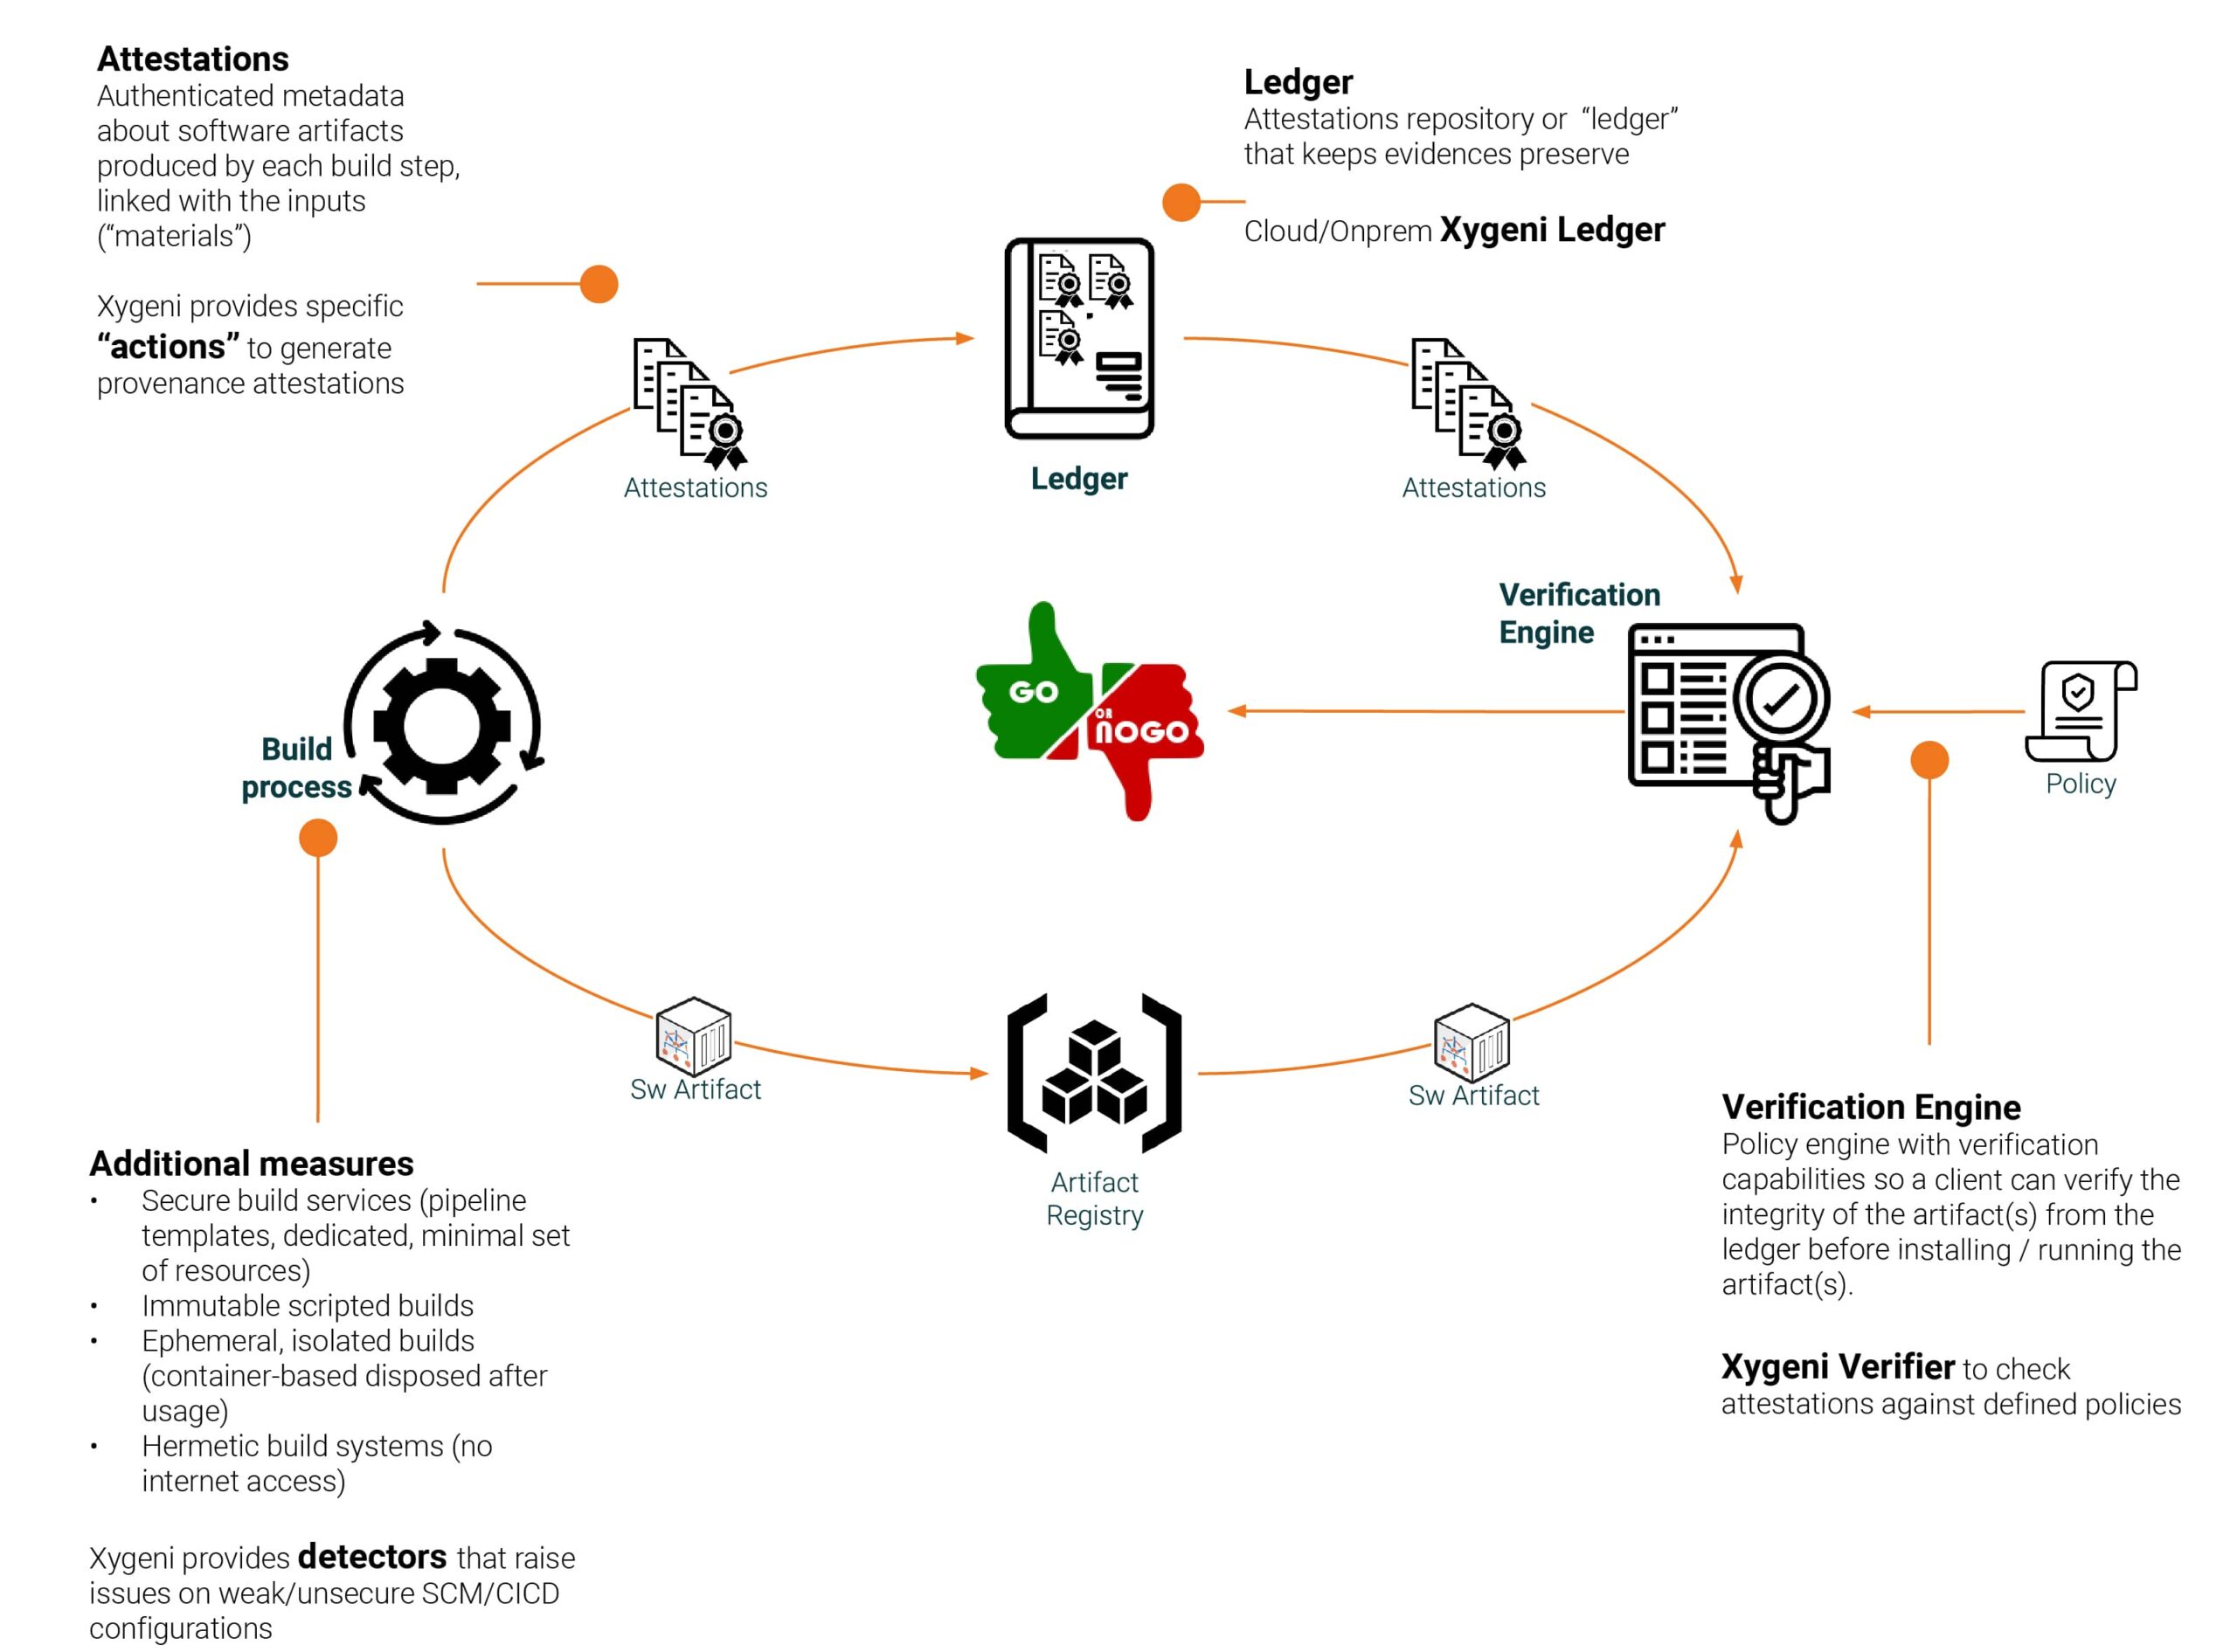
U Ciclu di Vita di Sviluppu di Software Sicuru (SDLC) esemplifica un approcciu olisticu, chì incorpora pratiche è principii di sicurezza in tutte e fasi di a creazione è di u sviluppu di u software. Trà queste, a fase di custruzzione hè particularmente cruciale. Hè quì chì u codice surghjente hè trasfurmatu in codice binariu, preparendu a strada per l'esecuzione. Sta fase hè cruciale per integrà a sicurezza in u software, chì implica un esame rigorosu di u codice per e vulnerabilità, l'applicazione di e pulitiche di sicurezza è assicurendu chì e cunsiderazioni di sicurezza sianu fundamentali, piuttostu chè pinsamenti retrospettivi.
U significatu di Build Security in Sviluppu di Software
Build security hè essenziale per a creazione di software sicuru, chì serve cum'è difesa proattiva contr'à e vulnerabilità potenziali è assicurendu a conformità cù standards. Questa tappa di u prucessu di sviluppu pone u più grande risicu per l'integrità è a cunfidenzialità di u codice. Una lacuna pò sparghje un software cumprumessu in ogni locu, rendendu imperativu a salvaguardia di sta fase per prutege l'utilizatori finali è mantene a fiducia è a conformità. Inoltre, a fase di custruzzione hè strumentale per mitigà i risichi assuciati à a catena di furnimentu di u software, induve e vulnerabilità in ogni parte ponu avè implicazioni diffuse. Enfatizendu build security pone e basi per l'innuvazione futura, permettendu à l'urganisazioni di evoluzione e so pratiche di sviluppu in modu sicuru.
Evidenzià e cunsequenze di u mondu reale
A criticità di a robustezza build security E misure sò illustrate vividamente da incidenti cum'è a violazione di SolarWinds Orion, a compromissione di Codecov Bash Uploader, l'incidentu Event-Stream, a violazione di dati Equifax, è in particulare, u Ledger Attack. Quessi esempi servenu cum'è ricordi evidenti di l'impatti di vasta portata di e sviste di sicurezza durante a fase di custruzzione, da a facilitazione di l'attacchi à a catena di furnimentu à l'esposizione di dati sensibili à grande scala.
L'attaccu di Ledger illustra una sfruttazione sofisticata di e vulnerabilità di a catena di furnimentu di u software, chì marca un avvenimentu significativu in u duminiu di a cibersigurtà. Iniziatu per mezu di un attaccu di spear phishing chì hà miratu u contu NPM di un anzianu impiegatu di Ledger, l'attaccanti sò stati capaci di publicà versioni maliziose di u strumentu di cunnessione di u software di Ledger. Sta violazione hà risultatu in a perdita di almenu $ 600,000 da i portafogli hardware di l'utilizatori. À u cuntrariu di l'attacchi diretti à u prucessu di custruzzione, questu incidente hà sfruttatu a fiducia riposta in e dipendenze di terze parti è in a catena di furnimentu di u software, sottolineendu e minacce sfumate chì affruntanu u sviluppu di software mudernu. A violazione ùn hà micca solu espostu l'impurtanza critica di assicurà e dipendenze di u software, ma hà ancu evidenziatu a necessità di cuntrolli d'accessu rigorosi, gestione di credenziali è u monitoraghju proattivu di i cumpunenti di terze parti. L'incidente di Ledger serve cum'è un ricordu severu di e potenziali cunsequenze di trascurà a sicurezza in a catena di furnimentu di u software è l'impurtanza di aduttà misure di sicurezza cumplete per prutege si contr'à attacchi diretti è indiretti.
Trà e più vaste è sofisticate di l'ultimi tempi, a violazione di SolarWinds Orion hà cercatu di sfruttà e vulnerabilità in u prucessu di compilazione di u software SolarWinds. L'attaccanti anu piantatu u codice male attraversu u sistema di compilazione durante u prucessu di aghjurnamentu di u software è l'anu mandatu à 18,000 clienti, cumprese e principali agenzie guvernamentali è corporazioni. Hà messu in risaltu quantu periculosi è ampi ponu esse tali attacchi à e catene di furnimentu.
Codecov hè un'applicazione per pruvà e misure di cupertura di codice chì sò state violate. L'attaccanti sò stati capaci di mudificà u so script Bash Uploader è di esfiltrà cù successu i dati da potenzialmente migliaia d'ambienti di clienti. Sta violazione mette dunque in risaltu cumu l'arnesi di compilazione ponu esse di risicu putenziale è prova chì l'integrità di i script è di l'arnesi di compilazione deve esse assicurata.
In u casu di l'incidentu Event-Stream, un pacchettu NPM assai pupulare hè statu cumprumessu. In questu pacchettu, un mantenitore originale hà datu u cuntrollu à un attaccante chì fingeva d'esse un mantenitore entusiastu. Più tardi, l'attaccante hà iniettatu un payload in u pacchettu chì hà una intenzione maliziosa, destinata à una piattaforma di criptovaluta particulare. Questu hè l'esempiu perfettu di un studiu di casu chì mostra u prufilu di risicu di e vulnerabilità di dipendenza è un livellu realisticu di verificazione chì una sucietà duveria realizà nantu à i pacchetti è i mantenitori di terze parti.
A violazione di dati di Equifax, ancu s'ella ùn hè micca strettamente una vulnerabilità in a fase di custruzzione, hè stata aggravata da a mancanza di aghjurnamentu di una biblioteca di terze parti chì duveria esse stata aggiornata è era vulnerabile (in questu casu, Apache Struts). Questu hà affettatu ben 147 milioni di persone. A violazione di Equifax hè, in ogni sensu, un racontu ammonitore nantu à a gestione di e dipendenze.
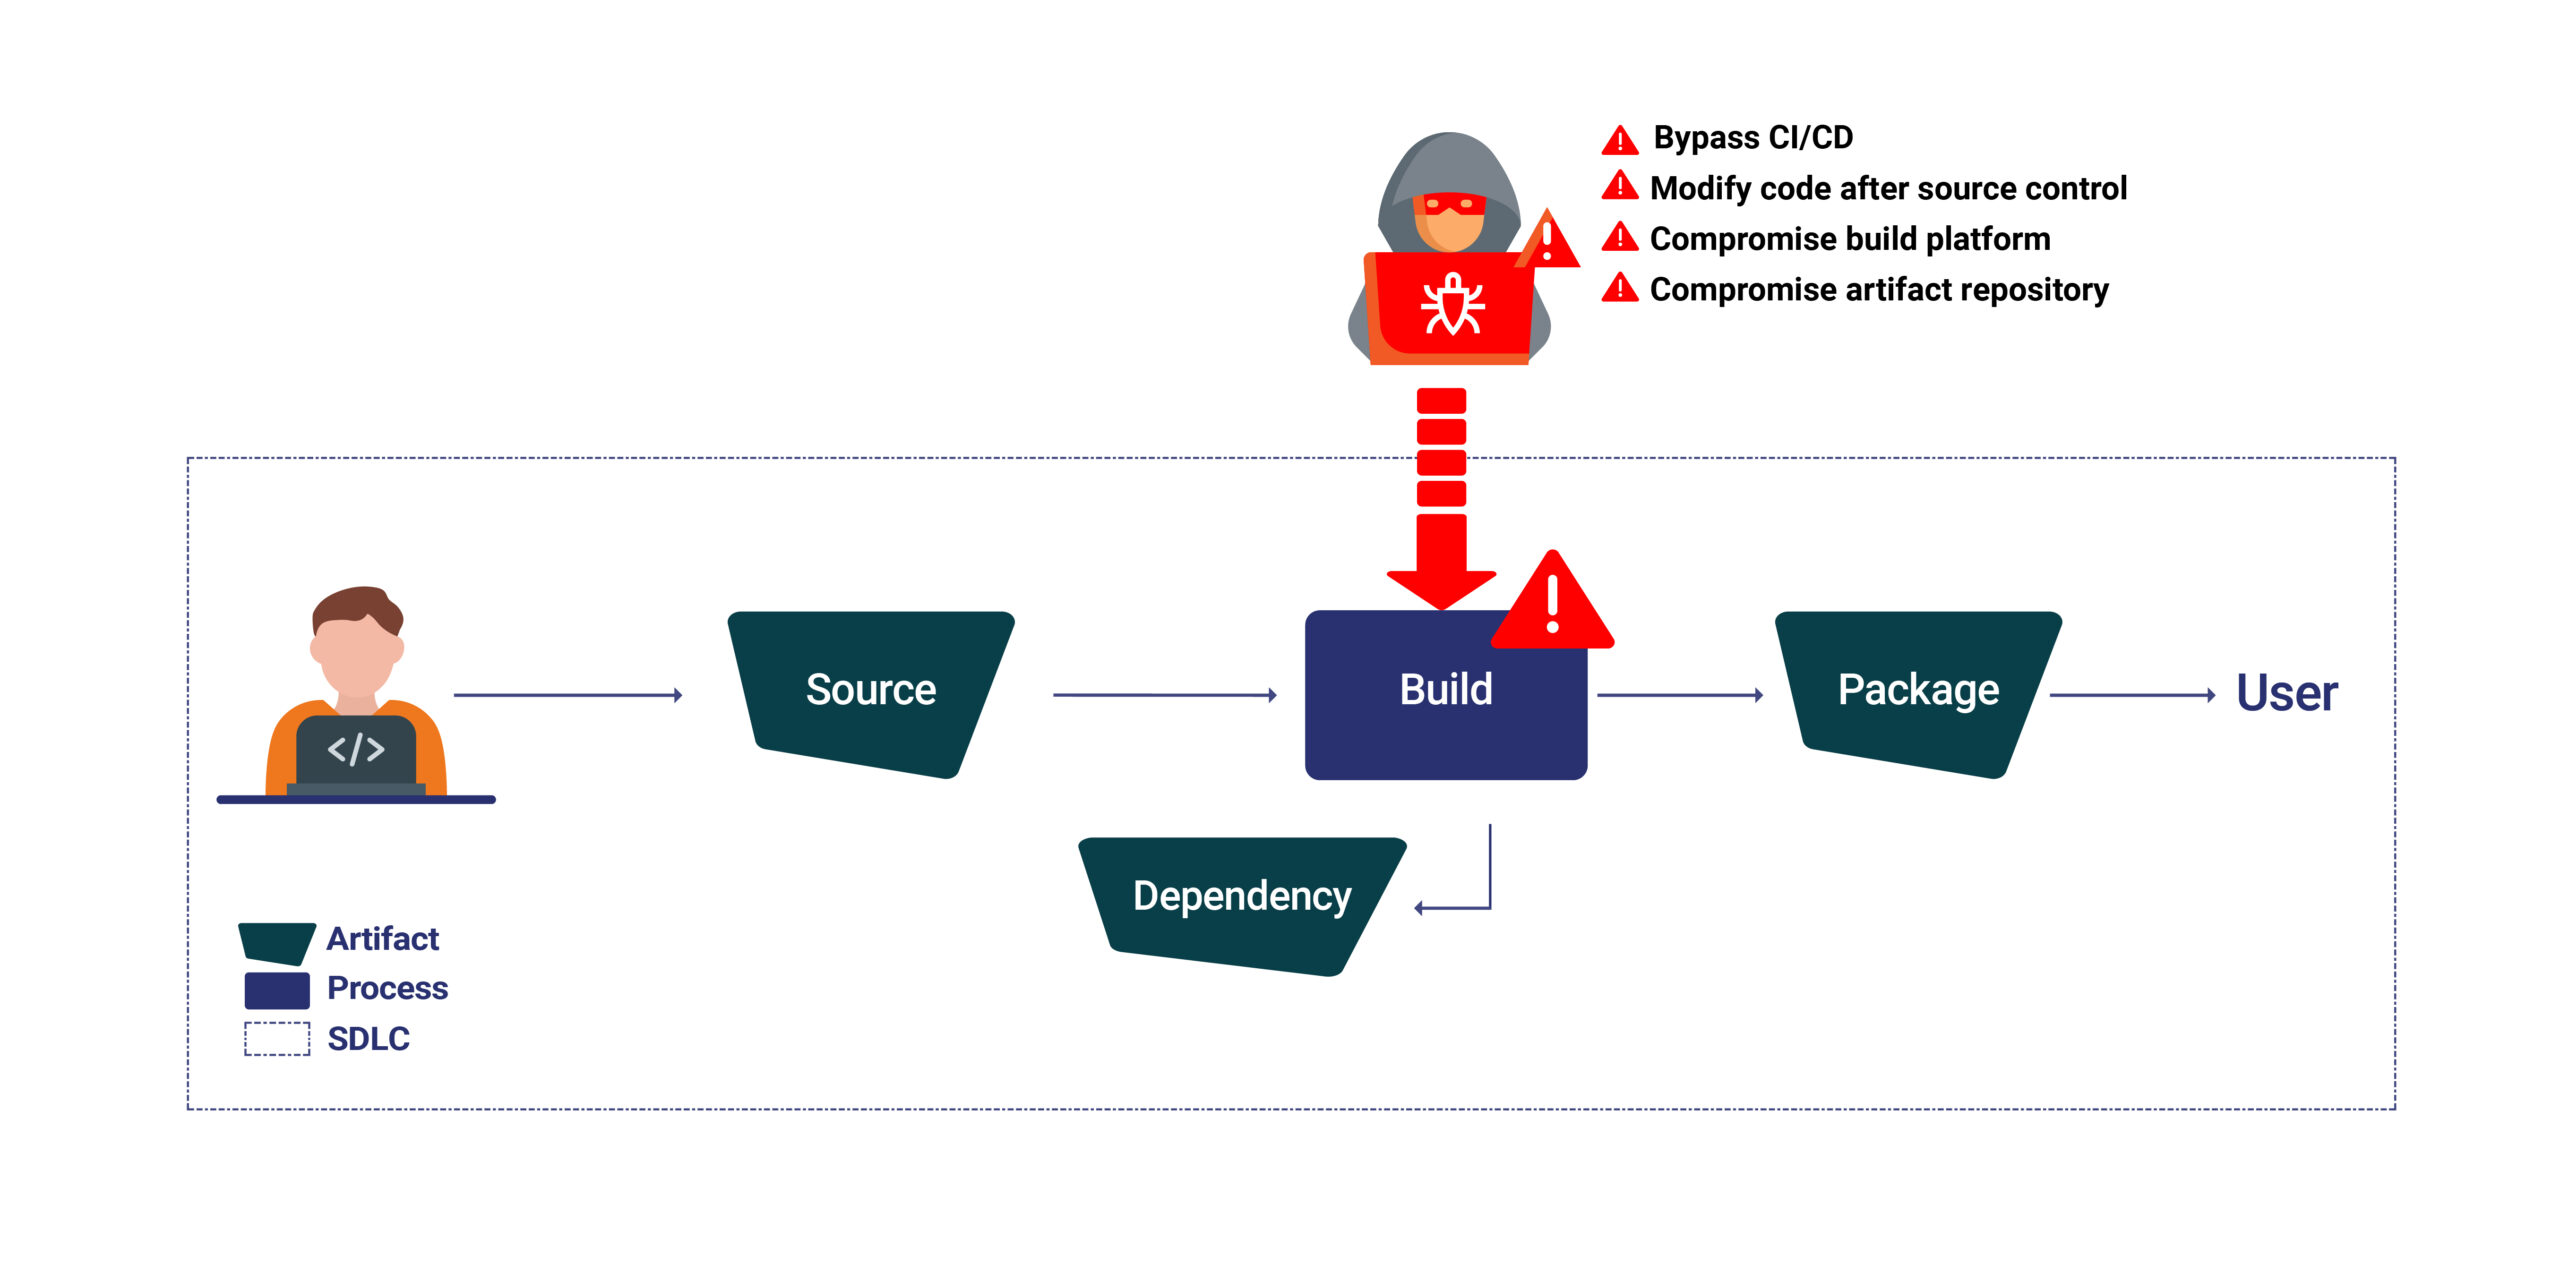
In a reta intricata di u sviluppu di software mudernu, a fase di custruzzione hè un puntu cruciale induve u codice surghjente hè trasfurmatu in software eseguibile. Sta fase ùn hè micca solu di compilazione, ma ancu di assicurà a sicurezza è l'integrità di u pruduttu finale. Ricunnosce e minacce cumuni affrontate durante sta fase hè di primura per mantene una robustezza. software supply chain securityPer un'analisi più approfondita di queste minacce è di strategie complete per a mitigazione, cunsiderate l'esplorazione di insights dettagliati nantu àMinacce di a catena di furnimentu di software in a fase di custruzzione.
Circundendu CI/CD Pipelines: Eludere e garanzie di CI/CD I prucessi permettenu à l'attaccanti d'injectà codice maliziosu direttamente in a custruzzione, saltendu i cuntrolli di sicurezza essenziali.
Mudificazione di u cuntrollu di u codice dopu à a surgente: Mudificazioni fatte à u codice surghjente dopu à so commitL'aghjurnamentu à u cuntrollu di a fonte pò introduce cambiamenti micca autorizati, minendu l'integrità di u software.
Cumprumessu u prucessu di custruzzioneA manipulazione diretta di u prucessu di custruzzione pò purtà à l'inserimentu di codice maliziosu, à a manumissione di a pruvenienza di a custruzzione o à l'interruzzione cumpleta di u prucessu.
Compromessi di i repositori di artefatti: L'accessu micca autorizatu à, o a manipulazione di, i repositori d'artefatti pò interrompe u prucessu di implementazione è introduce software cumprumessu in a catena di furnimentu.
Avvelenatu Pipeline Esecuzione (PPE): Una minaccia più prufonda
Avvelenatu Pipeline A vulnerabilità di esecuzione (PPE) si materializza quandu l'attaccanti manipulanu u prucessu di custruzzione, sia alterendu u CI/CD pipeline cunfigurazione direttamente (PPE direttu, o D-PPE) o mudificendu i fugliali pipeline riferimenti (PPE indirettu, o I-PPE). Tali attacchi ponu compromettere gravemente l'integrità di u software, rendendu vitali i meccanismi di rilevazione è prutezzione precoce.
Capisce e varianti di DPI
DPI diretti (D-PPE) si verifica quandu l'attaccanti cambianu u schedariu di cunfigurazione CI per eseguisce cumandamenti maliziosi in l'ambiente di compilazione, bypassendu standard protokolli di sicurezza.
DPI indiretti (I-PPE) si sviluppa per mezu di mudificazioni à i fugliali esterni pipeline cunfigurazioni, cum'è scripts, chì permettenu à l'attaccanti d'injectà codice maliziosu indirettamente.
Per cuntrastà ste minacce è vulnerabilità in a fase di custruzzione, un quadru utilizatu currettamente è a cunfurmità cù e migliori pratiche descritte da l'autorità cum'è u NIST devenu esse praticati. Tuttu ciò chì hè statu dettu sopra pò esse migliuratu per mezu di una applicazione è di a cunfurmità cù U Quadru di Sviluppu di Software Sicuru di u NIST (SSDF)), frà altre risorse, migliurà a vostra postura in i seguenti modi.
Essential Build Security Best Pratiche:
Codificazione sicura: Applicà e migliori pratiche di sicurezza di codificazione in tuttu u sviluppu. Identificà e vulnerabilità potenziali aduprendu strumenti di analisi di codice staticu u più avanti in u prucessu di custruzzione pussibule.
Analisi di a Cumposizione di u Software (SCA): Integra SCA strumenti cù i vostri CI/CD pipeline per scopre e dipendenze open-source aduprate in u software cù vulnerabilità cunnisciute è mantene aggiornate Lista di Materiali di u Software (SBOM).
Ambiente di custruzzione sicuru: Aduprate i cuntrolli d'accessu più forti chì puderanu limità i punti d'entrata micca autorizati in i servitori è i repositori di custruzzione.
Strumenti di monitoraghju cuntinuu in fondu, indicaria a scuperta di qualsiasi forma di attività suspetta in l'ambiente di custruzzione. Questu serà autenticatu è trasmessu in modu sicuru in u pipeline essendu firmatu cù una firma digitale. Diversi meccanismi di verificazione devenu esse stabiliti per assicurà l'autenticità di l'artefattu prima di u spiegamentu.
U putere di Build Attestations
E bone pratiche cum'è a codificazione sicura è l'ambienti di custruzzione sicuri sò di primura, ma cù Xygeni Build Security Soluzione, facenu precisamente questu. A nostra suluzione s'integra cù i vostri flussi di travagliu per dà un modu cumpletu di build security chì include u putere di attestazione.
Pensate à una attestazione di compilazione cum'è un documentu firmatu chì assicura l'autenticità è l'integrità di una compilazione. Hè esattamente ciò chì hè l'attestazione di compilazione: una cullezzione di metadati firmati crittograficamente chì documentanu i dettagli di u prucessu di compilazione. Quessi sò una spezia di guardie per u prucessu di compilazione è trattanu parechji vantaghji chì derivanu da i seguenti.
Trasparenza mejorata: L'Attestazione di Custruzzione garantisce chì ci sia fiducia da avè una chiara visibilità in l'ambiente di custruzzione, strumenti, cunfigurazioni è dipendenze aduprate in a custruzzione di a Custruzzione. Un tale ambiente trasparente inciterà a fiducia è forse a cullaburazione.
Verificazione in tuttu u Pipeline: L'attestazioni assicuranu chì per tutte e tappe di u CI/CD pipeline, da u codice surghjente à l'artefatti custruiti finali, l'autenticità pò esse verificata. Verifica chì ùn sò accadute modifiche micca autorizate durante u prucessu di custruzzione.
Fundazione più forte per monitorà è verificà: I dati dettagliati in l'attestazioni custruiscenu a basa per l'analisi cuntinua di a sicurezza durante u ciclu di sviluppu, chì permette di rilevà in modu proattivu qualsiasi pussibile vulnerabilità chì deve esse mitigata.
comu Xygeni Build Security Sfrutta l'attestazioni
Questu hè induve Build Security A suluzione piglia u cuncettu di Build Attestations Un passu in più cù l'automatizazione in piazza, è Xygeni face un passu gigante supplementu cù un approcciu più largu.
Automatizazione di a generazione di attestazione: Xygeni, induve a generazione di attestazione deve esse automatizata, per creà attestazione di sicurezza senza a necessità di intervenzione manuale, è in modu da furnisce una attestazione coerente in tutte e compilazioni.
Raccolta è almacenamentu sicuru di prove:Xygeni offre sicurezza per u modu in cui l'evidenza hè raccolta è almacenata. Raccoglie l'evidenza cù grande cura da ogni angulu di u prucessu di custruzzione. Archivia a cullezzione in a nostra infrastruttura di almacenamentu sicura, garantendu chì l'attestazione sia d'integrità.
Cuntrolli di Verifica Granulare: A nostra suluzione cuntrolla a verificazione, chì seguita monotonicamente. Fornisce un inseme di pulitiche configurabili; i cuntrolli ponu esse inclusi o omessi in u prucessu, aghjustendu quest'ultimu à i propri bisogni.
Rilevazione di minacce in tempu reale insightful: L'inseme cumpletu di funzioni di rapportu di Xygeni và oltre e semplici notificazioni di successu/fallimentu. U nostru sistema furnisce insights azzionabili in u vostru prucessu di custruzzione per aiutà vi à cunnosce è riparà e vulnerabilità potenziali in anticipu.
U Vantaghju Xygeni: Benefici di i quali pudete fidàvi
U lettu Xygeni Build Security, avete una mansa di vantaghji:
Fiducia è trasparenza migliorate: L'attestazione di custruzzione assicura chì tutte e parti interessate sianu presentate cun una visione chjara di u prucessu di custruzzione, è in u prucessu, a fiducia è a cullaburazione aumentanu.
Minimizà u risicu d'errori è vulnerabilità: A generazione è a verificazione automatizata di l'attestazione minimizanu u risicu d'errore è a vulnerabilità à u minimu umanamente pussibule, furnendu cusì a sicurezza in modu coerente in tutta a custruzzione. pipeline.
Qualità di u software migliorata: Uttene intelligenza arricchita nantu à e minacce è insights approfonditi per assicurà chì pudete furnisce prudutti software di qualità superiore è più sicuri.
Conformità simplificata: L'allineamentu di Xygeni cù e raccomandazioni NIST SP 800-204D simplifica i sforzi di cunfurmità.