






Table di cuntinutu
A transizione da e metodologie tradiziunali di sviluppu di software cum'è Waterfall à Agile è DevOps rapprisenta un cambiamentu marcatu versu approcci più efficienti, flessibili è collaborativi. À u core di sta evoluzione ci sò e pratiche di Integrazione Continua è di Distribuzione Continua, inseme cù una focalizazione fusionata nantu à a sicurezza, cunnisciuta cum'è DevSecOps—riscrivendu e regule è trasfurmendu u paisaghju di u sviluppu di software. Per e squadre chì cercanu modi per migliurà a qualità di u software, accelerà a consegna è infonde a sicurezza in i so pipelines, aduttendu u megliu per CI/CD e pratiche sò a chjave.
U significatu di CI/CD in u Sviluppu Modernu
CI/CD E migliori pratiche trasformanu u modu in cui e squadre di sviluppu eliminanu i bug, migliuranu a qualità di u software è acceleranu a consegna di l'aghjurnamenti automatizendu u viaghju da u codice. commit à u spiegamentu. Quandu hè armatu di sicurità da u principiu in DevSecOps, pone una basa solida per custruisce in modu efficiente applicazioni sicure.
Corsica Nazione CI/CD Prudenti pratichi
Integrazione Continua (CI): Una Pietra Angolare per a Qualità è a Velocità
Chì ghjè CI?
L'integrazione cuntinua hè a pratica di integrà spessu i cambiamenti di codice in un repositoriu spartutu, induve sò eseguiti testi automatizati, assicurendu una alta qualità di codice è una rilevazione precoce di bug.
Vantaggi di CI:
- Rilevazione precoce di bug: L'automatizazione di i testi permette l'identificazione precoce di i prublemi, riducendu i costi di riparazione successivi.
- Migliurazione di a qualità di u codice: Assicura chì u codice currisponde à a qualità standards prima di a fusione, cuntribuendu à una basa di codice stabile.
- Ciclu di Feedback più Rapidu: Fornisce à i sviluppatori un feedback immediatu, chì permette aghjustamenti rapidi.
Implementazione Continua (CD): Razionalizà a Distribuzione di Software
Chì ghjè un CD ?
U dispiegamentu cuntinuu automatizza a consegna di l'applicazioni in diversi ambienti, rendendu e funzionalità è e correzioni più recenti facilmente dispunibili per l'utilizatori.
Vantaghji di u CD:
- Prucessu di implementazione simplificatu: Minimizza l'errore umanu è accelera a preparazione per u mercatu.
- Pruduttività migliorata: Permette à i sviluppatori di fucalizza si di più nantu à l'innuvazione piuttostu chè nantu à i travaglii di implementazione.
- Frequenza di pubblicazione aumentata: Facilita u lanciu rapidu è efficiente di l'aghjurnamenti, rispondendu prontamente à e richieste di l'utilizatori.
Implementazione CI/CD E migliori pratiche per u successu
1. Pratiche di codificazione sicura
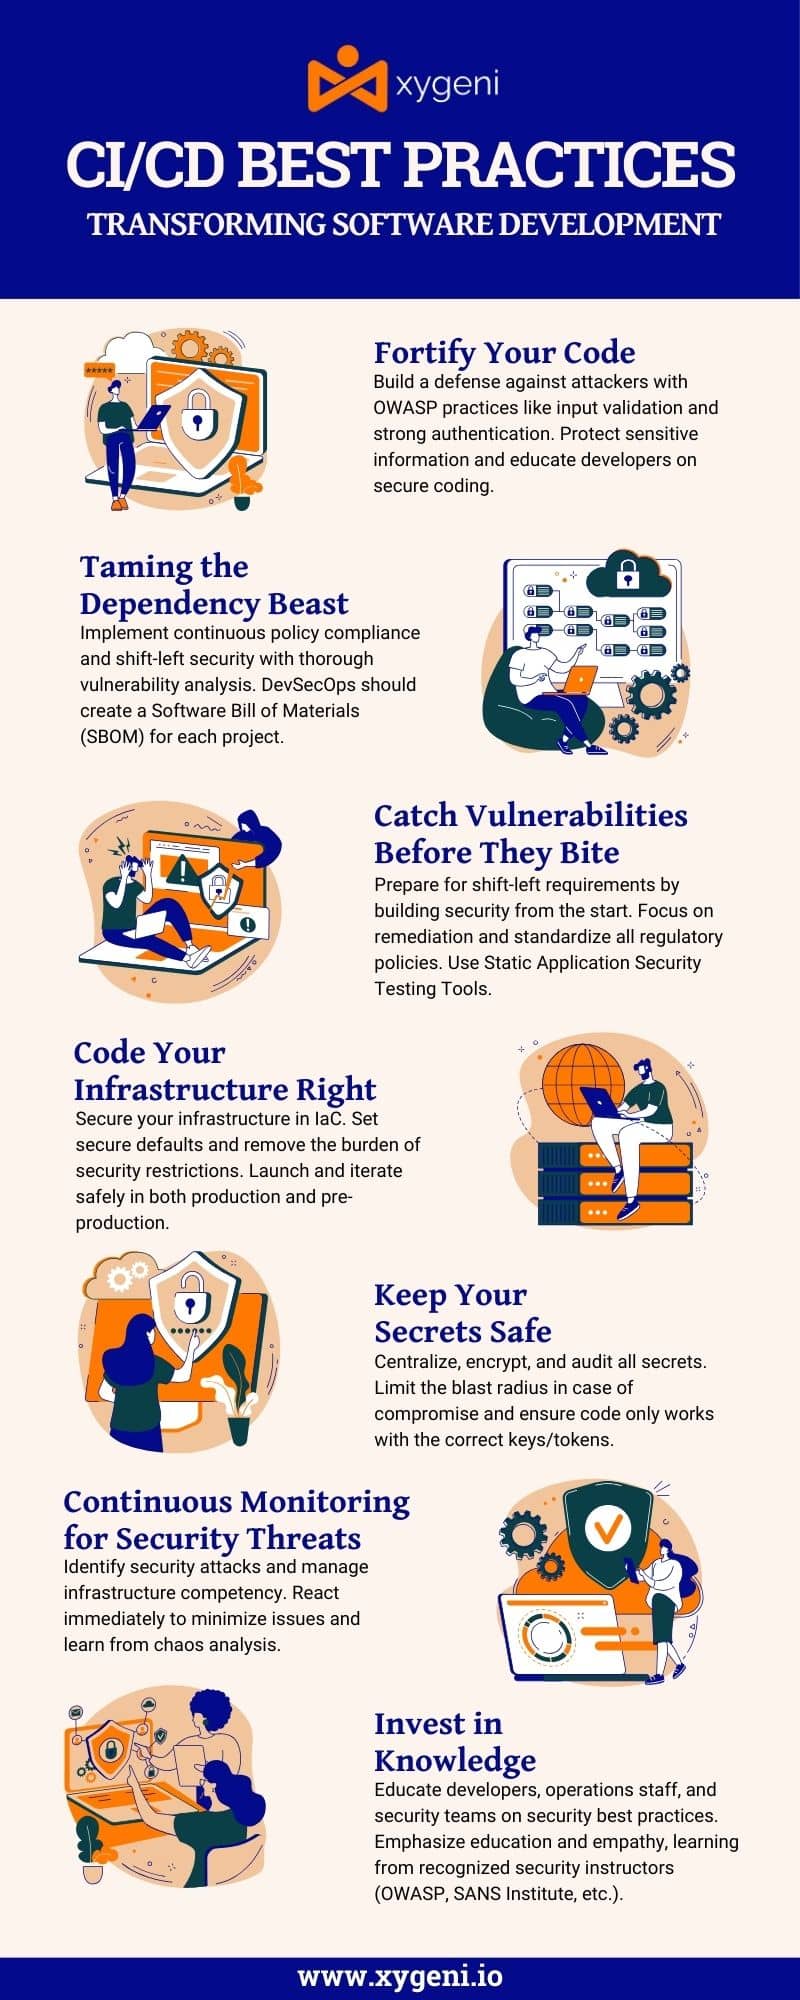
E pratiche di codificazione sicura sò fundamentali per u sviluppu di software robustu contr'à l'attacchi. Guida di Riferimentu Rapidu di e Pratiche di Codificazione Sicura OWASP serve cum'è un manuale cumpletu chì descrive e misure di sicurezza cruciali chì i sviluppatori devenu implementà in tuttu u ciclu di sviluppu di u software.
E pratiche chjave includenu:
- Validazione di l'input: Verificate tutti i dati entranti, cumprese e richieste GET è POST, i cookies è i dati da sistemi esterni, per impedisce attacchi di iniezione cum'è SQL injection.
- Codifica di output: Assicuratevi chì i dati in uscita per i navigatori o altri sistemi sianu codificati per impedisce difetti d'iniezione cum'è Cross-Site Scripting (XSS), trattendu tutti i dati in uscita cum'è dati letterali, micca codice eseguibile.
- Autentificazione è Gestione di Password: I prucessi d'autentificazione sicuri è a gestione di e password sò vitali. Aduprate funzioni di hash crittografiche forti cù un sale longu per u almacenamentu di e password per impedisce l'attacchi di forza bruta.
- Gestione di l'errori è di l'eccezioni: L'errori è l'eccezioni devenu esse trattati in modu uniforme per impedisce à l'attaccanti di raccoglie informazioni di u sistema per mezu di missaghji d'errore.
- Gestione di a cunfigurazione: Gestisce in modu sicuru a cunfigurazione di u sistema è di l'applicazione per impedisce a fuga d'infurmazioni.
- Prutezzione di i dati sensibili: A gestione sicura di e dati sensibili, cum'è l'infurmazioni finanziarie, sanitarie è persunali, hè imperativa.
- Analisi XML: Assicuratevi chì XML sia trattatu in modu sicuru, postu chì hè largamente utilizatu in l'applicazioni web è pò espone li à attacchi.
- Prutezzione di i fugliali è di e risorse: Prutegge l'accessu à i sistemi di fugliali è à e risorse per impedisce l'accessu micca autorizatu à i fugliali è i cartulari sensibili.
- Sicurezza di i missaghji: Cumunicazione sicura di i missaghji, in particulare quandu si usa XML per i prucessi cummerciali.
- Prutezzione di i Dati: Implementà una prutezzione forte per i dati sensibili durante u almacenamentu è u trasportu.
2. Gestione di a Dipendenza
A gestione di e dipendenze hè un compitu criticu di sviluppu di software chì implica u seguimentu di e biblioteche è di i pacchetti esterni da i quali dipende u vostru prughjettu, è l'aghjurnamentu quandu hè necessariu. Hè cusì chì e squadre di prughjettu mantenenu i cumpunenti aggiornati è sicuri, riducendu u risicu di vulnerabilità è pruteggendu si da l'attaccanti. Data a cumplessità è a natura interconnessa di u software d'oghje, un unicu cumpunente obsoletu o vulnerabile pò minà a sicurezza di tutta l'applicazione. Strumenti cum'è Xygeni CI/CD Sistemi è aderenza à E linee guida di u NIST nantu à software supply chain security sò pratiche critiche.
Implementazione di una Gestione Efficace di e Dipendenze
- Scansione automatizata di vulnerabilità: Strumentu cum'è Sicurezza Open-Source Xygeni furnisce una scansione automatizata di e dipendenze di u prugettu contr'à e basi di dati di vulnerabilità cunnisciute (cum'è a Base di Dati Naziunale di Vulnerabilità [NVD]). Hè essenziale rilevà queste vulnerabilità u più prestu pussibule.
- Monitoraghju cuntinuu: Monitorà continuamente e dipendenze per e nuove vulnerabilità, micca solu à u mumentu di u sviluppu, ma per tuttu u ciclu di vita di l'applicazione. Questu pò esse integratu in u CI/CD pipeline dunque hè sempre un passu avanti di e vulnerabilità emergenti.
- Gestione automatizata di patch: Aduprate un strumentu chì ùn solu identifica e vulnerabilità, ma automatizeghja ancu u prucessu di aghjurnamentu di una dipendenza à una versione più sicura. Riduce u travagliu manuale cuntinuu di mantene e dipendenze aggiornate.
- Attuazione di a pulitica: Implementate pulitiche strette quandu si tratta di dipendenze di terze parti. Questu hè un ottimu modu per riduce u risicu di utilizà biblioteche obsolete o licenze scadute. Implicate chì e nuove dipendenze devenu esse sottumesse à revisioni di sicurezza approfondite. Applicate strettamente chì ùn pudete micca aduprà biblioteche cù vulnerabilità cunnisciute. Ùn pudete ancu aduprà una biblioteca chì hà una licenza scaduta o altrimenti micca conforme. Aduprate strumenti chì ponu fà rispettà ciò chì hè statu dettu sopra. Puderanu salvà vi tranquillamente da voi stessi è da i vostri pari da l'introduzione di pacchetti in i vostri prughjetti chì ponu esse risicati o micca conformi.
- Lista di Materiali di u Software (SBOM): Crea è mantene un SBOM (Distinta di Materiali di Software) per ogni prughjettu per documentà ogni cumpunente di terze parti, a so versione è tutte e dipendenze. Questu inventariu cumpletu migliora a trasparenza è permette risposte rapide à e vulnerabilità divulgate. Automatizazione SBOM A generazione è a manutenzione assicuranu una precisione cuntinua è informazioni aggiornate. Per l'urganisazioni chì cercanu di migliurà a so postura di sicurezza è a so conformità, strumenti chì simplificanu SBOM établissement sò un investimentu preziosu.
- Formazione è Sensibilizazione di i Sviluppatori: Educà i sviluppatori nantu à l'impurtanza di a gestione di e dipendenze è ancu di e migliori pratiche di codificazione sicura. A sensibilizazione pò purtà à una megliu risoluzione.ciscreazione di ioni in a scelta è a gestione di cumpunenti di terze parti.
- Isolamentu di dipendenza: Quandu hè pussibule, e dipendenze devenu esse isolate per minimizà l'impattu di una vulnerabilità potenziale. Tecniche cum'è a containerizazione ponu aiutà à limità un exploit da ghjunghje fora di un cumpunente vulnerabile.
3. Test di Sicurezza di l'Applicazione Statica (SAST)
Test di Sicurezza di l'Applicazione Statica (SAST) valuta a sicurezza di l'applicazione analizendu u codice à un livellu cusì granulare chì hè capace di identificà mudelli o sequenze chì ponu suggerisce a presenza di codice maliziosu. SAST E suluzioni facenu ancu tuttu ciò chì facenu l'arnesi tradiziunali - verificà l'iniezione SQL, u scripting cross-site (XSS), i buffer overflow, ecc. Integranduli direttamente in l'Integrazione Continua/Distribuzione Continua (CI/CD e migliori pratiche) pipeline, l'urganisazioni ponu sfruttà a putenza di l'automatizazione per esaminà continuamente e so basi di codice per segni d'inserzione maliziosa, subitu dopu l'introduzione di cambiamenti di codice. Questu permette à i sviluppatori di riceve feedback rapidamente nantu à qualsiasi vulnerabilità o minaccia di sicurezza potenziale, è di piglià i passi necessarii per riparà qualsiasi vulnerabilità o altre discrepanze di codice chì risultanu da un cumpurtamentu maliziosu prima chì questi prublemi possinu esse spargugliati in tuttu u software di u quale stanu per diventà parte. Questu migliora assai a sicurezza è l'integrità di u software stessu, un sviluppu chì - in questi ghjorni di "muoviti veloci è rompe e cose" - hè assai rinfrescante.
Cumu u NIST vede SAST
L'Istitutu Naziunale di Standards and Technology (NIST) hà ricunnisciutu l'impurtanza di l'integrazione di strumenti di test di sicurezza, cumpresi SAST, in u prucessu di sviluppu. Publicazioni NIST cum'è Publicazione Speciale NIST 800-53 nantu à i cuntrolli di sicurezza è di privacy sustenenu l'usu di strumenti automatizati chì ponu monitorà è analizà continuamente u codice per e vulnerabilità è suggerenu chì SAST l'arnesi devenu esse "integratu cum'è parte di u prucessu di sviluppu / flussu di travagliu di l'urganizazione per identificà è gestisce e vulnerabilità di u software."
Risorse di l'OWASP nantu à SAST
U Prughjettu di Sicurezza di l'Applicazioni Web Aperte (OWASP) sottolinea ancu u valore di SAST in e so risorse è guide. A Guida di Revisione di u Codice OWASP s'immerge in cumu SAST L'arnesi ponu esse aduprati per rivedere u codice in prufundità, rilevendu i prublemi di sicurezza potenziali chì e revisioni manuali puderanu mancà. L'OWASP ricumanda di aduttà SAST strumenti u più prestu pussibule in u ciclu di sviluppu di u software per rilevà e vulnerabilità u più prestu pussibule, ciò chì s'allinea cù l'approcciu di sicurezza shift-left - spustà a cunsiderazione di sicurezza à u puntu u più prestu pussibule in u prucessu di sviluppu.
prestazione di SAST Integrazione in CI/CD Prudenti pratichi
- Rilevazione precoce: Identificà e vulnerabilità à l'iniziu di u prucessu di sviluppu risparmia u costu è u sforzu richiesti per a riparazione.
- Feedback di i sviluppatori: U feedback immediatu à i sviluppatori nantu à a postura di sicurezza di u so codice aiuta i vincitori di a sicurezza incuragendu l'adopzione di pratiche di codificazione sicure.
- Conformità è Gestione di Risichi: Assicura chì u codice sia testatu per e vulnerabilità prima di u spiegamentu, assicurendu efficacemente chì l'urganisazioni sianu capaci di rispettà e regulazioni. standards.
- Assicuranza di Sicurezza Automatizzata: L'assicurazione di sicurezza automatizata impedisce chì qualsiasi linea di codice ùn sia micca analizzata, assicurendu chì CI/CD pipeline hè un mecanismu di sviluppu sicuru è affidabile.
4. Infrastruttura cum'è Codice (IaC) Sicurezza
Infrastruttura cum'è Codice (IaC) a sicurità hè una pratica critica di applicazione di e migliori pratiche di sicurità à i script è e definizioni chì gestiscenu è cunfiguranu l'infrastruttura. A velocità à a quale IaC permette u provisioning è a cunfigurazione di l'infrastruttura richiede chì sti scripts ùn introducinu micca debulezze di sicurezza - strumenti automatizati ponu scansà IaC mudelli per cunfigurazioni errate o non cunfurmità cù e pulitiche di sicurezza, impedendu chì queste vulnerabilità sianu implementate in ambienti in diretta.
Per una cunniscenza più approfondita di e sfumature di a sicurezza di a so Infrastruttura cum'è Codice (IaC) prucessi è per esplorà e migliori pratiche cumplete al di là di ciò chì hè descrittu quì, leghjite l'articulu cumpletu Assicurà l'infrastruttura cum'è codice.
5. Gestione di i Sicreti
A gestione di i sicreti hè una cumpunente critica di a gestione sicura di l'applicazioni è di l'infrastruttura, chì risponde à a necessità di prutege e chjave, i gettoni, e password è altri dati sensibili da l'accessu micca autorizatu è e violazioni. A Scheda di Trucchi di Gestione di Sicreti OWASP furnisce una guida cumpleta à e migliori pratiche per gestisce efficacemente queste informazioni sensibili. Eccu un riassuntu di i punti chjave è di e raccomandazioni di a guida, chì mette in risaltu a so impurtanza in u cuntestu più largu di a sicurezza. CI/CD e migliori pratiche.
Raccomandazioni chjave da a Scheda di Cheat di Gestione di Secrets di OWASP
- Archiviazione Centralizzata di Sicreti: A centralizazione di u almacenamentu di i sicreti in un sistema persunalizatu è sicuru hè essenziale. Questa simplificazione include, ma micca solu, i compiti di gestione cum'è a rotazione è u cuntrollu d'accessu, è riduce a pussibilità chì i sicreti sianu esposti in u codice o in i logs.
- Control di Accessu: Pulitiche strette di cuntrollu d'accessu devenu esse implementate per assicurà chì solu l'entità autorizate abbianu accessu à i sicreti. Quessi includenu ancu l'utilizatori umani è i prucessi automatizati. L'accessu deve esse basatu annantu à u principiu di u minimu privilegiu assicurendu chì l'entità ricevanu i permessi chì necessitanu per cumpiendu e so funzioni.
- Rotazione di i Secreti: Per minimizà u risicu di cumprumissione, a rotazione regulare di i sicreti hè essenziale. I mecanismi automatizati per a rotazione di e chjave ponu assicurà chì queste sianu aggiornate periodicamente o secondu l'eventi, cum'è quandu ci hè una violazione o un licenziamentu di un impiegatu.
- Audit Trails: In quantu à l'accessu è a rilevazione micca autorizati, a priservazione di tutte e tracce di audit per l'attività nantu à i sicreti hè cruciale. I registri di audit devenu ancu esse capace di rivelà precisquale hè statu accessu à u sicretu è à quale ora per avè l'infurmazioni necessarie quandu si investiganu l'incidenti di sicurezza.
- Crittografia di i sicreti: À u minimu, i sicreti devenu esse criptati in transitu è in riposu. E tecniche di crittografia forti sò aduprate per assicurà chì una violazione ùn espone micca i sicreti sottostanti ancu s'è si riesce à ottene un accessu illegale.
- Sicreti in u Codice Surghjente: L'archiviazione di secreti direttamente in u codice surghjente o in i sistemi di cuntrollu di versione hè assai sconsigliata. Invece, hè megliu iniettà questi in l'applicazioni durante a so esecuzione da strumenti è servizii di gestione di secreti sicuri.
- Prucedura di rompe u vetru: Un prucessu di "rottura di vetru" permette di recuperà i sicreti durante situazioni d'emergenza mentre si traccia sempre qualsiasi accessu via una traccia di audit. In questu modu, l'operazioni ponu cuntinuà ancu quandu i meccanismi d'accessu nurmali sò stati compromessi senza necessariamente eludere i protokolli di sicurezza..
6. Monitoraghju è Feedback chì hè cuntinuu
U monitoraghju cuntinuu implica u monitoraghju di l'applicazioni è di l'infrastrutture in tempu reale per identificà è risponde à e minacce di sicurezza. Questu hè essenziale per rilevà situazioni induve ci puderebbe esse una violazione o sfruttamentu di vulnerabilità. Includenu strumenti chì ponu monitorà attività inusuali, tene registri nantu à l'eventi di sicurezza di l'infurmazioni è furnisce alerti rapidi chì permettenu una risposta rapida à l'incidenti. NIST è ancu u Istitutu SANS hà furnitu raccomandazioni riguardu à modi efficaci di monitoraghju chì richiedenu revisioni è aghjurnamenti regulari basati nantu à i dati ottenuti da u monitoraghju.
7. Furmazione di Sicurezza più Sensibilizazione
Sessioni di furmazione frequenti di e squadre di sviluppu, prugrammi di sensibilizazione di u persunale operativu è di e squadre di sicurezza permettenu a custruzzione di una cultura di sicurezza in una urganizazione. Questu assicura chì tutti i membri sianu familiarizati cù e nuove minacce in materia di sicurezza, capiscenu a rilevanza di i cuntrolli di sicurezza è anu e cumpetenze per implementalli quandu hè necessariu. Include cuntenuti dettagliati cum'è i corsi educativi di OWASP è ancu quelli di u SANS Institute nantu à temi cum'è a furmazione di sensibilizazione à a sicurezza.
Fendu cusì, l'urganisazioni assicureranu i so prucessi di sviluppu di software (rendenduli micca solu più efficaci ma ancu più efficienti) intrecciendu prufundamente queste pratiche in u CI/CD pipeline.
L'impurtanza di implementà CI/CD E migliori pratiche in u sviluppu di software si estendenu assai al di là di a simplificazione di i prucessi di sviluppu o di l'ottimizazione di l'efficienza; hè una petra angulare per assicurà u ciclu di vita di u sviluppu di u software contr'à una seria di minacce sofisticate. Esempi recenti è reali di vulnerabilità in CI/CD pipelines - cumpresi quelli incontrati da GitLab è PyTorch - servenu cum'è putenti ricordatori di e sfide di sicurezza chì l'urganisazioni affrontanu in u cumplessu paisaghju digitale d'oghje.
Per esempiu, i dettagli di u GitLab CI/CD pipeline compromessi, cum'è publicatu in u Blog di Ricerca di u Gruppu NCC, sottolineanu cumu e piccule sviste di cunfigurazione - cum'è l'abusu di a bandera "-privilegiata" di Docker o l'offuscazione di i sicreti - permettenu vulnerabilità di sicurezza critiche, cumprese l'equalizazione di privilegi è l'accessu micca autorizatu à l'infurmazioni sensibili. Quessi incidenti sottolineanu l'impurtanza critica di a tenuta ermetica CI/CD pipeline cunfigurazione; l'accessu à i Runner "necessariu", u cuntrollu attentu di e variabili d'ambiente definite da u runner è l'associazione giudiziosa di i Runner - per prughjettu o gruppu - sò solu trè di e numerose pulitiche chì, se applicate robustamente, averebbenu riduttu dramaticamente u risicu.
A catena di furnimentu PyTorch, cum'è descritta in SecurityWeek, dimostra una nova classa di CI/CD attaccu chì mira à tempu intere catene di furnimentu di software - in questu casu, per mezu di a publicazione illecita di binari PyTorch maliziosi - mentre sfrutta i corridori auto-ospitati di GitHub Actions per arrubà sicreti sensibili. Questu esempiu sottolinea u bisognu cruciale di santità è isolamentu di CI/CD ambienti, prucessi d'approvazione diligenti per CI/CD cuntributi, è un scrutiniu particulare per i cuntributi d'origine esterna pull requests, per limità simultaneamente l'accessu micca autorizatu è prutege contr'à e vulnerabilità di a catena di furnimentu.
A lezziò da ognunu di sti incidenti hè chjara: chì u sviluppu di software, da una perspettiva di sicurezza, ùn hè micca un scopu, ma un percorsu; unu chì esige attenzione, adattazione è miglioramentu cuntinui è incessanti. In breve, l'adozione di e migliori pratiche in CI/CD pipelines hè essenziale per una produttività è una efficienza più nitide, è ancu più impurtante, per assicurà chì a difesa più vitale di u software mudernu - un attaccu ben sviluppatu - cuntinueghja à superà un inseme di avversarii in evoluzione.
Integrendu in modu intelligente è cumpletu e misure di sicurezza direttamente in u sviluppu è u spiegamentu pipeline, l'urganisazioni ponu ottene è mantene un ciclu di vita di sviluppu di software più resistente, sicuru è infine affidabile.
Forse in nisun locu questu hè più veru chè quandu l'urganisazioni naviganu à traversu l'innumerevuli cumplessità di u sviluppu di software mudernu, induve a ricumpensa per u successu ùn hè nunda di menu chè un differenziatore glubale è cumpetitivu. Attraversu a pratica essenziale di integrà misure di sicurezza robuste direttamente in CI/CD pipelines, l'esperienza vissuta di a vulnerabilità in u mondu reale è e misure proattive chì l'urganisazioni ponu piglià per impediscela offrenu micca solu cunfortu, ma un inseme preziosu di prossimi passi.
Fighjate a nostra Dimostrazione Video
