






E squadre di cibersecurità gestiscenu migliaia di vulnerabilità ogni mese, è dà priorità à quelle da riparà prima pò esse eccessiva; hè quì chì Puntuazione CVSS ghjoca un rolu vitale. U Sistema di Puntu di Vulnerabilità Cumunu (CVSS) standarddefinisce cumu si misuranu i risichi, facendu Puntuazione CVSS coerente in tutti i prughjetti. Inoltre, aduprendu un Calculatrice CVSS o un Calculatrice di puntuazione CVSS, e squadre di sicurezza ponu traduce rapidamente i dati di vulnerabilità cumplesse in risultati chjari è paragunabili chì permettenu una riparazione più intelligente è più rapida.
Chì ghjè u puntu CVSS è perchè hè impurtante
lu Puntuazione CVSS hè un mondu ricunnisciutu standard sviluppatu da PRIMU.org per valutà a gravità di e vulnerabilità di sicurezza.
I punteggi varianu da 0 à 10, induve numeri più alti indicanu difetti più critichi:
| Puntu CVSS | Severità |
|---|---|
| 0.0 | None |
| 0.1-3.9 | Low |
| 4.0-6.9 | Medio |
| 7.0-8.9 | High |
| 9.0-10.0 | Scritte |
Per e squadre DevSecOps, sti numeri aiutanu à dà priorità à a riparazione. Una vulnerabilità cù un puntuatu CVSS di 9.8, per esempiu, puderia richiede attenzione immediata, mentre chì una valutata 3.5 puderia aspittà u prossimu ciclu di mantenimentu.
Mentre CVSS stima i danni pussibuli chì una falla puderia causà, ùn indica micca se l'attaccanti a sfruttanu in ambienti reali. Capisce sta differenza hè essenziale per a prioritizazione di i rischi reali.
Cumu funziona u puntu CVSS
In pratica, u quadru di puntuazione CVSS usa trè gruppi di metriche per valutà diversi aspetti di una vulnerabilità. Ogni gruppu, dunque, definisce cumu si cumporta u prublema, da a so sfruttabilità à u so impattu potenziale nantu à i sistemi è i dati. Inoltre, una calculatrice di puntuazione CVSS affidabile rende stu prucessu sia ripetibile sia trasparente. Di cunsiguenza, i prufessiunali di a sicurezza ponu cumunicà a gravità di u risicu più chjaramente è dunque mantene una prioritizazione coerente in tutte e squadre.
Metriche di basa:
Quessi descrivenu e qualità intrinseche di una vulnerabilità chì restanu custanti in u tempu è in l'ambienti.
Isempia incrudunu:- Vettore d'Attaccu (AV): L'attaccu pò esse realizatu à distanza o solu lucalmente?
- Cumplessità d'attaccu (CA): Quantu hè faciule à sfruttà?
- Privilegii richiesti (PR): L'attaccante hà bisognu di accessu previ?
- Interazione cù l'utilizatore (UI): Richiede à un utilizatore di cliccà o apre qualcosa?
- Impattu (CIA): Cumu affetta a cunfidenzialità, l'integrità è a dispunibilità.
Metriche Tempurali:
Quessi aghjustanu u puntuatu secondu e cundizioni di u mondu reale cum'è:- Maturità di u codice di sfruttamentu: U codice di exploit publicu hè dispunibule?
- Livellu di Rimediazione: Hè digià stata publicata una correzione o una patch?
- Fiducia di u rapportu: Quantu affidabile hè u rapportu di vulnerabilità?
Metriche Ambientali:
Quessi adattanu u puntuatu à a cunfigurazione specifica di a vostra urganizazione, per esempiu, se u sistema vulnerabile gestisce dati sensibili o si trova daretu à forti difese di rete.
Ogni fattore cuntribuisce à u puntuatu finale per mezu di un standardformula izzata, chì face di CVSS un riferimentu coerente per paragunà e vulnerabilità trà i prudutti è l'ecosistemi.
Usendu una Calculatrice CVSS (Passu à Passu)
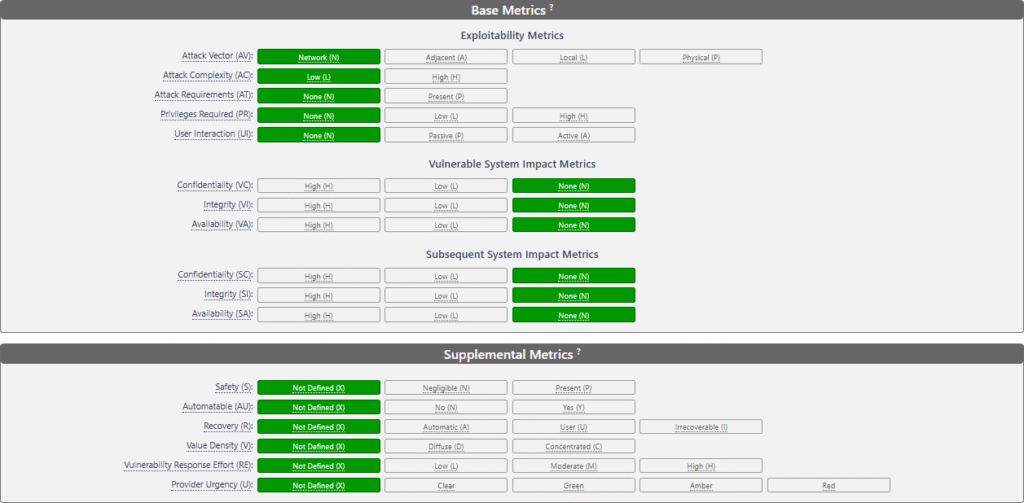
Ùn avete bisognu di calculà e formule manualmente, pudete aduprà calculatrici di punteggi CVSS in linea cum'è PRIMA calculatrice CVSS v4.0 o di u Calculatrice NVD CVSSQuesti strumenti simplificanu u puntuatu CVSS è assicuranu chì a vostra calculatrice CVSS pruduce risultati coerenti è paragunabili in diversi ambienti.
Eccu un passaghju simplice:
- Selezziunate a versione CVSS: A maiò parte di l'avvisi oghje utilizanu CVSS v3.1 o v4.0.
- Riempite e metriche di basa: Sceglite l'opzioni per Vettore d'Attaccu, Cumplessità, Privilegi è Impattu.
- Aghjunghje dati tempurali: Includite s'ellu ci sò exploit o patch dispunibili.
- Aggiustate i fattori ambientali: Riflette a sensibilità o l'esposizione di a vostra propria infrastruttura.
- Calculate: U strumentu restituisce istantaneamente un puntuatu trà 0.0 è 10.0.
Esempiu: Paragone di dui punteggi CVSS (9.8 vs 5.6)
Per vede cumu un Calculatrice di puntuazione CVSS funziona in a vita reale, paragunemu duie vulnerabilità aduprendu CVSS v3.1 metrici.
1. Vulnerabilità critica: Esecuzione di codice remota (CVSS 9.8)
| Metrica | Value | Spiegazione |
|---|---|---|
| Vettore Attaccu | Network | Sfruttabile à distanza |
| Cumplessità d'Attaccu | Low | Nisuna cundizione particulare hè necessaria |
| Privilegi Obligatori | None | L'attaccante ùn hà bisognu di contu |
| Interazzione cù l'Usuariu | None | Exploit cumpletamente automatizatu |
| Impattu di a cunfidenzialità | High | Dati sensibili esposti |
| Impattu di l'integrità | High | I dati ponu esse mudificati |
| Impattu di a dispunibilità | High | Interruzzione di u serviziu pussibule |
Questu esempiu illustra cumu a calculatrice CVSS trasforma e metriche qualitative in risultati quantitativi, rinfurzendu u valore di un puntuatu CVSS precisu durante e valutazioni di sicurezza.
Puntu CVSS calculatu: 5.6 (Mediu)
In a maiò parte di i casi, e squadre di sicurezza gestiscenu i bug lucali di escalazione di privilegi durante l'aghjurnamenti pianificati perchè affettanu soprattuttu i sistemi spartuti è raramente richiedenu correzioni urgenti.
Purtà si:
Ancu s'è i dui difetti sò CVE validi, u Puntuazione CVSS distingue chjaramente a so urgenza.
Ma ricordate, un 9.8 CVSS cù bassa sfruttabilità (EPSS 0.02) puderia esse menu periculosu in pratica chè un 5.6 CVSS què hè essendu sfruttatu attivamente (EPSS 0.85).
Hè per quessa chì l'accoppiamentu di CVSS cù EPSS è accessibilità vi assicura di riparà ciò chì importa veramente.
Calculatrice di Puntuazione CVSS in Pratica
A Calculatrice CVSS rende a valutazione di u risicu ripetibile è trasparente. Aiuta à cumunicà a gravità di i prublemi à l'attori non tecnichi è à mantene una priorità coerente in tutte e squadre.
Tuttavia, i punteggi statichi ponu ingannà se presi à a lettera. Per esempiu:
- Una vulnerabilità cun un Puntu CVSS di 9.8 puderia avè nisun exploit attivu in natura.
- Un altru cù un Puntu CVSS di 6.2 puderia esse attivamente miratu da l'attaccanti.
Hè per quessa chì fidà si solu di a calculatrice pò creà punti cechi. U puntuatu hè una basa, micca un indicatore di risicu in tempu reale.
CVSS vs. EPSS Perchè i Punteggi Statici ùn Sò Micca Bastanti
mentri CVSS misure gravità putenziale, EPSS (Sistema di Puntuazione di Previsione di Exploit) misure probabilità di u mondu reale.
EPSS usa l'apprendimentu automaticu è a telemetria di e minacce per predichendu a probabilità chì una vulnerabilità sia sfruttata in 30 ghjorni.
Quandu sò cumminati, furniscenu una maghjina assai più chjara:
| Puntu CVSS | Puntuazione EPSS | Action |
|---|---|---|
| altu (9.8) | Bassa (0.03) | Bassa sfruttabilità → Monitor |
| Mediu (6.5) | altu (0.85) | Alta sfruttabilità → Riparazione immediata |
| Critica (10.0) | altu (0.9) | Agisce avà - sia severu sia sfruttatu |
Questu hè esattamente cumu piacenu e piattaforme muderne Xygeni migliurà a gestione di e vulnerabilità, fusionendu Gravità CVSS, Sfruttabilità di l'EPSS, e analisi di raggiungibilità di fucalizza nantu à i risichi chì sò sia severu sia sfruttabile in u vostru ambiente.
Oltre i numeri: una priorizazione di i rischi più intelligente
lu Sistema di puntuazione CVSS ferma una petra angulare di a cibersigurtà; però, ùn hè mai statu destinatu à travaglià solu. In fattu, A vera maturità in materia di sicurezza vene da a capiscitura di u cuntestu cumpletu, sapendu quali vulnerabilità sò raggiungibili, sfruttabili è veramente critiche per l'attività.
Xygeni porta questu più in là automatizendu u prucessu:
- Ingestione di dati CVSS da i vostri strumenti o cunsiglii.
- Arricchendulu cù Sfruttabilità di l'EPSS, raggiungibilità in tempu d'esecuzione, e criticità di l'assi.
- Mostra tuttu in un modu unificatu dashboard per mette in risaltu ciò chì hà veramente bisognu di esse riparatu.
Cusì, questu approcciu basatu annantu à u cuntestu trasforma a gestione di e vulnerabilità da un simplice ghjocu di numeri in un prucessu d'intelligenza di risicu più intelligente è dinamicu.
Pensieri Final
In cunclusione, CVSS aiuta e squadre à capisce a gravità di una vulnerabilità, mentre chì EPSS è a raggiungibilità mostranu quali prublemi sò veramente impurtanti. Insemi, aiutanu e squadre di sicurezza à agisce cun fiducia è à risolve prima i prublemi ghjusti. Di cunsiguenza, a gestione di e vulnerabilità diventa più rapida, più faciule è più efficace.

